November 16, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.


¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
Proporcionar ejecución de código a un modelo de IA es una de las mejoras de mayor impacto que se pueden realizar. En lugar de leer 100 000 filas en el contexto, el agente puede escribir código que realice cálculos sobre ellas. En lugar de pedirle a un modelo que transforme archivos mentalmente, puede ejecutar un analizador sintáctico. En lugar de devolver una sugerencia vaga, puede generar un artefacto y probarlo.
También es el momento en que un sistema de IA deja de ser «solo texto». El código puede leer archivos, abrir sockets, consumir CPU, bifurcar procesos, inspeccionar variables de entorno y mutar cualquier cosa al alcance del entorno de ejecución. El patrón de producción correcto no es «confiar más en el modelo». Es darle al modelo un ordenador más pequeño.
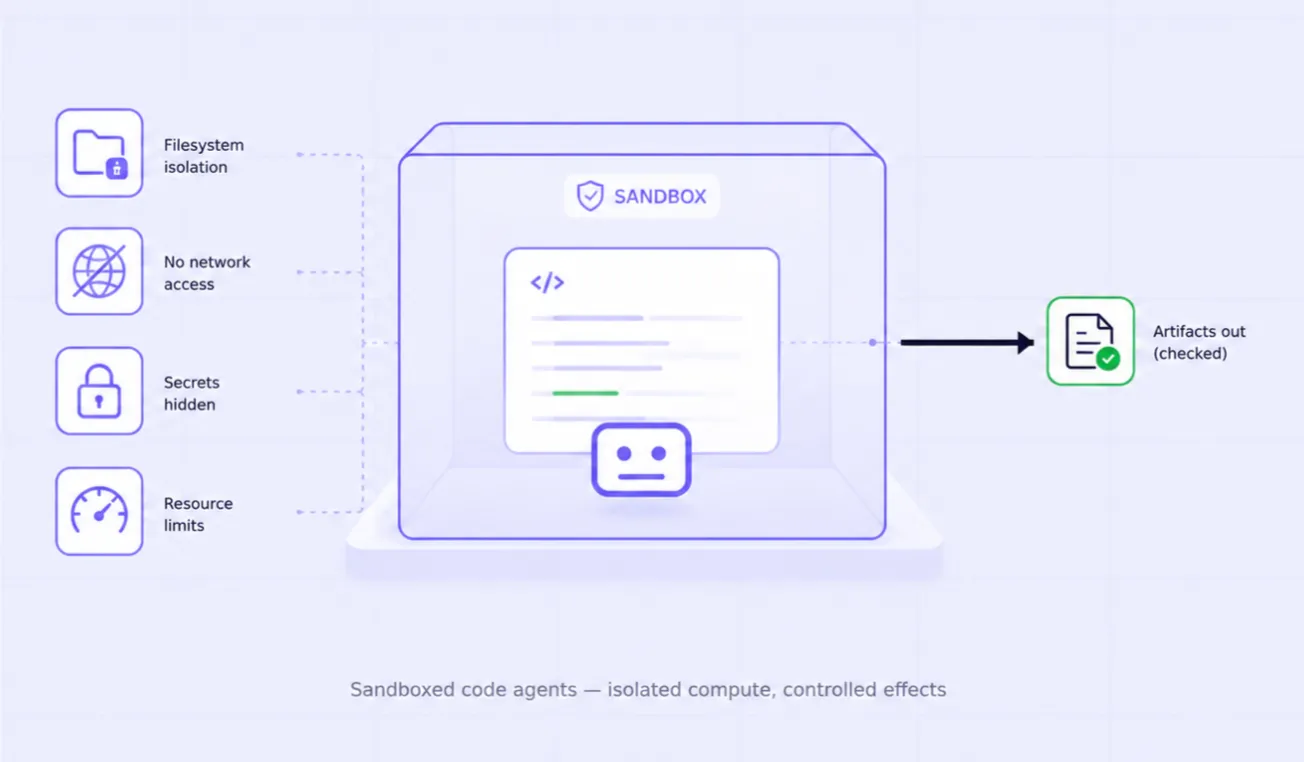
Proporcione a la ejecución un espacio de trabajo, no el sistema de archivos del host. Monte solo las entradas necesarias y haga inaccesibles las rutas sensibles del host. La exportación de artefactos debe ser explícita para que «el agente creó un archivo» no signifique «el agente puede escribir en cualquier lugar».
El acceso a la red debe tratarse como una capacidad. Muchas tareas de análisis no necesitan red de salida en absoluto. Otras pueden necesitar una lista de permitidos. Un acceso de salida amplio convierte la ejecución de código arbitrario en una vía de exfiltración de datos.
No inyecte credenciales comerciales o de proveedores de larga duración en el entorno de sandbox por defecto. Si el agente necesita una capacidad externa, prefiera una herramienta gobernada que se autentique fuera del sandbox y exponga solo la operación restringida requerida.
Establezca límites de tiempo de reloj, CPU, memoria, procesos y tamaño de salida. Sin ellos, un bucle infinito accidental o una expansión ilimitada de datos se convierte en un incidente de infraestructura en lugar de en un paso de agente fallido.
Separe la creación de la consecuencia. El sandbox puede producir un parche, un informe, una imagen, un archivo SQL o un plan de despliegue. Un paso posterior de directivas/aprobación decide si ese artefacto se publica o se aplica.
«En sandbox» no es una propiedad binaria. Enumere las capacidades que recibe el proceso: rutas de lectura/escritura, destinos de salida, instalación de paquetes, creación de subprocesos, características del kernel, variables de entorno, credenciales montadas y tiempo máximo de ejecución. La postura de seguridad es la intersección de esas capacidades, no la etiqueta del contenedor.
Por ejemplo, un espacio de trabajo sin montajes de host pero con internet ilimitado y credenciales de la nube aún puede exfiltrar datos o mutar la infraestructura. Un espacio de trabajo sin red pero con un volumen de producción con permiso de escritura aún puede causar daños. El artefacto de diseño útil es una matriz de capacidades que muestre exactamente qué puede hacer cada clase de tarea de agente.
Muchas tareas útiles de agentes de código no requieren acceso directo a producción. Permita que el agente cree un parche, notebook, informe, plan de migración, manifiesto de despliegue o conjunto de datos transformado en el sandbox. Luego promueva ese artefacto a través de una ruta revisada independiente. Esto crea un punto de control natural donde las pruebas deterministas, las directivas y la revisión humana pueden ejecutarse antes de que se produzcan consecuencias.
El patrón es especialmente sólido para el trabajo de software: generar parche → ejecutar pruebas en sandbox → emitir diff y evidencia de pruebas → aprobar → aplicar a través de un repositorio o herramienta de despliegue controlados. El agente obtiene una rica autonomía sobre el cálculo sin recibir la autonomía equivalente sobre la producción.
Un agente que puede instalar paquetes libremente puede ejecutar scripts de instalación arbitrarios de terceros y ampliar su superficie de red. Los sandboxes de producción deben utilizar imágenes base seleccionadas, conjuntos de dependencias fijadas, fuentes de paquetes en lista blanca o una directiva explícita de instalación de paquetes. La comodidad de «pip install lo que necesites» es adecuada para algunos trabajos efímeros de bajo riesgo, pero debe ser una elección consciente.
Almacene la versión de la imagen/entorno de ejecución del sandbox, los identificadores de los artefactos de entrada, los comandos o celdas de código ejecutados, los estados de salida, los hashes de los artefactos producidos y cualquier llamada externa gobernada. Puede que la reproducción exacta byte por byte no siempre sea práctica, pero un operador debe ser capaz de explicar qué se ejecutó y qué salidas cruzaron el límite del sandbox.
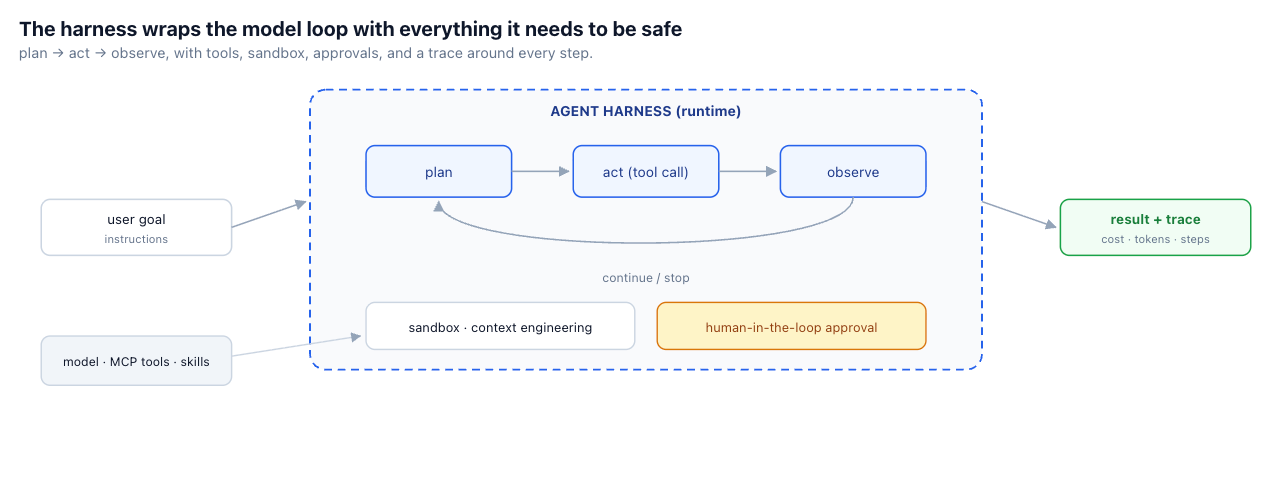
El Agent Harness de TrueFoundry trata la ejecución en sandbox como parte del entorno de ejecución que rodea al modelo, junto con la gestión del contexto, las aprobaciones, la ejecución de herramientas y el rastreo (tracing). Esto hace que la ejecución de código sea útil tanto para la automatización como para el control del contexto: los datos intermedios voluminosos se pueden procesar en el espacio de trabajo en lugar de copiarse a través de iteraciones repetidas del modelo.
Las acciones externas se expresan mejor a través de MCP Gateway, donde se centralizan las credenciales de las herramientas, el control de acceso, los guardrails previos y posteriores, y las aprobaciones. Agent Registry proporciona el contexto de identidad/propietario alrededor del agente, y las trazas de extremo a extremo correlacionan el trabajo en el sandbox con los pasos del modelo y de las herramientas.
El punto arquitectónico es la separación: el sandbox es donde el agente puede calcular; el gateway es donde el agente gana la autoridad para afectar a otros sistemas.
Un sandbox reduce el radio de alcance de un incidente; no hace que el código arbitrario sea confiable. Los escapes de kernel/contenedor, el riesgo de dependencias, los privilegios excesivos y la exposición a la red siguen importando. Los entornos de alta seguridad pueden requerir un aislamiento más sólido que un contenedor estándar.
Además, no todos los agentes necesitan ejecución de código. Añadir una shell a un flujo de trabajo que solo llama a tres API bien definidas aumenta la superficie de ataque sin aportar mucha capacidad. Utilice la superficie de ejecución más pequeña que resuelva el problema.
El uso de sandboxes es un control de defensa en profundidad, no una garantía de seguridad. La solidez del aislamiento debe coincidir con la sensibilidad del código, los datos, la red y los sistemas de nivel inferior involucrados.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada