


noviembre 18, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
RunLayer se posiciona como una plataforma integral de habilitación y control de IA, construida en torno al Protocolo de Contexto de Modelos (MCP). Sus conectores exponen herramientas aprobadas por la organización a través de una única puerta de enlace MCP, y el plugin de RunLayer ofrece a los usuarios de Cursor y Claude Code un punto de acceso único a dichas herramientas, habilidades y agentes.
Lo que diferencia a RunLayer es su enfoque en el descubrimiento y la seguridad en tiempo de ejecución. Su producto de IA en la sombra, llamado AI Watch, se instala como un paquete en los equipos de los empleados mediante Jamf, Intune, Kandji, Mosyle u otro MDM. Una vez desplegado, detecta servidores y habilidades MCP no autorizados, aplica políticas sobre las llamadas a herramientas en tiempo real y registra las sesiones de los agentes. Además, RunLayer ejecuta ToolGuard, un conjunto de modelos de seguridad para ecosistemas MCP, y AgentGuard, que supervisa la trayectoria completa de un agente para detectar intentos de manipulación. La gestión de incidentes, las aprobaciones, los registros de auditoría y las alertas de Slack completan el flujo de trabajo de seguridad.
Existe un compromiso en cuanto al alcance. RunLayer está diseñado para asegurar y gobernar cómo los agentes utilizan las herramientas. No es una puerta de enlace de LLM que enruta miles de modelos detrás de una única API, ni sirve o despliega sus propios modelos. Los equipos que necesiten enrutamiento de modelos, equilibrio de carga o inferencia autohospedada utilizarán RunLayer junto a otro sistema, no en su lugar.
Ideal para: equipos de seguridad que necesitan detectar y controlar el uso de MCP y agentes en la sombra en los dispositivos de los empleados.
TrueFoundry es una plataforma más amplia que sitúa modelos, servidores MCP y agentes detrás de una puerta de enlace gobernada. La puerta de enlace de IA ofrece a los desarrolladores una única API compatible con OpenAI para más de 1600 LLM, por lo que cambiar de proveedor es tan sencillo como modificar el nombre del modelo. Hemos diseñado la puerta de enlace para que se sitúe en la ruta crítica sin convertirse en un cuello de botella, añadiendo solo unos 3 a 4 ms de sobrecarga mientras gestiona más de 350 RPS en una sola vCPU.
Apuntar una aplicación a la puerta de enlace es un cambio de una sola línea. Mantienes el SDK de OpenAI y cambias la URL base:
from openai import OpenAI

# Point the OpenAI SDK at the TrueFoundry gateway
client = OpenAI(
    api_key="your_truefoundry_api_key",
    base_url="{GATEWAY_BASE_URL}",
)

response = client.chat.completions.create(
    model="openai-main/gpt-4o-mini",   # switch providers by changing this name
    messages=[{"role": "user", "content": "Summarize our Q3 roadmap"}],
)
print(response.choices[0].message.content)
La puerta de enlace hace mucho más que enrutar modelos. Incluye equilibrio de carga y mecanismos de reserva, caché semántica, barreras de seguridad para PII e inyección de prompts, límites de tasa y presupuestos por equipo, y observabilidad basada en OpenTelemetry. En el ámbito de los agentes, nuestra puerta de enlace MCP centraliza la autenticación para que una sola clave acceda a todos los servidores MCP registrados, con control de acceso basado en roles (RBAC) a nivel de herramienta y servidores MCP virtuales que exponen un subconjunto curado de herramientas. El registro de MCP, el registro de agentes y el registro de habilidades permiten a los equipos de plataforma publicar catálogos gobernados que los creadores de agentes utilizan sin tener que gestionar credenciales en bruto.
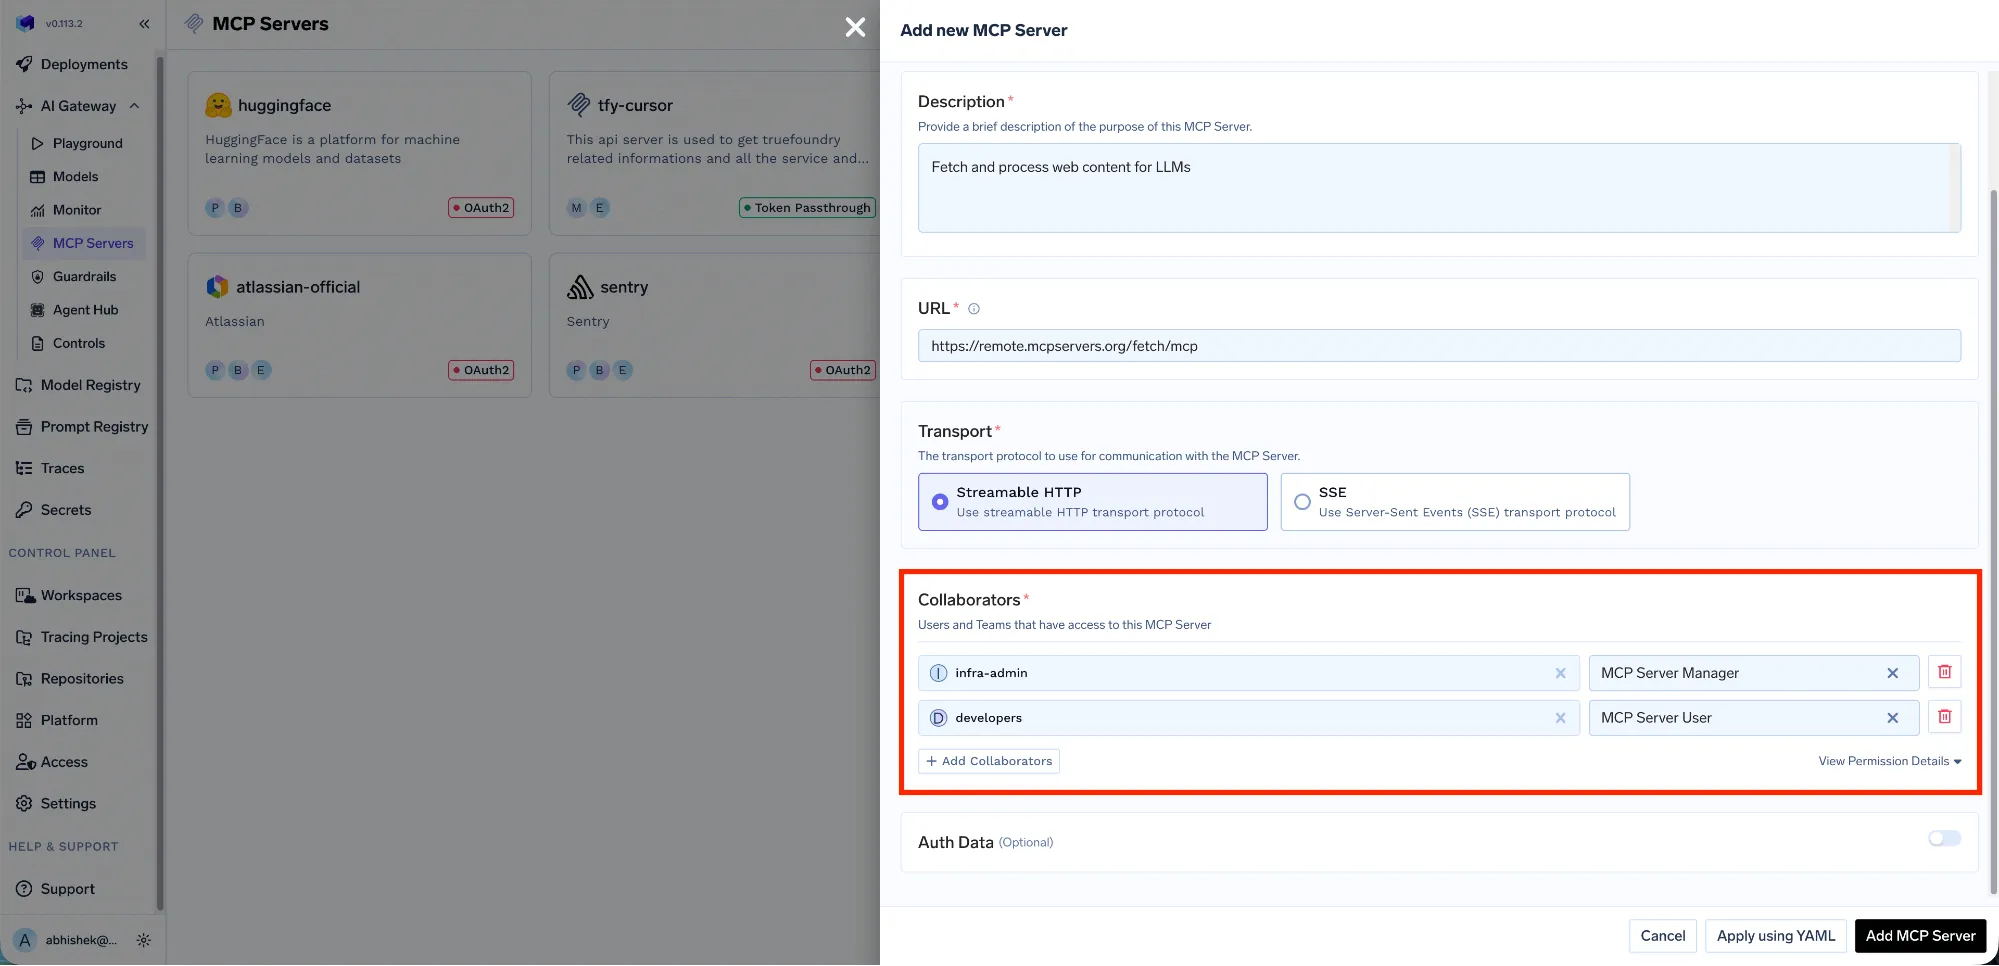
Ideal para: equipos de plataforma e ingeniería que desean gobernar modelos, MCP y agentes en un único plano de control, desplegado en su propia infraestructura.
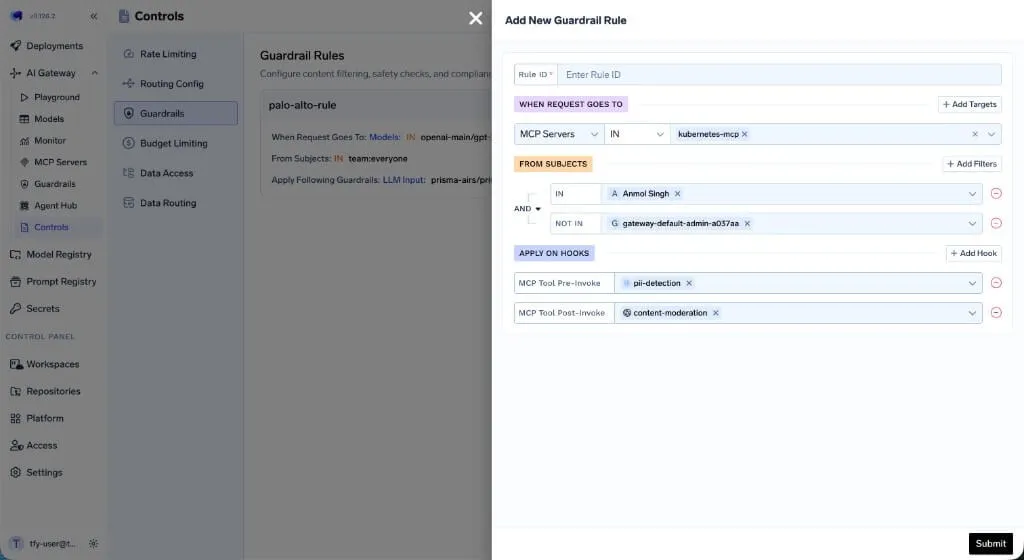
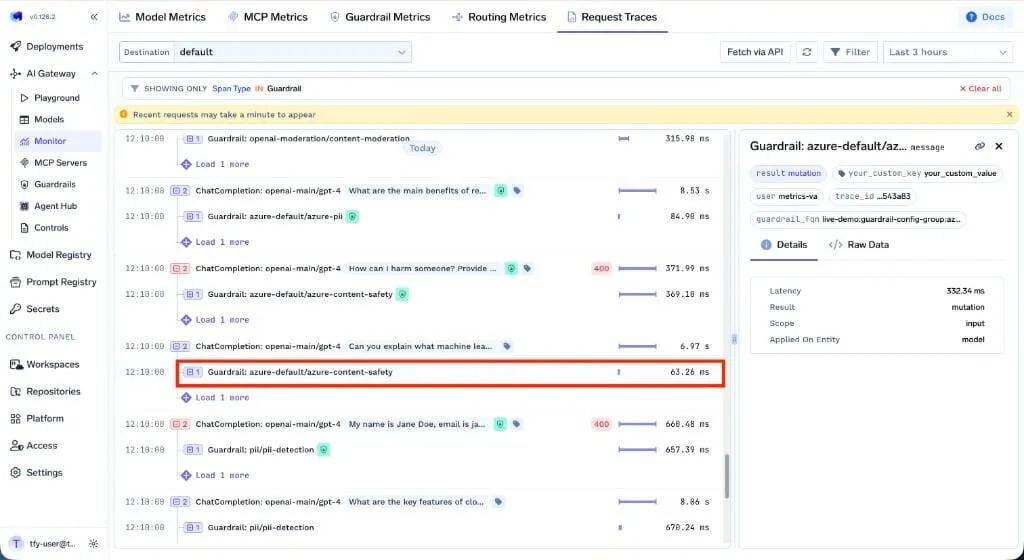
Sí, y merece la pena aclararlo porque es donde ambos productos se solapan más. En cuanto a la seguridad MCP, la puerta de enlace de TrueFoundry autentica cada llamada con OIDC, JWT o claves API, y luego verifica los permisos a nivel de herramienta antes de que esta se ejecute. Puedes añadir barreras de seguridad en cuatro puntos: entrada del LLM, salida del LLM, pre-invocación de herramienta MCP y post-invocación de herramienta MCP. Las políticas pueden escribirse en Cedar u OPA, las herramientas destructivas pueden requerir aprobación humana, y cada llamada se rastrea con un registro de auditoría unificado y un interruptor de apagado por agente.
{
  "llm_input_guardrails": ["global/pii-redaction"],
  "llm_output_guardrails": ["global/openai-moderation"]
}
En cuanto a la IA en la sombra, TrueFoundry adopta un enfoque centrado en el tráfico. Coloca un punto de control frente a cada llamada de modelo y cubre tanto la IA que desarrollan sus equipos como la que utilizan sus empleados, desde Cursor y Claude Code hasta la aplicación ChatGPT y claude.ai. Las herramientas cooperativas se enrutan a través de la puerta de enlace con un parche de configuración MDM; el resto se captura con el agente de código abierto aitori o su puerta de enlace web segura existente. Para la detección de amenazas en los puntos finales, la puerta de enlace también se integra con CrowdStrike AIDR, diseñado para la adopción de IA generativa por parte de los empleados y la validación de herramientas MCP.
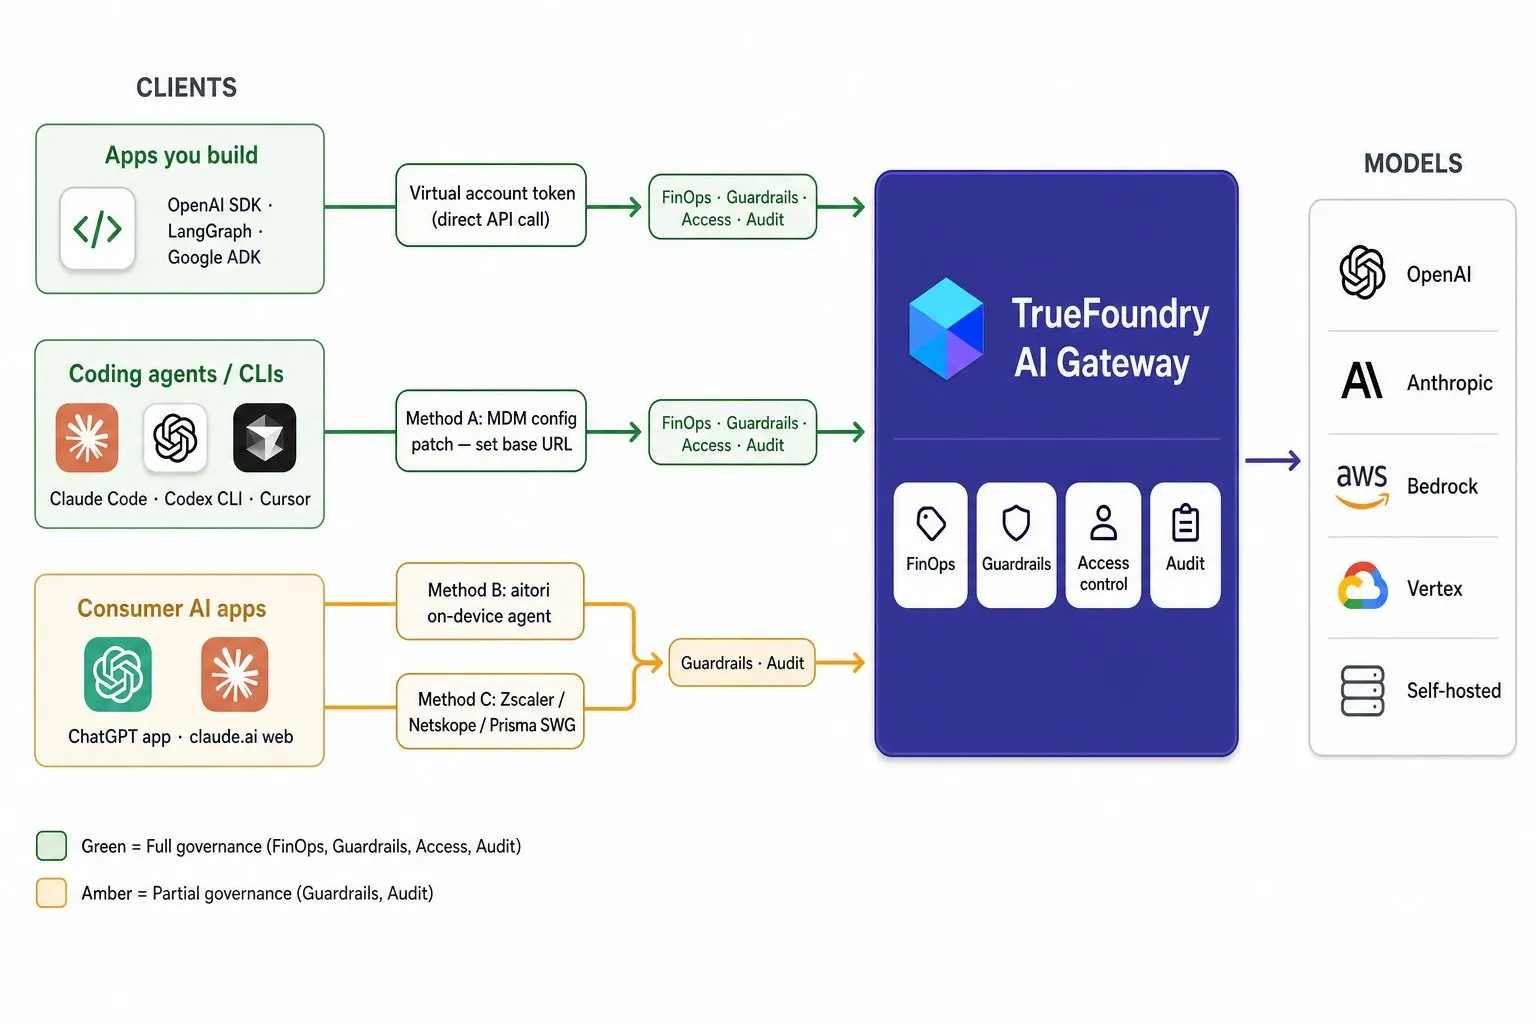
La distinción honesta: RunLayer se especializa en escanear los dispositivos de los empleados para inventariar servidores y habilidades MCP que nunca fueron declarados. TrueFoundry gobierna y audita el tráfico en sí y se conecta a herramientas de punto final para el aspecto del descubrimiento. Ambos ofrecen a los equipos de seguridad control sobre la IA no autorizada; simplemente parten de puntos diferentes.
La siguiente tabla refleja la funcionalidad documentada públicamente para ambas plataformas en el momento de redactar este documento.
Elige TrueFoundry cuando la pasarela necesite ofrecer algo más que seguridad. Si tus desarrolladores utilizan muchos proveedores y buscas una API única, equilibrio de carga y control de costes para todos ellos, esa es la función de la pasarela. Los equipos que estandarizan una pasarela de LLM para toda la organización obtienen acceso a modelos y gobernanza de MCP en un mismo lugar.
También es ideal cuando despliegas tus propios modelos. Ejecutar modelos de pesos abiertos en vLLM o Triton junto a la pasarela permite mantener el servicio y el enrutamiento en un único plano de control en lugar de depender de dos proveedores. Las industrias reguladas también se inclinan por esta opción, ya que toda la plataforma se ejecuta en tu propia VPC y cumple con SOC 2, HIPAA y GDPR. Además, para los programas de agentes, mantener la pasarela MCP, el registro de agentes y el registro de habilidades en un solo lugar significa que los equipos de plataforma configuran el acceso una vez y los desarrolladores nunca tienen que gestionar secretos.
La forma más sencilla de definir la diferencia entre RunLayer y TrueFoundry es comparando una capa con una plataforma. RunLayer es una capa de seguridad sólida para la actividad de IA que ya está en marcha, y es especialmente eficaz para detectar el uso de MCP en la sombra en los dispositivos de los empleados y supervisar el comportamiento de los agentes en tiempo de ejecución. Si ese problema de descubrimiento es tu principal preocupación, cumple bien su función.
TrueFoundry resuelve un problema mayor sin renunciar a los controles de seguridad por los que es conocida RunLayer. Es la pasarela gobernada para modelos, servidores MCP y agentes, y también es el lugar donde despliegas y sirves tus propios modelos, de forma totalmente autohospedada si lo necesitas. El acceso a nivel de herramientas, las barreras de seguridad, la detección de amenazas MCP y la auditoría forman parte de una plataforma, no de una capa superpuesta independiente. Para los equipos que, de otro modo, tendrían que construir una pasarela para modelos, una capa MCP, una pila de servicio y una herramienta de gobernanza, consolidar todo en una sola pasarela elimina piezas móviles. Si estás comparando una pasarela MCP centrada solo en seguridad frente a una plataforma completa, esa consolidación es el factor decisivo.
RunLayer y TrueFoundry aportan gobernanza a la IA empresarial, pero no son el mismo tipo de herramienta. RunLayer es el especialista en seguridad que detecta y controla el uso de MCP y agentes en la sombra desde el punto final. TrueFoundry es la plataforma que unifica modelos, MCP y agentes tras una única pasarela que puedes ejecutar en tu propia VPC, incluyendo seguridad para MCP, gobernanza de IA en la sombra, despliegue de modelos y cumplimiento normativo.
Si estás evaluando una pasarela MCP empresarial y quieres que los modelos, MCP y agentes estén gobernados en un mismo lugar en lugar de fragmentados entre varios proveedores, reserva una demo para ver cómo TrueFoundry lo gestiona de principio a fin.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.




RunLayer es una plataforma de seguridad MCP e IA en la sombra que descubre y gobierna el uso no autorizado de agentes y herramientas, a menudo a nivel de dispositivo a través de MDM. TrueFoundry es una plataforma y puerta de enlace de IA completa que unifica el acceso a más de 1.000 LLM, servidores MCP y agentes, con implementación de modelos y cumplimiento integrados. RunLayer asegura el uso existente de IA; TrueFoundry es el plano de control sobre el que los equipos construyen, y también cubre la seguridad MCP y la IA en la sombra.
Sí. TrueFoundry gestiona herramientas de IA de terceros como Cursor, Claude Code y ChatGPT a través de la pasarela utilizando un parche de configuración MDM, el agente aitori o su pasarela web segura existente. Para la seguridad de MCP, añade RBAC a nivel de herramienta, barreras de seguridad previas y posteriores a la herramienta, políticas Cedar u OPA, flujos de trabajo de aprobación y una pista de auditoría unificada, además de integraciones con CrowdStrike AIDR, TrojAI y Palo Alto AIRS.
No en el sentido de los LLM. RunLayer se centra en los conectores MCP, el descubrimiento de IA en la sombra y la seguridad en tiempo de ejecución de los agentes, en lugar de enrutar el tráfico de modelos entre proveedores. Para una única API que abarque más de 1000 modelos con balanceo de carga y controles de costes, una pasarela de IA como TrueFoundry se encarga de ello.
Ambos son potentes, desde enfoques diferentes. RunLayer se centra en descubrir servidores MCP "en la sombra" en los puntos finales y en monitorear el comportamiento de los agentes con ToolGuard y AgentGuard. TrueFoundry refuerza la seguridad de MCP dentro de la pasarela con autenticación centralizada, RBAC a nivel de herramienta, servidores MCP virtuales y controles en los hooks pre y post-herramienta, junto con integraciones de acceso a modelos y detección de amenazas.



Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada

















