



October 14, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.


Published: October 12, 2026
¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
Tanto Lasso Security como TrueFoundry ayudan a las empresas a gobernar sus aplicaciones de IA, pero están diseñadas para resolver problemas distintos. Lasso Security es una plataforma de seguridad de IA centrada en la protección en tiempo de ejecución, la detección de inyección de prompts y la aplicación de políticas. TrueFoundry es una plataforma de IA unificada que combina un gateway de IA, un gateway de MCP, autenticación, enrutamiento de modelos, observabilidad y guardrails integrados en un único plano de control.
Si estás decidiendo entre ambas, la pregunta clave es si necesitas una capa de seguridad de IA dedicada sobre tu infraestructura actual o una plataforma que integre el enrutamiento, la gobernanza y la seguridad de la IA. En esta comparativa, analizaremos sus diferencias en cuanto a arquitectura, seguridad, despliegue, precios y casos de uso empresarial.
Lasso Security es una plataforma de seguridad de IA empresarial creada para ayudar a las organizaciones a descubrir, proteger y gobernar aplicaciones de IA en producción. Su plataforma abarca cinco áreas principales: Descubrimiento de IA y AI-BOM para inventariar aplicaciones de IA, agentes y servidores MCP; Gestión de la postura de seguridad de IA (AI-SPM) para identificar configuraciones erróneas frente a marcos de trabajo como NIST y OWASP; Red Teaming de IA automatizado con una biblioteca de más de 3000 técnicas de ataque; Aplicación de políticas en tiempo de ejecución que aplica políticas de seguridad en la capa de proxy, API o gateway; y Detección y respuesta de IA para supervisar e investigar amenazas específicas de IA.
En lugar de reemplazar una puerta de enlace de IA, Lasso está diseñado para complementarla. Se integra con la infraestructura de IA existente de una organización para inspeccionar prompts y respuestas, detectar inyecciones de prompts y fugas de datos, aplicar políticas de seguridad y proporcionar visibilidad en tiempo de ejecución de las aplicaciones de IA. La empresa reporta una latencia de decisión de política inferior a 50 ms y una precisión de detección del 98,6 %, aunque los precios solo están disponibles mediante presupuestos empresariales personalizados.
Ideal para: Organizaciones que ya cuentan con una puerta de enlace de IA y buscan seguridad de IA dedicada, pruebas de penetración automatizadas y detección de amenazas en tiempo de ejecución.
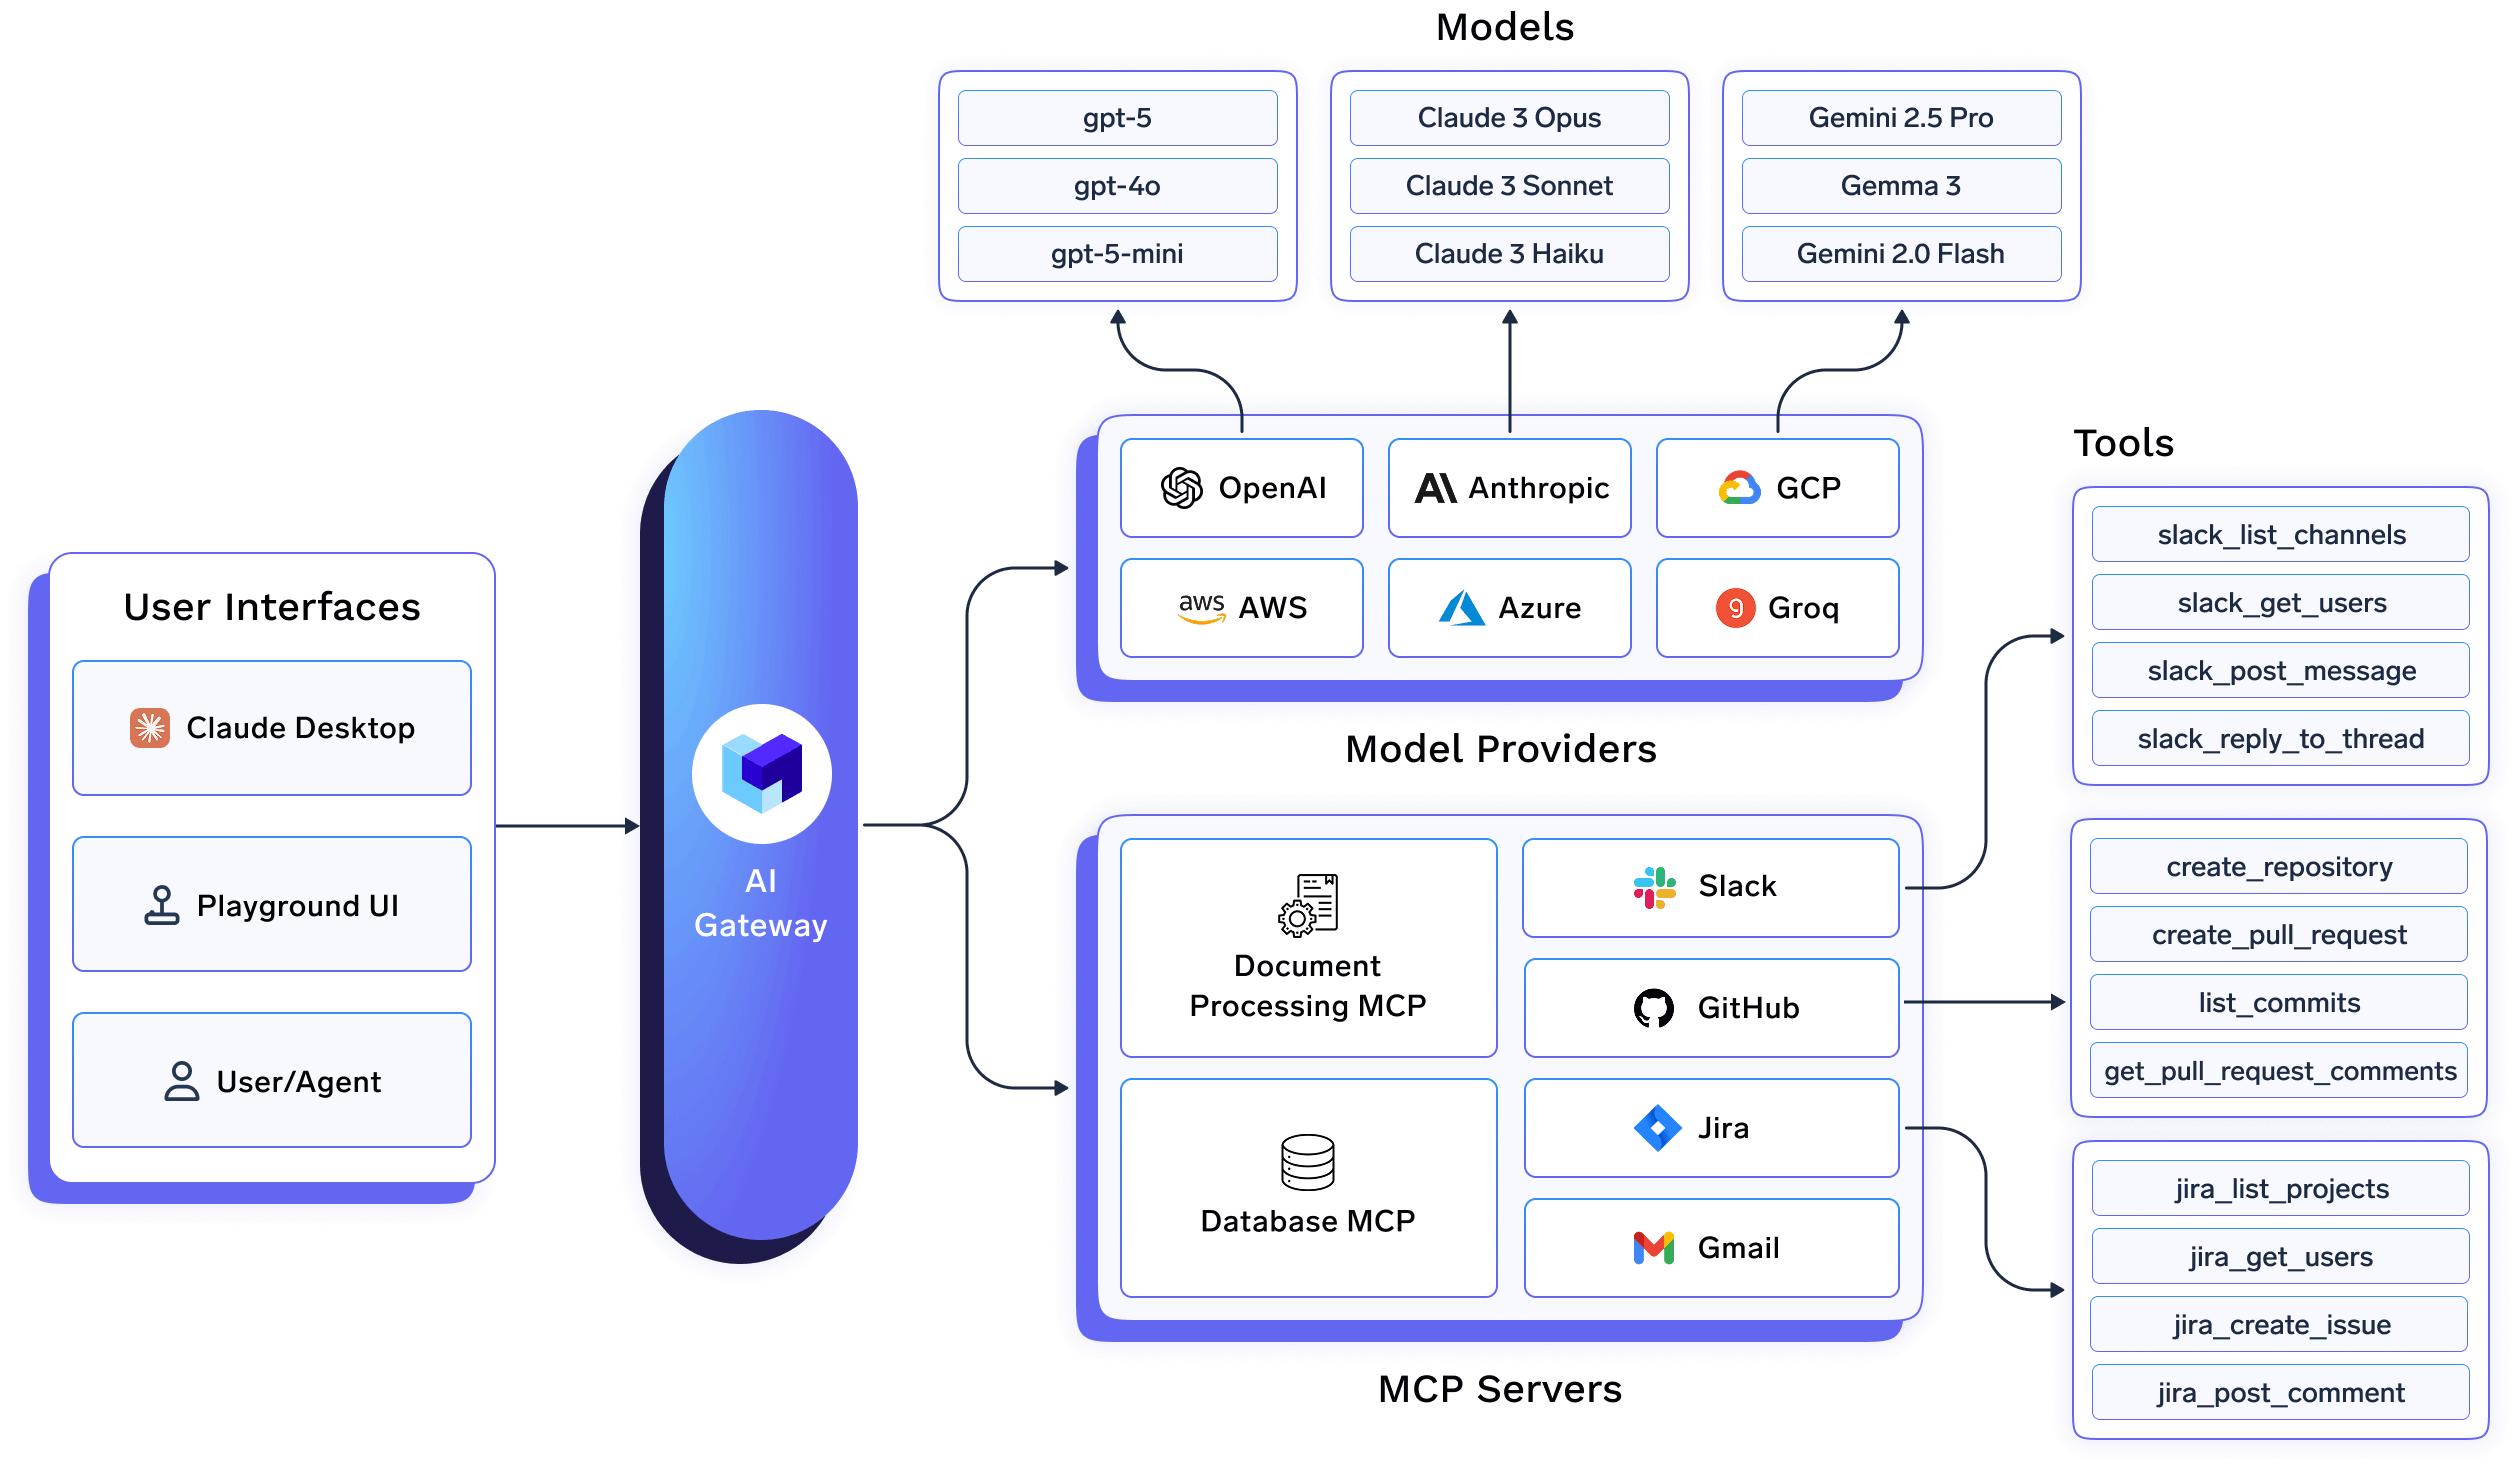
TrueFoundry es una puerta de enlace de IA y puerta de enlace MCP unificada, diseñada para organizaciones que implementan aplicaciones de IA a escala empresarial. A través de un único punto de conexión compatible con OpenAI, los equipos pueden enrutar solicitudes a través de más de 1000 LLM, aplicar políticas de autenticación y gobernanza, y gestionar de forma centralizada tanto el tráfico de modelos como el acceso al servidor MCP. La puerta de enlace añade aproximadamente 3–4 ms de latencia mientras admite más de 350 solicitudes por segundo por vCPU, lo que la hace adecuada para cargas de trabajo en producción.
A diferencia de otras plataformas que tratan la seguridad como una capa independiente, TrueFoundry integra funciones comunes de gobernanza y protección directamente en la puerta de enlace. Las organizaciones pueden aplicar filtros integrados de entrada y salida para la detección de información de identificación personal (PII) y el filtrado de toxicidad, además de integrarse con proveedores como OpenAI Moderation, AWS Guardrails, y Azure AI Content Safety, o implementar lógica de protección personalizada mediante hooks de Python o configuración declarativa. La plataforma también incluye una puerta de enlace MCP con registro centralizado de servidores, control de acceso basado en roles (RBAC), autenticación y auditoría de llamadas a herramientas, lo que permite a los administradores controlar a qué herramientas empresariales pueden acceder las aplicaciones de IA.
Dado que la puerta de enlace de IA, la puerta de enlace MCP y los mecanismos de protección comparten el mismo plano de control, cada solicitud —incluidas las decisiones de enrutamiento de modelos, las evaluaciones de seguridad y las invocaciones de herramientas MCP— queda registrada en una pista de auditoría unificada. Los equipos de seguridad y de plataforma pueden investigar incidentes, revisar decisiones de políticas y supervisar el uso de la IA desde una única interfaz, en lugar de tener que correlacionar registros de múltiples productos.
Ideal para: Organizaciones que buscan una plataforma unificada que combine puerta de enlace de IA, puerta de enlace MCP, autenticación empresarial, mecanismos de protección, observabilidad e infraestructura de despliegue, sin necesidad de añadir una capa de seguridad de IA independiente para las necesidades básicas de gobernanza.
Elija Lasso si su equipo de seguridad necesita pruebas de penetración (red-teaming) adversarias continuas y dedicadas, así como detección de amenazas conductuales diseñadas específicamente para IA con agentes, y si ya utiliza una puerta de enlace sobre la cual Lasso pueda operar. Su profundidad de detección y su biblioteca de ataques van más allá de los mecanismos de protección nativos de las puertas de enlace, los cuales están diseñados para garantizar una seguridad básica en lugar de realizar pruebas ofensivas constantes.
Elija TrueFoundry si desea consolidar la puerta de enlace de IA, la puerta de enlace MCP y los mecanismos de seguridad en una sola plataforma con precios públicos, en lugar de gestionar un proveedor de seguridad adicional sobre su capa de enrutamiento. También es la opción más adecuada si aún no ha elegido una puerta de enlace, ya que Lasso asume que ya existe una infraestructura subyacente.
Para algunos compradores, son complementarias en lugar de excluyentes. Un equipo podría utilizar TrueFoundry como puerta de enlace, aprovechando sus mecanismos de protección nativos para el filtrado básico de PII y toxicidad, y añadir Lasso por encima para obtener pruebas de penetración más profundas y detección de amenazas conductuales en flujos de trabajo con agentes. Para los equipos que no requieren ese nivel de profundidad en seguridad especializada, los mecanismos integrados de TrueFoundry cubren lo esencial sin necesidad de añadir un segundo proveedor ni un proyecto de integración adicional.
Lasso Security frente a TrueFoundry: ¿cómo elegir?
TrueFoundry es la opción más adecuada para empresas que buscan una plataforma única para AI Gateway, MCP Gateway y barreras de seguridad, con precios públicos. Lasso es la mejor opción para equipos de seguridad que necesitan específicamente red-teaming dedicado y detección de amenazas sobre una puerta de enlace existente.
¿Lasso Security reemplaza la necesidad de un AI Gateway?
No. Lasso aplica políticas en la capa de proxy, API o AI Gateway, lo que significa que está diseñado para funcionar junto a una puerta de enlace, no para sustituirla.
¿Lasso Security o TrueFoundry son gratuitos?
Ninguno es gratuito en el nivel empresarial, pero TrueFoundry ofrece un plan gratuito para desarrolladores (50 mil solicitudes al mes) y niveles de pago visibles desde 499 dólares al mes. Lasso requiere contactar con ventas para obtener cualquier información sobre precios.
¿Pueden las barreras de seguridad de TrueFoundry reemplazar el red-teaming de Lasso?
No del todo. Las barreras de TrueFoundry gestionan el filtrado de PII, la detección de toxicidad y la aplicación de políticas en tiempo de solicitud, pero el red-teaming adversarial continuo y la detección de comportamiento de Lasso son funciones de seguridad más especializadas y constantes.
¿Puedo implementar TrueFoundry en mi propia VPC o de forma local (on-prem)?
Sí. TrueFoundry se ejecuta en su VPC, de forma local, en entornos aislados (air-gapped), híbridos o en múltiples nubes, y ningún dato sale de su dominio.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada


















