November 1, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
ElEl servidor MCP de Databricks no es un servidor único. Databricks expone un conjunto de puntos de conexión MCP gestionados desde un área de trabajo, cada uno con su propia URL. Model Context Protocol es el estándar abierto que permite a un agente descubrir y llamar a herramientas en un sistema externo, y Databricks publica su interfaz como varios servidores específicos en lugar de uno general.
En Databricks, las URL se encuentran en Agentes > Servidores MCP. Cinco formas:
Cada ruta se encuentra bajo https://<workspace-hostname>. Fíjate en lo que delimita la URL: un punto de conexión de funciones está vinculado a un catálogo y esquema específicos, la búsqueda vectorial a un índice y Genie a un espacio. Es la delimitación más económica que obtendrás, aplicada antes de que se negocie cualquier lista de herramientas; registrar analytics.reporting no da al agente acceso a finance.raw.
Los dos puntos de conexión sin ese límite son /mcp/sql y /mcp/functions/system/ai: son de ámbito de área de trabajo y ambos ejecutan código. La mayor parte de esta publicación trata sobre las consecuencias de esto.
Los patrones útiles encadenan los puntos de conexión entre sí.
La distinción entre lectura y escritura es clara y la documentación es explícita. Los endpoints de Genie son de solo lectura. Databricks SQL puede ejecutar escrituras dependiendo de los permisos. La búsqueda vectorial y las funciones de UC se sitúan en un punto intermedio: una función registrada puede modificar el estado si se ha programado para ello. Por tanto, dos endpoints son seguros por diseño, otros dos solo lo son si los objetos subyacentes lo permiten, y uno puede ejecutar cualquier cosa.
Un analista en un espacio de Genie no supone un problema. Un equipo integrando SQL en cada agente, sí.
El coste de computación no tiene un límite natural. Los trabajos, clústeres y almacenes facturan por el tiempo que están en ejecución, y un agente con acceso al endpoint SQL puede activar un escaneo en una tabla grande y repetirlo en un bucle de reintento si el primer intento agota el tiempo de espera. Un SELECT * mal ejecutado contra una tabla Delta extensa no es un error que se detecte en una revisión; es una partida de gasto que notarás a final de mes. De todos los servidores MCP que un equipo de plataforma podría conectar, este es el argumento más sólido a favor de establecer puertas de aprobación.
El radio de impacto se extiende a los datos de producción. El endpoint que responde a una pregunta puede, si cuenta con los permisos incorrectos, ejecutar un DELETE o un INSERT. El agente se autentica como una identidad de Databricks, por lo que el agente puede realizar cualquier acción que dicha identidad tenga permitida, incluidos los derechos que una entidad de servicio haya conservado durante años tras una migración.
Los PAT compartidos anulan el modelo de gobernanza. Cada solicitud llega bajo una única identidad, por lo que los filtros de fila, las máscaras de columna y los permisos del catálogo dejan de rastrear al usuario humano que hay detrás.
Nadie puede reconstruir lo que se ejecutó. Databricks registra la consulta, pero no el hecho de que tu agente de triaje la haya emitido a partir de un prompt pegado en un hilo de Slack. Cuando un almacén registra un pico de actividad a las 3 de la mañana, el historial de consultas te indica qué se ejecutó, pero no por qué.
Nada de esto es un argumento en contra de conectar Databricks. Es un argumento a favor de contar con un plano de control previo, que es lo que un pasarela MCP.
Databricks no se aprovisiona desde el catálogo gestionado de TrueFoundry. Se registra a través de Conectar cualquier servidor MCP remoto usando una aplicación OAuth que creas tú mismo; requiere más trabajo que un servidor gestionado de un solo clic, pero es la razón por la que mantienes el control total sobre los ámbitos. Necesitarás un espacio de trabajo con los servidores MCP gestionados habilitados.
Paso 1: Crear la aplicación OAuth. En el Databricks consola de cuenta, ve a Ajustes > Conexiones de aplicaciones y registra un cliente confidencial. Elige tus ámbitos (la documentación menciona all-apis, genie y unity-catalog), copia el ID de clienteySecreto de cliente, y establece la URI de redirección en:
https://<tfy-control-plane-base-url>/api/svc/v1/llm-gateway/mcp-servers/oauth2/callback
Esa es la devolución de llamada autorregistrada, no la que utilizan los servidores de catálogo gestionados, así que no copies un valor de otra guía. Selecciona los ámbitos de forma precisa: si el agente solo necesita Genie, genie es suficiente.
Paso 2: abre el selector.Ve aMCP Gateway, haga clic enAñadir servidor, y elige Conectar cualquier servidor MCP remoto.
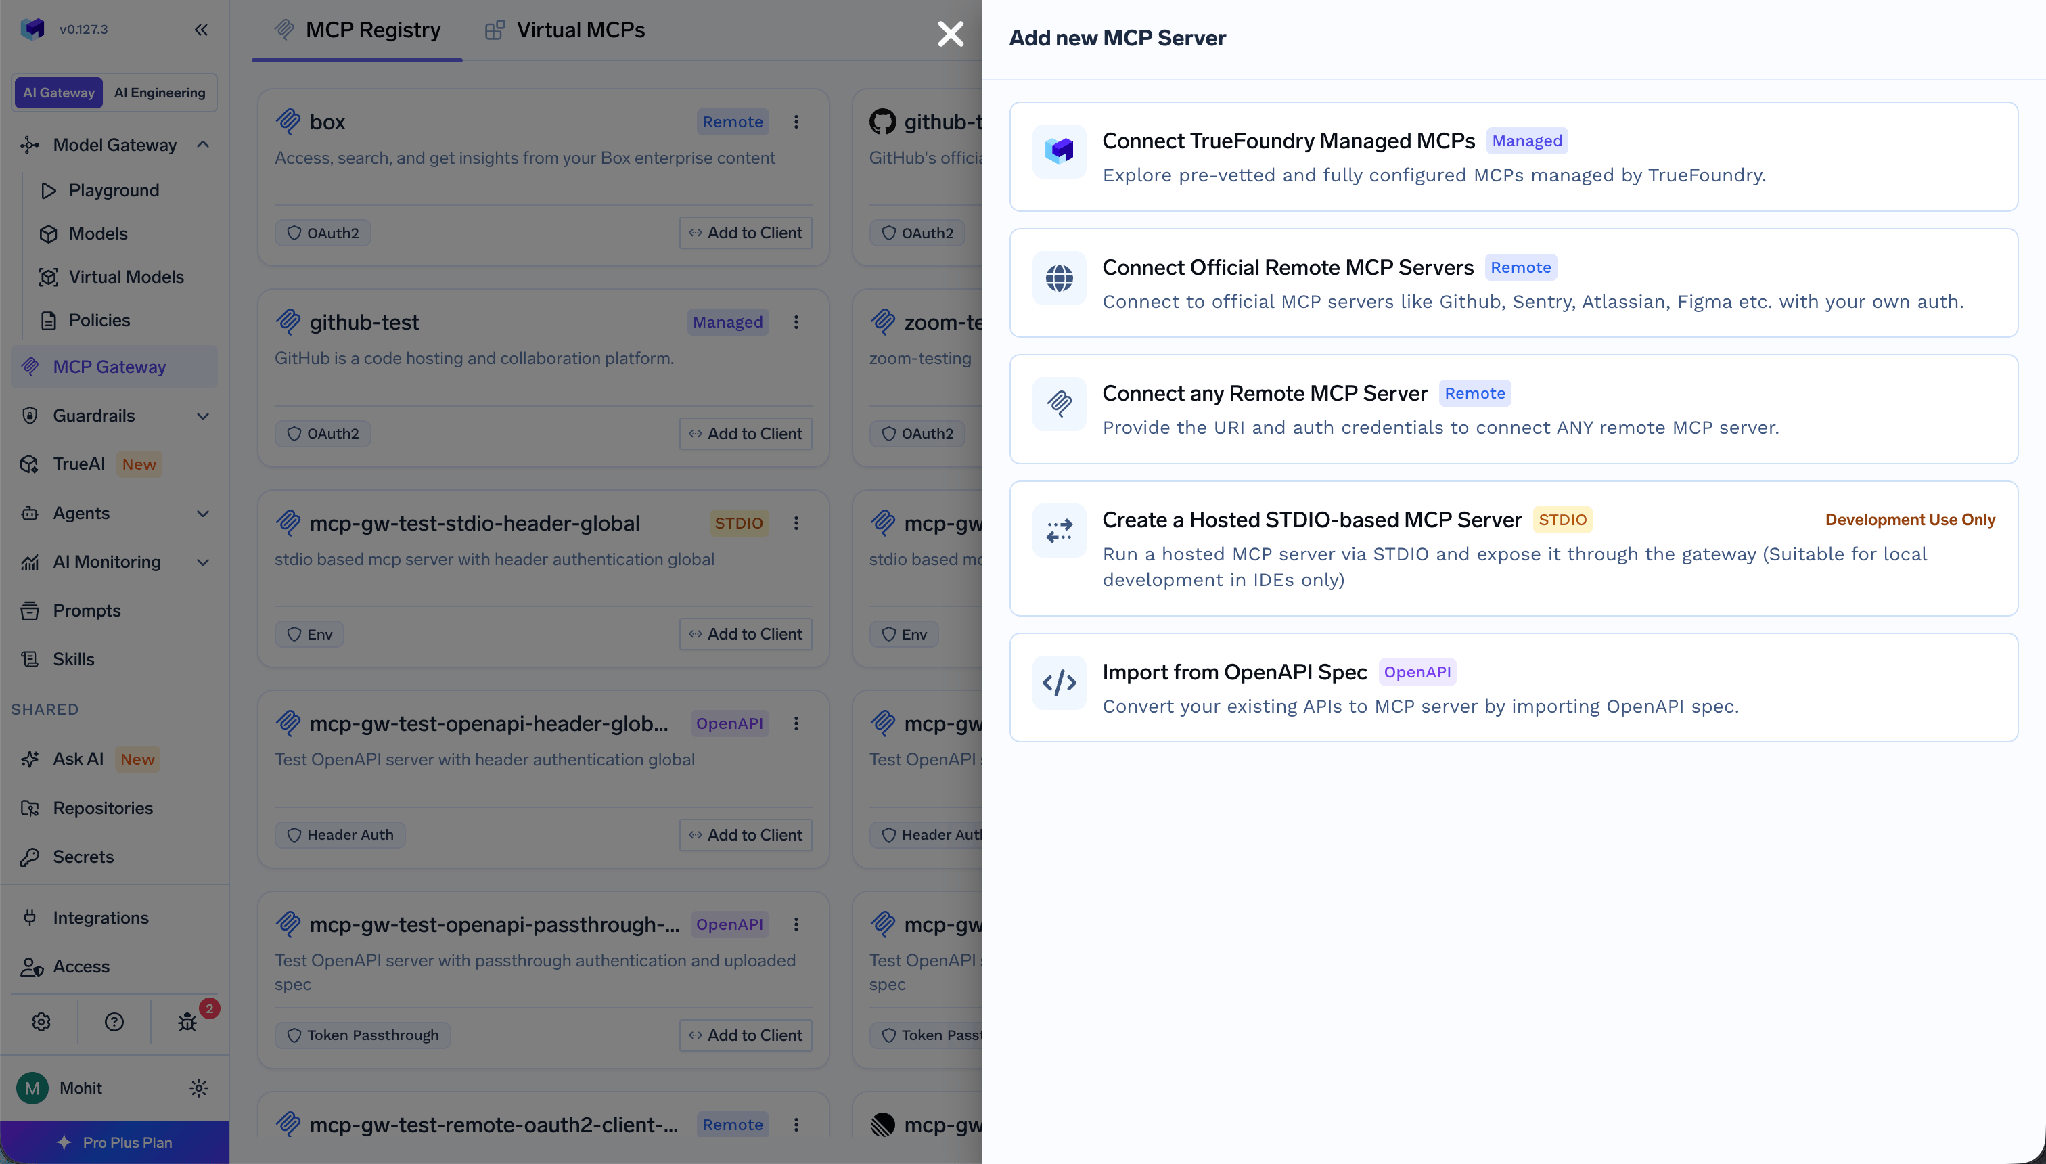
Paso 3: completa los datos del servidor. Asígnale un Nombre en minúsculas y con guiones (para el punto de conexión, no para el proveedor, ya que databricks-genie-revenue dice más que databricks), y luego pega el MCP URL.
Paso 4: configura OAuth2. En Datos de autenticación, selecciona OAuth2y elCódigo de autorización concesión, y luego proporcione la ID de cliente,Secreto de cliente, yURL del token.
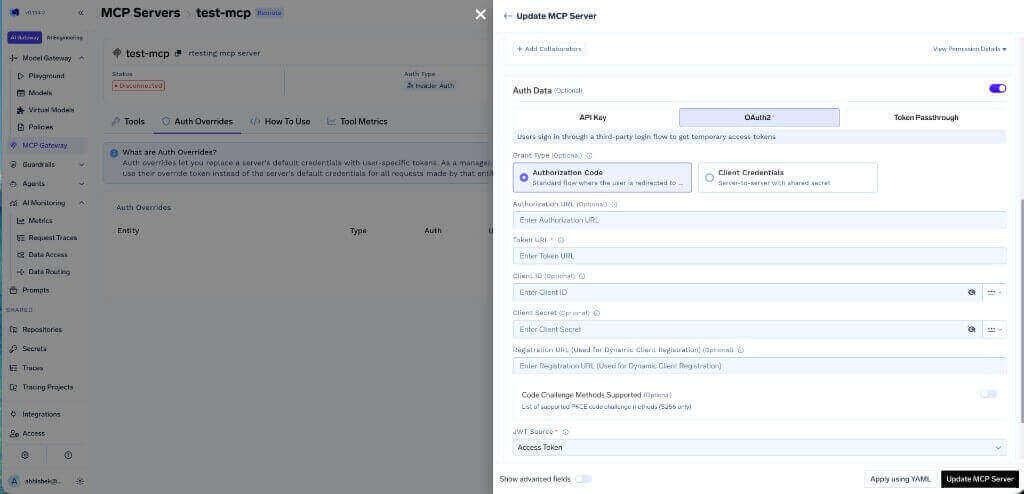
Código de autorización es lo que permite el acceso por usuario. Credenciales de cliente es una comunicación servidor a servidor, por lo que cada llamada se realiza bajo una misma identidad, lo que supone el mismo problema que un PAT compartido. Almacene el secreto en el almacén de secretos de TrueFoundry y haga referencia a su FQN.
Paso 5: Guardar y conectar. Abra el Herramientas sección y haga clic en Conectar ahora. Una vez que OAuth se realiza correctamente, aparecen las herramientas de Databricks.
Luego, repita el proceso por cada endpoint. Dos espacios de Genie, un índice y SQL equivalen a cuatro servidores MCP; no es una sobrecarga, sino el límite de gobernanza.
TrueFoundry separa laautenticación de entrada autenticación, cómo un cliente se acredita ante la puerta de enlace, desde autenticación de salida, cómo la puerta de enlace accede a Databricks.
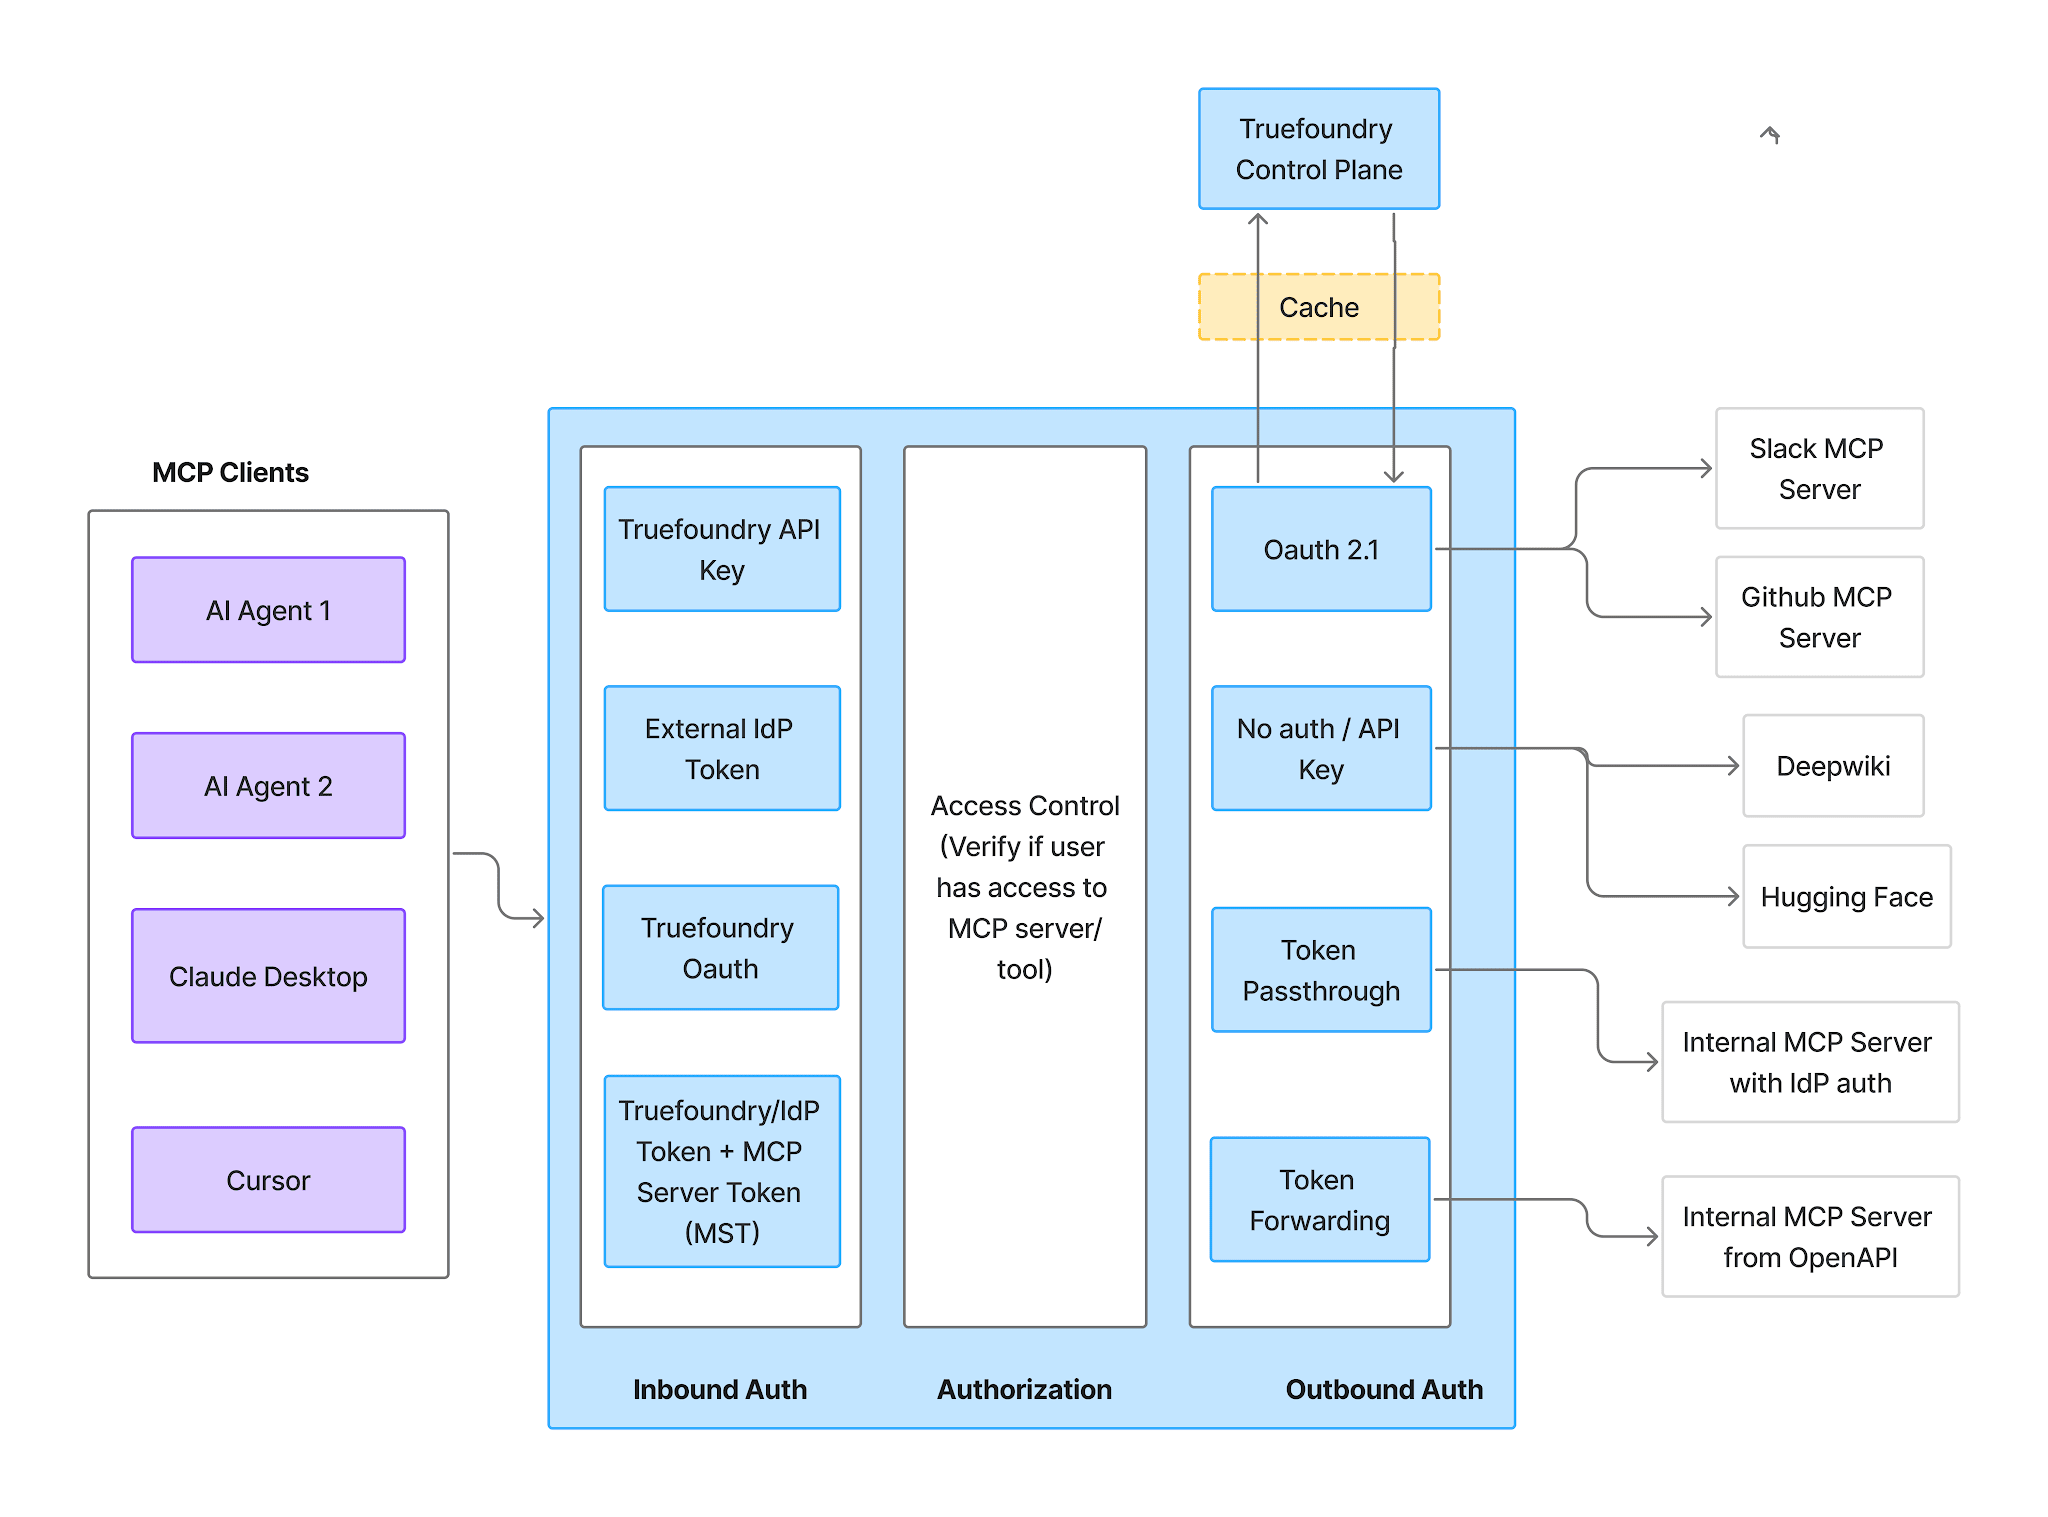
Entrada admite cuatro métodos:
Los tokens de cuenta virtual otorgan a cada solicitud el mismo acceso, por lo que no pueden reflejar la identidad de usuario de Databricks. Cuando los permisos varían según la persona, utilice un PAT o un token de IdP.
Salida para Databricks es una de las dos opciones:
Aquí es donde llega el segundo hilo. Los permisos de Unity Catalog siguen aplicándose a cada identidad de Databricks. La puerta de enlace decide qué herramientas existen; Unity Catalog decide qué objetos puede leer o escribir la identidad autorizada. Elija el código de autorización y ambos se combinarán: un agente que actúa en nombre de un analista hereda los permisos, filtros de fila y máscaras de columna de dicho analista; es decir, la gobernanza que su equipo de datos ya ha creado, aplicada al tráfico del agente sin coste adicional. Si elige un PAT compartido, las reglas seguirán aplicándose, pero a un principal que no está relacionado con quien realiza la solicitud.
Una vez autorizado, la pestaña Herramientas enumera lo que expone el endpoint.
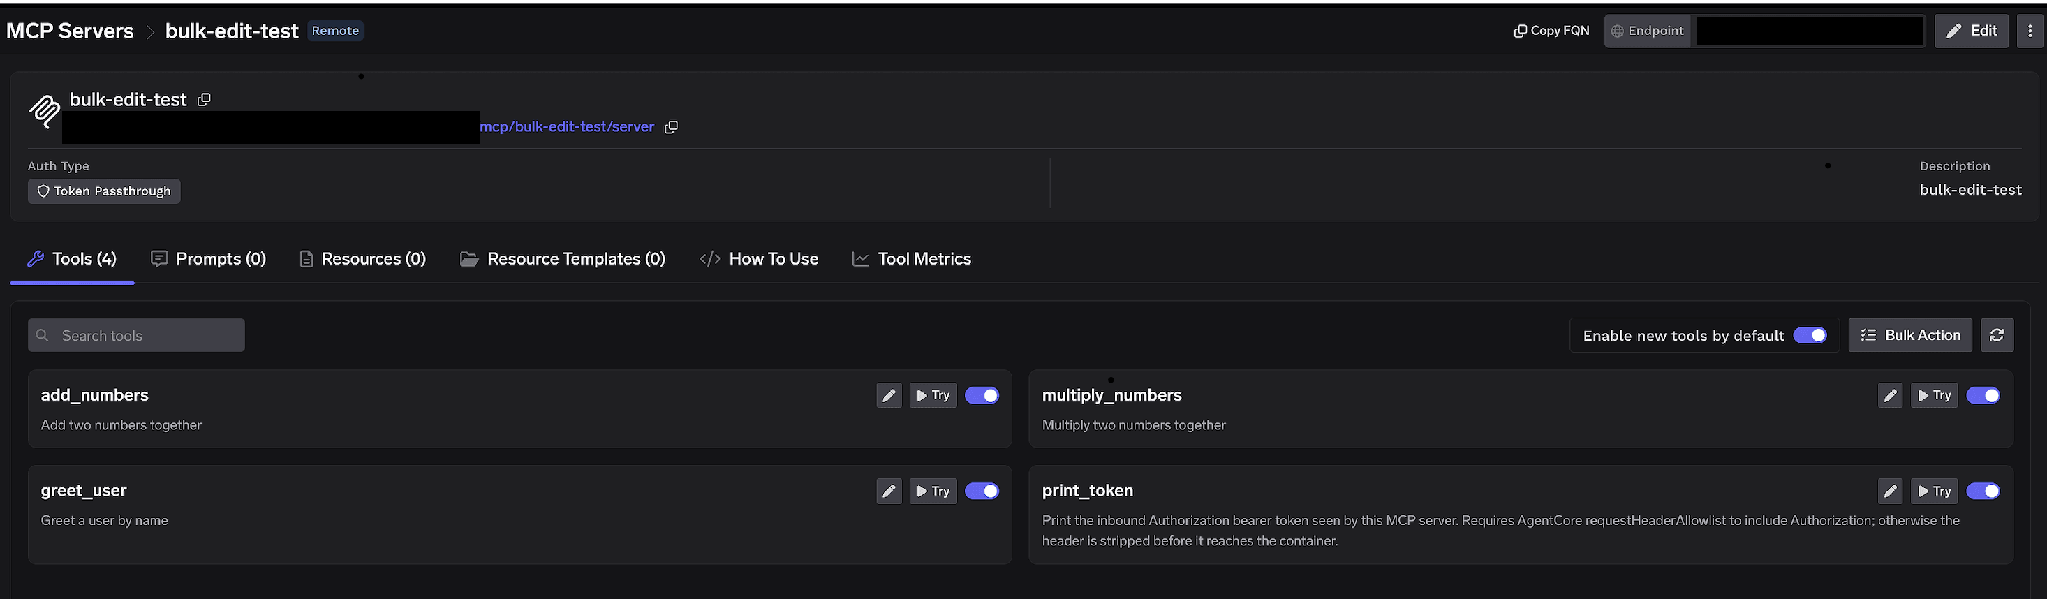
Interruptores por herramienta. Desactive una herramienta y se omitirá por completo de tools/list; es un filtrado estructural, no a nivel de prompt. Así es como puede publicar cuatro funciones revisadas de un total de treinta.
Habilitar nuevas herramientas por defecto. Si se deja activada, las adiciones ascendentes aparecen automáticamente. Si se desactiva, solo estarán disponibles las herramientas que haya habilitado; esto es claramente lo correcto para un endpoint de funciones de UC, donde una función que registra un analista no debería poder llamarse de forma silenciosa.
Acción masiva. Convierte cada fila en una casilla de verificación con Seleccionar todo, por lo que un esquema lleno de funciones se convierte en una lista de permitidos breve con un solo guardado.
Al hacer clic en el lápiz se abre Editar herramienta:
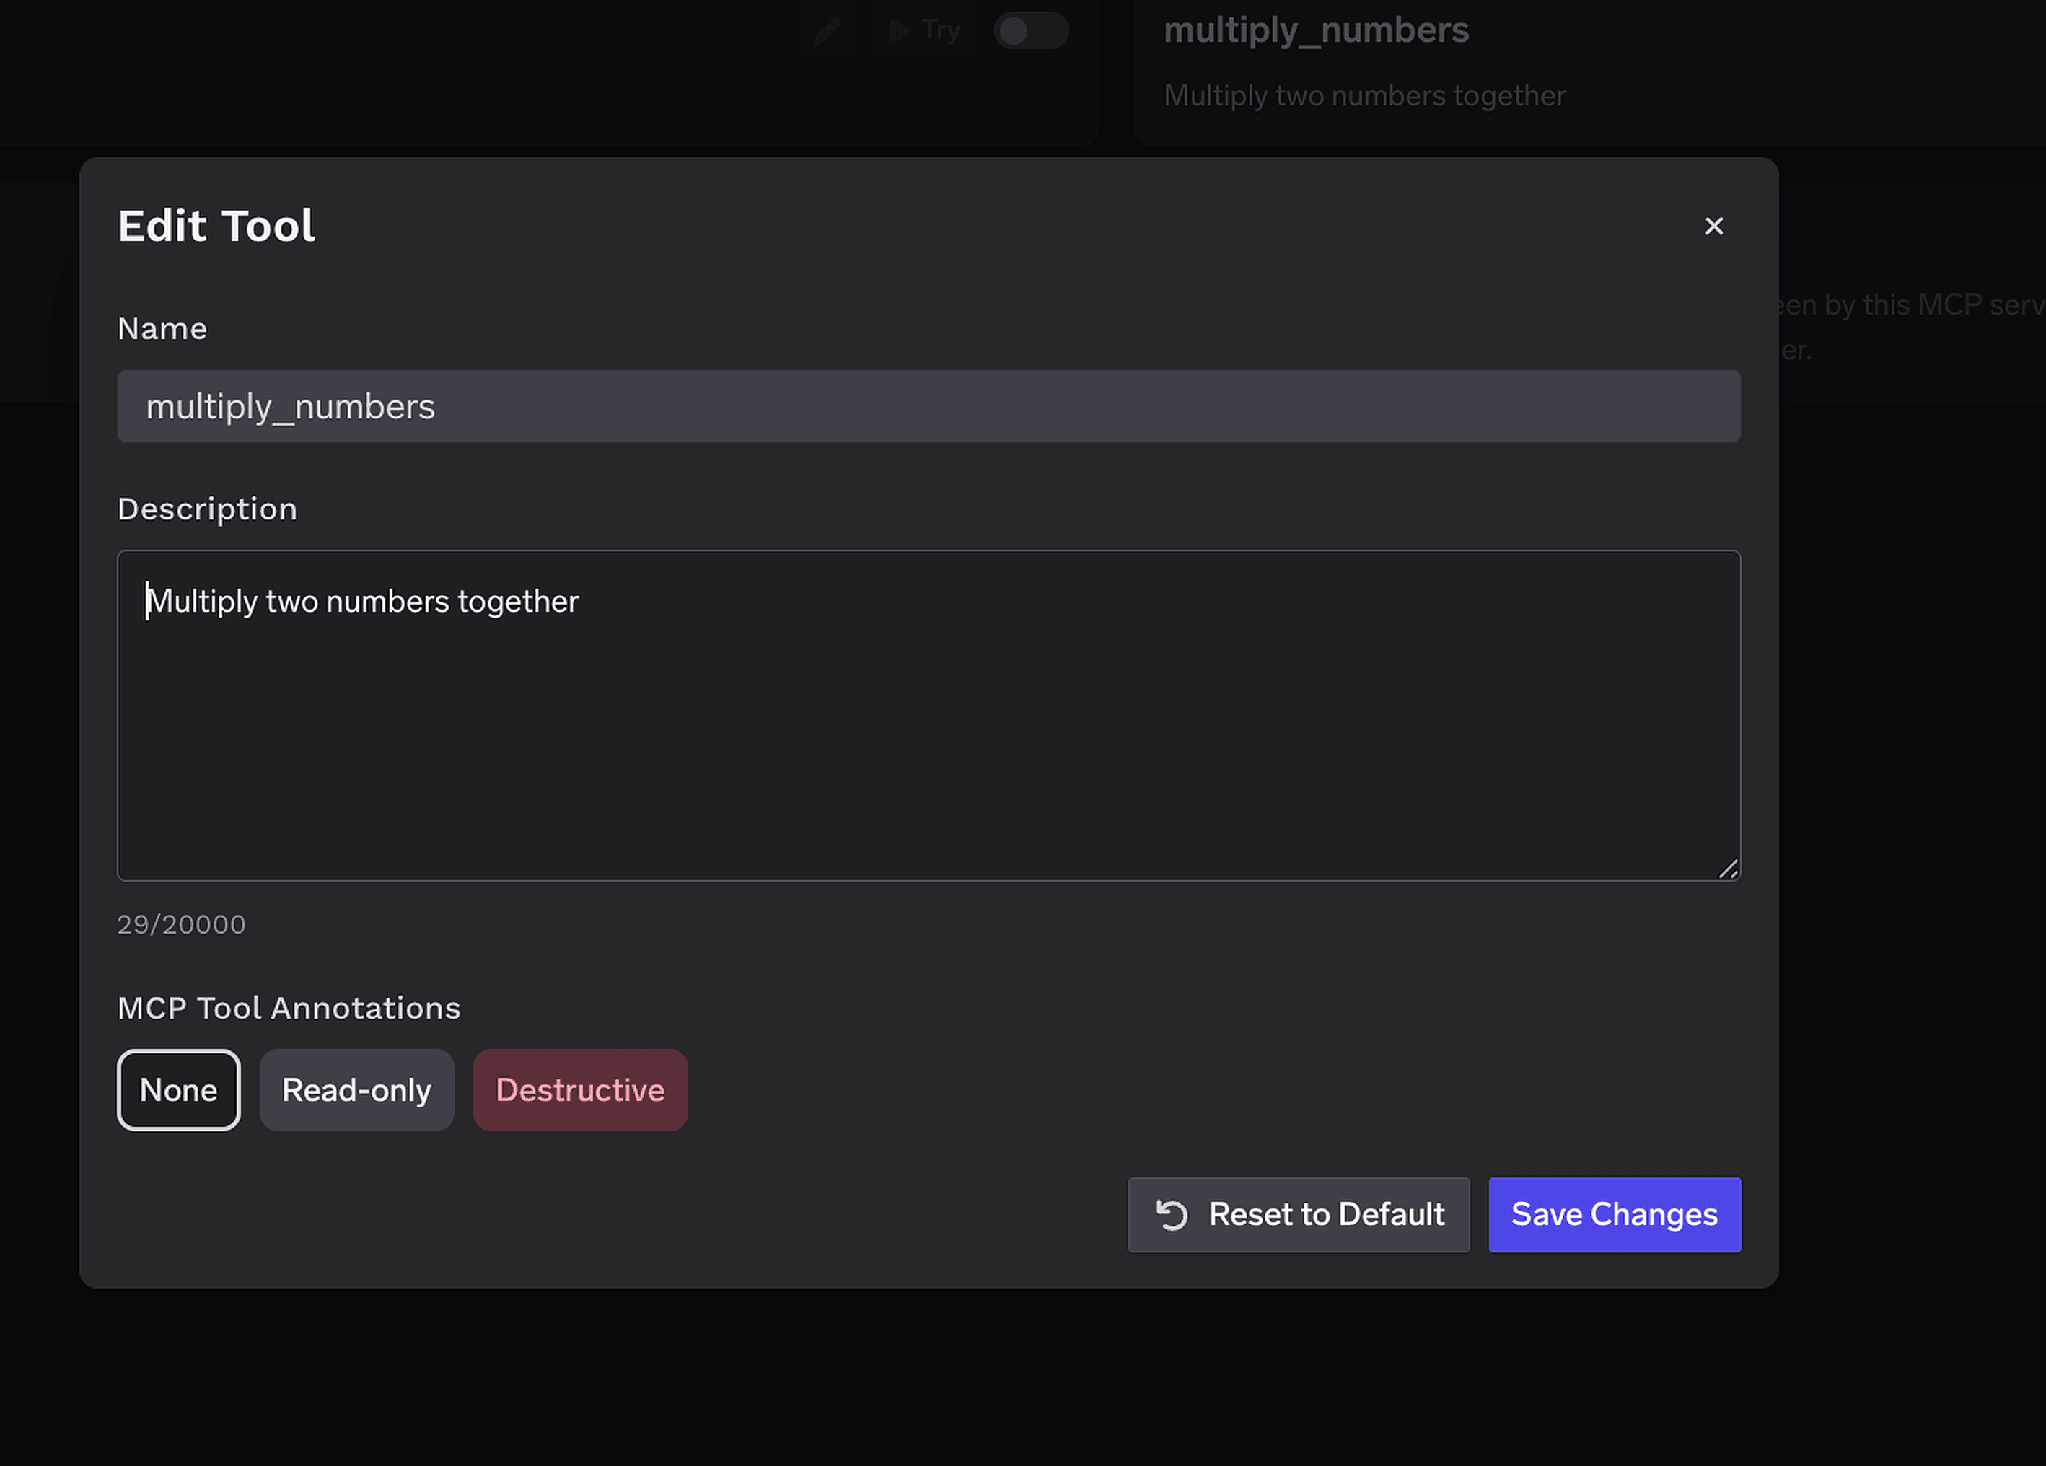
ElDescripción la anulación admite hasta 20.000 caracteres y guía la selección de herramientas cuando un nombre es opaco: get_cust_agg_v3 no significa nada para un modelo, mientras que uno que describe su granularidad y perfil de coste significa mucho.
Anotaciones de herramientas MCPmarca una herramientaSolo lecturaoDestructiva, estableciendo readOnlyHint o destructiveHint. Marque Genie como de solo lectura y SQL y Python como destructivas, y las políticas a continuación restringirán toda una categoría sin tener que nombrar cada herramienta.
El control de acceso se aplica a usuarios, equipos o cuentas virtuales en dos dimensiones: a qué servidores puede acceder una identidad y qué herramientas puede invocar.
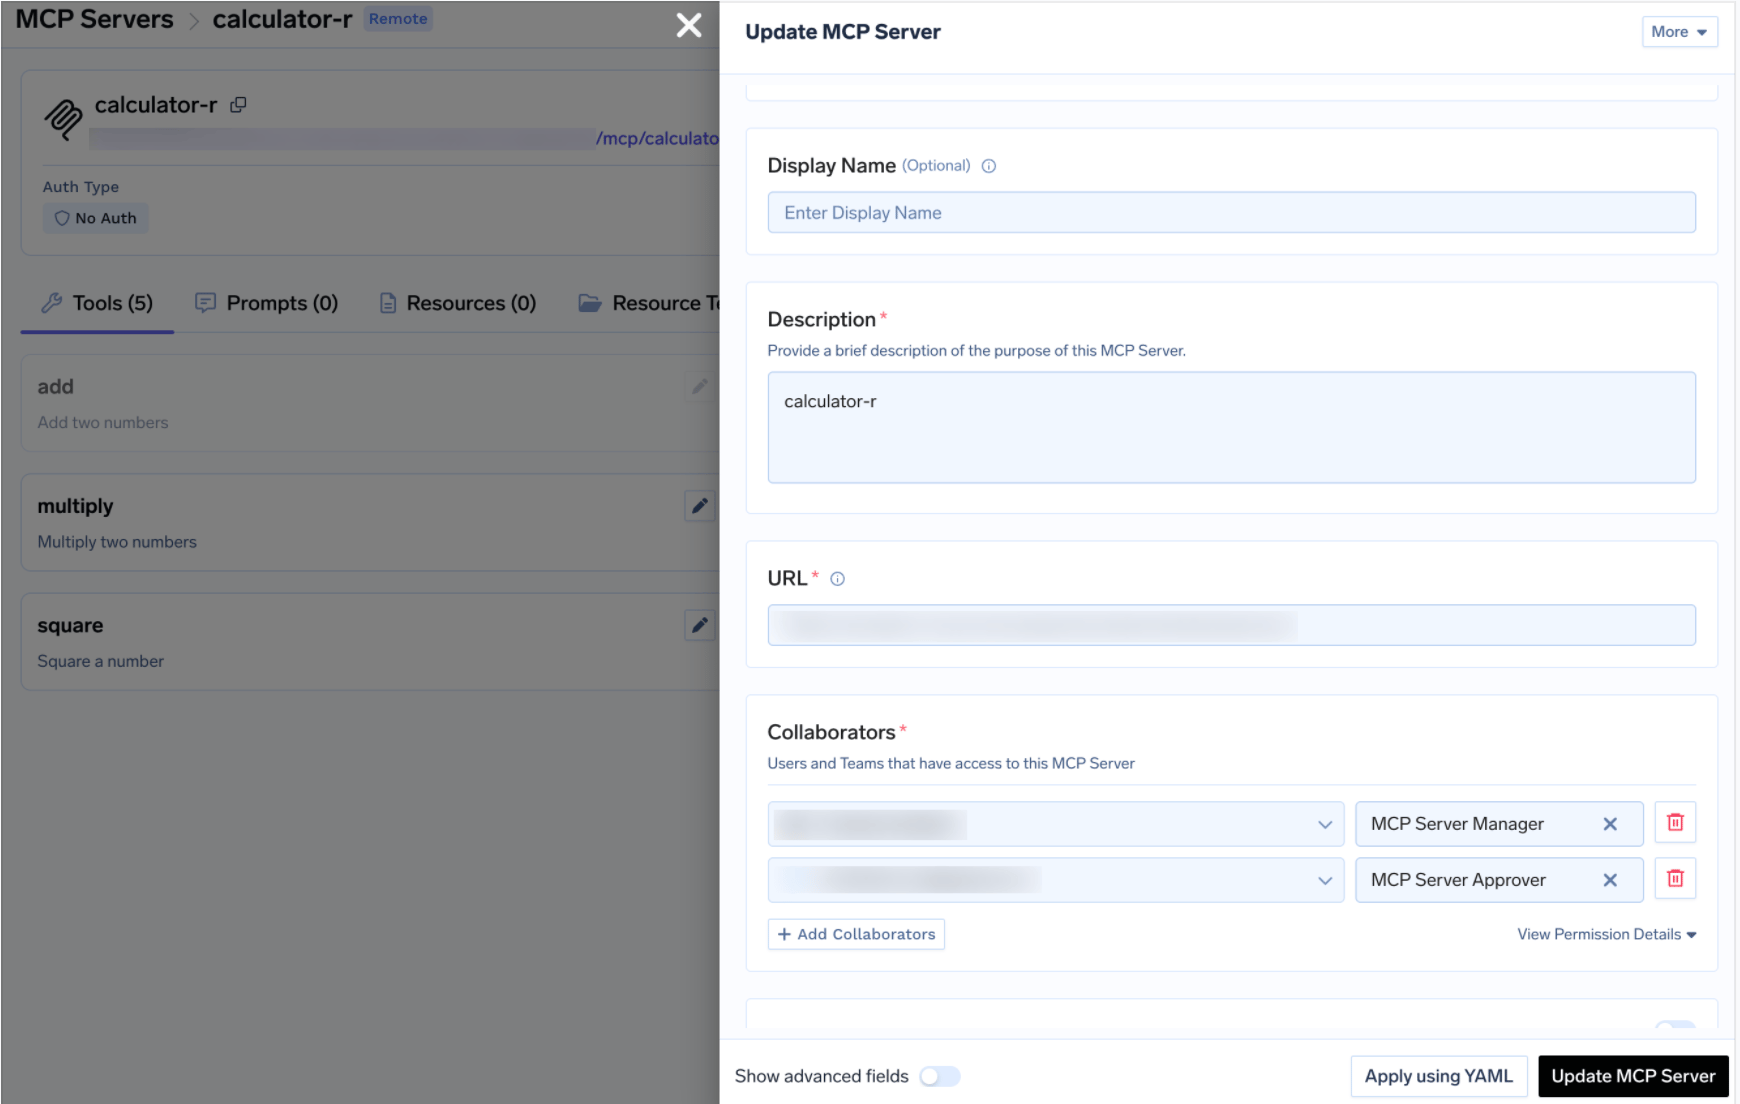
Dado que cada punto de conexión es su propio servidor, estos roles se segmentan de forma natural. Asigne al equipo de análisis el rol de Usuario en los servidores Genie; mantenga el rol de Usuario en el servidor SQL solo para aquellos que realmente deban realizar consultas ad-hoc, y coloque a un ingeniero de la plataforma de datos en el rol de Aprobador allí; el mismo Control de acceso MCP modelo que en el resto de su registro.
Deshabilitar el punto de conexión SQL por completo es una medida drástica. A veces, sí necesita que un agente pueda ejecutar una consulta, pero no sin supervisión. Databricks es el caso más claro para aplicar políticas de aprobación en cualquier entorno MCP, porque lo que usted restringe cuesta dinero cada segundo que se ejecuta.
Cuando se invoca una herramienta restringida, la pasarela retiene la llamada, genera una solicitud y notifica a los aprobadores; una vez que una persona aprueba, las llamadas se realizan correctamente durante un periodo de tiempo configurable. Cree una política en AI Gateway → Policies → MCP Tool Approval, marcada como Beta en la consola:
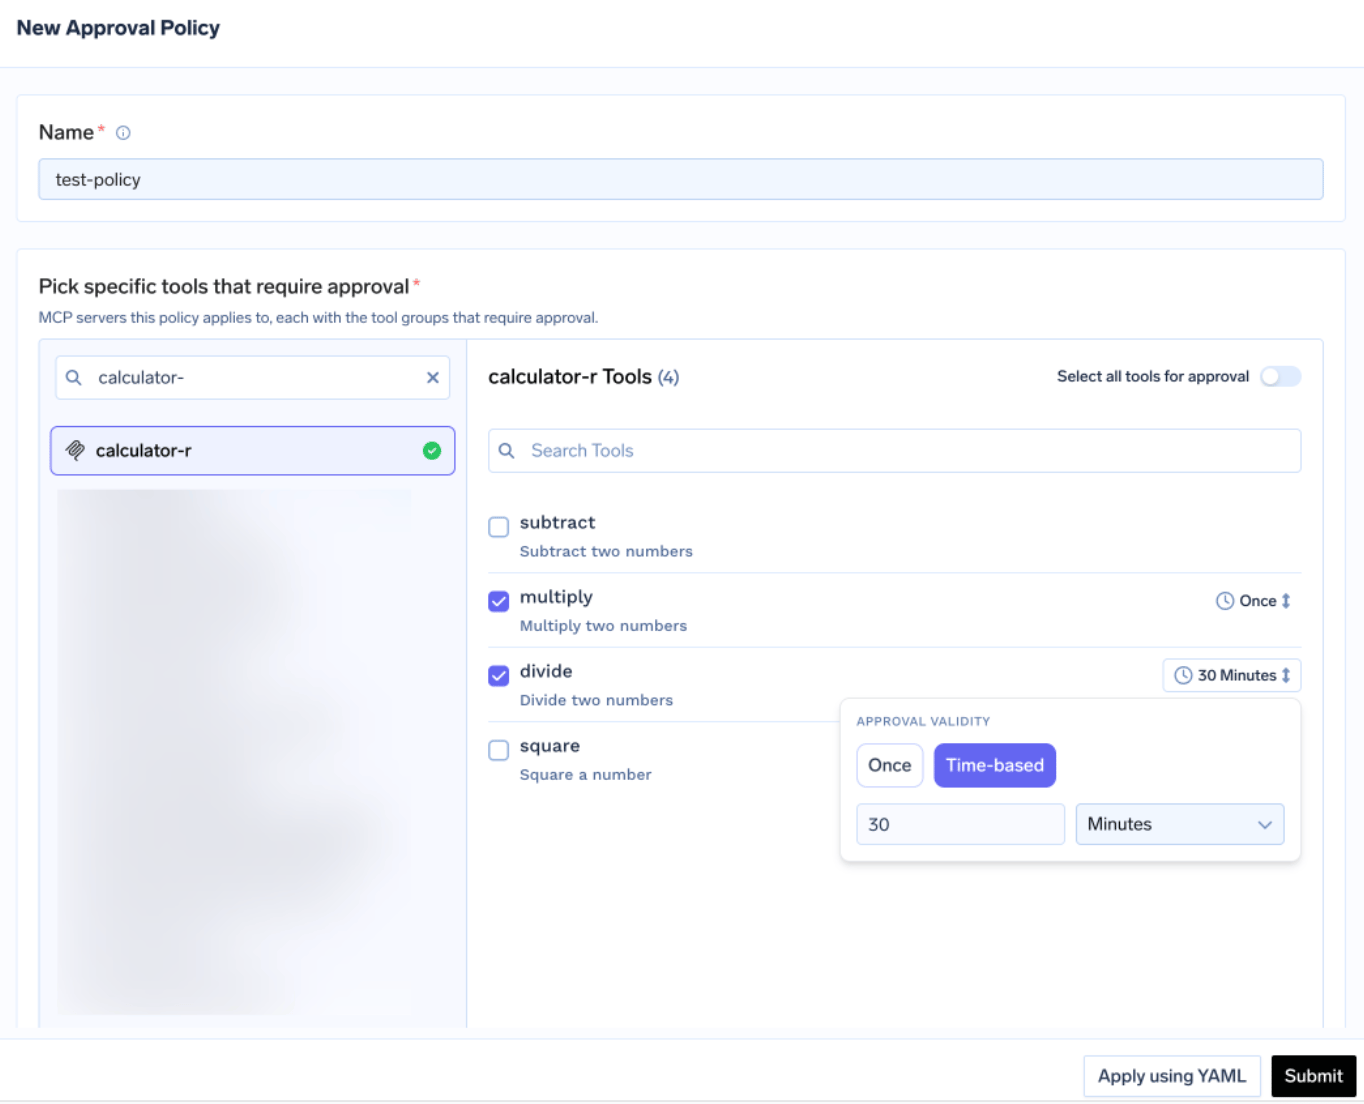
Cada política nombra los servidores que restringe y elige unámbito de aprobación:
Para SQL y Python, todo es defendible: no existe una herramienta inofensiva en una superficie de ejecución general. Para las funciones de UC, marque los escritores como Destructive y utilice destructive. Las superposiciones se resuelven priorizando lo más específico: nombrado > destructivo > todo.
Validez es Una vez o basado en tiempo en minutos. Para los endpoints de ejecución Una vez se ajusta al riesgo: una ventana de treinta minutos es el tiempo durante el cual un bucle de reintento puede volver a ejecutar la misma consulta costosa con una sola aprobación. Se aplica la política más restrictiva. Los aprobadores reciben notificaciones por correo electrónico, Slack, PagerDuty o MS Teams:
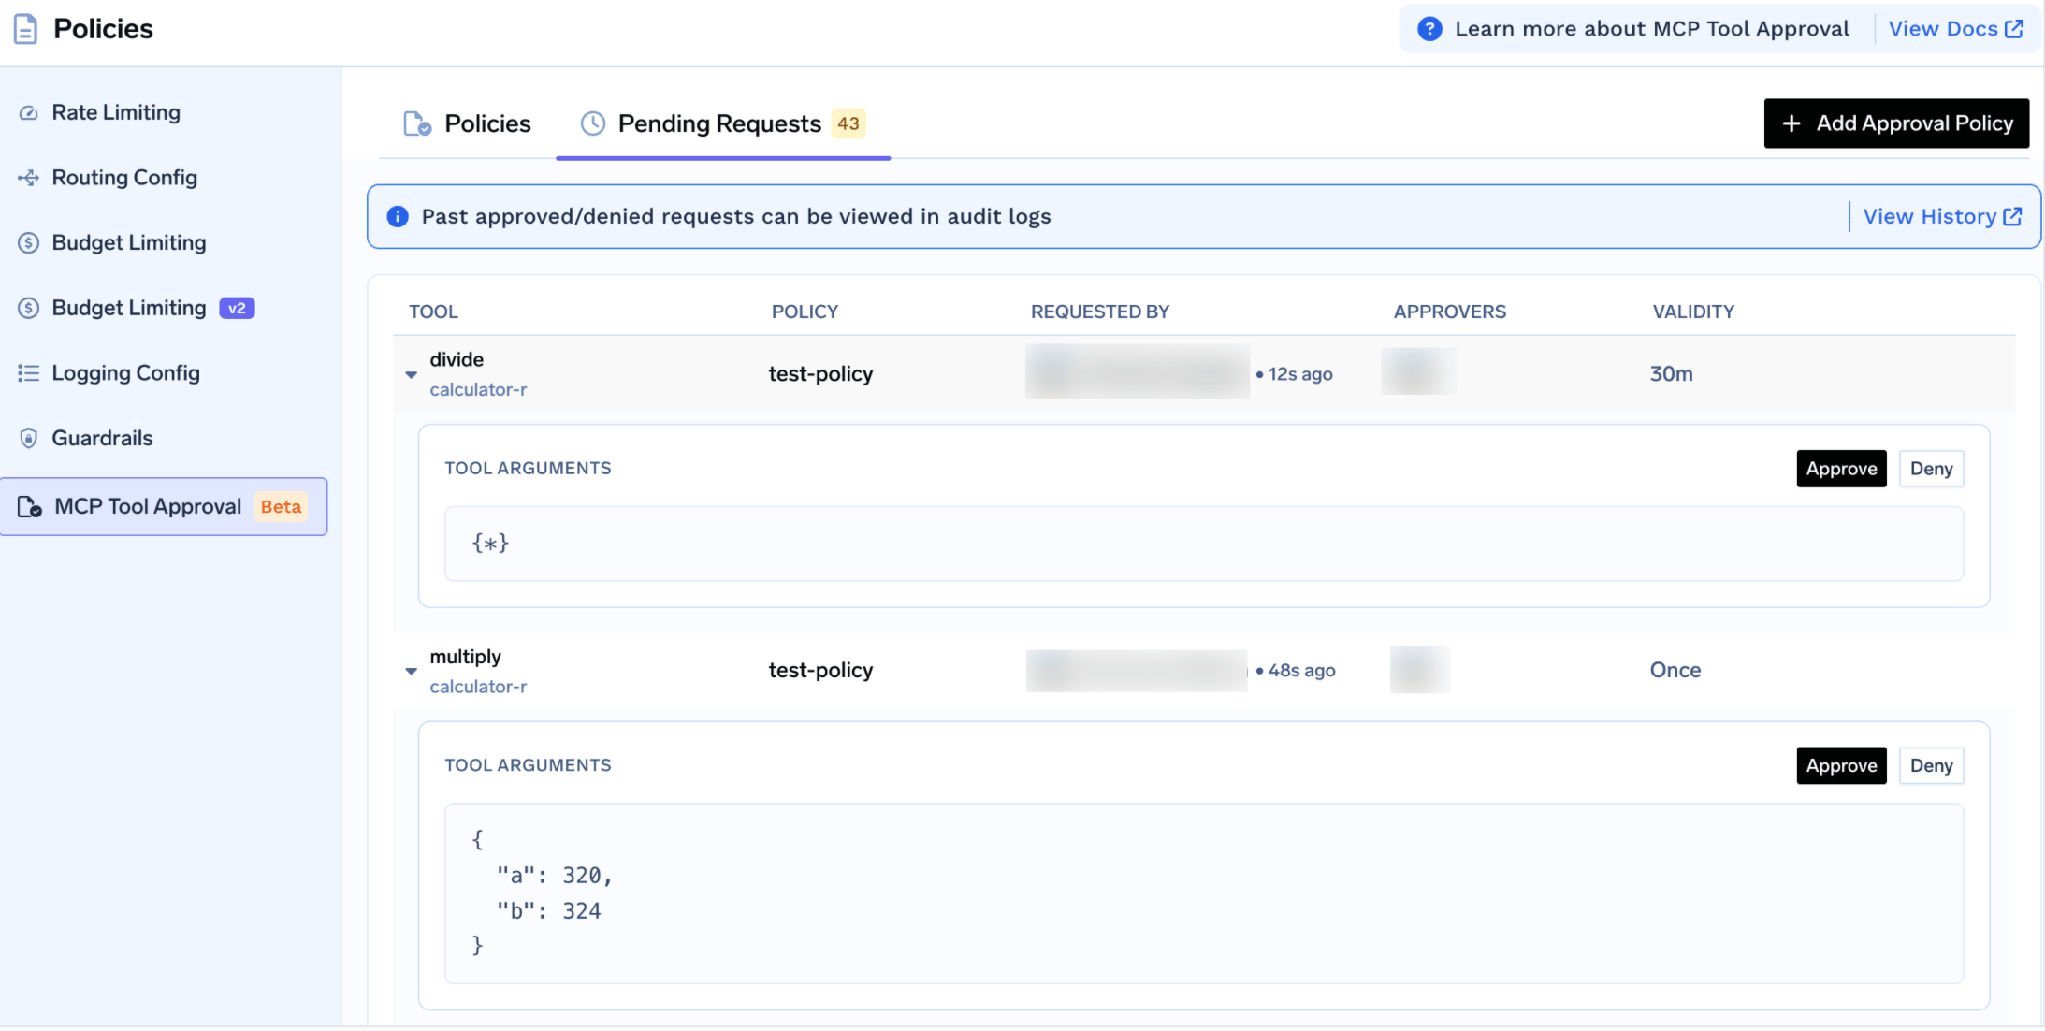
Cada solicitud muestra la herramienta, la política, el solicitante y los argumentos reales de la herramienta , de modo que el aprobador pueda ver el texto SQL o el cuerpo de Python antes de que se ejecute. Ese es el detalle más valioso: un revisor detecta en segundos un escaneo sin límites o un predicado de partición faltante, exactamente lo que a un modelo se le escapa.
Mientras está pendiente, el emisor recibe un resultado JSON-RPC que contiene _meta.approval_status: "pending" en lugar de un error, por lo que un agente bien configurado espera y vuelve a intentarlo. Las concesiones son por solicitante y una denegación no bloquea a nadie de forma permanente; para bloquear de manera duradera, deshabilite la herramienta o elimine al usuario.
Ejecute las herramientas manualmente primero. Haga clic en Probar junto a cualquier herramienta, rellene los parámetros y lea la respuesta JSON; Probar está deshabilitado para las herramientas que haya desactivado. Esto detecta lo que resulta difícil de depurar más tarde: un ámbito faltante, un catálogo que la identidad no puede ver, un ID de espacio de Genie de otro espacio de trabajo o un nombre de índice que no coincide.
ElCómo usar pestaña contiene la URL de Gateway específica de su inquilino y fragmentos de código listos para copiar y pegar.
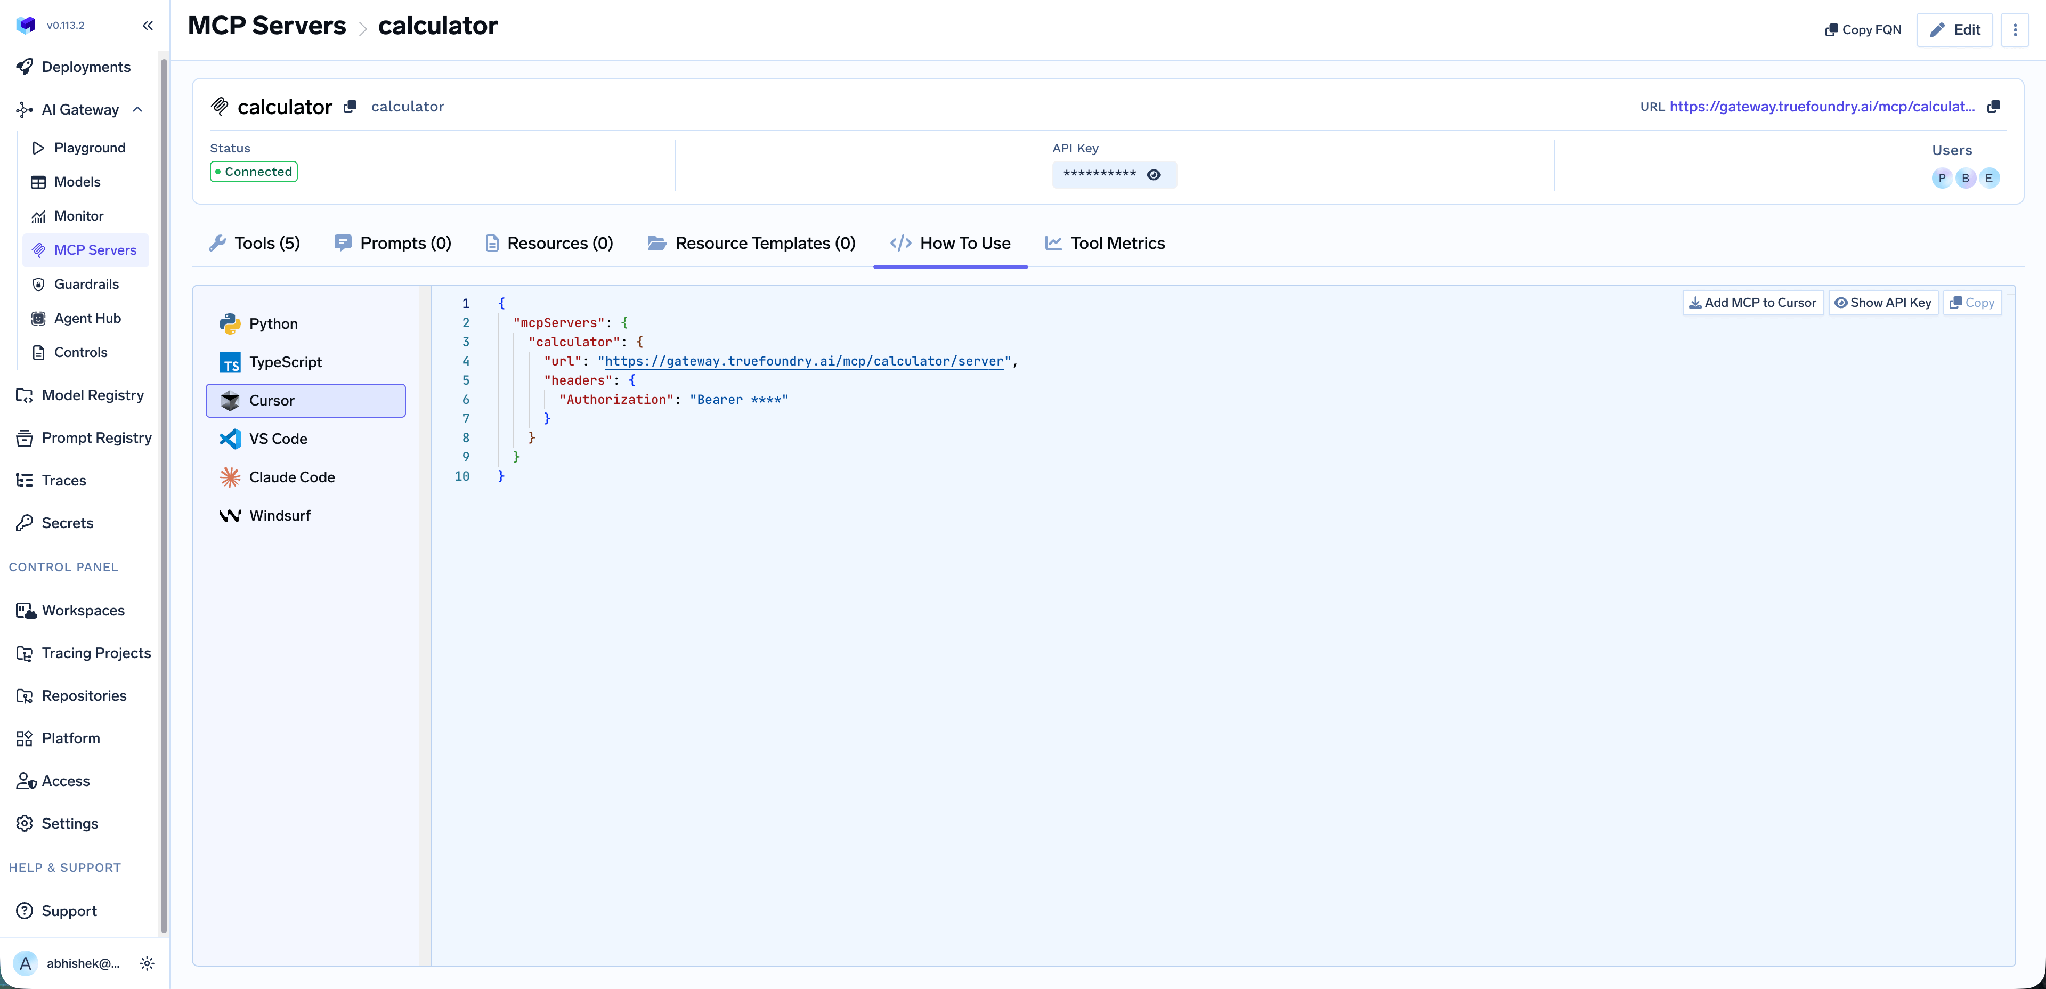
Cubre Claude Code, VS Code, Cursor, Windsurf, Codex y los SDK de Python y TypeScript. Añadir MCP a Cursorescribe la configuración;Mostrar clave API revela el token si un cliente lo necesita en una cabecera. Utilice la URL de esta pestaña en lugar de construirla usted mismo; un endpoint creado manualmente es la causa habitual de que un cliente se conecte pero no muestre ninguna herramienta.
Métricas a nivel de herramienta. El panel de métricas de MCP desglosa las solicitudes por segundo, la latencia desde el percentil 50 al 99, la tasa de fallos por tipo de error y el número de solicitudes por herramienta.
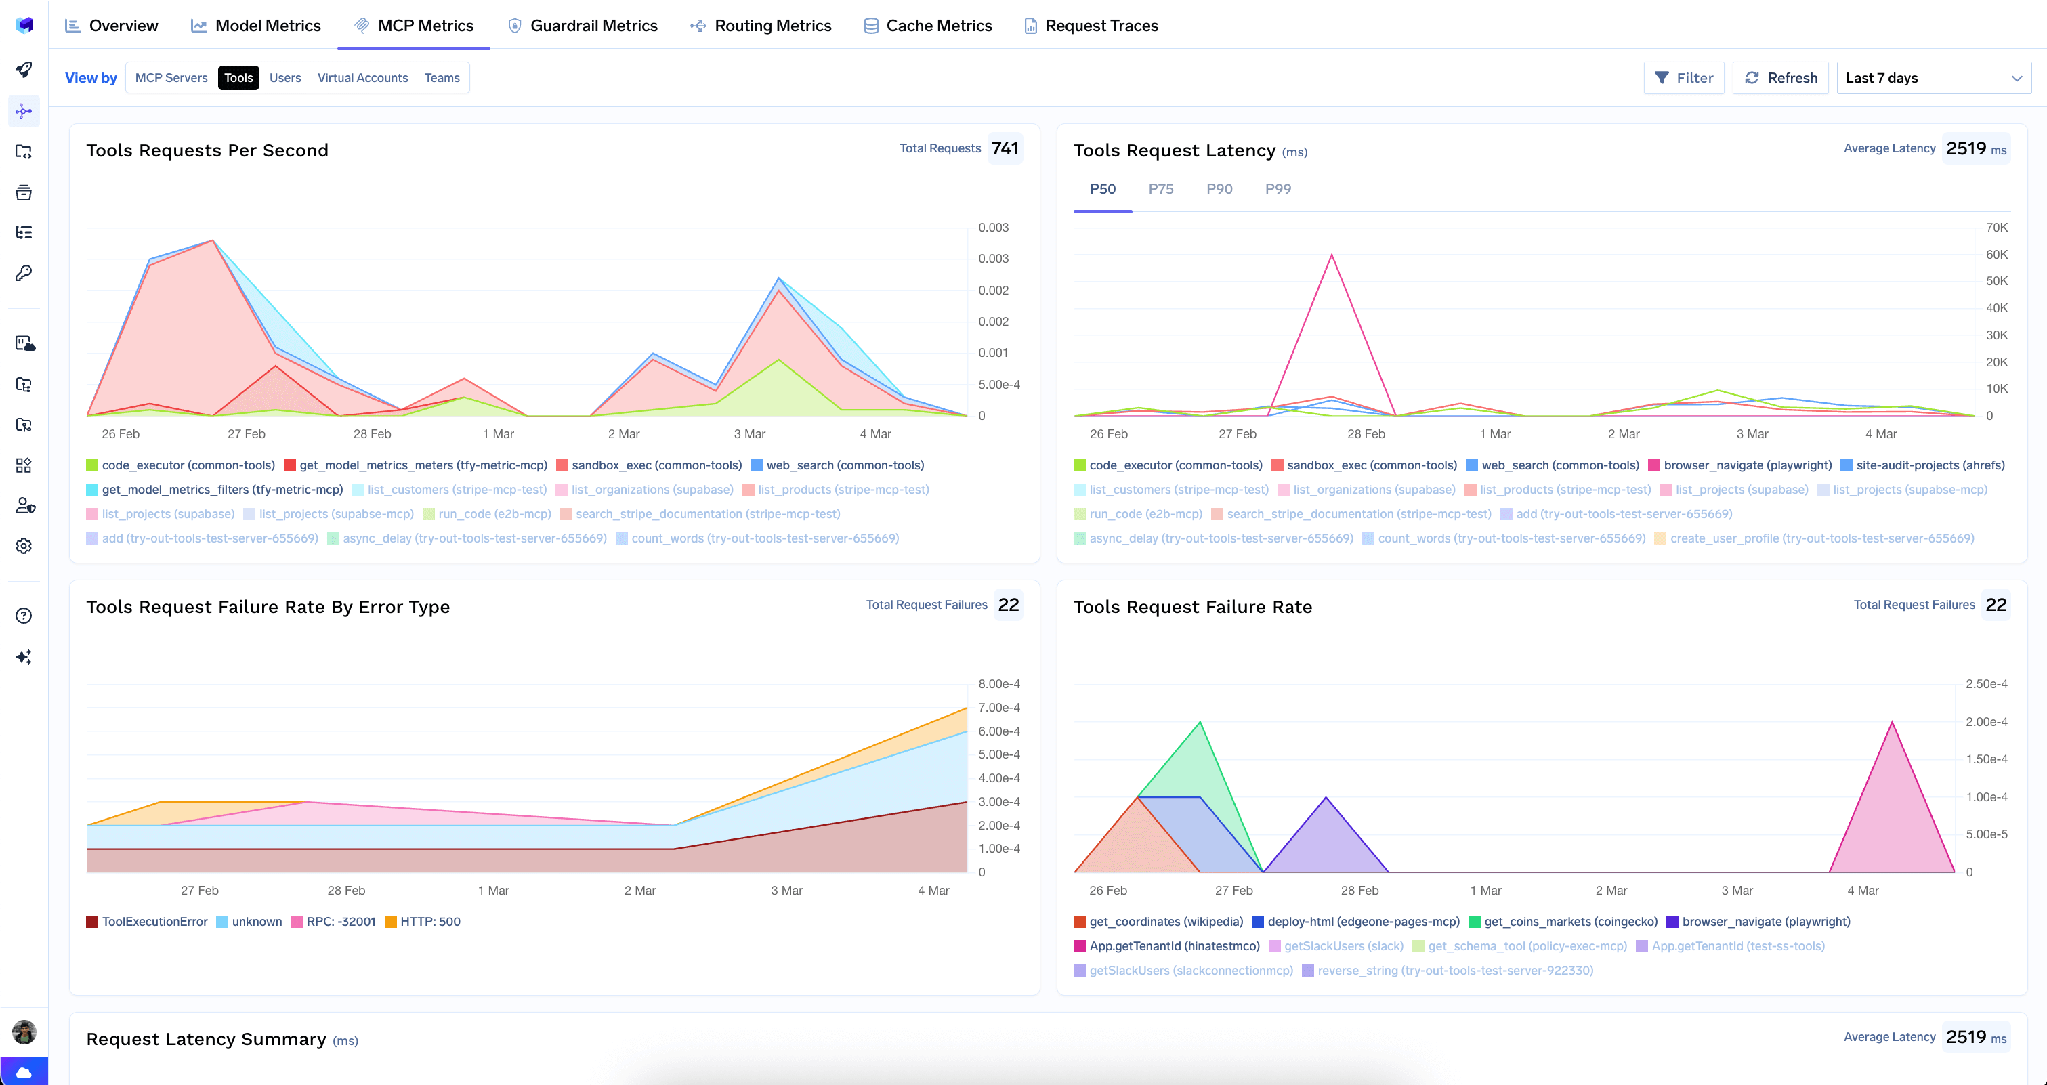
La latencia aquí es un indicador del coste: una herramienta cuya latencia P99 se ha triplicado silenciosamente suele ser una consulta que ha superado la capacidad de su almacén de datos, y es mejor descubrirlo en un panel de control que en una factura.
Observabilidad completa de las solicitudes. Cada llamada se rastrea con la identidad del autor, el nombre de la herramienta, las entradas y la latencia, exportándose mediante OpenTelemetry. Esto cierra la brecha de atribución: el historial de consultas indica que se ejecutó una consulta; el rastreo indica qué agente, para qué persona, la ejecutó. Los mecanismos de protección previos y posteriores a la herramienta también aplican políticas a las llamadas, detectando información de identificación personal (PII) en un resultado antes de que llegue al modelo.
Baja sobrecarga.La pasarela añade aproximadamente3-4 msde latencia y gestionamás de 350 RPS en una sola vCPU — ruido comparado con un viaje de ida y vuelta al almacén.
Un registro único. Un Servidor MCP virtual agrupa herramientas de varios servidores detrás de un único punto de conexión, de modo que un agente de informes obtiene dos herramientas Genie y un índice, nada más.
Los administradores de inquilinos pueden eliminar todas las credenciales almacenadas desde el menú de tres puntos junto aEditar.
Revocar todos los tokens elimina todas las anulaciones de autenticación y los tokens OAuth almacenados para todos los usuarios y cuentas virtuales en ese servidor, entra en vigor en la siguiente solicitud y queda registrado. Es irreversible; todos deben volver a dar su consentimiento.
Una limitación: borra los tokens solo en la puerta de enlace, no la concesión en Databricks. En caso de incidente real, revoque también la conexión de la aplicación en la consola de la cuenta de Databricks.
Las restricciones de IP del área de trabajo pueden causar problemas. Si el área de trabajo tiene listas de acceso IP, permita la salida desde donde se conecte la puerta de enlace MCP. Esta es la razón más común por la que una configuración correcta no devuelve nada, y parece un error de autenticación cuando en realidad es un error de red.
El punto de conexión de Python de la IA del sistema es una herramienta de ejecución de código. /mcp/functions/system/ai se encuentra junto a los puntos de conexión de datos, lo que facilita su registro de forma casual. Trátelo como un acceso a la shell: servidor independiente, lista de colaboradores reducida y aprobación para todo. Y cuando un espacio Genie pueda responder a una pregunta, diríjalo allí en lugar de a SQL.
Ampliación del alcance en la aplicación OAuth. all-apis es la respuesta fácil cuando algo se rompe, y una vez configurado, nadie lo restringe. Empiece con genie o unity-catalog y amplíe solo cuando una llamada falle. [VERIFICAR] El alcance requerido por tipo de punto de conexión no está enumerado en la documentación de TrueFoundry, así que consulte la referencia de alcance de Databricks antes de bloquear una aplicación de producción.
La mayoría de los servidores MCP proporcionan información a un agente. El servidor MCP de Databricks le proporciona una plataforma de computación, y eso cambia lo que significa ser precavido. Un rastreador de incidencias con un alcance deficiente genera ruido; un punto de conexión SQL con un alcance deficiente genera gastos y, posiblemente, una modificación en producción.
Ambos hilos tienen una respuesta. Registra cada endpoint por separado para que la URL se encargue del alcance. Utiliza el código de autorización OAuth2 para que Unity Catalog siga siendo la autoridad sobre lo que un agente puede leer. Luego, protege las superficies de ejecución mediante una aprobación de Una vez validez, de modo que una persona revise la consulta antes de que se inicie un almacén. TrueFoundry te ofrece los tres sin necesidad de desarrollar nada.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.




Es una familia de endpoints gestionados de Model Context Protocol expuestos desde un workspace de Databricks, cada uno con su propia URL: funciones de Unity Catalog, el intérprete de Python de system AI, espacios de Genie, SQL y búsqueda vectorial. Las URL se encuentran en Agents > MCP Servers, y cada una se registra por separado.
Depende del endpoint. Un endpoint de funciones de Unity Catalog expone las funciones de un esquema; Genie ofrece consultas en lenguaje natural de solo lectura sobre un espacio; SQL ejecuta SQL; la búsqueda vectorial realiza búsquedas por similitud sobre un índice; system AI ejecuta Python. Una vez autorizado, la lista completa aparece en la pestaña Tools, donde cada herramienta puede activarse, desactivarse, redescribirse o anotarse.
Sí, con un alcance bien definido. Los dos riesgos específicos de Databricks son el gasto en cómputo y el acceso de escritura, ambos concentrados en SQL y Python. Registre los endpoints por separado, use OAuth2 Authorization Code para que Unity Catalog aplique los permisos por usuario, condicione la ejecución a una aprobación con validez Once y trace cada llamada.
Sí. TrueFoundry se ejecuta en su VPC, on-prem, en entornos air-gapped o híbridos, de modo que los prompts y las respuestas nunca salen de su dominio, incluso cuando enruta entre muchos proveedores.
Sí. Incluye un MCP Gateway, un Agent Gateway y un MCP & Agents Registry con control de acceso a nivel de herramienta. Los agentes creados con LangGraph, CrewAI, AutoGen o un framework propio pueden gobernarse de forma centralizada.
Sí. La pasarela es compatible con OpenTelemetry y se integra con Grafana, Datadog, Prometheus o tu pila preferida. Rastrea cada solicitud desde la instrucción (prompt) hasta la ejecución de la herramienta y el modelo, así obtienes un registro unificado sin tener que reemplazar lo que ya tienes en funcionamiento.



Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada