



November 10, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
La mayoría de las publicaciones comparativas comienzan haciendo que el producto competidor parezca peor de lo que es. Este no es el caso. Arcade levantó una ronda Serie A de 60 M$ el 12 de junio de 2026 liderada por SYN Ventures, con inversión estratégica de Morgan Stanley y Wipro, elevando la financiación total a 72 M$ (Anuncio de la Serie A de Arcade). Morgan Stanley actúa como inversor y cliente público.
La pregunta realmente útil es más concreta: ¿qué abarca cada producto y qué tendrá que adquirir por separado después? Esto tiene una respuesta factual basada en la documentación oficial de ambos proveedores.
Arcade ya no se define simplemente como una plataforma de llamada a herramientas (tool-calling). Su enfoque actual es el runtime de acciones: «Arcade es el runtime de acciones situado entre sus agentes y cada sistema al que acceden. Un único punto de control para aplicar, ejecutar y gobernar cada acción, en todo momento».
Además, cuestiona directamente a los proveedores de gateways, algo que merece ser citado porque plantea el desacuerdo con honestidad: «Empiece por los proveedores de API gateways. Están resolviendo un problema de red. Enrutan tráfico. Enrutar tráfico no es autorizar una acción» (Blog de la Serie A de Arcade). El punto de control, sostiene Arcade, debe estar en la acción y no en el salto de red.
[CAPTURA DE PANTALLA: Arcade.dev — el panel de control mostrando la ejecución de una herramienta con el paso de autorización de usuario delegado visible]
La autorización es el verdadero elemento diferenciador y cuenta con gran profundidad. Cada acción se ejecuta en la intersección entre lo que el usuario tiene permitido hacer y lo que el agente tiene permitido hacer; sin recurrir a cuentas de servicio ni a tokens compartidos. Arcade gestiona el flujo OAuth, administra la renovación y rotación, e inyecta las credenciales en el momento de la ejecución para que nunca lleguen al agente ni al cliente MCP. Admite OAuth 2.0 genérico más 33 proveedores con nombre propio y cinco fuentes de usuarios IdP: Auth0, Clerk, Entra ID, Okta y Stytch (Documentación de proveedores de autenticación de Arcade).
Arcade redactó la especificación de autorización de herramientas MCP, la cual afirma que «ha sido adoptada por Anthropic y los principales clientes y servidores MCP», y forma parte de los comités de dirección de seguridad y gobernanza de MCP, algo corroborado externamente (SiliconANGLE, 25 de noviembre de 2025). La autoría de estándares constituye una ventaja duradera que no debemos obviar.
El catálogo de herramientas es amplio, aunque la cifra exacta varía según la página que se consulte: «+7000 herramientas / +80 toolkits» en la página de producto, «+7500 herramientas / 81 servidores MCP» en la documentación, y «+8000» en la página principal y en el blog de la Serie A. Señalamos la inconsistencia en lugar de elegir una por ellos. Su posicionamiento defiende herramientas «optimizadas para agentes… no simples wrappers sobre APIs», respaldado por una comparativa pública en toolbench.arcade.dev.
[CAPTURA DE PANTALLA: Arcade.dev — la página del catálogo de toolkits mostrando los conjuntos de herramientas disponibles y detalles por herramienta]
Smithery aporta el registro a Arcade. El 5 de agosto de 2026, Arcade adquirió Smithery, «un registro público y plataforma de alojamiento líder para MCP» (Smithery se une a Arcade). Smithery continúa operando como una marca independiente y enumera más de 23 611 servidores MCP. El propio registro de Arcade sigue en fase de acceso anticipado (Early Access), pero ahora Arcade posee el mayor índice público de MCP y su embudo de desarrolladores.
El resto de la superficie de producto. Un MCP Gateway que federa servidores alojados por Arcade, personalizados y de terceros tras un único endpoint, con nueve integraciones documentadas con proveedores de MCP remoto (Salesforce, ServiceNow, Snowflake, Atlassian, GitHub, Splunk, entre otros). Documentación del SDK de Python de nivel de referencia, diez frameworks y seis clientes MCP. Acceso contextual mediante ganchos (hooks) de políticas previos y posteriores a la llamada a la herramienta, así como acceso a herramientas basado en grupos. Además, incluye una sección de evaluaciones (evals) de seis páginas, enfocada en la precisión de la llamada a la herramienta en lugar de en la calidad del modelo, pero real y documentada, algo que ofrece más valor que muchos competidores.
Despliegue: Arcade no es exclusivamente SaaS. Su documentación enumera Arcade Cloud, los marketplaces de Azure y AWS, GCP (explícitamente marcado como «próximamente»), autohospedaje con Helm y servidores MCP híbridos (Documentación de despliegue de Arcade). El material comercial va más allá: «En la nube, on-premises, en entornos aislados (air-gapped) o híbridos». Cualquier afirmación de que Arcade no puede ejecutarse en su propia infraestructura demuestra no haber leído la documentación.
Cumplimiento normativo: SOC 2 Tipo 2, obtenido el 18 de agosto de 2025 (Publicación sobre SOC 2 de Arcade). HIPAA, ISO 27001 y GDPR: [PENDIENTE DE VERIFICACIÓN] — no se reclaman en ninguna página accesible, y el centro de confianza es un portal renderizado mediante JavaScript sin contenido indexable.
Precios publicados y basados en el uso:
Dos dimensiones sujetas a medición —eventos de autenticación y llamadas a herramientas— representan un modelo inusual que conviene evaluar antes de comprometerse. Asimismo, las funciones de SSO, RBAC y registros de auditoría están reservadas para el plan Enterprise en la página de precios, a pesar de que la página principal indica «SSO, RBAC y registros de auditoría completos listos para usar».
TrueFoundry es un plano de control para IA. El MCP gateway constituye solo un componente dentro de la plataforma y no la totalidad del producto, siendo este el punto clave de la comparativa.
MCP gateway y registro. Dispone de seis métodos documentados para añadir un servidor: gestionado por TrueFoundry, remoto oficial, cualquier servidor remoto, Virtual MCP Server, importación de OpenAPI y stdio alojado. Incluye además 43 páginas de documentación específicas por proveedor y un registro con APIs públicas para listado y versiones.
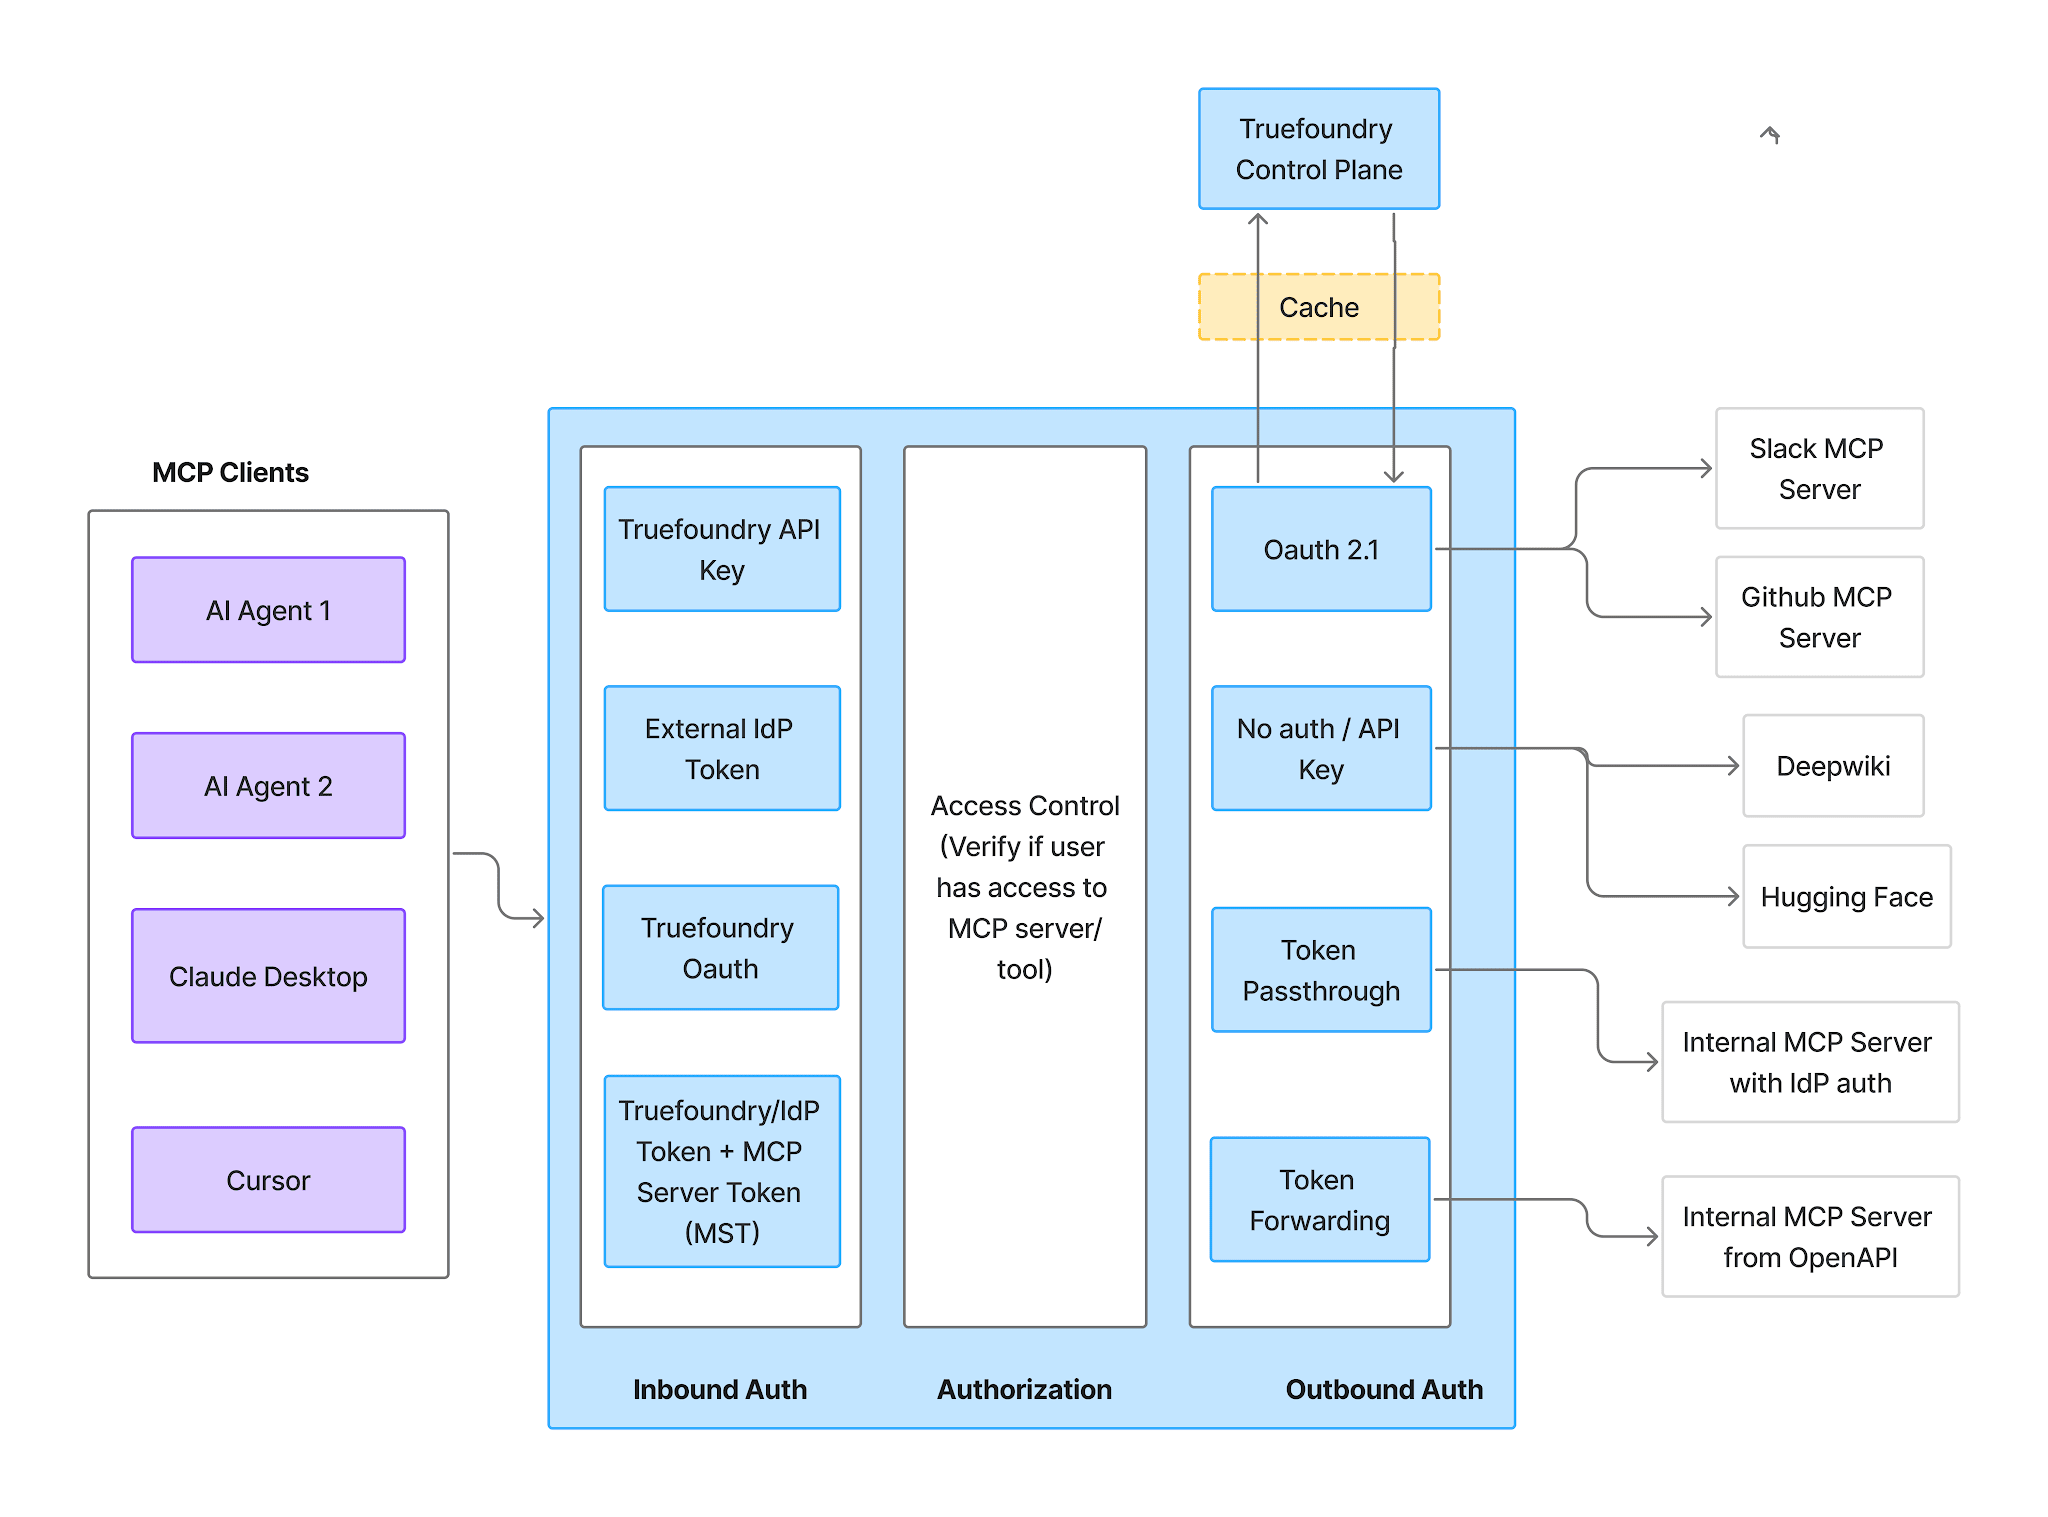
En materia de autenticación —el terreno donde Arcade muestra su mayor fortaleza— TrueFoundry documenta nueve modos salientes (outbound): código de autorización OAuth2, credenciales de cliente (client credentials), intercambio de tokens / en nombre de (on-behalf-of con Okta y Entra jwt-bearer), claves API compartidas e individuales, sin autenticación, pasarela de tokens (token passthrough), reenvío de tokens y AWS SigV4, además de cuatro modos entrantes (inbound). Asimismo, publica una matriz de soporte del protocolo MCP a lo largo de cuatro revisiones de la especificación hasta el 28-07-2026, cubriendo OAuth 2.1, RFC 9728, RFC 7591, RFC 8707 y descubrimiento OIDC por revisión. Arcade no publica una matriz equivalente.
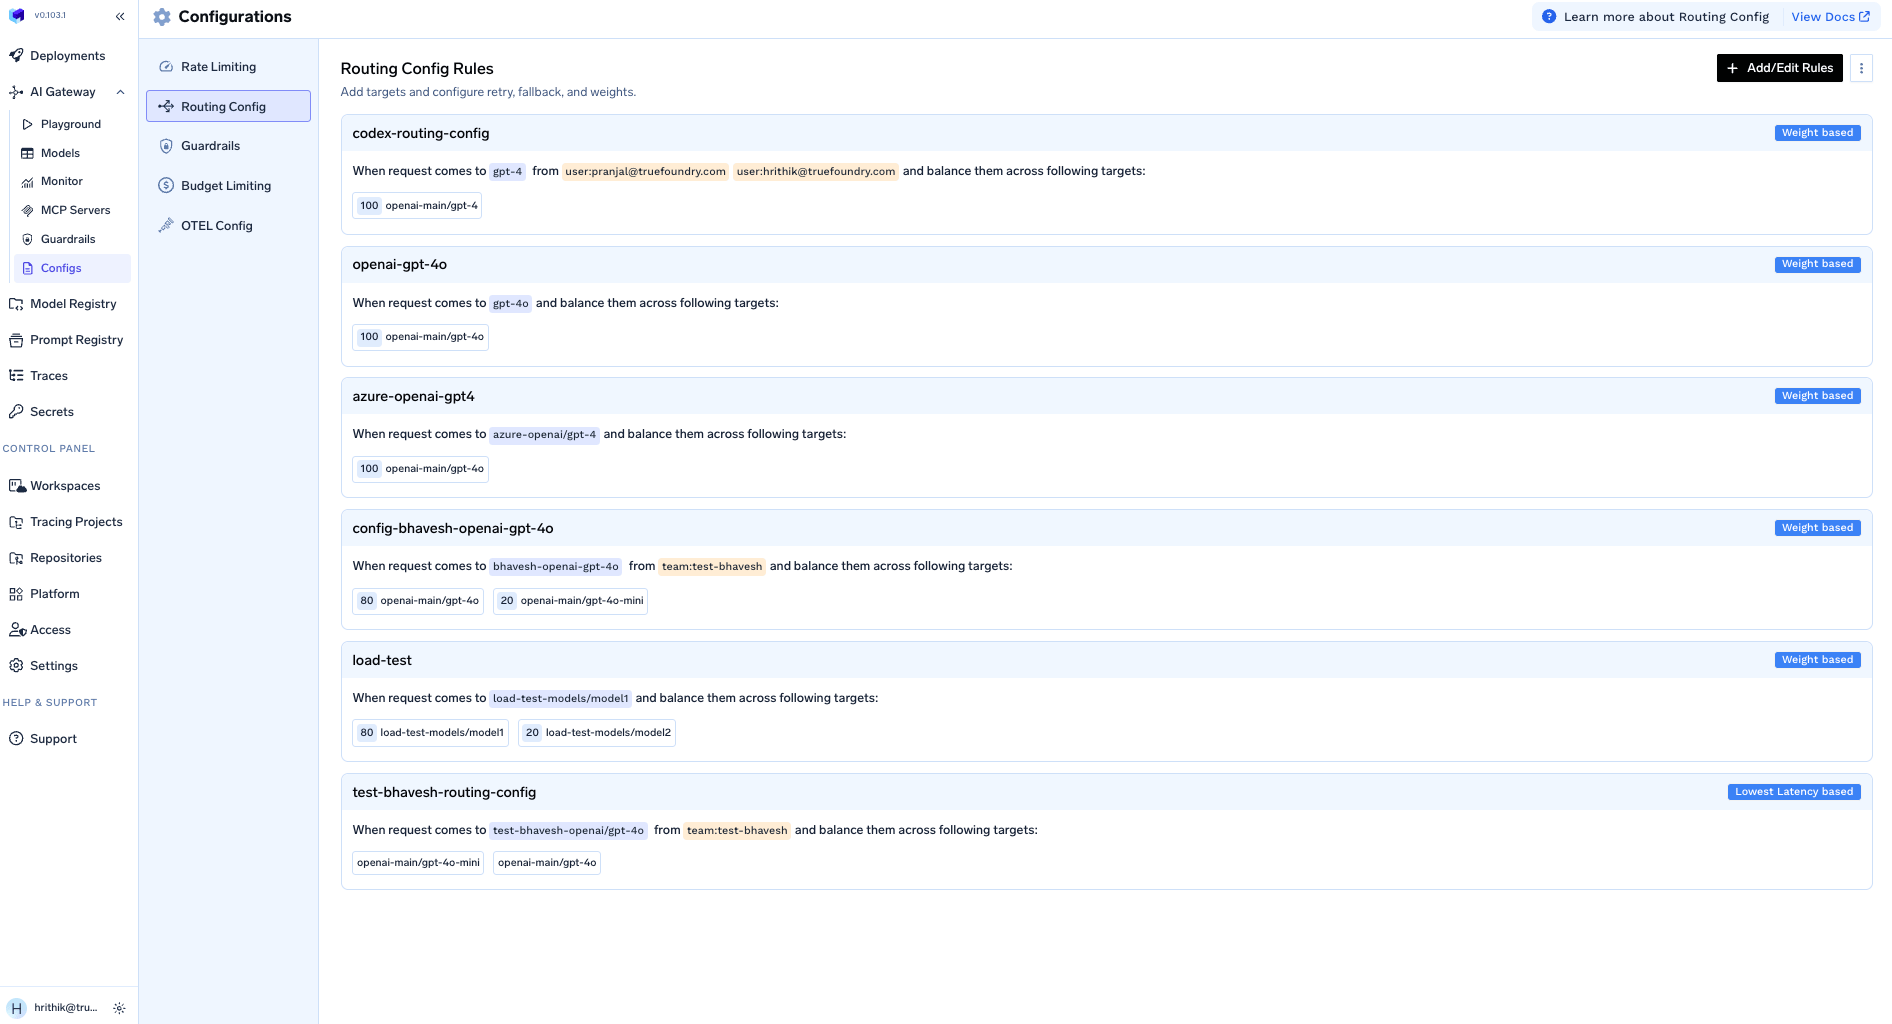
Aprobación con intervención humana (Human-in-the-loop) es una capacidad no documentada por Arcade: permite definir alcances específicos (por nombre, destructivas o todas), caducidad de permisos y notificaciones por correo electrónico, Slack, PagerDuty o Teams. Mediante las anotaciones de herramientas MCP (Ninguna / Solo lectura / Destructiva), es posible requerir una confirmación explícita antes de que un agente ejecute acciones de escritura (más información).
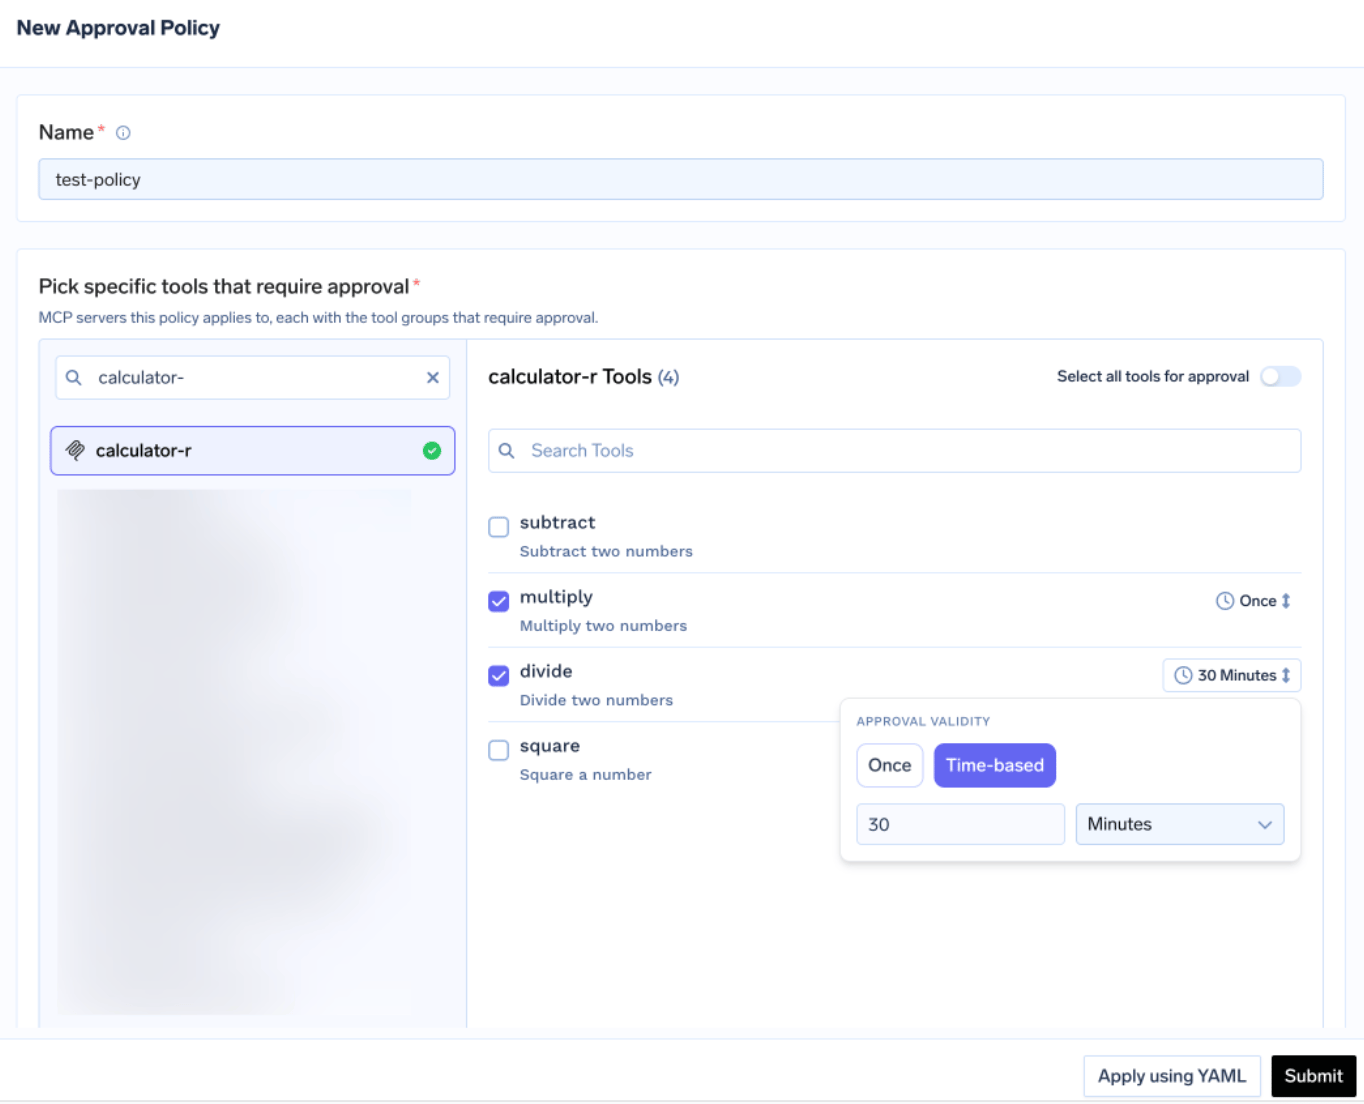
El AI Gateway. Acceso a más de 1000 modelos a través de 28 proveedores integrados tras una única API compatible con OpenAI. Ofrece enrutamiento basado en pesos (canary, sesiones persistentes), conmutación por error (fallback) basada en prioridades con límites de SLA en TTFT y TPOT, estrategias basadas en latencia, almacenamiento en caché exacto y semántico, y limitación de tasa (rate limiting) por tokens o solicitudes por minuto, hora o día.
Despliegue de modelos. Soporte para vLLM, SGLang, Triton, TorchServe, TF Serving, MLflow y LitServe, junto con un registro de modelos, autoescalado por CPU, RPS o programación cron, y uso fraccionado de GPUs mediante TimeSlicing y MIG. Arcade no ofrece soluciones en este ámbito ni afirma disponer de ellas.
Guardrails. Cuatro puntos de intervención (hooks): entrada del LLM, salida del LLM, pre-ejecución de herramienta MCP y post-ejecución de herramienta MCP. Incluye nueve guardrails integrados (detección de secretos, seguridad de código, desinfección de SQL, expresiones regulares, inyección de prompts, PII, moderación de contenido, Cedar, OPA) y 17 proveedores externos, entre ellos Bedrock Guardrails, Azure Content Safety, CrowdStrike y Google Model Armor. Aviso transparente: los guardrails de moderación de contenido, PII e inyección de prompts se ejecutan exclusivamente en el gateway alojado por TrueFoundry, no en modalidad autohospedada.

Costes y presupuestos. Sistema Budget Limiting V2 con presupuestos a nivel de inquilino (tenant) y por equipo: «utilice presupuestos por equipo cuando un responsable de equipo deba gestionar el gasto de su propio grupo sin requerir accesos de administración global». Permite acotar por sujeto, modelo, cuenta de proveedor o metadatos, e incluye un modo de solo advertencia. El seguimiento de costes se apoya en un catálogo de precios de código abierto en github.com/truefoundry/models, trasladando la atribución mediante la cabecera X-TFY-METADATA.
RBAC y SSO. Los sujetos pueden ser usuarios, equipos, cuentas virtuales o agentes. Los recursos abarcan cuentas de proveedores, servidores MCP, agentes, clusters, espacios de trabajo, repositorios y grupos de secretos, cada uno con su propia familia de roles. SSO mediante OIDC o SAML 2.0 con aprovisionamiento SCIM 2.0 —guías SAML para nueve IdPs y SCIM para cuatro. Arcade documenta cinco fuentes de IdP y no ofrece soporte para SCIM.
Despliegue y cumplimiento normativo. Siete escenarios documentados: SaaS en más de 12 regiones y 3 nubes; autohospedado y VPC mediante Helm junto con OpenTofu/Terraform, con guías para AWS, GCP, Azure, OpenShift y Kubernetes genérico; on-premises; y entornos aislados (air-gapped), documentados detalladamente en tres secciones. Se certifica formalmente SOC 2 Tipo II, HIPAA y GDPR. ISO 27001: [PENDIENTE DE VERIFICACIÓN] —páginas de documentación antiguas lo mencionan, pero la página principal de seguridad no lo incluye. La exportación a SIEM se lanzará próximamente, lo que representa una brecha temporal frente a Arcade.
Precios: Developer 0 $ (3 usuarios, 10 000 solicitudes/usuario, 5 servidores MCP), Pro 25 $/usuario/mes (usuarios ilimitados, 20 000 solicitudes/usuario, +20 $ por cada 100 000 solicitudes adicionales), Enterprise personalizado. Las llamadas a herramientas MCP consumen la misma cuota que las solicitudes a LLM, sin mediciones independientes.
Todas las entradas marcadas como «No documentado» se verificaron consultando la navegación de la documentación de Arcade y sus páginas de producto, precios y herramientas el 25 de septiembre de 2026.
Estas diferencias reflejan dos delimitaciones de producto distintas, no una simple puntuación. Arcade enfocó su alcance en la acción y profundizó en ella más que ningún otro competidor; TrueFoundry definió su alcance abarcando la totalidad del flujo de trabajo del modelo y del agente.
1. El problema de gestionar dos productos. Arcade gobierna las llamadas a herramientas, pero no gestiona el tráfico de los modelos. En el momento en que su agente realiza una llamada a un LLM —lo cual sucede en la totalidad de los agentes— se hace necesario incorporar un segundo producto para gestionar enrutamiento, conmutación por error, almacenamiento en caché y límites de tasa. Esto no constituye una crítica, sino lo que indica la propia documentación de Arcade. Sin embargo, la evaluación real pasa a ser comparar «Arcade más un gateway» frente a «un plano de control unificado», debiendo analizar los costes y la superficie operativa bajo ese prisma.
2. Fragmentación de la identidad en dos planos de control. Se generan dos entornos independientes donde definir usuarios, equipos o agentes, dos lugares para aprovisionar y desaprovisionar accesos, y dos sitios donde revocar permisos tras la salida de un empleado. Arcade documenta cinco fuentes de IdP pero carece de soporte SCIM; su gateway dispondrá a su vez de su propio modelo de datos. Mantener ambos sincronizados exige un esfuerzo operativo que rara vez se contempla en los presupuestos iniciales. Puede ampliar detalles en Control de acceso en MCP.
3. Los costes se dividen en dos sistemas sin conciliarse. Arcade mide los eventos de autenticación y las llamadas a herramientas, mientras que el gateway mide el consumo de tokens. Al no comunicarse entre sí, determinar «cuánto costó el agente de soporte el mes pasado» se convierte en un cálculo manual en hojas de cálculo. Arcade no documenta funciones de presupuestación ni imputación de costes (chargeback); los límites de tasa restringen el tráfico, pero no detienen el gasto total.
4. Las plataformas de auditoría quedan desconectadas. Arcade transmite los registros de ejecución de herramientas a su SIEM, lo cual resulta innegablemente útil. Sin embargo, el prompt que desencadenó la llamada, el modelo que la generó y el guardrail que se activó (o no) permanecen en el otro sistema. Analizar un incidente requiere correlacionar dos formatos de registro diferentes basándose únicamente en la marca temporal (timestamp).
El argumento central no sostiene que TrueFoundry gestione la autorización mejor que Arcade, sino que la autorización es solo una de las seis o siete dimensiones que una plataforma debe resolver correctamente, y solucionar solo una deja las otras seis pendientes.
El AI Gateway de TrueFoundry añade aproximadamente 3-4 ms de latencia, procesa más de 350 RPS con 1 vCPU y ofrece acceso a más de 1000 LLMs tras una única API compatible con OpenAI. Esas métricas determinan si es viable situar el gateway al frente de todo el tráfico o únicamente del tráfico crítico; teniendo en cuenta que un punto de control que solo cubre una parte del tráfico no actúa como un verdadero punto de control.
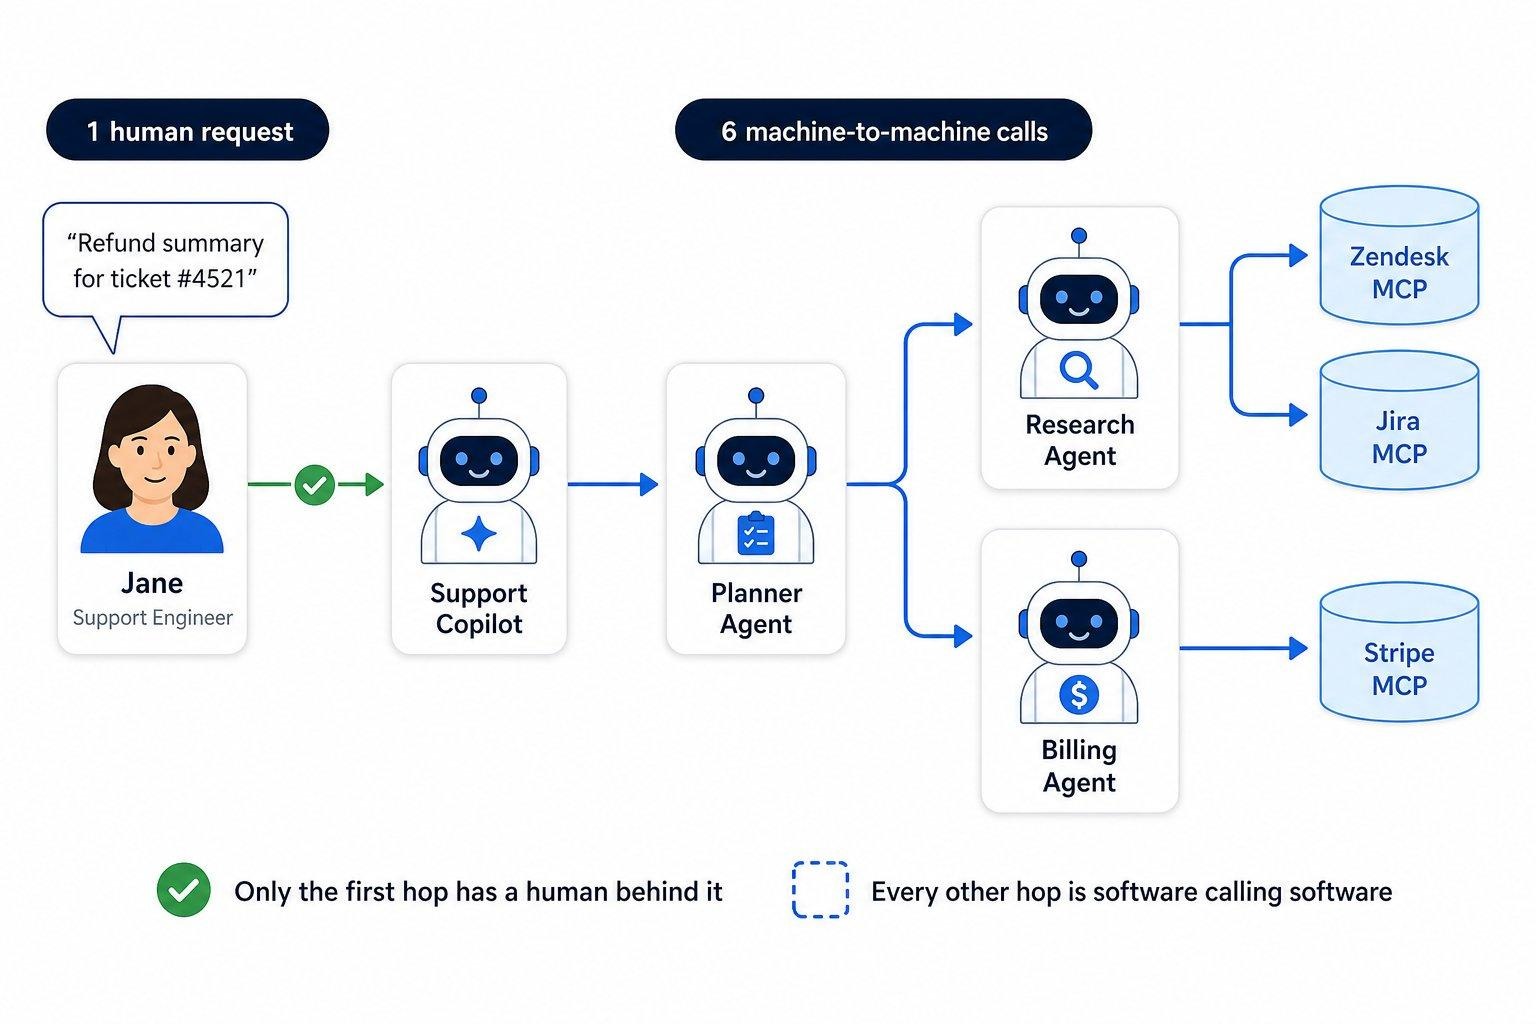
Debido a que las llamadas a herramientas MCP y las solicitudes a los LLM comparten la misma ruta de ejecución, ambas quedan consolidadas en las mismas métricas, trazas y presupuestos. Las métricas de MCP incluyen el total de llamadas, servidores principales, herramientas más utilizadas, RPS por servidor y latencias P50-P99 con desglose a nivel de herramienta, visualizándose junto al gasto del modelo y no en una aplicación independiente.
El enrutamiento automático (Auto Routing) representa una palanca de optimización de costes inexistente en productos orientados exclusivamente a herramientas. En un conjunto de 550 prompts, el enrutamiento dinámico entre niveles de modelos según la complejidad de la solicitud redujo el coste un 69 % manteniendo el 98 % de la calidad de referencia, mientras que la latencia media descendió de 7,6 s a 4,0 s. En escenarios con tráfico de producción real, la reducción alcanzó el 80 %. Al combinar esto con presupuestos asignados por equipo, se obtiene una atribución de costes que un responsable de equipo puede administrar directamente.
Queremos ayudarle a tomar la decisión adecuada según sus necesidades.
La tabla de alcance muestra el detalle técnico. A continuación se presenta el resumen de decisión.
Arcade.dev es un producto sólido con una propuesta bien fundamentada, clientes empresariales de referencia, participación activa en la creación de estándares y un respaldo financiero de 72 M$. Si alguien afirma que es una solución menor o que no puede ejecutarse en su propia infraestructura, no ha revisado su documentación.
El criterio para elegir una u otra opción reside en el alcance. Arcade gobierna aquello que un agente tiene permitido hacer. No regula con qué modelo se comunica el agente, el coste que esto genera, si el prompt expuso información confidencial o quién autorizó una llamada de carácter destructivo —aspectos que su propia documentación reconoce abiertamente. De este modo, la comparación real contrapone la combinación de Arcade más un gateway, una capa de guardrails y una solución de presupuestos frente a un único plano de control que integra las cuatro capacidades.
Si su desafío principal es la gestión de OAuth en treinta herramientas SaaS, elija la solución diseñada específicamente para resolverlo. Si su problema es la imposibilidad de auditar el coste de sus agentes, las acciones que han realizado y quién aprobó cada ejecución, lo que necesita es un plano de control unificado.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.




No, y tampoco afirma serlo. El único producto «gateway» de Arcade es el MCP Gateway, que federa servidores de herramientas. A 25 de septiembre de 2026, en la navegación de su documentación no aparecen el enrutamiento de modelos, el fallback, la conmutación entre proveedores ni la limitación de tasa basada en tokens. Si adopta Arcade, su tráfico de modelos sigue necesitando un gateway por delante.
Sí. Arcade documenta el autoalojamiento basado en Helm junto con Arcade Cloud, los despliegues desde los marketplaces de AWS y Azure y los servidores MCP híbridos, con GCP próximamente, y se comercializa como on-prem y air-gapped. La salvedad es la profundidad de la documentación: a 25 de septiembre de 2026 no hay ninguna guía de instalación air-gapped en la sección de despliegue de la documentación, mientras que TrueFoundry documenta la instalación air-gapped en tres páginas.
Para la autorización de herramientas en concreto, las alternativas son escasas: esa es la ventaja competitiva de Arcade. Para un gateway MCP dentro de un plano de control más amplio, TrueFoundry, Kong e IBM ContextForge son las comparaciones habituales; consulte los mejores gateways MCP.
No. Las llamadas a herramientas MCP consumen la misma cuota de solicitudes que las solicitudes a LLM, con las mismas licencias. Arcade mide dos dimensiones en el plan Team —eventos de autenticación a 0,10 $ cada uno y llamadas a herramientas a 0,01 $ cada una—, algo que conviene modelar si sus agentes hacen muchas llamadas.
Está repartido. Arcade cuenta con SOC 2 Type 2 desde agosto de 2025 y ya envía logs a su SIEM mediante OpenTelemetry. TrueFoundry cuenta con SOC 2 Type II, HIPAA y GDPR, pero la exportación a SIEM aún está por llegar. ISO 27001 está [VERIFY] para ambos. Si el envío a SIEM condiciona su despliegue, Arcade gana en ese punto.



Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada



















