October 30, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Die meisten Unternehmen haben eine KI-Richtlinie. Nur wenige Teams setzen diese bei jeder KI-Interaktion konsequent durch. Es mangelt selten am guten Willen. Richtliniendokumente, Regeln zur akzeptablen Nutzung und Governance-Gremien sind meist vorhanden. Die meisten Unternehmen, die künstliche Intelligenz in großem Maßstab einsetzen, verfügen bereits über diese Grundlagen.
Das tieferliegende Problem ist technischer Natur. Ein PDF kann keine Modellanfrage abfangen. Es kann weder den Kontext abwägen noch eine Aktion vor der Ausführung blockieren. Sobald ein Verstoß protokolliert wird, wurde die Anfrage bereits ausgeführt. Die Daten haben die Grenze überschritten. Die Kosten sind bereits auf der Cloud-Rechnung aufgetaucht.
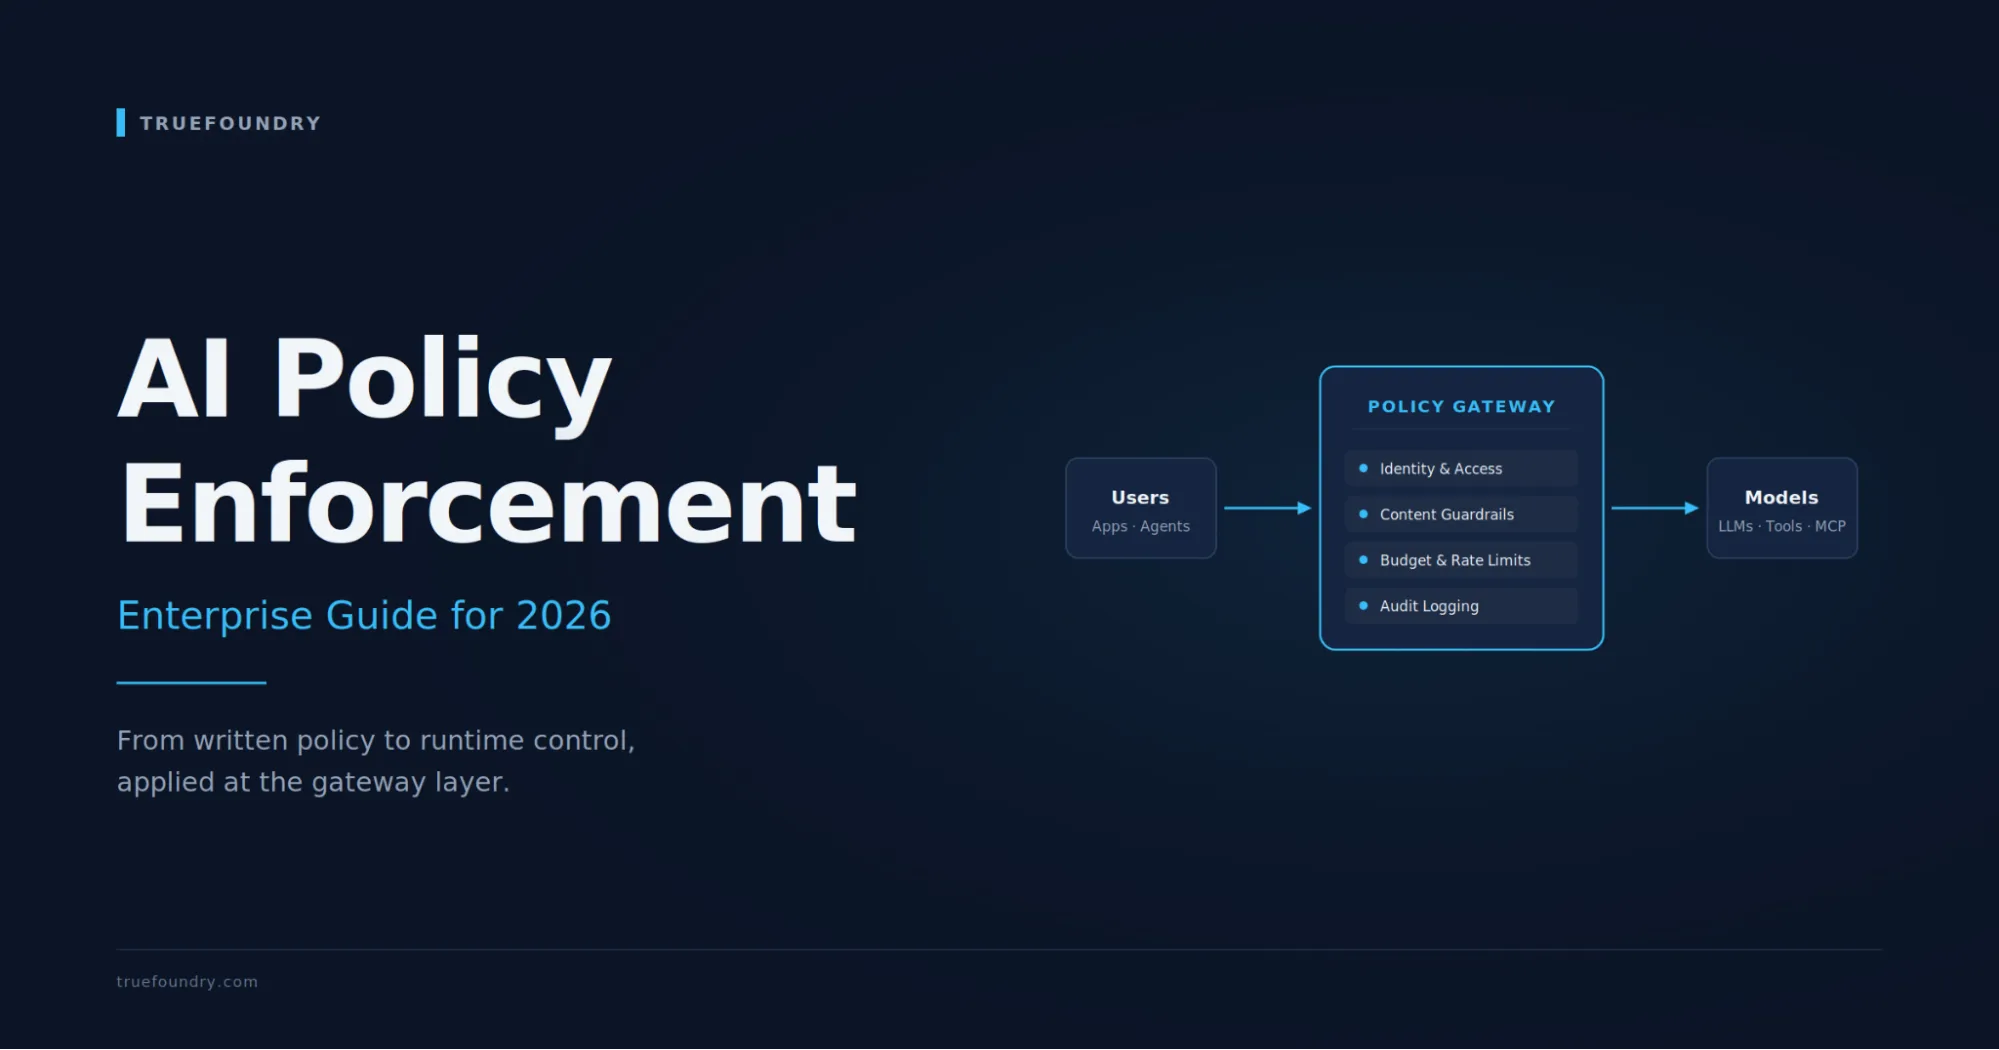
Die Durchsetzung von KI-Richtlinien schließt diese Lücke. Sie verwandelt schriftliche Regeln in eine Laufzeitkontrolle. Diese Richtlinien gelten für jeden Modellaufruf, jede Agentenaktion und jeden Tool-Aufruf in dem Moment, in dem sie stattfinden. Dieser Leitfaden erklärt, was die Durchsetzung von KI-Richtlinien ist, wo herkömmliche KI-Governance versagt, was die Durchsetzung abdecken muss und wie TrueFoundry dies als Infrastruktur bereitstellt.
Die Durchsetzung von KI-Richtlinien ist die Praxis, organisatorische Regeln, Zugriffskontrollen und Compliance-Anforderungen in Echtzeit auf KI-Systeme anzuwenden. Sie erfolgt direkt am Punkt der Ausführung, anstatt sich auf Dokumentationen oder nachträgliche Überprüfungen zu verlassen.
Die Bedeutung der Durchsetzung von KI-Richtlinien erstreckt sich über drei verschiedene Bereiche:
Die Durchsetzung von Zugriffsrichtlinien steuert, welche Benutzer, Teams und Agenten mit Modellen, Tools und nachgelagerten Systemen interagieren können. Die Durchsetzung von Inhaltsrichtlinien blockiert Prompts und Ausgaben, die gegen organisatorische Regeln verstoßen. Dazu gehören Anfragen, die sensible Daten, unsichere Anweisungen, verbotene Themen oder einen unsachgemäßen Umgang mit Daten beinhalten.
Die Durchsetzung operativer Richtlinien begrenzt Budgets, wendet Ratenbegrenzungen an und erstellt während der Ausführung von Workloads Audit-Protokolle. Dies hält Kosten und Compliance ohne ständige manuelle Überwachung im Einklang. Was die Durchsetzung von KI-Richtlinien von der traditionellen Governance unterscheidet, ist das Verhalten der KI-Systeme selbst. KI-Ausgaben sind probabilistisch und kontextabhängig. Eine Richtlinie, die für einen Prompt gilt, kann bei einer Umformulierung der Anfrage versagen.
Die Durchsetzung muss auf der Infrastrukturebene stattfinden. Sie kann nicht nur innerhalb der Prompt-Vorlage oder der Modellgewichte verankert sein. Die gleichen Kontrollen müssen unabhängig vom Anfrageweg oder Anbieter gelten. Dieser strukturelle Unterschied erklärt, warum schriftliche Richtlinien allein nicht ausreichen. Derselbe Prompt, der heute eine Ablehnung auslöst, kann morgen durchgehen. Ein Modellwechsel kann zudem Annahmen aus der ursprünglichen Richtlinienprüfung entwerten.
Die Durchsetzung auf Infrastrukturebene bleibt über Anbieter, Modelle, Agenten und Anwendungen hinweg konsistent.
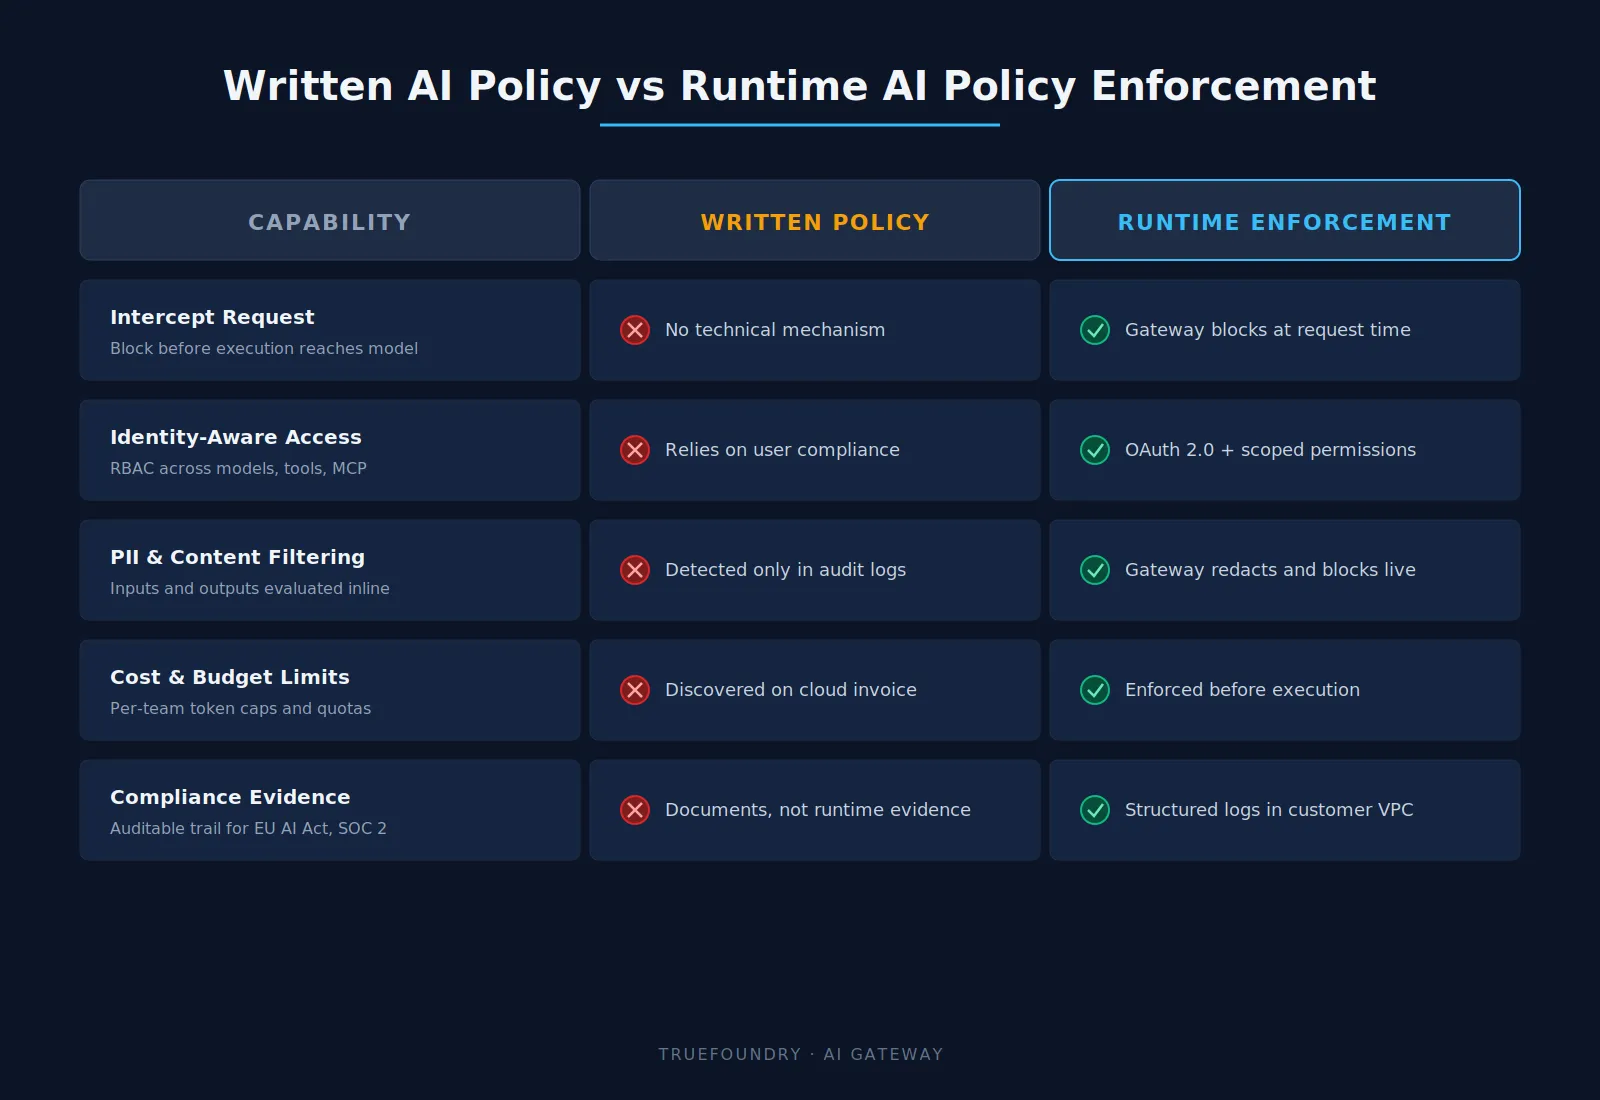
Eine schriftliche Richtlinie ist notwendig. Sie ist nur für sich allein nicht ausreichend. Die Gründe lassen sich in vier miteinander verknüpfte Versäumnisse unterteilen, die sich gegenseitig verstärken.
Eine schriftliche Regel, die die Übermittlung von personenbezogenen Kundendaten (PII) an externe Modelle untersagt, ist nicht durchsetzbar, wenn keine technischen Kontrollen zwischen der Anwendung und dem Modell-Endpunkt existieren.
Die nachträgliche Durchsetzung durch Protokollüberprüfung, Vorfallreaktion und Post-Mortem-Analysen erkennt Verstöße erst nach der Offenlegung. Audit-Trails zeichnen die Historie auf. Sie unterstützen die Überprüfung, während Prävention Inline-Kontrollen erfordert.
Dies ist der erste Schritt zu einer stärkeren KI-Kontrolle. Teams müssen Richtlinien von Dokumenten in die Laufzeitinfrastruktur überführen.
Sicherheitsfilter auf Modellebene steuern, was das Modell sagt. Sie regeln nicht, was ein Agent mit Tool-Aufrufen, Retrieval-Abfragen oder externen API-Aufrufen tut. Die Forschung zu dieser Lücke ist eindeutig: die Studie zu Multitask-Risiken ergab, dass feinabgestimmte LLMs bei Übersetzungs- und Klassifizierungsaufgaben 73–92 % der schädlichen Prompts beantworteten.
Zusätzlich hat der Virus-Angriff die Sicherheitsvorkehrungen mit Leckraten von bis zu 100 Prozent umgangen. Modellsicherheit bleibt eine notwendige Ebene, deckt jedoch nur einen Teil der Angriffsfläche ab, die ein Unternehmen tatsächlich schützen muss.
Teams, die private Konten oder nicht genehmigte Tools nutzen, agieren außerhalb jeglicher Rahmenbedingungen, die auf der Einhaltung durch den Nutzer basieren. Da sie das kontrollierte Gateway nie nutzen, bleibt ihre Aktivität für das System unsichtbar.
Die automatisierte Erkennung von KI-Nutzung im gesamten Unternehmen ist die Voraussetzung für deren Durchsetzung. Dies darf nicht als nachgelagerte Audit-Aktivität betrachtet werden. Richtlinien ohne Transparenz darüber, wo KI eingesetzt wird, haben nur begrenzte Wirkung. Genau hier wird Shadow AI zu einem Problem für Governance und Risikomanagement.
Das regulatorische Umfeld entwickelt sich in eine klare Richtung. Der EU AI Act tritt für Hochrisikosysteme am 2. August 2026 in Kraft und schreibt eine kontinuierliche Überwachung mit strukturierten Protokollen von Eingaben, Ausgaben und Parametern vor, die für mindestens 6 Monate aufbewahrt werden müssen.
US-Bundesstaatsgesetze, einschließlich Colorado SB24-205, legen Entwicklern und Anwendern von Hochrisiko-KI-Systemen vergleichbare Verpflichtungen auf. Unternehmen, die keine Audit-Trails vorlegen können, die zeigen, worauf ihre KI wann und unter welchen Richtlinienbedingungen zugegriffen hat, riskieren Sanktionen – unabhängig davon, was in den schriftlichen Governance-Dokumenten steht.
Jedes Versagen führt zum gleichen Schluss: Die Durchsetzung muss in der Infrastruktur erfolgen, nicht auf dem Papier.
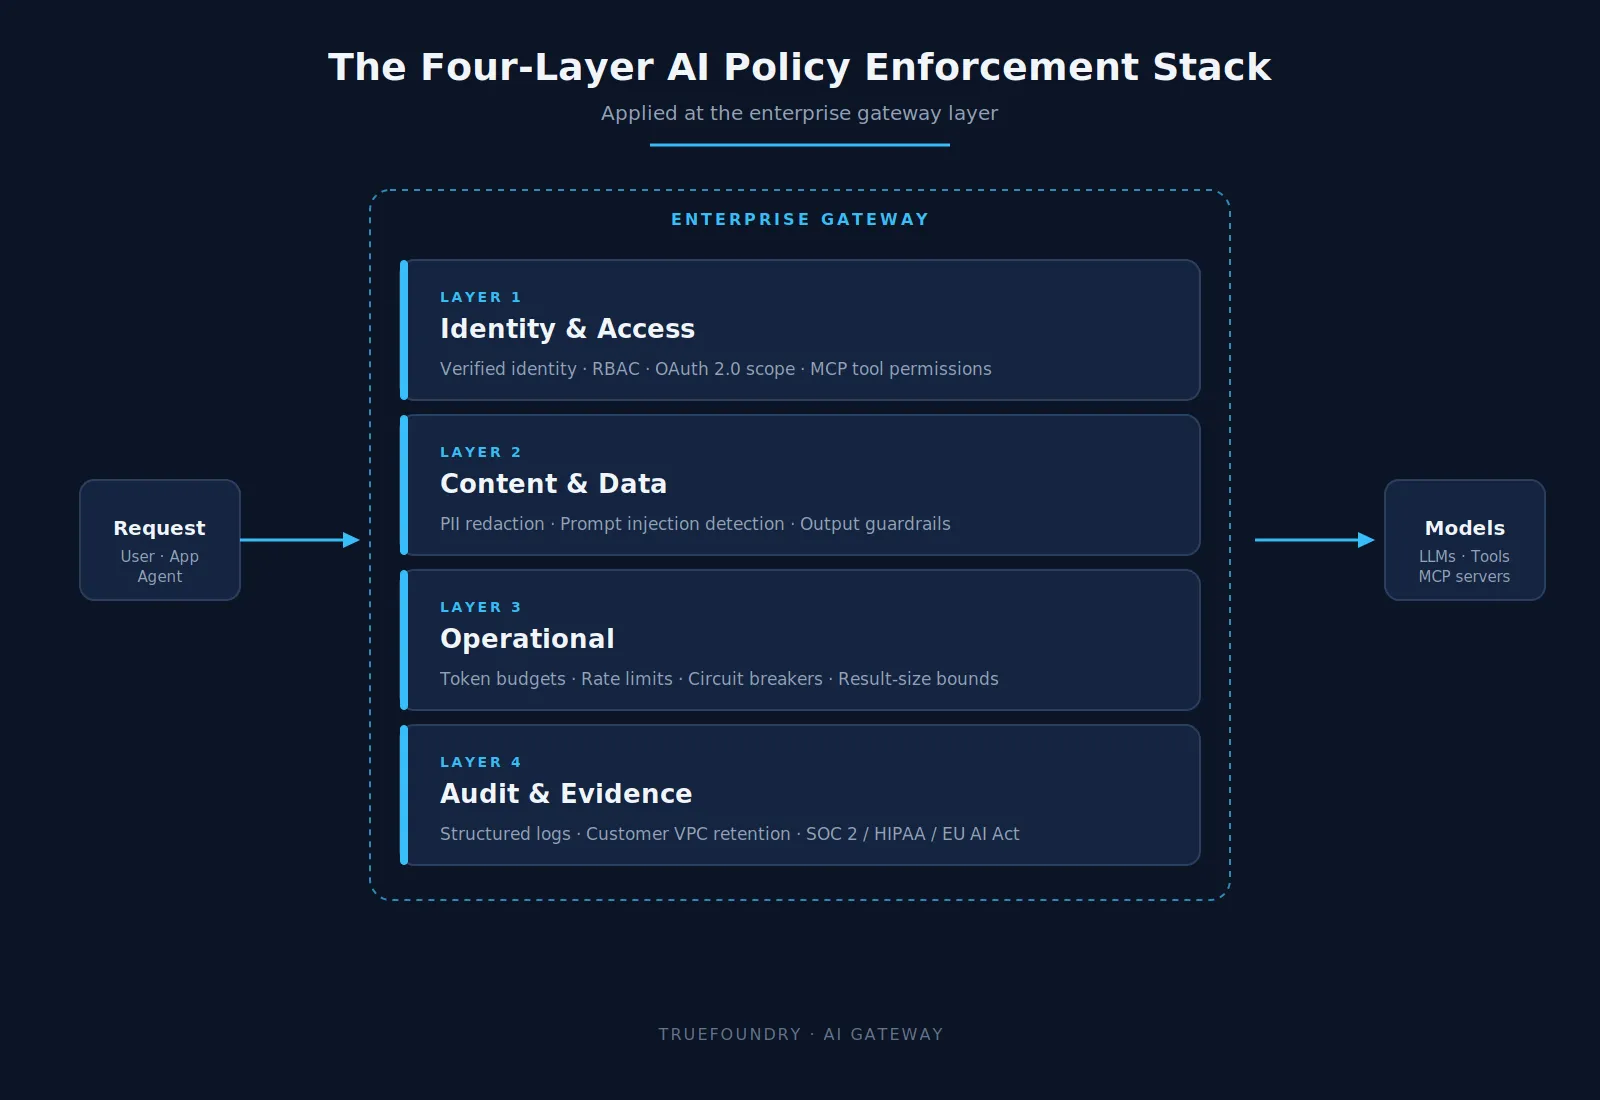
Eine effektive Durchsetzung von KI-Richtlinien erstreckt sich über vier Ebenen des KI-Stacks. Jede Ebene adressiert eine spezifische Fehlerquelle. Das Auslassen einer Ebene schafft eine Lücke, die von den anderen nicht geschlossen werden kann.
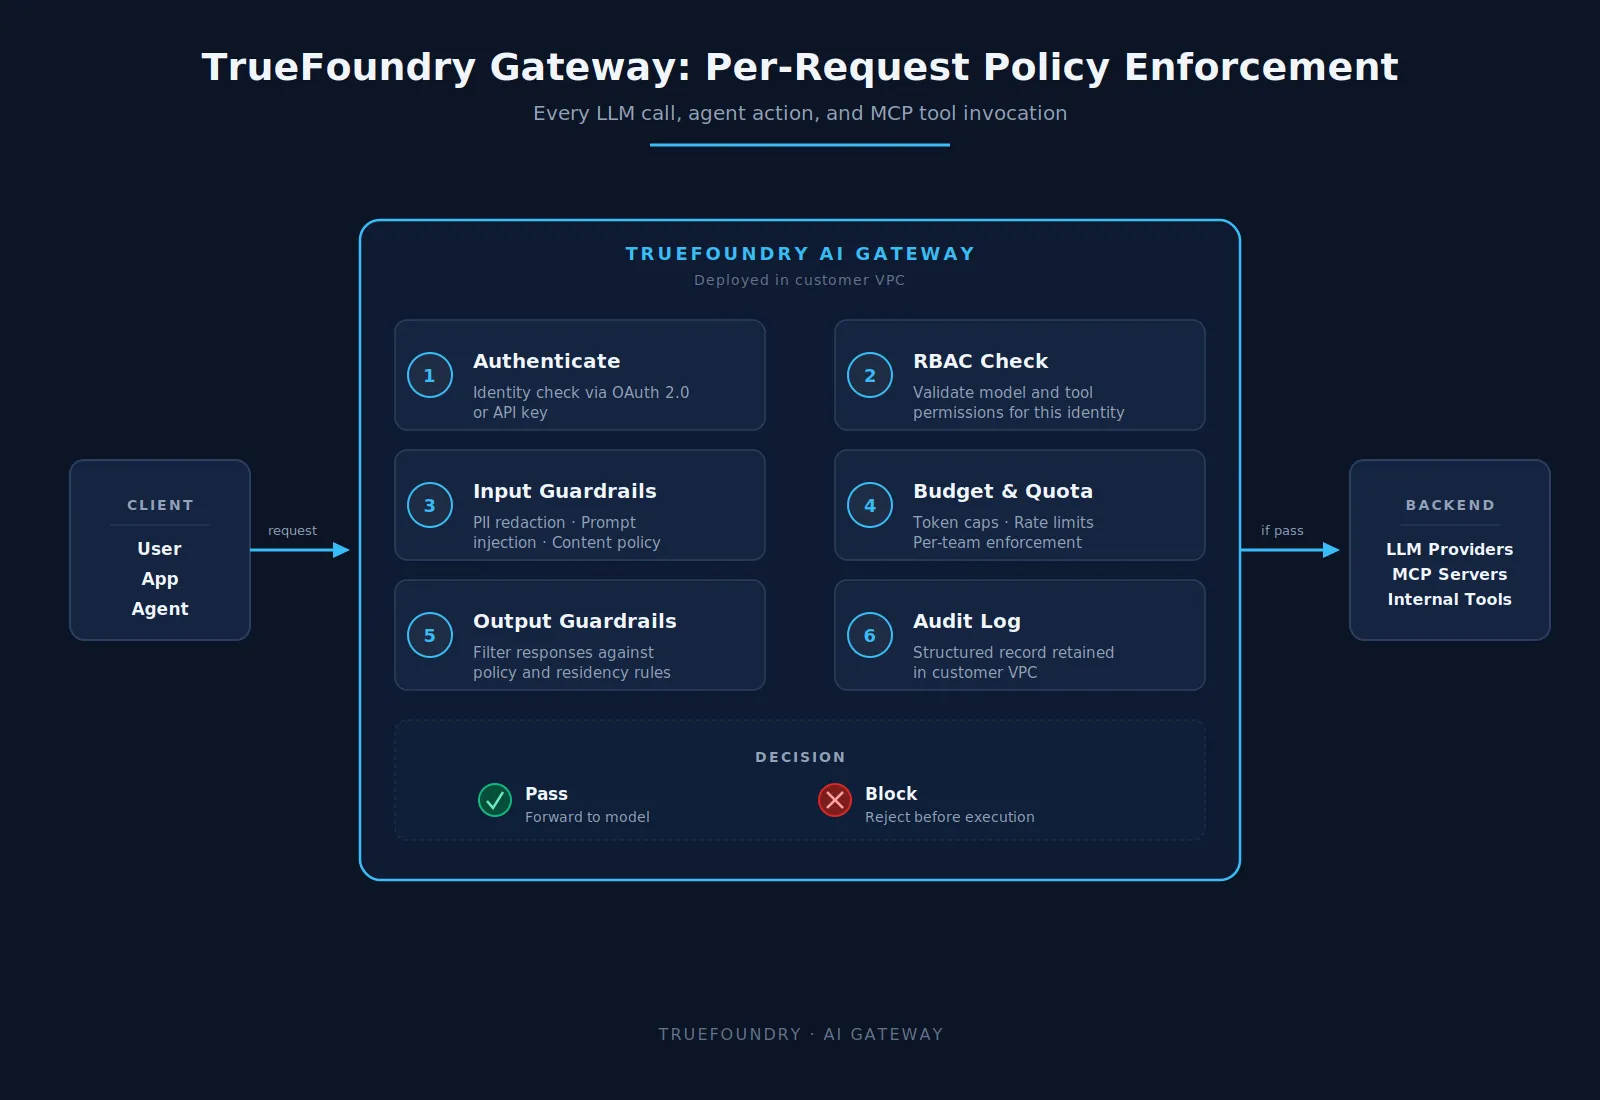
Jeder Modellaufruf, jede Agenten-Aktivierung und jede Tool-Verbindung muss auf eine verifizierte Identität mit einem definierten Berechtigungsumfang zurückführbar sein. Zugriffsbeschränkungen müssen auf Gateway-Ebene greifen, bevor Anfragen ein Modell oder Tool erreichen. So wird unbefugter Zugriff strukturell unmöglich gemacht, anstatt ihn nur auf dem Papier zu verbieten.
RBAC allein reicht für agentenbasierte Systeme nicht aus – Identitätsansprüche müssen bis zu den MCP-Tool-Aufrufen durchgereicht werden, damit jeder Agent im Rahmen der Berechtigungen des anfragenden Benutzers agiert und nicht als überprivilegiertes Dienstkonto, das die Summe aller Berechtigungen des gesamten Teams hält. Das Prinzip lautet: minimale Rechte für Agenten, angewendet auf derselben Ebene, die sie bereits authentifiziert.
Eingabe-Guardrails müssen vertrauliche Informationen, Prompt-Injections und verbotene Inhalte abfangen, bevor sie das Modell erreichen. Ausgabe-Guardrails müssen Modellantworten bewerten, bevor sie an die Benutzer zurückgegeben werden. Beide Prüfungen müssen direkt während der Anfrage erfolgen. Eine nachträgliche Analyse gespeicherter Protokolle kommt zur Prävention zu spät.
Diese Ebene ist zentral für den Datenschutz, die Einhaltung gesetzlicher Vorschriften und den sicheren Einsatz von KI-Systemen. Zudem reduziert sie das Risiko einer versehentlichen Offenlegung im Arbeitsalltag der Teams.
Token-Budgets, Ratenbegrenzungen und Ausgabenobergrenzen pro Team müssen vor der Ausführung durchgesetzt werden, nicht erst, wenn am Ende des Abrechnungszeitraums die Cloud-Rechnung eintrifft. Agentenaktionen müssen auf die für die jeweilige Aufgabe erforderlichen Mindestberechtigungen beschränkt werden, um das Problem überprivilegierter Dienstkonten zu vermeiden, die in agentenbasierten Systemen einen unverhältnismäßig großen Schadensradius erzeugen.
Tool-spezifische Schutzschalter und Begrenzungen der Ergebnisgröße schützen vor unkontrolliertem Verhalten in autonomen Workflows. Eine einzige fehlerhafte Schleife kann sonst ein Quartalsbudget an einem Nachmittag aufbrauchen, und ein unbegrenzter Abruf kann fünf Megabyte an Datenbankzeilen zurückgeben, die der Agent weder benötigt noch sehen sollte. Betriebskontrollen fangen diese Fehlermodi zum Zeitpunkt der Anfrage ab. Sie reduzieren Kostenüberraschungen und unterstützen eine sicherere Automatisierung.
Jede Richtlinienbewertung, Zugriffsgewährung, Inhaltsfilterentscheidung und Budgetdurchsetzung muss mit strukturierten Metadaten für Compliance-Berichte protokolliert werden. Audit-Datensätze müssen innerhalb der eigenen Umgebung des Unternehmens verbleiben und nicht auf einer SaaS-Plattform eines Drittanbieters, damit die Anforderungen an Datenresidenz und Souveränität tatsächlich erfüllt werden.
Gemäß dem EU AI Act müssen Laufzeit-Ereignisprotokolle Eingaben, Ausgaben, Parameter und die Identität des Bedieners erfassen und mindestens sechs Monate ab dem Zeitstempel des Ereignisses gespeichert werden.
Mit diesen vier Ebenen als Ziel stellt sich die offensichtliche Frage, warum die meisten bestehenden Tools nicht alle vier gleichzeitig abdecken.
Die meisten Unternehmen nutzen bereits irgendeine Form von Richtlinien-Tools. Nur sehr wenige erreichen eine echte Laufzeit-Durchsetzung. Die Lücke entsteht meist dadurch, dass die falsche Ebene für die Aufgabe gewählt wird und dann weitere Tools hinzugefügt werden, wenn die erste Ebene nicht hält.
Der rote Faden ist deutlich erkennbar: Jedes Tool deckt nur einen Teilbereich ab. Keines deckt alle Stellen ab, an denen sich KI-Risiken in der Produktion konzentrieren. Die Verknüpfung von drei oder vier Systemen führt zu operativem Mehraufwand. Dies erzeugt redundante Protokolle, inkonsistente Grenzfälle und langwierigere Sicherheitsüberprüfungen.
Die Durchsetzung von KI-Richtlinien wird verständlicher, wenn sie auf reale Unternehmensszenarien übertragen wird. Die folgende Tabelle zeigt, wo Richtlinienvorgaben zu Laufzeitkontrollen werden müssen.
Diese Beispiele verdeutlichen, warum schriftliche Richtlinien eine Durchsetzung zur Laufzeit erfordern. Teams benötigen Kontrollen, die während der Ausführung greifen und nicht erst nach einem Überprüfungszyklus.
Anwaltskanzleien müssen vertrauliche Dokumente schützen. Sicherheitsteams benötigen Transparenz auf Anfrageebene. Produkt- und Plattformteams benötigen gesteuerte Workflows, die eine schnellere KI-Einführung unterstützen.
Eine robuste Durchsetzungsebene hilft zudem bei der Adressierung ethischer Fragen, KI-Prinzipien, verantwortungsvoller Praktiken und der sozialen Unternehmensverantwortung. Diese Ziele erfordern technische Durchsetzung, nicht nur Richtlinientexte.
Wir haben das TrueFoundry AI Gateway als Infrastruktur zur Durchsetzung konzipiert, nicht als Dashboard für nachträgliche Analysen. Das Gateway wendet Kontrollen auf jeden LLM-Aufruf, jede Agentenaktion und jeden MCP-Tool-Aufruf an – über eine zentrale Steuerungsebene, die in der eigenen Cloud-Umgebung des Kunden läuft, nicht in unserem SaaS und nicht hinter einem Drittanbieter-Proxy.
Wenn Ihr Team den Weg von der schriftlichen KI-Richtlinie zur praktischen Durchsetzung plant, zeigen wir Ihnen gerne, wie TrueFoundry Identitätsmanagement, Leitplanken, Budgets und Audits über eine zentrale Steuerungsebene abwickelt, die vollständig in Ihrer eigenen Cloud läuft.
Demo buchen, und wir testen das Gateway direkt mit Ihren eigenen Modellen und Agenten – nicht in einer Sandbox.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet