October 26, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Die rollenbasierte Zugriffskontrolle funktioniert gut, wenn Zugriffsentscheidungen von der Rolle eines Benutzers abhängen. Schwierigkeiten entstehen, wenn Berechtigungen auch von den angeforderten Daten, der Umgebung, der Zeit, dem Standort oder früheren Aktionen innerhalb der aktuellen Sitzung abhängen.
ABAC bewertet bei jeder Zugriffsanfrage eine umfangreichere Menge an Attributen. Es berücksichtigt Subjekt, Ressource, Aktion und Kontext, bevor der Zugriff gewährt oder verweigert wird. Dies macht es nützlich, wenn herkömmliche Zugriffskontrollmethoden dynamische Unternehmensanforderungen nicht bewältigen können.
Dieser Leitfaden erklärt, was ABAC ist, wie es funktioniert, wie es im Vergleich zu RBAC abschneidet und wo das jeweilige Modell am besten passt. Zudem wird erläutert, wie TrueFoundry attributbasierte Zugriffskontrolle einsetzt, um KI-Agenten, Modellaufrufe und den Zugriff auf MCP-Tools skalierbar zu steuern.
Die attributbasierte Zugriffskontrolle ist ein Modell, das Attribute bewertet, bevor ein Zugriff gewährt oder verweigert wird. Diese Attribute können den Benutzer, die Ressource, die Aktion, die Umgebung, das Gerät, die Sitzung, den Risikowert oder den geschäftlichen Kontext der Anfrage beschreiben.
Die Bedeutung von ABAC lässt sich leichter durch einen Vergleich mit dem RBAC-Modell verstehen. RBAC fragt, ob der Benutzer einer zugelassenen Rolle angehört. Die ABAC-Zugriffskontrolle fragt, ob eine Kombination von Attributen die Richtlinie erfüllt.
Eine Richtlinie könnte beispielsweise den Zugriff nur dann erlauben, wenn der Benutzer der Finanzabteilung angehört, über die erforderliche Sicherheitsfreigabe verfügt, Lesezugriff anfordert und sich während der Geschäftszeiten von einer zugelassenen IP-Adresse aus verbindet. Wenn eine Bedingung nicht erfüllt ist, kann der Zugriff verweigert werden.
Dies macht ABAC nützlich für komplexe geschäftliche Anforderungen. Moderne Unternehmen benötigen oft intelligente Zugriffsbeschränkungen für sensible Daten, Geschäftsprozesse, ERP-Systeme, Patientenakten und KI-Workflows, die nicht allein durch Rollen gesteuert werden können.
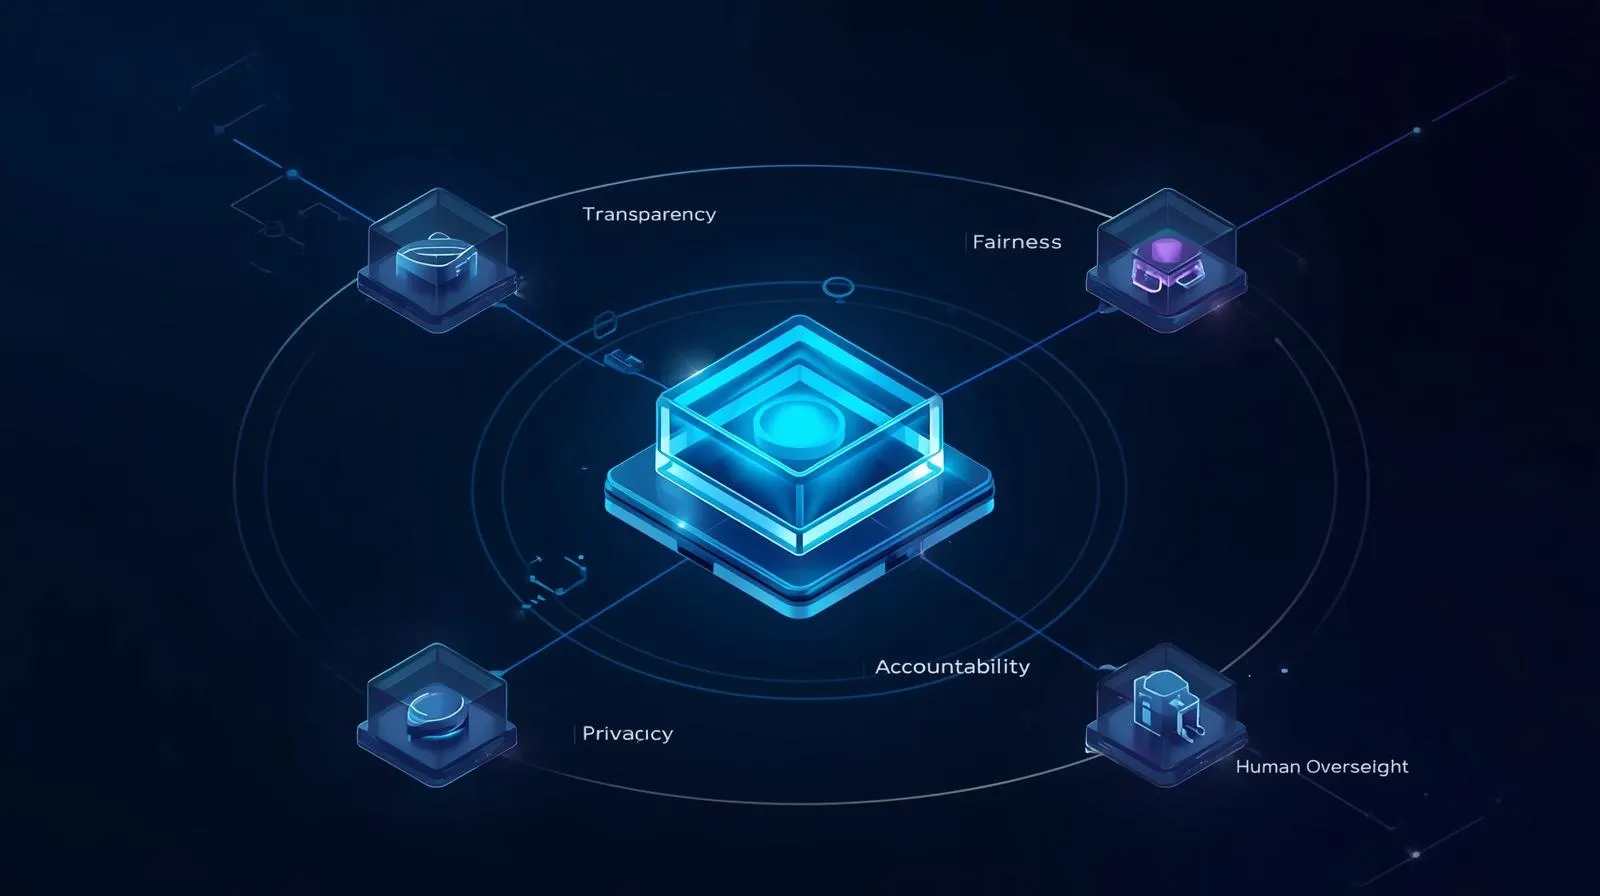
Die attributbasierte Zugriffskontrolle verwendet vier Hauptkategorien von Attributen für die Autorisierung. Diese Kategorien sind Subjektattribute, Ressourcenattribute, Aktionsattribute und Umgebungsattribute. Zusammen bilden sie eine reichhaltige Datenbasis für kontextbezogene Zugriffsentscheidungen.
TrueFoundry wendet die attributbasierte Zugriffskontrolle auf Gateway-Ebene für jede Verbindung zu KI-Agenten, Modellen und Tools an, die Ihre Teams nutzen – und bewertet dabei Subjekt, Ressource, Aktion und Umgebung.
Subjektattribute beschreiben die Entität, die den Zugriff anfordert. Dazu können Abteilung, Funktion, Region, Benutzerprofil, Geschäftsbereich, Authentifizierungsstatus, Sicherheitsfreigabe oder andere Attribute des anfragenden Subjekts gehören.
In KI-Systemen können Subjektattribute auch die Identität des Agenten, die Identität der Anwendung und den authentifizierten Benutzer hinter dem Agenten umfassen. Dies hilft Unternehmen zu vermeiden, alle KI-Agenten als generische Dienstkonten mit weitreichenden Zugriffsrechten zu behandeln.
Ressourcenattribute beschreiben das Objekt, auf das zugegriffen wird. Beispiele hierfür sind Ressourceninhaber, Datenklassifizierung, Modell-Tier, Tool-Kategorie, Umgebung, Sensitivitätsstufe, Datensicherheitslabel sowie der Status (Produktion oder Staging).
Diese Attribute helfen dabei, sensible Daten zu schützen und den Datenschutz zu verbessern. Eine Richtlinie im Gesundheitswesen könnte beispielsweise Support-Mitarbeitern das Lesen interner Patientenakten erlauben, während Schreibzugriffe auf Abrechnungssysteme und Aktualisierungen klinischer Aufzeichnungen blockiert werden.
Aktionsattribute definieren den angeforderten Vorgang. Gängige Beispiele sind Lesen, Schreiben, Löschen, Aufrufen, Zusammenfassen, Generieren, Ausführen, Exportieren, Genehmigen oder Ändern. Diese Aktionen können unabhängig von Benutzerrollen erlaubt oder verweigert werden.
Dies ist für KI-Agenten von Bedeutung, da dasselbe Tool sowohl sichere als auch riskante Aktionen unterstützen kann. Ein Agent kann einen CRM-Datensatz sicher zusammenfassen, benötigt jedoch möglicherweise eine strengere Autorisierung, bevor er Kundendaten aktualisiert.
Umgebungsattribute beschreiben die Bedingungen, unter denen eine Anfrage gestellt wird. Dazu können Tageszeit, Standort, IP-Adresse, Gerätestatus, Risikobewertung, Sitzungsverhalten, Authentifizierungsmethode und Umgebungsbedingungen gehören.
Umgebungsbedingungen machen Zugriffsrichtlinien anpassungsfähiger. Eine Anfrage von einem vertrauenswürdigen Bürogerät während der Geschäftszeiten kann zugelassen werden. Dieselbe Anfrage von einem nicht verwalteten Gerät zu ungewöhnlichen Zeiten erfordert möglicherweise eine Ablehnung oder eine zusätzliche Verifizierung.
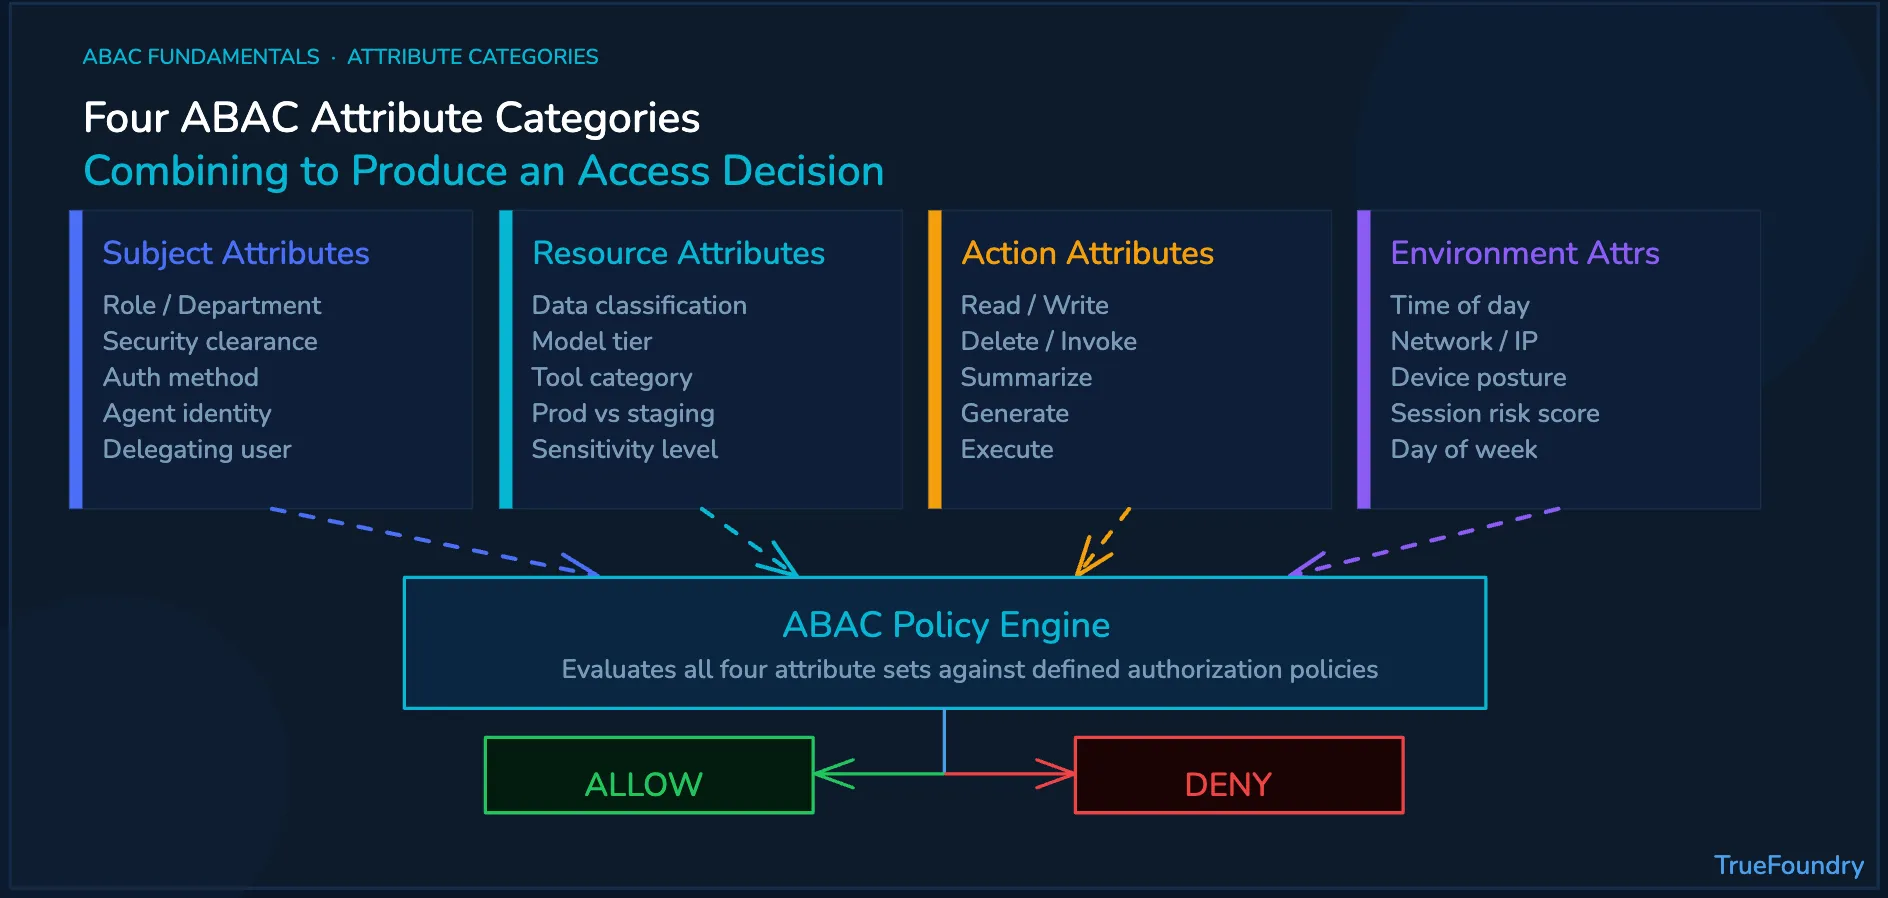
Attributbasierte Zugriffskontrolle ist ein richtlinienorientierter Sicherheitsansatz. Dabei werden Attribute erfasst, anhand von ABAC-Richtlinien bewertet und die endgültige Entscheidung durchgesetzt, bevor der Benutzer oder das System auf die geschützte Ressource zugreift.
Der Prozess beginnt in der Regel am Richtlinienverwaltungspunkt. Systemadministratoren definieren Regeln, die beschreiben, welche Attributkombinationen zulässig sind. Diese Regeln können in einer Richtliniensprache wie der Extensible Access Control Markup Language ausgedrückt werden.
Eine Richtlinien-Engine bewertet die Anfrage in Echtzeit. Sie kann Identitätsinformationen aus einem Lightweight Directory Access Protocol-Verzeichnis, Gerätesignale, Ressourcen-Metadaten, Sitzungskontext und Sicherheitsrichtlinien prüfen, bevor eine Entscheidung getroffen wird.
Der Richtliniendurchsetzungspunkt wendet das Ergebnis an, bevor die geschützte Ressource erreicht wird. In KI-Unternehmenssystemen ist ein KI-Gateway eine nützliche Durchsetzungsebene, da Modellaufrufe und Tool-Aktionen vor der Ausführung gesteuert werden können.
Unternehmen sollten ABAC als Governance-Modell betrachten und nicht nur als Richtliniensyntax. Ziel ist es, Regeln zu schaffen, die verständlich, durchsetzbar, prüfbar und verwaltbar sind, während die Anzahl der Benutzer, Agenten, Tools und Geschäftsbereiche wächst.
Diese Best Practices gelten auch über KI hinaus. Webplattformen können Attribute für Website-Bereiche, Cookie-Typen, Endbenutzer, Einwilligungsstatus und Gerätekontext verwenden. Unternehmenssysteme nutzen dieselbe Logik für Datensicherheit und Zugriffsmanagement.
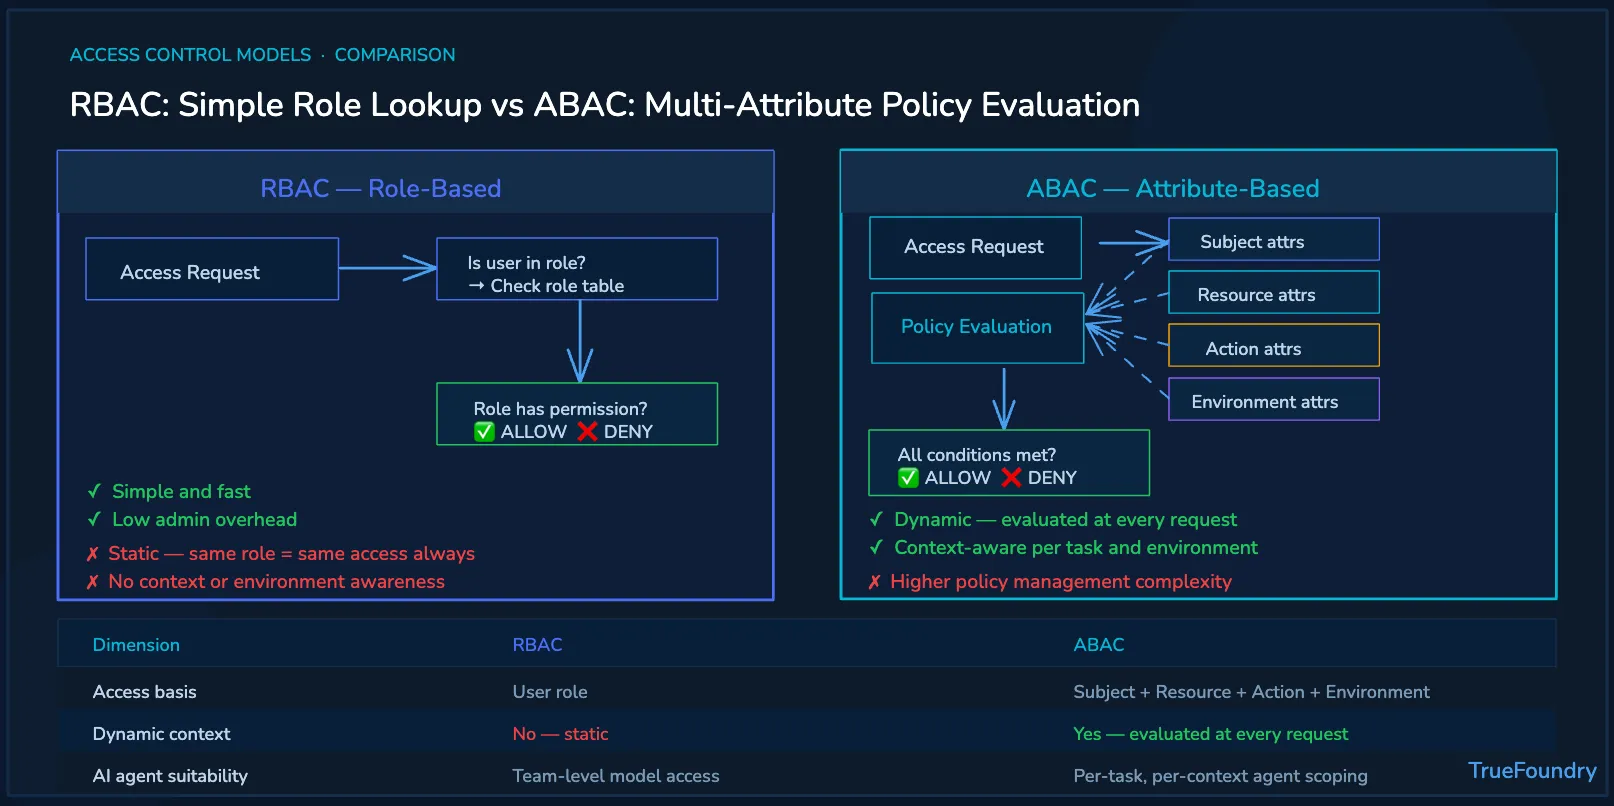
Sowohl RBAC als auch die attributbasierte Zugriffskontrolle helfen Unternehmen dabei, Zugriffe zu steuern. Der Unterschied liegt darin, wie das jeweilige System entscheidet, ob ein Zugriff gewährt werden soll. RBAC verwendet Rollen, während ABAC zum Zeitpunkt der Anfrage eine breitere Palette an Attributen auswertet.
RBAC ist einfacher zu verwalten, wenn Berechtigungen klar definierten Rollen zugeordnet werden können. Ein Finanzmanager benötigt beispielsweise Zugriff auf spezifische Finanzanwendungen. Attributbasierte Kontrollen sind dann stärker, wenn der Zugriff von der Datensensibilität, dem Standort, dem Gerät, der Aktion oder dem Sitzungskontext abhängt.
Einige Unternehmen nutzen einen hybriden ARBAC-Ansatz, wenn sowohl die Rollenverwaltung als auch Attributprüfungen wichtig sind. Dies ermöglicht es Teams, einfache Benutzerrollen beizubehalten und gleichzeitig feinere Kontrollen für sensible Ressourcen, Tools, Modelle und Workflows hinzuzufügen.
Im Vergleich zur diskretionären Zugriffskontrolle bieten attributbasierte Modelle zentralen Sicherheitsteams eine höhere Richtlinienkonsistenz. Im Vergleich zu statischen Zugriffskontrollrichtlinien schaffen sie zudem eine anpassungsfähigere Benutzererfahrung für dynamische Arbeitsabläufe über Anwendungen, Tools und Teams hinweg.
Menschliche Mitarbeiter folgen in der Regel definierten Rollen innerhalb der Organisation. KI-Agenten handeln auf Basis von Aufgaben, Prompts, Tools und Kontext. Dieser Unterschied macht statische Rollen für viele agentische KI-Anwendungsfälle unzureichend.
Ein KI-Agent im Kundensupport könnte beispielsweise während eines Service-Workflows CRM-Datensätze lesen. Derselbe Agent sollte jedoch keine sensiblen Abrechnungsdaten ändern dürfen, es sei denn, Anforderer, Aktion, Ressource und Kontext erfüllen die genehmigte Richtlinie.
Ohne ABAC stehen Unternehmen meist vor zwei suboptimalen Optionen: Entweder sie statten KI-Agenten mit zu weitreichenden Berechtigungen aus und erhöhen damit das Sicherheitsrisiko, oder sie schränken die Agenten so stark ein, dass viele nützliche Workflows manuelle Ausnahmen und betriebliche Verzögerungen erfordern.
Attributbasierte Kontrollen ermöglichen es Teams, den Zugriff präzise auf die jeweilige Aufgabe abzustimmen. Ein Workflow kann in einer Situation den schreibgeschützten Kundenzugriff genehmigen, in einer anderen den Schreibzugriff verweigern und bei sensiblen Daten oder risikoreichen Tools strengere Prüfungen anwenden.
Dies wird besonders wichtig, wenn KI-Agenten mit dem Model Context Protocol verbunden werden. Tools können auf interne Systeme, Dokumente, Datenbanken und Ticketing-Plattformen zugreifen. Die MCP Gateway Ebene wird relevant, wenn diese Tool-Aufrufe eine kontextbezogene Autorisierung erfordern.
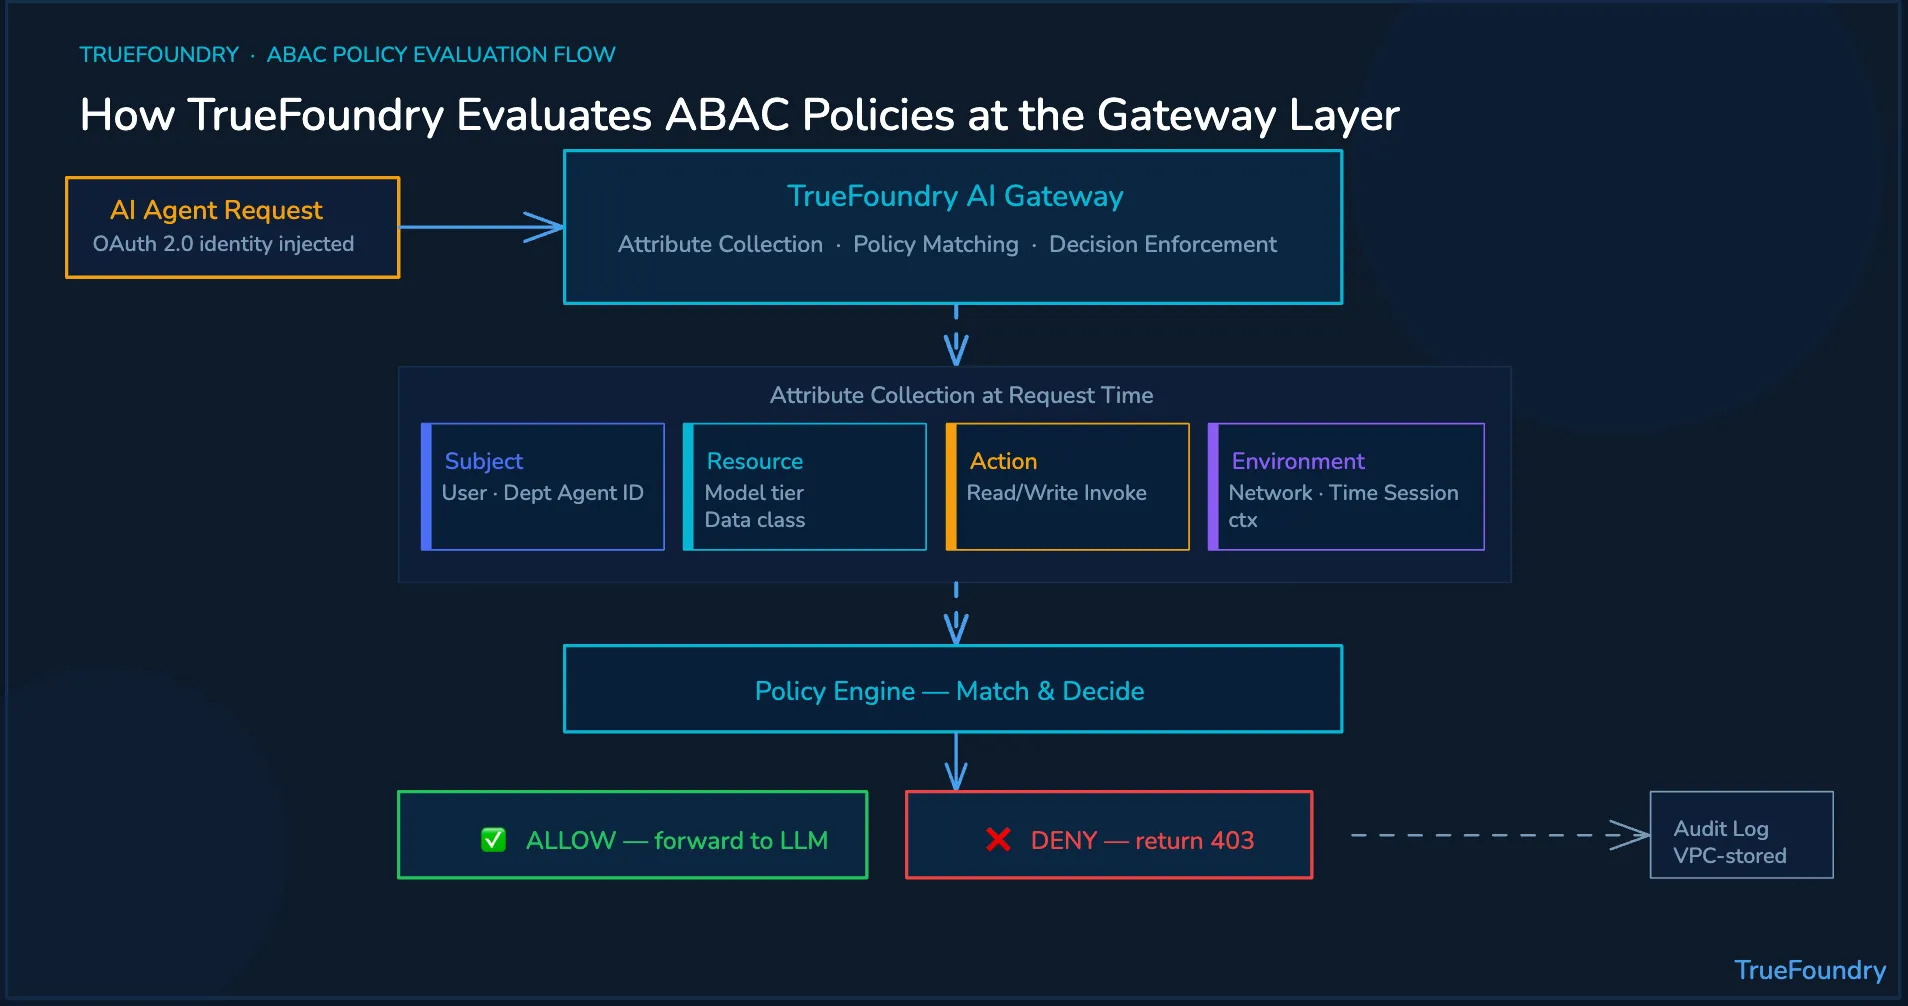
TrueFoundry wendet Konzepte der attributbasierten Zugriffskontrolle (ABAC) auf die Governance von KI-Produktivsystemen an. Es unterstützt Unternehmen dabei, den Zugriff auf Modelle, Tools und KI-Agenten durch kontextbezogene Richtlinien zu verwalten, die auf Gateway-Ebene durchgesetzt werden.
Subjektattribute können von unternehmenseigenen Identitätsanbietern stammen. TrueFoundry nutzt OAuth 2.0-Identitätsinjektion, sodass jede Aktion eines Agenten mit der Identität und den organisatorischen Attributen des Anfragenden verknüpft ist. Dies vermeidet die ausschließliche Abhängigkeit von gemeinsamen Dienstkonten.
Ressourcen- und Aktionsattribute können auf Modell- und Tool-Ebene durchgesetzt werden. Das MCP Gateway von TrueFoundry kann Richtlinien für einzelne Modelle und Tools anwenden, einschließlich Lese- oder Schreibzugriff auf spezifische Unternehmensanwendungen.
Umgebungsattribute können durch Kontrollen auf Workflow-Ebene ausgewertet werden. Das Agent Gateway hilft Teams dabei, den Sitzungskontext, das Laufzeitverhalten, Kostenschwellenwerte, den Workflow-Status und genehmigte Ausführungsgrenzen für agentische KI-Systeme zu steuern.
Das LLM Gateway regelt den Modellzugriff, das Routing, die Provider-Abstraktion, Ratenbegrenzungen und die Kostentransparenz. Zusammen helfen diese Kontrollen Unternehmen dabei, Richtlinien durchzusetzen, bevor Modellaufrufe, MCP-Tool-Aktionen oder Agenten-Workflows ausgeführt werden.
Richtlinienentscheidungen werden zusammen mit den relevanten Attributen, den angewandten Richtlinien und den Ergebnissen protokolliert. Diese Audit-Logs können innerhalb der VPC des Kunden verbleiben, was Teams bei der Einhaltung von SOC 2, HIPAA und internen Compliance-Prüfprozessen unterstützt.
ABAC hilft Unternehmen dabei, Zugriffsentscheidungen kontextbasiert zu treffen. TrueFoundry unterstützt die Durchsetzung dieser Entscheidungen, bevor KI-Agenten Modelle aufrufen, auf MCP-Tools zugreifen oder in Unternehmenssysteme eingreifen.
Demo buchen , um zu sehen, wie TrueFoundry identitätsbasierte ABAC-Richtlinien für Modelle, Tools, Agenten, Budgets und Audit-Logs anwendet.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet