



November 6, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Enterprise-Teams vergleichen Mint MCP und Vercel AI Gateway, da die Einführung von AI zwei unterschiedliche Steuerungsherausforderungen schafft. Agenten benötigen sicheren Zugriff auf MCP-Tools und Unternehmensdaten. Anwendungen benötigen zudem einen zuverlässigen Zugriff auf mehrere AI-Modelle über ein einziges Gateway.
Mint MCP konzentriert sich auf MCP-Sicherheit und gesteuerten Tool-Zugriff. Es hilft Teams bei der Verwaltung von Agenten-Identitäten, berechtigungseingeschränkten Zugriffen, MCP-Registries, Audit-Trails und Guardrails rund um die Tool-Nutzung. Vercel AI Gateway konzentriert sich auf gehosteten Modellzugriff, Provider-Routing, BYOK, Observability und Entwicklergeschwindigkeit.
TrueFoundry ergänzt eine dritte Perspektive durch sein AI Gateway. Es verbindet die Governance über Modellaufrufe, Tools, Agenten, Budgets, Guardrails und Produktions-Observability hinweg über eine einzige Control Plane.
Die sauberste Möglichkeit, Mint MCP vs. Vercel AI Gateway zu vergleichen, ist nach der Art des Datenverkehrs. Mint MCP existiert in erster Linie für den Agent-to-Tool-Zugriff. Es hilft Sicherheitsteams zu entscheiden, welche Agenten welche MCP-Server unter welcher Identität und mit welchen Berechtigungen nutzen können.
Das zugrunde liegende Model Context Protocol standardisiert, wie Agenten externe Tools entdecken und aufrufen. Dieses Kontextprotokoll schafft ein gemeinsames Verbindungsmodell. Unternehmen benötigen weiterhin Authentifizierung, Zugriffskontrolle, Handhabung von Anmeldeinformationen und Richtliniendurchsetzung rund um diese Verbindungen.
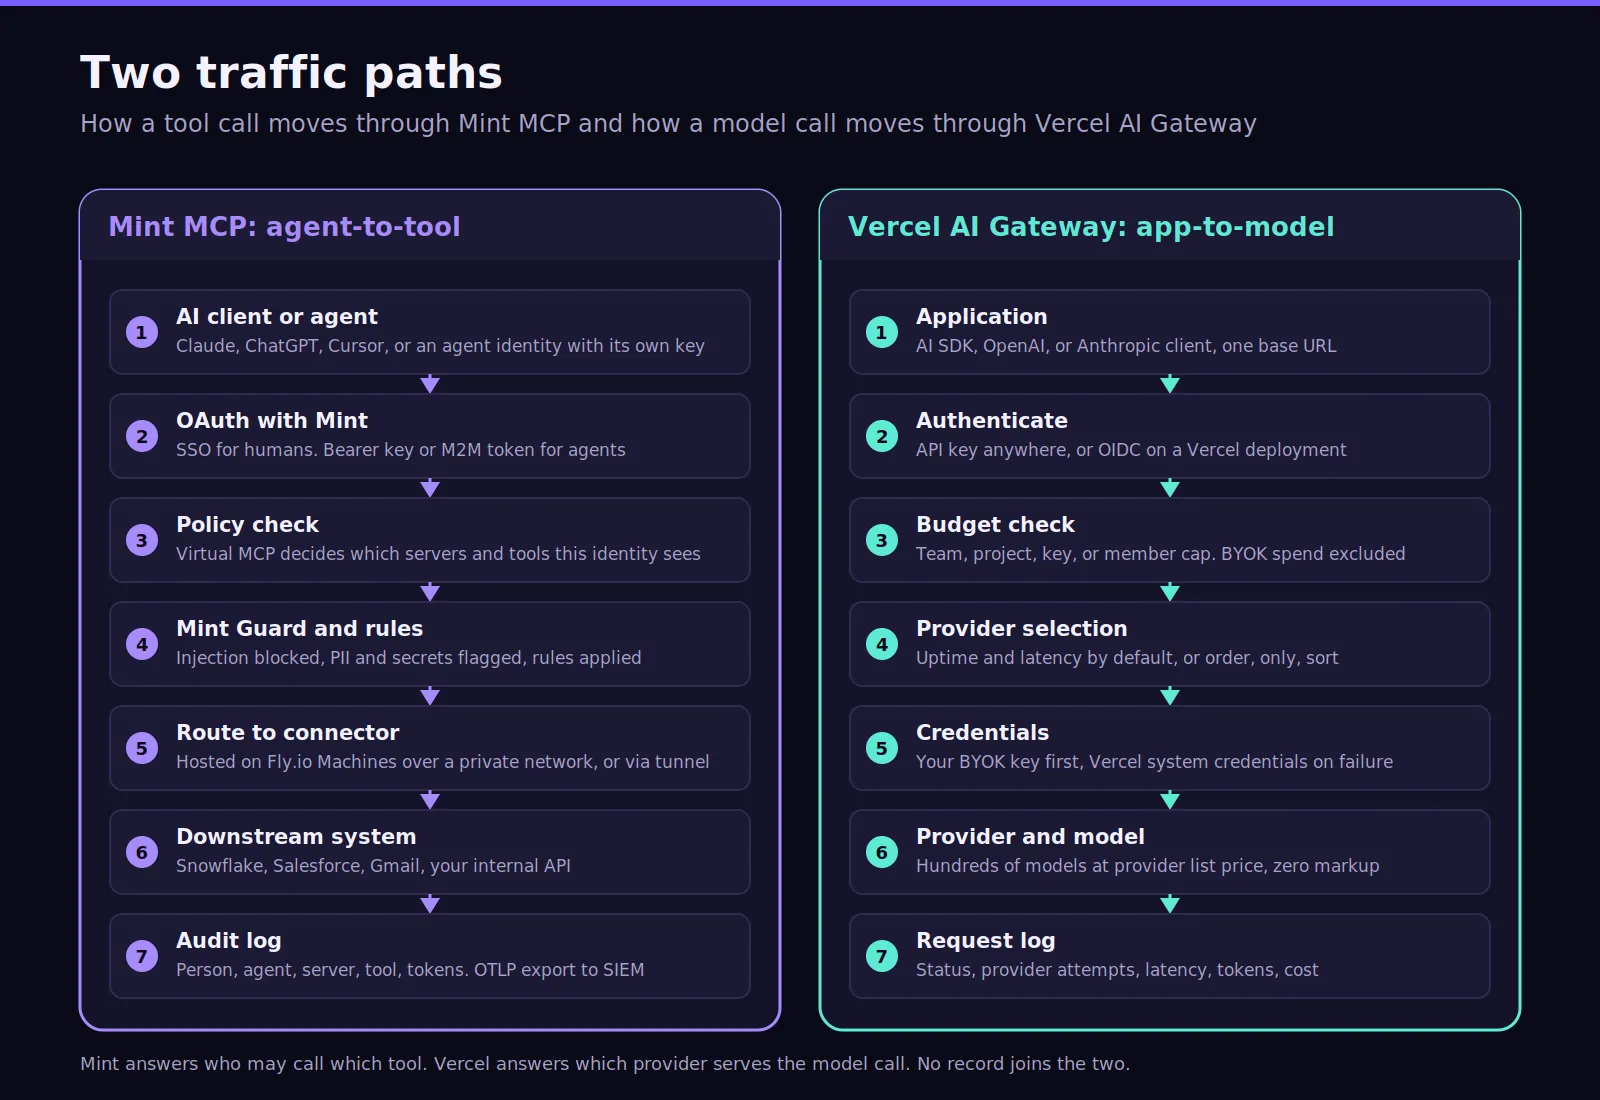
Der Anfragepfad von Mint macht diesen Unterschied deutlich. Ein AI-Agent oder Client authentifiziert sich bei Mint, bevor er genehmigte Tools erhält. Mint prüft die Richtlinie, fügt die erforderlichen Anmeldeinformationen ein, zeichnet Aktivitäten auf und leitet jeden Tool-Aufruf an den entsprechenden Konnektor weiter.
Das MintMCP Gateway unterstützt außerdem gehostete MCP-Infrastruktur und rollenbasierte Endpunkte. Teams können ausgewählte Tool-Definitionen über Virtual MCPs bereitstellen, anstatt jedem Client direkten Zugriff zu gewähren. Administratoren können neue Tools genehmigen, bevor Benutzer oder Agenten sie erhalten.
Vercel AI Gateway steuert stattdessen den Application-to-Model-Datenverkehr. Entwickler erhalten einen einzigen Endpunkt über Hunderte von Modellen hinweg. Bestehende Integrationen können die Basis-URL mit minimalem Codeaufwand auf Vercel umstellen und vertraute SDK-Muster beibehalten.
Dies ähnelt einem API Gateway für AI-spezifischen Datenverkehr, obwohl Modell-Routing andere Anforderungen stellt. Das Gateway von Vercel leitet Anfragen über unterstützte Anbieter hinweg basierend auf Verfügbarkeit, Latenz und konfigurierten Präferenzen weiter. Teams, die diesen Unterschied bewerten, können auch das LLM Gateway von TrueFoundry prüfen.
Beide Zeilen der letzten Spalten verdienen eine Anmerkung. Mint bietet zwar ein LLM-Gateway an, aber die Dokumentation kennzeichnet es als Early Access und beschreibt es so, dass es Modellaufrufe im Namen der Organisation an die API von Anthropic weiterleitet. Vercel unterstützt zwar Tool-Aufrufe, sofern das ausgewählte Modell dies unterstützt, aber das Gateway hat kein Konzept von einem MCP-Server, einer Tool-Positivliste oder einer Agenten-Identität. Die Kompromisse sind auf beiden Seiten real.
Mint MCP ist am stärksten, wenn der MCP-Zugriff das unmittelbare Sicherheitsproblem darstellt. Es verleiht Agenten dauerhafte Identitäten, schränkt Tool-Berechtigungen ein und zentralisiert die Verwaltung von Anmeldeinformationen. Teams können auch private Registries für genehmigte Datenquellen, SaaS-Dienste, Datenbanken und interne APIs erstellen.
Das Identitätsmodell weist jedem Agenten unabhängige Anmeldeinformationen und Berechtigungen zu. Ein Agent kann seinen eigenen Schlüssel, sein Machine Token oder seine Workload-Identität verwenden, ohne menschliche Anmeldeinformationen zu entleihen. Administratoren können einen Agenten widerrufen, ohne den Zugriff für alle anderen zu ändern.
Virtual MCPs kuratieren dann verfügbare Tools in rollenbasierte Endpunkte. Ein Deployment-Agent erhält Deployment-Aktionen, während ein Support-Agent genehmigte CRM-Aktionen erhält. Dieses Modell hilft Unternehmen, externe Tools hinzuzufügen, ohne jede von den einzelnen Servern verfügbare Funktion offenzulegen.
Mint unterstützt außerdem Rate Limiting, benutzerdefinierte Richtlinien, PII-Erkennung, Secret Scanning und Runtime Guardrails. Mint Guard kann risikoreiche Aktivitäten vor der Tool-Ausführung blockieren, während Agent Monitor MCP-Aufrufe, Befehle und Dateizugriffe in Echtzeit verfolgt.
Agent Monitor unterstützt auch Entwicklerumgebungen wie Cursor und Claude Code. Diese Sichtbarkeit ist wichtig, wenn Agenten mit Systemen außerhalb genehmigter Gateway-Pfade interagieren. Sie bietet Sicherheitsteams eine weitere Möglichkeit, ungesteuerte MCP-Nutzung zu identifizieren.
Mint positioniert die Plattform auch für regulierte Enterprise-Systeme. Sie ist SOC 2 Type II auditiert und bietet HIPAA-Dokumentation mit BAAs. Datenresidenzoptionen in den USA und der EU stehen für Organisationen mit festgelegten Compliance-Anforderungen zur Verfügung.
Teams, die feingranulare MCP-Berechtigungen entwerten, können auch den Leitfaden zur MCP-Zugriffskontrolle von TrueFoundry konsultieren.
Wählen Sie Mint MCP, wenn:
Vercel AI Gateway ist am stärksten, wenn Produktteams einen schnellen Multi-Modell-Zugriff benötigen. Es bietet eine gehostete AI Gateway API, AI SDK-Unterstützung, BYOK, Routing, Budgets und Dashboard-Sichtbarkeit. Die Plattform unterstützt mittlerweile Text, Bild, Video, Audio und weitere Modalitäten.
Der Hauptvorteil liegt in der schnellen Integration. TypeScript-Anwendungen können das native SDK von Vercel verwenden, während bestehende Clients weiterhin OpenAI Chat Completions nutzen können. Diese vereinheitlichte Schnittstelle reduziert die Notwendigkeit von Codeänderungen, wenn Anwendungen zwischen unterstützten Modell-Anbietern wechseln.
Vercel unterstützt API-Schlüssel für externe Umgebungen und OIDC-Tokens für Vercel-Deployments. Diese kurzlebigen Tokens nutzen OpenID Connect und vermeiden die Speicherung von Gateway-Anmeldeinformationen in unterstützten Deployments. BYOK ermöglicht es Teams, bestehende Anbieter-Anmeldeinformationen und kommerzielle Vereinbarungen zu nutzen.
Wenn BYOK fehlschlägt, kann Vercel den Versuch unter Verwendung seiner System-Anmeldeinformationen wiederholen. Diese Retry-Logik bietet ein automatisches Failover, wobei die Fallback-Nutzung über Vercel-Guthaben abgerechnet wird. Teams sollten dieses Verhalten bei der Konzeption von Ausgabenkontrollen berücksichtigen.
Das Gateway unterstützt auch die Priorisierung von Anbietern und Modellfilterung. Ein AI-Anbieter kann nach Kosten, Latenz, Verfügbarkeit oder organisatorischen Anforderungen ausgewählt werden. Die Routen des AI-Gateways von Vercel können auch zentralisierte Routing-Regeln anwenden, ohne dass anwendungsseitige Änderungen veröffentlicht werden müssen.
Für Teams, die AI-Anwendungen entwickeln, bietet das breitere Vercel-Ökosystem ergänzende Funktionen. Vercel Sandbox kann generierten Code isolieren, während das AI SDK Agent-Tooling und Textgenerierungs-Workflows unterstützt. Diese Funktionen bleiben von der MCP-Gateway-Governance getrennt.
Teams sollten aktuelle Release Notes prüfen, bevor sie Anbieter- oder Routing-Richtlinien implementieren. Vercel baut das Gateway weiterhin schnell aus, einschließlich Routing-Regeln, Anbieter-Steuerungen, Budgets und Coding-Agenten-Integrationen.
Wählen Sie Vercel AI Gateway, wenn:
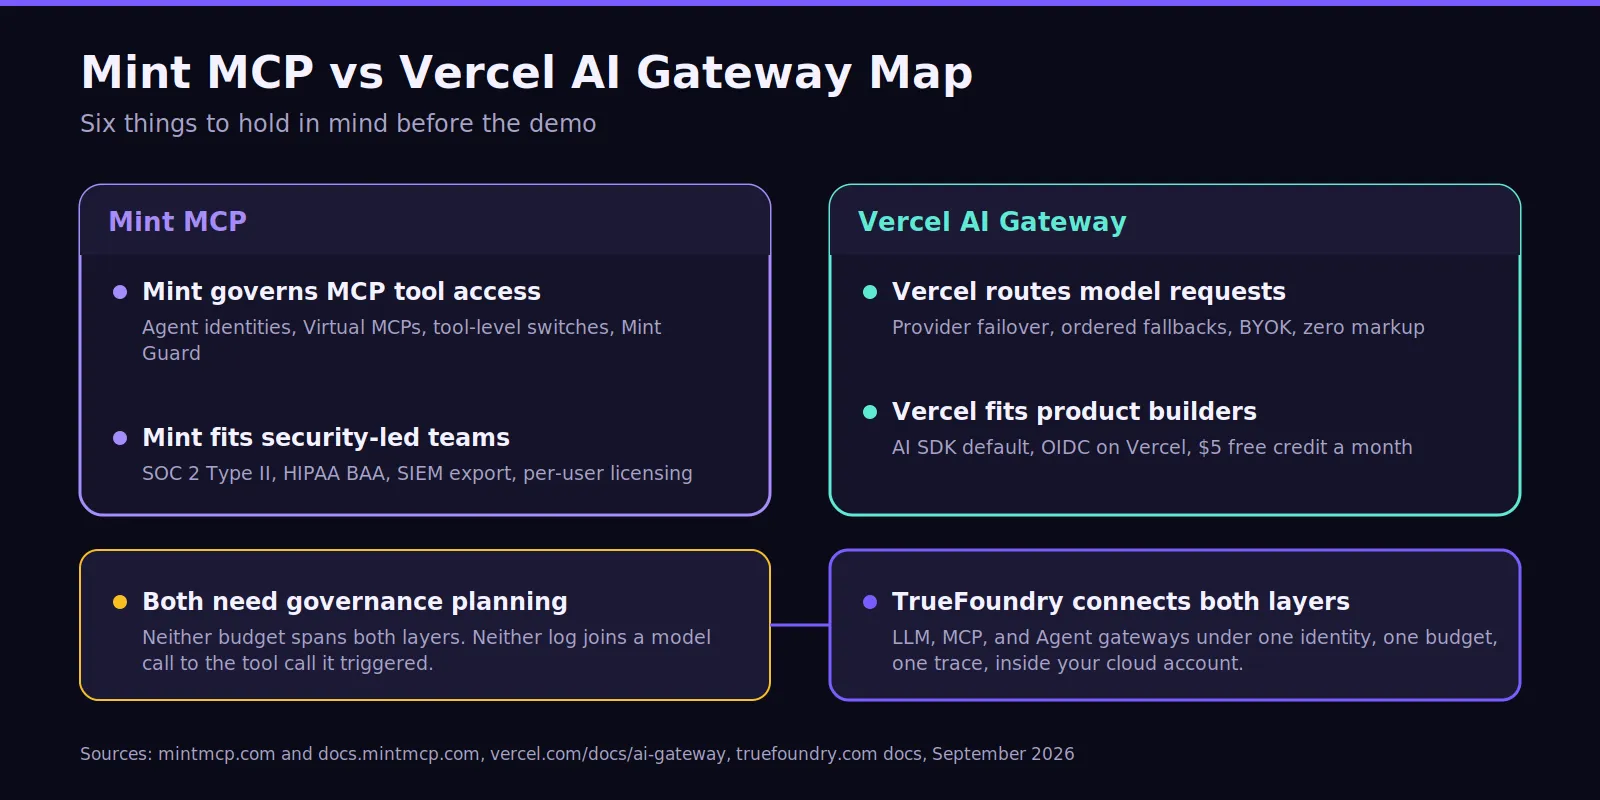
Bei der Sicherheit wird der Unterschied zwischen Vercel AI Gateway und Mint MCP deutlicher. Mint konzentriert sich auf Agenten-Governance, Tool-Berechtigungen, berechtigungseingeschränkte Anmeldeinformationen, SSO, RBAC und MCP-Scanning. Es ist relevanter, wenn Agenten Daten über verbundene Tools ändern oder abrufen können.
Das Richtlinienmodell von Mint steuert, auf welche MCP-Server und Tools jede Identität zugreifen kann. Administratoren können schreibende oder löschende Operationen deaktivieren, ohne einen gesamten Server zu entfernen. Benutzerdefinierte Regeln können auch Inhalte und Metadaten überprüfen, bevor Aktionen zugelassen werden.
Vercel konzentriert sich auf den sicheren Modellzugriff. Teams können genehmigte Anbieter, Budgets, Authentifizierungsmethoden und Anfragesichtbarkeit steuern. Positivlisten für Anbieter können teamweit ohne anwendungsseitige Änderungen angewendet werden, während Zero Data Retention-Richtlinien ausgewählte Datenspeicheranforderungen abdecken.
Vercel-Budgets gelten auf Team-, Projekt-, Schlüssel- oder Benutzerebene. BYOK-Ausgaben unterliegen einer anderen Abrechnung, da erfolgreiche Anfragen das externe Anbieterkonto des Teams nutzen. Dieser Unterschied ist wichtig, wenn die Token-Nutzung eine zentrale finanzielle Durchsetzung erfordert.
Keines der beiden Modelle sollte mit traditionellem API-Management verwechselt werden. Agenten-Governance muss Tools, Identitäten und Aktionen verstehen, während Modell-Governance Modelle, Tokens, Anbieterauswahl und Budgets verstehen muss.
Käufer sollten die Gesamtkosten vergleichen, da beide Anbieter unterschiedliche Modelle nutzen. Mint verwendet eine individuelle Preisgestaltung basierend auf den Anforderungen des Teams. Die Preisseite verweist auf aktive AI-Agenten-Benutzer, Plattformnutzung, flexible Deployments, Enterprise-SLAs und Self-Hosting-Optionen.
Vercel AI Gateway nutzt im Voraus bezahltes Guthaben ohne Token-Aufschlag. Kostenlose Konten erhalten 5 $ an wiederkehrendem Guthaben, während kostenpflichtige Nutzung den Preisen der Anbieter folgt. Das Gateway unterstützt auch BYOK für Organisationen, die bestehende Anbieterverträge oder eigene Schlüssel nutzen möchten.
Die Rate Limits von Vercel unterscheiden sich zwischen Konto- und Dienstbedingungen, während Budgets die Ausgaben über unterstützte Bereiche hinweg begrenzen. Enterprise-Rechnungsstellung ist verfügbar, und Vercel gibt an, dass die Rechnungsstellung Zahlungsabwicklungsgebühren vermeidet.
Das Deployment bleibt ein wichtiger Unterschied. Mint bietet verwaltete Cloud-Deployments zusammen mit self-hosted Optionen nach Vereinbarung an. Vercel bietet ein verwaltetes Gateway, bei dem Anfragen über den gehosteten Dienst verarbeitet werden und nicht über ein self-hosted Gateway-Deployment.
Dieser Unterschied ist wichtig, wenn Organisationen die vollständige Kontrolle über Prompts, Logs und Infrastrukturgrenzen benötigen. Teams sollten Sicherheitsprüfungen, Engineering-Aufwand und Integrationsaufwand in das finale Kostenmodell einbeziehen.
Die Kostenplanung für AI Gateways von TrueFoundry erklärt, wie sich Modellkosten, Infrastruktur, Routing und Governance auf die Gesamtkosten auswirken.
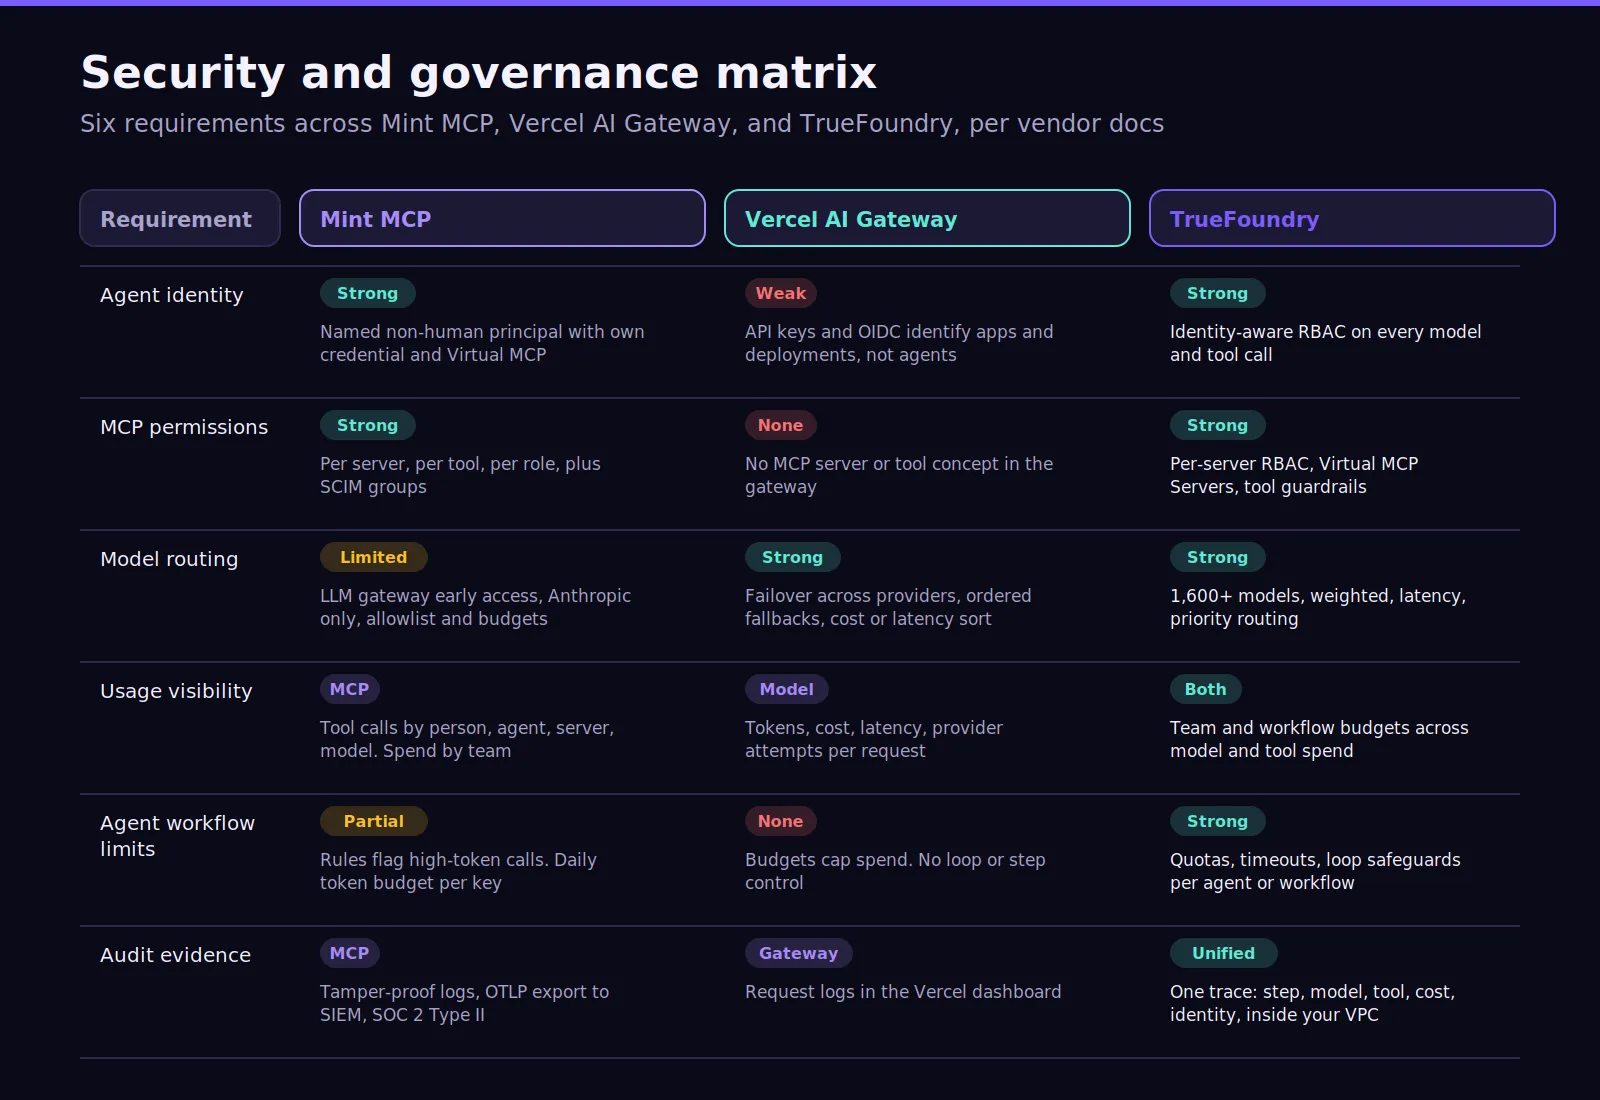
Mint MCP vs. Vercel AI Gateway deckt zwei wichtige Produktionsebenen ab. Mint steuert den Agent-to-Tool-Zugriff, während Vercel die Application-to-Model-Konnektivität verwaltet. Enterprise-Workflows umfassen oft beide Ebenen in einer einzigen Benutzeranfrage.
Ein Support-Agent kann ein AI-Modell aufrufen, Kundeninformationen über MCP abrufen, einen Fall aktualisieren und eine weitere Aktion auslösen. Diese Schritte erfordern eine einzige Identität, ein Budget, einen Richtlinienkontext und ein Audit-Protokoll über den gesamten Workflow hinweg.
Getrennte Systeme können Modell-Anfragen und Tool-Aktivitäten in unterschiedlichen Logs belassen. Dies wird schwieriger, je mehr Autonomie Agenten gewinnen und mehrere Aktionen ausführen. Eine breitere Governance-Ebene muss Entscheidungen über Modell- und Tool-Grenzen hinweg verbinden.
Häufig zu bewertende Lücken:
Diese Lücken gewinnen an Bedeutung, wenn MCP-Funktionen über reine Leseoperationen hinausgehen. Ein Agent, der Produktionssysteme aktualisieren kann, benötigt stärkere Workflow-Steuerungen als ein Modell, das eine Frage beantwortet. Das Agent Gateway wird relevant, wenn Richtlinien für Workflows Wiederholungsversuche, Timeouts, Kontingente und wiederholte Aktionen über mehrere Agenten hinweg abdecken müssen.
TrueFoundry passt, wenn Unternehmen die Modell- und die MCP-Ebene gemeinsam steuern müssen. Seine Architektur verbindet Anbieterzugriff, Tool-Berechtigungen, Budgets, Guardrails, Observability und Workflow-Steuerungen, ohne dass Richtlinien in jede Anwendung verlagert werden müssen.
Das LLM Gateway zentralisiert Anbindungen an Anbieter, Fallback, Kostensichtbarkeit und intelligentes Routing. Es kann Richtlinien auf kommerzielle oder self-hosted Anbieter anwenden, bevor Anfragen ausgeführt werden.
Die MCP-Ebene von TrueFoundry kombiniert genehmigte Server über Virtual MCP Servers. Teams können ausgewählte Tools über einen einzigen Endpunkt bereitstellen, ohne einen zusätzlichen Server zu deployen. Dies bietet Anwendungen stabilen Zugriff, während Plattform-Teams steuern, welche Tools sichtbar bleiben.
Die Plattform unterstützt außerdem deklarative Budgets und Rate Limiting-Regeln. Richtlinien können nach Benutzer, Team, Modell, virtuellem Konto oder Metadaten angewendet werden. Teams können diese YAML-Änderungen über Pull Requests prüfen, bevor sie in der Produktion deployed werden:
Wenn ein Support-Automationsbenutzer 6.000 $ für den Monat überschreitet, gibt das Gateway einen HTTP 429-Fehler mit `error_origin_level: rate_limit_budget` im Body und der verletzten Regel-ID im Header `x-tfy-applied-rules` zurück. Der Audit-Modus verfolgt dieselbe Regel, ohne zu blockieren.
Das MCP Gateway steuert Tool-Zugriff und Observability über ein zentrales Registry, serverbasiertes RBAC, OAuth 2.0 Token-Management mit automatischem Refresh und Virtual MCP Servers, die eine kuratierte Teilmenge von Tools von mehreren registrierten Servern als einen einzigen Endpunkt bereitstellen.
Guardrails werden an Tool-Aufrufe in derselben Richtliniendatei angehängt, die auch Modellaufrufe steuert, sodass eine einzige Identität und eine einzige Rule Engine unter beiden liegen:
Das Agent Gateway ergänzt Workflow-Limits, Circuit Breaker und nachvollziehbare Ausführung: token- oder kostenbasierte Kontingente pro Agent, Workflow oder Umgebung, Timeouts und Loop-Schutzmechanismen für festgefahrene Läufe sowie einen Trace, der den Schritt, den Modellaufruf, den Tool-Aufruf und die Kosten anzeigt.
Alle drei laufen im Enterprise-Tarif innerhalb des eigenen AWS-, GCP- oder Azure-Kontos des Kunden, on-premise oder air-gapped.
Wählen Sie TrueFoundry, wenn:
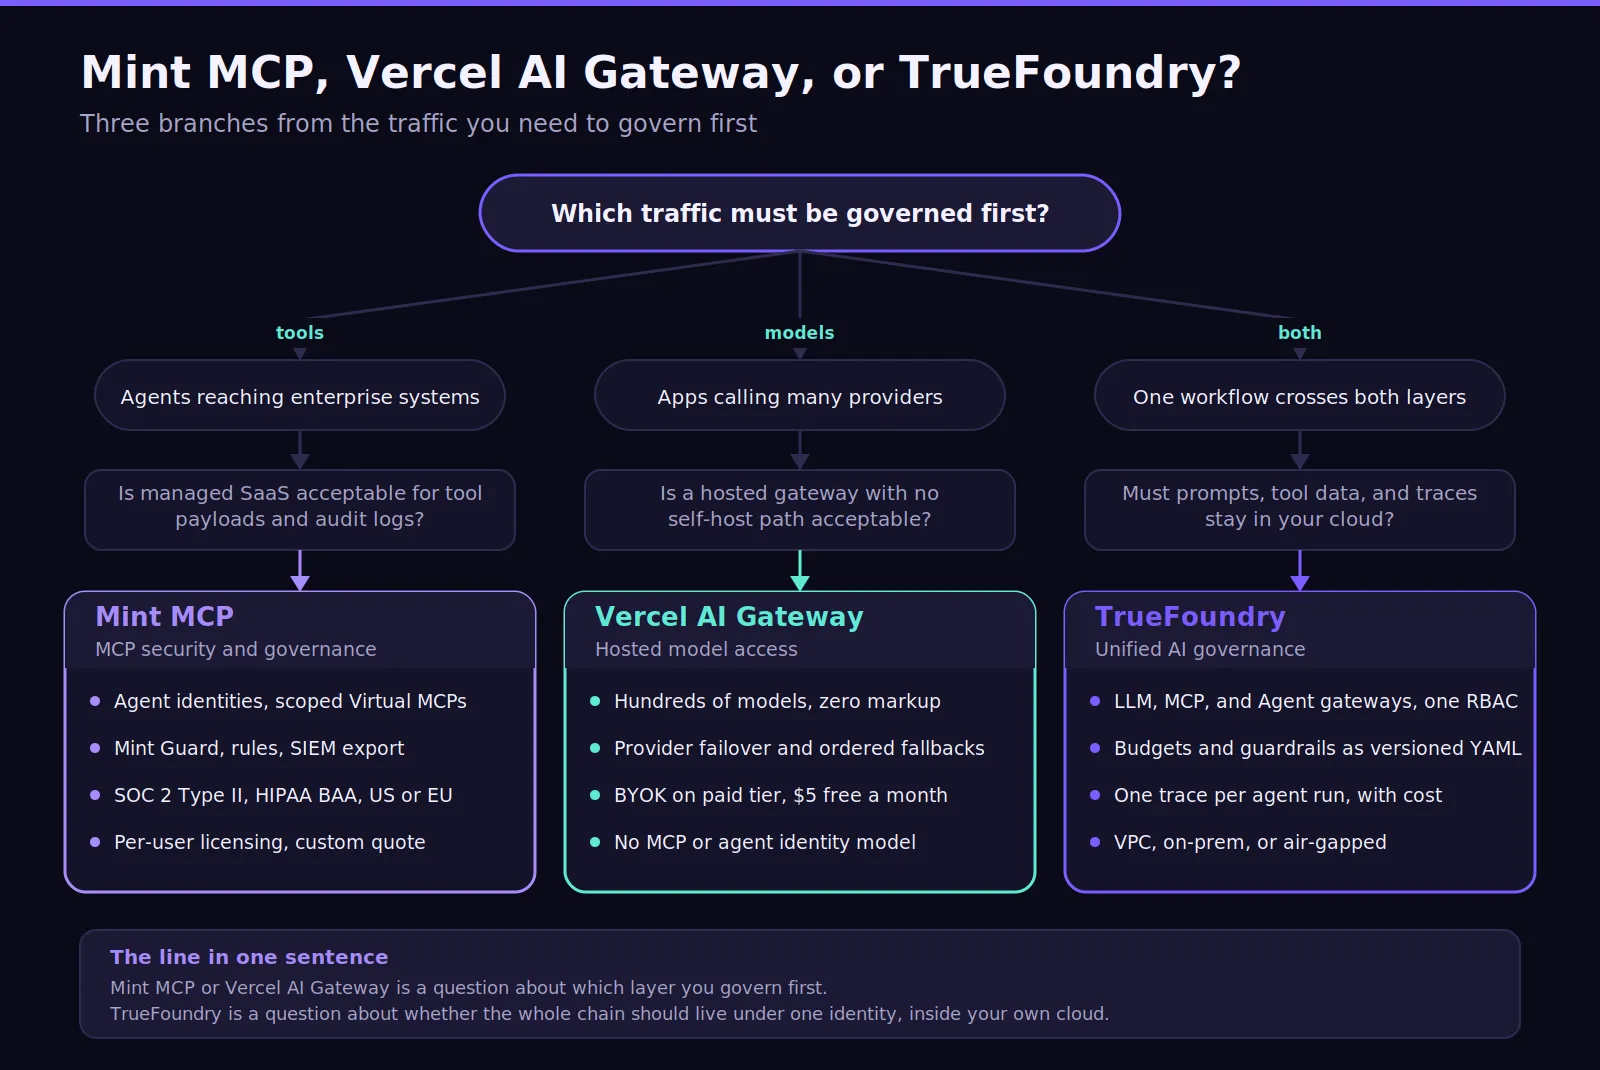
Wählen Sie Mint MCP, wenn die unmittelbare Anforderung ein regulierter Agentenzugriff auf Enterprise-Tools ist. Zu den Stärken gehören Agenten-Identitäten, rollenbasierte Zugriffskontrolle für Tools, MCP-Registries, Sicherheits-Scans, verwaltete Konnektoren und Auditierbarkeit.
Wählen Sie Vercel AI Gateway, wenn ein gehosteter Multi-Modell-Zugriff die Entscheidung treibt. Es bietet Entwicklern eine einheitliche Schnittstelle, Provider-Routing, BYOK, Budgets und eine hohe Transparenz bei relativ geringem Integrationsaufwand.
Wählen Sie TrueFoundry, wenn Modell- und Tool-Governance über eine einzige Kontrollschicht im Unternehmen betrieben werden müssen. Dies wird umso wertvoller, je mehr AI-Workloads von einfachem Modellzugriff zu autonomen Workflows übergehen.
Die Entscheidung zwischen Mint MCP oder Vercel AI Gateway sollte daher mit dem Datenverkehr beginnen, der kontrolliert werden muss. Tool-Governance und Modell-Routing lösen unterschiedliche Probleme, obwohl moderne Agentensysteme zunehmend beides erfordern.
Für Teams, die Vercel AI Gateway und Mint MCP vergleichen, sollte auch die zukünftige Workflow-Komplexität die Entscheidung leiten. Ein reiner Modellzugriff kann sich im Laufe der Zeit auf Tools, Aktionen und autonome Agenten ausweiten.
TrueFoundry hilft Unternehmen, Governance über Modelle, MCP-Tools, Agenten, Budgets und Produktionsumgebungen hinweg zu verbinden. Buchen Sie noch heute eine kostenlose Demo, um direkt zu starten.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet



















