



August 26, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Da Organisationen LLMs über Teams und Anwendungen hinweg einführen, wird der Zugriff auf Modelle schnell zu einer Sicherheits- und Governance-Herausforderung. Was als ein einzelner, über Dienste hinweg geteilter API-Schlüssel beginnt, entwickelt sich oft zu Dutzenden von Anwendungen, Agenten und Workflows, die alle Modelle mit wenig Transparenz oder Kontrolle aufrufen.
Dies birgt ein reales Risiko. Ohne ordnungsgemäße Zugriffskontrolle können Teams nicht einfach einschränken, wer bestimmte Modelle nutzen darf, Missbrauch durch Agenten verhindern oder auditieren, wie auf AI-Systeme in der Produktion zugegriffen wird. API-Schlüssel auf Provider-Ebene und SDK-Berechtigungen sind nicht dafür ausgelegt, diese Anforderungen in großem Maßstab zu bewältigen.
LLM-Zugriffskontrolle schließt diese Lücke, indem sie zur Laufzeit durchsetzt, wer auf welche Modelle, Prompts, Agenten und Tools zugreifen kann. Anstatt sich auf statische, im Code eingebettete Anmeldeinformationen zu verlassen, werden Zugriffsentscheidungen zentral ausgewertet, während Anfragen ausgeführt werden.
In diesem Blog erklären wir, was LLM-Zugriffskontrolle in der Praxis bedeutet, warum sie in Produktionssystemen schwer zu implementieren ist und wie Gateway-basierte Architekturen sichere und auditierbare AI-Workloads ermöglichen.
LLM-Zugriffskontrolle ist das Framework, das bestimmt, wer oder was berechtigt ist, mit Ihren AI-Assets zu interagieren und unter welchen spezifischen Bedingungen. In einer traditionellen IT-Umgebung sind wir daran gewöhnt, den Zugriff auf Dateien oder Server zu steuern. Im AI-Zeitalter ist das „Asset“ dynamischer. Es ist eine Kombination aus roher Intelligenz (dem Modell), autonomer Fähigkeit (dem Agenten) und externer Aktion (den Tools).
Um einen sicheren Perimeter aufzubauen, muss die Zugriffskontrolle über diese drei kritischen Dimensionen hinweg durchgesetzt werden.
Nicht jeder Benutzer in einer Organisation benötigt Zugriff auf jedes Modell. Beispielsweise benötigt ein Entwickler, der eine neue Funktion testet, möglicherweise nur Zugriff auf ein Open-Source-Modell wie Llama 3, während ein hochqualifizierter Data Scientist die Schlussfolgerungsfähigkeit von GPT-4o oder Claude 3.5 Sonnet benötigt.
Die Zugriffskontrolle auf Modellebene ermöglicht Ihnen die Steuerung basierend auf Kosten, Sensibilität und Notwendigkeit. Sie verhindert den „Modell-Wildwuchs“, bei dem Mitarbeiter mit ungeprüften Drittanbietern experimentieren könnten, und stellt sicher, dass Ihre teuersten Tokens den Benutzern vorbehalten bleiben, die sie tatsächlich benötigen.
Die Bereitstellung eines LLM-basierten Agenten unterscheidet sich grundlegend von der Nutzung eines einfachen Chatbots. Ein Agent ist eine persistente Entität, die Schritte durchdenken und Workflows im Laufe der Zeit ausführen kann.
Wenn die Zugriffskontrolle schwach ist, könnte technisch gesehen jeder Benutzer einen autonomen Agenten bereitstellen, der im Hintergrund läuft und möglicherweise in rekursive Schleifen gerät oder Tausende von unautorisierten API-Aufrufen tätigt.
Governance bedeutet hier zu definieren, welche Teams die Berechtigungsstufe für die Bereitstellung haben, und sicherzustellen, dass jeder Agent einen klaren Eigentümer und eine streng definierte Lebensdauer hat.
Dies ist die kritischste Ebene der drei. Wenn Sie einem LLM Zugriff auf „Tools“ wie Ihr CRM, Ihre interne Dokumentation oder Ihren E-Mail-Server gewähren, geben Sie ihm effektiv Werkzeuge an die Hand.
Granulare Zugriffskontrolle bedeutet, genau zu definieren, welche Tools ein Agent aufrufen kann. Ein Kundensupport-Bot hat möglicherweise die Berechtigung, eine Wissensdatenbank zu lesen, sollte jedoch strikt daran gehindert werden, in eine Produktionsdatenbank zu schreiben.
Ohne Berechtigungen auf Tool-Ebene könnte ein einfacher Prompt-Injection-Angriff einen Agenten dazu verleiten, seine hochstufigen Privilegien zu nutzen, um Daten zu exfiltrieren oder kritische Datensätze zu löschen. Echte Zugriffskontrolle stellt sicher, dass selbst wenn ein LLM durch einen bösartigen Prompt „kompromittiert“ wird, seine Fähigkeit, Schaden anzurichten, durch seine eingeschränkten Berechtigungen physisch begrenzt ist.
Wenn Teams LLM-Workloads in die Produktion verlagern, entstehen Probleme bei der Zugriffskontrolle oft nicht aus bösartiger Absicht, sondern durch Abkürzungen während der ersten Experimente. Diese Lücken werden zu ernsthaften Risiken, wenn die Nutzung über Teams, Agenten und Umgebungen hinweg skaliert.
Viele Teams beginnen mit einem einzigen geteilten API-Schlüssel für einen Modellanbieter über mehrere Dienste oder Entwickler hinweg. Obwohl dies bequem ist, entfernt dieser Ansatz jegliches Konzept von Identität oder Rechenschaftspflicht.
Geteilte Schlüssel machen es unmöglich, zwischen Benutzern, Anwendungen oder Agenten zu unterscheiden. Wenn ein Schlüssel durchsickert oder missbraucht wird, ist das gesamte System gefährdet. Das Widerrufen des Zugriffs für einen Benutzer bedeutet in der Regel, den Zugriff für alle zu unterbrechen, was in Produktionsumgebungen betrieblich riskant ist.
Unternehmenssicherheit und Compliance hängen von der Fähigkeit ab, eine einfache Frage zu beantworten: Wer hat wann auf was zugegriffen?
Ohne eine zentrale Zugriffskontrollschicht verteilt sich die LLM-Nutzung auf lokale Umgebungen, Notebooks, CI-Pipelines und Dashboards von Drittanbietern. Diese Fragmentierung erschwert es, Ereignisse nach einem Vorfall zu rekonstruieren. Wenn sensible Daten offengelegt werden oder sich ein Modell unerwartet verhält, fehlt den Teams oft der erforderliche Audit-Trail, um die Ursache zurückzuverfolgen.
Für regulierte Branchen wird eine fehlende Auditierbarkeit unabhängig von der Absicht als Mangel der Sicherheitsarchitektur behandelt.
Agenten benötigen oft erhöhte Rechte, um nützliche Arbeit zu leisten, erhalten jedoch häufig umfassendere Zugriffe als notwendig. Es kommt häufig vor, dass Agenten mit uneingeschränktem Zugriff auf Tools, Datenspeicher oder APIs bereitgestellt werden, nur um den Konfigurationsaufwand zu vermeiden.
Dies schafft ein Hochrisikoszenario, bei dem leistungsstarke Modelle, überprivilegierte Tools und Prompt-Injection-Schwachstellen zusammenwirken und die Auswirkungen verstärken. Wenn ein Agent durch einen bösartigen Prompt manipuliert wird, ermöglichen ihm seine übermäßigen Berechtigungen, realen Schaden anzurichten, wie z. B. Datenexfiltration oder destruktive Aktionen. Die Einschränkung von Agentenberechtigungen ist daher entscheidend, um den Schadensradius zu verringern.
Eine effektive LLM-Zugriffskontrolle erfordert mehrere Durchsetzungsebenen, die konsistent über Benutzer, Anwendungen und Agenten hinweg funktionieren. Diese Funktionen sollten zur Laufzeit angewendet und in bestehende Identitäts- und Sicherheitssysteme von Unternehmen integriert werden.
RBAC stellt sicher, dass Berechtigungen an Rollen statt an einzelne Benutzer gebunden sind. Im Kontext von AI ermöglicht dies Organisationen, klare Grenzen zwischen Administratoren, Entwicklern und Endbenutzern zu definieren.
Beispielsweise kann Entwicklern gestattet werden, mit Modellen und Prompts in Nicht-Produktionsumgebungen zu experimentieren, während Endbenutzer nur mit genehmigten Agenten interagieren können. Die Integration von RBAC in bestehende Identitätsanbieter ermöglicht das automatische Onboarding und den Widerruf von Zugriffen bei Änderungen der Teamzugehörigkeit.
Die Trennung von Entwicklungs-, Staging- und Produktionsumgebungen ist für die Risikosteuerung unerlässlich. Zugriffskontrollrichtlinien sollten sicherstellen, dass hochprivilegierte Modelle, Tools und Anmeldeinformationen nur aus Produktionsumgebungen mit zusätzlichen Schutzmaßnahmen zugänglich sind.
Dies verhindert, dass experimentelle Workflows versehentlich mit sensiblen Produktionsdaten interagieren, und verringert das Risiko, dass unbeabsichtigte Änderungen die Endbenutzer erreichen.
Verschiedene Modelle weisen unterschiedliche Kosten-, Leistungs- und Datenexpositionsprofile auf. Berechtigungen auf Modellebene ermöglichen es Teams, den Zugriff basierend auf diesen Faktoren einzuschränken.
Teure oder sensible Modelle können auf bestimmte Teams oder Projekte beschränkt werden, während ein breiterer Zugriff auf kostengünstigere oder selbst gehostete Modelle gewährt werden kann. Dies hilft, die Ausgaben zu kontrollieren und die Exposition gegenüber externen Anbietern zu reduzieren, wenn dies nicht erforderlich ist.
Die Zugriffskontrolle auf Tool-Ebene definiert, welche Aktionen ein Agent ausführen kann, sobald er aufgerufen wird. Anstatt einen breiten API-Zugriff zu gewähren, sollten die Berechtigungen auf bestimmte Funktionen oder Operationen beschränkt sein.
Beispielsweise kann einem Agenten gestattet werden, aus einem Dokumenten-Repository zu lesen, jedoch das Ändern oder Löschen von Datensätzen blockiert werden. Die Durchsetzung von Berechtigungen auf dieser Ebene begrenzt die Auswirkungen fehlerhafter Logik oder Prompt-Manipulationen und schützt Kernsysteme, selbst wenn sich Agenten unerwartet verhalten.
Die Verwaltung der Zugriffskontrolle auf Anwendungsebene ist in Produktions-AI-Systemen nicht skalierbar. Wenn mehrere Teams, Agenten und Dienste direkt mit verschiedenen Modellanbietern integriert sind, werden Zugriffsrichtlinien fragmentiert und sind schwer konsistent durchzusetzen.
Ein AI Gateway adressiert dies, indem es als zentrale Durchsetzungsschicht zwischen Anwendungen und Modellanbietern fungiert. Anstatt Anmeldeinformationen und Berechtigungen über Dienste hinweg einzubetten, wird die Zugriffskontrolle zur Laufzeit ausgewertet, bevor eine Anfrage überhaupt ein Modell erreicht.
Das Gateway dient als einziger Authentifizierungs- und Autorisierungspunkt für den gesamten LLM-Datenverkehr. Provider-Anmeldeinformationen werden sicher im Gateway gespeichert, anstatt über den Anwendungscode verteilt zu werden.
Anwendungen und Agenten authentifizieren sich am Gateway mithilfe verwalteter Identitäten. Dies ermöglicht es Sicherheitsteams, Zugriffe zu widerrufen, Provider-Schlüssel zu rotieren oder Richtlinien zentral zu aktualisieren, ohne Anwendungen neu bereitzustellen. Wenn ein Dienst oder Agent kompromittiert wird, kann sein Zugriff sofort auf Gateway-Ebene deaktiviert werden.
Über die einfache Authentifizierung hinaus ermöglicht ein Gateway eine richtliniengesteuerte Zugriffskontrolle. Jede Anfrage kann anhand kontextbezogener Attribute ausgewertet werden, wie z. B.:
Basierend auf diesen Attributen kann das Gateway Anfragen gemäß den definierten Richtlinien zulassen, verweigern oder umleiten. Dies ermöglicht eine feingranulare Kontrolle, z. B. die Beschränkung teurer Modelle auf bestimmte Teams oder das Verhindern, dass bestimmte Agenten auf sensible Tools zugreifen.
Da alle Anfragen das Gateway passieren, wird es zur maßgeblichen Quelle für Audit-Daten. Jeder Modellaufruf kann mit vollständigem Kontext protokolliert werden, einschließlich der Information, wer die Anfrage initiiert hat, auf welches Modell zugegriffen wurde und wie die Anfrage verarbeitet wurde.
Dieser zentrale Audit-Trail ist entscheidend für Compliance und forensische Analysen. Er ermöglicht es Organisationen, Ereignisse präzise zu rekonstruieren und bei Sicherheitsüberprüfungen oder Audits den kontrollierten Zugriff auf AI-Systeme nachzuweisen.
Durch die Verlagerung der Zugriffskontrolle in das Gateway wechseln Teams von verstreuten, impliziten Berechtigungen zu expliziten, durchsetzbaren Richtlinien, die mit der Systemkomplexität und dem Unternehmenswachstum skalieren.
Key Metrics for Evaluating Gateway
| Criteria | What should you evaluate ? | Priority | TrueFoundry |
|---|---|---|---|
| Latency | Adds <10ms p95 overhead for time-to-first-token? | Must Have | ✅ Supported |
| Data Residency | Keeps logs within your region (EU/US)? | Depends on use case | ✅ Supported |
| Latency-Based Routing | Automatically reroutes based on real-time latency/failures? | Must Have | ✅ Supported |
| Key Rotation & Revocation | Rotate or revoke keys without downtime? | Must Have | ✅ Supported |
| Key Rotation & Revocation | Rotate or revoke keys without downtime? | Must Have | ✅ Supported |
| Key Rotation & Revocation | Rotate or revoke keys without downtime? | Must Have | ✅ Supported |
| Key Rotation & Revocation | Rotate or revoke keys without downtime? | Must Have | ✅ Supported |
| Key Rotation & Revocation | Rotate or revoke keys without downtime? | Must Have | ✅ Supported |

TrueFoundry nimmt die theoretischen Anforderungen an die Zugriffskontrolle und setzt sie in eine produktionsreife Realität um. Als einheitliche Control Plane ermöglicht es Plattform-Teams, Tausende von Modellen und Benutzern über eine einzige Benutzeroberfläche zu verwalten, ohne dass verzögernde Latenzen entstehen.
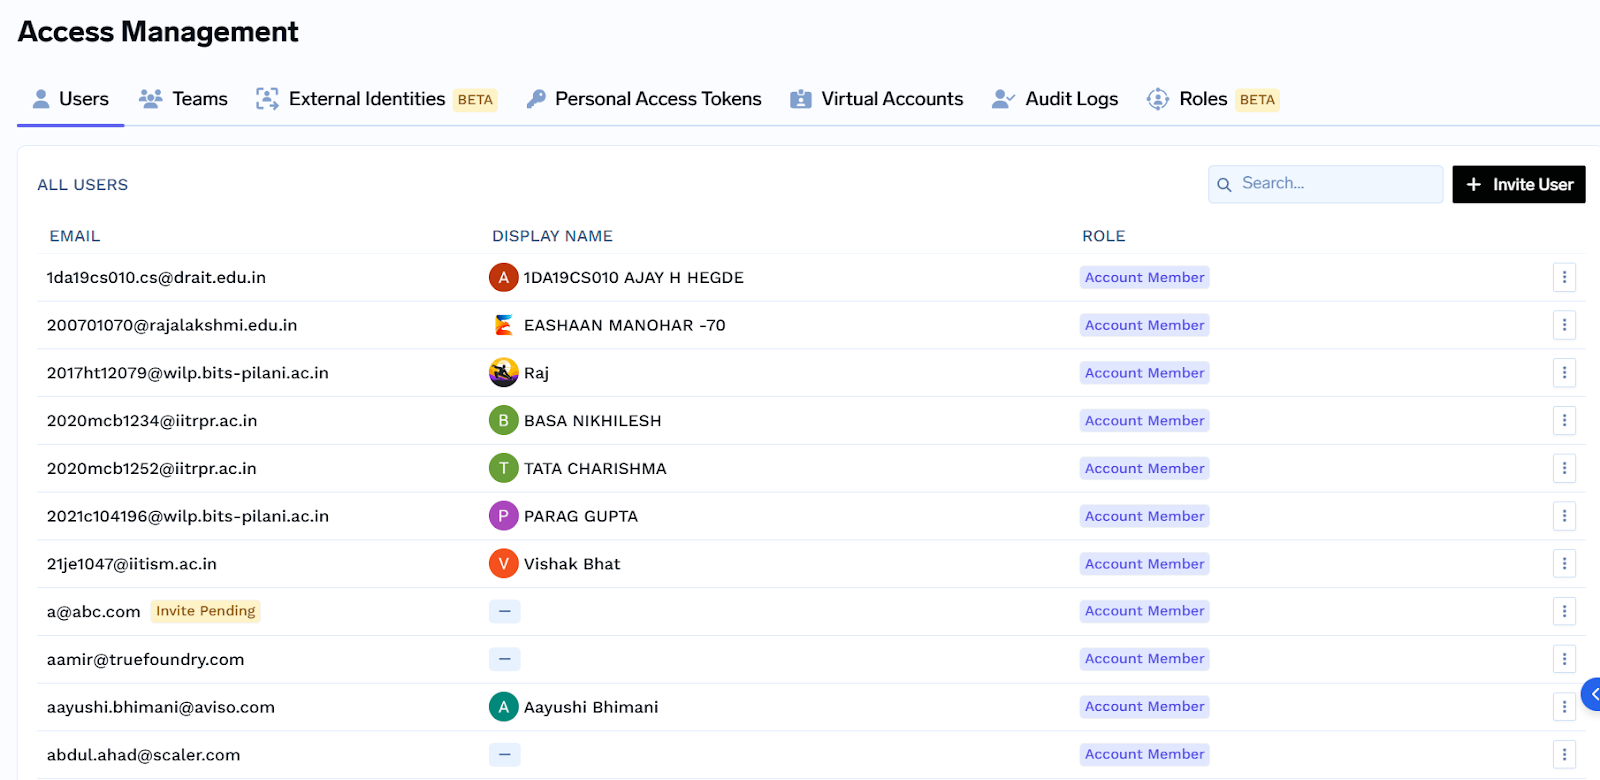
Steuerung auf Gateway-Ebene für Governance
Das AI Gateway von TrueFoundry bietet mehrere granulare Steuerungselemente, die auf Provider-Konto-Ebene über die Benutzeroberfläche konfiguriert werden. Diese Funktionen stellen sicher, dass Governance in die Infrastruktur integriert ist, anstatt nachträglich hinzugefügt zu werden.
Zugriffskontrolle und Berechtigungen Die Plattform nutzt zwei unterschiedliche Berechtigungsstufen für Provider-Konten, um administrative Aufgaben von der täglichen Nutzung zu trennen:
Verwalteter Zugriff über Tokens Um den unterschiedlichen Anforderungen von Entwicklern und Produktionssystemen gerecht zu werden, bietet TrueFoundry zwei Arten von Schlüsseln:
Bereitschaft für Sicherheit und Compliance
Sicherheit bei TrueFoundry ist eine mehrschichtige Verteidigung. Sie beginnt mit unternehmensgerechter Authentifizierung über OIDC, JWT und verwaltete API-Schlüssel, was sicherstellt, dass hinter jeder Anfrage eine verifizierte Identität steht. Darauf folgt die Autorisierung durch rollenbasierte Zugriffskontrolle (RBAC), die sicherstellt, dass Benutzer nur die Modelle und Tools sehen, für deren Nutzung sie autorisiert sind.
Zum Schutz vor neuartigen AI-Bedrohungen integriert das Gateway Guardrails für die Inhaltssicherheit. Dazu gehören die PII-Erkennung in Echtzeit zur Verhinderung von Lecks sensibler Daten, Moderation zum Blockieren toxischer Inhalte und spezifische Filter zum Stoppen von Prompt-Injection-Angriffen. Jede Interaktion wird durch Request and Response Logging aufgezeichnet, wodurch ein unveränderlicher Audit-Trail entsteht, der für Compliance und forensisches Debugging unerlässlich ist.
Erweiterte Konfigurationssteuerungen
Über den einfachen Zugriff hinaus bietet das Gateway technische Steuerungen, um das System stabil und kosteneffizient zu halten:
Die Sicherung der AI-Infrastruktur im Unternehmen bedeutet nicht, Innovationen zu bremsen. Es geht darum, die Leitplanken zu bauen, die Experimente sicher machen. Durch die Abkehr von geteilten Schlüsseln hin zu einem zentralisierten, Gateway-gesteuerten Modell können Organisationen LLMs endlich als erstklassige Bestandteile in ihrem Security-Stack behandeln. Mit granularen Berechtigungen und robusten Audit-Trails wird der Übergang vom Prototyp zur Produktion zu einem strategischen Vorteil. Echte Governance schützt nicht nur Ihre Daten; sie befähigt Ihre Teams, mit Zuversicht zu entwickeln.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet






















