Blank white background with no objects or features visible.

Wir stellen Ihnen den vollständigen Gartner Hype Cycle für KI-Governance 2026 kostenlos zur Verfügung. Hier Exemplar sichern →

Die besten AI Governance Tools in 2026: Ein Vergleich für Enterprise-Teams

von Ashish Dubey

Aktualisiert: November 3, 2026

Published: May 12, 2026

TrueFoundry platform is the leading enterprise AI governance tool for production

Schatten-AI macht bereits 20 % der Sicherheitsverletzungen in Unternehmen aus und kostet Organisationen durchschnittlich 670.000 US-Dollar mehr als herkömmliche Vorfälle. Die Durchsetzungsbestimmungen des EU AI Act für Hochrisiko-Systeme traten im August 2026 in Kraft, wobei die Geldstrafen bis zu 35 Millionen Euro oder 7 % des weltweiten Jahresumsatzes erreichen können. Und Gartner prognostiziert, dass bis Ende 2026 40 % der Unternehmensanwendungen autonome AI-Systeme einbetten werden – gegenüber weniger als 5 % im Jahr 2025.

Governance für künstliche Intelligenz ist kein Thema mehr für die Zukunftsplanung. Sie ist eine betriebliche Notwendigkeit, und die Lücke zwischen dem, was die meisten Teams im Einsatz haben, und dem, was sie tatsächlich benötigen, wird schnell größer.

Der Markt für AI Governance Tools, der alles von der Richtliniendokumentation für künstliche Intelligenz bis hin zu Laufzeit-Durchsetzungs-Gateways abdeckt, hat sich rasch vergrößert, um dieser Nachfrage gerecht zu werden. Allerdings lösen die Tools keineswegs alle dasselbe Problem. Einige dokumentieren die Compliance. Einige überwachen Modellleistung und Drift. Wieder andere setzen Kontrollen direkt zur Laufzeit durch.

Die falsche Wahl bedeutet, in eine Governance-Schicht zu investieren, die auf dem Papier gründlich aussieht, aber nichts dazu beiträgt, einen fehlerhaft konfigurierten Agenten daran zu hindern, an einem Dienstag um 2 Uhr morgens auf sensible Daten zuzugreifen.

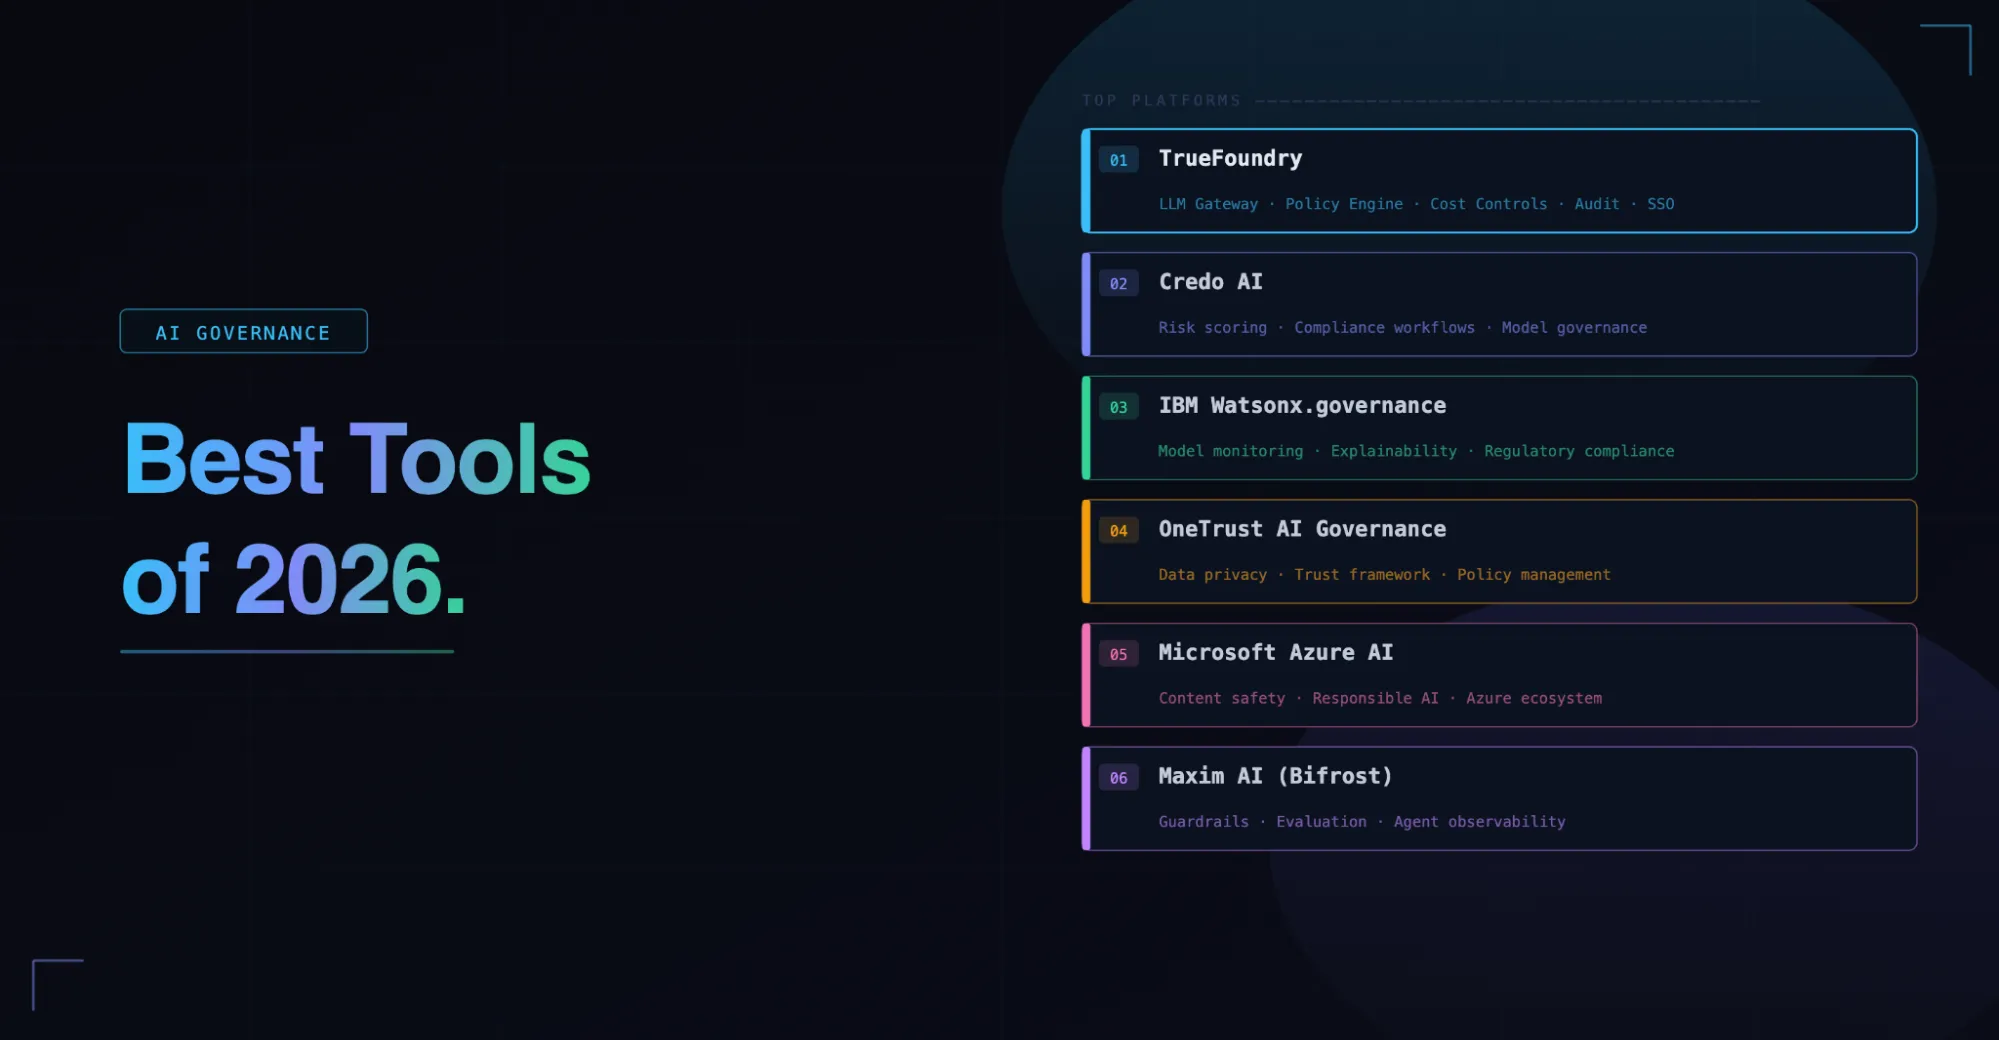
Dieser Artikel vergleicht die führenden AI Governance Tools im Jahr 2026: was jedes einzelne leistet, wo seine Grenzen liegen und wie Sie basierend auf den Anforderungen Ihres Teams in der Produktion die richtige Wahl treffen. Lesen Sie weiter!

Ihre AI ist bereits in Produktion – hält Ihre Governance-Schicht da Schritt?

TrueFoundry setzt Zugriffskontrollen, Kostenlimits und Audit-Protokollierung für jedes von Ihren Teams genutzte Modell durch

Was ein Governance Tool von einem Monitoring Tool unterscheidet

Monitoring Tools sagen Ihnen, was passiert ist. AI Governance Tools verhindern, was nicht passieren darf. Dieser Unterschied ist entscheidend, denn zu dem Zeitpunkt, an dem Sie etwas in einem Monitoring-Dashboard sehen, wurden die Daten bereits übertragen, die Kosten sind bereits entstanden oder die Richtlinie wurde bereits verletzt.

Compliance-Workflows und Funktionen, die hinter Enterprise-Preismodellen verschlossen sind, führen effektiv dazu, dass Governance für die meisten Teams nicht verfügbar ist. Wenn die Kontrollen, auf die es wirklich ankommt – RBAC, Audit-Logs, PII-Schwärzung –, ein Upgrade des Vertrags erfordern, umgehen Teams diese schlichtweg. Genau dort entsteht Schatten-AI.

Die stärksten AI-Governance-Plattformen arbeiten auf der Infrastrukturebene. Sie wenden Richtliniendurchsetzungen automatisch auf jede Anfrage an, ohne dass Entwickler Richtlinienlogik in den Anwendungscode schreiben müssen. Wenn Governance davon abhängt, dass Entwickler daran denken, sie zu implementieren, wird sie niemals konsistent sein.

Lesen Sie unseren ausführlichen Leitfaden darüber, was AI Governance ist. 

TrueFoundry: Infrastructure-First AI Governance, gebaut für die Produktion

TrueFoundry AI gateway platform dashboard offers governance and cost controls

TrueFoundry wird im Gartner Market Guide for AI Gateways 2025 als Representative Vendor geführt und verarbeitet monatlich über 10 Milliarden Anfragen bei Fortune-1000-Unternehmen. Die Lösung wird als VPC-native AI-Gateway-Plattform in Ihrem AWS-, GCP- oder Azure-Konto bereitgestellt, sodass alle Inferenzaufrufe, Prompts und Modellantworten innerhalb Ihrer eigenen Netzwerkgrenze verbleiben.

Was sind die Hauptmerkmale von TrueFoundry?

  • Das AI-Gateway von TrueFoundry setzt teambezogenes RBAC, OAuth 2.0 Identity Injection, strikte Token-Budgets und PII-Schwärzung auf der Infrastrukturebene durch, bevor ein Modellaufruf ausgeführt wird.
  • Das MCP-Gateway steuert jede Verbindung zwischen Agenten und Tools mit Zugriffsrichtlinien pro Tool, einem zentralen Tool-Register mit Schema-Validierung und vollständiger Audit-Protokollierung, die an die Benutzeridentität gebunden ist.
  • Das Agent Gateway verwaltet Multi-Agenten-Orchestrierung und die Governance agentischer Workflows mit Circuit Breakern, Richtliniendurchsetzung auf Sitzungsebene und End-to-End-Tracing über die gesamte Ausführungskette hinweg.
  • Unveränderliche Audit-Logs verbleiben in der eigenen Cloud-Umgebung des Kunden und liefern compliance-fähige Nachweise für SOC 2, HIPAA und ITAR, ohne dass Daten über Infrastrukturen von Drittanbietern geleitet werden.

Für wen eignet sich TrueFoundry am besten?

TrueFoundry wurde speziell für Enterprise-Teams entwickelt, die AI-Governance auf Infrastrukturebene über Modelle, Agenten und Tools hinweg durchsetzen müssen. Es ist die ideale Wahl für regulierte Branchen, Multi-Cloud-Bereitstellungen und Organisationen, die vollständige Daten-Souveränität zusammen mit auditierbaren Nachweisen benötigen.

Wie viel kostet TrueFoundry?

TrueFoundry bietet flexible Tarife, darunter einen Pro-Tarif mit VPC-Bereitstellung und grundlegenden Governance-Tools sowie einen Enterprise-Tarif für Organisationen, die AI in großem Maßstab mit strenger Compliance, fortgeschrittener Sicherheit und individuellen Bereitstellungsanforderungen betreiben. Pro beginnt bei 499 $/Monat. Enterprise-Preise sind auf Anfrage erhältlich.

Bereit, jeden Modellaufruf, jede Agenten-Aktion und jede Tool-Verbindung über eine einzige Control Plane in Ihrer eigenen Cloud zu steuern? 

Entdecken Sie unsere Live-Demo und erleben Sie die Plattform direkt mit Ihren eigenen Workloads.

Credo AI

Credo AI compliance platform

Credo AI ist eine AI-Governance-Plattform für den gesamten Lebenszyklus, die sich auf Compliance-Automatisierung und auditfähige Dokumentation konzentriert. Sie bietet vorgefertigte Richtlinienpakete, die an den EU AI Act, NIST AI RMF, ISO 42001, SOC 2 und HITRUST angepasst sind, inklusive automatisierter Workflows zur Nachweiserbringung.

Was sind die Hauptmerkmale von Credo AI?

  • Vorgefertigte Richtlinienpakete, ausgerichtet an EU AI Act, NIST AI RMF und HITRUST
  • Automatisierte Erfassung von Nachweisen zur Reduzierung des manuellen Compliance-Aufwands
  • AI-Risikobewertungen und Vendor-Management-Workflows für regulierte Branchen

Was sind die Herausforderungen von Credo AI?

  • Keine Steuerung des Live-Inferenz-Traffics oder Durchsetzung von Echtzeit-Zugriffskontrollen
  • Keine Nachverfolgung von Token-Kosten oder Überwachung von Model Drift in Produktionsumgebungen
  • Teams benötigen neben der Plattform weiterhin eine separate Durchsetzungsschicht auf Infrastrukturebene

Warum ist TrueFoundry besser als Credo AI?

Credo AI dokumentiert Governance-Anforderungen, setzt sie aber nicht auf der Ausführungsebene durch. Das AI-Gateway von TrueFoundry setzt Zugriffskontrollen, Kostenbudgets und Audit-Protokollierung bei jeder Live-Modellanfrage durch, sodass Governance operationalisierbar statt bloße Absichtserklärung wird.

IBM Watsonx.governance

IBM Watsonx governance platform

IBM Watsonx.governance bietet Risikomanagement für künstliche Intelligenz auf Unternehmensniveau, das Lifecycle-Monitoring, Bias-Erkennung, Erklärbarkeit und Modellverhaltensverfolgung abdeckt. Es hat die FedRAMP-Autorisierung erhalten und gehört damit zu den wenigen AI-Governance-Plattformen, die für US-Bundesbehörden zugelassen sind.

Was sind die Hauptmerkmale von IBM Watsonx.governance?

  • AI-Lifecycle-Monitoring mit Bias-Erkennung und Erklärbarkeit für regulierte Branchen
  • FedRAMP-Autorisierung für US-Bundeseinsatzumgebungen
  • Integration mit Guardium AI Security für eine einheitliche Governance- und Sicherheitsarchitektur

Was sind die Herausforderungen von IBM Watsonx.governance?

  • Die Abdeckung nimmt außerhalb des IBM-Ökosystems erheblich ab und verursacht hohen Integrationsaufwand
  • Eine steile Lernkurve verlangsamt die AI-Einführung bei Teams ohne bestehende IBM-Bindung
  • Multi-Cloud-Bereitstellungen auf AWS, GCP oder Azure erfordern erheblichen Konfigurationsaufwand

Warum ist TrueFoundry besser als IBM Watsonx.governance?

IBM Watsonx.governance funktioniert am besten innerhalb des eigenen IBM-Stacks und erfordert außerhalb davon erheblichen Mehraufwand. Die AI-Gateway-Plattform von TrueFoundry ist von Grund auf anbieterunabhängig konzipiert und steuert Workloads über OpenAI, Anthropic, Azure, AWS Bedrock und selbst gehostete Modelle hinweg über eine einzige VPC-native Control Plane.

OneTrust AI Governance

OneTrust AI governance platform

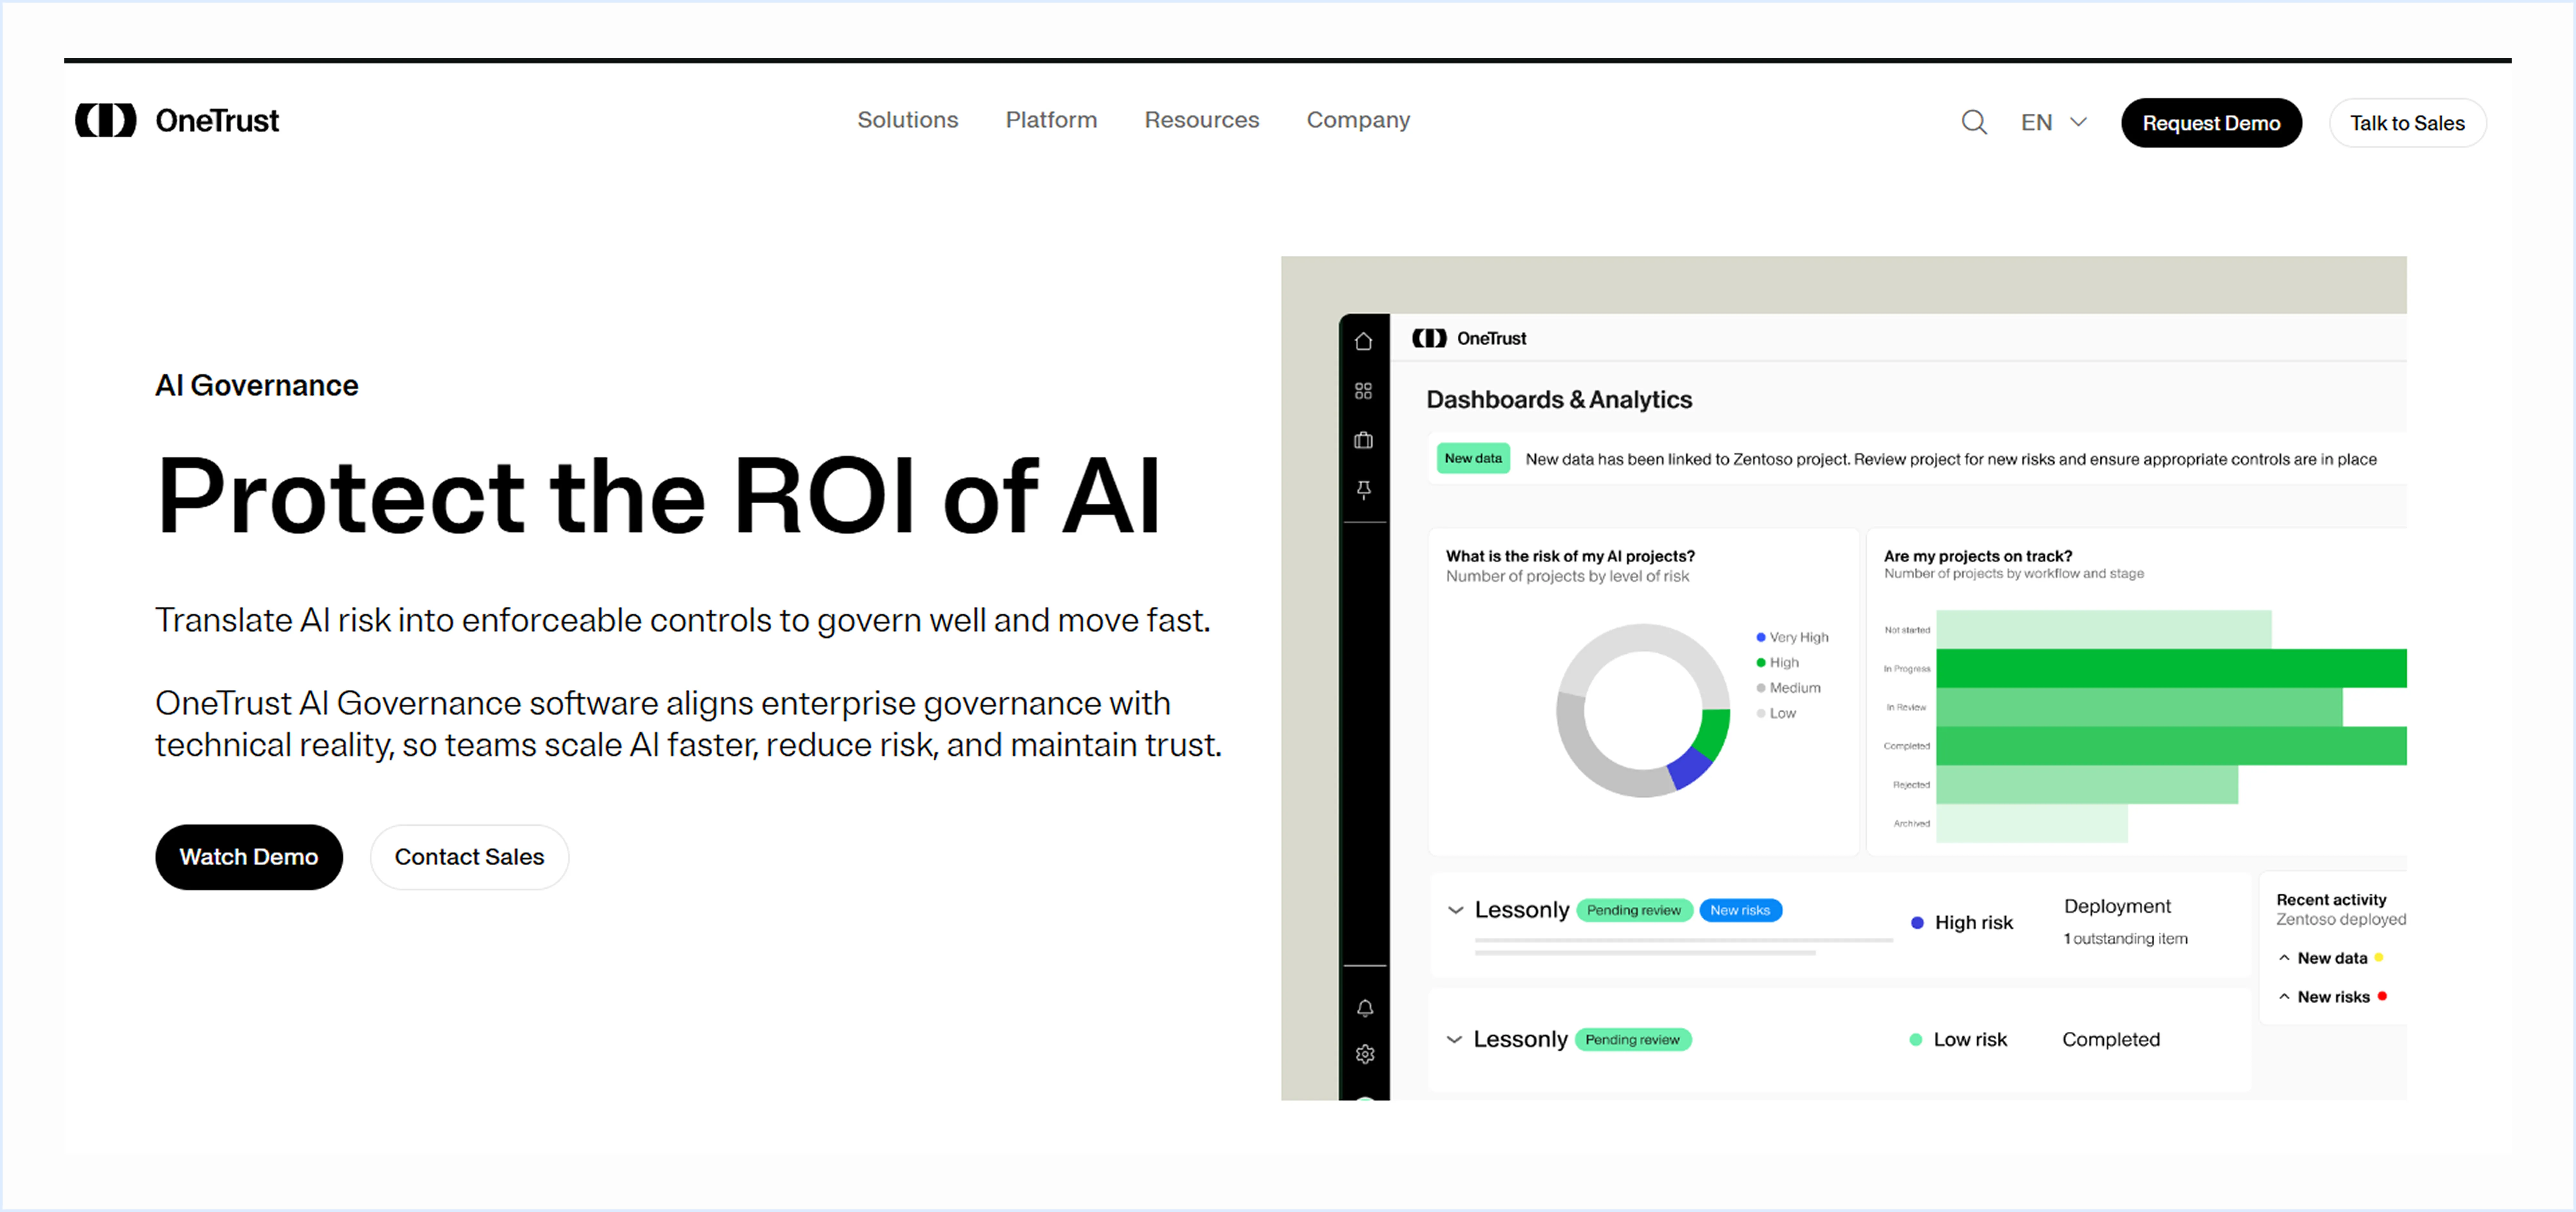
OneTrust AI Governance ist auf GRC-Workflows für regulierte Branchen spezialisiert und erweitert die etablierte Datenschutzplattform von OneTrust um AI-Systeminventare, Risikobewertungen und Vendor-Management. Im März 2026 erweiterte OneTrust das Angebot um kontinuierliches Monitoring und Echtzeit-Erkennung von AI-Agenten.

Was sind die Hauptmerkmale von OneTrust AI Governance?

  • AI-Systeminventare und Anbieter-Risikobewertungen basierend auf bestehenden Datenschutz-Workflows
  • GRC-Integration für Teams, die bereits OneTrust für die DSGVO- und CCPA-Compliance nutzen
  • Kontinuierliches Monitoring und AI-Agenten-Erkennung (im März 2026 hinzugefügt)

Was sind die Herausforderungen von OneTrust AI Governance?

  • Keine Steuerung von Modellzugriffen, Durchsetzung von Token-Budgets oder Protokollierung einzelner Inferenzanfragen
  • Eher für Rechts- und Datenschutzteams geeignet als für Engineering-Teams, die AI in der Produktion verwalten
  • Keine Durchsetzung auf Infrastrukturebene für Live-Modell-Traffic oder agentische Workflows

Warum ist TrueFoundry besser als OneTrust AI Governance?

OneTrust steuert AI-Inventar und Anbieterrisiken auf der Richtlinienebene. Das MCP-Gateway und das AI-Gateway von TrueFoundry setzen Governance direkt auf der Anfrageebene durch, indem sie Zugriffskontrollen, Content Guardrails und Audit-Protokollierung auf jeden Modellaufruf und jeden Agenten-Tool-Aufruf in Echtzeit anwenden.

Microsoft Azure AI Content Safety und Responsible AI

Microsoft Azure

Azure AI Content Safety und Responsible AI bieten cloudnative Governance für in Azure bereitgestellte Modelle, einschließlich Prompt Shield zur Abwehr von Prompt-Injection-Angriffen und Folgenabschätzungen für verantwortungsvolle AI, die direkt in das Azure-Portal integriert sind. Für Organisationen, die bereits auf Azure standardisiert sind, entstehen dadurch keine zusätzlichen Bereitstellungskosten.

Was sind die Hauptmerkmale von Microsoft Azure AI Content Safety?

  • Prompt Shield zur Abwehr von Prompt Injection bei in Azure bereitgestellten Modellen
  • Werkzeuge zur Folgenabschätzung für verantwortungsvolle AI, integriert in das Azure-Portal
  • Inhaltsfilterung, die in die Azure-native Modell-Bereitstellungsinfrastruktur integriert ist

Was sind die Herausforderungen von Microsoft Azure AI Content Safety?

  • Governance-Kontrollen sind ausschließlich auf Azure-gehostete Modelle beschränkt
  • Multi-Cloud-Bereitstellungen und selbst gehostete Modelle werden nur eingeschränkt oder gar nicht abgedeckt
  • Teams, die über mehrere Cloud-Anbieter hinweg arbeiten, benötigen zusätzliche Tools für eine konsistente Governance

Warum ist TrueFoundry besser als Microsoft Azure AI Content Safety?

Die Azure AI Governance funktioniert nur innerhalb der Azure-Grenzen. Das AI-Gateway von TrueFoundry steuert Workloads über Azure, AWS, GCP und selbst gehostete Modelle hinweg über eine einzige VPC-native Control Plane und wendet dieselben Zugriffskontrollen und Audit-Protokollierungen an, unabhängig davon, wo das Modell läuft.

Governance, die in Ihrer VPC lebt – nicht im Dashboard eines Anbieters

Nutzen Sie TrueFoundry in Ihrem eigenen AWS-, GCP- oder Azure-Konto – inklusive RBAC und Kostenkontrolle

Maxim AI (Bifrost)

Maxim AI Bifrost gateway platform offers LLM evaluation and governance features

Maxim AI kombiniert Governance auf Infrastrukturebene über seine Bifrost-Gateway-Schicht – einschließlich Budgetkontrollen, Zugriffsverwaltung und Audit-Protokollierung – mit einer integrierten LLM-Evaluierungs- und Qualitätssicherungsplattform für Produkt- und Engineering-Teams.

Was sind die Hauptmerkmale von Maxim AI (Bifrost)?

  • Bifrost-Gateway-Schicht mit Budgetkontrollen und Zugriffsverwaltung
  • Integrierte LLM-Evaluierung und Qualitätssicherung auf einer einzigen Plattform
  • Audit-Protokollierung kombiniert mit Überwachung der Ausgabequalität für Entwicklerteams

Was sind die Herausforderungen von Maxim AI (Bifrost)?

  • Eingeschränkte Tiefe bei VPC-nativen Hosting- und Enterprise-Bereitstellungsmodellen
  • Compliance-Teams mit komplexen Anforderungen über mehrere Teams hinweg könnten Abdeckungslücken feststellen
  • Primär als Entwicklertool positioniert und weniger als Enterprise-Infrastruktur

Warum ist TrueFoundry besser als Maxim AI (Bifrost)?

Maxim AI deckt Evaluierung und grundlegende Governance für kleinere Teams ab. Das Agent Gateway und das AI-Gateway von TrueFoundry richten sich an Enterprise-Teams mit VPC-nativer Bereitstellung, tiefgreifender RBAC-Konfiguration, Governance für agentische Workflows und auditfähigen Nachweisen, die zweckgebundene Infrastrukturplattformen erfordern.

Plattform Governance-Typ Laufzeit-Durchsetzung Daten-Souveränität Am besten für
TrueFoundry Infrastruktur Ja – auf Gateway-Ebene Vollständige VPC-Bereitstellung Enterprise-Teams, die Full-Stack-Governance benötigen
Credo AI Compliance / Lebenszyklus Nein Abhängig von Bereitstellung Risiko- & Compliance-Teams, die Audit-Dokumentation benötigen
IBM watsonx.governance Risikomanagement Teilweise – nur IBM-Stack IBM Cloud oder Hybrid Organisationen mit bestehender IBM-Infrastruktur
OneTrust AI Governance GRC / Datenschutz Nein Abhängig von Bereitstellung Datenschutzteams, die AI parallel zur Data Governance verwalten
Microsoft Azure AI Cloudnative Sicherheit Nur Azure-gehostete Modelle Nur Azure-Grenzen Auf Azure standardisierte Organisationen
Maxim AI (Bifrost) Infrastruktur + Evaluierung Ja – Gateway-Ebene Abhängig von Bereitstellung Dev-Teams, die Governance + LLM-Evaluierung benötigen

Was die meisten AI-Governance-Plattformen für Produktionsteams nicht leisten können

Compliance-Dokumentationsplattformen erstellen Audit-Artefakte aus manuellen Eingaben und regelmäßigen Überprüfungen. Sie fangen jedoch einen fehlerhaft konfigurierten Agenten, der in Echtzeit auf sensible Daten zugreift, nicht ab. Dokumentation und Durchsetzung sind zwei getrennte Schichten, und die meisten Governance-Tools decken nur eine davon ab. Wenn ein Compliance-Bericht eine Lücke aufdeckt, hat der Zugriff bereits stattgefunden und die Daten wurden bereits übertragen.

Cloudnative Governance-Funktionen von Azure, AWS und Google Vertex beschränken die Durchsetzung auf ihre eigenen Modell-Hosting-Umgebungen. Organisationen, die Workloads über mehrere Anbieter hinweg ausführen oder selbst gehostete Modelle nutzen, müssen feststellen, dass diese Kontrollen außerhalb der eigenen Infrastruktur des Anbieters schlichtweg nicht greifen. Das Ergebnis ist eine geregelte AI für einen Teil der Workloads, während der Rest ohne Aufsicht betrieben wird. Genau in dieser Lücke wächst Schatten-AI.

Die meisten Governance-Plattformen behandeln Governance als Funktion innerhalb eines breiteren Produkts und nicht als grundlegende Infrastruktur. Essenzielle Funktionen wie teambezogene Kostenbudgets, feingranulares RBAC und PII-Schwärzung in Echtzeit landen hinter Enterprise-Verträgen. Teams, die keinen Zugriff auf diese Funktionen haben, umgehen sie – genau so breitet sich Schatten-AI in Organisationen aus, die glauben, dass Governance bereits vorhanden ist. Der Gartner 2026 Best Practices for Optimizing Agentic AI Costs Report bekräftigt, dass Kosten- und Governance-Kontrollen auf der Infrastrukturebene ansetzen müssen, um effektiv zu sein.

Keine der compliance-fokussierten Plattformen löst die Lücke bei der Kostenverantwortung, die entsteht, wenn Dutzende von Teams Inferenz-Workloads unabhängig voneinander ausführen. Die Finanzabteilung sieht eine einzige Gesamtabrechnung. Das Engineering hat keine Möglichkeit zu identifizieren, welches Team, welche Anwendung oder welches Modell für Kostenspitzen verantwortlich ist. Das LLM-Gateway von TrueFoundry löst dies, indem es jede Anfrage zur Ausführungszeit mit Metadaten zu Benutzer, Team, Modell und Umgebung versieht – was eine Zuordnung pro Anfrage ohne benutzerdefinierte Analyse-Pipelines ermöglicht.

Governance gap in enterprise AI deployments

Warum Unternehmen Governance auf Infrastrukturebene benötigen – und nicht nur Compliance-Tools

Hier erfahren Sie, warum Unternehmen Governance auf Infrastrukturebene benötigen:

  • Echte Governance findet auf der Anfrageebene statt: Richtlinien werden durchgesetzt, bevor ein Inferenzaufruf abgeschlossen ist, nicht danach. Ein am nächsten Morgen erstellter Compliance-Bericht macht eine Datenoffenlegung, die um Mitternacht passiert ist, nicht rückgängig.
  • Kostenverantwortung erfordert strikte Budgetgrenzen pro Team und Anwendung, die Übertreibungen stoppen, bevor sie entstehen. Token-Kosten summieren sich in Multi-Agenten-Systemen schnell. Ohne am Gateway durchgesetzte Budgets pro Team ist das einzige Kostensignal die monatliche Rechnung.
  • Audit-Bereitschaft erfordert eine umfassende, strukturierte Protokollierung für jede Anfrage, welche die Benutzeridentität, das beteiligte Modell und die resultierende Ausgabe erfasst. Diese Daten dürfen nicht stichprobenartig erfasst oder zusammengefasst werden. Stattdessen muss jede Interaktion vollständig in Ihrer Umgebung aufbewahrt werden, um sicherzustellen, dass sie bei Compliance-Prüfungen jederzeit sofort verfügbar ist.
  • Daten-Souveränität erfordert, dass Inferenz-Traffic Ihre eigene Cloud-Grenze niemals verlässt. SaaS-weitergeleitete Plattformen – bei denen Ihre Prompts und Modell-Ausgaben über die Infrastruktur eines Anbieters verarbeitet werden, bevor Governance angewendet wird – können HIPAA-, ITAR- oder strenge Data-Residency-Anforderungen nicht erfüllen, unabhängig davon, wie das Marketing des Anbieters seine Compliance-Ausrichtung beschreibt.
TrueFoundry infrastructure-layer AI governance platform for enterprise

Wie TrueFoundry AI Governance auf der Infrastrukturebene bietet

TrueFoundry basiert auf einem einfachen Prinzip: AI Governance ist ein Infrastrukturproblem, kein Workflow zur Compliance-Automatisierung. Jede Kontrolle befindet sich auf der Gateway-Ebene und wird automatisch auf jede Anfrage angewendet. Kein Entwickler muss Logik zur Richtlinienautomatisierung im Anwendungscode implementieren, damit sie funktioniert.

  • VPC-native Bereitstellung ohne Datenabfluss: TrueFoundry läuft innerhalb Ihres AWS-, GCP- oder Azure-Kontos. Inferenzaufrufe und Prompts werden niemals über Netzwerke von Drittanbietern geleitet. Innovaccer verarbeitet monatlich rund 17 Millionen klinische AI-Inferenzanfragen innerhalb von AWS GovCloud unter HIPAA. Jede Interaktion bleibt innerhalb ihrer Cloud-Grenze. Ihre Audit-Trails verbleiben in ihren eigenen Logs, nicht im Dashboard eines Anbieters.
  • Feingranulares RBAC über Modelle, Teams und Umgebungen hinweg: Zugriffskontrollrichtlinien werden auf Gateway-Ebene an Benutzer, Teams und Umgebungen gebunden. Staging-Teams können keine Produktionsmodelle aufrufen. Agentenrollen bleiben auf die Tools beschränkt, die für ihre Funktion erforderlich sind – so kann ein Kundensupport-Agent nicht auf Finanzdaten oder administrative Modell-Endpunkte zugreifen. Diese Governance-Kontrollen werden konsistent über jede Anfrage hinweg durchgesetzt, ohne in jeder Anwendung neu implementiert werden zu müssen.
  • Echtzeit-Kostenkontrollen und Token-Budgets: Strikte Budgetlimits werden pro Team, Dienst und Endpunkt konfiguriert. Wenn ein Team sein tägliches Token-Budget erreicht, werden Anfragen gestoppt, bevor sich die Kosten anhäufen. Innovaccer und Aviva nutzen TrueFoundry beide, um Inferenzkosten über Bereitstellungen hinweg zu deckeln, bei denen mehrere Teams parallele Workloads ausführen. Das ist Modell-Risikomanagement durch finanzielle Governance – keine nachträgliche Berichterstattung.
  • Vollständige Audit-Protokollierung, gebunden an Benutzer- und Agentenidentität: Jede Anfrage wird mit Benutzeridentität, Agentenidentität, Modell, Token-Anzahl, Latenz und Ausgabe protokolliert. Logs lassen sich über OpenTelemetry direkt in Grafana, Splunk, Datadog oder jede bestehende Observability-Pipeline integrieren. Für die SOC 2- und HIPAA-Audit-Bereitschaft können sowohl Data-Science-Teams als auch Compliance-Beauftragte auf die Nachweise in Ihrer eigenen Umgebung zugreifen und diese sofort vorlegen.
  • Einheitliche Abdeckung über LLMs, Agenten und MCP-Tool-Aufrufe hinweg: Wenn Bereitstellungen über Einzelmodell-Anwendungen hinaus zu Multi-Agenten-Systemen und MCP-verbundenen Tools skalieren, steuert TrueFoundry all dies über eine einzige Plattform. Es entsteht keine Governance-Lücke, wenn ein Agent beginnt, externe Tools aufzurufen. Dieselben Governance-Richtlinien, dieselbe Protokollierung und dieselben Kostenkontrollen gelten für den gesamten AI-Lebenszyklus.

Buchen Sie noch heute eine kostenlose Demo, um loszulegen.

Try now.

One gateway for all your models, MCP servers, and agents.
No credit card needed.

Melde dich an
Inhaltsverzeichniss

Steuern, implementieren und verfolgen Sie KI in Ihrer eigenen Infrastruktur

Buchen Sie eine 30-minütige Fahrt mit unserem KI-Experte

Eine Demo buchen

Der schnellste Weg, deine KI zu entwickeln, zu steuern und zu skalieren

Demo buchen
Summarize with
ChatGPT logo by OpenAI
Perplexity AI logo
Blurry red snowflake on white background, symmetrical frosty design with soft edges and abstract shape.

Entdecke mehr

Keine Artikel gefunden.
November 6, 2026
|
Lesedauer: 5 Minuten

Guardrails for Claude: PII Redaction and Prompt-Injection Defense

Keine Artikel gefunden.
November 6, 2026
|
Lesedauer: 5 Minuten

Claude Prompt Caching: Die wahre Kostenrechnung

Keine Artikel gefunden.
November 6, 2026
|
Lesedauer: 5 Minuten

Claude vs. ChatGPT für Unternehmen: Sicherheit, Kosten und Kontrolle

Keine Artikel gefunden.
November 6, 2026
|
Lesedauer: 5 Minuten

Claude API Pricing: A Model-by-Model Cost Breakdown

Keine Artikel gefunden.

Aktuelle Blogs

Black left pointing arrow symbol on white background, directional indicator.
Machen Sie eine kurze Produkttour
Produkttour starten
Produkttour