October 30, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Anthropic Claude kann über externe Tool-Verbindungen auf Dateien, Datenbankabfragen, Slack-Beiträge und Websuchen zugreifen. Dies geschieht über das Model Context Protocol, das Anthropic als offenen Standard eingeführt hat, um KI-Assistenten mit Systemen zu verbinden, in denen Daten bereits vorhanden sind.
Die Claude MCP-Registry bildet das Herzstück dieser Verbindungsebene. Sie hilft Claude dabei, externe Tools zu entdecken, deren Hosting-Standort zu verstehen und zu identifizieren, wie Clients eine Verbindung herstellen können. Für Entwickler reduziert dies den Bedarf an individuellen Implementierungen während der Experimentierphase. Für Unternehmen wirft dies jedoch Fragen zur Governance auf, etwa hinsichtlich Tool-Freigabe, Authentifizierung, Auditierbarkeit und Zugriffskontrolle.
Die offizielle MCP-Registry unterstützt bei der Suche, doch für den produktiven Einsatz benötigen Unternehmen stärkere Kontrollmechanismen. Dieser Leitfaden erläutert die Funktionsweise der Claude MCP-Registry, wie MCP-Server -Verbindungen in Claude Desktop und Claude Code funktionieren, wo die öffentliche Registry an ihre Grenzen stößt und wie TrueFoundry durch sein MCP Gatewayfür kontrollierten Zugriff sorgt.
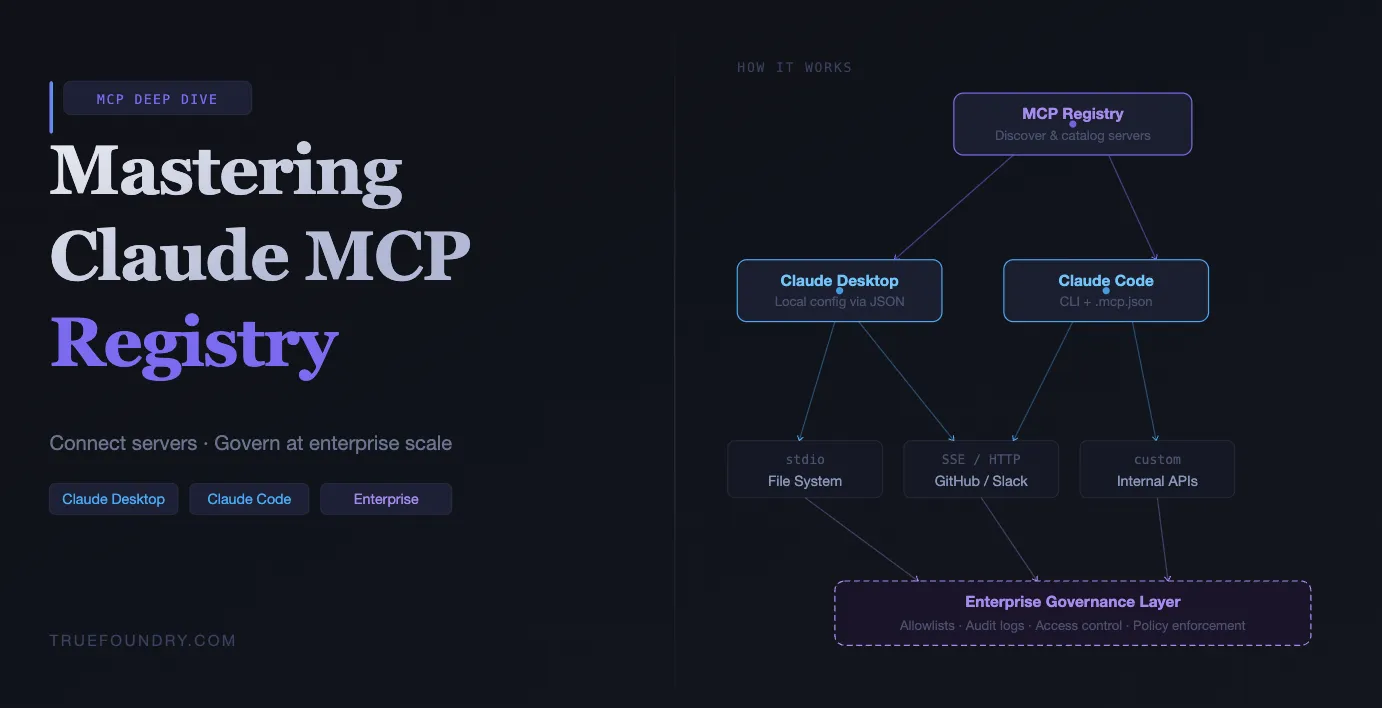
Die Claude MCP-Registry ist eine Discovery-Ebene für verfügbare MCP-Server. Sie funktioniert wie ein App Store für MCP-Server und bietet MCP-Clients eine durchsuchbare Liste mit Details zu den Funktionen der einzelnen Server und deren Erreichbarkeit. Die offizielle Registry versteht sich als ein von der Community betriebener Registrierungsdienst für Model Context Protocol-Server.
Die Claude MCP-Registry speichert Metadaten, anstatt die Server selbst auszuführen. Diese Metadaten beschreiben den Zweck des jeweiligen Servers, die bereitgestellten Tools, verfügbaren Ressourcen, unterstützten Transporttypen und Authentifizierungsanforderungen. Der eigentliche Quellcode kann in einem GitHub-Repository, bei NPM, PyPI, Docker oder in der Infrastruktur des Anbieters liegen.
Einfach ausgedrückt standardisiert die Claude MCP-Registry die Tool-Suche im gesamten MCP-Ökosystem. Sie bietet KI-Clients einen einheitlichen Weg, Tools zu finden, ohne dass jeder Entwickler für jeden Dienst, jede Datenbank oder jede interne Anwendung eine eigene Verbindungslogik erstellen muss.
Die offizielle Registry umfasst Open-Source- und Community-Server sowie Server für gängige Integrationsmuster. Dazu gehören Dateisystemzugriffe, Datenbankabfragen, Code-Repositories, Web-Automatisierung, Karten und Entwickler-Workflows. Da KI-Anwendungen zunehmend auf Tools zugreifen, dient die Registry als praktische Infrastrukturebene für Claude und andere MCP-fähige Clients.
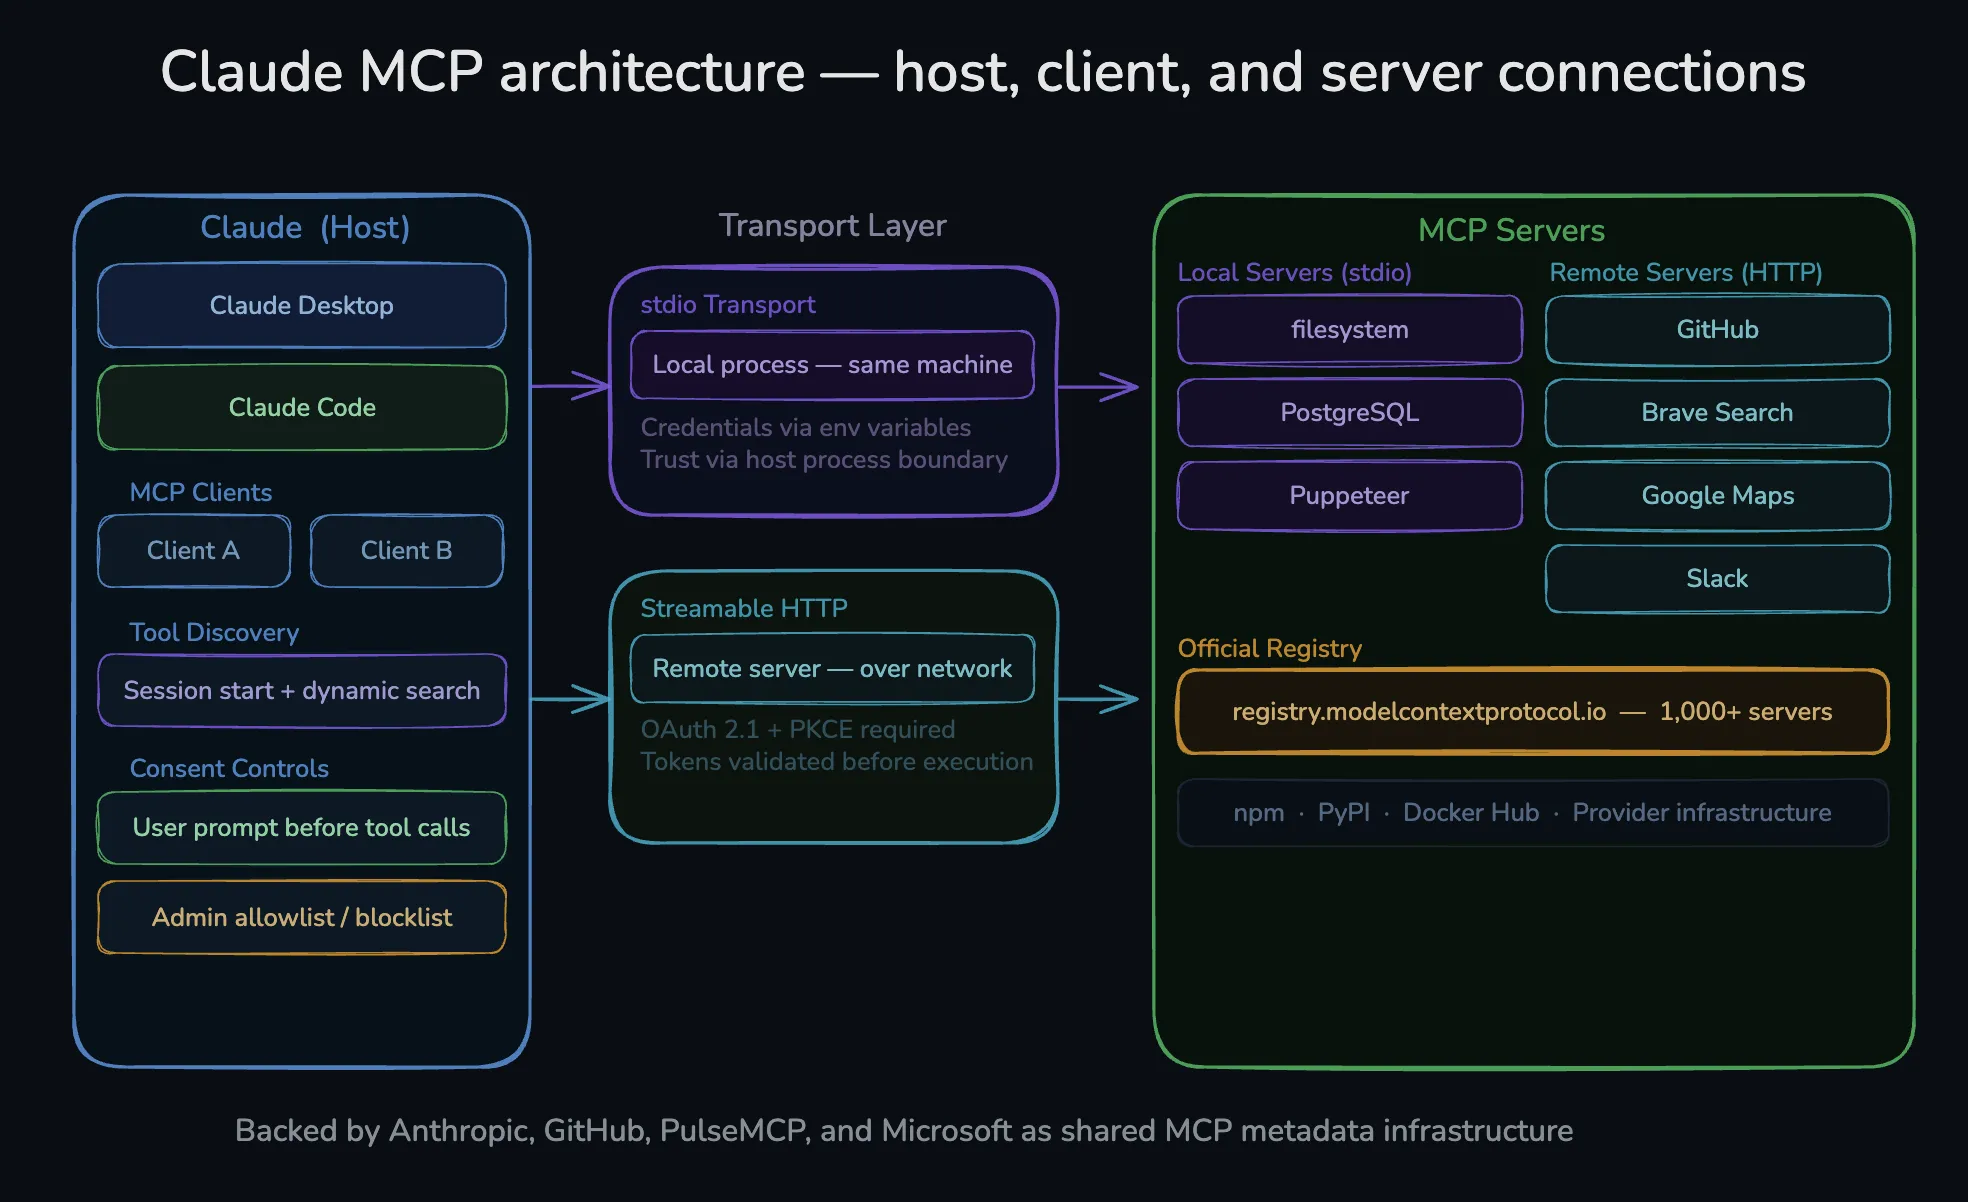
Bevor Teams die Claude MCP-Registry nutzen, müssen sie verstehen, wie MCP innerhalb von Claude funktioniert. MCP verwendet ein Client-Server-Modell, bei dem eine Host-Anwendung eine Verbindung zu unabhängigen Tool-Servern herstellt. Das Protokoll ermöglicht es LLM-basierten Anwendungen, über eine gemeinsame Schnittstelle auf externe Datenquellen, APIs, Repositories und Geschäftssysteme zuzugreifen.
MCP basiert auf einem Host-Client-Server-Design. Claude Desktop oder Claude Code fungiert als Host, während eingebettete Clients mit externen Servern kommunizieren. Jeder MCP-Server arbeitet unabhängig und stellt seine eigenen Tools, Ressourcen, Prompts oder Dienstaktionen bereit.
In diesem Design:
Zu Beginn einer Sitzung identifiziert Claude die verfügbaren Tools und entscheidet, ob eine Aufgabe diese erfordert. Dadurch kann Claude über natürlichsprachliche Anfragen mit Datenbanken, Dateisystemen, APIs, Entwicklungstools und internen Systemen interagieren, ohne dass jede Integration direkt im Modell eingebettet sein muss.
Die MCP-Architektur basiert üblicherweise auf zwei Transportmustern. Lokale stdio-Server laufen auf demselben Rechner wie Claude. Remote-Streamable-HTTP-Server laufen über ein Netzwerk und unterstützen den Einsatz auf Teamebene.
Lokale stdio-Server eignen sich gut für Experimente, da sie innerhalb der Vertrauensgrenze des Rechners ausgeführt werden. Sie nutzen häufig lokale Befehle, Umgebungsvariablen und einen lokalen Einrichtungsablauf. Remote-Server unterstützen gemeinsame Unternehmensumgebungen, erfordern jedoch stärkere OAuth-Kontrollen, Netzwerksicherheit und Anforderungsvalidierung.
Standardmäßig bittet Claude vor der Verwendung eines Tools um die Zustimmung des Benutzers. Dies schützt Benutzer vor unbeabsichtigten externen Aktionen, insbesondere wenn ein Tool Dateien lesen, in Datenbanken schreiben, eine API aufrufen oder Nachrichten in Kommunikationssystemen wie Discord posten kann.
Unternehmensadministratoren können durch Positivlisten, Sperrlisten, genehmigte Erweiterungen und interne Verzeichnisse strengere Kontrollen anwenden. Dies ermöglicht eine richtlinienbasierte Steuerung der Tool-Nutzung. Die Zustimmung allein ersetzt jedoch keine Unternehmens-Governance, da Teams weiterhin Identitätszuordnungen, Berechtigungen auf Tool-Ebene, Kostenkontrollen und Audit-Protokolle benötigen.
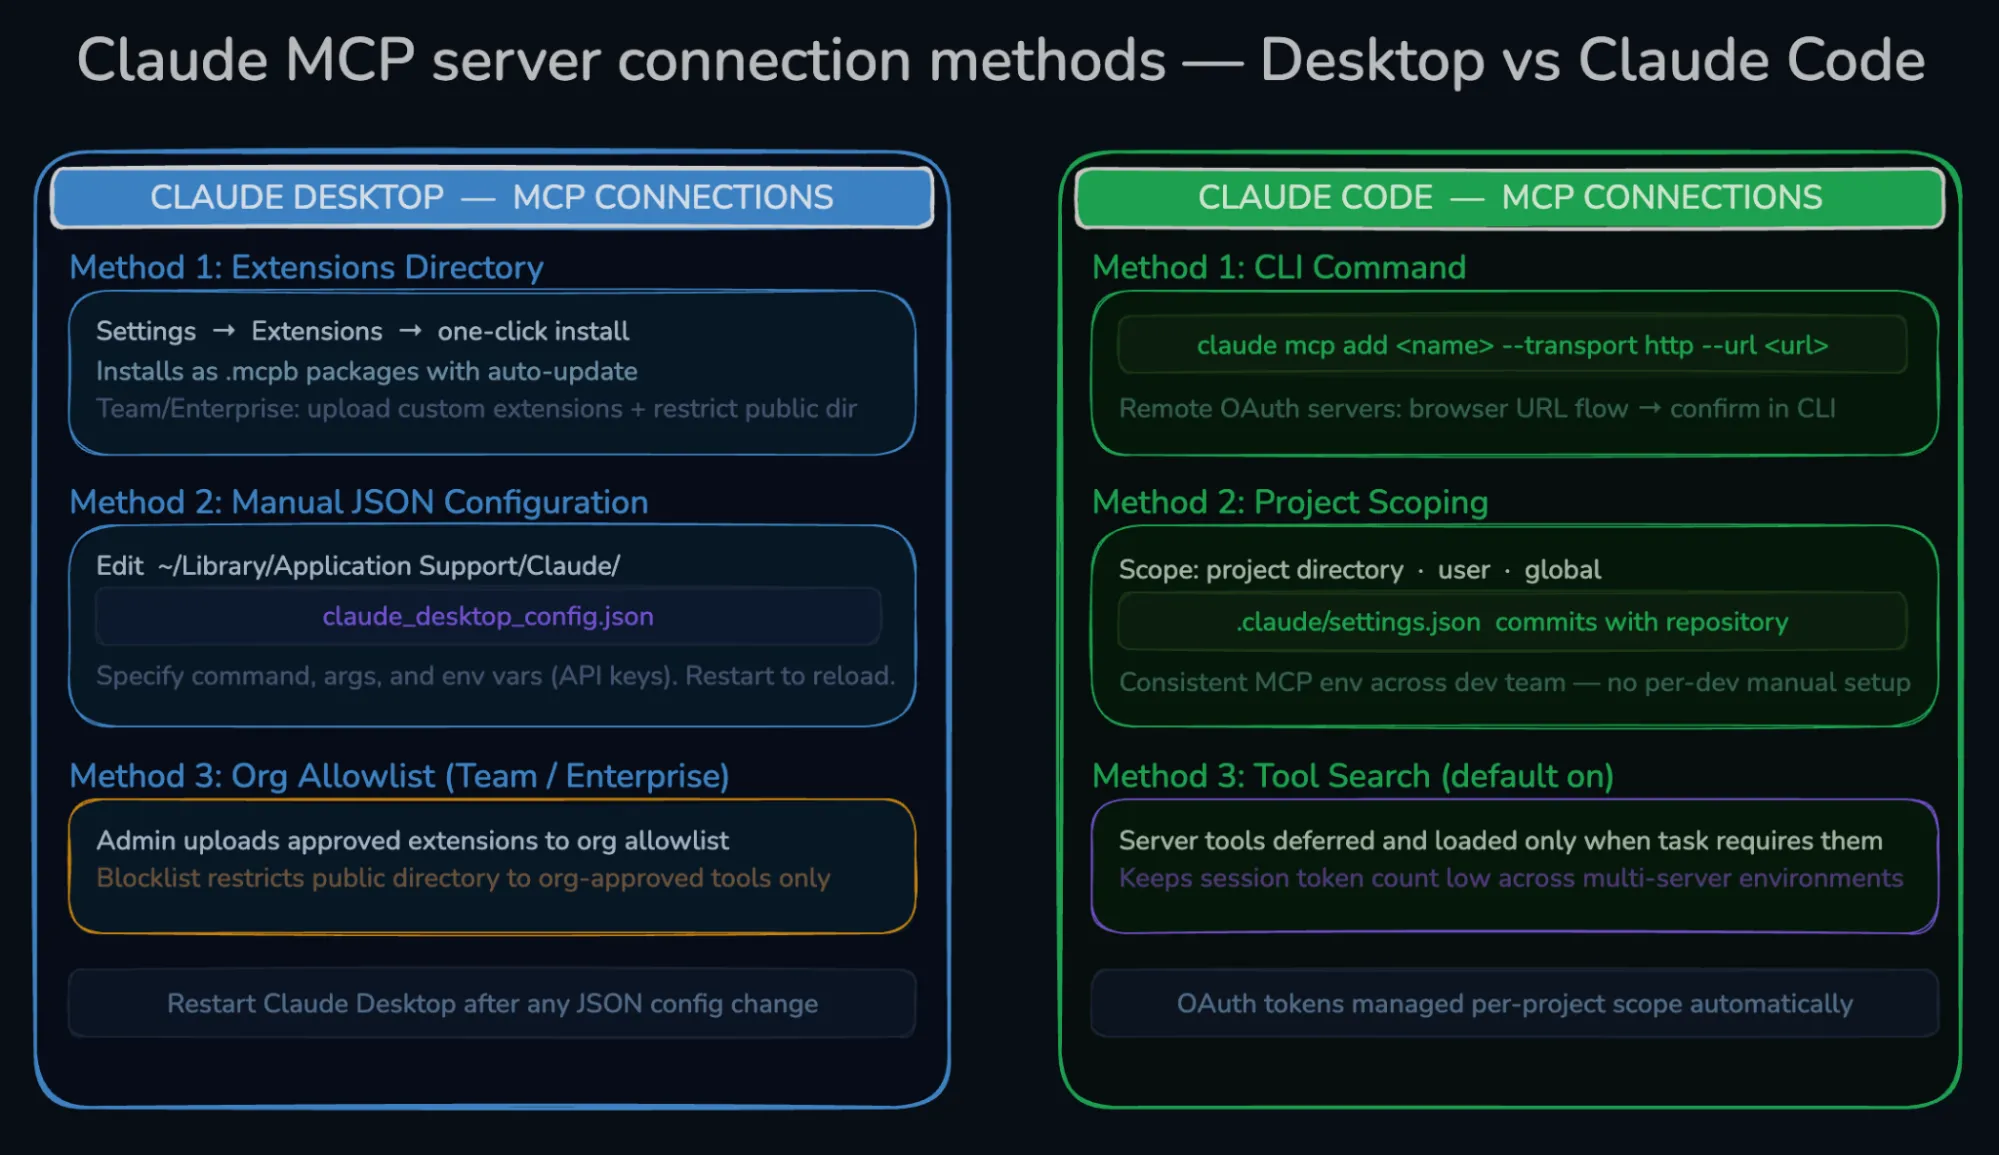
Es gibt zwei gängige Methoden, um MCP-Server zu Claude Desktop hinzuzufügen. Die beste Methode hängt davon ab, ob das Team Geschwindigkeit, Flexibilität oder eine strengere Unternehmens-Governance bevorzugt. Entwickler beginnen meist mit dem Erweiterungsverzeichnis, während Plattform-Teams häufig verwaltete Konfigurationsmuster benötigen.
Das Claude Desktop-Erweiterungsverzeichnis ist der einfachste Weg, um MCP-Tools zu verbinden. Es ermöglicht Benutzern, genehmigte Erweiterungen zu durchsuchen, unterstützte Server zu installieren und Tools mit minimalem manuellem Konfigurationsaufwand zu nutzen. Dies ist nützlich, wenn Teams ein schnelleres Onboarding mit sichereren Standardeinstellungen wünschen.
Der typische Ablauf umfasst:
Extensions sind gebündelt und können automatisch aktualisiert werden. Dies reduziert den manuellen Konfigurationsaufwand und beschleunigt das Onboarding. Zudem erhalten Teams einen saubereren Ausgangspunkt im Vergleich zur direkten Bearbeitung lokaler JSON-Dateien, insbesondere wenn Benutzer dieselbe Tool-Konfiguration auf mehreren Rechnern benötigen.
Community- und interne MCP-Server können auch manuell konfiguriert werden. Dies bedeutet in der Regel, dass lokale JSON-Konfigurationsdateien mit Befehlsdetails, Argumenten, Umgebungsvariablen und Anmeldedaten aktualisiert werden müssen. Die manuelle Konfiguration bietet Entwicklern Flexibilität bei der Anbindung interner Tools, proprietärer Datensätze oder experimenteller Dienste.
Zu den gängigen Eingaben für die manuelle Konfiguration gehören:
Die manuelle Konfiguration ist nützlich für interne KI-Anwendungen und frühe Preview-Workflows. Sie kann jedoch Risiken bergen, wenn Teams nicht verifizierte Serverkonfigurationen aus öffentlichen Quellen kopieren. Unternehmen sollten den Quellcode des Servers, das Konfigurationsschema, die Berechtigungen und das Tool-Verhalten vor einem breiteren Rollout überprüfen.
Claude Code integriert MCP über die CLI-Konfiguration. Dies bietet Softwareentwicklern mehr Flexibilität bei der Arbeit in Code-Repositories. Dies ist wertvoll für Teams, die Claude Code mit Backend-Diensten, Daten-Repositories, internen APIs und Entwickler-Workflows im Stil von GitHub Copilot nutzen.
Claude Code ermöglicht es Entwicklern, MCP-Server über die Befehlszeile zu registrieren. Dies unterstützt eine schnelle Einrichtung für Engineering-Teams, die an mehreren Repositories arbeiten. Der übliche Workflow umfasst die Serverregistrierung, die Transportdefinition, die Einrichtung der Authentifizierung und die Überprüfung der Verbindung.
Für Remote-Server benötigen Entwickler möglicherweise einen browserbasierten OAuth-Flow. Dadurch bleibt die Authentifizierung an den Benutzer gebunden und nicht an ein gemeinsam genutztes Token. Dies reduziert zudem das Risiko, wenn Teams Claude Code mit internen Systemen, externen APIs oder Unternehmens-Workflows verbinden.
Claude Code unterstützt eine bereichsspezifische MCP-Konfiguration. Teams können die Verfügbarkeit von Tools nach Projekt, Benutzer oder Standardumgebung festlegen. So wird vermieden, dass jeder Entwickler in jedem Repository Zugriff auf denselben Tool-Satz erhält.
Zum Beispiel:
Eine bereichsspezifische Konfiguration verbessert die Konsistenz und reduziert unnötige Zugriffsrechte. Ein Projekt, das Datenbankzugriff benötigt, sollte nicht automatisch CRM-Tools erben. Dies hilft Unternehmen, Fragmentierung zu verringern und gleichzeitig den Workflow jedes Entwicklers optimal auf die Projektanforderungen abzustimmen.
Das offizielle Claude MCP-Verzeichnis hilft Entwicklern dabei, MCP-Server schneller zu finden und einzubinden. Unternehmensanforderungen gehen jedoch über die reine Suche hinaus. Sie benötigen Governance-Funktionen, um zu steuern, welche Server zugelassen sind, wer darauf zugreifen darf, wie Aufrufe protokolliert werden und wohin Daten fließen.
Das offizielle Verzeichnis unterstützt die Suche, während Unternehmenskontrollen auf einer übergeordneten Ebene angesiedelt sein müssen.
Damit verlagert sich das Problem von der Auffindbarkeit hin zur Governance. Das Claude MCP-Verzeichnis hilft Teams zwar beim Finden von Tools, doch Produktionsteams benötigen weiterhin Richtlinienkontrollen, Zugriffsprüfungen, Protokollierung, Genehmigungsworkflows und Monitoring auf Unternehmensniveau.
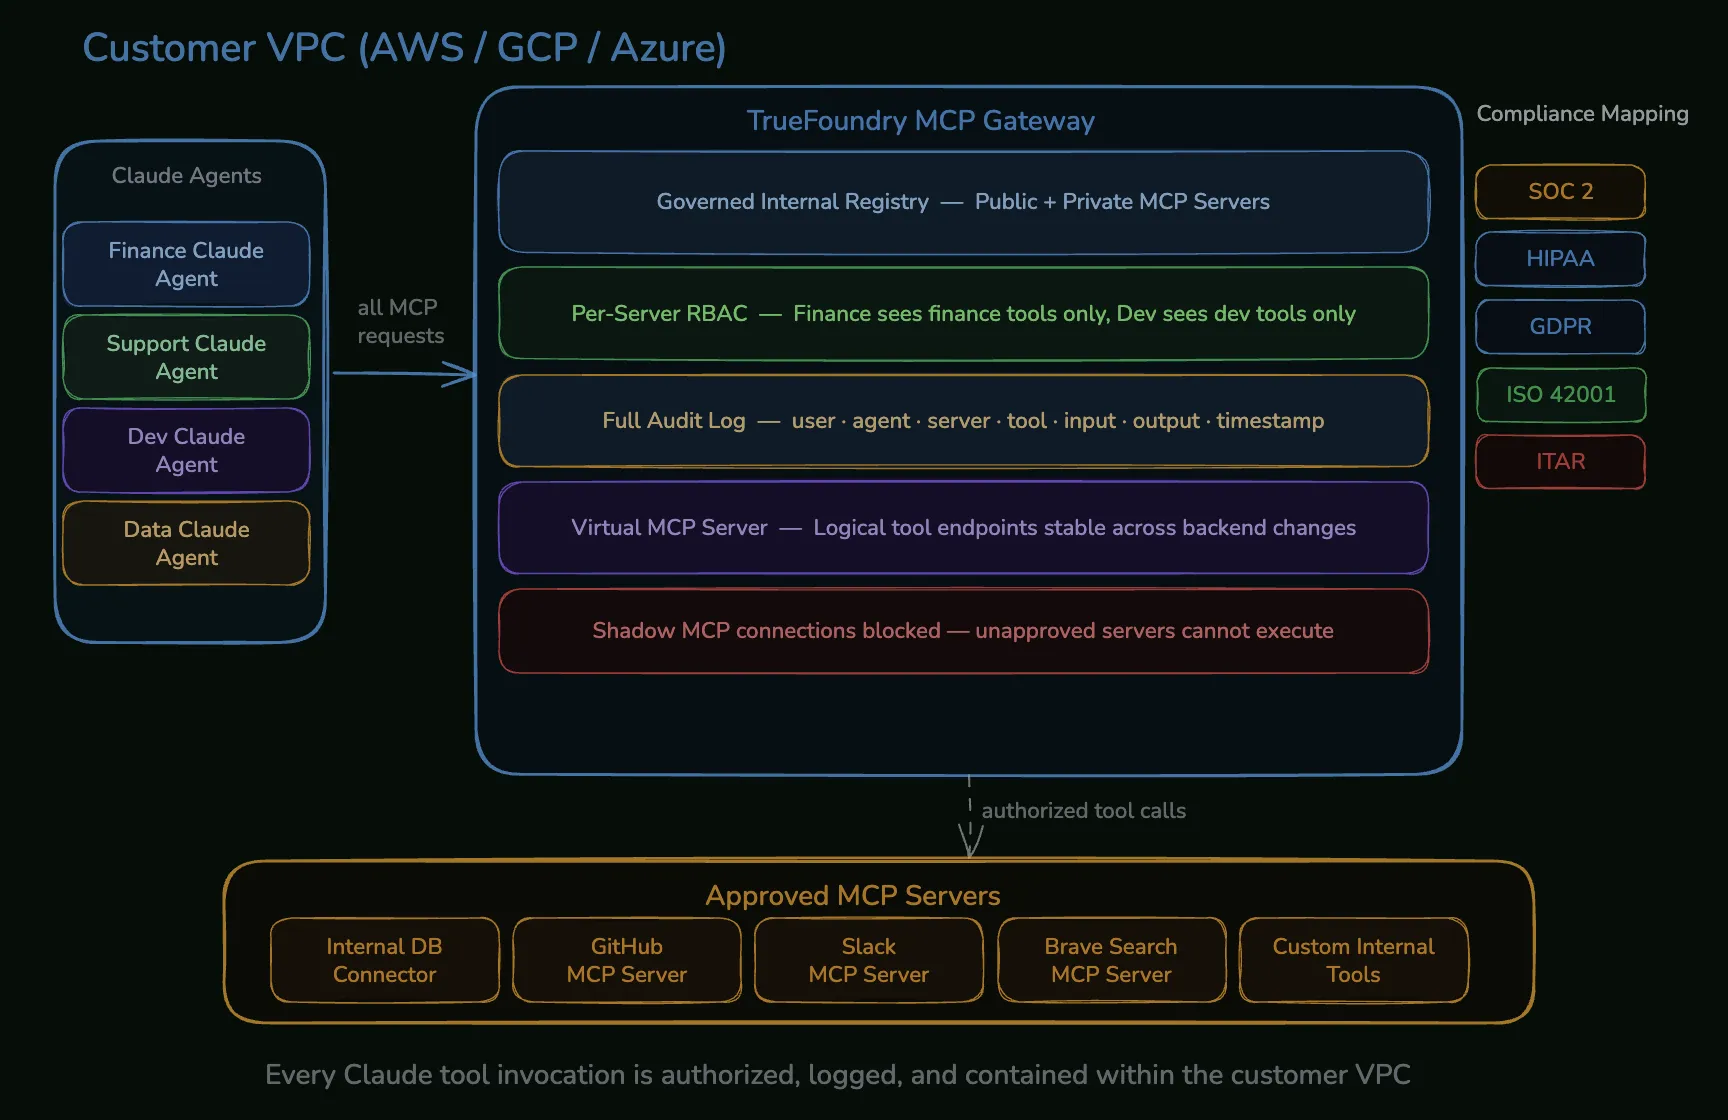
TrueFoundry ergänzt die Governance-Ebene, die Unternehmen benötigen, wenn Claude MCP in der Produktion einsetzt. Sein MCP-Gateway zentralisiert den Zugriff auf MCP-Server, die Authentifizierung, das Routing und die Beobachtbarkeit für interne und externe Tools. Das AI-Gateway von TrueFoundry fungiert zudem als Schnittstelle zwischen Anwendungen, LLM-Anbietern und MCP-Servern und sorgt für einheitliche Beobachtbarkeit und Governance.
Mit TrueFoundry können Teams das Claude MCP-Verzeichnis zur Suche nutzen und gleichzeitig den Zugriff auf genehmigte Tools über eine private Unternehmenskontrollebene verwalten. Dies ist entscheidend, wenn Claude-Agenten eine Verbindung zu internen APIs, privaten Datenbanken, Code-Tools, Kundensystemen und regulierten Unternehmensworkflows herstellen müssen.
Das AI Gateway bietet die umfassende Enterprise-Steuerungsebene für Modellzugriff, Richtlinien, Observability und Kostenkontrolle. Das LLM Gateway unterstützt das Routing zwischen verschiedenen Anbietern und selbst gehosteten Modellen. Das Agent Gateway steuert mehrstufige autonome Workflows, die Nutzung externer Tools und das Laufzeitverhalten von Agenten.
Dies bietet Unternehmen einen praxisorientierten Weg von der Erkundung bis zur kontrollierten Ausführung. Claude kann weiterhin nützliche Tools entdecken, während TrueFoundry festlegt, welche Tools zugelassen sind, wer sie nutzen darf, auf welche Daten sie zugreifen können und wie jede Aktion protokolliert wird.
Demo buchen und erfahren Sie, wie TrueFoundry Modelle, MCP-Tools, Agenten und KI-Workflows im Unternehmen steuert.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet