



November 10, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Die meisten „vs“-Beiträge beginnen damit, das andere Produkt schlechter darzustellen, als es ist. Dieser Beitrag kann das nicht. Arcade hat am 12. Juni 2026 eine Series-A-Finanzierung über 60 Mio. USD unter der Leitung von SYN Ventures und mit strategischer Beteiligung von Morgan Stanley und Wipro abgeschlossen, wodurch sich das Gesamtkapital auf 72 Mio. USD beläuft (Arcade Series A Ankündigung). Morgan Stanley ist sowohl Investor als auch namentlich genannter Kunde.
Die nützlichere Frage ist spezifischer: Was deckt jedes Produkt ab und was müssen Sie danach noch kaufen? Darauf gibt es in der Dokumentation beider Anbieter eine sachliche Antwort.
Arcade bezeichnet sich selbst nicht mehr als Tool-Calling-Plattform. Die Formulierung lautet nun the actions runtime: „Arcade ist die Actions-Runtime zwischen Ihren Agenten und jedem System, das sie erreichen. Ein einziger Kontrollpunkt, um jede Aktion jedes Mal durchzusetzen, auszuführen und zu steuern.“
Es richtet sich auch direkt an Gateway-Anbieter – ein Zitat, das lohnt, da es die Meinungsverschiedenheit ehrlich darstellt: „Fangen Sie mit den API-Gateway-Anbietern an. Sie lösen ein Netzwerkproblem. Sie routen den Datenverkehr. Datenverkehr zu routen bedeutet nicht, eine Aktion zu autorisieren“ (Arcade Series A Blog). Der Kontrollpunkt, so argumentiert Arcade, gehört zur Aktion, nicht zum Netzwerk-Hop.
[SCREENSHOT: Arcade.dev — das Dashboard zeigt eine Tool-Ausführung mit dem sichtbaren Schritt der delegierten Benutzerautorisierung]
Autorisierung ist das echte Unterscheidungsmerkmal, und sie ist tiefgreifend. Jede Aktion wird an der Schnittstelle dessen ausgeführt, was der Benutzer tun darf und was der Agent tun darf – kein Service-Konto, kein geteilter Token. Arcade vermittelt OAuth, verwaltet Refresh sowie Rotation und injiziert Anmeldeinformationen bei der Ausführung, sodass sie den Agenten oder MCP-Client nie erreichen. Es unterstützt generisches OAuth 2.0 plus 33 benannte Anbieter und fünf IdP-Benutzerquellen: Auth0, Clerk, Entra ID, Okta und Stytch (Arcade Auth-Anbieter Dokumentation).
Arcade hat die MCP-Tool-Autorisierungsspezifikation verfasst, von der es angibt, dass sie „inzwischen von Anthropic und den wichtigsten MCP-Clients und -Servern übernommen wurde“, und sitzt in den Lenkungsausschüssen für MCP-Sicherheit und -Governance – was auch extern bestätigt wird (SiliconANGLE, 25. November 2025). Die Autorenschaft von Standards ist ein dauerhafter Vorteil; wir werden ihn nicht umgehen.
Der Tool-Katalog ist groß, obwohl die genaue Größe davon abhängt, welche Seite Sie lesen: „7.000+ Tools / 80+ Toolkits“ auf der Produktseite, „7.500+ Tools / 81 MCP-Server“ in der Dokumentation, „8.000+“ auf der Homepage und im Series-A-Blog. Wir weisen auf die Unstimmigkeit hin, anstatt eine Auswahl für sie zu treffen. Die Positionierung lautet „Agent-optimiert… keine dünnen API-Wrapper“, gestützt durch einen öffentlichen Benchmark unter toolbench.arcade.dev.
[SCREENSHOT: Arcade.dev — die Toolkit-Katalogseite zeigt verfügbare Toolkits und Details pro Tool]
Smithery gibt Arcade das Register. Am 5. August 2026 übernahm Arcade Smithery, „ein führendes öffentliches Register und eine Hosting-Plattform für MCP“ (Smithery tritt Arcade bei). Smithery wird weiterhin als separate Marke geführt und listet 23.611+ MCP-Server auf. Arcades eigenes Register befindet sich noch im Early Access – aber Arcade besitzt jetzt den größten öffentlichen MCP-Index und dessen Entwickler-Funnel.
Der Rest der Oberfläche. Ein MCP Gateway, das von Arcade gehostete, benutzerdefinierte und Drittanbieter-Server hinter einem Endpunkt bündelt, mit neun dokumentierten Remote-MCP-Anbieterintegrationen (Salesforce, ServiceNow, Snowflake, Atlassian, GitHub, Splunk und mehr). Referenzwürdige Python-SDK-Dokumentation, zehn Frameworks, sechs MCP-Clients. Contextual Access für Policy-Hooks vor und nach dem Tool-Aufruf sowie gruppenbasierten Tool-Zugriff. Und ein sechsseitiger Bereich für Evals – ausgerichtet auf die Genauigkeit von Tool-Aufrufen statt auf Modellqualität, aber real und dokumentiert, was mehr ist, als viele Konkurrenten bieten.
Deployment: Arcade ist nicht nur SaaS. Die Dokumentation listet Arcade Cloud, die Azure- und AWS-Marketplaces, GCP (explizit „demnächst verfügbar“), Self-Hosting mit Helm und hybride MCP-Server auf (Arcade Deploy Dokumentation). Das Marketing geht noch weiter – „Cloud, On-Premises, Air-Gapped oder Hybrid“. Wer behauptet, dass Arcade nicht in Ihrer eigenen Infrastruktur ausgeführt werden kann, hat die Dokumentation nicht gelesen.
Compliance: SOC 2 Type 2, erreicht am 18. August 2025 (Arcade SOC 2 Beitrag). HIPAA, ISO 27001 und DSGVO: [ZU PRÜFEN] – auf keiner von uns einsehbaren Seite beansprucht, und das Trust Center ist ein JavaScript-gerendertes Portal ohne crawlbasierte Inhalte.
Preise, veröffentlicht und nutzungsbasiert:
Zwei gemessene Dimensionen – Auth-Ereignisse und Tool-Aufrufe – sind ungewöhnlich und sollten modelliert werden, bevor Sie sich festlegen. Und SSO, RBAC sowie Audit-Logs sind auf der Preisseite an den Enterprise-Tarif gebunden, obwohl auf der Homepage steht: „SSO, RBAC und vollständige Audit-Logs direkt nach der Einrichtung.“
TrueFoundry ist eine AI Control Plane. Das MCP Gateway ist eine Komponente darin und nicht das gesamte Produkt – der Kern dieses Vergleiches.
MCP Gateway und Register. Sechs dokumentierte Möglichkeiten zum Hinzufügen eines Servers – von TrueFoundry verwaltet, offiziell remote, beliebig remote, Virtual MCP Server, OpenAPI-Import, gehostetes stdio – plus 43 anbieterspezifische Dokumentationsseiten und ein Register mit öffentlichen Listen-/Versions-APIs.
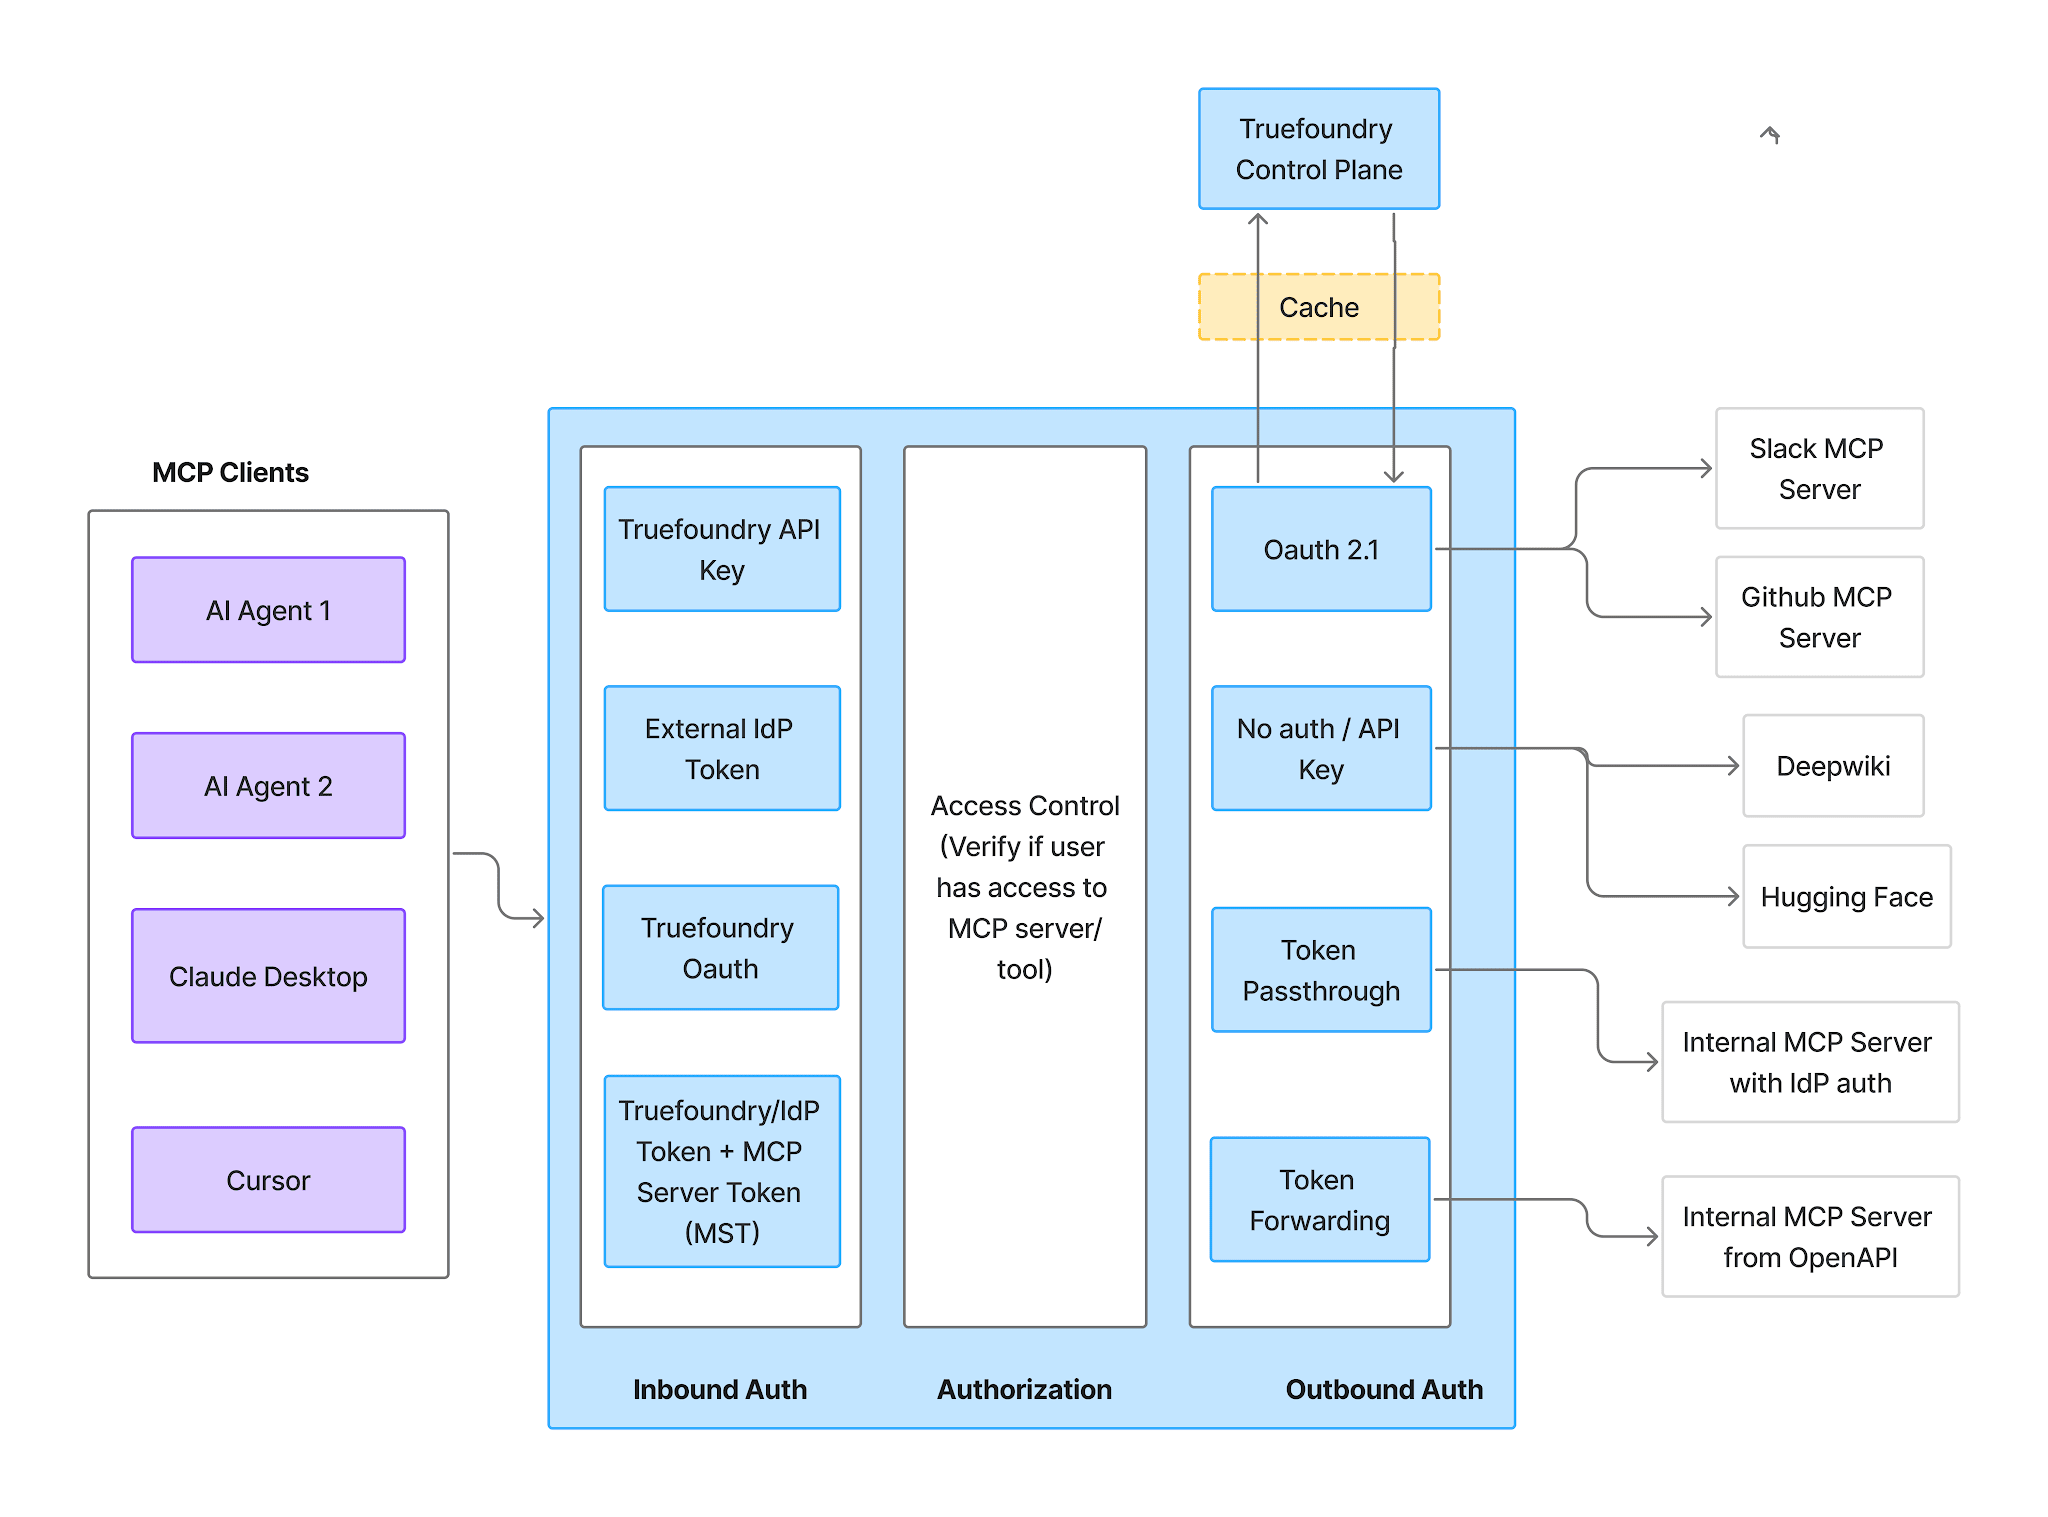
Bei der Authentifizierung – dem direkten Vergleich mit Arcades stärkstem Bereich – dokumentiert TrueFoundry neun Outbound-Modi: OAuth2 Authorization Code, Client Credentials, Token Exchange / On-Behalf-Of (Okta und Entra jwt-bearer), geteilte und individuelle API-Keys, keine Auth, Token-Passthrough, Token-Forwarding und AWS SigV4, plus vier Inbound-Modi. Es veröffentlicht außerdem eine MCP-Protokoll-Support-Matrix über vier Spezifikationsrevisionen bis zum 28.07.2026, die OAuth 2.1, RFC 9728, RFC 7591, RFC 8707 und OIDC Discovery pro Revision abdeckt. Arcade veröffentlicht keine vergleichbare Matrix.
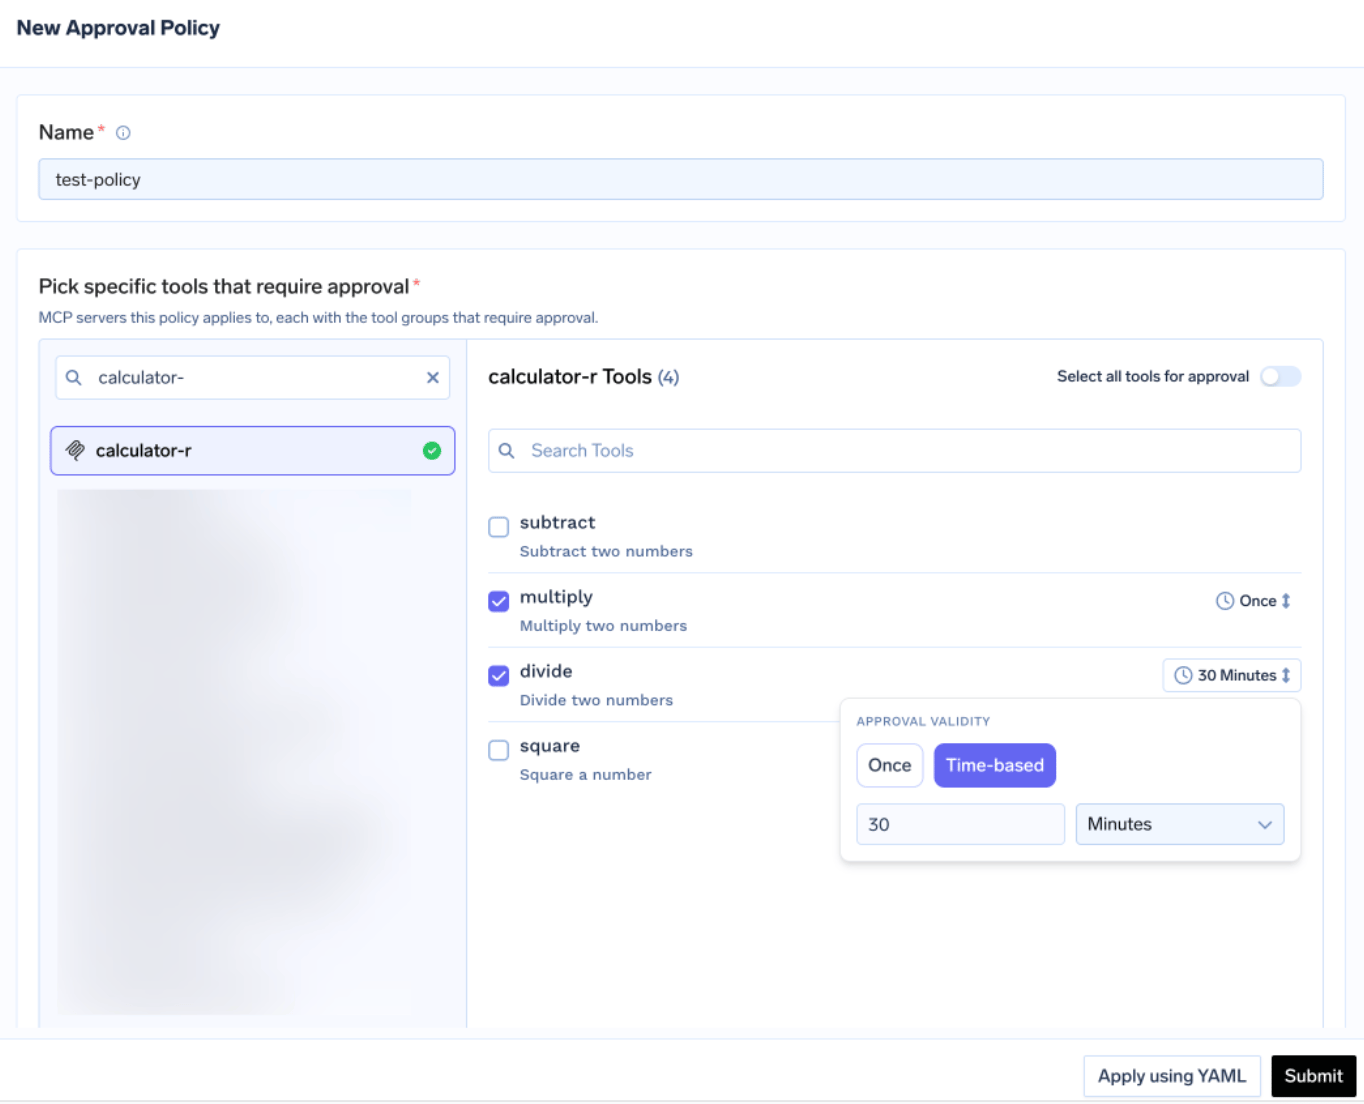
Human-in-the-loop Approval ist eine Funktion, die Arcade nicht dokumentiert: Scopes für benannte, destruktive oder alle Aktionen, Ablauf von Berechtigungen und Benachrichtigungen per E-Mail, Slack, PagerDuty oder Teams. Mit MCP-Tool-Annotationen (Keine / Schreibgeschützt / Destruktiv) können Sie eine Freigabe verlangen, bevor ein Agent schreibende Aktionen ausführt (weitere Details).
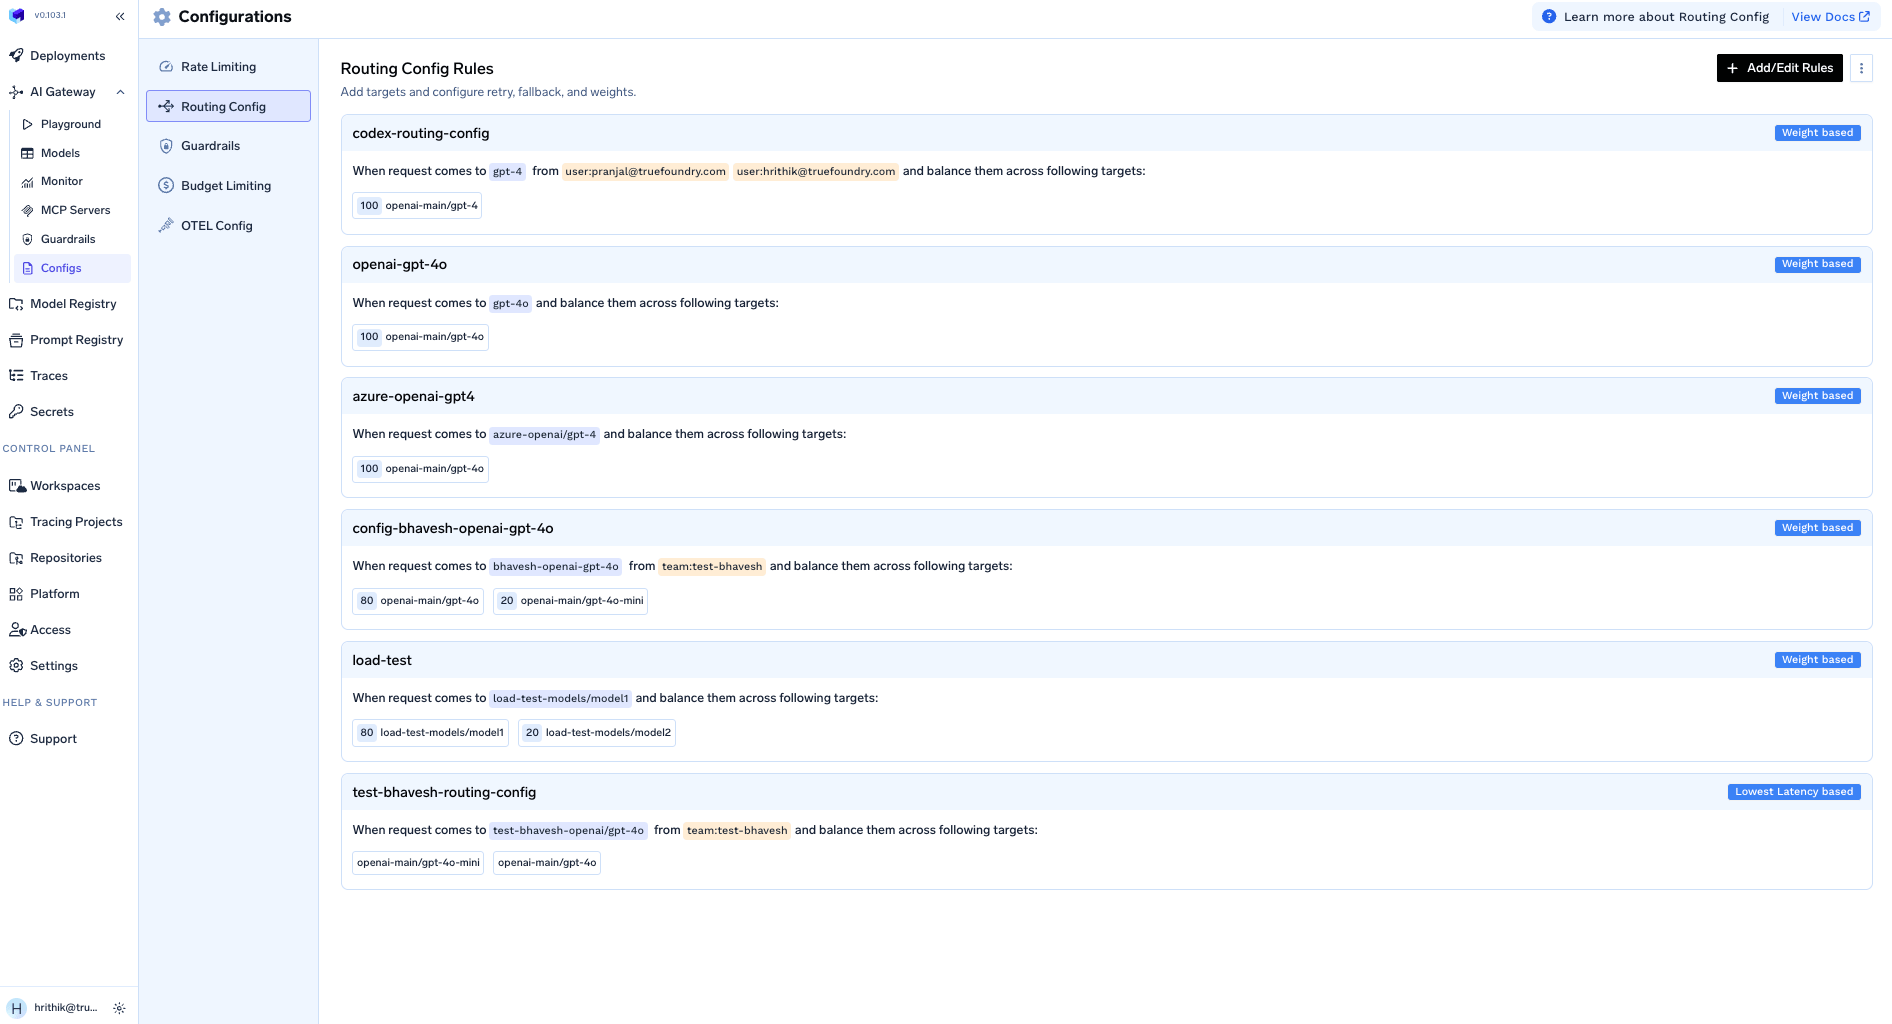
Das AI Gateway. Über 1.000 Modelle bei 28 namhaften Anbietern hinter einer einzigen OpenAI-kompatiblen API, mit gewichtetem Routing (Canary, Sticky Sessions), prioritätsbasiertem Fallback mit SLA-Grenzwerten für TTFT und TPOT, latenzbasierten Strategien, exaktem sowie semantischem Caching und Token- oder Anfrageratenbegrenzung pro Minute, Stunde oder Tag.
Modell-Deployment. vLLM, SGLang, Triton, TorchServe, TF Serving, MLflow und LitServe, mit einem Modellregister, Autoscaling nach CPU, RPS oder Cron und fraktionalen GPUs über TimeSlicing und MIG. Arcade hat hier kein Produkt und erhebt auch keinen Anspruch darauf.
Guardrails. Vier Hook-Punkte – LLM-Eingabe, LLM-Ausgabe, MCP-Pre-Tool und MCP-Post-Tool – mit neun integrierten Guardrails (Erkennung von Geheimnissen, Codesicherheit, SQL-Sanitizer, Regex, Prompt Injection, PII, Inhaltsmoderation, Cedar, OPA) und 17 externen Anbietern, darunter Bedrock Guardrails, Azure Content Safety, CrowdStrike und Google Model Armor. Ehrlicher Vorbehalt: Guardrails für Inhaltsmoderation, PII und Prompt Injection laufen nur auf dem von TrueFoundry gehosteten Gateway, nicht beim Self-Hosting.

Kosten und Budgets. Budget Limiting V2 mit Budgets auf Tenant-Ebene und für ganze Teams – „nutzen Sie Team-Budgets, wenn ein Teamleiter die Ausgaben seines eigenen Teams ohne Tenant-Admin-Rechte verwalten soll“ – definiert nach Subjekt, Modell, Anbieterkonto oder Metadaten, mit einem reinen Warnmodus. Die Kostenverfolgung basiert auf einem Open-Source-Preiskatalog unter github.com/truefoundry/models; die Zuordnung erfolgt über einen X-TFY-METADATA-Header.
RBAC und SSO. Subjekte können Benutzer, Teams, virtuelle Konten oder Agenten sein. Ressourcen umfassen Anbieterkonten, MCP-Server, Agenten, Cluster, Workspaces, Repositorys und Secret-Gruppen, jeweils mit eigener Rollenfamilie. SSO über OIDC oder SAML 2.0 mit SCIM 2.0 Provisionierung – SAML-Anleitungen für neun IdPs, SCIM für vier. Arcade dokumentiert fünf IdP-Quellen und kein SCIM.
Deployment und Compliance. Sieben dokumentierte Szenarien: SaaS über 12+ Regionen und 3 Clouds; Self-Hosted und VPC über Helm plus OpenTofu/Terraform, mit Anleitungen für AWS, GCP, Azure, OpenShift und generisches Kubernetes; On-Premises; sowie Air-Gapped, konkret an drei Stellen dokumentiert. SOC 2 Type II, HIPAA und DSGVO werden durchgehend angegeben. ISO 27001: [ZU PRÜFEN] – ältere Dokumentationsseiten listen es auf, die Sicherheitsseite nicht. SIEM-Export kommt demnächst, ein aktueller Rückstand gegenüber Arcade.
Preise: Developer 0 $ (3 Benutzer, 10.000 Anfragen/Benutzer, 5 MCP-Server), Pro 25 $/Benutzer/Monat (unbegrenzte Benutzer, 20.000 Anfragen/Benutzer, +20 $ pro weitere 100.000 Anfragen), Enterprise individuell. MCP-Tool-Aufrufe nutzen dasselbe Kontingent wie LLM-Anfragen – kein separater Zähler für MCP.
Jeder Eintrag mit „Nicht dokumentiert“ wurde am 25. September 2026 anhand der Dokumentationsnavigation von Arcade sowie der Produkt-, Preis- und Tool-Seiten überprüft.
Zwei Produktgrenzen, keine Bewertungstabelle. Arcade hat seine Grenze bei der Aktion gezogen und ging dort tiefer als jeder andere; TrueFoundry hat sie um den gesamten Modell- und Agentenpfad herum gezogen.
1. Das Zwei-Produkte-Problem. Arcade steuert Tool-Aufrufe; es verarbeitet keinen Modell-Datenverkehr. In dem Moment, in dem Ihr Agent ein LLM aufruft – was auf jeden Agenten zutrifft –, benötigen Sie ein zweites Produkt für Routing, Fallback, Caching und Ratenbegrenzung. Das ist keine Kritik; es ist das, was Arcades Dokumentation besagt. Aber die tatsächliche Bewertung wird zu „Arcade plus ein Gateway“ gegenüber „einer Control Plane“, und Kosten sowie betriebliche Oberfläche sollten auf dieser Grundlage verglichen werden.
2. Identitäten fragmentieren über zwei Control Planes. Zwei Orte, an denen ein Benutzer, ein Team oder ein Agent definiert ist, zwei Orte für die Bereitstellung und Aufhebung sowie zwei Orte, um ausscheidende Mitarbeiter zu widerrufen. Arcade dokumentiert fünf IdP-Benutzerquellen und kein SCIM; Ihr Gateway wird sein eigenes Modell haben. Diese synchron zu halten, ist Arbeit, die niemand einplant. Mehr dazu unter MCP Access Control.
3. Kosten entstehen an zwei Orten und werden an keinem zusammengeführt. Arcade misst Auth-Ereignisse und Tool-Aufrufe; Ihr Gateway misst Token. Keines weiß vom anderen, sodass die Frage „Was hat der Support-Agent im letzten Monat gekostet?“ zu einer Tabellenkalkulation wird. Arcade dokumentiert keine Budget- oder Chargeback-Funktion – Ratenbegrenzungen drosseln nur, sie deckeln die Ausgaben nicht.
4. Audit-Oberflächen fügen sich nicht zusammen. Arcade streamt Logs der Tool-Ausführung an Ihr SIEM, was wirklich nützlich ist. Aber der Prompt, der den Aufruf ausgelöst hat, das Modell, das ihn erzeugt hat, und die Guardrail, die gegriffen hat oder nicht, befinden sich im anderen System. Die Rekonstruktion eines Vorfalls bedeutet das Korrelieren zweier Log-Formate anhand von Zeitstempeln.
Das Argument ist nicht, dass TrueFoundry die Autorisierung besser macht als Arcade. Es geht darum, dass Autorisierung eines von sechs oder sieben Dingen ist, die eine Plattform richtig machen muss, und das Lösen eines Problems lässt sechs weitere offen.
Das AI Gateway von TrueFoundry fügt etwa 3-4 ms Latenz hinzu, verarbeitet 350+ RPS auf 1 vCPU und schaltet 1.000+ LLMs hinter einer einzigen OpenAI-kompatiblen API vor. Diese Zahlen entscheiden darüber, ob Sie das Gateway vor allen Datenverkehr oder nur vor die wichtigen Anfragen schalten können – und ein Kontrollpunkt, der nur einen Teil des Datenverkehrs abdeckt, ist kein echter Kontrollpunkt.
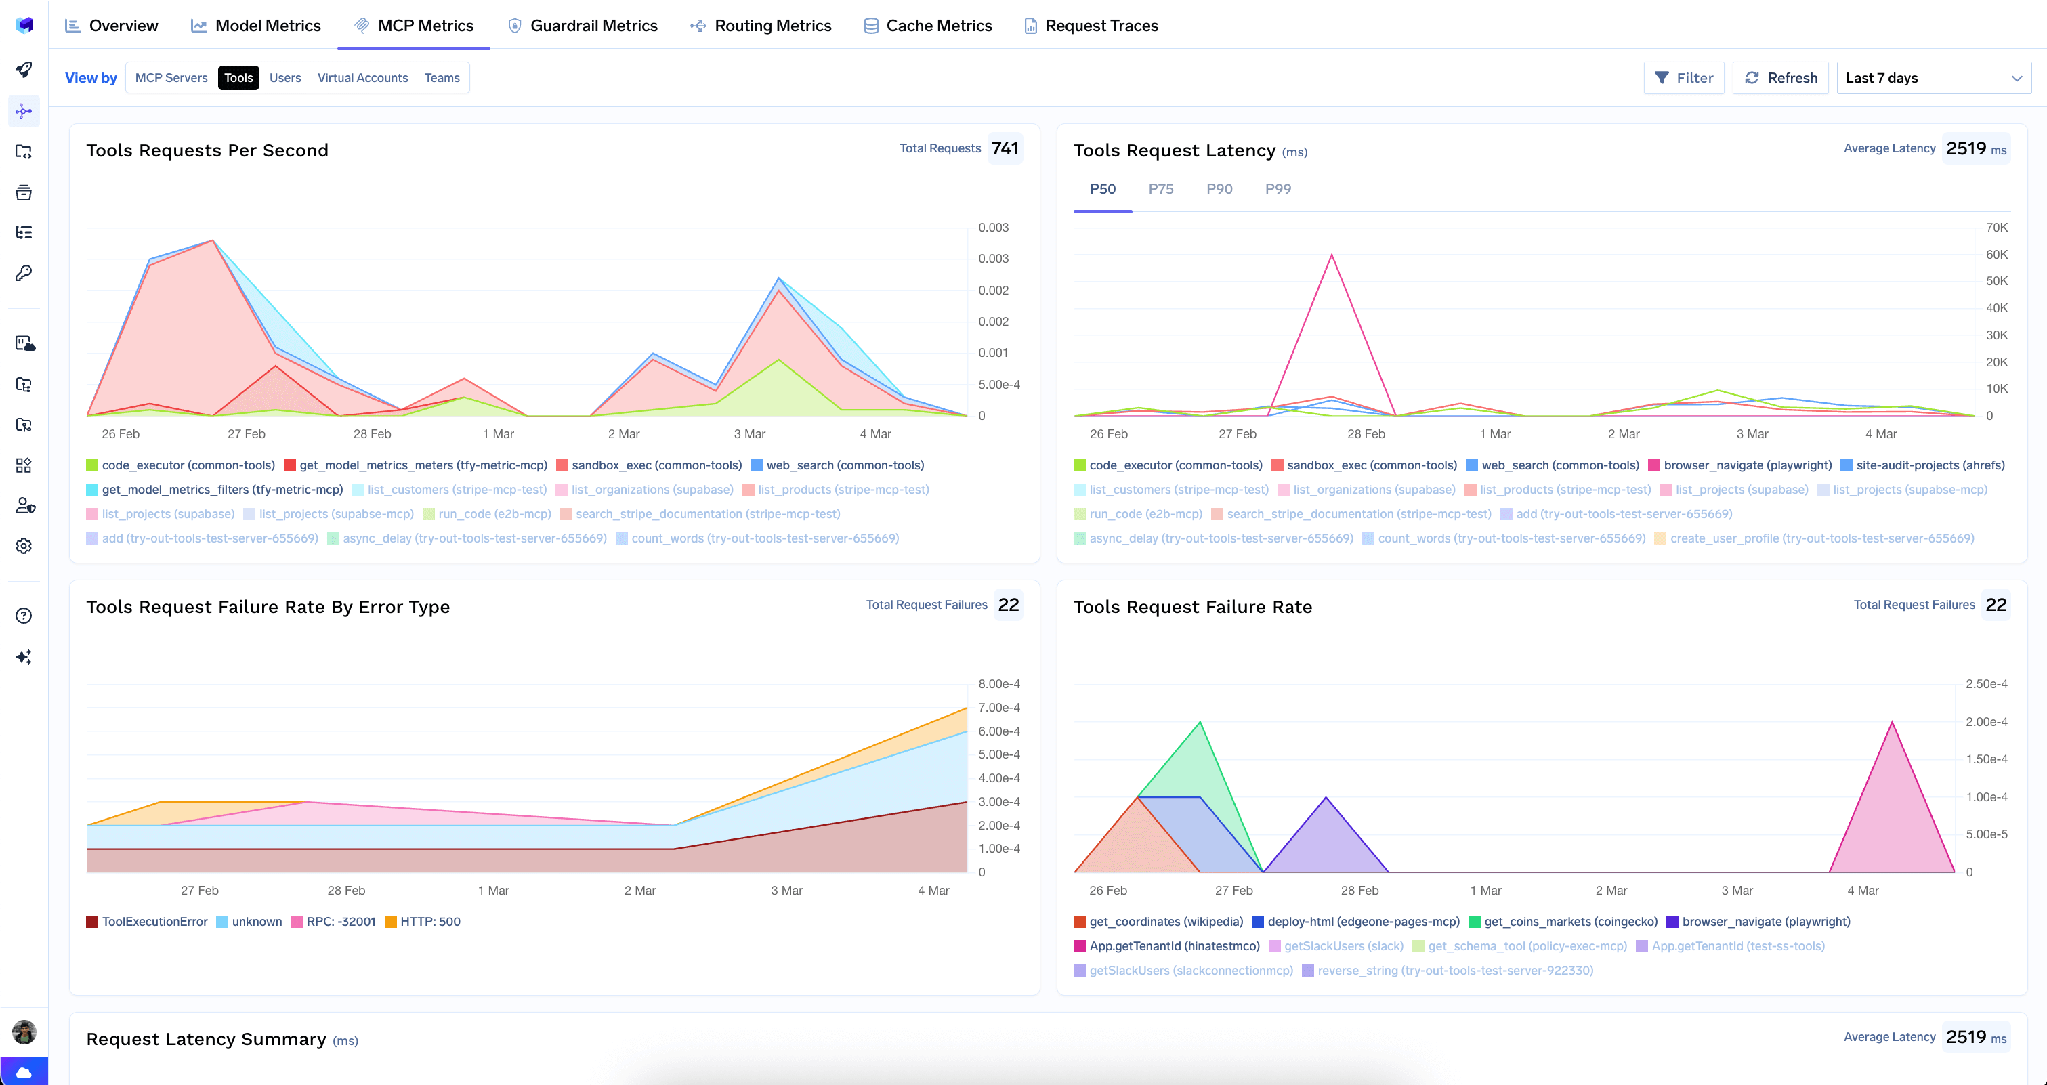
Da MCP-Tool-Aufrufe und LLM-Anfragen denselben Pfad nutzen, landen sie in denselben Metriken, Traces und Budgets. MCP-Metriken decken Gesamtaufrufe, Top-Server, Top-Tools, RPS pro Server und P50-P99-Latenz mit Drilldown auf Tool-Ebene ab – direkt neben den Modell-Ausgaben, nicht in einem anderen Produkt.
Auto-Routing ist ein Kostenhebel, der in einem reinen Tool-Produkt nicht existiert. Über 550 Prompts hinweg reduzierte das Routing zwischen Modellstufen nach Anfragekomplexität die Kosten um 69 % bei Beibehaltung von 98 % der Basisqualität, während die mittlere Latenz von 7,6 s auf 4,0 s sank; bei produktionsnahem Datenverkehr erreichte die Reduzierung 80 %. Kombiniert mit Team-Budgets erhalten Sie eine Kostenzuordnung, die ein Teamleiter tatsächlich verwalten kann.
Wir möchten, dass Sie die richtige Entscheidung treffen.
Die Umfangstabelle enthält die Details. Dies ist die Zusammenfassung für Ihre Entscheidung.
Arcade.dev ist ein starkes Produkt mit einer durchdachten These, echten Unternehmenskunden, Autorenschaft bei Standards und 72 Mio. USD Kapital im Rücken. Wenn Ihnen jemand erzählt, es sei unbedeutend oder könne nicht in Ihrer Infrastruktur betrieben werden, hat er sich nicht damit befasst.
Der Grund für eine andere Entscheidung ist der Umfang. Arcade steuert, was ein Agent tun darf. Es steuert nicht, mit welchem Modell der Agent spricht, was das kostet, ob der Prompt ein Geheimnis preisgegeben hat oder wer den destruktiven Aufruf genehmigt hat – und die eigene Dokumentation sagt das deutlich. Der reale Vergleich lautet also: Arcade plus ein Gateway plus eine Guardrail-Schicht plus ein Budgetierungskonzept gegenüber einer einzigen Control Plane, die alle vier Bereiche abdeckt.
Wenn Ihr schwierigstes Problem OAuth über 30 SaaS-Tools hinweg ist, kaufen Sie die Lösung, die genau das löst. Wenn die Herausforderung darin besteht, dass niemand sagen kann, was Ihre Agenten kosten, worauf sie zugegriffen haben und wer zugestimmt hat, benötigen Sie die Control Plane.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.




Nein, und es behauptet das auch nicht. Das einzige „Gateway“-Produkt von Arcade ist das MCP Gateway, das Tool-Server föderiert. Stand 25. September 2026 tauchen in der Navigation der Dokumentation weder Modell-Routing noch Fallback, Provider-Failover oder tokenbasiertes Rate Limiting auf. Wenn Sie Arcade einführen, braucht Ihr Modell-Traffic weiterhin ein vorgeschaltetes Gateway.
Ja. Arcade dokumentiert Helm-basiertes Self-Hosting neben Arcade Cloud, Deployments über die Marketplaces von AWS und Azure sowie hybriden MCP-Servern, GCP soll bald folgen, und bewirbt On-Prem- und Air-Gapped-Betrieb. Die Einschränkung ist die Tiefe der Dokumentation: Stand 25. September 2026 gibt es im Deploy-Bereich der Dokumentation keine Anleitung für eine Air-Gapped-Installation, während TrueFoundry die Air-Gapped-Installation auf drei Dokumentationsseiten beschreibt.
Speziell für die Tool-Autorisierung sind die Alternativen dünn gesät – das ist der Burggraben von Arcade. Für ein MCP-Gateway innerhalb einer umfassenderen Control Plane sind TrueFoundry, Kong und IBM ContextForge die üblichen Vergleichskandidaten; siehe die besten MCP-Gateways.
Nein. MCP-Tool-Aufrufe zehren vom selben Anfragekontingent wie LLM-Anfragen, mit denselben Seats. Arcade misst im Team-Plan zwei Dimensionen – Auth-Events zu je 0,10 $ und Tool-Aufrufe zu je 0,01 $ –, was Sie durchrechnen sollten, wenn Ihre Agenten viele Aufrufe machen.
Geteilt. Arcade besitzt SOC 2 Type 2 seit August 2025 und streamt Logs bereits heute per OpenTelemetry an Ihr SIEM. TrueFoundry besitzt SOC 2 Type II, HIPAA und DSGVO, aber der SIEM-Export ist noch in Vorbereitung. ISO 27001 ist [VERIFY] für beide. Wenn SIEM-Streaming Ihren Rollout bestimmt, gewinnt Arcade diesen Punkt.



Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet



















