



November 14, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Da die AI-Nutzung in Unternehmen immer schneller voranschreitet, hat sich die Datenresidenz zu einer kritischen Anforderung entwickelt. Sie wird durch Vorschriften wie die GDPR (DSGVO), Datensouveränitätsgesetze und branchenspezifische Compliance-Vorgaben angetrieben. Organisationen, die über verschiedene Regionen hinweg agieren, müssen sicherstellen, dass sensible Daten innerhalb genehmigter geografischer Grenzen verarbeitet, gespeichert und verwaltet werden – nicht nur zur Einhaltung von Vorschriften, sondern auch, um das Vertrauen der Kunden zu wahren und regulatorische Risiken zu minimieren.
In modernen AI-Systemen wird die Datenresidenz jedoch nicht mehr allein dadurch bestimmt, wo Modelle gehostet werden oder welcher Cloud-Anbieter genutzt wird. Stattdessen wird sie auf der AI Gateway-Ebene durchgesetzt – der Control Plane, die zwischen Anwendungen und Modellanbietern sitzt und das Routing von Anfragen, die Inferenzausführung, das Logging sowie die Durchsetzung von Richtlinien übernimmt. Selbst wenn die zugrunde liegenden Modelle konform sind, können Daten dennoch Regionen überschreiten, wenn die Gateway-Ebene nicht explizit darauf ausgelegt ist, Residenzbeschränkungen durchzusetzen.
Dies macht AI Gateways zu einer entscheidenden Komponente bei der Erfüllung von Datenresidenzanforderungen. Das Verständnis dafür, wie verschiedene AI Gateways die regionale Bereitstellung, das Anfragen-Routing und den Datenfluss handhaben, ist für Unternehmen, die AI-Infrastrukturen in regulierten Umgebungen evaluieren, unerlässlich. Dieser Vergleich untersucht, wie die Datenresidenz bei verschiedenen AI Gateways unterstützt wird, und hebt hervor, wo Garantien durchgesetzt werden und wo sie versagen.
Datenresidenz bezieht sich auf die Anforderung, dass Daten innerhalb einer bestimmten geografischen Region oder Gerichtsbarkeit verarbeitet, gespeichert und gehandhabt werden müssen. Diese Anforderungen werden in der Regel durch nationale Datenschutzgesetze, Branchenregularien oder vertragliche Verpflichtungen gegenüber Kunden und Partnern vorgegeben.
In AI-Systemen gilt die Datenresidenz nicht nur für den Ort, an dem Daten im Ruhezustand (Data at Rest) gespeichert werden, sondern auch dafür, wo die Inferenz stattfindet, wie Anfragen geroutet werden und wo Metadaten wie Logs oder Prompts erzeugt und aufbewahrt werden. Unterscheidung ist entscheidend: Selbst wenn eine Organisation regional gehostete Modelle verwendet, kann die Datenresidenz verletzt werden, wenn Anfragen über Infrastrukturen außerhalb der genehmigten Region geroutet werden.
Hier spielen AI Gateways eine zentrale Rolle. Ein AI Gateway befindet sich zwischen Anwendungen und Modellanbietern und fungiert als Control Plane für den gesamten AI-Datenverkehr. Es bestimmt:
Infolgedessen ist die Datenresidenz in AI-Systemen effektiv eine Angelegenheit auf Gateway-Ebene. Ohne explizite Kontrollen auf der AI Gateway-Ebene können Organisationen nicht zuverlässig garantieren, dass sensible Daten innerhalb der erforderlichen geografischen Grenzen verbleiben, unabhängig von den Compliance-Zusagen nachgelagerter Modellanbieter.
Datenresidenz ist nicht nur ein rechtliches Kontrollkästchen, sie hat unmittelbare Auswirkungen auf die Risikopotenziale, die betriebliche Durchführbarkeit und das Vertrauen in AI-Bereitstellungen in Unternehmen. Für Unternehmen, die in regulierten Branchen oder über mehrere Gerichtsbarkeiten hinweg tätig sind, kann die Nichteinhaltung von Residenzanforderungen zu behördlichen Strafen, Datenzugriffsbeschränkungen oder der erzwungenen Abschaltung von AI-Workloads führen.
Aus der Perspektive eines AI Gateways ist die Datenresidenz aus mehreren Gründen von Bedeutung:
Gesetze wie GDPR, HIPAA und regionale Datensouveränitätsvorschriften erfordern eine strikte Kontrolle darüber, wo personenbezogene oder sensible Daten verarbeitet werden. Da best AI gateways Inferenzanfragen routen und vermitteln, sind sie der primäre Mechanismus, über den diese geografischen Einschränkungen durchgesetzt werden müssen.
AI-Workloads beinhalten oft dynamisches Routing über mehrere Modellanbieter und Regionen hinweg. Ohne residenzbewusstes Routing auf Gateway-Ebene können Daten während der Inferenz, bei erneuten Versuchen (Retries) oder bei Failovern unbeabsichtigt Grenzen überschreiten – selbst wenn die Speicherung lokal bleibt.
Unternehmen müssen nachweisen können, wo Daten verarbeitet wurden und wie sie durch das System geflossen sind. AI Gateways, die regionsspezifisches Logging, Rückverfolgbarkeit und Richtliniendurchsetzung bieten, erleichtern die Erfüllung von Audit- und Berichtsanforderungen erheblich.
Für Kunden im Finanz- und Gesundheitswesen, im öffentlichen Sektor oder in der Verteidigung sind Zusicherungen bezüglich der Datenresidenz nicht verhandelbar. AI Gateways, die Datenresidenz von Grund auf durchsetzen, verringern die Abhängigkeit von Anbieteraussagen und minimieren das Risiko versehentlicher Richtlinienverstöße.
In der Praxis gilt: Garantien zur Datenresidenz sind nur so stark wie das AI Gateway, das sie durchsetzt. Dies macht die Unterstützung der Residenz zu einem zentralen Evaluierungskriterium beim Vergleich von AI Gateways für Unternehmens- und regulierte Bereitstellungen.
Wie ein AI Gateway bereitgestellt wird, spielt eine entscheidende Rolle dabei, ob Garantien zur Datenresidenz zuverlässig durchgesetzt werden können. Verschiedene Bereitstellungsmodelle bieten unterschiedliche Niveaus an Kontrolle, Isolierung und operationaler Komplexität.
In diesem Modell wird das AI Gateway vom Anbieter als verwalteter Dienst betrieben, typischerweise mit einer zentralisierten Control Plane.
Vorteile
Residenzüberlegungen
Hier wird das AI Gateway innerhalb einer vom Kunden gesteuerten VPC in einer bestimmten Region bereitgestellt, während es weiterhin in verwaltete Dienste integriert ist.
Vorteile
Residenzüberlegungen
Für hochgradig regulierte Umgebungen können AI Gateways vollständig On-Premise oder in Air-Gapped-Umgebungen bereitgestellt werden.
Vorteile
Residenzüberlegungen
Um zu verstehen, wie Datenresidenz in der Praxis durchgesetzt wird, ist es wichtig, AI Gateways als architektonische Control Planes zu vergleichen und nicht nur als Funktionschecklisten. Nachfolgend finden Sie einen Vergleich von 5 häufig verwendeten AI Gateways auf der Grundlage der zuvor beschriebenen Kriterien.
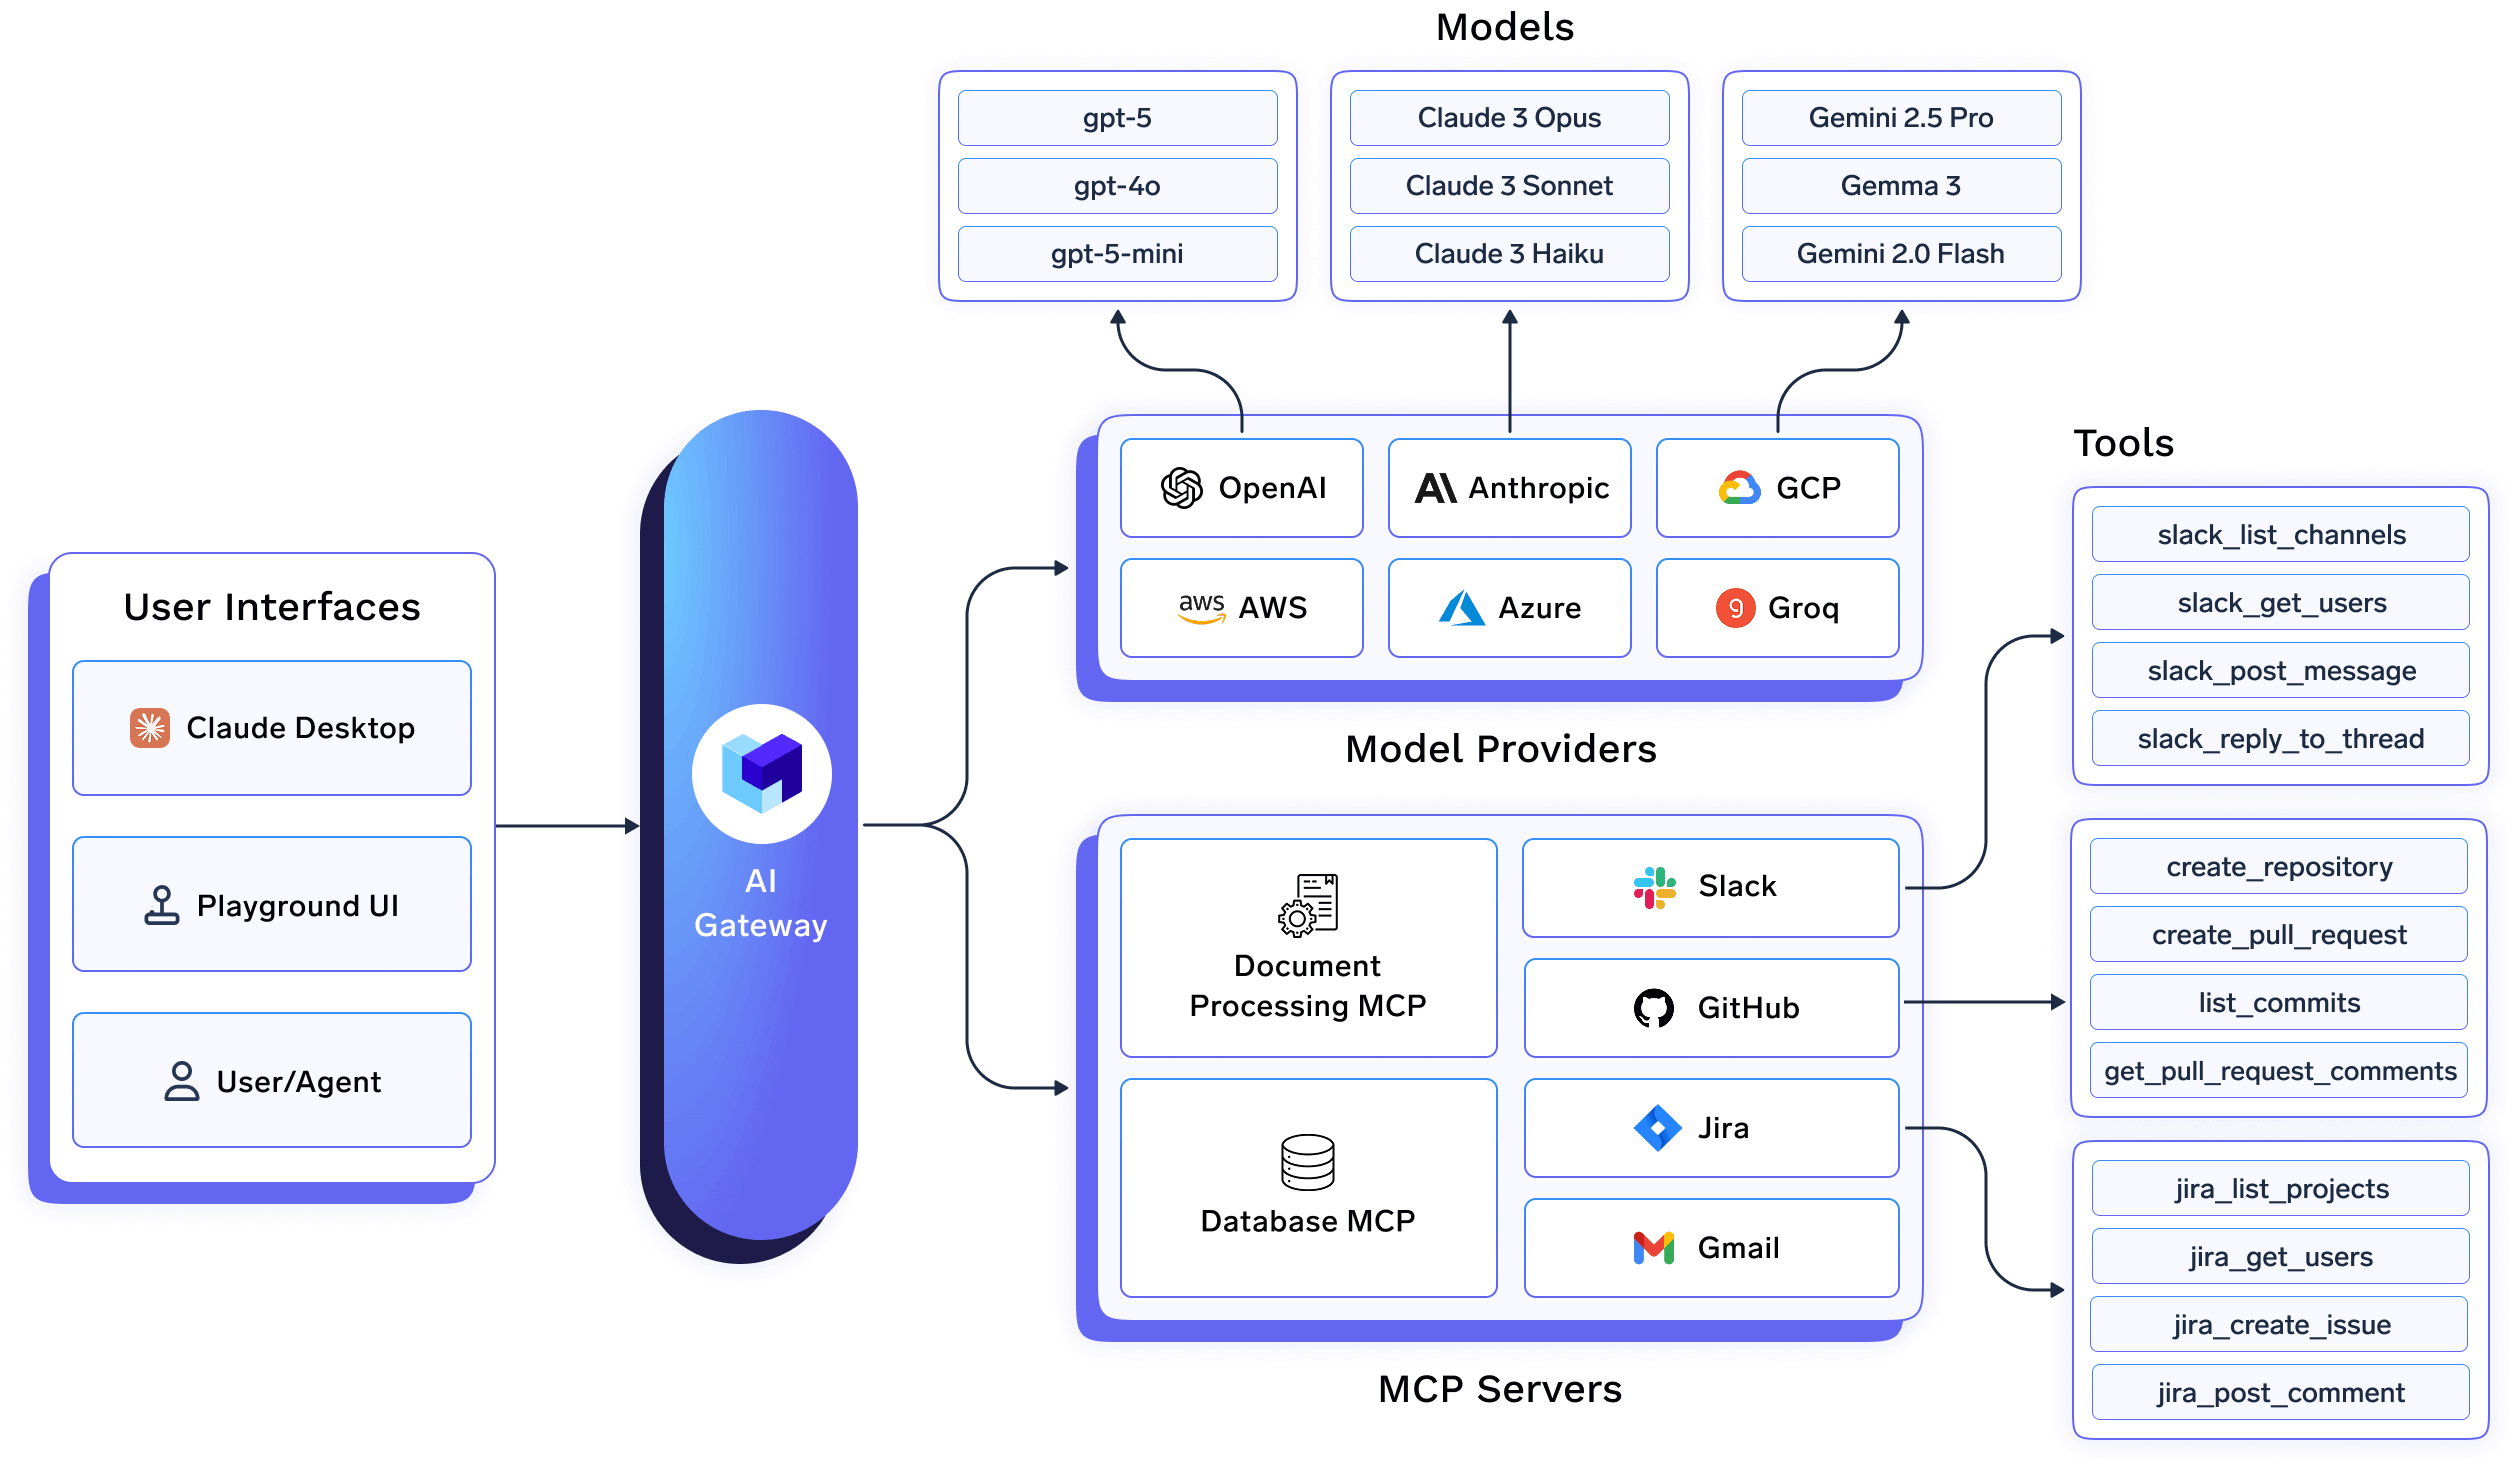
Das AI Gateway von TrueFoundry wurde speziell für Unternehmen entwickelt, die unter strengen Datenresidenz- und Regulierungsauflagen agieren, bei denen Garantien durch die Architektur und nicht durch Richtlinienerklärungen durchgesetzt werden müssen. Im Gegensatz zu SaaS-first Gateways ermöglicht TrueFoundry die regionale Bereitstellung des Gateways selbst (VPC oder On-Prem). Dadurch wird sichergestellt, dass Inferenz-Routing, Richtliniendurchsetzung und Audit-Logging alle innerhalb genehmigter geografischer Grenzen verbleiben.
Die Datenresidenz wird Ende-zu-Ende auf der Gateway-Ebene durchgesetzt – einschließlich regionsgebundenem Inferenz-Routing, strikter Vermeidung von regionsübergreifenden Fallbacks, feingranularer Kontrolle über die Speicherung von Prompts und Antworten sowie regionslokalen Audit-Logs. Dies macht Residenzgarantien überprüfbar und auditierbar, anstatt sie nur vorauszusetzen. Infolgedessen eignet sich TrueFoundry hervorragend für regulierte Branchen wie Finanzdienstleistungen, Gesundheitswesen und den öffentlichen Sektor, in denen die Compliance-Anforderungen über die Speicherung hinausgehen und auch die Echtzeit-Datenverarbeitung und -Inferenz umfassen.
Stärke: Architektonisch durchgesetzte Datenresidenz mit regionaler Isolierung, Auditierbarkeit und Kontrollen auf Unternehmensniveau.
Kong erweitert sein API-Gateway-Modell auf AI-Workloads und bietet Flexibilität bei der Bereitstellung. Es kann zwar regionale Setups unterstützen, die Durchsetzung der Datenresidenz hängt jedoch stark davon ab, wie Richtlinien und Routing konfiguriert sind. Das Risiko von Fehlkonfigurationen ist im Vergleich zu meinungsstarken, auf Residenz ausgerichteten Gateways höher.
Stärke: Flexibel, infrastrukturunabhängig
Nachteil: Residenzgarantien sind nicht standardmäßig durchgesetzt
Lesen Sie auch: Kong vs LiteLLM
Portkey fungiert als verwaltetes AI Gateway mit Fokus auf Observability und Routing-Komfort. Es bietet zwar nützliche Abstraktionen, die Operationen der Control Plane bleiben jedoch global, was die Eignung für strikte Residenzanforderungen einschränkt.
Stärke: Einfache Einführung, Anbieter-übergreifendes Routing
Nachteil: Begrenzte Residenzdurchsetzung und regionale Isolierung
Das AI Gateway von Vercel ist für die Developer Experience und Frontend-zentrierte AI-Anwendungsfälle optimiert. Residenzkontrollen sind weitgehend abstrahiert, was die Durchsetzung oder Auditierung regionaler Garantien erschwert.
Stärke: Nahtlose Entwicklerintegration
Nachteil: Nicht für regulierte oder residenzsensitive Workloads konzipiert
OpenRouter fungiert in erster Linie als Routing-Schicht über mehrere Modellanbieter hinweg. Es bietet keine explizite Residenzdurchsetzung, regionale Bereitstellungskontrolle oder Audit-Garantien, was es für Compliance-Szenarien in Unternehmen ungeeignet macht.
Stärke: Breiter Modellzugriff
Nachteil: Keine Garantien zur Datenresidenz
Für Unternehmen, die in regulierten oder mehrregionalen Umgebungen tätig sind, ist die Wahl eines AI Gateways ebenso eine Compliance-Entscheidung wie eine technische. Nachfolgend finden Sie eine praktische Checkliste, mit der Käufer evaluieren können, ob ein AI Gateway die Anforderungen an die Datenresidenz tatsächlich erfüllen kann.
Beginnen Sie mit der Bereitstellung. Fragen Sie, ob das AI Gateway selbst wie folgt eingerichtet werden kann:
Wenn das Gateway nicht regional bereitgestellt werden kann, sind Residenzgarantien von Natur aus eingeschränkt.
Viele Gateways unterstützen mehrregionales Routing, aber nur wenige setzen harte regionale Grenzen durch.
Wichtige Fragen:
Residenzsichere Gateways erzwingen die Lokalität auch unter Fehlerbedingungen.
Wichtige Metriken zur Bewertung von Gateways
| Kriterien | Was sollten Sie bewerten? | Priorität | TrueFoundry |
|---|---|---|---|
| Latenz | Fügt <10ms p95 Overhead für Time-to-First-Token hinzu? | Must-Have | ✅ Unterstützt |
| Datenresidenz | Hält Logs innerhalb Ihrer Region (EU/US)? | Hängt vom Anwendungsfall ab | ✅ Unterstützt |
| Latenzbasiertes Routing | Leitet automatisch basierend auf Echtzeit-Latenz/Fehlern um? | Must-Have | ✅ Unterstützt |
| Schlüsselrotation & Widerruf | Schlüssel ohne Ausfallzeit rotieren oder widerrufen? | Must-Have | ✅ Unterstützt |
| Schlüsselrotation & Widerruf | Schlüssel ohne Ausfallzeit rotieren oder widerrufen? | Must-Have | ✅ Unterstützt |
| Schlüsselrotation & Widerruf | Schlüssel ohne Ausfallzeit rotieren oder widerrufen? | Must-Have | ✅ Unterstützt |
| Schlüsselrotation & Widerruf | Schlüssel ohne Ausfallzeit rotieren oder widerrufen? | Must-Have | ✅ Unterstützt |
| Schlüsselrotation & Widerruf | Schlüssel ohne Ausfallzeit rotieren oder widerrufen? | Must-Have | ✅ Unterstützt |

Residenzverstöße treten häufig durch Logs und Metadaten auf, nicht durch Modell-Outputs.
Käufer sollten überprüfen:
Eine feingranulare Kontrolle ist hier für Compliance-Audits unerlässlich.
Es gibt einen Unterschied zwischen konfigurierbaren Einstellungen und garantierten Durchsetzungen.
Achten Sie auf:
Wenn die Residenz von einer "Best Effort"-Konfiguration abhängt, bleibt ein Risiko bestehen.
Fragen Sie schließlich, wie Residenzansprüche validiert werden können.
Starke AI Gateways bieten:
Wenn die Residenz nicht nachgewiesen werden kann, wird sie bei Audits schwer zu verteidigen sein.
Die Datenresidenz in AI-Systemen wird nicht mehr allein dadurch bestimmt, wo Modelle gehostet werden oder welcher Cloud-Anbieter genutzt wird. In der Praxis ist es das AI Gateway – die Schicht, die Anfragen routet, Inferenzen ausführt und Logs generiert –, das definiert, wohin Daten tatsächlich fließen.
Wie dieser Vergleich zeigt, unterscheiden sich AI Gateways erheblich in ihrem Ansatz zur Residenz. Viele optimieren für Entwicklerkomfort und Abstraktion und bieten nur begrenzte Transparenz oder Kontrolle über die geografische Durchsetzung. Andere sind mit einer Residenz-fokussierten Architektur konzipiert, die es Unternehmen ermöglicht, die Compliance über Regionen hinweg durchzusetzen, zu auditieren und nachzuweisen.
Für Organisationen, die in regulierten Branchen tätig sind oder sensible Daten verarbeiten, sollte die Datenresidenz bei der Auswahl eines AI Gateways als erstklassiges Evaluierungskriterium behandelt werden. Die richtige Wahl kann das Compliance-Risiko verringern, Audits vereinfachen und langfristiges Vertrauen schaffen, wenn die AI-Nutzung über geografische Grenzen hinweg skaliert.
Letztendlich gilt: Garantien zur Datenresidenz sind nur so stark wie das AI Gateway, das sie durchsetzt.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet


















