


نوفمبر 20, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Published: نوفمبر 20, 2026

Blazingly fast way to build, track and deploy your models!
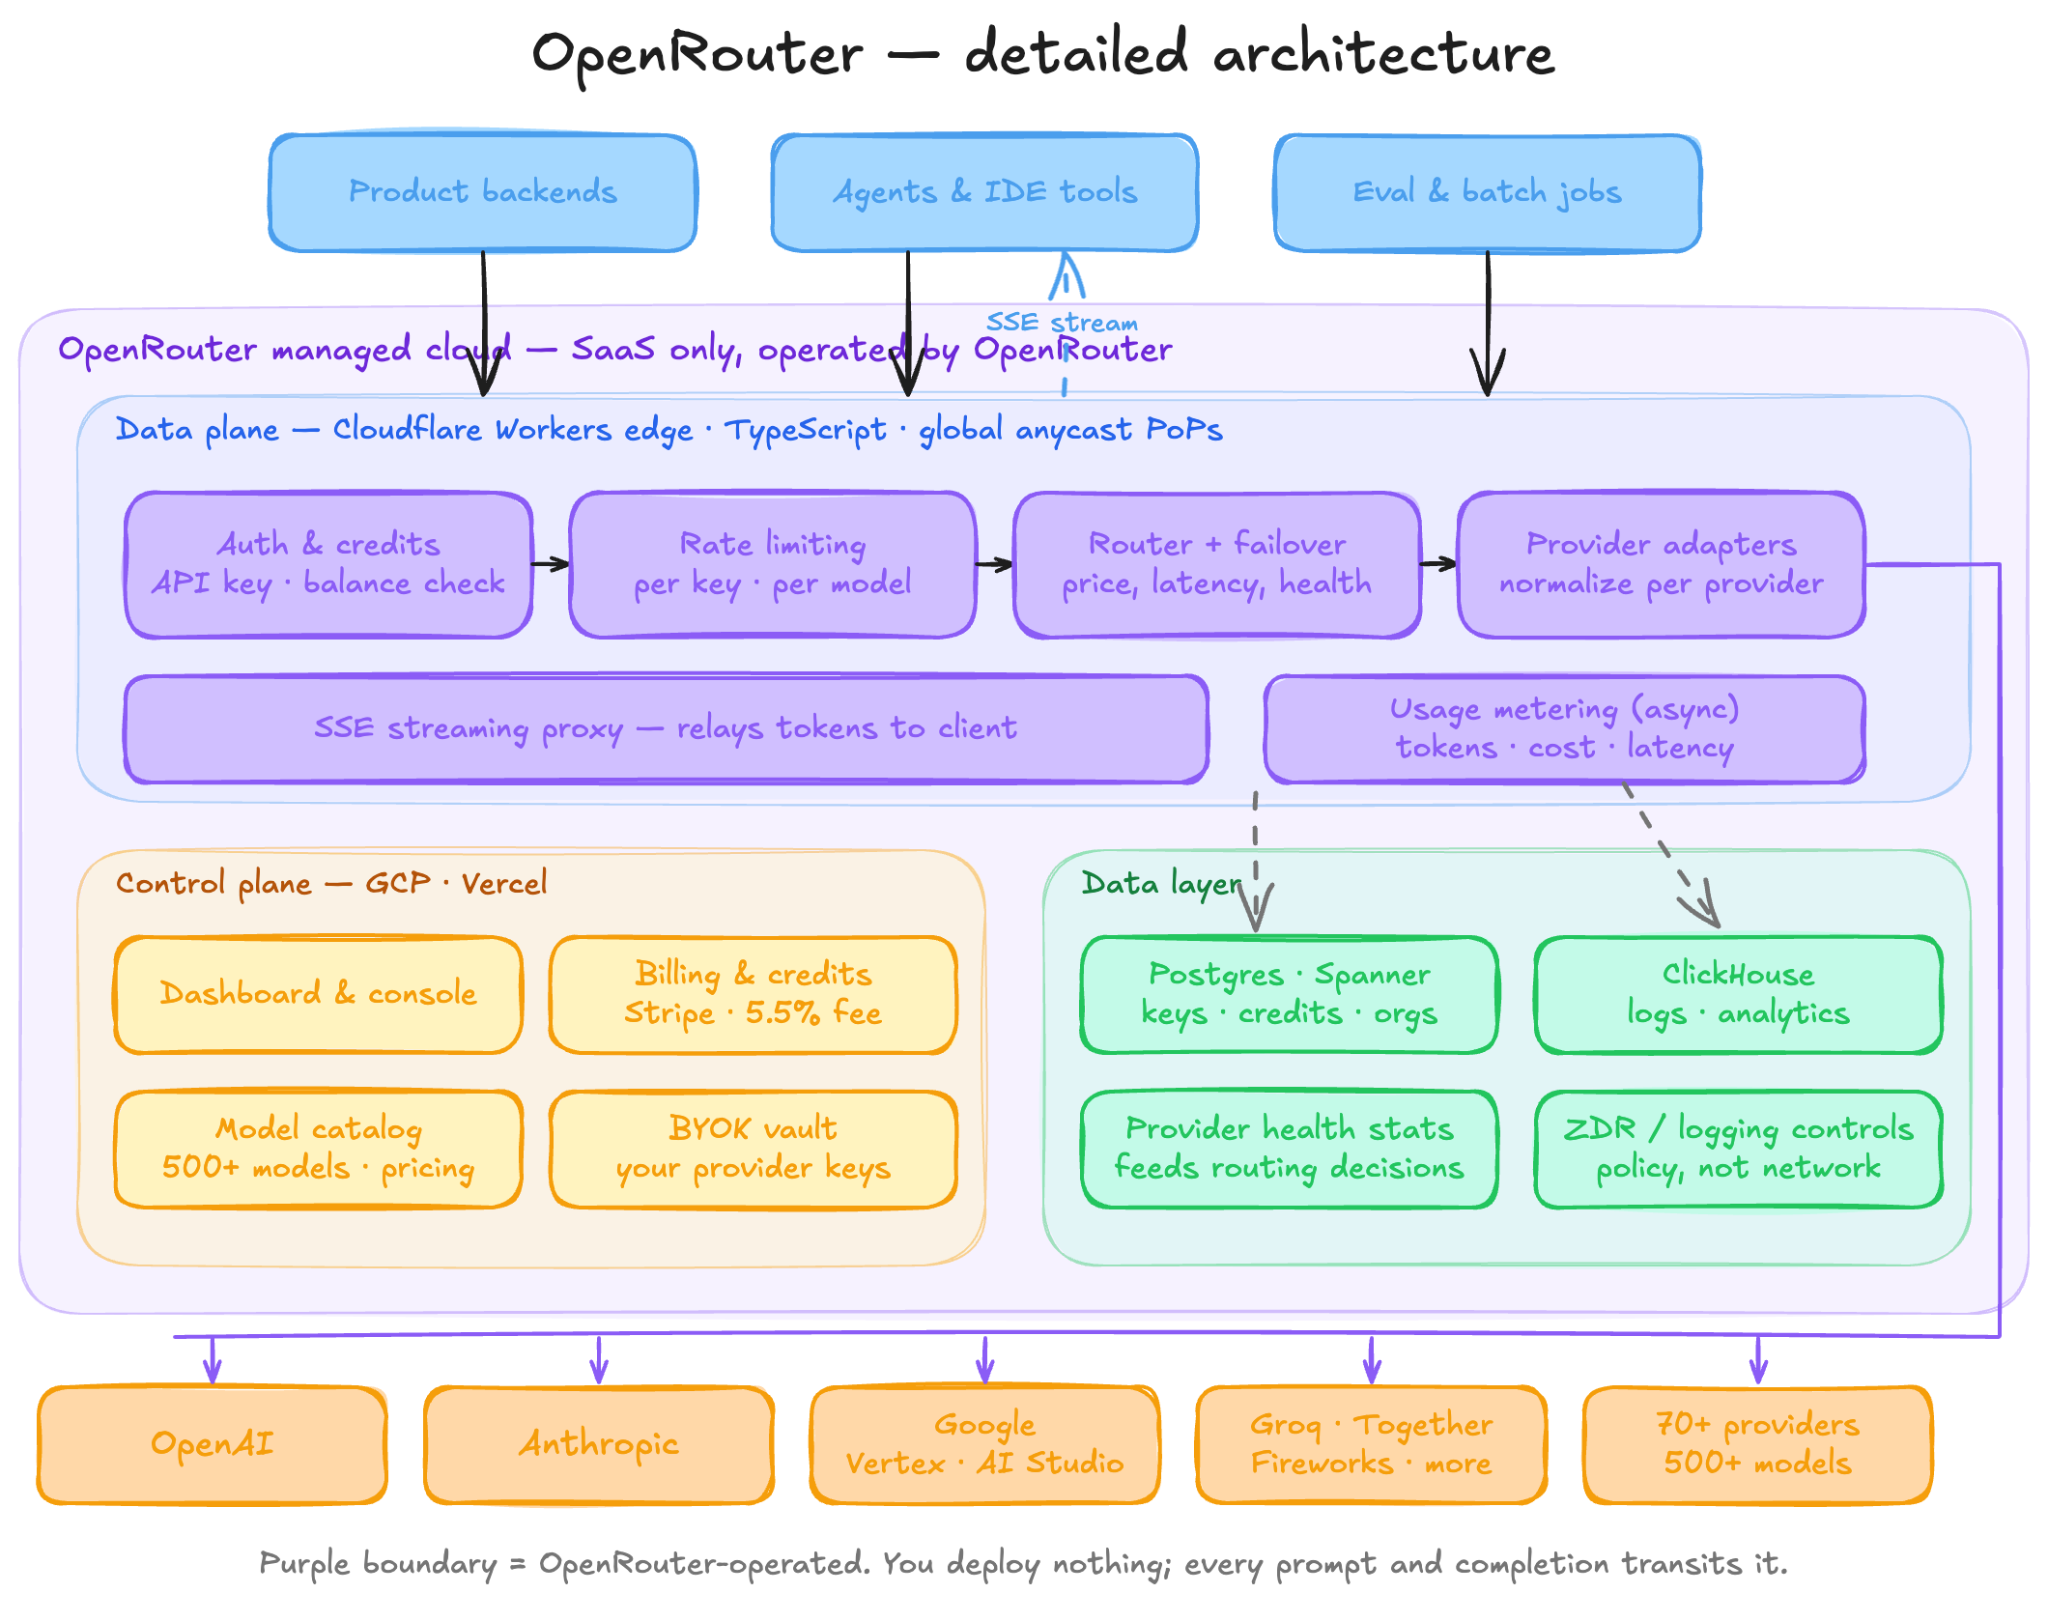
OpenRouter هو موجه SaaS مُدار لا يقدم إصدارًا للاستضافة الذاتية أو VPC أو في الموقع (on-prem) في أي مستوى، وكل مطالبة ترسلها عبره تغادر شبكتك. هذا ليس نقدًا للمنتج؛ بل هو تصميم بنية النظام الهندسية. ولكنه الحقيقة الوحيدة التي تنهي معظم تقييمات المؤسسات لـ OpenRouter قبل بدء مقارنة الميزات، وهو السبب الذي يدفع فرق المنصات والأمن إلى مقارنته مع AI gateway يمكنهم تشغيلها بأنفسهم.
هذا المقال موجه للأشخاص الذين يتعين عليهم الإجابة عن سؤال "أين يعمل هذا النظام، وإلى أين تذهب المطالبات": مهندسو المنصات الذين يحددون حجم النشر للإنتاج، وقادة الأمن الذين لديهم متطلبات حدود البيانات، والمهندسون المعماريون الذين يريدون معرفة ما يفعله مستوى التحكم (control plane) ومستوى البوابة (gateway plane) فعليًا. نقارن بين نموذج الاستضافة السحابية فقط من OpenRouter وأوضاع النشر الأربعة لـ TrueFoundry AI Gateway (SaaS المُدار، وSaaS مع التخزين الخاص بك، والهجين، والاستضافة الذاتية بالكامل أو المعزولة تمامًا)، ونستعرض البنية الهندسية التي تجعل هذه الأوضاع ممكنة، ونوضح بصراحة ما سيتعين عليك تشغيله في كل وضع. كل ادعاء مستمد من الوثائق الرسمية العامة للموردين.
إذا كنت تعرف بالفعل أنك بحاجة إلى بوابة داخل حدودك الخاصة، يمكنك حجز عرض توضيحي لـ TrueFoundry والتخطي مباشرة إلى جدول المقارنة أدناه.
يشغل OpenRouter كلاً من مستوى التحكم ومستوى البيانات على بنيته التحتية الخاصة. أنت لا تشغل أيًا منهما، لذا لا يوجد شيء للنشر، ولا توجد آلية مع Kubernetes، ولا توجد تبعيات تحفظ الحالة من جانبك، ولا توجد ترقيات لتشغيلها. البنية الهندسية المواجهة للعميل هي مجرد نقطة نهاية ومفتاح. بدلاً من أوضاع النشر، ما يختلف هو نقطة النهاية: openrouter.ai/api/v1 العالمي افتراضيًا، ولعملاء المؤسسات (Enterprise) عناوين URL أساسية محددة إقليمياً في eu.openrouter.ai و us.openrouter.ai، حيث يتم فك تشفير الطلبات ومعالجتها فقط داخل تلك المنطقة وتوجيهها فقط إلى المزودين العاملين هناك. تتيح النماذج الخاصة (Private Models)، وهي ميزة مؤسسية أيضًا، لـ OpenRouter الاتصال بنقطة نهاية نموذج تستضيفها أنت، ويتم إعدادها يدويًا بواسطة فريقهم (Models).
لا يُعد أي من ذلك استضافة ذاتية. فالمطالبات والاستجابات والبيانات الوصفية تمر جميعها عبر OpenRouter، ثم تمر عبر المزود الذي يخدم الطلب. يوضح OpenRouter ثلاثة عناصر تحكم مجاورة، ومن المهم أن نكون دقيقين بشأن ما يفعله كل منها: التوجيه داخل المنطقة يحدد الولاية القضائية التي يتم فيها فك تشفير البيانات؛ التوجيه دون الاحتفاظ بالبيانات يقتصر على الطلبات للمزودين الذين لا يخزنون المطالبات أو الاستجابات؛ و provider.data_collection: "deny" يوجه الطلبات فقط إلى المزودين الذين لا يجمعون بيانات المستخدم. تحكم هذه العناصر الثلاثة مكان انتقال البيانات وما يتم الاحتفاظ به. ولا يغير أي منها حقيقة خروج البيانات من شبكتك. لم يتم توثيق آلية التحويل عند الفشل بين نقطتي النهاية الإقليميتين.
الجانب الآخر يستحق نفس القدر من الاهتمام. فعدم وجود بنية تحتية على أي نطاق يعد ميزة حقيقية، والعمل التشغيلي لا يختفي بقدر ما ينتقل إلى تطبيقك: التعامل مع إعادة المحاولة وانتهاء المهلة في العميل، ومراقبة رصيد الائتمان، واتخاذ قرار بشأن الاحتفاظ بمسار مباشر إلى المزود كمسار ثانٍ، لأن البوابة المستضافة تشكل نقطة مفردة في مسار الطلب.
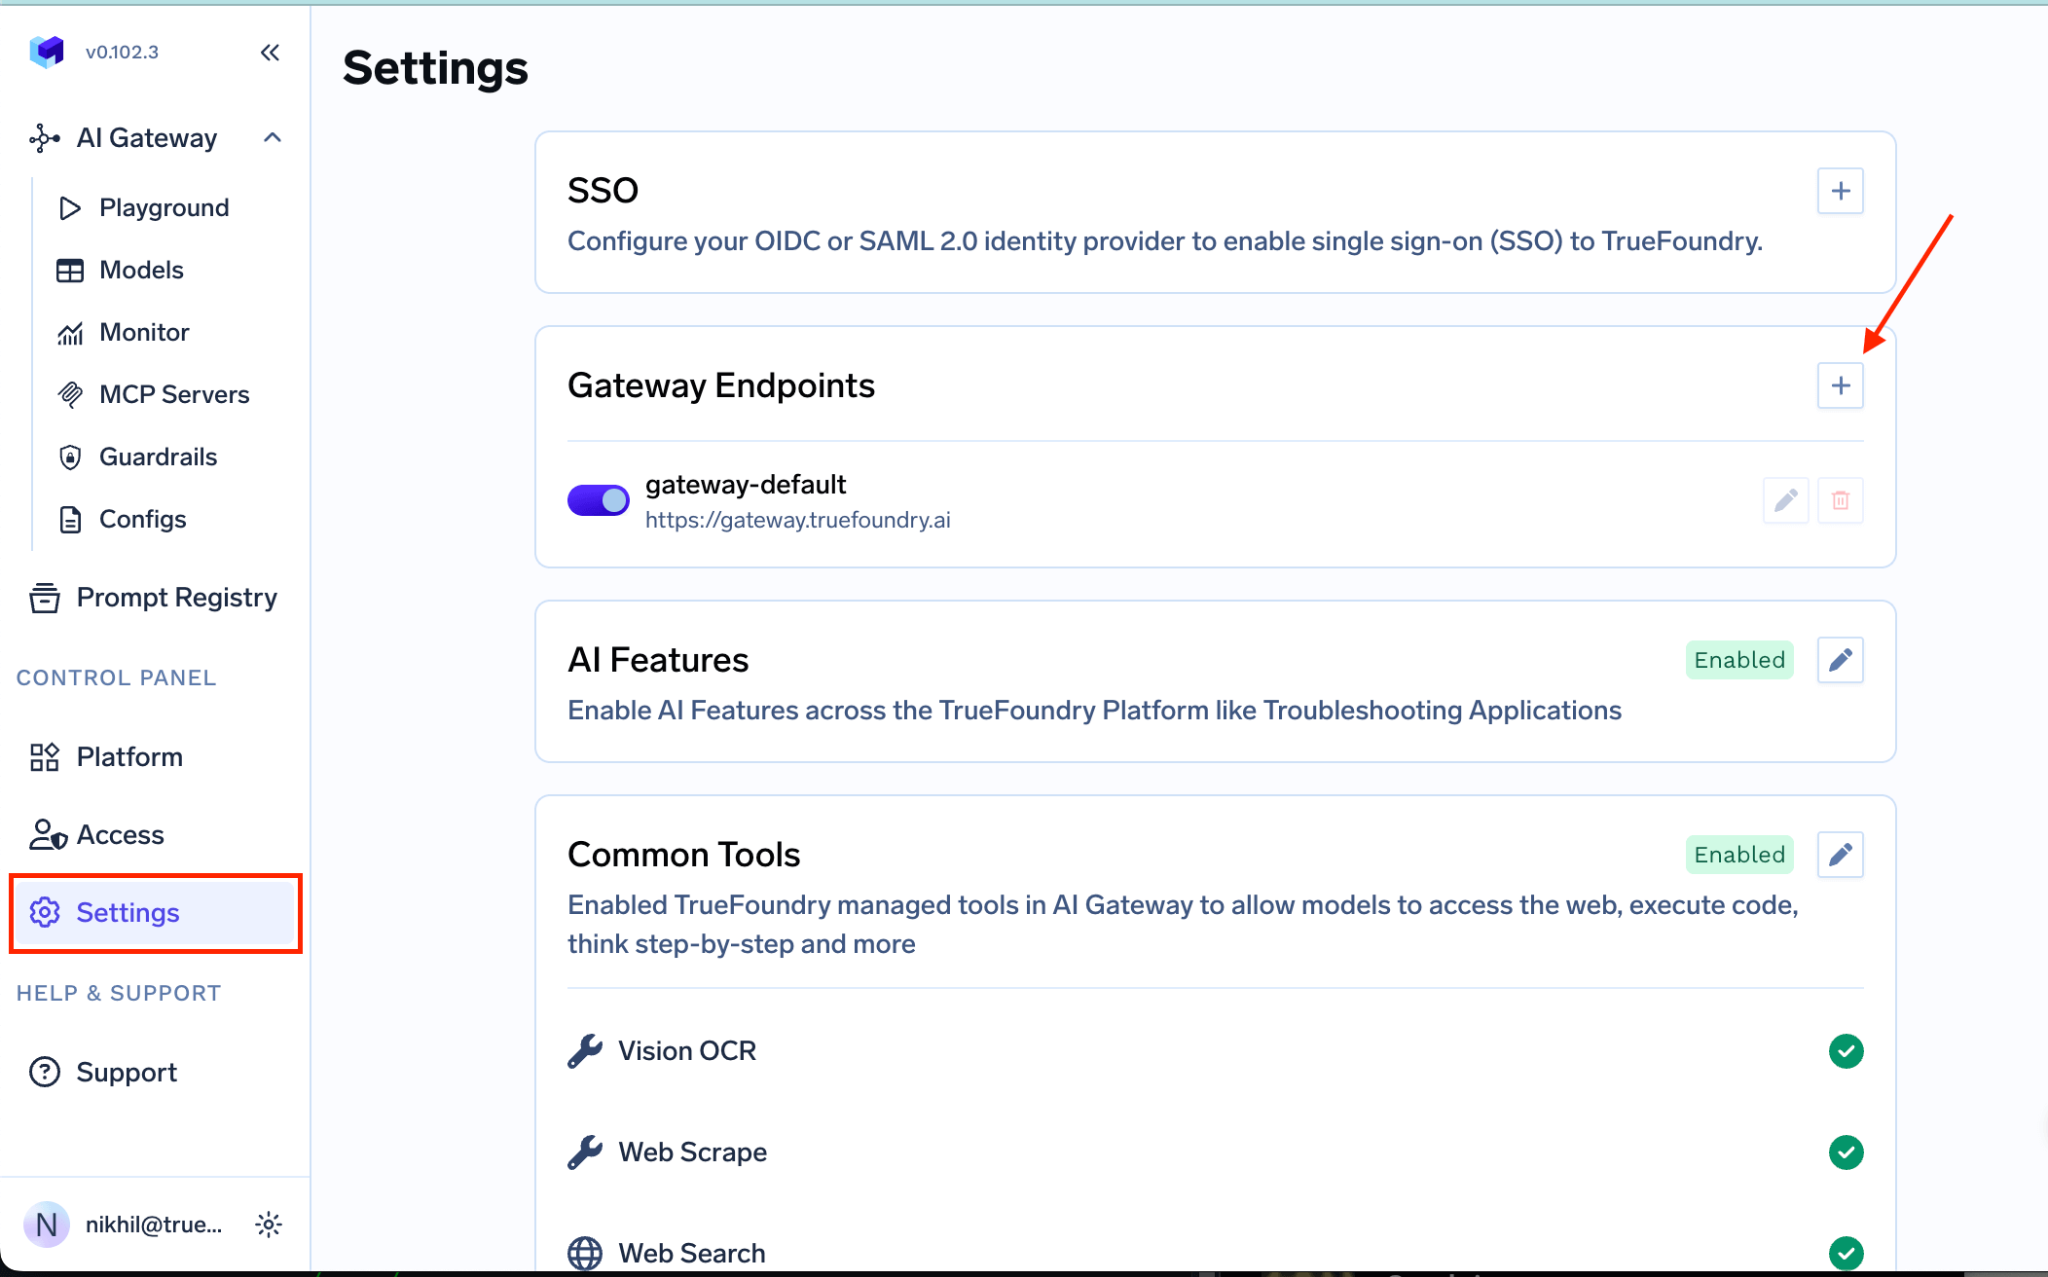
عادة ما تكون بوابة AI المستضافة ذاتيًا عبارة عن نسخة مشتقة (fork) من منتج المورد: ملف تنفيذي مختلف، ومجموعة ميزات مختلفة، وعقد دعم مختلف. يقدم TrueFoundry أربعة أوضاع كمنتج واحد على مستوى تحكم واحد، وهو الاختلاف الهيكلي في هذا الموضوع (modes of deployment):
تعالج هذه الأوضاع مشكلات مختلفة، والخلط بينها هو الخطأ الأكثر شيوعًا الذي نراه في التقييمات. يحل الوضع 2 إقامة البيانات دون حل مشكلة خروج مسار البيانات: فالمطالبات لا تزال تمر عبر بوابتنا. يحل الوضع 3 خروج مسار البيانات، لأن المطالبات لا تغادر VPC الخاص بك أبدًا، مع الحفاظ على العمليات التشغيلية قريبة من الصفر، لأن مستوى البوابة لا يحفظ أي حالة. يحل الوضع 4 كل شيء باستثناء استدعاء مفصح عنه واحد: يمر تسجيل الدخول والترخيص عبر خادم المصادقة العالمي لدينا، والذي يتلقى عناوين البريد الإلكتروني للمستخدمين وعد الطلبات ولا يتلقى أي شيء من مسار الطلب. إذا كنت تشغل بالفعل نماذج في بيئتك الخاصة، فإن دليلنا حول on-premise LLM deployment يغطي كيفية وضع البوابة بجانبها.
ملاحظتان صادقتان. لا يوجد إصدار مفتوح المصدر مستضيف ذاتيًا؛ فالمستوى المجاني Developer هو مستوى SaaS وليس ملفًا تنفيذيًا يمكن استضافته ذاتيًا، والاستضافة الذاتية هي قدرة ضمن خطة Enterprise. والتنقل بين الأوضاع (البدء على SaaS ثم الانتقال إلى الهجين) موضح ضمنيًا من خلال مستوى التحكم المشترك ولكنه ليس موثقًا بعد كإجراء ترحيل مدعوم.
السبب في أن الأوضاع الأربعة يمكن أن تكون منتجًا واحدًا هو الفصل بين مستوى التحكم ومستوى البوابة، والسبب في أن الوضع الهجين رخيص التشغيل هو ما لا يفعله مستوى البوابة.
مستوى البوابة غير حافظ للحالة تمامًا. يتم مزامنة التكوين (النماذج، المفاتيح، السياسات، RBAC) من مستوى التحكم عبر قائمة انتظار NATS ويتم الاحتفاظ به في الذاكرة. كل فحص لمسار الطلب (المصادقة، RBAC، حدود المعدل، الميزانيات) يتم تنفيذه في الذاكرة، دون أي استدعاء لقاعدة البيانات في المسار السريع. تتدفق السجلات والمقاييس إلى الأعلى بشكل غير متزامن بعد الاستجابة، لذا لا تعوق كتابة السجلات الطلب أبدًا. يحتفظ مستوى التحكم بجميع الحالات: Postgres للتكوين والمستخدمين، وNATS للمزامنة، وClickHouse المدعوم بتخزين blob للسجلات والتحليلات (gateway plane architecture, control plane architecture). هذا ما يمنح البوابة حوالي 3–4 كمون إضافي وأكثر من 350 طلبًا في الثانية على vCPU واحد مع توجيه أكثر من 2,500 LLM من خلال نقطة نهاية واحدة متوافقة مع OpenAI، ولهذا السبب يمكن لعدة مستويات بوابة أن ترتبط بمستوى تحكم واحد لعمليات النشر عبر VPCs متعددة ومناطق متعددة.
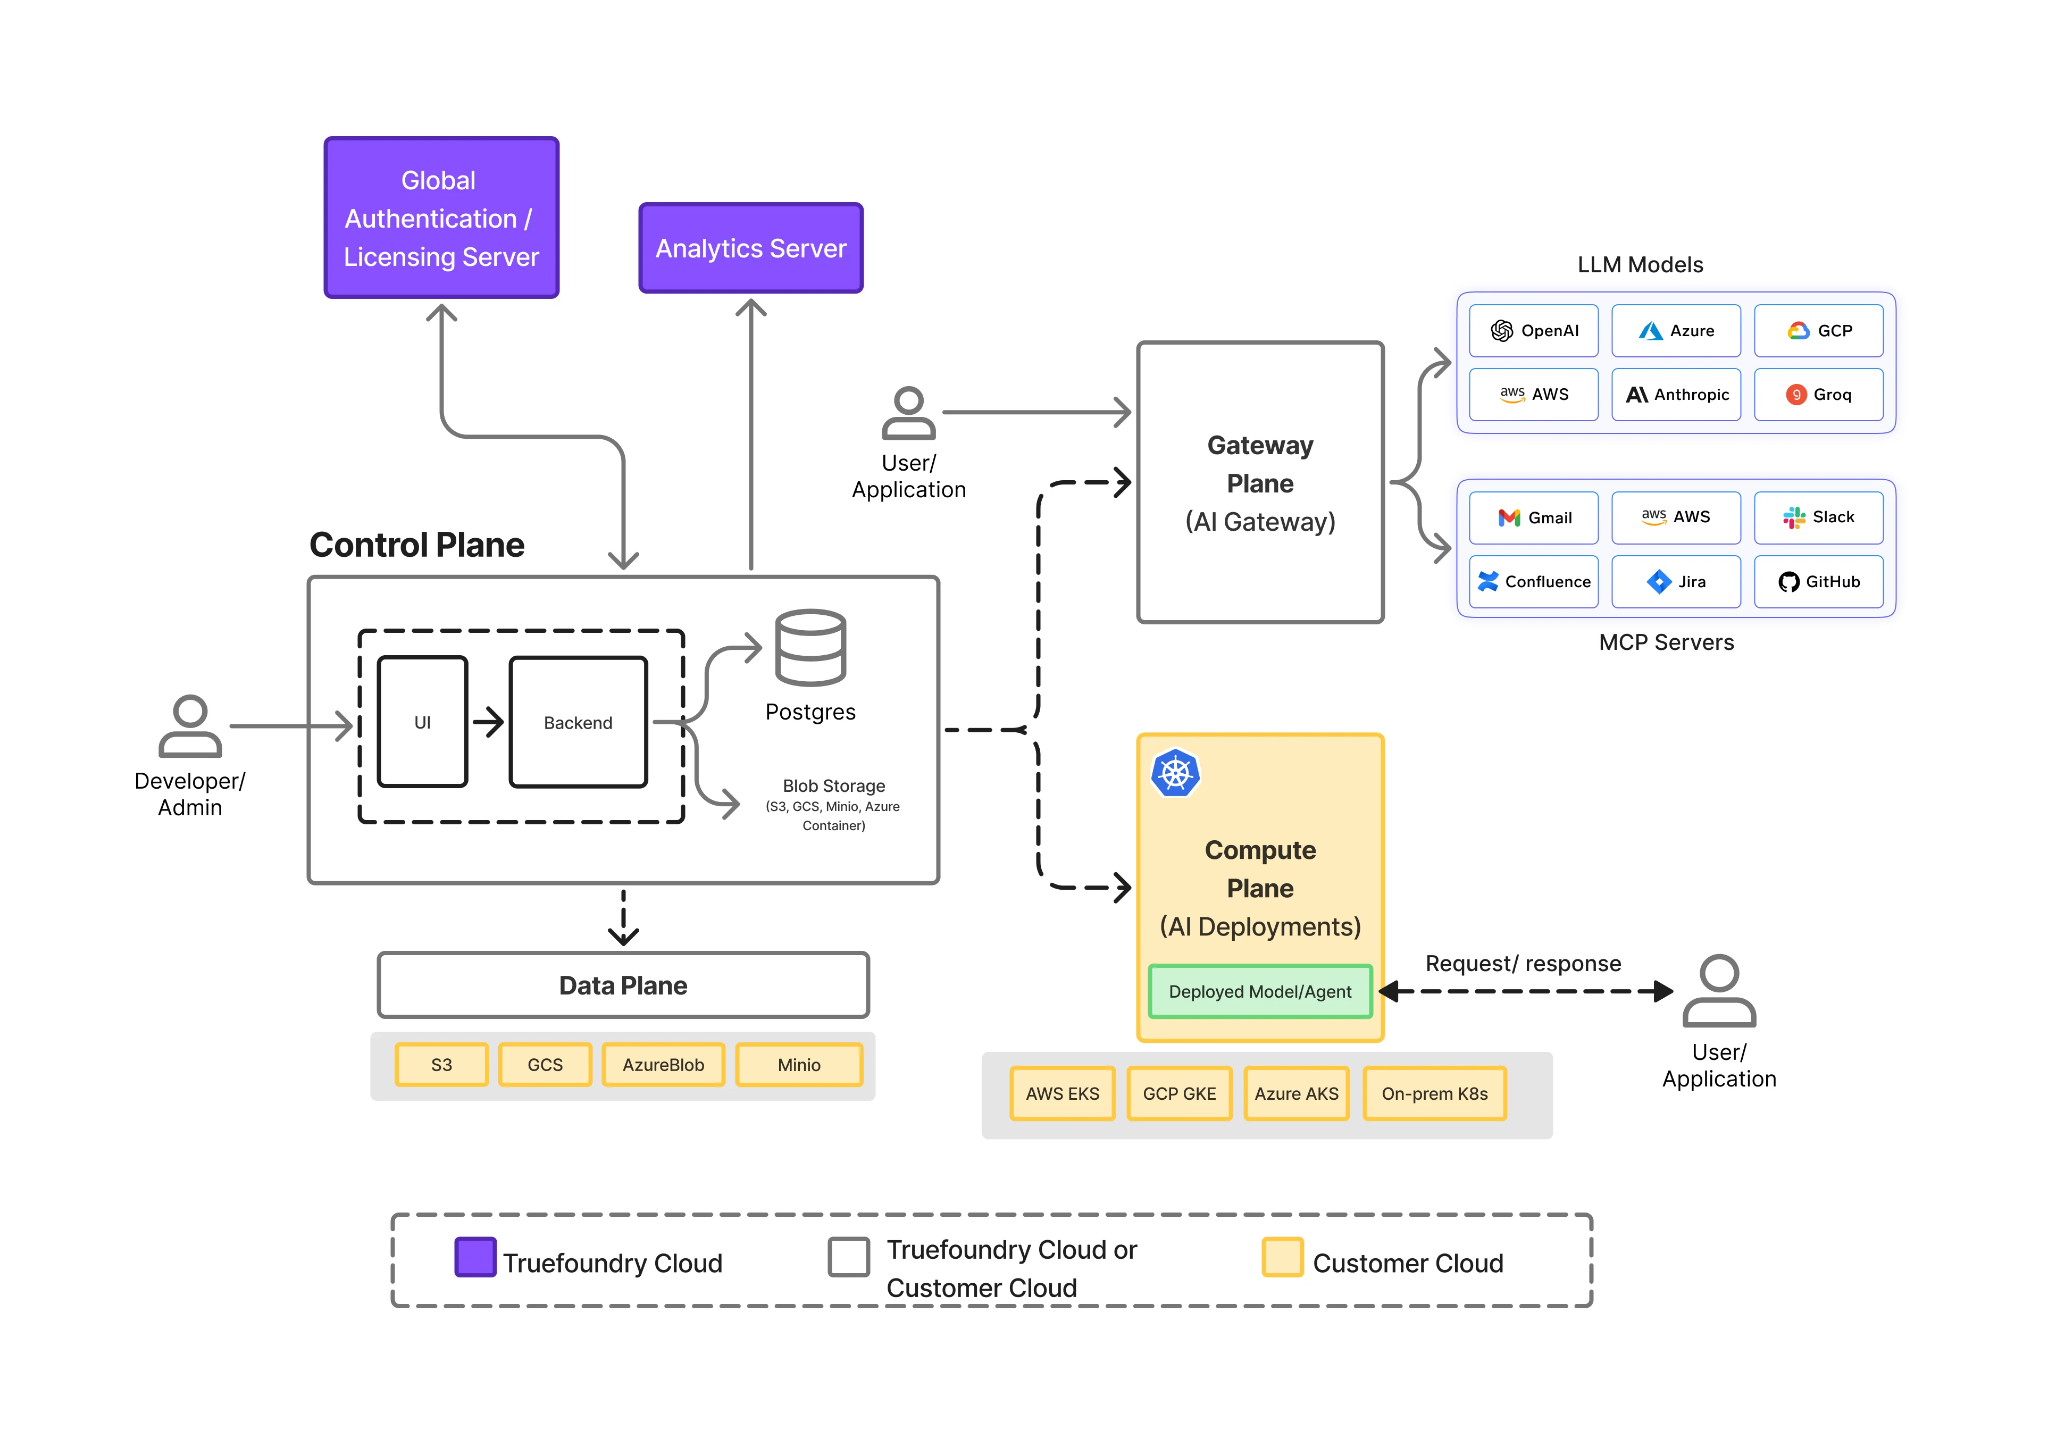
هناك نقطتا دقة تحافظان على صحة هذا الادعاء بشأن البنية الهندسية لـ AI gateway. "عدم وجود استدعاء خارجي في مسار الطلب" له استثناءات موثقة: Redis على المسارات المُمكّنة بـ cache، وأي حاجز حماية مُدار بواسطة TrueFoundry مرتبط بمسار يضيف قفزة شبكة. وهذا الفصل ليس ميزة حصرية للوضع الهجين؛ فـ SaaS الكامل يعمل بنفس البنية الهندسية، لذا فإن الوضع الهجين هو نفس المنتج مع نقل مستوى واحد بدلاً من وجود نسخة مشتقة (fork).
يجيب الفصل أيضًا على السؤال الذي يطرحه كل فريق منصة: ماذا يحدث عندما تعذر الوصول إلى مستوى التحكم؟ تستمر البوابة في تقديم الخدمات بناءً على آخر تكوين تم مزامنته. ما يتأثر هو حداثة التكوين، ودقة الميزانية المجمعة، والقدرة على بدء تشغيل حاويات (pods) جديدة. أسوأ حالة هي تعطل NATS والخلفية البرمجية لمستوى التحكم معًا، حيث تتوقف المزامنة في الوقت الفعلي، ويتوقف أنبوب السجلات، وتتجمَّد العدادات المجمعة، وتفشل إعادة تشغيل الحاويات. مع عمل NATS وتعطل الخلفية البرمجية فقط، تستمر المزامنة والتجميع والسجلات، وتتأثر واجهة المستخدم و API فقط (deployment FAQ). المكافئ لذلك في OpenRouter أبسط وأكثر قسوة: مستوى التحكم ومستوى البيانات هما نظام مستضيف واحد بدون خيار احتياطي يطبقه العميل، لذا فإن أي انقطاع هناك يزيل كل مزود في وقت واحد، وهو الفشل الذي يتم اعتماد موجه متعدد المزودين لتجنبه.
مستوى البوابة مكتوب بلغة Hono على Node.js ويتم توفيره كمخطط tfy-llm-gateway Helm لـ Kubernetes 1.27+ (تم توثيق EKS و GKE و AKS و OpenShift و on-prem). لا توجد CRDs ولا يوجد مشغل (operator): تعيش كائنات البوابة في مستوى التحكم وتتم مزامنتها عبر NATS، لذا لا يلمس kubectl تكوين البوابة أبدًا. عقل واحد، ودون أي انحراف في المجموعات (clusters)، مع تكلفة واحدة صادقة: سياسة البوابة ليست قابلة للتطبيق كـ GitOps من خلال بيانات Kubernetes، و GitOps/IaC هي قدرة موجهة للمؤسسات (Enterprise) (deploy gateway plane).
تأتي ادعاءات "البيئات المعزولة تمامًا" (air-gapped) في هذا السوق في ثلاث درجات، ويجب على المشتري معرفة الدرجة التي تُباع له. البيئة المعزولة التسويقية هي SaaS مع شبكات خاصة. والبيئة المعزولة لمسار البيانات تعني عدم خروج أي بيانات طلب أبدًا، مع وجود استثناء مفصح عنه لقناة التحكم. والمنفصلة تمامًا تعني عدم وجود أي خروج من أي نوع، مع ترخيص غير متصل بالإنترنت.
تقع TrueFoundry بثبات في الدرجة الثانية. تم توثيق عمليات التثبيت المستضافة ذاتيًا بالكامل في البيئات المقيدة، مع عكس الصور والمخططات في سجلات خاصة ودون الحاجة لشبكة الإنترنت العامة لخدمة حركة المرور. الترخيص عبارة عن مفتاح مخزن كـ Kubernetes Secret، يتم التحقق منه عند بدء التشغيل ووقت المزامنة بدلاً من كل طلب؛ وتستمر الحاويات الشغالة في تقديم الخدمات لأجل غير مسمى دون الاتصال بخادم الترخيص، وفقط عمليات بدء الحاويات الجديدة تحتاج إلى مستوى التحكم و NATS. لا يوجد ترخيص ملفي غير متصل بالإنترنت، وهي الفجوة المتبقية للوصول إلى الدرجة الثالثة. هناك حد واحد ينفتح تلقائيًا يجب أن يرافق دائمًا ادعاء air gapped LLM: حاجز حماية PII المدمج لدينا يعمل بواسطة Azure AI Language ويتم تشغيله على بنية تحتية مُدارة بواسطة TrueFoundry، لذا فإن تمكينه في نشر مستضيف ذاتيًا يرسل محتوى الطلب عبر الحدود. يجب أن تستخدم التكوينات المعزولة تمامًا حواجز حماية مستضافة ذاتيًا أو مخصصة بدلاً من ذلك (PII guardrail).
لا يقع OpenRouter على هذا المقايس. وفيما يتعلق بإقامة البيانات في OpenRouter تحديدًا، فإن أدق نتيجة في وثائقه هي أن تسجيل المدخلات والمخرجات (Input & Output Logging) لا ينطبق على الطلبات الموجهة عبر نقاط النهاية في الاتحاد الأوروبي أو الولايات المتحدة؛ حيث يتم معالجة هذه الطلبات بشكل طبيعي ولكن يتم تخطي التسجيل. بالتالي، فإن المعالجة داخل المنطقة ومحتوى المطالبة المخزن هما أمران يتعارضان ولا يجتمعان، لذا فإن المشتري في المؤسسة الذي يريد إقامة البيانات في الاتحاد الأوروبي لا يمكنه أيضًا الحصول على تصحيح أخطاء أو تدقيق على مستوى المطالبة من خلال المنصة. أين تعيش البيانات الوصفية للطلبات المحتفظ بها في OpenRouter، وفي أي منطقة، أمر غير موثق.
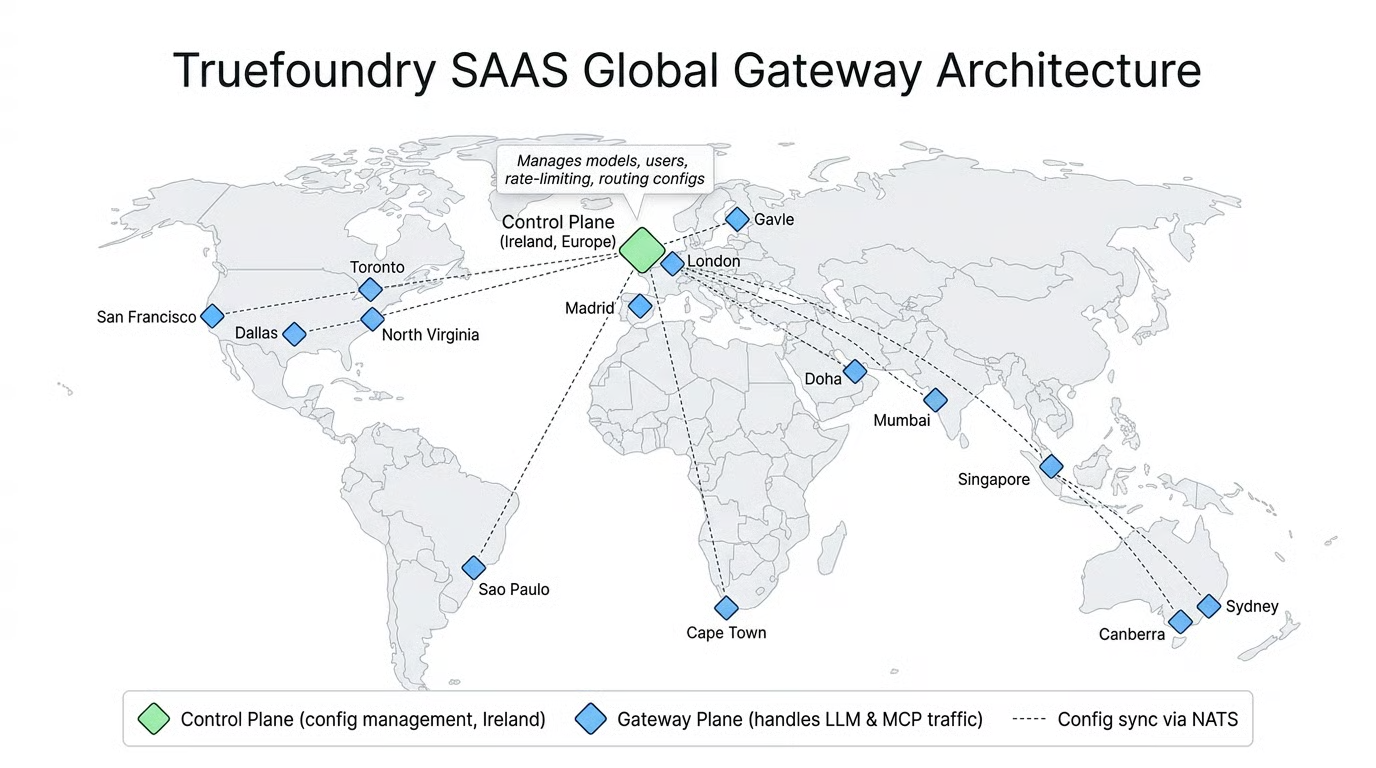
فيما يتعلق بالمناطق المتعددة: يقوم TrueFoundry SaaS بالتحويل التلقائي عند الفشل إلى أقرب بوابة سليمة (globally distributed SaaS)؛ والاستضافة الذاتية متعددة المناطق عبارة عن مستويات بوابة متعددة تحت مستوى تحكم واحد (Enterprise)، مع توجيه حركة المرور والتعافي من الكوارث لمستوى التحكم متروكين لتصميمك الخاص.
قدرات TrueFoundry مستمدة من وثائقنا؛ وتستعرض قدرات OpenRouter وظائفه الموثقة علنًا وقت كتابة هذا المقال.
حد الإنتاج الأدنى لـ TrueFoundry يتحدد حسب الوضع وليس حسب النطاق. في الوضع الهجين، عبارة عن مجموعة Kubernetes عبر منطقتي توفر، ونسختين أو أكثر من البوابة غير الحافظة للحالة مع التحجيم التلقائي وضمان عدم التواجد على نفس العقدة (anti-affinity)، وحركة المرور الواردة بـ TLS، والخارجة إلى مستوى التحكم والمزودين، و Redis فقط إذا كنت تستخدم التخزين المؤقت (caching) أو تحتاج إلى ميزانيات دقيقة عبر النسخ. التوافر العالي مجرد نسخ متماثلة. الانتقال إلى الاستضافة الذاتية بالكامل يضاعف مكوناتك الحافظة للحالة من مكون اختياري واحد إلى أربعة مكونات مطلوبة: Postgres مُدار متعدد مناطق التوفر، ومجمع NATS مكون من ثلاث عقد، و ClickHouse مكرر، وتخزين blob دائم، وكل منها إما خدمة مُدارة أو تقع ضمن مسؤوليّتك. ولهذا السبب تبلغ التكاليف الأساسية حوالي 600 دولار شهريًا للوضع الهجين و 800–1,000 دولار شهريًا للوضع المستضيف ذاتيًا بالكامل قبل التوسع، ولهذا السبب نحدد ما يقارب 0.1–0.15 موظف دوام كامل للوضع الهجين و 0.3–0.5 موظف دوام كامل لمستوى تحكم مستضيف ذاتيًا (تقديراتنا، وليست أرقامًا منشورة).
خط التكلفة لـ OpenRouter هو 0$ وحوالي 0.02 موظف دوام كامل لفريق صغير، وهي ميزة حقيقية. إن المقارنة التي ينبغي للمشتري إجراؤها فعليًا ليست "مجاني مقابل 800 دولار": بل ما إذا كان المتطلب الذي دفعه للبحث عن بوابة LLM للمؤسسات يمكن تلبيته بواسطة منتج مستضيف على الإطلاق. إذا كان يجب أن تظل المطالبات داخل الحدود، فإن خط البنية التحتية هو ثمن تلبية هذا المتطلب. يتم تغطية المجال الأوسع من خيارات الاستضافة الذاتية في دليلنا حول OpenRouter alternatives.
إن OpenRouter المستضيف ذاتيًا ليس منتجًا موجودًا، ولا يوجد أي قدر من التوجيه الإقليمي أو تكوين عدم الاحتفاظ بالبيانات يحول سوقًا مستضيفًا إلى منتج مستضيف ذاتيًا. يفوز OpenRouter في عنوان النشر بالبساطة ويخسر في الخيارات: لا شيء لتشغيله، ولا شيء يمكنك الاحتفاظ به داخل شبكتك. يفوز TrueFoundry في الخيارات ويدفع الثمن في البصمة التشغيلية: أربعة أوضاع على مستوى تحكم واحد، ومستوى بوابة غير حافظ للحالة يستمر في تقديم الخدمات خلال انقطاعات مستوى التحكم، وخيار استضافة ذاتية تكلفته حزمة حافظة للحالة ووقت المهندس. بالنسبة لأي مؤسسة لديها متطلبات حدود البيانات، يتم اتخاذ القرار بناءً على هذا العنوان وحده.
إذا كنت تقيّم AI gateway لنشر VPC أو هجين أو معزول تمامًا، يمكنك حجز عرض توضيحي لرؤية مستوى البوابة يعمل داخل مجموعتك الخاصة، أو استكشاف TrueFoundry AI Gateway للبدء على SaaS المُدار ونقل المستوى لاحقًا.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد




