



November 6, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Blazingly fast way to build, track and deploy your models!
تقارن فرق العمل في المؤسسات بين Obot AI و Kong AI مع انتقال حركة مرور بيانات الذكاء الاصطناعي إلى ما هو أبعد من مجرد استدعاءات النماذج البسيطة. لم يعد سؤال الشراء مقتصرًا على التوجيه فحسب، بل تحتاج الفرق أيضًا إلى وصول آمن لبروتوكول MCP، وعناصر تحكم في الوكلاء، وقدرات مراقبة، ورؤية واضحة للتكاليف، وحوكمة قبل وصول أنظمة الذكاء الاصطناعي إلى مرحلة الإنتاج.
تعتمد Obot AI و Kong AI على افتراضات تشغيلية مختلفة. تقترب Obot من كونها منصة لإدارة وحوكمة بروتوكول MCP، بينما تعمل بوابة Kong AI على توسيع نطاق إدارة واجهة برمجة التطبيقات (API) الناضجة ليشمل حركة مرور بيانات الذكاء الاصطناعي. وقد قدم إصدارها 2.0 وقت تشغيل مخصصًا وكائنات من الدرجة الأولى للنماذج وخوادم MCP والوكلاء.
السؤال العملي هو أي نموذج تشغيلي يمكن لفريقك دعمه. تصبح TrueFoundry ذات أهمية عندما ترغب المؤسسات في حوكمة النماذج وأدوات MCP والوكلاء والميزانيات وضوابط الحماية وأدلة التدقيق بشكل موحد. إن بوابة الذكاء الاصطناعي (AI Gateway) توفر طبقة تحكم أوسع في البنية التحتية للذكاء الاصطناعي عبر أحمال العمل تلك.
الانقسام الأول بسيط؛ تستحق Obot AI التقييم عندما تكون حوكمة خادم MCP هي المشكلة الرئيسية. أما بوابة Kong AI فهي خيار أفضل عندما يجب أن تتبع حركة مرور بيانات النماذج اللغوية الكبيرة (LLM) نموذج تشغيل بوابة واجهة برمجة التطبيقات الحالي، كما أنها تناسب الفرق التي تستخدم بالفعل Konnect ونموذجها الأوسع لإدارة حركة المرور.
هذا الإطار يجعل المقارنة بين Obot AI و Kong AI عملية. لا ينبغي للمشترين التعامل مع هذه المنتجات كبوابات متطابقة، فهي تعالج متطلبات متداخلة عبر طبقات تحكم مختلفة، وقد توسعت كل منصة لتشمل مجالات الأخرى.
توفر بوابة النماذج اللغوية الكبيرة (LLM Gateway) من Obot الآن لعملاء الذكاء الاصطناعي الخارجيين نقاط نهاية متوافقة مع الموفرين ووصولاً إلى النماذج مقيدًا بالسياسات. وهي تدعم OpenAI و Anthropic و Amazon Bedrock و Azure والموفرين المتوافقين. ومع ذلك، فإن بوابتها الموثقة لا توفر نفس ميزات موازنة التحميل عبر الموفرين المتاحة من خلال توجيه نماذج الذكاء الاصطناعي في Kong.
بالنسبة للفرق التي تفصل بين اتصال النماذج ووظائف البوابة العامة، فإن دليل بوابة النماذج اللغوية الكبيرة (LLM Gateway) من TrueFoundry يشرح كيف يمكن للمؤسسات توجيه حركة مرور بيانات النماذج اللغوية الكبيرة عبر طبقة مخصصة مدركة للنماذج.
يجب أن تقارن بطاقة تقييم Kong AI و Obot AI بين الملكية، والتسعير، والحوكمة، والمراقبة، والنشر. هذا النهج يجعل اتخاذ القرار أسهل من مقارنة قوائم الميزات الطويلة بشكل منفصل.
توفر Obot حاليًا ثلاث نسخ من نفس صورة الحاوية (container image). تدعم النسختان الافتراضية والمجتمعية ما يصل إلى 100 مستخدم و100 جهاز. تضيف النسخة المجتمعية دعمًا لـ Entra و Okta و JumpCloud و Auth0، بينما تزيل نسخة المؤسسات هذه القيود وتضيف دعمًا مخصصًا للمؤسسات.
يمكن أن يناسب هذا الهيكل فرق تكنولوجيا المعلومات التي ترغب في بنية تحتية لـ MCP ذاتية الإدارة وموفري هوية حاليين. تظل قاعدة الأكواد الحالية مفتوحة المصدر بموجب ترخيص MIT، بما في ذلك مكونات مصادقة المؤسسات وموفري النماذج التي كانت مغلقة سابقًا.
فيما يتعلق بالتحكم في MCP، تستخدم Obot سياسات وصول على مستوى الخادم بالإضافة إلى فلاتر تقوم بفحص أو رفض أو تعديل استدعاءات الأدوات الفردية. توفر Kong قوائم تحكم في الوصول (ACLs) لكل أداة من خلال عناصر تحكم خادم AI MCP. كما يمكن استبعاد الأدوات غير المصرح بها من استجابات الاكتشاف للمستهلك المعني.
بالنسبة لتوجيه النماذج، توفر Kong مجموعة ميزات أكثر شمولاً. تدعم قدراتها في "نموذج الذكاء الاصطناعي" و "وكيل الذكاء الاصطناعي المتقدم" التوجيه الموزون، والاختيار بناءً على زمن الاستجابة، وأقل استخدام، والتوجيه الدلالي، وإعادة المحاولة، وتجاوز الفشل لدى الموفر.
يساعد هذا التمييز أيضًا الفرق على التفريق بين بوابة API التقليدية وبوابة مخصصة للذكاء الاصطناعي. توفر TrueFoundry تحليل المقارنة بين بوابة الذكاء الاصطناعي وبوابة API سياقًا إضافيًا لفرق المنصات التي تتخذ هذا القرار المعماري.
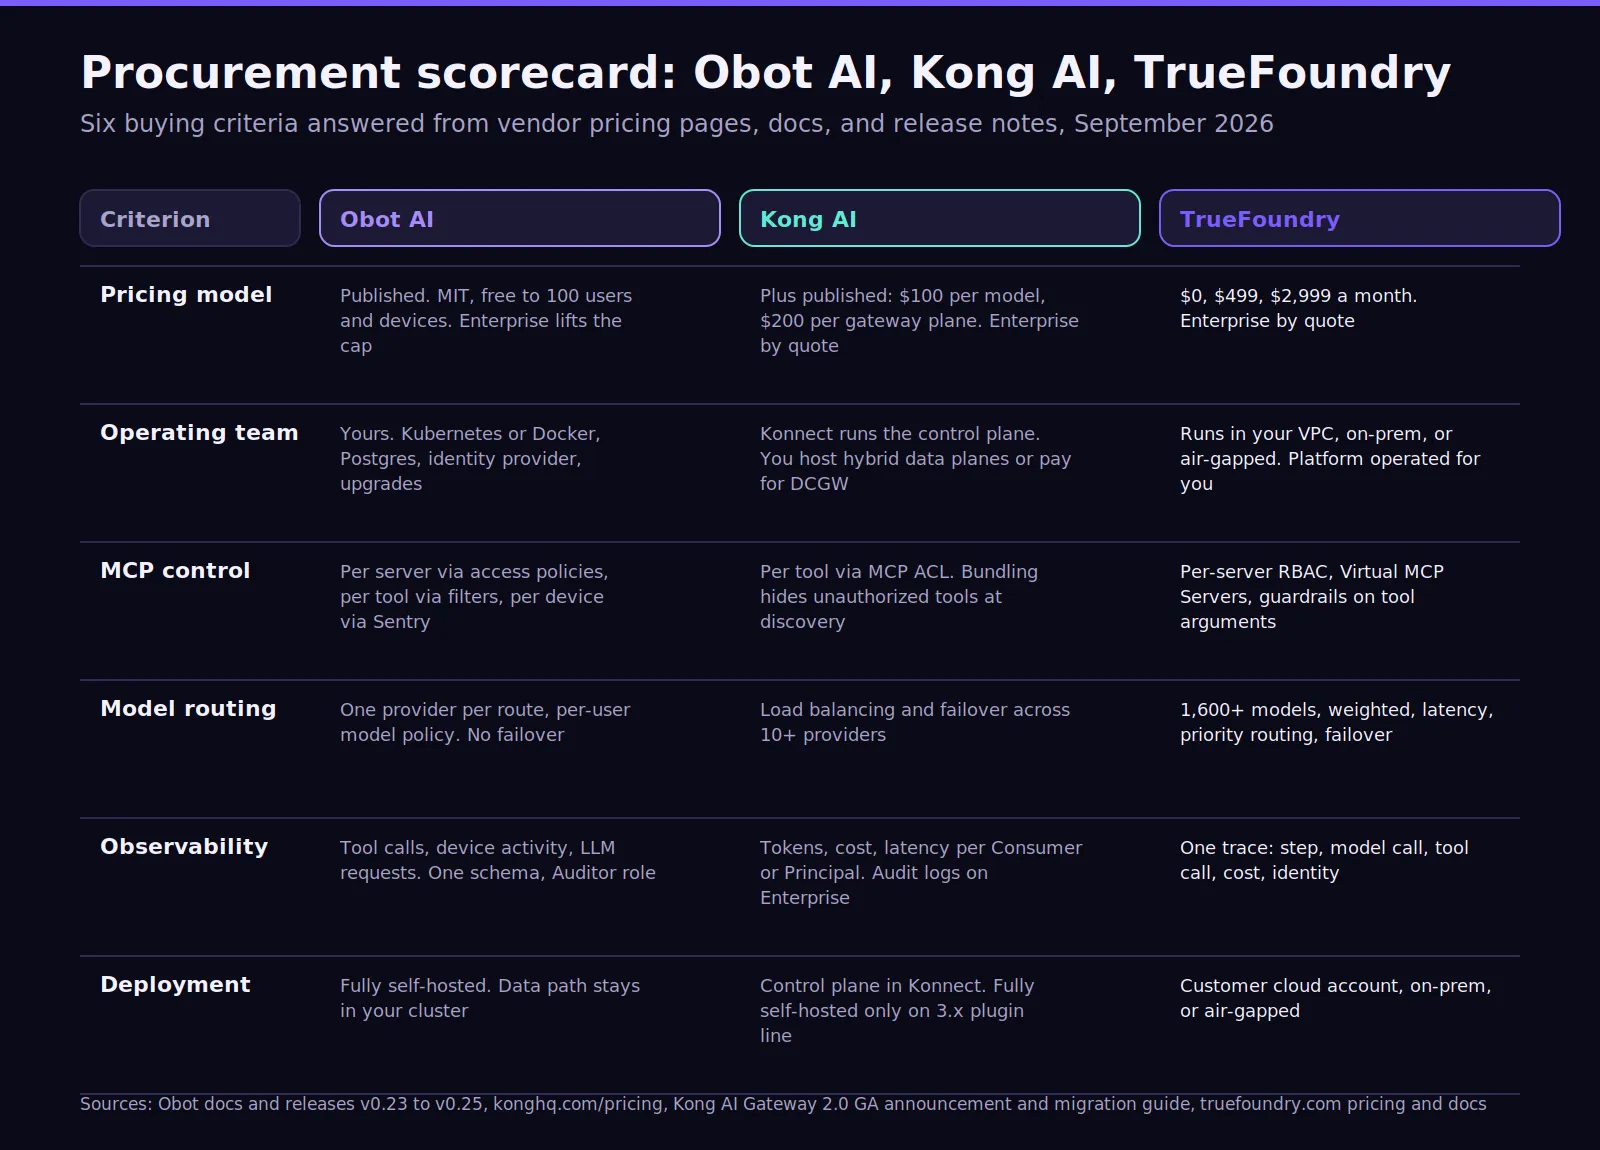
تعد مسألة التسعير في Obot AI مقابل Kong AI قضية ذات ثلاث طبقات. الطبقة الأولى هي الوصول إلى البرنامج. والثانية هي الجهد المبذول في المنصة. والثالثة هي تجميع الحوكمة عبر النماذج وخوادم MCP والأدوات والوكلاء.
تقدم Obot نقطة دخول بترخيص MIT مع ثلاث إصدارات. يظل الإصدار الافتراضي وإصدار المجتمع محدودين بـ 100 مستخدم وجهاز. بينما يزيل إصدار المؤسسات (Enterprise) هذه القيود ويضيف دعمًا رسميًا. يجذب نموذج النشر هذا الفرق التي ترغب في امتلاك البنية التحتية دون دفع رسوم ترخيص أولية.
لا تلغي تكلفة البرنامج مسؤوليات الاستضافة. تتطلب عمليات التثبيت في بيئة الإنتاج استخدام Kubernetes وPostgreSQL والتخزين والترقيات والمراقبة وإدارة الأمان. يوفر Docker بداية سريعة للتطوير والتقييم، لكن وثائق Obot نفسها تشير إلى Kubernetes كمسار الإنتاج لعمليات نشر أكثر قوة.
لذلك، يجب على الفرق التي تبحث عن بوابة MCP تعتمد على Docker الفصل بين سهولة التقييم وبنية الإنتاج. يعتمد نهج Docker على البنية التحتية المحلية لـ Docker، بينما يوفر Kubernetes عزلاً أقوى لأحمال عمل MCP المستضافة.
تستخدم Kong نموذجًا مختلفًا. تتضمن باقة Konnect Plus ما يصل إلى خمسة نماذج LLM فريدة، بتكلفة 100 دولار شهريًا لكل نموذج. تبلغ تكلفة مستويات التحكم في البوابة الهجينة 200 دولار شهريًا، بينما تبلغ تكلفة مستويات التحكم في البوابة السحابية المخصصة 500 دولار شهريًا بالإضافة إلى تكاليف النطاق الترددي.
تتضمن باقة Plus مليون طلب API شهريًا، مع فرض رسوم قدرها 200 دولار لكل مليون طلب إضافي، حتى الوصول إلى الحد الأقصى الموثق. تظل إضافات الذكاء الاصطناعي المتقدمة (Advanced AI plugins) اختيارية في باقة Plus، بينما تصبح مضمنة في باقة Enterprise. كما تضيف باقة Enterprise ميزات تسجيل الدخول الموحد (SSO) وسجلات التدقيق.
بالنسبة للمؤسسات الكبيرة، تكمن مسألة التكلفة الإجمالية للملكية (TCO) في ما إذا كانت عمليات Kong الحالية قادرة على استيعاب حوكمة الذكاء الاصطناعي بكفاءة. يجب على الفرق تضمين التراخيص، وعمليات مستوى البيانات، والقياس عن بُعد، وجهود الترحيل، وإدارة التكاليف، ووقت الهندسة.
تعد بنية AI Gateway 2.0 الحالية مهمة أيضًا. يتم إدارة مستوى التحكم الخاص بها في Konnect، بينما يقوم العملاء بتشغيل عقد مستوى بيانات الذكاء الاصطناعي. توثق Kong نموذج كيان 2.0 على أنه غير متوافق مع مستوى تحكم مستضاف ذاتيًا بالكامل، على الرغم من أن وظائف الذكاء الاصطناعي المكافئة تظل متاحة من خلال إضافات Kong Gateway في الموقع (on-premises).
تعد عدسة تكلفة بوابة الذكاء الاصطناعي الخاصة بـ TrueFoundry مفيدة هنا. يجب على المشترين تضمين رسوم الترخيص، وإنفاق النماذج، وعمليات البوابة، وتخزين الملاحظة، وصيانة السياسات، وأعمال التدقيق، ووقت الهندسة، كما يجب عليهم تسعير الترحيل بين خطي AI Gateway الخاصين بـ Kong إذا كانوا يبدأون اليوم.
تختلف مراجعة المخاطر عن مقارنة الميزات لأنها تطرح تساؤلاً حول ما يظل مكشوفًا بعد التنفيذ الكفء. هذا التمييز مهم لامتثال المؤسسات، حيث يمكن للبوابة أن تعمل تقنيًا مع ترك أدلة الحوكمة مجزأة.
هناك صفان يستحقان مزيدًا من التفاصيل. تسجل Obot نشاط MCP حسب المستخدم والخادم والعملية والحالة. تتضمن سجلات LLM الخاصة بها أيضًا المزود، والنموذج المستهدف، والمدة، ومعلومات العميل، واستخدام الرموز (tokens). يقتصر الوصول إلى محتوى الطلبات الحساسة على المستخدمين الذين يحملون دور المدقق (Auditor).
يمكن تصدير تلك السجلات إلى S3 أو Google Cloud Storage أو Azure Blob Storage أو أي خدمات تخزين كائنات متوافقة أخرى. يدعم هذا الاحتفاظ بالبيانات لفترات أطول عندما يتطلب الامتثال الأمني أدلة تتجاوز فترة الاحتفاظ المحلية المكونة في Obot.
توفر Kong نموذج تدقيق آخر. يمكن لـ AI Gateway تسجيل قرارات التحكم في الوصول (ACL) لـ MCP، وتكلفة النموذج، وزمن الوصول، والأخطاء، وغيرها من بيانات القياس عن بُعد للبوابة. توفر Konnect حاليًا 14 شهرًا من الاحتفاظ بالتحليلات، بينما يظل تسجيل تدقيق المنصة بالكامل ميزة خاصة بإصدار Enterprise.
لا تكمن المخاطرة في افتقار أي من المنصتين إلى ميزات حوكمة فعالة، بل تظهر عندما تفترض المؤسسات أن بوابة واحدة تحكم مسار التنفيذ بالكامل. يمكن لسير عمل الوكلاء (Agent workflows) أن يتجاوز أنظمة المؤسسة، ومزودي النماذج، وأدوات MCP، والهويات ضمن إجراء واحد للمستخدم.
هنا يمكن للبيانات الحساسة أن تتخطى حدود سياسات متعددة. كما قد يستخدم سجل النموذج وسجل تدقيق MCP هويات مختلفة. إن دليل التحكم في الوصول إلى MCP يوضح سبب حاجة تفويض الوكيل إلى الأداة إلى حدود إنفاذ مخصصة.
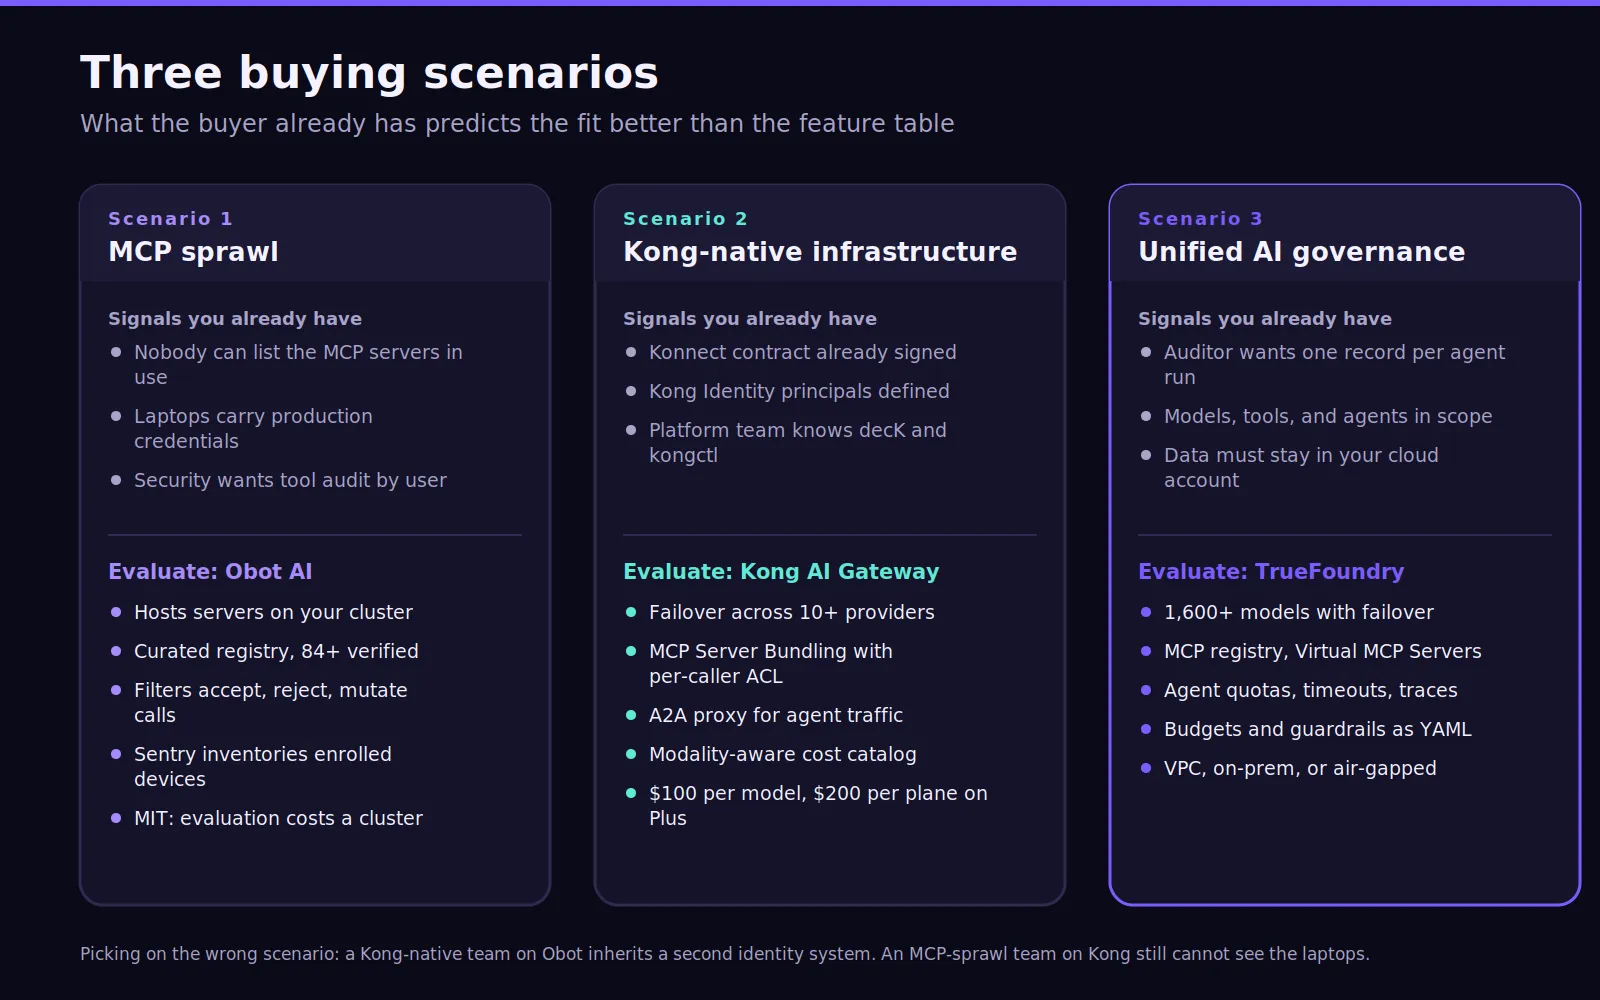
غالباً ما تكرر أقسام ملاءمة المنتج جدول الميزات. وتعد السيناريوهات أكثر فاعلية لأنها تبدأ بما يعمل به المشتري بالفعل.
قيّم Obot عندما لا يتمكن أحد من حصر الخوادم المعتمدة، أو العملاء المحليين، أو بيانات اعتماد الإنتاج بشكل موثوق. يوفر Obot استضافة MCP، وسجلاً، وفلاتر، وجرداً للأجهزة، ورؤية تدقيقية. يمكن للفرق أيضاً ربط خوادم MCP الخاصة بهم من خلال نقاط نهاية بعيدة.
يضيف Obot Sentry رؤية حول أدوات الذكاء الاصطناعي للمطورين مثل Claude Code وCodex وCursor. لا يدعم إنفاذ استدعاء الأداة الحالي VS Code، لأن خطاف (hook) الخاص به لا يوفر سياق خادم MCP كافياً.
يجب على الفرق التي تبحث عن بدائل لبوابة Obot MCP أو بدائل أوسع لبوابات MCP التمييز أيضاً بين إدارة MCP وتوجيه النماذج. يمكن لبوابة MCP المُدارة أن تقلل من العمليات، بينما يوفر Obot ملكية أكبر للاستضافة الذاتية.
قيّم Kong عندما ينبغي لحركة مرور الذكاء الاصطناعي اتباع أنماط Kong الحالية للمصادقة، وتوجيه الطلبات، والمراقبة، وإدارة السياسات. يمكن لهياكل المصادقة والمستهلكين الحالية في المؤسسة تقليل العمل المزدوج على الهوية.
يدعم Kong AI Gateway 2.0 النماذج، وخوادم MCP، ووكلاء A2A كموارد من الدرجة الأولى. كما تجلب المنصة إنفاذ السياسات إلى نفس النظام البيئي المستخدم لحركة المرور الأخرى التي تديرها Kong.
تصبح TrueFoundry ذات صلة عندما تحتاج استدعاءات النماذج، وأدوات MCP، والميزانيات، وحواجز الحماية، ونشاط الوكيل إلى ضوابط متسقة. إن بوابة الوكيل (Agent Gateway) توسع نطاق الحوكمة ليشمل تنفيذ الوكيل متعدد الخطوات بدلاً من التوقف عند الطلبات الفردية.
إن اختيار Kong AI أو Obot AI بناءً على سيناريو خاطئ يخلق تعقيداً غير ضروري. يمكن لفريق يعتمد على Kong أن يرث نظام هوية آخر بإضافة Obot. كما يمكن لفريق يركز على MCP نشر توجيه قوي عبر Kong مع استمرار حاجته إلى رؤية منفصلة لنشاط MCP المحلي غير المُدار.
تدخل TrueFoundry كطبقة توحيد بدلاً من كونها منافساً آخر ميزة بميزة. تجلب بوابة TrueFoundry للذكاء الاصطناعي التوجيه، والميزانيات، وحواجز الحماية، والمراقبة، والهوية، وحوكمة النماذج في منصة واحدة. الهدف هو وجود مستوى تحكم موحد عبر أحمال عمل الذكاء الاصطناعي في الإنتاج.
تدعم البوابة أكثر من 1,600 نموذج مع ميزات التوجيه، والاحتياط، والتحكم في التكاليف. تمنح هذه البنية المؤسسات لوحة تحكم موحدة بدلاً من أنظمة سياسات منفصلة لكل مزود أو تطبيق.
تظل سياسات الميزانية تعريفية وخاضعة للتحكم في الإصدارات:
name: budget-limiting-configtype: gateway-budget-configrules: - id: 'agent-platform-monthly' when: subjects: ['team:agent-platform'] metadata: environment: 'production' limit_to: 8000 unit: cost_per_month budget_applies_per: ['user'] alerts: thresholds: [75, 90, 100] notification_target: - type: slack-bot notification_channel: 'budget-alerts-channel' channels: ['#ai-spend']عندما يتجاوز مستخدم في فريق منصة الوكلاء مبلغ 8,000 دولار شهرياً، تُرجع البوابة رمز الخطأ 429 مع تضمين `error_origin_level: rate_limit_budget` في نص الاستجابة ومعرف القاعدة المنتهكة في ترويسة `x-tfy-applied-rules`. يعمل وضع التدقيق على تتبع القاعدة نفسها دون حظرها، وهي الطريقة التي يتبعها الفريق لفرض سقف على عبء عمل لم يكن مقيداً من قبل.
تُقدم بوابة MCP إدارة للوصول إلى الأدوات من خلال سجل مركزي، ونظام تحكم في الوصول (RBAC) لكل خادم، وإدارة رموز OAuth 2.0 مع التحديث التلقائي، بالإضافة إلى خوادم MCP افتراضية تعرض مجموعة مختارة من الأدوات من خوادم متعددة كنقطة نهاية واحدة.
يتم ربط ضوابط الحماية باستدعاءات الأدوات في نفس ملف السياسة الذي يحكم استدعاءات النماذج اللغوية الكبيرة (LLM)، بحيث يمكن لقاعدة واحدة فحص الوسائط التي يمررها الوكيل إلى خادم داخلي قبل خروج الاستدعاء من البوابة:
name: guardrails-controltype: gateway-guardrails-configrules: - id: jira-tools-pii when: target: operator: or conditions: mcpServers: values: - jira-mcp condition: in subjects: operator: and conditions: in: - team:agent-platform llm_input_guardrails: [] llm_output_guardrails: [] mcp_tool_pre_invoke_guardrails: - pii/pii-detection mcp_tool_post_invoke_guardrails: []تُقدم بوابة الوكلاء (Agent Gateway) ضوابط على مستوى سير العمل: حصص تعتمد على الرموز أو التكلفة لكل وكيل أو سير عمل أو بيئة، مع مهلات زمنية وحماية ضد الحلقات المفرغة للعمليات المتعثرة، وسجلات تتبع شاملة توضح الخطوة، واستدعاء النموذج، واستدعاء الأداة، والتكلفة في سجل واحد.
تعمل جميع البوابات الثلاث داخل حساب العميل الخاص على AWS أو GCP أو Azure، أو محلياً (on-prem)، أو في بيئات معزولة (air-gapped) ضمن خطة المؤسسات، دون خروج أي بيانات استنتاج أو بيانات أدوات أو سجلات تدقيق من حدود الشبكة.
تكمن أهمية هذا الدمج في أن Obot AI أو Kong AI قد تحلان مشكلة أولية واحدة بشكل جيد. تساعد Obot الفرق التي تعتمد بكثافة على MCP، بينما تساعد Kong الفرق التي تعتمد بكثافة على البوابات. أما TrueFoundry فهي الخيار الأمثل عندما تسعى المؤسسة إلى حوكمة النماذج والأدوات والوكلاء من لوحة تحكم واحدة.
تبدأ الأسعار من فئة المطورين المجانية، مروراً بفئة Pro بسعر 499 دولاراً شهرياً، وفئة Pro Plus بسعر 2,999 دولاراً شهرياً، وصولاً إلى فئة المؤسسات المخصصة. يمكن للفريق الاطلاع على البوابات الثلاث أثناء العمل على حركة البيانات الخاصة به من خلال حجز عرض توضيحي عبر الرابط: https://www.truefoundry.com/book-demo.
يغطي تحليل أسعار Kong Gateway و بدائل Obot AI كل منافس بمزيد من التفصيل.
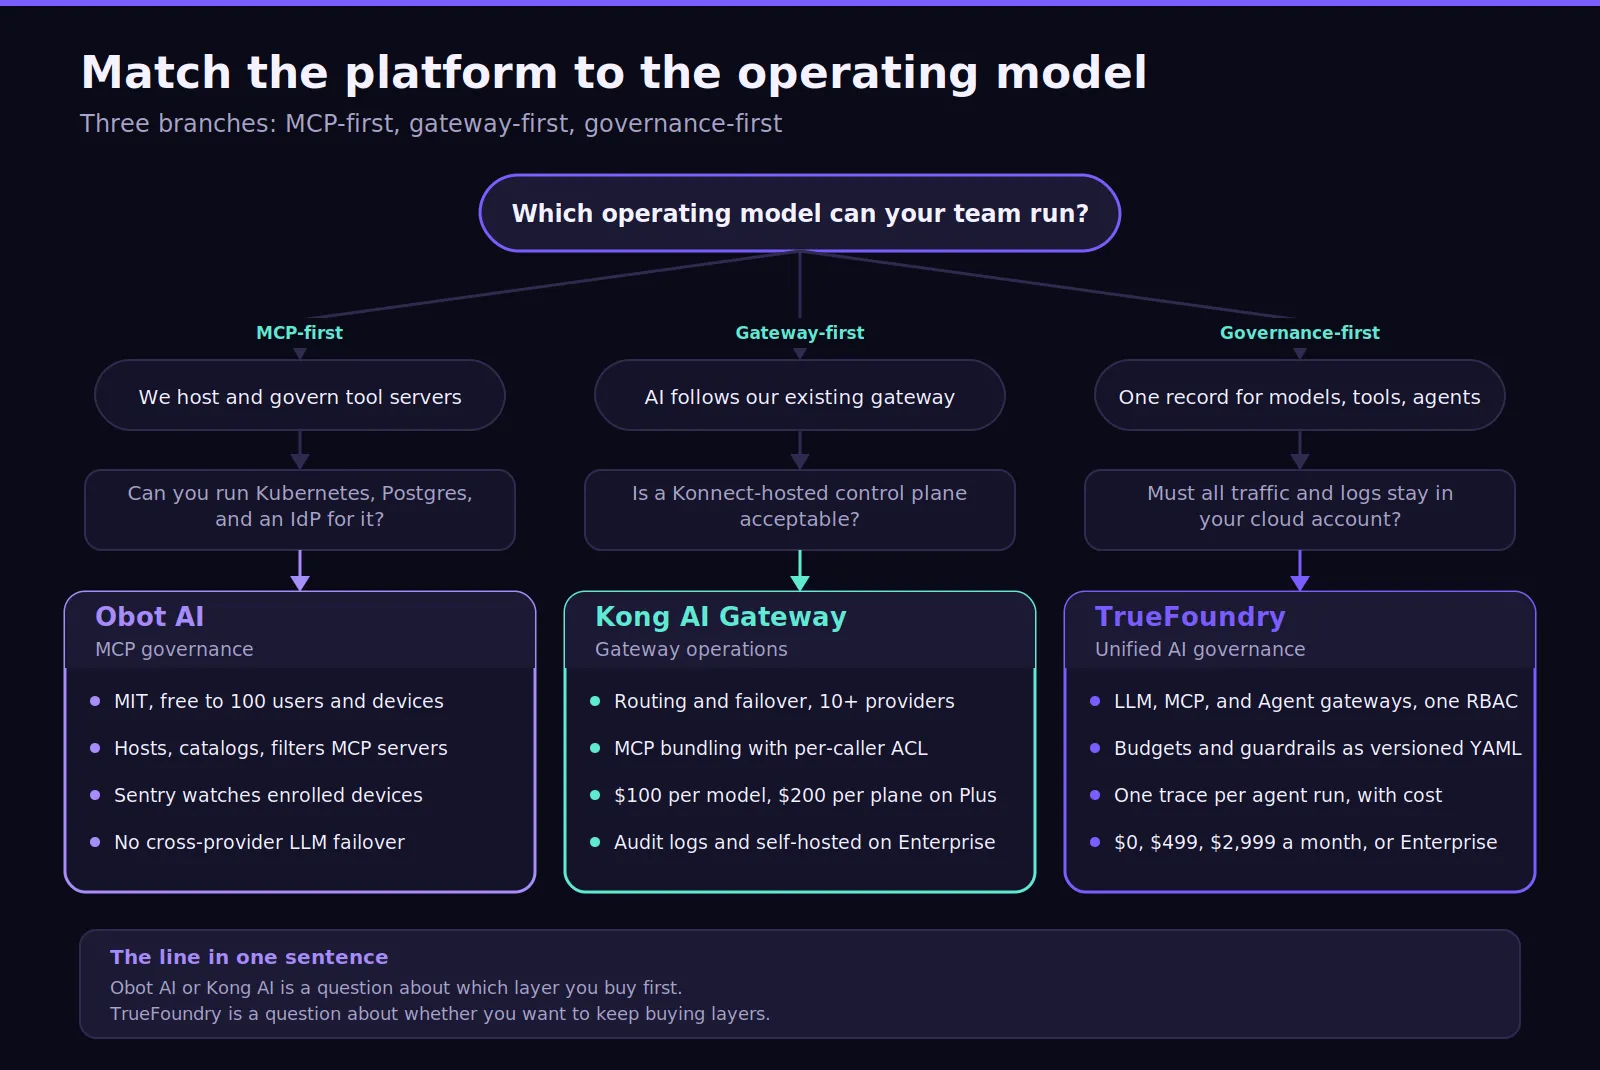
اختر Obot عندما تظل حوكمة MCP هي المتطلب الأساسي. هذا الخيار مناسب للفرق التي تحتاج إلى إدارة الخوادم، والتحكم في الوصول، وتكامل الهوية، وسجلات التدقيق، والامتلاك الذاتي للاستضافة. وتكون تجربة المطورين في أفضل حالاتها عندما تمتلك المؤسسة بالفعل خبرة في Kubernetes أو Docker.
اختر Kong AI Gateway إذا كانت المؤسسة تستخدم Kong بالفعل وترغب في إدارة حركة مرور الذكاء الاصطناعي ضمن نموذج البوابة نفسه. توفر Kong ميزات قوية لموازنة الأحمال، وتجاوز الفشل بين مزودين متعددين، وقوائم التحكم في الوصول (ACLs) لبروتوكول MCP، ودعم A2A، بالإضافة إلى أنماط تشغيلية مألوفة لفرق المنصات الراسخة.
لذا، يجب أن يأخذ قرار الاختيار بين Kong AI و Obot AI في الاعتبار أكثر من مجرد تغطية الميزات. توفر Kong توجيهاً أعمق للنماذج وعمليات بوابة أوسع، بينما تمنح Obot المؤسسات تحكماً مباشراً في بنية MCP التحتية، وسياسات المستخدم، ورؤية الأجهزة، والخوادم المستضافة.
اختر TrueFoundry عندما يتطلب الأمر شمول الحوكمة لكل من النماذج، وأدوات MCP، والوكلاء، والميزانيات، والنشر، وأدلة التدقيق. هذا الخيار مناسب للاستخدام المؤسسي حيث يمكن لتقليل طبقات الحوكمة المنفصلة أن يحد من التعقيد التشغيلي.
بالنسبة لـ Obot AI أو Kong AI، يعتمد القرار بشكل أساسي على طبقة البنية التحتية التي تحتاجها المؤسسة أولاً. أما TrueFoundry فتعالج السؤال الأوسع حول ما إذا كان ينبغي بقاء تلك الطبقات منفصلة.
يجب أيضاً التحقق من الأداء في ظل حركة مرور حقيقية. إذ ينبغي على الفرق التي تعمل بمعدلات طلبات في الثانية (RPS) متوسطة اختبار حالات فشل المزود، والتزامن، وظروف زمن الوصول العالي قبل اختيار أي بوابة لأحمال العمل واسعة النطاق.
اكتشف كيف توحد TrueFoundry الحوكمة عبر النماذج، وأدوات MCP، والوكلاء، والميزانيات، والسياسات في بيئة الإنتاج. احجز عرضاً توضيحياً اليوم لتقييم ضوابط آمنة وقابلة للتوسع لأحمال عمل الذكاء الاصطناعي في مؤسستك بكل ثقة.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد



















