



November 6, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Blazingly fast way to build, track and deploy your models!
تقارن فرق العمل في المؤسسات بين Mint MCP و Solo.io عندما تحتاج وكلاء الذكاء الاصطناعي إلى وصول خاضع للحوكمة إلى الأدوات الداخلية، وتطبيقات SaaS، وأنظمة البيانات، وخوادم MCP. يوفر بروتوكول سياق النموذج (Model Context Protocol) مساراً قياسياً للوكلاء للوصول إلى الأدوات، لكن لا تزال المؤسسات بحاجة إلى إدارة الهوية، والصلاحيات، والمراقبة، والتدقيق قبل أن يبدأ هؤلاء الوكلاء في تنفيذ مهامهم.
يركز Mint MCP على إدارة الوصول إلى MCP، وهوية الوكيل، والصلاحيات المحددة، وسجلات الأدوات، ومسارات التدقيق. بينما يركز Solo.io بشكل أكبر على البنية التحتية، حيث تدعم بوابة agentgateway حركة مرور MCP و LLM و HTTP و A2A. يمكن لـ Mint MCP و Solo.io التعايش معاً، حيث يمكن لـ Mint الاتصال بخادم MCP الذي تديره Solo.
تضيف TrueFoundry طبقة تحكم أوسع للذكاء الاصطناعي في المؤسسات، حيث تقوم بحوكمة النماذج، وأدوات MCP، والوكلاء، والميزانيات، وضوابط الأمان، وأدلة التدقيق من خلال لوحة تحكم موحدة.
الطريقة الأكثر وضوحاً للمقارنة بين Mint MCP و Solo.io هي التركيز على المخاطر. يعالج Mint MCP مشكلة حصول الوكلاء على وصول مفرط للأدوات أو البيانات دون ملكية واضحة، حيث يركز على هوية الوكيل، وصلاحيات كل أداة على حدة، والسجلات، وإدارة بيانات الاعتماد، والمراقبة عبر تطبيقات الذكاء الاصطناعي.
يعالج Solo.io مخاطر أوسع تتعلق بالبنية التحتية، حيث تقوم بوابة agentgateway الخاصة به بحوكمة حركة مرور MCP و LLM وطلبات HTTP واتصالات A2A. لذا، تصبح المقارنة بين Solo.io و Mint MCP مسألة تتعلق بنموذج التشغيل أكثر من كونها مجرد مقارنة للميزات.
توضح مسارات الطلبات الفرق بينهما؛ حيث يقوم Mint بمصادقة المتصل، وتطبيق التحكم في الوصول، وعرض الأدوات المعتمدة من خلال نقاط نهاية خاضعة للحوكمة. يمكن لكل استدعاء للأداة الوصول إلى الموصلات المستضافة أو البعيدة أو تلك القائمة على STDIO، بينما يدير Mint بيانات الاعتماد المرتبطة بها. يوفر Mint حالياً أكثر من 50 موصلاً مداراً وخوادم افتراضية قائمة على الأدوار.
يتحقق Solo من الهوية عند بوابته قبل تطبيق سياسات التفويض على مسارات MCP والأدوات الفردية. يناسب هذا النهج فرق هندسة المنصات التي ترغب في أن تكون سياسة MCP جزءاً من بنية البوابة التحتية. يمكن للفرق المعتادة على بوابات API التقليدية مراجعة الفروق الأوسع من خلال تفاصيل مقارنة بوابات الذكاء الاصطناعي.
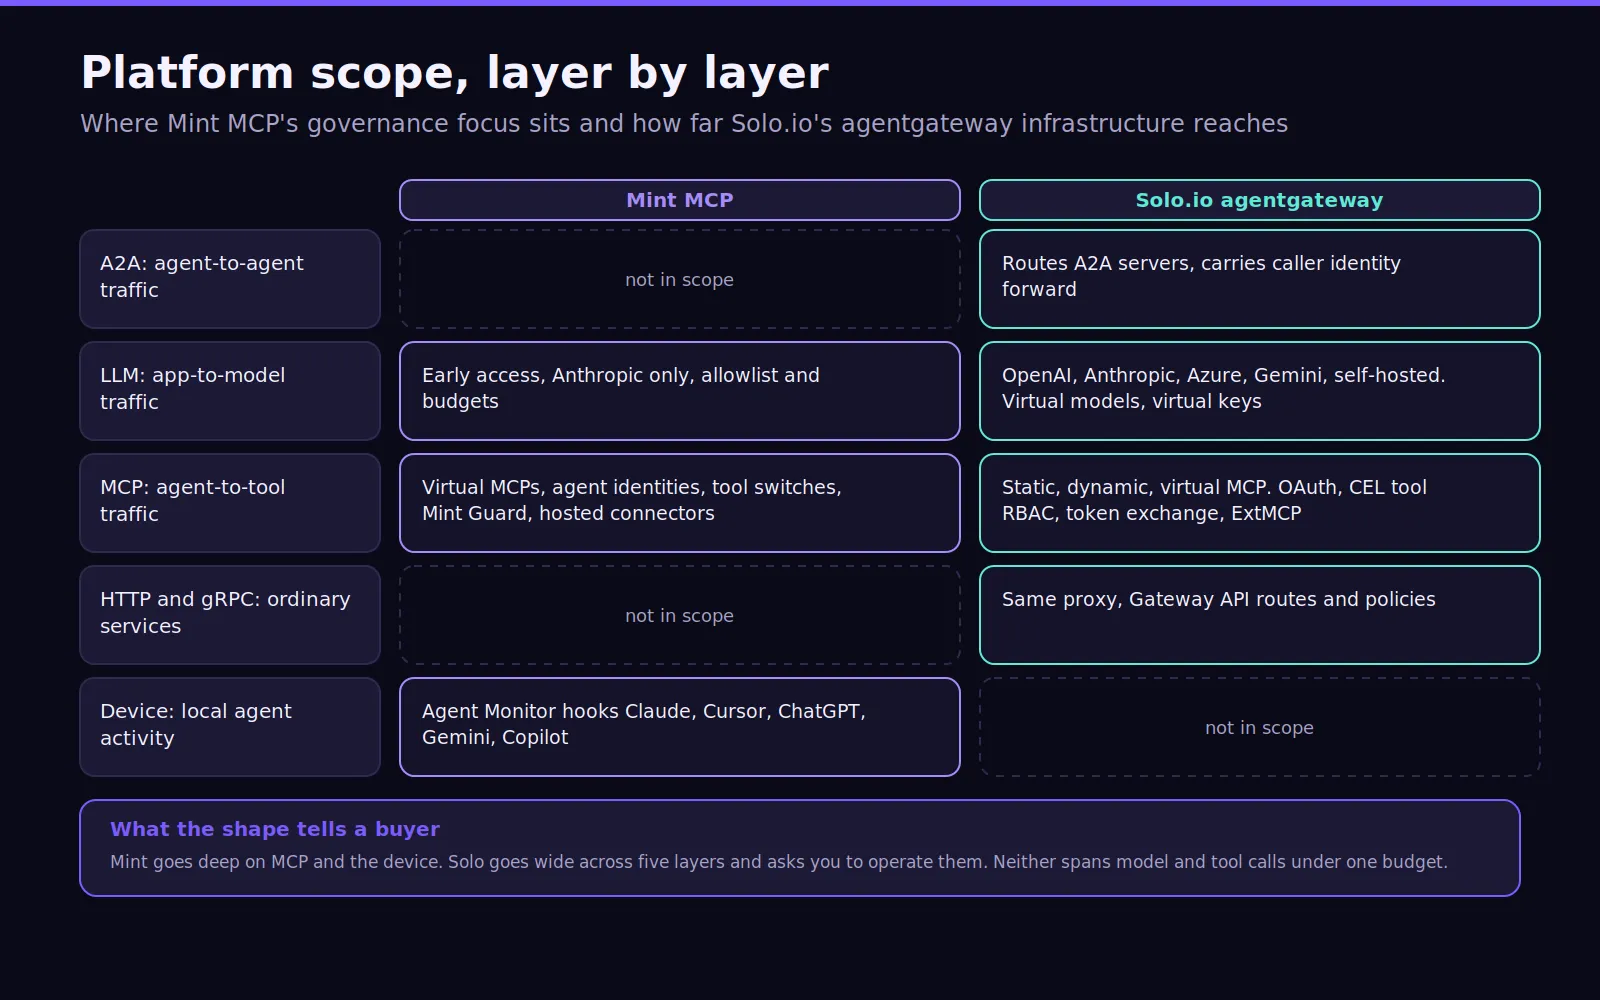
يكون Mint MCP في أقوى حالاته عندما يكون الوصول الآمن للأدوات هو المطلب الفوري. يمكن منح كل وكيل هويته الخاصة، وبيانات اعتماده، ونطاق صلاحيات محدود. كما يمكن للمسؤولين اعتماد خوادم MCP، وتنظيم الأدوات حسب الدور، وتعطيل الإجراءات الخطرة، ومراقبة نشاط الوكيل من بوابة واحدة مدارة.
يعد نموذج الهوية هذا مفيداً عندما تكون صلاحيات البشر واسعة جداً بالنسبة للمهام المستقلة. يمكن للفرق إلغاء صلاحيات وكيل واحد دون تغيير الوصول للمستخدمين أو الوكلاء الآخرين. كما تقلل نقاط النهاية القائمة على الأدوار من عدد اتصالات MCP الفردية التي يحتاج المطورون إلى صيانتها.
يدعم Mint MCP كلاً من Claude و Cursor و ChatGPT وأدوات المطورين الأخرى إلى جانب الوكلاء المخصصين. يمكن لوقت التشغيل المستضاف الخاص به إدارة خوادم STDIO وتحويلها إلى خدمات خاضعة للحوكمة. كما توفر المنصة ميزات OAuth و SAML و SSO، وتحديد معدل الطلبات، وسجلات التدقيق، واكتشاف المعلومات الشخصية (PII)، وفحص الأسرار.
يضيف Mint Guard تطبيق السياسات حول المحتوى المحفوف بالمخاطر ونشاط الأدوات. ويوسع Agent Monitor نطاق الرؤية ليشمل استدعاءات MCP والأوامر والوصول إلى الملفات على أنظمة المطورين. يمكن بث سجلات التدقيق الكاملة إلى نظام SIEM عبر OTLP، مما يساعد فرق الأمن على التحقيق في الأنشطة التي تتم خارج البوابة والأنشطة الخاضعة للحوكمة معاً.
يضع Mint نفسه أيضاً في مكانة مناسبة لبيئات المؤسسات الخاضعة للتنظيم، حيث تصرح الشركة بأنها حاصلة على تدقيق SOC 2 Type II وتوفر وثائق HIPAA مع اتفاقيات BAA، كما تتوفر خيارات إقامة البيانات في الولايات المتحدة والاتحاد الأوروبي.
اختر Mint MCP عندما:
يناسب Solo.io الفرق التي ترغب في بنية تحتية للبوابة مصممة خصيصًا للذكاء الاصطناعي ويمكنها تشغيلها مباشرة. Agentgateway هو مستوى بيانات مفتوح المصدر مبني بلغة Rust ومستضاف من قبل مؤسسة Linux. وهو يدعم بروتوكول MCP، ونماذج اللغة الكبيرة (LLM)، وHTTP، وgRPC، واتصالات A2A عبر وكيل واحد يركز على الوكلاء.
في وضع Kubernetes، يقوم مستوى التحكم بترجمة موارد واجهة برمجة تطبيقات بوابة Kubernetes إلى تكوين للبوابة. يمنح هذا فرق المنصات نموذج GitOps مألوفًا باستخدام كائنات واجهة برمجة تطبيقات البوابة والموارد الخاصة بـ Solo. وتوفر عمليات النشر المستقلة خيارًا آخر عندما لا تكون بوابة Kubernetes ضرورية.
إمكانيات MCP واسعة النطاق. يدعم Solo المصادقة، وسياسات مستوى الأداة، وتبادل الرموز المميزة، وتحديد معدل الاستخدام، وأنماط الخادم الافتراضي. يمكن لوضع الكود الخاص به أيضًا عرض أداة run_code واحدة، مما يسمح للنماذج بتكوين عدة استدعاءات معتمدة مع تقليل استخدام السياق.
يمتد Solo أيضًا ليشمل مزودي نماذج اللغة الكبيرة (LLM) وضوابط التكلفة. يمكن للمفاتيح الافتراضية أن تحمل ميزانيات للرموز المميزة ونسب الاستخدام. تكشف كتالوجات تكلفة النماذج عن تكاليف LLM الفعلية، بينما يمكن للتوجيه الذكي توجيه الطلبات باستخدام النموذج أو محتوى الطلب. يكتشف فحص الحالة السلبي للخلفية القيم المتطرفة عندما تبدأ نقاط النهاية في إرجاع أخطاء.
تكتسب منظومة Solo الأوسع أهمية عندما يتم وضع MCP بجانب عمليات شبكة الخدمات الحالية. يمكن للفرق التي تشغل Gloo Mesh، أو Solo Enterprise لـ Istio، أو شبكة محيطة (ambient mesh) الحفاظ على اتصال الوكيل أقرب إلى عمليات الشبكة الحالية. يستخدم وضع Istio المحيط هوية عبء العمل ووكلاء نقاط الطريق لوظائف سياسة محددة. يمكن لـ Gloo Operator إدارة عمليات تثبيت Istio المدعومة.
يمكن لهذا النسب أن يساعد المؤسسات التي تنتقل من بيئات Gloo Cloud القديمة أو التي توسع استراتيجية واجهة برمجة التطبيقات الحالية. كما أنه يزيد من مساحة البنية التحتية التي يجب على الفرق فهمها. لذا، فإن نضج هندسة المنصات هنا أكثر أهمية مما هو عليه مع منتج MCP مُدار.
تتمثل الميزة التشغيلية في الملكية الكاملة للبنية التحتية والاتصال الأصلي عبر أنواع متعددة من حركة المرور. يمكن للفرق أيضًا تصميم أنماط التكرار وعدم التوقف لبيئتها. يوفر Solo دعمًا مؤسسيًا لعمليات النشر في بيئة الإنتاج، بما في ذلك تغطية على مدار الساعة طوال أيام الأسبوع للمشكلات العاجلة.
اختر Solo.io عندما:
يحتل الأمان مركز القرار عند الاختيار بين Mint MCP وSolo.io. يركز Mint MCP على هوية الوكيل الدائمة، والأذونات الدقيقة، وتسجيل الدخول الموحد (SSO)، وسجلات التدقيق، وضوابط معلومات التعريف الشخصية (PII)، وبيانات الاعتماد المركزية. يناسب هذا النهج فرق الأمان التي تحتاج إلى اعتماد بروتوكول سياق النموذج بطريقة خاضعة للحوكمة دون بناء كل عنصر تحكم داخليًا.
توفر Mint عدة طبقات أمنية. تحدد الخوادم الافتراضية القائمة على الأدوار الأدوات التي يمكن للمستخدمين أو الوكلاء الوصول إليها. يمكن للمسؤولين تعطيل العمليات الحساسة مع الاحتفاظ بصلاحية القراءة. كما يمكن للسياسات المخصصة وتكاملات منع فقدان البيانات (DLP) فحص استدعاء الأداة قبل وصوله إلى البيانات الحساسة.
تضع Solo.io أمن بروتوكول MCP ضمن سياسات البوابة الأصلية. يمكن لـ OAuth 2.0 حماية خوادم MCP، بينما يمكن لمطالبات JWT الموثقة تغذية عمليات التفويض والتحكم في معدل الاستخدام في الأنظمة اللاحقة. كما يمكن للحدود المخصصة لكل أداة حماية العمليات المكلفة من سوء الاستخدام أو حركة المرور المفرطة.
تعد خاصية RBAC تعبيراً برمجياً (CEL) يتم تقييمه مقابل مطالبات JWT الموثقة وسمات الطلب، بحيث يمنح `jwt.sub == "alice" && mcp.tool.name == "add_issue_comment"` مستخدماً واحداً أداة واحدة ويخفي الباقي عند مرحلة الاكتشاف. تحكم لغة السياسات نفسها مسارات نماذج اللغة الكبيرة (LLM)، وهو الهدف من وضع كليهما على مستوى بيانات واحد.
يحتاج صف الميزانية إلى تفسير دقيق. تدعم Solo ميزانيات بالدولار والرموز المميزة لكل مفتاح إلى جانب حدود الاستخدام القائمة على الرموز. تكشف Mint عن تحليلات الاستخدام والتكلفة مع توسيع نطاق وصولها المحكوم لنماذج اللغة الكبيرة. يجب على المشترين تقييم ما إذا كانت الميزانيات تغطي سير عمل الوكيل بالكامل بدلاً من الاستدعاءات المنفردة.
لتصميم أذونات أكثر عمقاً، فإن دليل التحكم في الوصول إلى MCP يوضح سبب احتياج تفويض الوكيل للأداة إلى حدود إنفاذ خاصة بها.
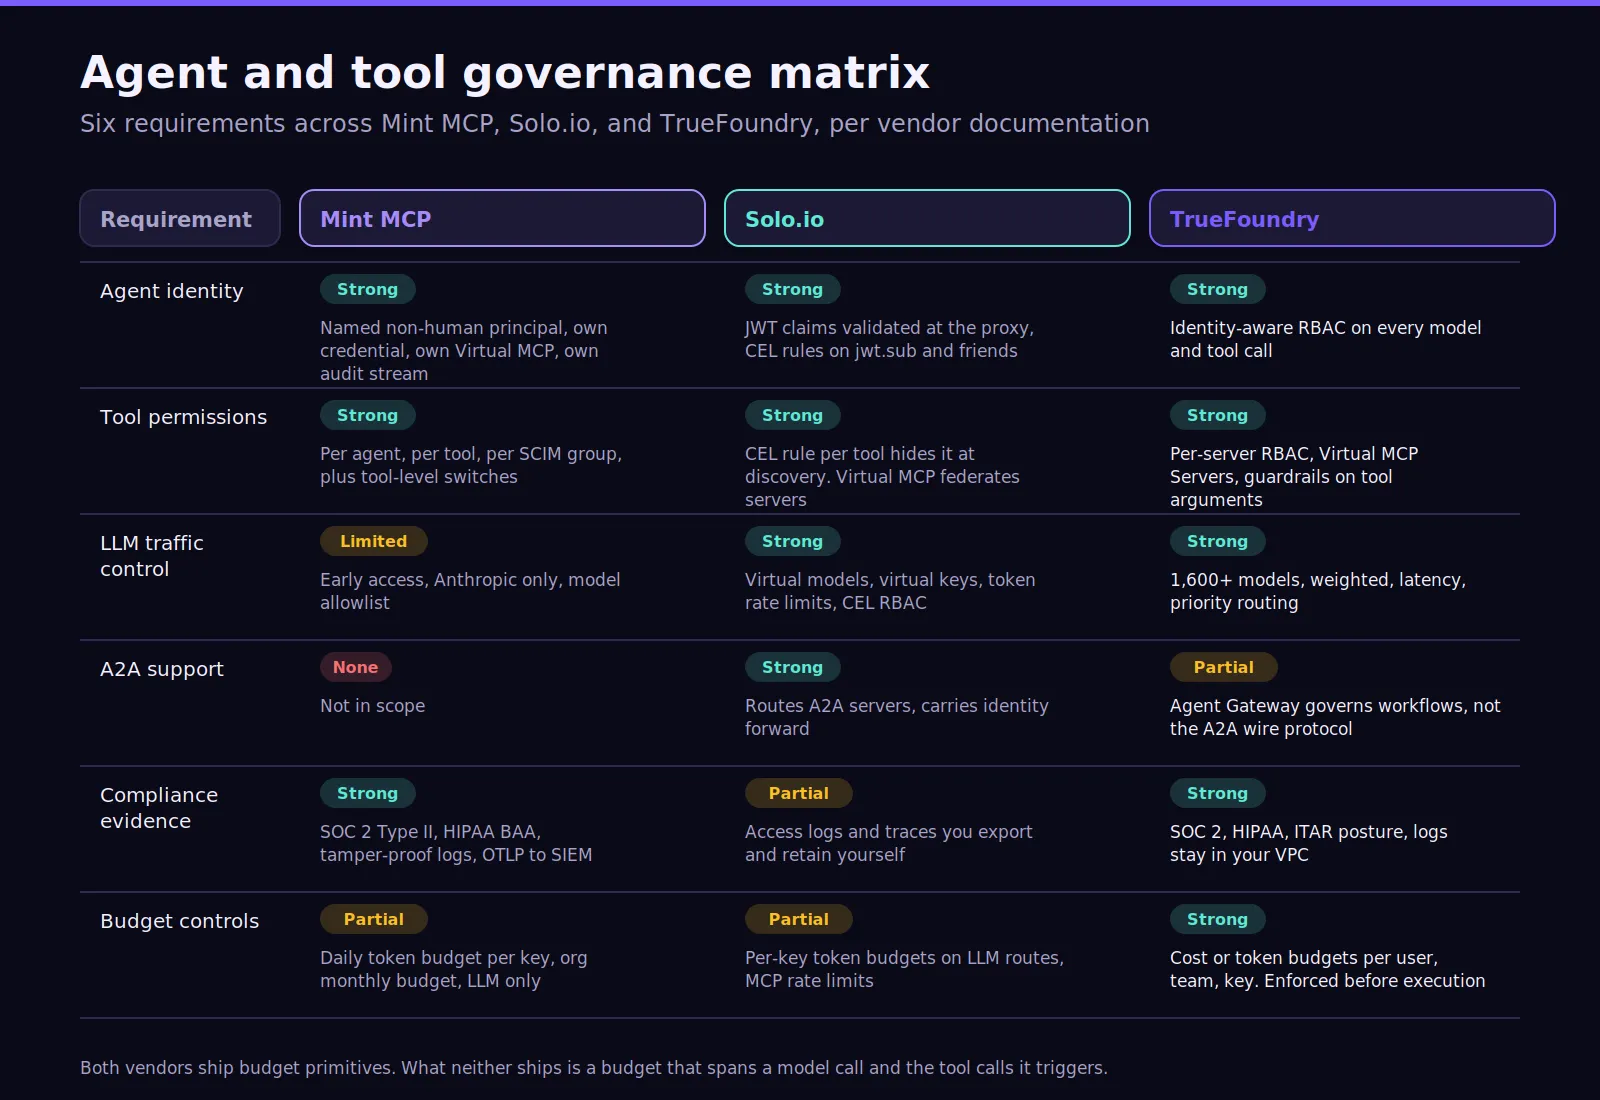
تركز Mint MCP على مراقبة نشاط الوكلاء والأدوات. يمكن ربط كل استدعاء محكوم بشخص، أو وكيل، أو خادم، أو نموذج. كما يمكن تقسيم تكلفة واستخدام الرموز المميزة حسب الفريق. يمكن تصدير سجلات التدقيق إلى منصات إدارة الأحداث والمعلومات الأمنية (SIEM) الخاصة بالمؤسسات عبر OTLP.
توفر Solo.io مراقبة أقرب إلى الوكيل ومستوى البيانات الخاص بها. يمكن التقاط السجلات، والتتبعات، والمقاييس، وسلوك التوجيه، وتكلفة النموذج، وحركة مرور MCP حول نشاط البوابة. يساعد هذا فرق هندسة المنصات على التحقيق في إخفاقات السياسات، ومشكلات التوجيه، وصحة البنية التحتية.
يجيب النهجان على أسئلة مختلفة. تؤكد Mint على من وصل إلى الأداة وما فعله الوكيل. بينما تؤكد Solo على كيفية انتقال حركة المرور عبر بنية البوابة التحتية. لا ينبغي الخلط بين أي من هذين السؤالين وبين حوكمة سير العمل الكاملة عندما يتجاوز الذكاء الاصطناعي الوكيل النماذج والأدوات والأنظمة اللاحقة.
تصبح TrueFoundry ذات أهمية عندما يجب أن تربط الملاحظة بين استدعاءات النماذج، وأدوات MCP، والوكلاء، والهوية، والميزانيات، ونتائج السياسات. نموذجها الأوسع لملاحظة بوابة الذكاء الاصطناعي يضع تلك الأحداث ضمن مسار الطلب المحكوم نفسه.
يجب على المشترين مقارنة إجمالي تكاليف الملكية لأن المنصات تعمل بنماذج مختلفة. تستخدم Mint تسعيراً مخصصاً يعتمد على مستخدمي وكلاء الذكاء الاصطناعي النشطين، وحجم الاستخدام، وحجم الفريق. كما تدرج صفحة التسعير الخاصة بها خيارات نشر مرنة، بما في ذلك التكوينات ذاتية الاستضافة، بالإضافة إلى اتفاقيات مستوى الخدمة للمؤسسات والدعم المخصص.
يمكن لـ Mint تقليل أعمال الإعداد عندما ترغب المؤسسات في الحصول على موصلات، وسجلات، وضوابط هوية، ومسارات تدقيق بسرعة. ومع ذلك، يجب تقييم هذه الملاءمة مقابل متطلبات النشر ورسوم المنصة طويلة الأجل.
تتطلب Solo.io ملكية أكبر للبنية التحتية. يوفر وكيلها مفتوح المصدر (agentgateway) الوكيل الأساسي، بينما تضيف نسخة Solo Enterprise ميزات تجارية ودعماً فنياً. تذكر Solo أن التسعير التجاري يعتمد على البيئة وحالة الاستخدام، بدلاً من قائمة أسعار عامة موحدة.
يمكن أن يعمل هذا النموذج بشكل جيد لفرق المنصات ذات الخبرة. ترتفع التكاليف عندما تستهين الفرق بتكاليف الترقيات، وصيانة السياسات، وتخزين البيانات، والمراجعات الأمنية، وعمليات شبكة الخدمات المستمرة. يمكن للخبرة الحالية في Kubernetes تقليل هذا العبء التشغيلي بشكل كبير.
تستخدم TrueFoundry تسعيراً قائماً على الخطط لمنصة الحوكمة الأوسع الخاصة بها. تبدأ خطة المطور من 0 دولار، وخطة Pro بسعر 499 دولاراً شهرياً، وPro Plus بسعر 2,999 دولاراً شهرياً. تستخدم المؤسسات تسعيراً مخصصاً وتدعم عمليات النشر في السحابة الخاصة الافتراضية (VPC) والبيئات المعزولة (air-gapped).
يمكن للفرق مراجعة تخطيط تكاليف بوابة الذكاء الاصطناعي قبل مقارنة رسوم الترخيص دون احتساب تكاليف البنية التحتية والتوظيف.
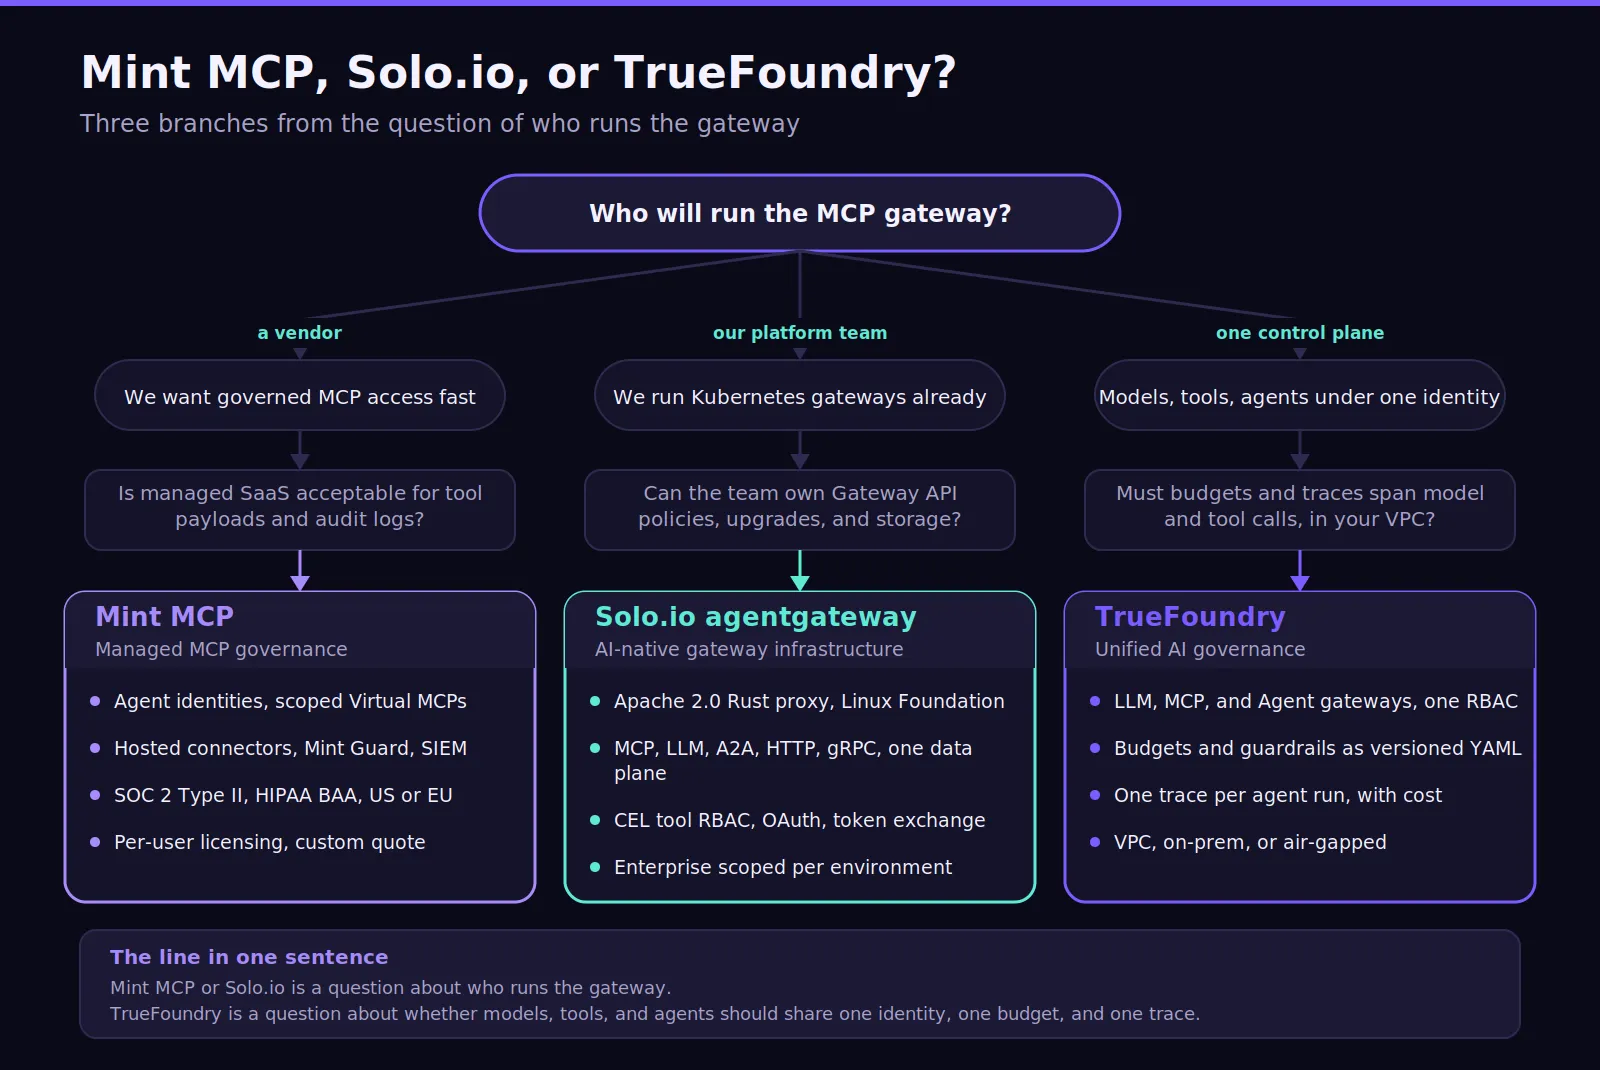
تغطي المقارنة بين Mint MCP وSolo.io جوانب مهمة لاعتماد بروتوكول MCP في بيئات الإنتاج. توفر Mint حوكمة مدارة وسريعة للتحكم في وصول الوكلاء، بينما توفر Solo تحكماً أعمق في البنية التحتية عبر حركة مرور الوكلاء. تظهر الفجوات المتبقية عندما تحتاج المؤسسة إلى حوكمة متسقة تشمل النماذج، والأدوات، والوكلاء، والميزانيات، وبيئات النشر.
يمكن لطلب النموذج أن يؤدي إلى تشغيل العديد من أدوات MCP قبل أن يتابع وكيل آخر سير العمل. قد تؤدي طبقات السياسات المنفصلة إلى خلق ثغرات أمنية عندما لا تتبع الهوية والتكلفة وأدلة التدقيق تلك السلسلة. تزداد أهمية هذه التحديات مع تزايد استقلالية أعباء عمل الوكلاء.
فجوات شائعة يجب تقييمها:
يختلف موقف كل منهما في نقطتين. فيما يتعلق بالنشر الخاص، تتفوق Solo بوضوح؛ حيث يعمل الوكيل (proxy) وسجلاته في أي مكان تعمل فيه المجموعة (cluster). أما Mint فتعمل كخدمة مدارة مع خيار الاستضافة الذاتية عند الطلب، وتتواجد موصلاتها المستضافة ضمن مستوى بيانات Mint.
أما فيما يخص حدود سير العمل، فلا يمتلك أي منهما حلاً. يمكن لقواعد Mint وضع علامة على الطلب الذي يتجاوز حد الرموز (tokens)، ويمكن لحدود معدل Solo تقييد الأداة، لكن لا يوجد لدى أي منهما ما يمنع الوكيل من تنفيذ خمسين استدعاءً رخيصاً بدلاً من استدعاء واحد مكلف.
يبرز دور TrueFoundry عندما يجب ربط حوكمة MCP بحوكمة النماذج والوكلاء. توفر بوابة الذكاء الاصطناعي (AI Gateway) مستوى تحكم مشتركاً لتوجيه النماذج، وضوابط الأمان، والميزانيات، والمراقبة، والوصول إلى الموفرين. تدعم المنصة أكثر من 1600 نموذج وأنماط نشر خاصة للمؤسسات.
تعد الـ بوابة نماذج اللغة الكبيرة (LLM Gateway) تعمل على مركزية الوصول إلى النماذج، وآليات التبديل الاحتياطي، ورؤية الاستخدام، والتحكم في التكاليف. بينما بوابة بروتوكول سياق النموذج (MCP Gateway) تتولى إدارة الخوادم المعتمدة، والمصادقة، وصلاحيات الأدوات، وبيانات الاعتماد، وضوابط الأمان على مستوى الأداة. يمكن لخوادم MCP الافتراضية عرض أدوات مختارة من خلال نقطة نهاية واحدة معتمدة.
بينما بوابة الوكلاء (Agent Gateway) توسع نطاق نموذج الحوكمة نفسه ليشمل سير العمل المستقل. يمكن للفرق تطبيق حصص محددة لكل وكيل أو سير عمل أو بيئة، مع تتبع تفاعلات النماذج والأدوات معاً:
name: budget-limiting-configtype: gateway-budget-configrules: - id: 'data-agents-monthly' when: subjects: ['team:data-platform'] metadata: environment: 'production' limit_to: 7500 unit: cost_per_month budget_applies_per: ['user'] alerts: thresholds: [75, 90, 100] notification_target: - type: slack-bot notification_channel: 'budget-alerts-channel' channels: ['#ai-spend']عندما يتجاوز مستخدم منصة البيانات حاجز 7,500 دولار شهرياً، تُرجع البوابة رمز الخطأ 429 مع تضمين `error_origin_level: rate_limit_budget` في نص الاستجابة، ومعرف القاعدة المنتهكة في ترويسة `x-tfy-applied-rules`. يقوم وضع التدقيق بتتبع القاعدة نفسها دون حظر الطلب.
تتحكم بوابة MCP في الوصول إلى الأدوات من خلال سجل مركزي، ونظام تحكم في الوصول المستند إلى الأدوار (RBAC) لكل خادم، وإدارة رموز OAuth 2.0 مع التحديث التلقائي، وخوادم MCP افتراضية تعرض مجموعة مختارة من الأدوات من خوادم متعددة مسجلة كنقطة نهاية واحدة. ترتبط ضوابط الأمان باستدعاءات الأدوات في ملف السياسة نفسه الذي يحكم استدعاءات النماذج، مما يسمح لقاعدة واحدة بفحص الوسائط التي يمررها وكيل البيانات إلى Snowflake قبل خروج الاستدعاء من البوابة:
name: guardrails-controltype: gateway-guardrails-configrules: - id: snowflake-tools-pii when: target: operator: or conditions: mcpServers: values: - snowflake-mcp condition: in subjects: operator: and conditions: in: - team:data-platform llm_input_guardrails: [] llm_output_guardrails: [] mcp_tool_pre_invoke_guardrails: - pii/pii-detection mcp_tool_post_invoke_guardrails: []تضيف بوابة الوكلاء حدوداً لسير العمل، وآليات حماية (circuit breakers)، وتتبعاً للتنفيذ: حصص تعتمد على الرموز أو التكلفة لكل وكيل أو سير عمل أو بيئة، ومهلات زمنية، وضمانات ضد الحلقات المفرغة للعمليات المتعثرة، وسجل تتبع واحد يوضح الخطوة، واستدعاء النموذج، واستدعاء الأداة، والتكلفة. تعمل جميع البوابات الثلاث داخل حساب العميل الخاص على AWS أو GCP أو Azure، أو في بيئة محلية (on-prem)، أو في بيئات معزولة (air-gapped) ضمن خطة المؤسسات.
اختر TrueFoundry عندما:
تعد Mint MCP خياراً جيداً عندما تكون الأولوية القصوى هي التبني المنضبط لبروتوكول MCP. فهي تناسب الفرق التي تحتاج إلى إدارة هوية الوكلاء، وصلاحيات الأدوات المحددة، والسجلات، ومسارات التدقيق، والموصلات، والنشر السريع دون الحاجة إلى تشغيل البنية التحتية الكاملة للبوابة بأنفسهم.
تناسب Solo.io نموذج تشغيل مختلفاً. فهي أقوى للفرق ذات الخبرة في Kubernetes التي ترغب في امتلاك سيطرة أعمق على حركة مرور MCP وLLM وA2A. يمكن لعمليات الشبكة الحالية، أو الخبرة في Gateway API، أو الاستثمارات السابقة في حلول Solo للشبكات أن تجعل هذا النموذج أسهل في الاستيعاب.
تكتسب TrueFoundry أهميتها عندما يتطلب الأمر ربط حوكمة بروتوكول سياق النموذج (MCP) بآليات التحكم في التنفيذ على نطاق أوسع. تجمع بنيتها البرمجية بين حوكمة النماذج، وMCP، والوكلاء، مع الحفاظ على مرونة النشر عبر البيئات التي يتحكم فيها العميل.
وبناءً على ذلك، يعتمد قرار الاختيار بين Solo.io وMint MCP بشكل كبير على الجهة التي تمتلك البوابة (Gateway). كما ينبغي على الفرق التساؤل عما إذا كانت متطلباتهم المستقبلية تقتصر على MCP فقط أم أنها ستتوسع لتشمل سير عمل متعدد الوكلاء وخاضع للحوكمة.
بالنسبة للفرق التي تفاضل بين Solo.io أو Mint MCP وبين نهج موحد، فإن مقارنة أفضل بوابات MCP توفر سياقاً إضافياً حول هذه الفئة.
TrueFoundry تساعد المؤسسات على إدارة النماذج، وأدوات MCP، والوكلاء، والميزانيات، والسياسات من خلال طبقة تحكم موحدة للإنتاج. احجز عرضاً توضيحياً مجانياً اليوم للبدء.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد



















