



November 6, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Blazingly fast way to build, track and deploy your models!
تقوم فرق العمل في الشركات بالمقارنة بين Obot AI و LiteLLM عندما تبدأ بنيتها التحتية للذكاء الاصطناعي في تجاوز نطاق استدعاءات النماذج المباشرة. عادةً ما يكون LiteLLM هو الخيار المألوف لتوجيه النماذج المتعددة، والمفاتيح الافتراضية، وتتبع الإنفاق، والميزانيات، والوصول المتوافق مع OpenAI. أما Obot AI فيدخل في دائرة النقاش عندما تصبح إدارة خوادم MCP، ورؤية عملاء الذكاء الاصطناعي، والهوية، وحوكمة الأدوات أموراً ذات أهمية.
السؤال الحقيقي ليس ما إذا كانت إحدى الأداتين ستحل محل الأخرى في كل حالة. يبدأ LiteLLM من طبقة وكيل LLM، بينما يبدأ Obot AI من مستوى أقرب إلى حوكمة MCP وإدارة منظومة الذكاء الاصطناعي في الشركات. الفريق الذي يستخدم LiteLLM بالفعل دون مشاكل ليس لديه سبب تقني للمغادرة، والفريق الذي يعاني من فوضى خوادم MCP غير المُدارة على أجهزة المطورين ليس لديه سبب تقني للبقاء.
تصبح TrueFoundry ذات أهمية عندما تحتاج الفرق إلى إدارة موحدة لتوجيه النماذج، وأدوات MCP، وسير عمل الوكلاء، والميزانيات، وضوابط الأمان، وسجلات التدقيق، وهي النقطة التي تبدأ عندها بوابتان مفتوحتا المصدر في الشعور وكأنهما مشروعان منفصلان للامتثال.
تبدأ المقارنة المفيدة بين LiteLLM و Obot AI بهدف الترحيل. فبعض الفرق ترغب في استبدال خادم وكيل، بينما يرغب البعض الآخر في إضافة حوكمة MCP حول الوكلاء، وأدوات البرمجة، وعملاء الذكاء الاصطناعي الداخليين. تمثل هذه الأهداف دوافع شراء مختلفة.
يكمن الفرق الجوهري في نقطة انطلاق رؤية كل مشروع. يصف تكوين LiteLLM في المقام الأول النماذج والقواعد اللازمة للوصول إليها، بينما يبدأ كتالوج Obot بخوادم MCP والسياسات التي تحدد من يمكنه الوصول إليها. ومع ذلك، توسع كلا المشروعين ليشمل نطاق عمل الآخر.
يوفر LiteLLM الآن واجهة برمجة تطبيقات واحدة عبر أكثر من 140 تكاملاً، إلى جانب الميزانيات، والتوجيه، وضوابط الأمان، وتتبع الاستخدام. وتظل حالة استخدام بنية بوابة LLM إعداداً طبيعياً للمقارنة بين التوجيه الذكي للنماذج ونهج الوكيل العام. يضع LiteLLM نفسه الآن كبوابة ذكاء اصطناعي تغطي حركة مرور LLM و MCP والوكلاء.
كلا البوابتين لديهما نقطة دخول مجانية ومفتوحة المصدر، لذا فإن سعر البرنامج وحده لا يقدم مقارنة كاملة. تشمل تكلفة الملكية أيضاً البنية التحتية، وقابلية المراقبة، والهوية، والترقيات، وعمليات البوابة.
تغطي فئة المصادر المفتوحة (OSS) في LiteLLM أكثر من 140 مزوداً، والمستخدمين، والفرق، والميزانيات، وتحديد معدل الاستخدام، والبدائل الاحتياطية، وتسجيل الطلبات، ومقاييس Prometheus. يتوسع تسعير الشركات بناءً على سعة طلبات البوابة السنوية، وبنية النشر، ومتطلبات الدعم. وتضيف نسخة الشركات ميزات SSO، و SCIM، والمصادقة عبر OIDC أو JWT، وسجلات التدقيق، ومديري الأسرار، ودعم المناطق المتعددة، واتفاقيات مستوى الخدمة (SLAs).
هذا يجعل LiteLLM أسهل في التقييم عندما تكون الفرق على دراية بحجم الطلبات المتوقع. يوفر تحليل تسعير LiteLLM من TrueFoundry سياقاً إضافياً حول البنية التحتية والتكلفة الإجمالية للملكية (TCO) للشركات.
لدى Obot أيضاً مسار مجاني. يدعم نموذج إصداره الحالي ما يصل إلى 100 مستخدم وجهاز بشكل افتراضي. يحتفظ المجتمع بهذه الحدود مع إضافة خيارات الهوية مثل Microsoft Entra و Okta و JumpCloud و Auth0. بينما تزيل نسخة الشركات هذه الحدود وتضيف دعماً رسمياً.
لذا يجب أن تشمل المقارنة الاستضافة، وقواعد البيانات، وتخزين بيانات المراقبة، وإدارة المفاتيح، ومتطلبات الامتثال، والجهد الهندسي. يتطلب LiteLLM قاعدة بيانات PostgreSQL لميزات مثل المفاتيح الافتراضية، بينما يتطلب Obot بنية تحتية للبوابة وأحمال عمل MCP المستضافة.
ليس تماماً. يدعم Obot الوصول الهادف إلى النماذج، على الرغم من أن LiteLLM لا يزال يركز بشكل أعمق على التوجيه عبر مزودي الخدمة.
يوفر LiteLLM واجهة موحدة للعديد من مزودي نماذج اللغة الكبيرة (LLM). تستخدم التطبيقات عنوان URL أساسي للبوابة، ومفتاحاً، واسم نموذج مهيأ. يمكن للتوجيه توزيع حركة المرور عبر المزودين والمناطق وبيانات الاعتماد مع تطبيق آليات التبديل التلقائي (fallback) والتحكم في التكلفة.
تتبع بوابة LLM الخاصة بـ Obot نموذجاً مختلفاً؛ فهي تعرض نقاط نهاية متوافقة مع مزودي الخدمة لنماذج OpenAI وAnthropic، ونقاط نهاية للاستجابات العامة، وAWS Bedrock، وAzure. يحل مفتاح واجهة برمجة تطبيقات Obot بنطاق وكيل LLM محل بيانات اعتماد المزود المباشرة.
يقوم المسؤولون بعد ذلك بتطبيق سياسات الوصول إلى النماذج للتحكم في النماذج التي يمكن لكل مستخدم نهائي رؤيتها واستدعاؤها. تحتوي قائمة النماذج المعادة على الخيارات المعتمدة فقط. تحتفظ البوابة ببيانات اعتماد المصدر داخل Obot بدلاً من توزيعها عبر التطبيقات.
يمكن لـ Obot أيضاً تهيئة Google Vertex كمزود في مكان آخر من المنصة. ومع ذلك، فإن مسارات البوابة الحالية الخاصة بمزودي الخدمة الخارجيين لا تعرض Google Vertex.
يظل LiteLLM نقطة البداية الأقوى عندما يكون التبديل التلقائي بين المزودين وتوجيه الطلبات هو المحرك الأساسي للقرار. بينما يتفوق Obot عندما تكون حوكمة المؤسسة المتعلقة بالمستخدمين والوكلاء والنماذج وأنظمة MCP هي الأولوية.
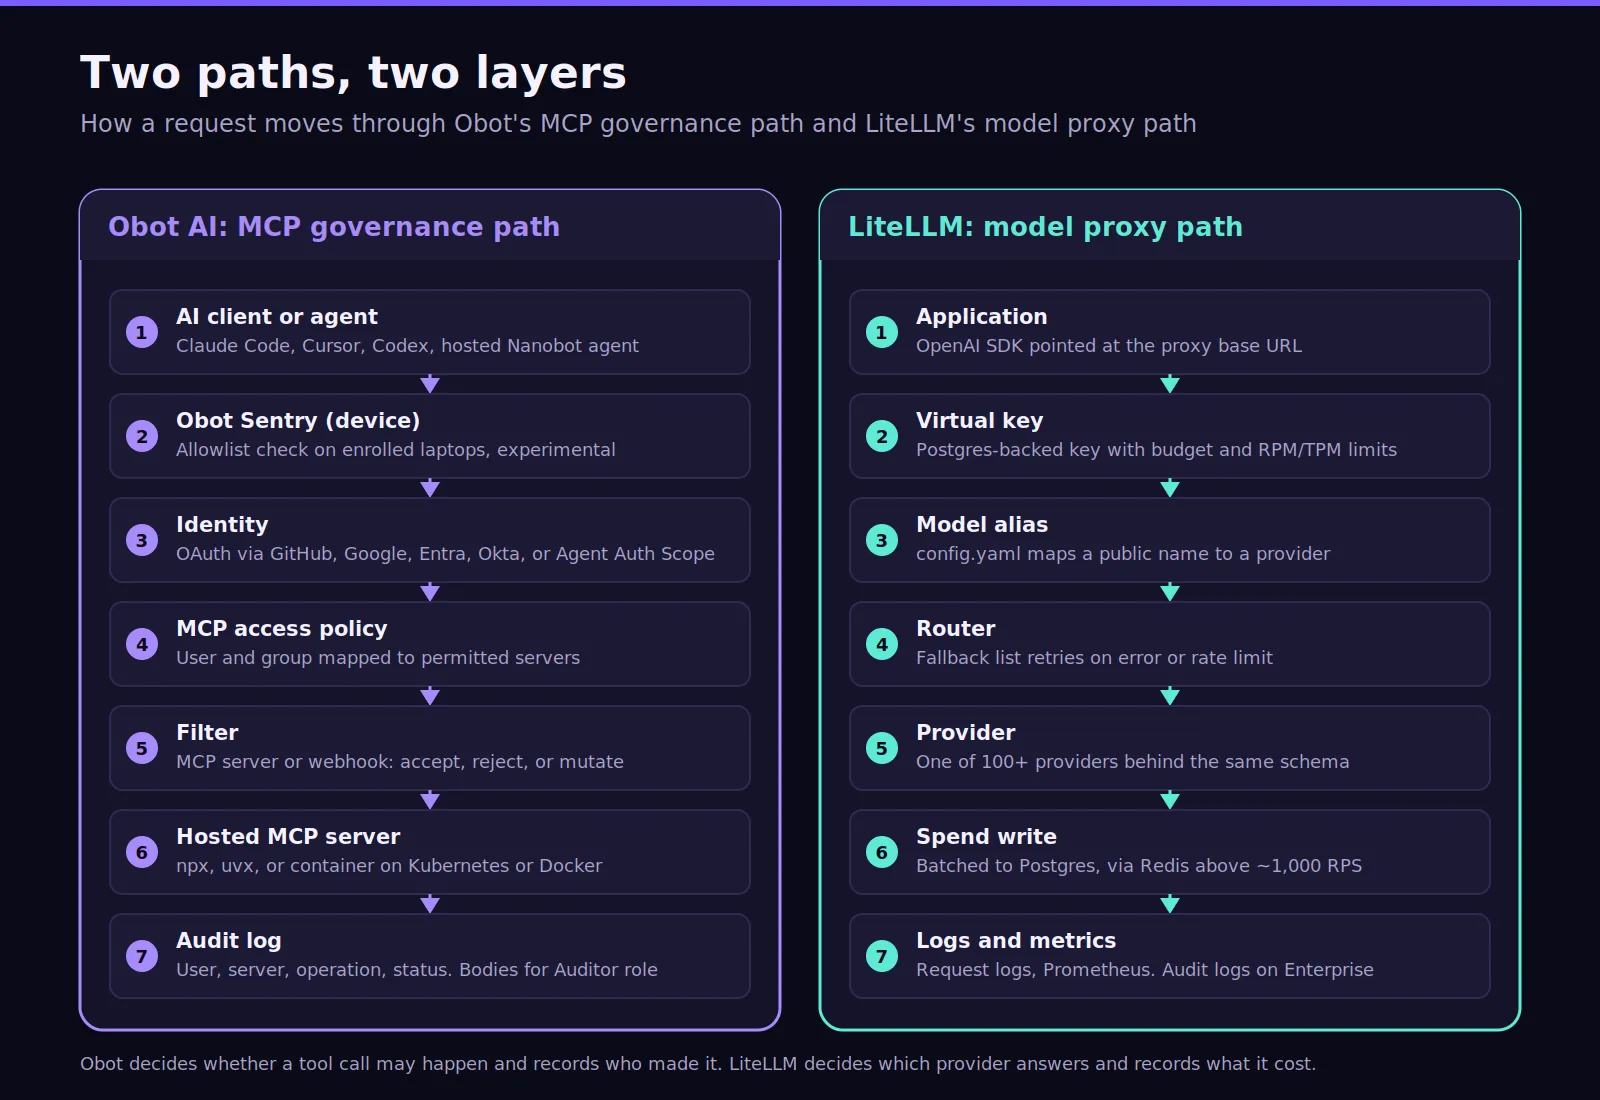
يكون LiteLLM في أقوى حالاته عندما تولد التطبيقات حركة مرور LLM بشكل أساسي. يتغير القرار عندما يبدأ وكيل الذكاء الاصطناعي في استدعاء الأدوات، أو استرجاع بيانات حساسة، أو العمل عبر أنظمة المؤسسة؛ حيث يصبح توجيه النماذج حينها طبقة واحدة فقط من طبقات التحكم.
يستحق LiteLLM التقدير هنا لأن قدراته الحالية أوسع مما تشير إليه المقارنات القديمة. تقدم طبقة MCP الخاصة به نقطة نهاية ثابتة للخوادم المسجلة. يقوم العملاء بالمصادقة باستخدام نفس نموذج بيانات اعتماد البوابة، بينما يمكن تعيين الوصول حسب المفتاح أو الفريق.
تفصل بوابة LiteLLM أيضاً بين مصادقة العميل وتدفقات OAuth الخاصة بالمصدر. وهذا يسمح لبيانات اعتماد البوابة بالبقاء منفصلة عن بيانات اعتماد OAuth من جانب الخادم. يمكن لأدوات البرمجة مثل Claude Code الاتصال بكل من توجيه نماذج LiteLLM ونقاط نهاية MCP.
يتوسع Obot بشكل أكبر في عمليات MCP. نقطة مقارنته هي بوابة MCP تتمثل في الاستضافة وعمق السياسات. يمكن لـ Obot تشغيل أحمال عمل MCP عبر npx، وuvx، والحاويات، والعمل عن بُعد، مع فرض المصادقة والتفويض.
تربط سياسات الوصول في Obot الخوادم المعتمدة بمستخدمين محددين أو مجموعات موفري الهوية. يمكن للفلاتر فحص استدعاءات الأدوات الفردية، ثم قبول الطلبات أو رفضها أو تعديلها قبل تنفيذها. يمكن للفلاتر المخصصة دعم عناصر تحكم مثل إخفاء معلومات التعريف الشخصية (PII) عند الحاجة.
يعمل Obot Sentry أيضاً على توسيع نطاق الحوكمة ليشمل أدوات الذكاء الاصطناعي المحلية. يمكن لإدارة الأجهزة جرد النشاط من Claude Code، وCodex، وCursor، وVS Code. وهذا يخلق تكاملاً أعمق عندما يجب أن يظهر نشاط المطور المحلي جنباً إلى جنب مع أحداث البوابة.
تعد المراقبة انقساماً عملياً آخر بين LiteLLM وObot AI؛ حيث ترى كل منصة الطبقة التي تحكمها بشكل أساسي.
يتتبع LiteLLM الإنفاق، والميزانيات، والاستخدام حسب المفتاح أو الفريق، وسلوك الطلبات، ونتائج المزود، ونشاط البوابة. ويمكنه نسب استخدام الرموز (tokens) عبر المفاتيح، والمستخدمين، والفرق، والمؤسسات، والأدوات، والوكلاء، وأحمال عمل MCP.
يركز Obot بشكل أكبر على طلبات MCP، ونشاط العميل المحلي، واستدعاءات النماذج، والأجهزة، وحوكمة المنصة. يقوم نظام التدقيق الخاص به بربط النشاط عبر خوادم MCP، ومزودي النماذج، وأحمال العمل المستضافة، وأجهزة المستخدمين. يمكن للمسؤولين تصفية النشاط حسب المستخدم، أو الخادم، أو الأداة، أو المزود، أو النموذج، أو العميل، أو الجهاز، أو الجلسة.
بالنسبة لفرق المنصة، يعد هذا الاختلاف مهماً. تجيب مراقبة النماذج على سؤال: أي نموذج تم استدعاؤه وما تكلفته؟ بينما تجيب مراقبة MCP على سؤال: أي هوية وصلت إلى أي أداة وماذا حدث بعد ذلك؟
TrueFoundry تحليل قابلية المراقبة للبوابة يوضح كيفية ربط زمن انتقال النموذج، والأخطاء، والإنفاق، والسياسات، وسجلات التتبع على مستوى طبقة البوابة.
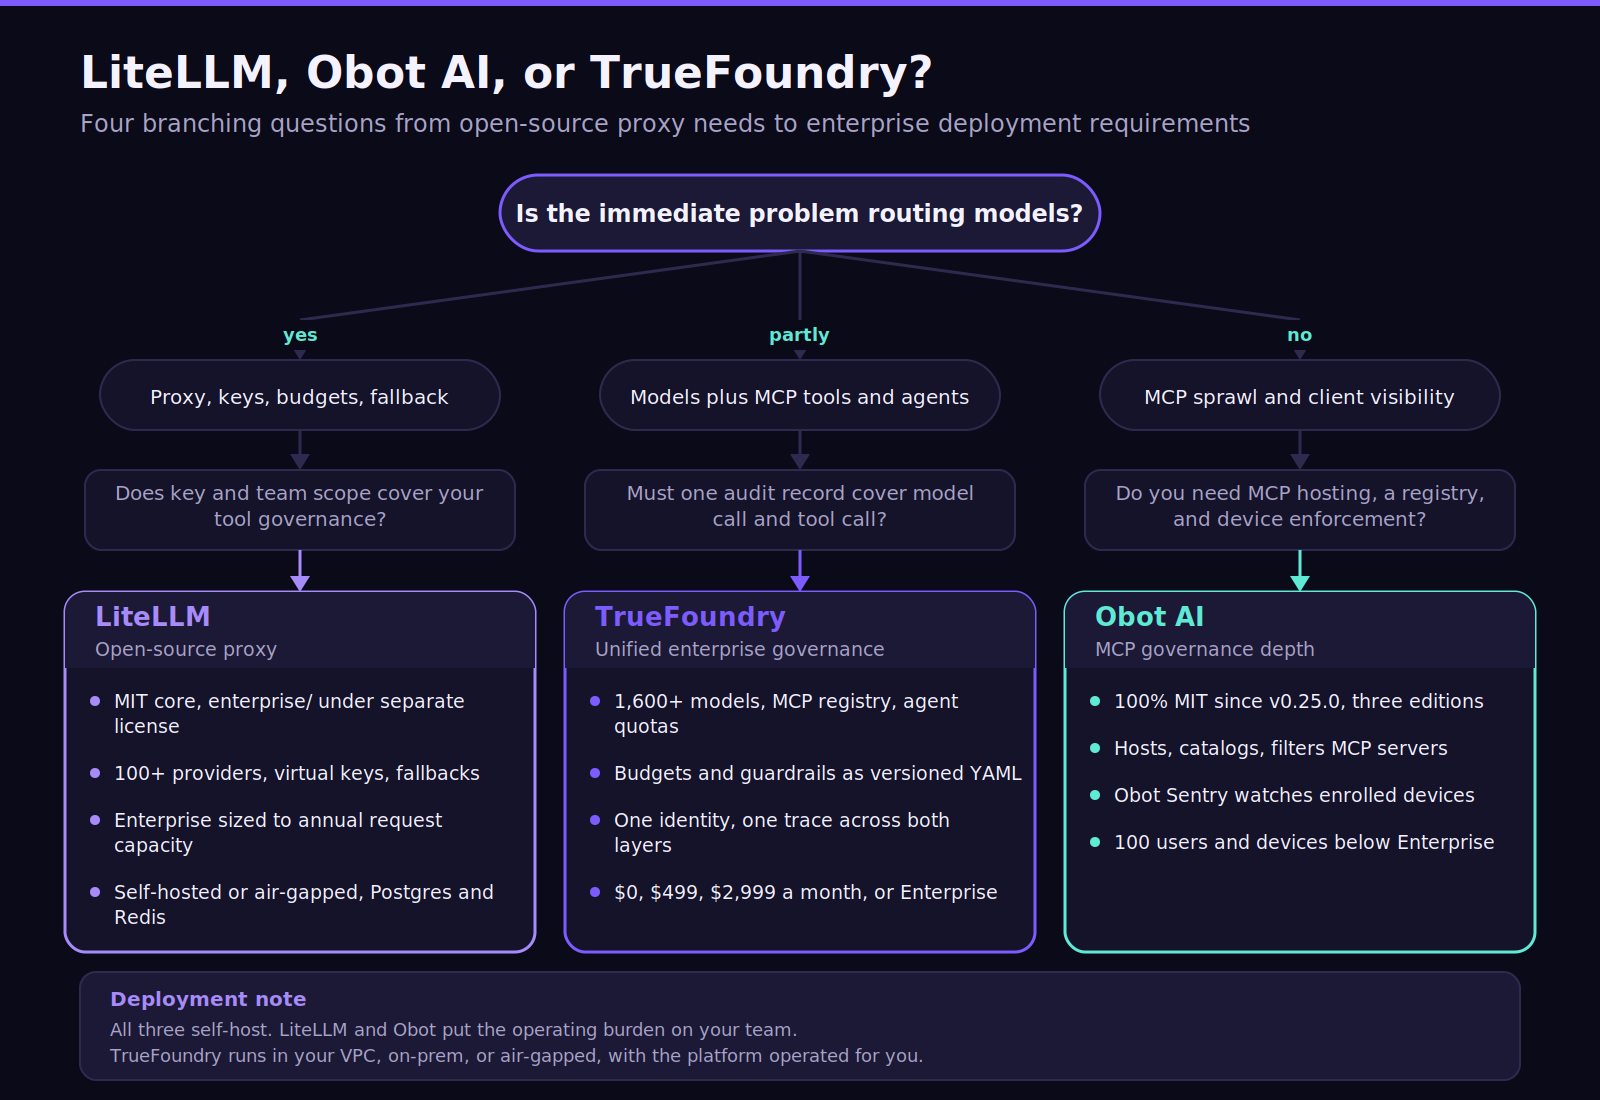
نادراً ما يكون ترحيل الوكيل هو الجزء الأصعب. التحدي الحقيقي يكمن في ترحيل الافتراضات المضمنة بالفعل في كود التطبيق. قبل البدء في الانتقال، يجب على الفرق التحقق من:
هناك ثلاثة عناصر تتطلب اهتماماً خاصاً. قد تستخدم تطبيقات LiteLLM أسماء مستعارة عامة، بينما يتوقع Obot أسماء أصلية خاصة بالمزود لمسارات البوابة المدعومة. وهذا يعني أن معرفات النماذج قد تتحول إلى مهام ترحيل عبر تطبيقات الإنتاج.
تحتوي LiteLLM أيضاً على سلوكيات تبديل احتياطي لا تتوافق بشكل مباشر مع نموذج الوصول إلى النماذج في Obot. قد تتطلب متغيرات البيئة التي تحتوي على إعدادات وبيانات اعتماد المزود تحديثات مع انتقال المسؤولية بين البوابات.
تختلف النماذج الرئيسية أيضاً. تستخدم LiteLLM بيانات اعتماد البوابة التي تحمل الميزانيات وصلاحيات الوصول. يمكن لـ Obot إصدار بيانات اعتماد محددة النطاق من خلال واجهة برمجة تطبيقات Obot، بينما يمكن لرمز Obot المميز مصادقة سير عمل العميل المدعوم. نماذج الأذونات هذه لا تتطابق بشكل مباشر (واحد لواحد).
لذلك، قد تحتفظ الفرق بـ LiteLLM للنماذج مع إضافة Obot لـ MCP. يظهر خيار آخر عندما تتطلب سير العمل الوكيلة سياسات عبر كلتا الطبقتين. توفر بوابة الوكيل من TrueFoundry بوابة الوكيل حصص سير العمل، وسجلات التتبع، وهوية مركزية للوكلاء المستقلين.
TrueFoundry تعمل كطبقة توحيد للمؤسسات. توفر بوابة الذكاء الاصطناعي المؤسسية الخاصة بها إمكانيات التوجيه، والمراقبة، وضوابط الحماية، والميزانيات، وتطبيق السياسات، وحوكمة النماذج. يمكن تشغيلها من خلال نماذج نشر البرمجيات كخدمة (SaaS) أو النماذج التي يتحكم فيها العميل.
تدعم المنصة توجيه الموفر، والنسخ الاحتياطي، وتحديد معدل الاستخدام، ورؤية التكاليف عبر أكثر من 1,600 نموذج. يمكن أيضًا صياغة السياسات بصيغة YAML، مما يسمح للفرق بمراجعة الحوكمة من خلال التحكم في الإصدار بدلاً من إدارة الضوابط بشكل مستقل داخل التطبيقات.
يمكن لسياسات الميزانية تحديد نطاق الاستخدام للمستخدمين، أو الفرق، أو التطبيقات، أو النماذج، أو البيئات. يوفر هذا تطبيقًا فوريًا للسياسات قبل استمرار استدعاءات نماذج اللغة الكبيرة (LLM) المكلفة.
name: budget-limiting-configtype: gateway-budget-configrules: - id: 'coding-agents-daily' when: subjects: ['team:platform'] metadata: environment: 'production' limit_to: 200 unit: cost_per_day budget_applies_per: ['user'] alerts: thresholds: [75, 90, 100] notification_target: - type: slack-bot notification_channel: 'budget-alerts-channel' channels: ['#ai-spend']عند تجاوز 200 دولار في اليوم، تستجيب البوابة برمز الخطأ 429 مع `error_origin_level: rate_limit_budget`، مع إدراج معرف القاعدة المنتهكة في ترويسة `x-tfy-applied-rules`. يتتبع وضع التدقيق نفس القاعدة دون حظرها، وهي الطريقة الآمنة لفرض سقف استهلاك على فريق لم يسبق له ذلك.
تحكم بوابة MCP الوصول إلى الأدوات من خلال سجل مركزي، والتحكم في الوصول المستند إلى الأدوار (RBAC) لكل خادم، وإدارة رموز OAuth 2.0 مع التحديث التلقائي، وخوادم MCP الافتراضية التي تعرض مجموعة فرعية منتقاة من الأدوات من خوادم متعددة كنقطة نهاية واحدة دون الحاجة إلى نشر جديد. ترتبط ضوابط الحماية باستدعاءات أدوات MCP في نفس ملف السياسة الذي يحكم استدعاءات نماذج اللغة الكبيرة:
name: guardrails-controltype: gateway-guardrails-configrules: - id: github-tools-pii when: target: operator: or conditions: mcpServers: values: - github-mcp condition: in subjects: operator: and conditions: in: - team:platform llm_input_guardrails: [] llm_output_guardrails: [] mcp_tool_pre_invoke_guardrails: - pii/pii-detection mcp_tool_post_invoke_guardrails: []تربط طبقة MCP بين حوكمة النماذج والوصول إلى الأدوات بدلاً من التعامل مع الأدوات كمسألة تطبيقية منفصلة. تدعم الهوية الموحدة، وRBAC، وOAuth 2.0، والمراقبة، وتسجيل الخوادم أحمال عمل MCP المؤسسية.
وبالتالي، تُعد TrueFoundry خيارًا لمنصة واحدة عندما تؤدي منتجات الوكيل (Proxy) وMCP المنفصلة إلى تكرار السياسات. يمكن للفرق أيضًا مقارنة هذه البنية مباشرة من خلال مقارنة TrueFoundry مقابل LiteLLM.
اختر TrueFoundry عندما:
تدرج TrueFoundry حاليًا خطة المطور بسعر 0 دولار شهريًا، وخطة Pro بسعر 499 دولارًا شهريًا، وخطة Pro Plus بسعر 2,999 دولارًا شهريًا، بالإضافة إلى تسعير مؤسسي مخصص. يدعم الإصدار المؤسسي عمليات نشر البوابة ومستوى التحكم في سحابة خاصة افتراضية (VPC) وبيئات معزولة (air-gapped).
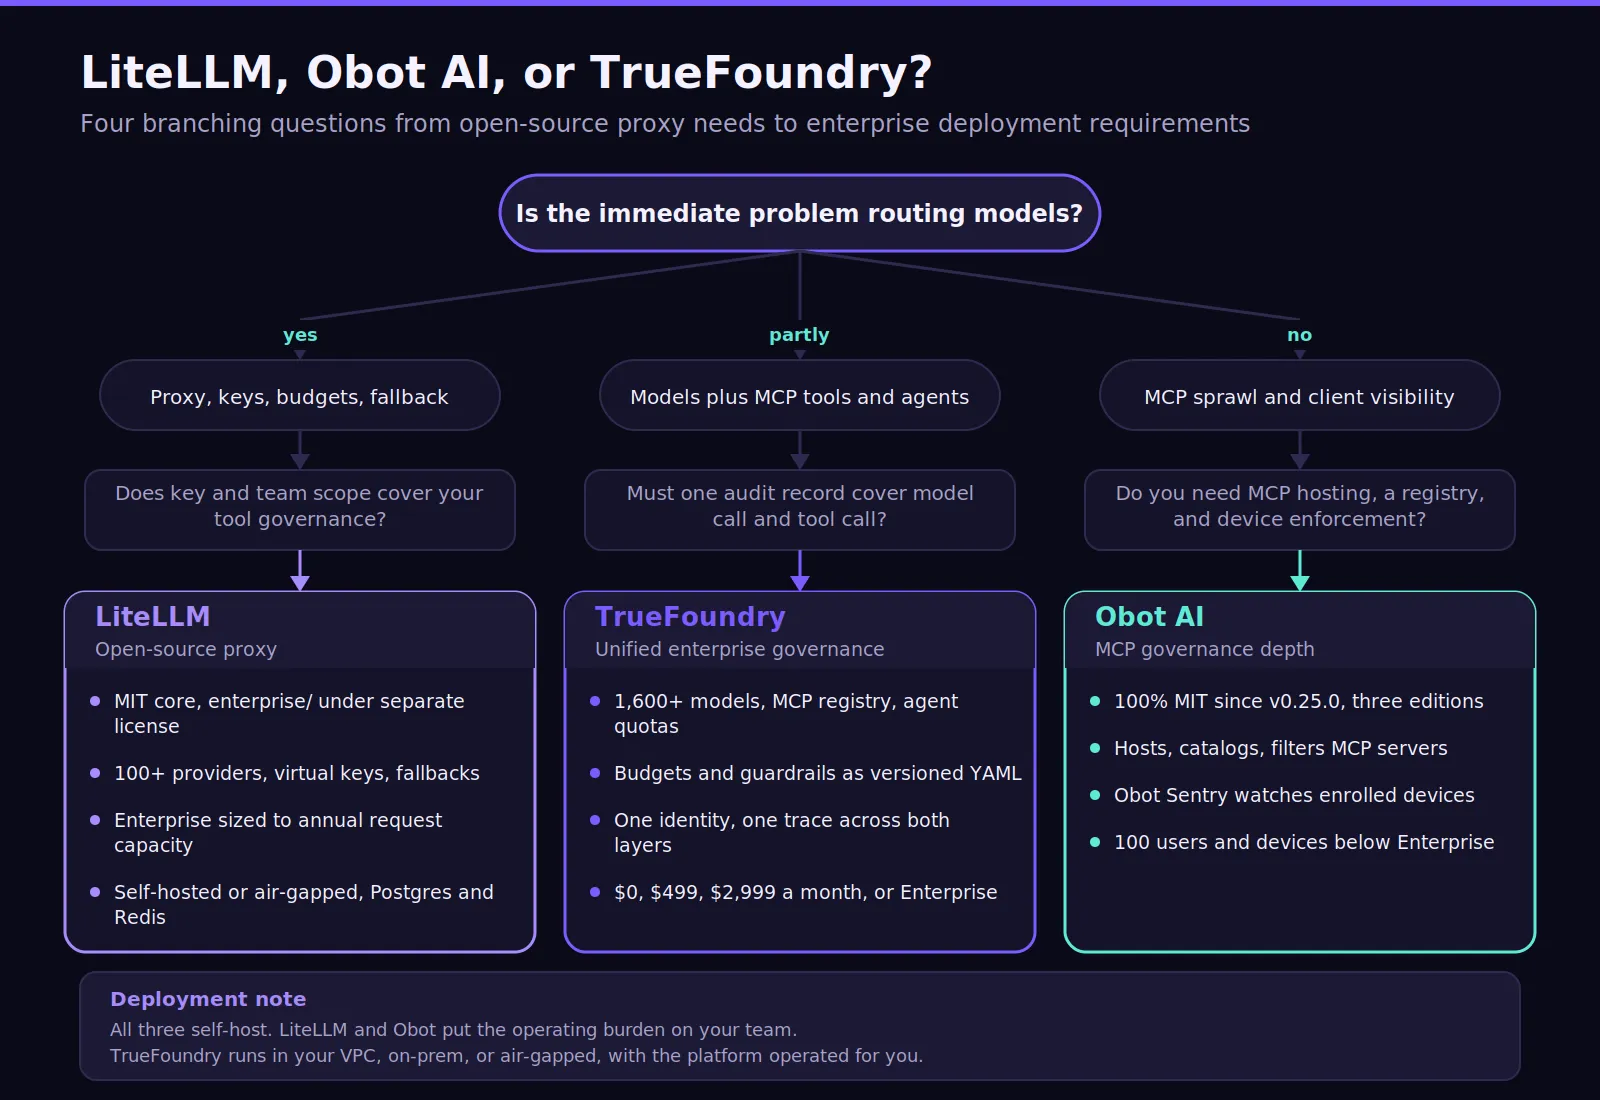
اختر LiteLLM عندما يكون المطلب الفوري هو الوصول إلى النماذج، وتوجيه الموفر، والميزانيات، والنسخ الاحتياطي، وتتبع الإنفاق. تظل مرشحًا قويًا عندما تحتاج أحمال عمل الإنتاج بشكل أساسي إلى بوابة مدركة للنماذج.
اختر Obot AI عندما تكون حوكمة MCP، ورؤية عميل الذكاء الاصطناعي، واستضافة الخوادم، وسياسات الوصول إلى النماذج، والضوابط المدركة للهوية هي المحرك للقرار. إنها تناسب الفرق التي تتعامل مع انتشار MCP واتصالات أدوات المطورين غير المُدارة.
اختر TrueFoundry عندما تتطلب النماذج، والأدوات، والوكلاء، والميزانيات، وضوابط الأمان، وقابلية المراقبة بنية حوكمة موحدة. يوفر هذا النهج تحكماً كاملاً عبر طبقات الذكاء الاصطناعي المتعددة دون الحاجة إلى إدارة أنظمة سياسات منفصلة.
لذا، فإن المفاضلة بين Obot AI و LiteLLM هي في جوهرها اختيار لطبقة البدء. تعتمد الإجابة الصحيحة على ما إذا كان توجيه النماذج أو حوكمة بروتوكول MCP هو القيد التشغيلي الأكثر إلحاحاً.
يجب على الفرق التي تفكر في مسارات أخرى لبوابات واجهة برمجة التطبيقات (API Gateway)، مثل Kong Gateway أو Kong AI Gateway، تقييم تلك الفئة بشكل منفصل؛ فهذه المنصات تنطلق من اعتبارات أوسع تتعلق بحركة مرور بيانات الذكاء الاصطناعي وإدارة واجهات برمجة التطبيقات.
احجز عرضاً توضيحياً مجانياً اليوم لترى كيف تربط TrueFoundry بين حوكمة النماذج، وMCP، والوكلاء عبر بيئات الإنتاج.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد



















