



November 6, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Blazingly fast way to build, track and deploy your models!
تبدأ المقارنة بين Requesty AI و Obot AI بالإدراك بأن أدوارهم الأساسية تختلف. يقع Obot عند نقطة التقاء agents والنماذج والأدوات. بينما يقع Requesty بشكل أساسي بين التطبيقات ومزودي LLM.
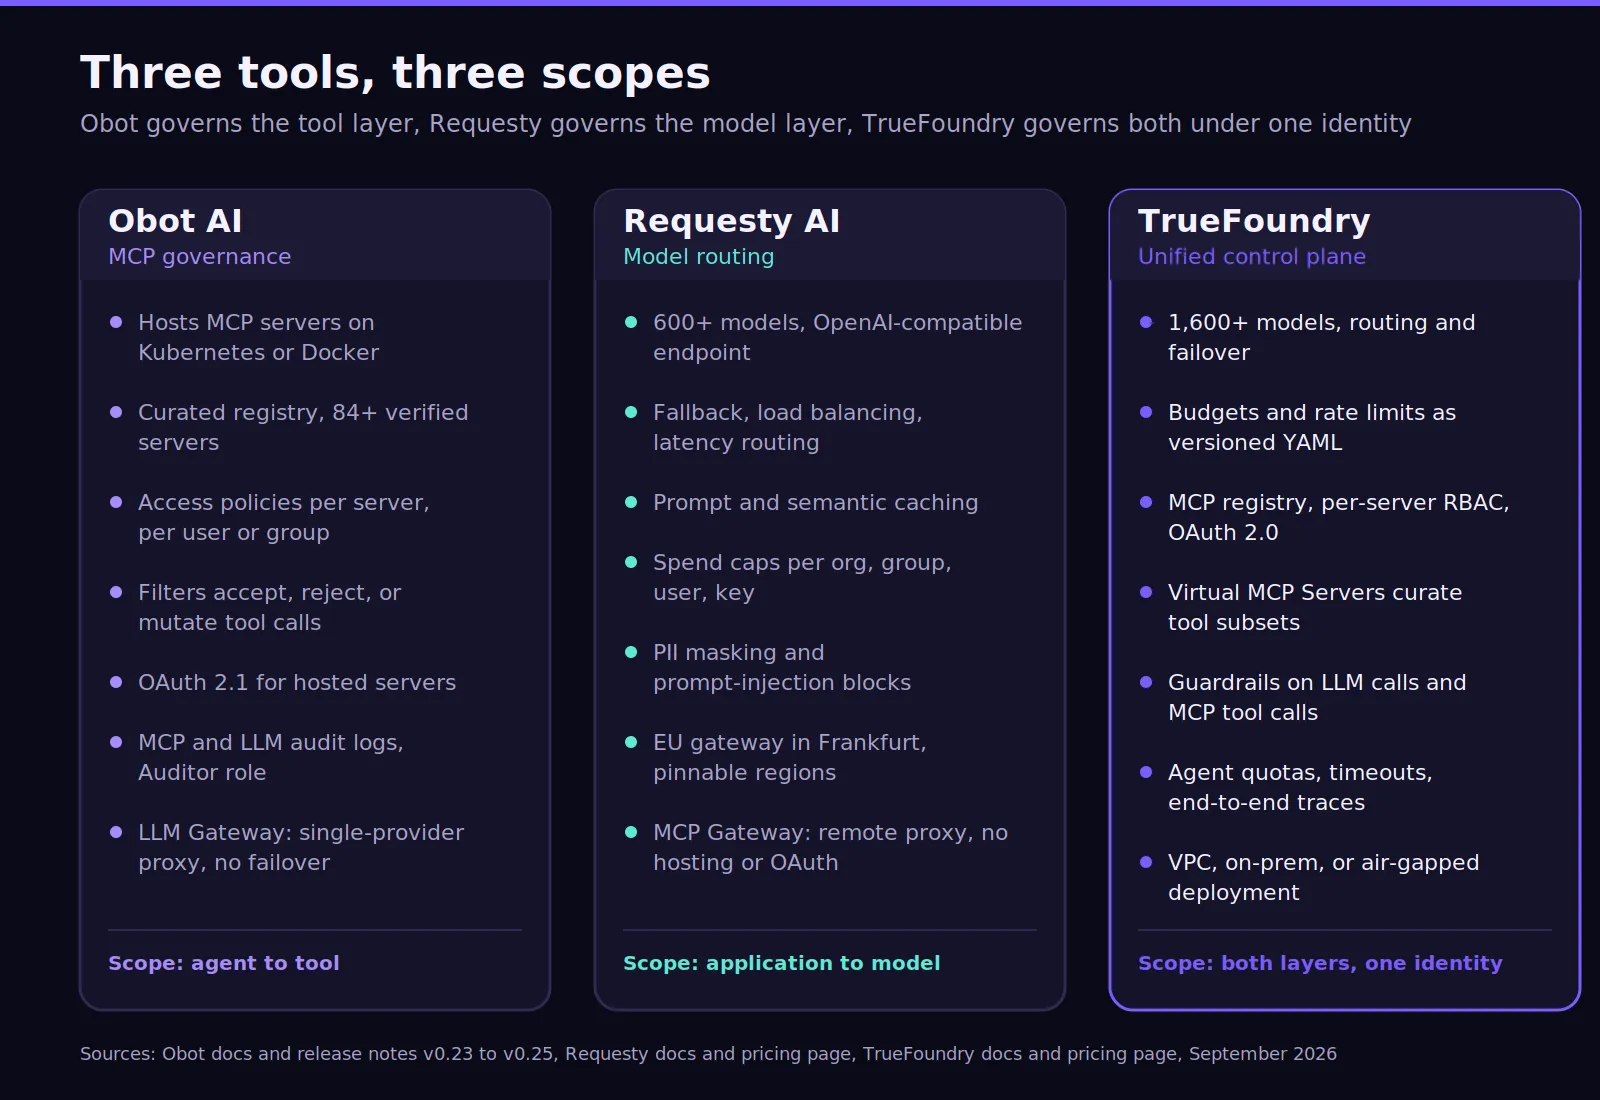
تركز Obot AI منصتها على Obot MCP Gateway. حيث يمكنها استضافة خوادم MCP أو العمل كوكيل لها، وإدارة بيانات الاعتماد، وتطبيق سياسات الوصول، وتسجيل الطلبات. وتتضمن لوحة التحكم الخاصة بها أيضًا LLM Gateway، وسياسات النماذج، والسجلات، وخدمات agent.
يركز Requesty بشكل أكبر على الوصول إلى النماذج. حيث تقوم التطبيقات بتغيير URL الأساسي إلى Requesty والوصول إلى أكثر من 600 نموذج من خلال نقطة نهاية متوافقة مع OpenAI. وتدعم سياسات التوجيه التجاوز عند الفشل، وتوازن الأحمال، والاختيار المراعِي للتكلفة، والتوجيه القائم على زمن الانتقال عبر المزودين.
يبقى التمييز العملي مفيدًا. يكتسب Obot أهمية لفرق IT في حوكمة أي الهويات تصل إلى أي أدوات ونماذج. ويساعد Requesty التطبيقات في اختيار مزود النموذج بموثوقية مع التحكم في التكلفة والتوفر.
يمكن للفرق التي تفحص بنية بوابة النماذج مراجعة تحليل LLM Gateway من TrueFoundry لمعرفة دور الوصول المركزي للمزودين.
قد تخفي جداول الميزات الفروق البنيوية، لذا فإن الملاحظات الموجودة أسفل هذا الجدول ذات أهمية. يمتلك Obot قدرًا أكبر من بنية MCP التحتية ويمكنه التشغيل داخل بيئات يخضع لها العميل. بينما يعمل Requesty كخدمة سحابية مدارة، مما يرفع معظم عمليات البوابة عن كاهل العميل.
تتمتد إمكانيات Obot الأساسية الآن إلى ما هو أبعد من MCP. حيث تدعم بوابة LLM Gateway الخاصة به OpenAI و Anthropic و Amazon Bedrock و Azure والنقاط النهائية المتوافقة. يحدد المسؤولون سياسات الوصول إلى النماذج، بينما يخزن Obot بيانات اعتماد المزود بدلاً من كشفها للمستخدمين.
تتعامل Obot Gateway أيضًا مع استضافة MCP على Docker أو Kubernetes. وتدعم الخوادم البعيدة عندما تشغل المؤسسات خوادم MCP الخاصة بها بالفعل. يمكن للمرشحات (filters) قبول حركة المرور أو رفضها أو تعديلها قبل توجيه استدعاء الأداة المعتمد.
يحل Requesty مشكلة توجيه مختلفة. يمكن لتوجيهه الذكي توزيع حركة المرور بناءً على التكلفة، أو زمن الانتقال، أو الجودة، أو ترتيب التجاوز عند الفشل المحدد. هذا يجعله أقوى لموثوقية الموردين المتعددين وتحسين التكلفة عندما تستخدم التطبيقات عدة نماذج تجارية.
تخلق إدارة Agent فرقًا واضحًا آخر. يعامل Obot أجهزة AI agent كهوية منصة محكومة تمتلك إمكانية الوصول إلى النماذج والأدوات. بينما يحكم Requesty بشكل أساسي سياسات توجيه النماذج التي يستخدمها agent.
يدعم Obot Agent المحادثات ومسارات العمل المجدولة، بينما توفر نطاقات تفويض Agent (Agent Authorization Scopes) بيانات اعتماد الأجهزة. يمكن للمسؤول تقييد مفتاح API بخوادم MCP محددة، أو الوصول إلى وكيل LLM، أو إمكانيات أخرى. يتيح ذلك الوصول الآمن دون استخدام تسجيل الدخول التفاعلي لشخص ما.
بدلاً من أن يقوم المطورون بتوصيل بيانات الاعتماد في أدوات AI المحلية، يوفر Obot إدارة مركزية لبيانات الاعتماد والوصول إلى الخادم. تطبق المرشحات إنفاذ السياسات قبل أن تصل الطلبات المعتمدة إلى الأنظمة التابعة. وتتعامل البوابة أيضًا مع تدفقات OAuth الخاصة بالمزود وتنعش رمز OAuth المميز عند الحاجة نيابة عن المستخدم.
توسع إدارة الأجهزة (Device Management) الرؤية إلى عملاء المطورين المدعومين مثل Claude Code و Codex و Cursor. لا يزال إنفاذ استدعاء الأدوات تجريبيًا، بينما يظل النشاط المحلي قابلاً للتدقيق. يعطي هذا فرق الهندسة رؤية لنشاط AI خارج حمل العمل المحكوم مركزيًا.
لا يقدم Requesty نفس نموذج تنفيذ agents المستضاف. بدلاً من ذلك، يتيح للمؤسسات تطبيق سياسة توجيه وسقف إنفاق لـ agents محددين. تكون هذه الميزة مفيدة عندما يظل المطلب الرئيسي هو موثوقية النموذج بدلاً من التنفيذ الكامل لمسار العمل.
يمكن للفرق التي تقيم البدائل حول حوكمة agent و MCP مراجعة بدائل Obot AI.
تفر المنصتان القابلية للملاحظة، على الرغم من أنهما تجيبان على أسئلة تشغيلية مختلفة. يركز Obot على نشاط agent والنموذج والأداة. بينما يركز Requesty بشكل أكبر على سلوك المزود، والتكلفة، والتوجيه، وأداء البوابة.
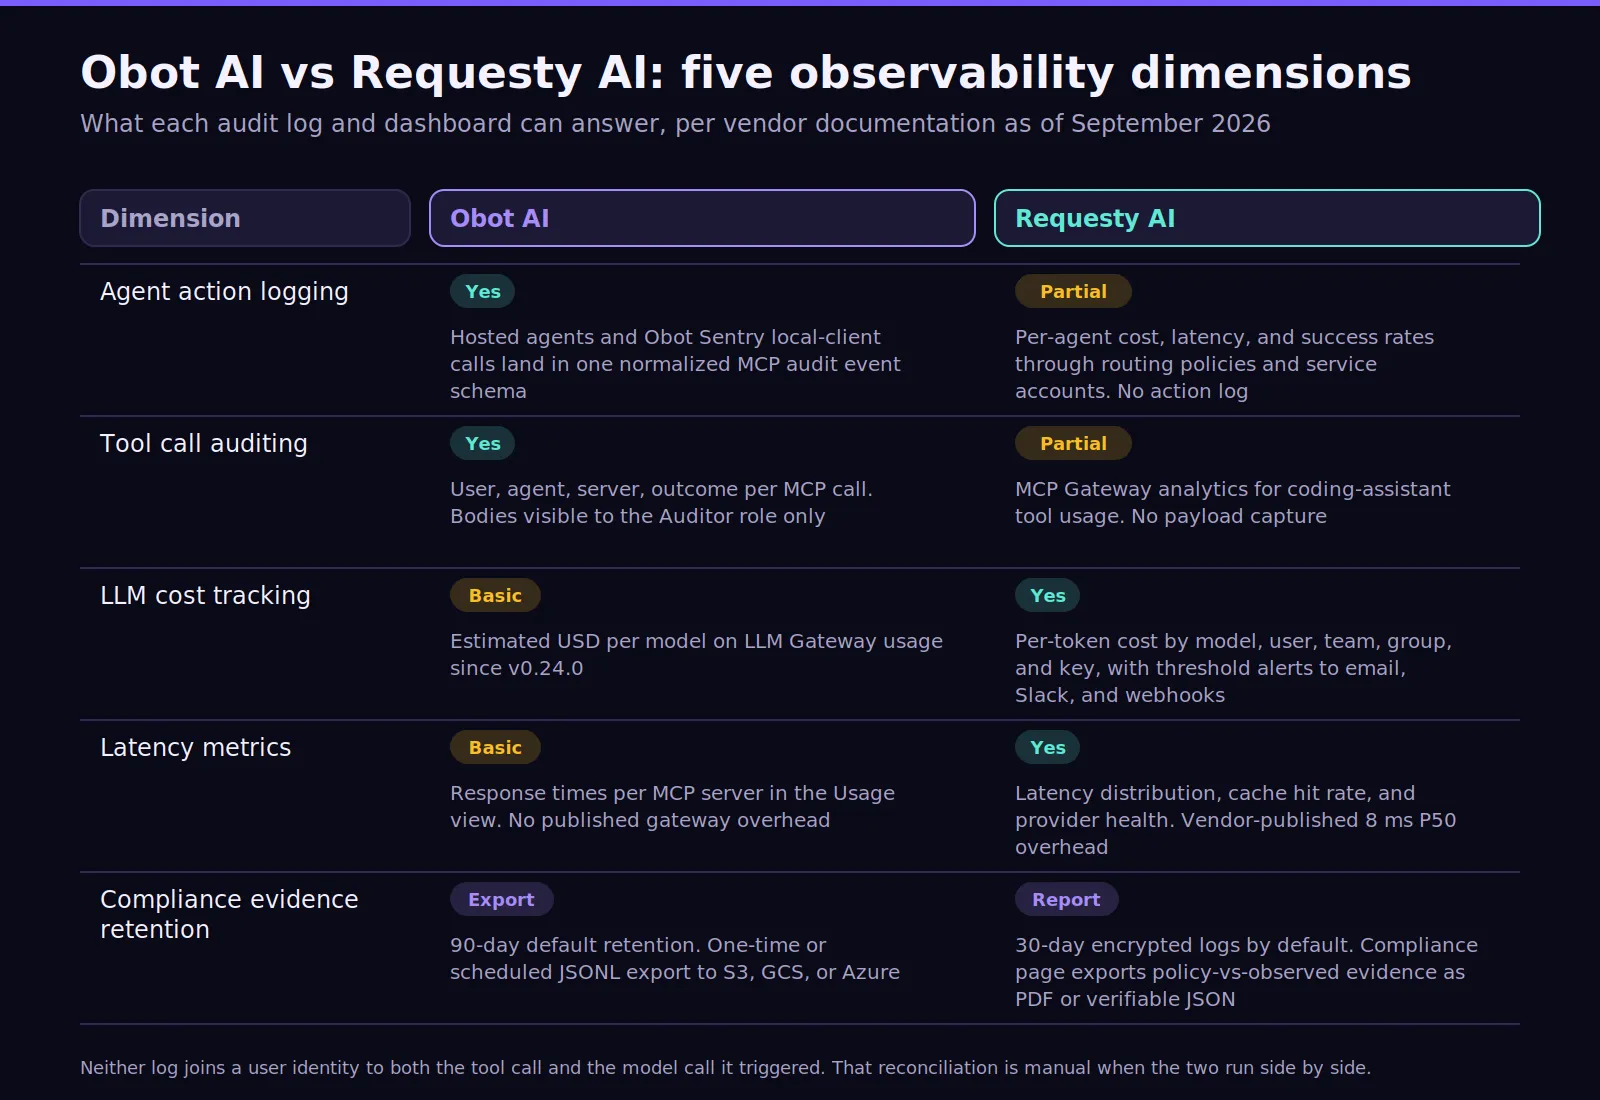
يسجل Obot طلبات MCP والمستخدمين والطوابع الزمنية والنتائج ومعلومات النموذج واستخدام Token. وتتضمن سجلات تدقيق LLM الخاصة به أيضًا المزود والنموذج المطلوب وتفاصيل العميل والمدة الزمنية. وتتطلب بيانات الطلب أو الاستجابة الحساسة دور المدقق (Auditor).
يمكن تصدير سجلات التدقيق إلى Amazon S3 أو Google Cloud Storage أو Azure Blob Storage أو تخزين الكائنات المتوافق. وبالتالي تحتفظ المؤسسات بالسيطرة الكاملة على أدلة الالتزام طويلة الأجل ويمكنها محاذاة التخزين مع متطلبات خصوصية البيانات الخاصة بها.
يركز Requesty على زمن انتقال الطلب، وأداء الذاكرة المؤقتة (cache)، وتكلفة النموذج، والإخفاقات، وتوجيه المزود. توفر لوحة التحكم الخاصة به رؤية في الوقت الفعلي للتكلفة والاستخدام عبر المفاتيح والفرق والنماذج. وتدعم البوابة أيضًا التوجيه الإقليمي القائم على السياسات والنقاط النهائية دون الاحتفاظ بالبيانات (zero-data-retention).
هذا التمييز مهم لمتطلبات الامتثال. يوفر Obot مسار تدقيق مفصل حول إجراءات agent و MCP. بينما يمنح Requesty الفرق رؤية أقوى لنتائج توجيه النماذج وتطبيق السياسات والتكاليف عبر حركة مرور النماذج في البيئة الإنتاجية.
تعكس نماذج التسعير والنشر فلسفات ملكية مختلفة. يمنح Obot العملاء مزيدًا من التحكم في البنية التحتية. بينما يتقاضى Requesty رسومًا مقابل بوابة مدارة بالكامل ويرفع معظم العمليات التشغيلية.
يقدم Obot حاليًا ثلاثة إصدارات من نفس صورة الحاوية (container image). يدعم الإصدار الافتراضي ما يصل إلى 100 مستخدم و 100 جهاز. يظل إصدرا المجتمع (Community) مجانيًا ويضيف Entra و Okta و JumpCloud و Auth0. يزيل إصدار المؤسسات (Enterprise) تلك الحدود ويضيف دعم المؤسسات.
يبقي نشر Kubernetes أو Docker منصة Obot داخل البنية التحتية للعميل. تعمل أحمال عمل MCP المستضافة في حاويات منفصلة أو أحمال عمل Kubernetes. يمكن لهذا الهيكل أن يناسب المؤسسات التي لديها متطلبات صارمة للسحابة الخاصة، أو بيانات الاعتماد الداخلية، أو التخزين المحلي للتدقيق.
يقدم Requesty نقطة دخول مجانية وتسعير الدفع أولاً بأول. يضيف التسعير الحالي 5% إلى تكاليف النماذج الخاصة بالمزودين، بينما لا تحمل مفاتيح المزودين المملوكة للعميل أي زيادة (0%). تدعم الخطة المجانية 200 طلب يومي ضد النماذج المجانية المتاحة.
تسعير المؤسسات في Requesty مخصص. يضيف إصدار Enterprise ميزات SSO و RBAC ودعم الامتثال واتفاقيات مستوى الخدمة (SLAs) المخصصة وضوابط تنظيمية أعمق. ولا تزال فترة مراقبة SOC 2 Type II جارية، بينما تتوفر إقامة البيانات في الاتحاد الأوروبي في فرانكفورت.
بالنسبة لأحمال العمل كبيرة المقاييس، يجب على الفرق مقارنة الترخيص بالملكية التشغيلية. التعيين الذاتي (Self-hosting) يعني أن التصحيحات (patching) والقابلية للتوسع والتخزين والدعم تظل مسؤوليات داخلية. بينما ترفع SaaS معظم هذا العمل، في حين يقبل العميل خيارات النشر وحدود الأمان الخاصة بالمورد.
اقرأ أيضًا: دليل تكلفة دليل بوابة AI
يناسب Obot AI الفرق التي تحتاج إلى طبقة حوكمة MCP مخصصة. إنه مفيد عندما تحتاج agents الداخلية، ومساعدو البرمجة، وعملاء AI إلى وصول معتمد إلى خوادم MCP المحلية أو البعيدة أو المستضافة. كما أنه يدعم المؤسسات التي تفضل البنية التحتية مفتوحة المصدر والتحكم المستضيف ذاتيًا.
هناك تحذير واحد هنا. الحد الأقصى البالغ 100 مستخدم و 100 جهاز تحت إصدار Obot Enterprise وصل في الإصدار v0.25.0 وينطبق الآن على عمليات نشر مصادقة GitHub و Google التي كانت غير محدودة سابقًا. يستمر المستخدمون الحاليون في العمل بعد تجاوز الحد الأقصى، ولكن لا يمكنك إضافة مستخدمين جدد. يرجى تحديد حجم المشروع التجريبي مع وضع هذا الرقم في الاعتبار.
يناسب Requesty AI الفرق التي تحتاج إلى وصول سريع إلى العديد من النماذج من خلال بوابة مدارة. تأتي قيمته الأكبر من مزودي LLM الموثوقين، وسياسات التوجيه، والتخزين المؤقت، والتحليلات، وضوابط الإنفاق دون بنية تحتية مستضافة ذاتيًا.
تعمل المنصة أيضًا بشكل جيد لأحمال العمل النموذجية حيث تريد الفرق تجريب النماذج بسرعة. بمجرد أن يصل الاستخدام إلى RPS متوسط أو ذروات أعلى، يجب على الفرق اختبار موثوقية المزود وسيناريوهات زمن الانتقال العالي باستخدام حركة مرور إنتاجية واقعية بدلاً من الطلبات المنعزلة.
يمكن لبوابة Requesty التوجيه بعيدًا عن المزودين المتدهورين وتطبيق قيود النماذج مركزيًا. يمكن أن يحسن ذلك تجربة المطور عندما تقوم الفرق بخلاف ذلك بصيانة بيانات اعتماد وتكاملات منفصلة. واجهته المتوافقة مع OpenAI تقلل أيضًا من تغييرات التطبيق.
قد يؤدي اختيار Obot AI أو Requesty AI بناءً على عرض توضيحي بمفرده إلى الاستنتاج الخاطئ. قد تعرض إحدى المنصتين الوصول المظلم للأدوات، بينما تعرض الأخرى التجاوز عند الفشل بنجاح. كلا السيناريوين مهمان، على الرغم من أن كل منهما يقيس طبقة مختلفة من الإنتاج.
تكشف المقارنة بين Obot AI و Requesty AI عن قيد مشترك عندما يعبر مسار عمل واحد كلا الطبقتين. يحكم Obot النماذج و agents والوصول إلى MCP داخل منصته. بينما يقدم Requesty توجيهًا أعمق عبر المزودين. ولا يجمع أي منهما كل عنصر تحكم للمؤسسات بنفس العمق.
قد يستدعي مسار عمل الدعم نموذجًا واحدًا، ويستعلم عن CRM من خلال MCP، ويحدث حالة، ويطلق agent آخر. هذا يخلق تعرضًا محتملاً للبيانات عندما تتوفر الهوية والإذونات والميزانيات والسجلات موزعة عبر أنظمة مستقلة.
قام Requesty أيضًا بتوسيع تكاملات MCP الخاصة به. تدعم MCP Gateway الخاصة به المصادقة المركزية، والقائمة البيضاء للأدوات، وتحليلات الاستخدام، وبيانات الاعتماد المشتركة أو لكل مستخدم للخوادم البعيدة لـ MCP. لكنها لا تستبدل الاستضافة الكاملة لـ MCP أو حوكمة التنفيذ الكامل لـ agent.
تصبح القطع المفقودة أكثر وضوحًا عندما تريد الفرق سياسة واحدة عبر النماذج والأدوات:
تصبح طبقة agent المخصصة ذات صلة عندما تتحول هذه الإجراءات إلى مسارات عمل متعددة الخطوات. توفر Agent Gateway من TrueFoundry عمليات إعادة المحاولة، وتحديد المهلات (timeouts)، وضوابط السياسات، والقابلية للتتبع، وتنفيذ الأدوات المحكوم عبر مسارات العمل تلك.
تناسب TrueFoundry المؤسسات عندما تريد منصة واحدة تربط بين حوكمة النموذج والأداة و agent. تجمع لوحة تحكم الذكاء الاصطناعي (AI control plane) الخاصة بها بين توجيه النماذج، والهوية، والسياسات، والميزانيات، وحواجز الحماية، والقابلية للملاحظة في نفس بنية الإنتاج.
تدعم طبقة النماذج التوجيه متعدد المزودين وخدمة النماذج عبر النقاط النهائية المستضافة والمستضافة ذاتيًا. يمكن تطبيق سياسات الميزانية على المستخدمين أو الفرق أو النماذج أو البيانات الوصفية قبل تنفيذ الطلبات الإضافية.
قاعدة الميزانية هي كائن YAML محدد الإصدار، لذا فهي تعيش في Git بجوار باقي تكوين المنصة:
عندما تتجاوز خطة RAG الخاصة بفريق الدعم 5,000 دولار في الشهر، ترجع البوابة رمز 429 مع `error_origin_level: rate_limit_budget` في نص الاستجابة ومعرف القاعدة المنتهكة في رأس `x-tfy-applied-rules`، وليس كفاتورة مفاجئة. يغطي هذا حالة استخدام الوصول متعدد المزودين وحوكمة التكلفة التي يقدمها Requesty AI، مع الفائدة البنيوية الإضافية للنشر الأصيل في VPC.
توفر بوابة TrueFoundry MCP gateway عناصر RBAC لكل خادم، وتجريدات خادم Virtual MCP Server، وإدارة رموز OAuth 2.0 مع التحديث التلقائي، ومسارات تدقيق مرتبطة بهوية المستخدم لكل استدعاء أداة.
يأخذ Virtual MCP Server مجموعة فرعية من الأدوات من عدة خوادم مسجلة (على سبيل المثال، GitHub بدون `delete_pr` و Slack بدون `delete_message`) ويوفرها كنقطة نهاية واحدة لا تتطلب أي نشر. تتصل حواجز الحماية في نفس طبقة السياسة، ويحكم ملف YAML واحد استدعاءات LLM واستدعاءات أدوات MCP:
تكون هذه البنية مفيدة عندما تتسبب منتجات البوابات المنفصلة في تداخل السياسات. ويمكنها أيضًا تبسيط الحوكمة عندما تتشارك عدة فرق النماذج و agents وأدوات MCP عبر البيئات.
اختر TrueFoundry عندما:
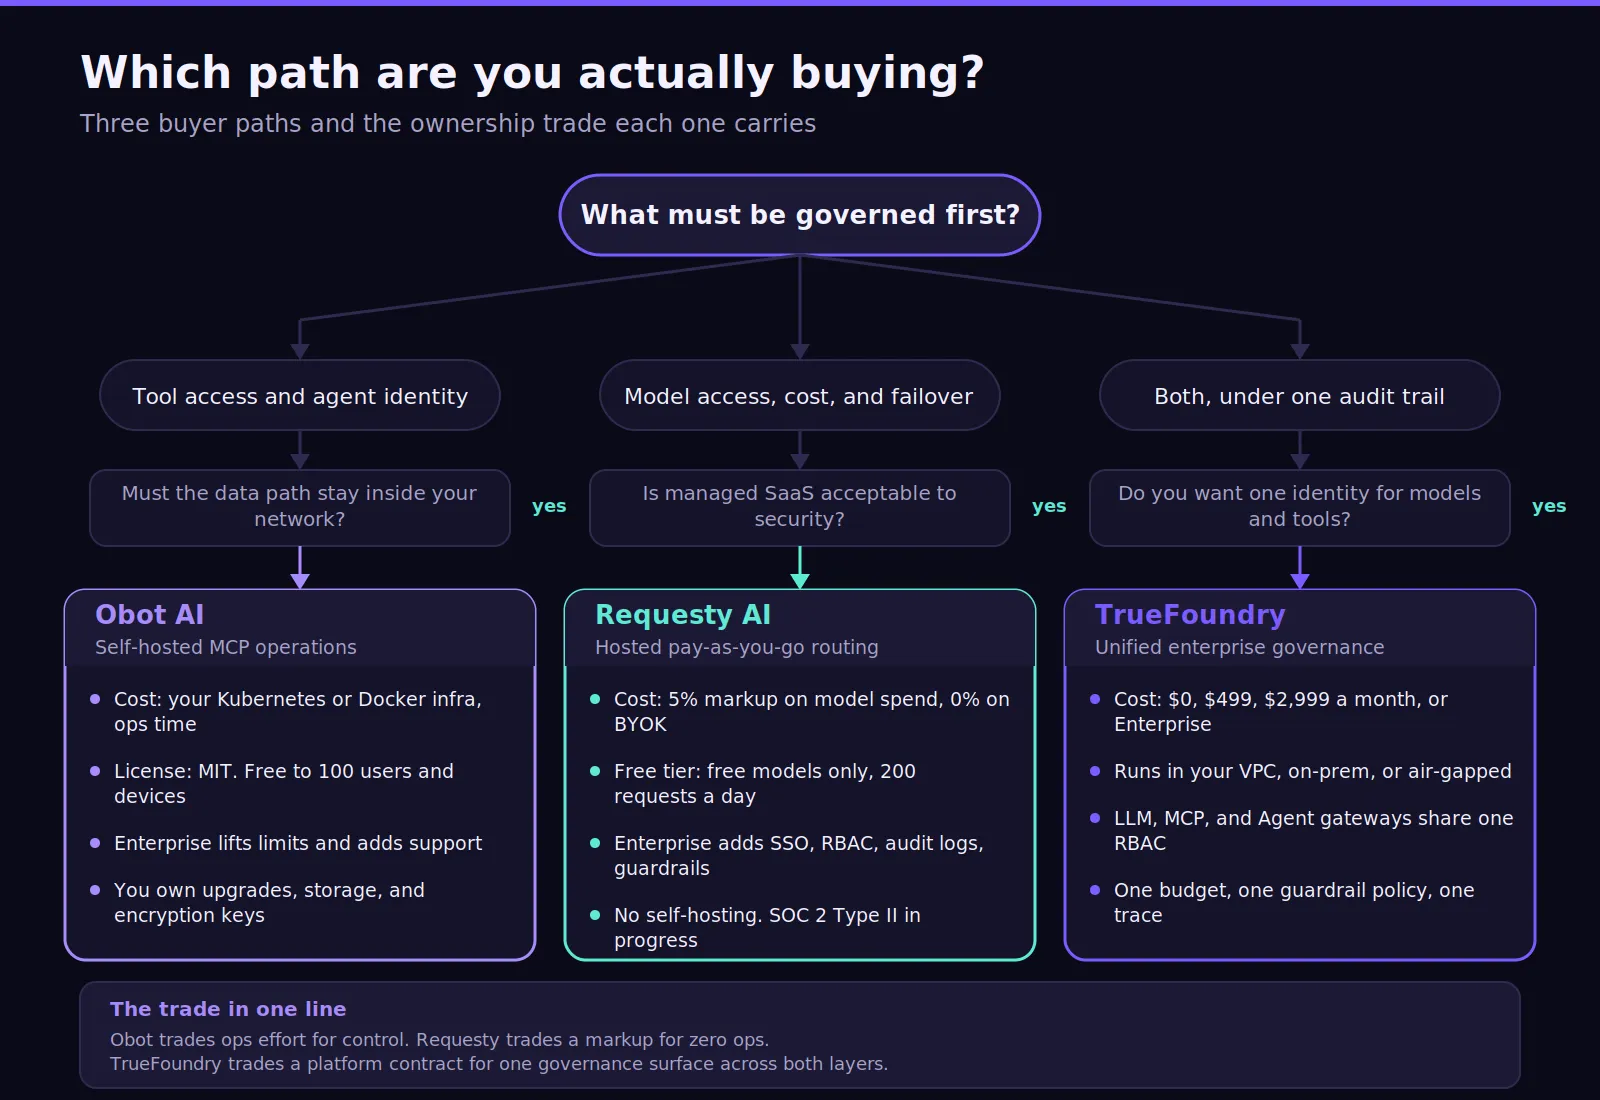
تقدم TrueFoundry حاليًا خطة Developer بـ 0 دولار، و Pro بـ 499 دولارًا شهريًا، و Pro Plus بـ 2,999 دولارًا، وتسعير Enterprise مخصص. يدعم خيار Enterprise لوحات التحكم والبوابات في بيئات VPC أو المجهزة كـ air-gapped.
بالنسبة للفرق التي تقارن بين بنيات الإنتاج الأوسع، توفر TrueFoundry طبقة تحكم واحدة للنماذج والأدوات و agents والتنفيذ المحكوم للمؤسسات.
احجز عرضًا توضيحيًا مع TrueFoundry لترى كيف يمكن للوحة تحكم واحدة للمؤسسة أن تحكم بأمان النماذج وأدوات MCP و agents والميزانيات والسياسات وأدلة التدقيق عبر بيئة AI الإنتاجية الخاصة بك اليوم.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد



















