



November 6, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Blazingly fast way to build, track and deploy your models!
تجري المقارنة بين هذين المشروعين باستمرار، وهي مقارنة عادلة ومستحقة وليست مجرد حملة تسويقية. كلاهما مرخص بموجب رخصة MIT، ويحظيان بشعبية هائلة، ويمكن استضافتهما ذاتياً، واستخدامهما من تطبيق المحادثة على هاتفك. بل إن Hermes يتضمن أمر الهجرة hermes claw migrate لاستيراد إعدادات OpenClaw، مما يوضح مدى إدراك القائمين عليه لتداخل الاستخدامات (ملف README الخاص بـ Hermes Agent، سبتمبر 2026).
لكنهما يختلفان في الرؤية جوهرياً، ويظهر هذا الاختلاف جلياً من الجملة الأولى في التعريف بكل مشروع. فالأول OpenClaw هو مساعد "يلتقي بك في القنوات التي تستخدمها بالفعل". بينما Hermes هو "الوكيل الذي ينمو معك". هما منتجان مختلفان يجمعهما تصنيف واحد.
يقارن هذا الدليل الميزات الفعلية التي يقدمها كل مشروع، ثم يطرح التساؤل الجوهري الذي يحتاجه المؤسسات: المسألة ليست أيهما أفضل، بل ما الذي يتأثر وينكسر عندما يشغّل فريقك بأكمله أحدهما؟
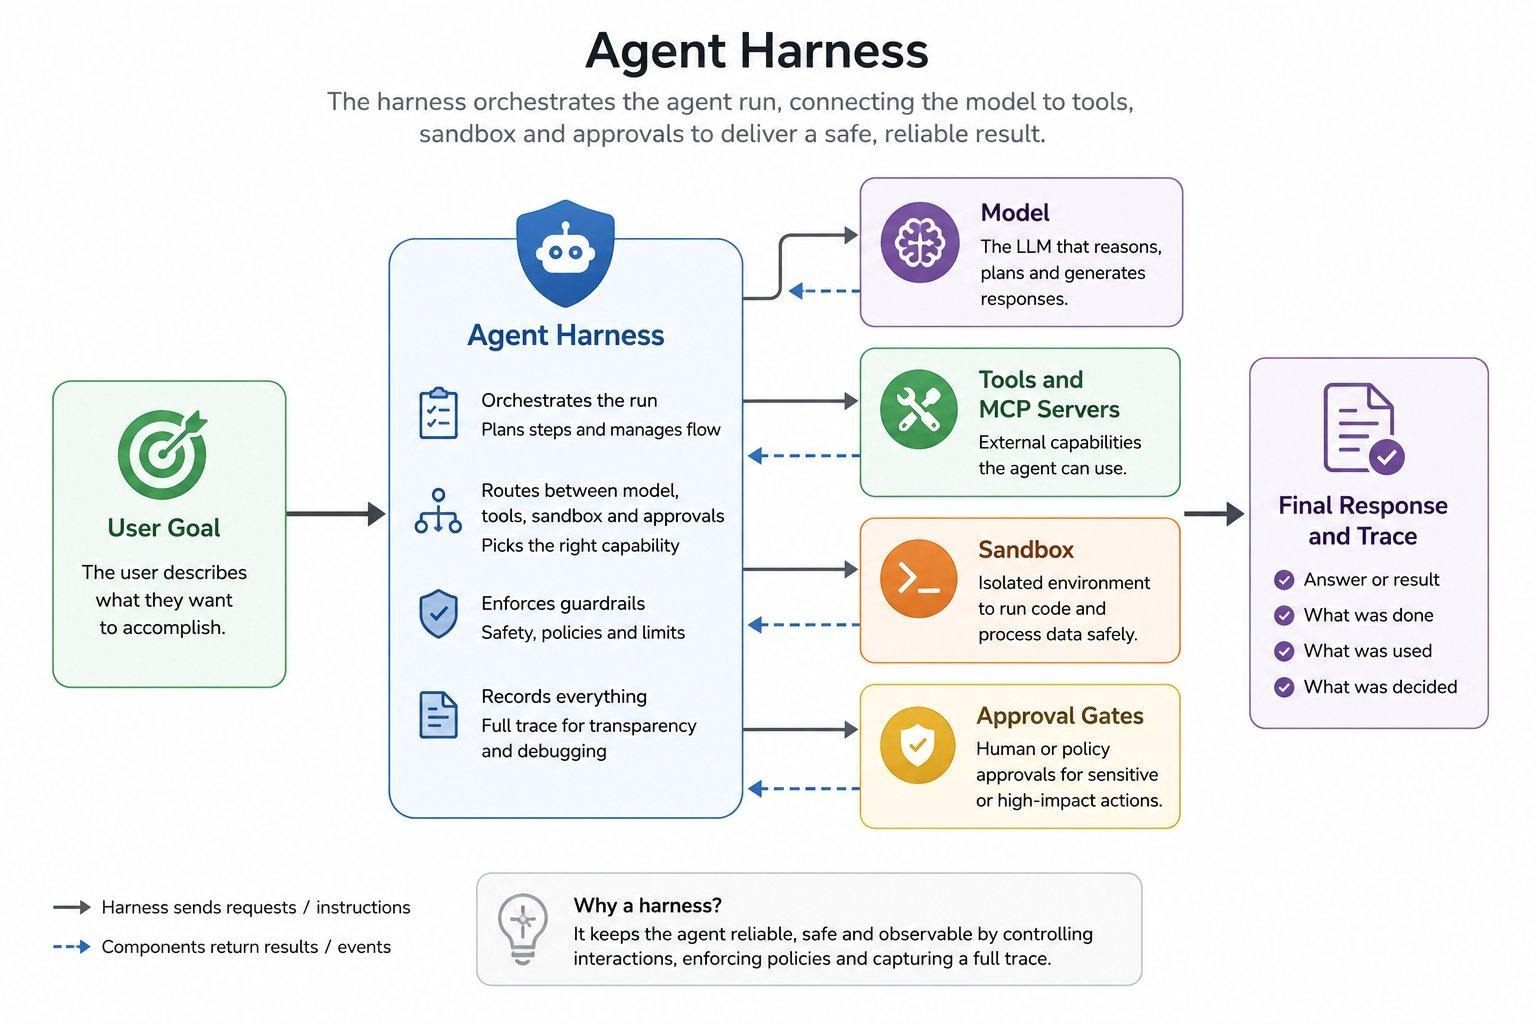
مشروع OpenClaw هو مساعد ذكاء اصطناعي مفتوح المصدر يعمل على جهازك الشخصي ويتصل بك عبر تطبيقات المحادثة التي تستخدمها بالفعل. تم تطويره بلغة TypeScript، ويُنشر على npm باسم openclaw، وتديره مؤسسة OpenClaw Foundation، وهي منظمة مستقلة غير ربحية تملك الفريق الأساسي وتعتمد الإصدارات. ينص المشروع بصراحة على أنه لا يحتوي على فئات مدفوعة، ولا يقدم خدمات مستضافة، ولا يملك رمزاً رقمياً (token)، وأن OpenAI هي جهة داعمة وليست مالكة (ملف README الخاص بـ OpenClaw، سبتمبر 2026).
المستودع مرخص بموجب رخصة MIT، واعتباراً من 21 سبتمبر 2026، يظهر 390,174 نجماً و82,059 تفريعاً (forks) (وفقاً لـ GitHub API، سبتمبر 2026). تم إنشاؤه في 24 نوفمبر 2025، مما يجعل منحنى نموه استثنائياً حتى بمقاييس البرمجيات مفتوحة المصدر.
[لقطة شاشة: OpenClaw — واجهة التحكم التي تظهر محادثة مباشرة، ولوحة الموافقات، وقائمة القنوات]
من الناحية المعمارية، يتكون OpenClaw من عملية Gateway دائم التشغيل يدير كافة واجهات المراسلة. تتصل به عملاء بيئة التحكم — مثل تطبيق macOS، وواجهة السطر البرمجي CLI، وواجهة التحكم عبر الويب Control UI، والأتمتة — عبر WebSocket، افتراضياً على العنوان 127.0.0.1:18789. وتتصل "عقد" الأجهزة مثل أجهزة iPhone أو Android بنفس خادم WebSocket مع تحديد دورها role: node، معلنة عن الإمكانيات التي توفرها (الكاميرا، تسجيل الشاشة، الموقع الجغرافي). يوجد Gateway واحد فقط لكل مستضيف، وتتطلب جميع الاتصالات اقتران الأجهزة وتحديات موقعة إلكترونياً (وثائق بنية OpenClaw Gateway، سبتمبر 2026).
تضم قائمة القنوات المدعومة أكثر من ثلاثين واجهة، بما في ذلك Telegram وSlack وDiscord وWhatsApp وSignal وiMessage وMicrosoft Teams وGoogle Chat وMatrix وMattermost وIRC والرسائل النصية SMS عبر Twilio وLINE وFeishu وWeChat (وثائق قنوات OpenClaw، سبتمبر 2026). وتغطي التطبيقات الأصلية أنظمة macOS وiOS وAndroid وWindows وLinux.
تم إطلاق OpenClaw 2.0 بالإصدار v2026.8.1 في 31 أغسطس 2026 الساعة 03:30 بتوقيت UTC. وأوضحت ملاحظات الإصدار حجم التحديث بـ 16,977 طلب سحب (PR)، و698 التزاماً مباشراً (commit)، و987 مساهماً، حيث شملت التحديثات التثبيت، وإعادة بناء واجهة التحكم عبر الويب Control UI، والذاكرة، والمهارات، والنماذج، والأتمتة، واستخدام المتصفح والحاسوب، والملحقات (plugins)، والأمان. وتشمل الإضافات البارزة "ورشة المهارات" (Skill Workshop) التي تحتفظ بالمقترحات والفحوصات وسجل التطبيق؛ واستدعاء الذاكرة عبر المحادثات الخاصة الأخرى للوكيل؛ وبيانات الاعتماد التي يمكنها الوصول إلى الوجهات المدعومة دون إدخال نصوص مرئية للنموذج (ملاحظات إصدار OpenClaw v2026.8.1). ويواصل المشروع إصدار التحديثات بانتظام — حيث تم إطلاق الإصدار v2026.9.5 في 19 سبتمبر 2026.
المفاضلات الشفافة. يتحدث دليل الأمان بوضوح عن الوضع الافتراضي: "تعمل الأدوات على الجهاز المستضيف للجلسة الرئيسية ما لم تقم بإعداد بيئة معزولة (sandboxing)." فالتوسع والانتشار هما الهدف الأساسي من التصميم، وكل قناة إضافية تعتبر مساراً وارداً جديداً يجب التعامل معه كمدخلات غير موثوقة. وينص دليل إعداد الفرق الخاص بـ OpenClaw بوضوح على الحدود: "الـ Gateway يمثل نطاق ثقة واحداً"، ويوصي بإنشاء Gateway واحد لكل مستأجر (tenant) إذا كنت بحاجة لخدمة أفراد أو مؤسسات لا تجمعهما ثقة متبادلة (وثائق إعداد فرق OpenClaw، سبتمبر 2026).
مشروع Hermes Agent هو وكيل مستقل مفتوح المصدر ومرخص بموجب رخصة MIT من تطوير Nous Research. تم تطويره بلغة Python، وأُنشر في 22 يوليو 2025، واعتباراً من 21 سبتمبر 2026 يظهر 247,589 نجماً و52,090 تفريعاً (forks) (وفقاً لـ GitHub API، سبتمبر 2026). وأحدث إصدار وقت كتابة هذا الدليل هو v2026.9.14، تحت مسمى Hermes Agent v0.21.3، والصادر في 14 سبتمبر 2026.
يصف Hermes نفسه بأنه "الوكيل الوحيد المزود بحلقة تعلم مدمجة"، وتدعم التفاصيل العملية هذا الادعاء بدلاً من مجرد إطلاقه. فهو ينشئ المهارات من واقع التجربة، ويطور تلك المهارات أثناء الاستخدام، ويحفز نفسه على استدامة المعرفة، ويبحث في محادثاته السابقة، ويبني نموذجاً للمستخدم عبر الجلسات المتعددة باستخدام النمذجة الجدلية للمستخدم من Honcho. وتتوافق مهاراته مع المعيار المفتوح agentskills.io (ملف README الخاص بـ Hermes Agent، سبتمبر 2026).
[لقطة شاشة: Hermes Agent — الواجهة الطرفية TUI أثناء تنفيذ مهمة، تظهر مخرجات الأدوات واستدعاء مهارة]
تصميم الذاكرة مخصص ليكون محدداً ومضبوطاً بدلاً من أن يكون غير محدود. حيث يعتمد على ملفين: MEMORY.md لملاحظات الوكيل الخاصة، بحد أقصى 2,200 حرف (حوالي 800 token)، وملف USER.md لملف تعريف المستخدم، بحد أقصى 1,375 حرفاً (حوالي 500 token). يقع كلا الملفين في المسار ~/.hermes/memories/ ويتم تضمينهما في التوجيه الأساسي للنظام (system prompt) كلقطة ثابتة عند بدء الجلسة. وعندما تتجاوز الكتابة الحد المسموح، ترجع الأداة خطأً بدلاً من إسقاط المدخلات بصمت، ويقوم الوكيل بتدميجها وتنظيمها قبل إعادة المحاولة (وثائق الذاكرة الدائمة لـ Hermes، سبتمبر 2026). ويتولى نظام Curator في الخلفية تتبع الاستخدام، وإدارة المواد القديمة، وأرشفة المهارات التي أنشأها الوكيل.
عند النشر، يوفر Hermes سبع بيئات تشغيل طرفية — محلياً، Docker، SSH، Singularity، Modal، Daytona، وVercel Sandbox — مع توفير Daytona وModal لاستدامة خفيفة بحيث تدخل البيئة في حالة سبوت عند الخمول. ويمكن تشغيله على VPS بتكلفة 5 دولارات أو على مجمع معالجات رسومية (GPU cluster)، ويمكنك الوصول إليه عبر Telegram وDiscord وSlack وWhatsApp وSignal والبريد الإلكتروني وCLI من عملية Gateway واحدة. واختيار النموذج مفتوح: Nous Portal، OpenRouter، OpenAI، Anthropic، Google، أو أي نقطة نهاية متوافقة مع OpenAI، مع إمكانية التبديل باستخدام الأمر hermes model.
المفاضلات الشفافة. الوثائق نفسها التي تشرح الذاكرة تبين حدودها أيضاً: "الذاكرة محددة لكل ملف تعريف بحسب التصميم"، مع تحذير صريح بعدم توجيه عمليتي وكيل إلى نفس مجلد Hermes الرئيسي. هذا القرار الهندسي ممتاز للوكيل الشخصي، ولكنه يصبح عائقاً عندما يرغب فريق في مشاركة معرفة مؤسسية موحدة. يحتوي Hermes على مكونات تشغيلية قوية — مثل Managed Scope للإعدادات والأسرار المثبتة من قبل المسؤول وغير القابلة للتغيير من قبل المستخدم، ووكيل إدخال بيانات الاعتماد للخروج، وعزل شبكة Docker — ولكن هذه عناصر تحكم لكل تثبيت فردي، وليست بيئة تحكم متعددة المستخدمين.
يمكن قراءة هذا كفلسفتين متكاملتين وليس كلوحة نتائج. استثمر OpenClaw موارده الهندسية في تنوع الواجهات وجعل الجهاز المستضيف يخدمها جميعاً بأمان. بينما استثمر Hermes موارده في حلقة التعلم التي تحول عمل الأمس إلى قدرات اليوم، وتشغيلها في أي مكان بدءاً من الهاتف وحتى مجمع معالجات الرسوميات. ولقد قلل OpenClaw 2.0 الفجوة في الذاكرة والمهارات؛ بينما قللها Hermes في جانب القنوات. ولا يزال مركز الثقل مختلفاً بينهما، لذا اختر بناءً على احتياجك الفعلي.
نقاط الخلل المذكورة أدناه ليست عيوباً في أي من المشروعين، بل هي نتيجة طبيعية لاستخدام أداة صُممت لفرد واحد داخل مؤسسة كاملة.
1. تضاعف بيانات الاعتماد والأسرار. يحتوي كل تثبيت على مفاتيح المزود الخاصة به، ورموز خادم MCP، وأذونات OAuth الخاصة به. وجود 50 مطوراً يعني وجود 50 نسخة من رمز Snowflake على 50 إدخالاً مختلفاً. يحافظ إخفاء بيانات الاعتماد في OpenClaw 2.0 على الأسرار بعيداً عن سياق النموذج، ويحتوي Hermes على Managed Scope ووكيل إدخال الأسرار — وكلاهما ميزتان ممتازتان — ولكن لا يوفر أي منهما مكاناً مركزياً واحداً لتدوير المفاتيح وتطبيقها في كل مكان فوراً.
2. غياب الإجابة عن سؤال "من قام بهذا الإجراء؟". يسجل كلا المشروعين السجلات محلياً فقط دون تجميع مركزي. فعندما يحذف وكيل جـدولاً أو يرسل بريداً إلكترونياً إلى العميل الخطأ، يكون سجل المراجعة موجوداً على الجهاز الذي نفذ الإجراء وبصيغة لا يستعلم عنها أحد. يوفر وضع المستخدمين المتعددين في OpenClaw إسناداً لكل جلسة داخل Gateway واحد، وهو تقدم ملحوظ، ولكنه يتوقف عند حدود الـ Gateway نفسه.
3. عدم وضوح التكاليف حتى وصول الفاتورة. خمسون وكيلاً، يختار كل منهم النموذج الخاص به، مع حرية اختيار الفئة الأعلى لمهمة يمكن لنماذج منخفضة التكلفة إنجازها. لا توجد ميزانية مشتركة، ولا حد أقصى لكل فريق، ولا طريقة لمعرفة طبيعة أعباء العمل التي تستهلك الميزانية.
4. احتجاز المعرفة المكتسبة. هذه النقطة تخص تصميم Hermes تحديداً وتستحق الذكر بوضوح. فمهاراته وذاكرته محددة لكل ملف تعريف بحسب التصميم. فعندما يقضي وكيل ألمع مهندس لديك ستة أشهر في تعلم دليل التشغيل والنشر الخاص بك، فإن هذه القيمة تبقى على جهازه الشخصي فقط بدلاً من أن تصبح ملكاً للمؤسسة. وتعد المهارات الشخصية في OpenClaw على الـ Gateway المشترك تحسيناً لهذا الوضع، ولكن داخل حدود جهاز مستضيف واحد فقط.
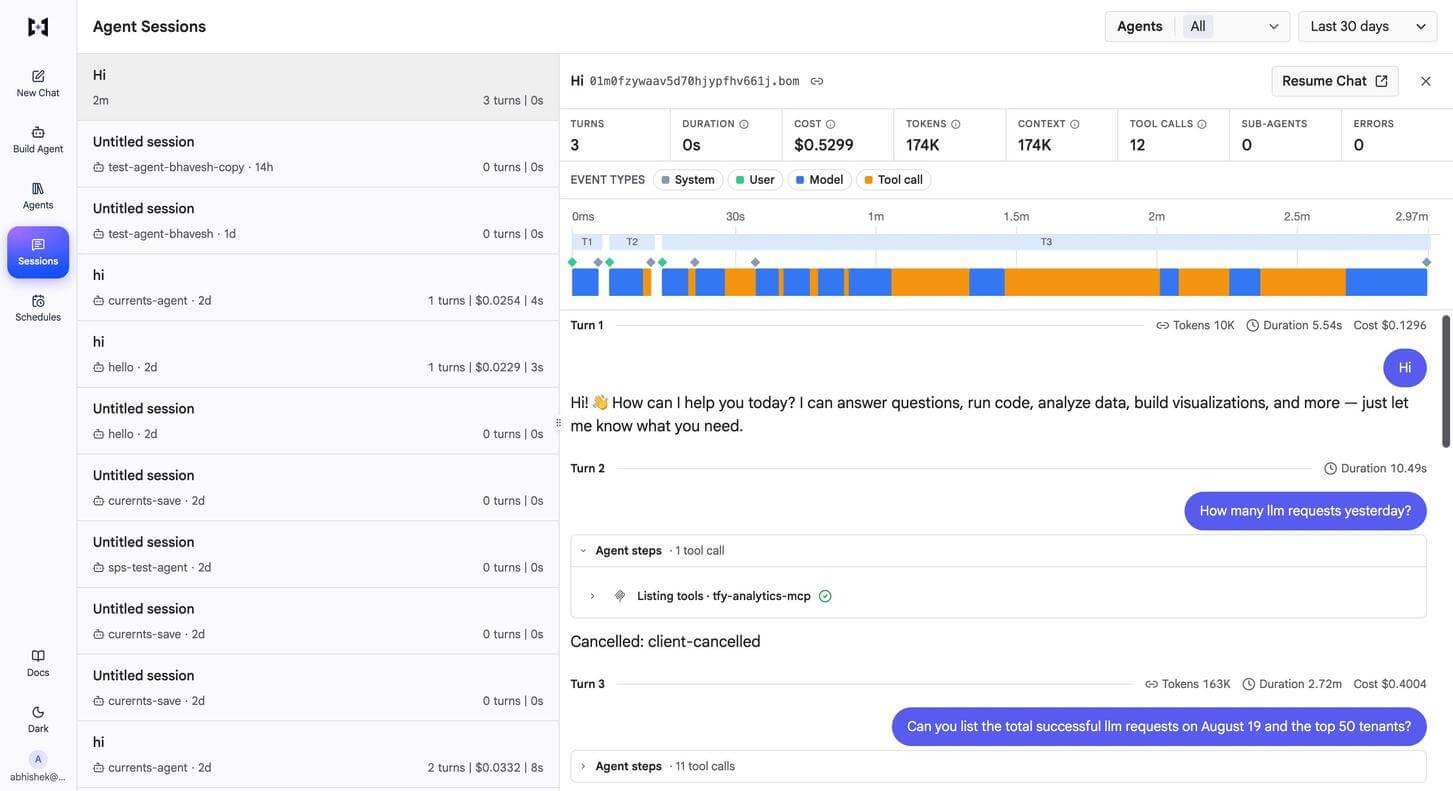
TrueForge هو بيئة تشغيل وكلاء مفتوحة المصدر ومحايدة للمزودين مقدَّمة من TrueFoundry. المشروع مرخص بموجب رخصة MIT، وموثق على trueforge.dev، ويمكن تشغيله محلياً عبر npx @truefoundry/trueforge أو كنشر جماعي للفريق عبر Docker Compose أو Helm.
الهدف ليس "استبدال OpenClaw أو Hermes بـ TrueForge"، بل إن TrueForge يفترض منذ البداية أن أكثر من شخص واحد سيقوم بتشغيله. فبدلاً من ربط بيئة التشغيل بمزود نموذج معين، يتولى إدارة حلقة الوكيل، تنفيذ الأدوات، إدارة السياق، الموافقات، والتشغيل المعزول (sandboxing) بينما تقوم أنت بربط النماذج، وخوادم MCP، وموصلات MCP (MCP connectors)، والبنية التحتية الخاصة بك. وتأتي أذونات MCP المركزية، وبيانات الاعتماد، وموافقات العنصر البشري في الحلقة (human-in-the-loop)، وقابلية الملاحظة، والحوكمة مدمجة دون الحاجة لبنائها من الصفر.
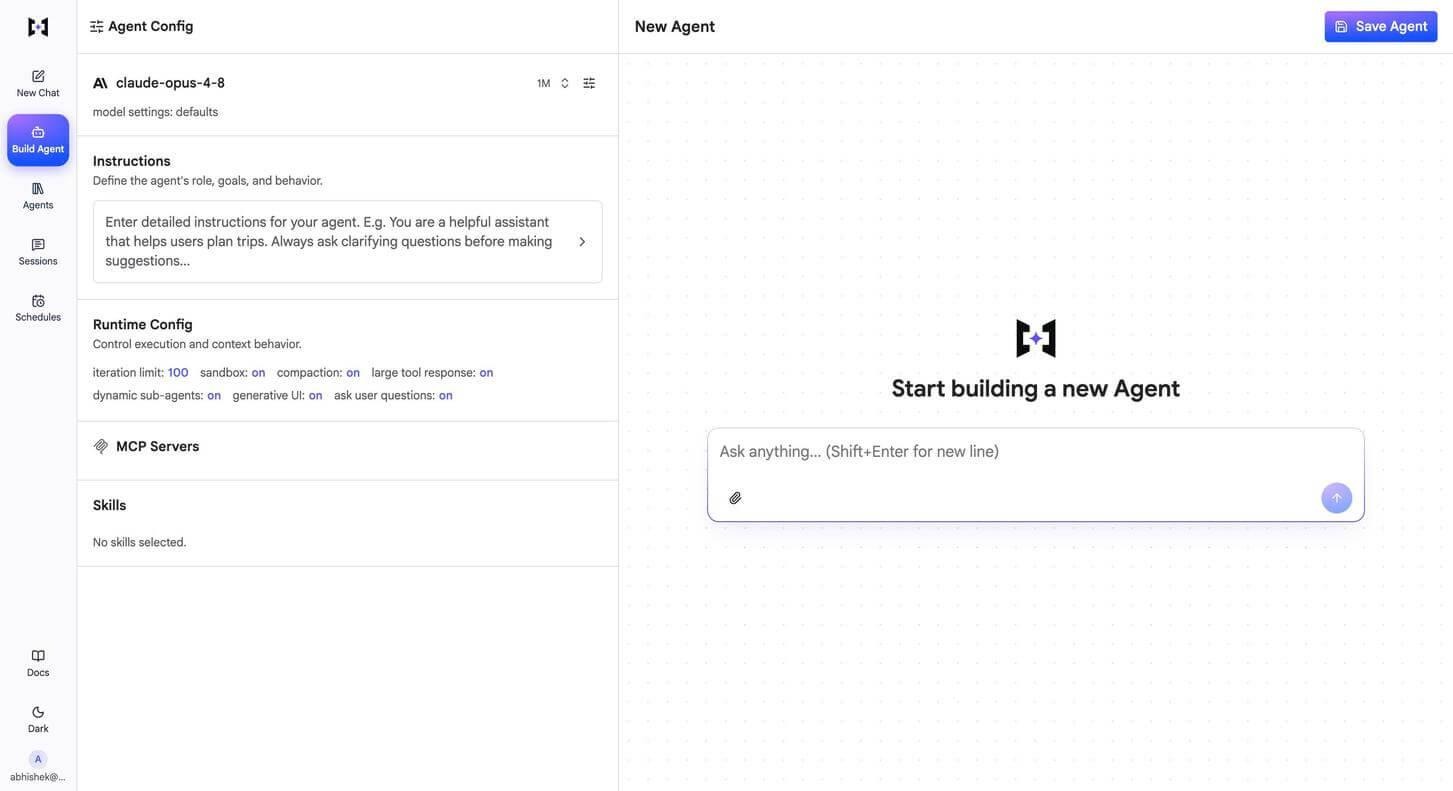
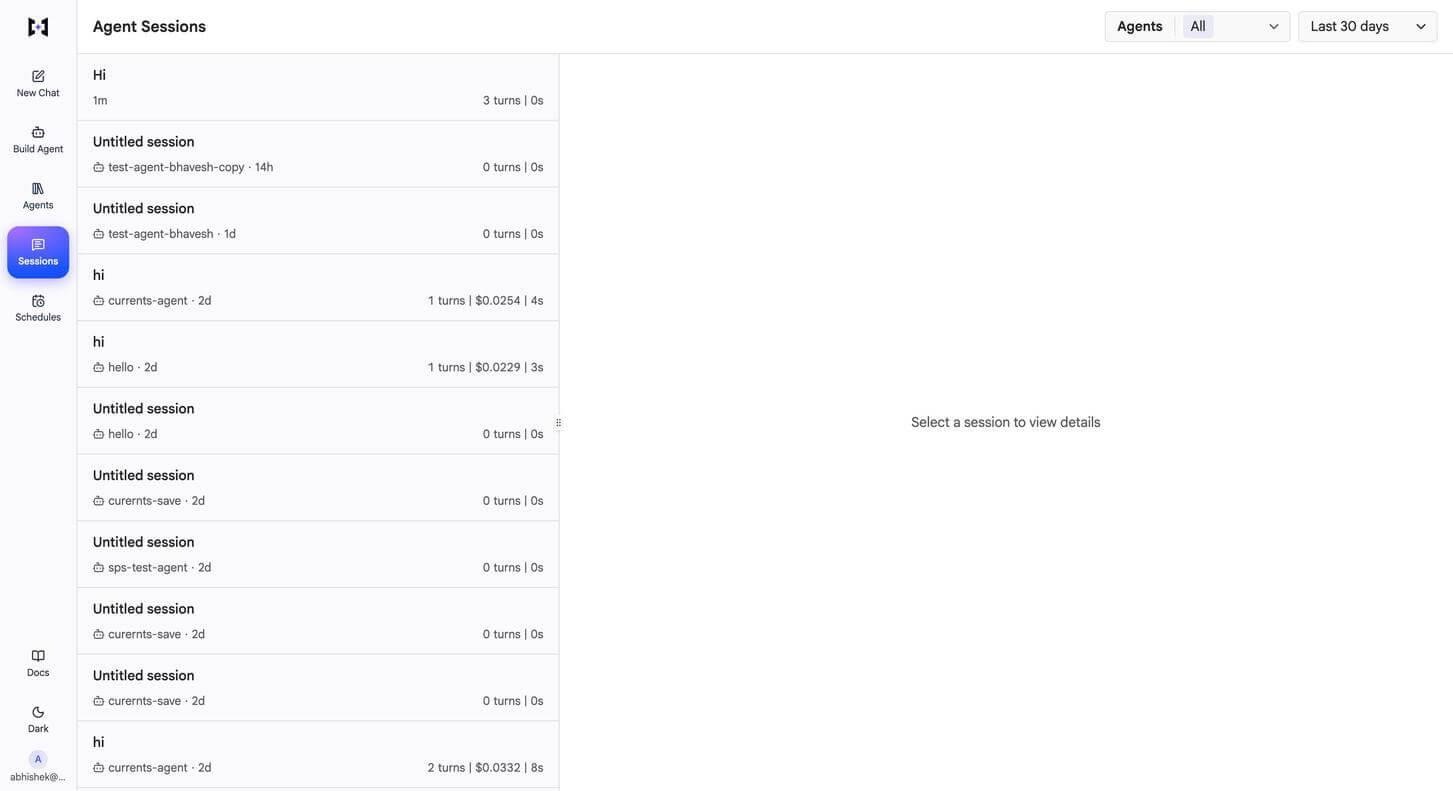
نظراً لفصل بيئة التشغيل عن طبقة النماذج، يمكن للفرق تغيير النماذج أو توجيه أعباء العمل إلى مزودين مختلفين دون الحاجة لإعادة بناء الوكيل. وتكون الجلسات مرئية لجميع أعضاء الفريق بدلاً من أن تكون محتجزة في وحدة التخزين المحلية لشخص واحد.
في اختبار المقارنة الذي أجرته TrueFoundry مقابل Claude Managed Agents، حقق TrueForge نفس دقة المهام تقريباً — حوالي 11 من 14 — مع استخدام عدد أقل بكثير من الـ tokens على نفس النموذج. وعلى نموذج Opus 4.8، جعل ذلك التكلفة أقل بنسبة 30% تقريباً لكل تشغيل. وأدى تشغيل نفس الاختبار باستخدام GLM-5.2 إلى الحفاظ على نفس النتيجة بتكلفة تقارب 2.90 دولاراً لكل تشغيل مقابل 11.80 دولاراً، أي بتكلفة أقل بنسبة 75% تقريباً.
وسيلة تخفيض التكاليف الثانية تكمن في بوابة الذكاء الاصطناعي (AI Gateway). يعمل التوجيه التلقائي (Auto Routing) على تصنيف الطلبات بناءً على تعقيدها وإرسالها إلى فئة النموذج المناسبة بدلاً من الاعتماد الافتراضي على النموذج الأعلى تكلفة. وعبر 550 توجيهاً، أدى التوجيه بين Haiku وSonnet وOpus إلى تقليل التكاليف بنسبة 69% مع الاحتفاظ بـ 98% من الجودة الأساسية، وانخفض متوسط زمن الاستجابة من 7.6 ثوانٍ إلى 4.0 ثوانٍ. وعلى مستوى حركة البيانات في بيئات الإنتاج الفعلية، وصل التخفيض إلى 80%.
تضيف البوابة نفسها ما يقرب من 3-4 ملي ثانية فقط من زمن الاستجابة، وتتعامل مع أكثر من 350 طلبًا في الثانية (RPS) على وحدة معالجة مركزية افتراضية واحدة (1 vCPU)، وتعمل كواجهة لأكثر من 1,000 نموذج LLM خلف واجهة برمجة تطبيقات واحدة متوافقة مع OpenAI — مما يجعل وضعها أمام كل وكيل أمراً عملياً ومجدياً بدلاً من وضعها أمام الوكلاء المهمين فقط.

يتميز كل من OpenClaw وHermes Agent بكفاءة عالية في مجالات مختلفة. فقد انطلق OpenClaw من مبدأ أن الوكيل الذي لا يمكنك الوصول إليه لا فائدة منه، فبنى مجموعة الواجهات الأكثر شمولاً في عالم البرمجيات مفتوحة المصدر. بينما انطلق Hermes من مبدأ أن الوكيل الذي ينسى كل شيء هو مجرد أداة بسيطة، فبنى حلقة تعلم تجعله أكثر فائدة في الشهر السادس مقارنة بأسابيع تشغيله الأولى. إذا كنت مطوراً بمفردك تختار بيئة تشغيل، فاختر الفلسفة التي تتناسب مع طبيعة مشكلتك الحالية، واعلم أنه يمكنك الهجرة لاحقاً — حيث يوفر Hermes أمر الاستيراد لهذا الغرض تحديداً.
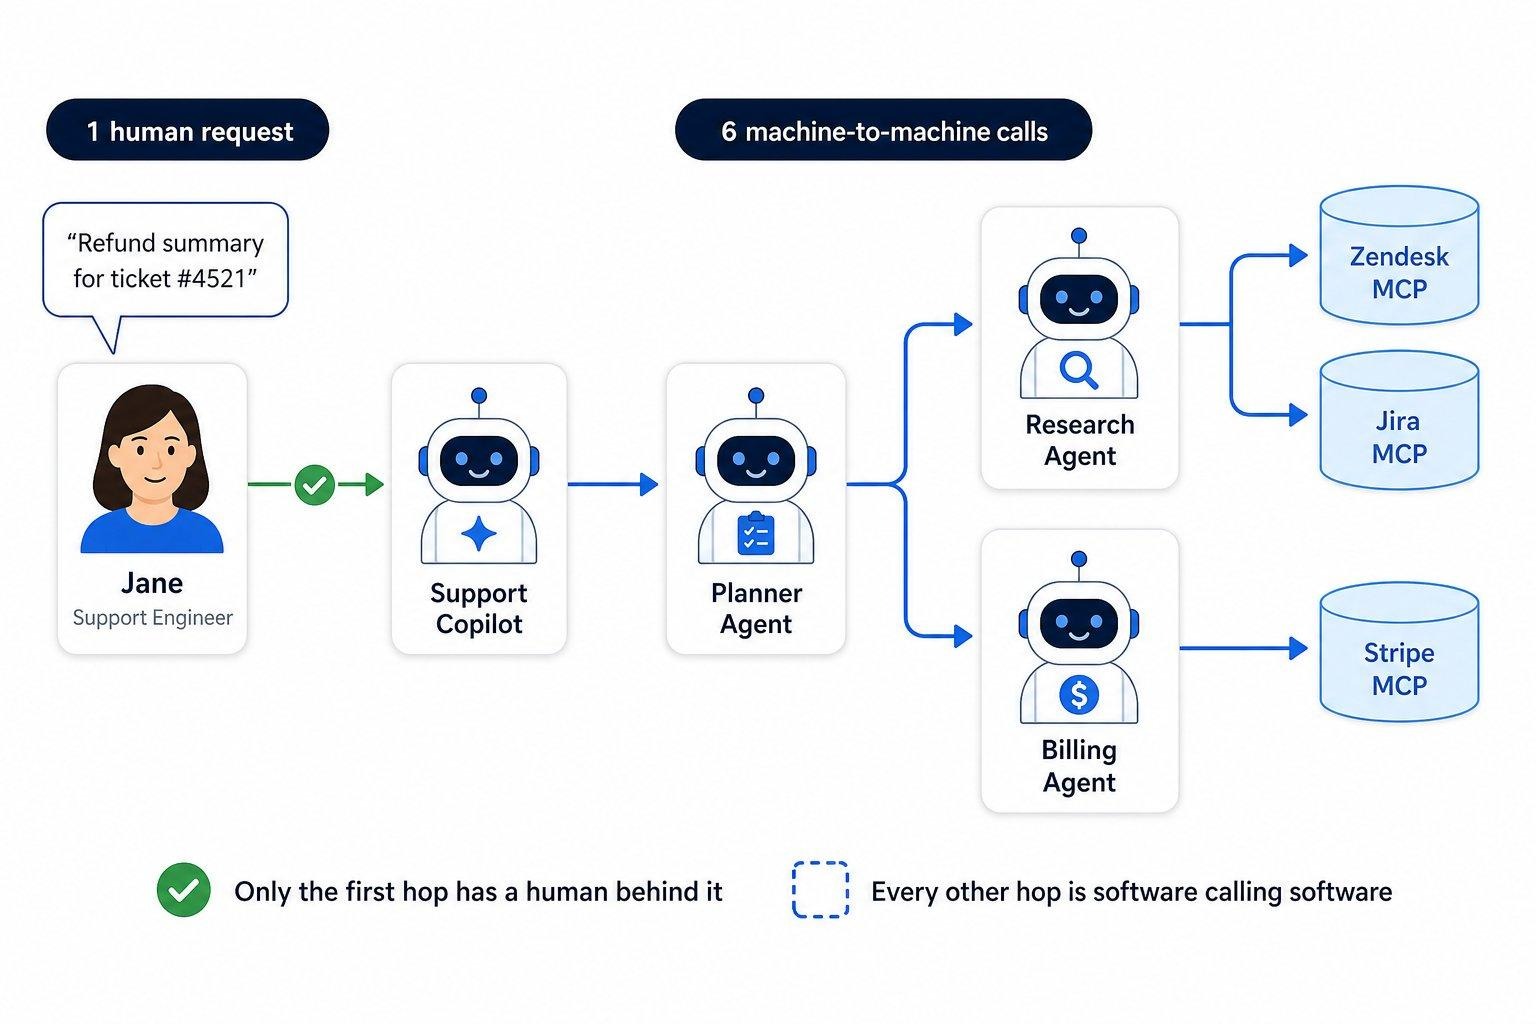
لكن التحدي الذي لم يستهدف أي منهما حله هو ما يحدث عند التوسع على مستوى المؤسسة. فكلا المشروعين يوضح ذلك بصراحة في وثائقهما: الـ Gateway الواحد هو نطاق ثقة واحد؛ والذاكرة محددة لكل ملف تعريف. هذه صياغات تصميمية شفافة وليست عيوباً. ولكن المؤسسة التي تمتلك خمسين وكيلاً تحتاج إلى مكان موحد لتدوير بيانات الاعتماد، وسجل مراجعة واحداً، وميزانية واحدة، ورؤية شاملة للنماذج المستخدمة المهام المطلوبة منها. هذه مسألة تتعلق ببيئة التحكم (control-plane)، ولن تختفي بمجرد اختيار بيئة التشغيل الأفضل.
إذا كنت ترغب في الاحتفاظ بملكية البرمجيات مفتوحة المصدر وإضافة هذه الطبقة التنسيقية، فإن TrueForge وAI Gateway مصممان خصيصاً لهذا الغرض.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.



اختر OpenClaw إذا كانت القيمة في الانتشار: تريد مساعداً واحداً يجيب على Telegram وSlack وWhatsApp وهاتفك، مع تطبيقات أصلية وأكثر من ثلاثين قناة. واختر Hermes إذا كانت القيمة في التراكم: تريد وكيلاً يكتب مهاراته بنفسه، ويحتفظ بذاكرة منظَّمة، ويمكن تشغيله بلا خوادم على Modal أو Daytona فلا يكلّف شيئاً يُذكر في وضع الخمول. وكلاهما بترخيص MIT ومستضاف ذاتياً، فالقرار يتعلق بالملاءمة لا بالارتباط بمزوّد.
وفق مؤشرات GitHub المجرّدة، OpenClaw أكبر: 390,174 نجمة مقابل 247,589 حتى 21 سبتمبر 2026. وكلاهما في الفئة العليا من مشاريع الذكاء الاصطناعي مفتوحة المصدر وكلاهما يصدر تحديثات أسبوعياً. وعدد النجوم يقيس الاهتمام لا الملاءمة، فاعتبره سياقاً لا حكماً.
نعم، لكن افهم ما الذي تستبدله. إعداد الفرق في OpenClaw مصمَّم عن قصد كنطاق ثقة واحد لكل بوابة، والمشروع يصرّح بذلك. وإذا احتجت إلى مستخدمين لا يثق بعضهم ببعض، أو ميزانيات لكل فريق، أو تدوير مركزي لبيانات الاعتماد، أو سجل تدقيق موحّد، فأنت بحاجة إلى مستوى تحكم للوكلاء إلى جانب أداة التشغيل أو بدلاً منها، وهذا ما يوفره TrueForge وAI Gateway.
البرنامج مجاني وبترخيص MIT. وتدفع مقابل استدلال النماذج والبنية التحتية التي تشغّله عليها. ويقدّم Nous Portal فئات مدفوعة اختيارية (20 و100 و200 دولار شهرياً حتى سبتمبر 2026) تتضمن أرصدة للنماذج وأدوات مستضافة، لكن يمكنك استخدام مزوّدك الخاص بدلاً من ذلك.
نعم، بترخيص MIT على github.com/truefoundry/trueforge، والوثائق متاحة على trueforge.dev. شغّله محلياً عبر npx @truefoundry/trueforge أو انشره لفريق باستخدام Docker Compose أو Helm.
نعم. تتضمن TrueFoundry بوابة MCP Gateway وبوابة Agent Gateway وسجلاً للوكلاء وMCP مع تحكم في الوصول على مستوى الأدوات، بحيث يمكن حوكمة الوكلاء المبنيين على أي إطار عمل عبر مستوى تحكم واحد.



أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد



















