



November 6, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.


Blazingly fast way to build, track and deploy your models!
حاجز الحماية ليس مجرد مفتاح أمان واحد. فخطافه، ونمط تشغيله، واستراتيجية تنفيذه، ونطاقه، وسلوكه عند الفشل، والأدلة التي يقدمها هي ما يحدد ما يضمنه النظام فعلياً.
تأطير المصدر. يستند هذا الشرح إلى وثائق "نظرة عامة على حواجز الحماية في بوابة TrueFoundry للذكاء الاصطناعي" و"تكوين سياسات حواجز الحماية" كما تمت مراجعتها في 19 سبتمبر 2026. وهو يعكس مدخلات/مخرجات نماذج اللغة الكبيرة (LLM) الموثقة وخطافات ما قبل/بعد بروتوكول التحكم في النماذج (MCP)؛ وأنماط التحقق والتعديل؛ واستراتيجيات التنفيذ الثلاث؛ واتحاد السياسات المتطابقة؛ والتحقق غير المتزامن من مدخلات نماذج اللغة الكبيرة؛ والتعديل المتزامن، والمخرجات، وفحوصات MCP؛ وتقييد البث لمخرجات حواجز حماية نماذج اللغة الكبيرة؛ ونطاقات التتبع. وتُعد نماذج التهديدات، وبوابات الطرح، وأنماط تفويض التطبيقات ممارسات هندسية موصى بها.
"لدينا كاشف لمعلومات التعريف الشخصية (PII)" لا يخبرنا الكثير عن سلوك النظام. أين يعمل هذا الكاشف؟ هل يرى المطالبة (Prompt) قبل النموذج، أم الاستجابة المكتملة، أم وسائط الأداة، أم نتائج الأداة؟ هل يمكنه إعادة كتابة البيانات، أم حظرها فقط، أم الاكتفاء بتسجيلها؟ ماذا يحدث إذا انتهت مهلة الكاشف؟ هل يقوم البث بإصدار المحتوى قبل وجود استجابة كاملة؟
توفر بوابة TrueFoundry للذكاء الاصطناعي أربعة خطافات لحواجز الحماية: مدخلات LLM، ومخرجات LLM، وما قبل استدعاء أداة MCP، وما بعد استدعاء أداة MCP. هذا الهيكل هو الأساس. يمكن لتعديل المدخلات حجب البيانات قبل وصولها للنموذج. ويمكن لفحص المخرجات حجب استجابة مكتملة. ويمكن لفحص ما قبل الأداة إيقاف عملية ما قبل تنفيذها. ويمكن لفحص ما بعد الأداة منع وصول نتيجة حساسة إلى النموذج، لكنه لا يستطيع التراجع عن تأثير جانبي قامت الأداة بتنفيذه بالفعل.
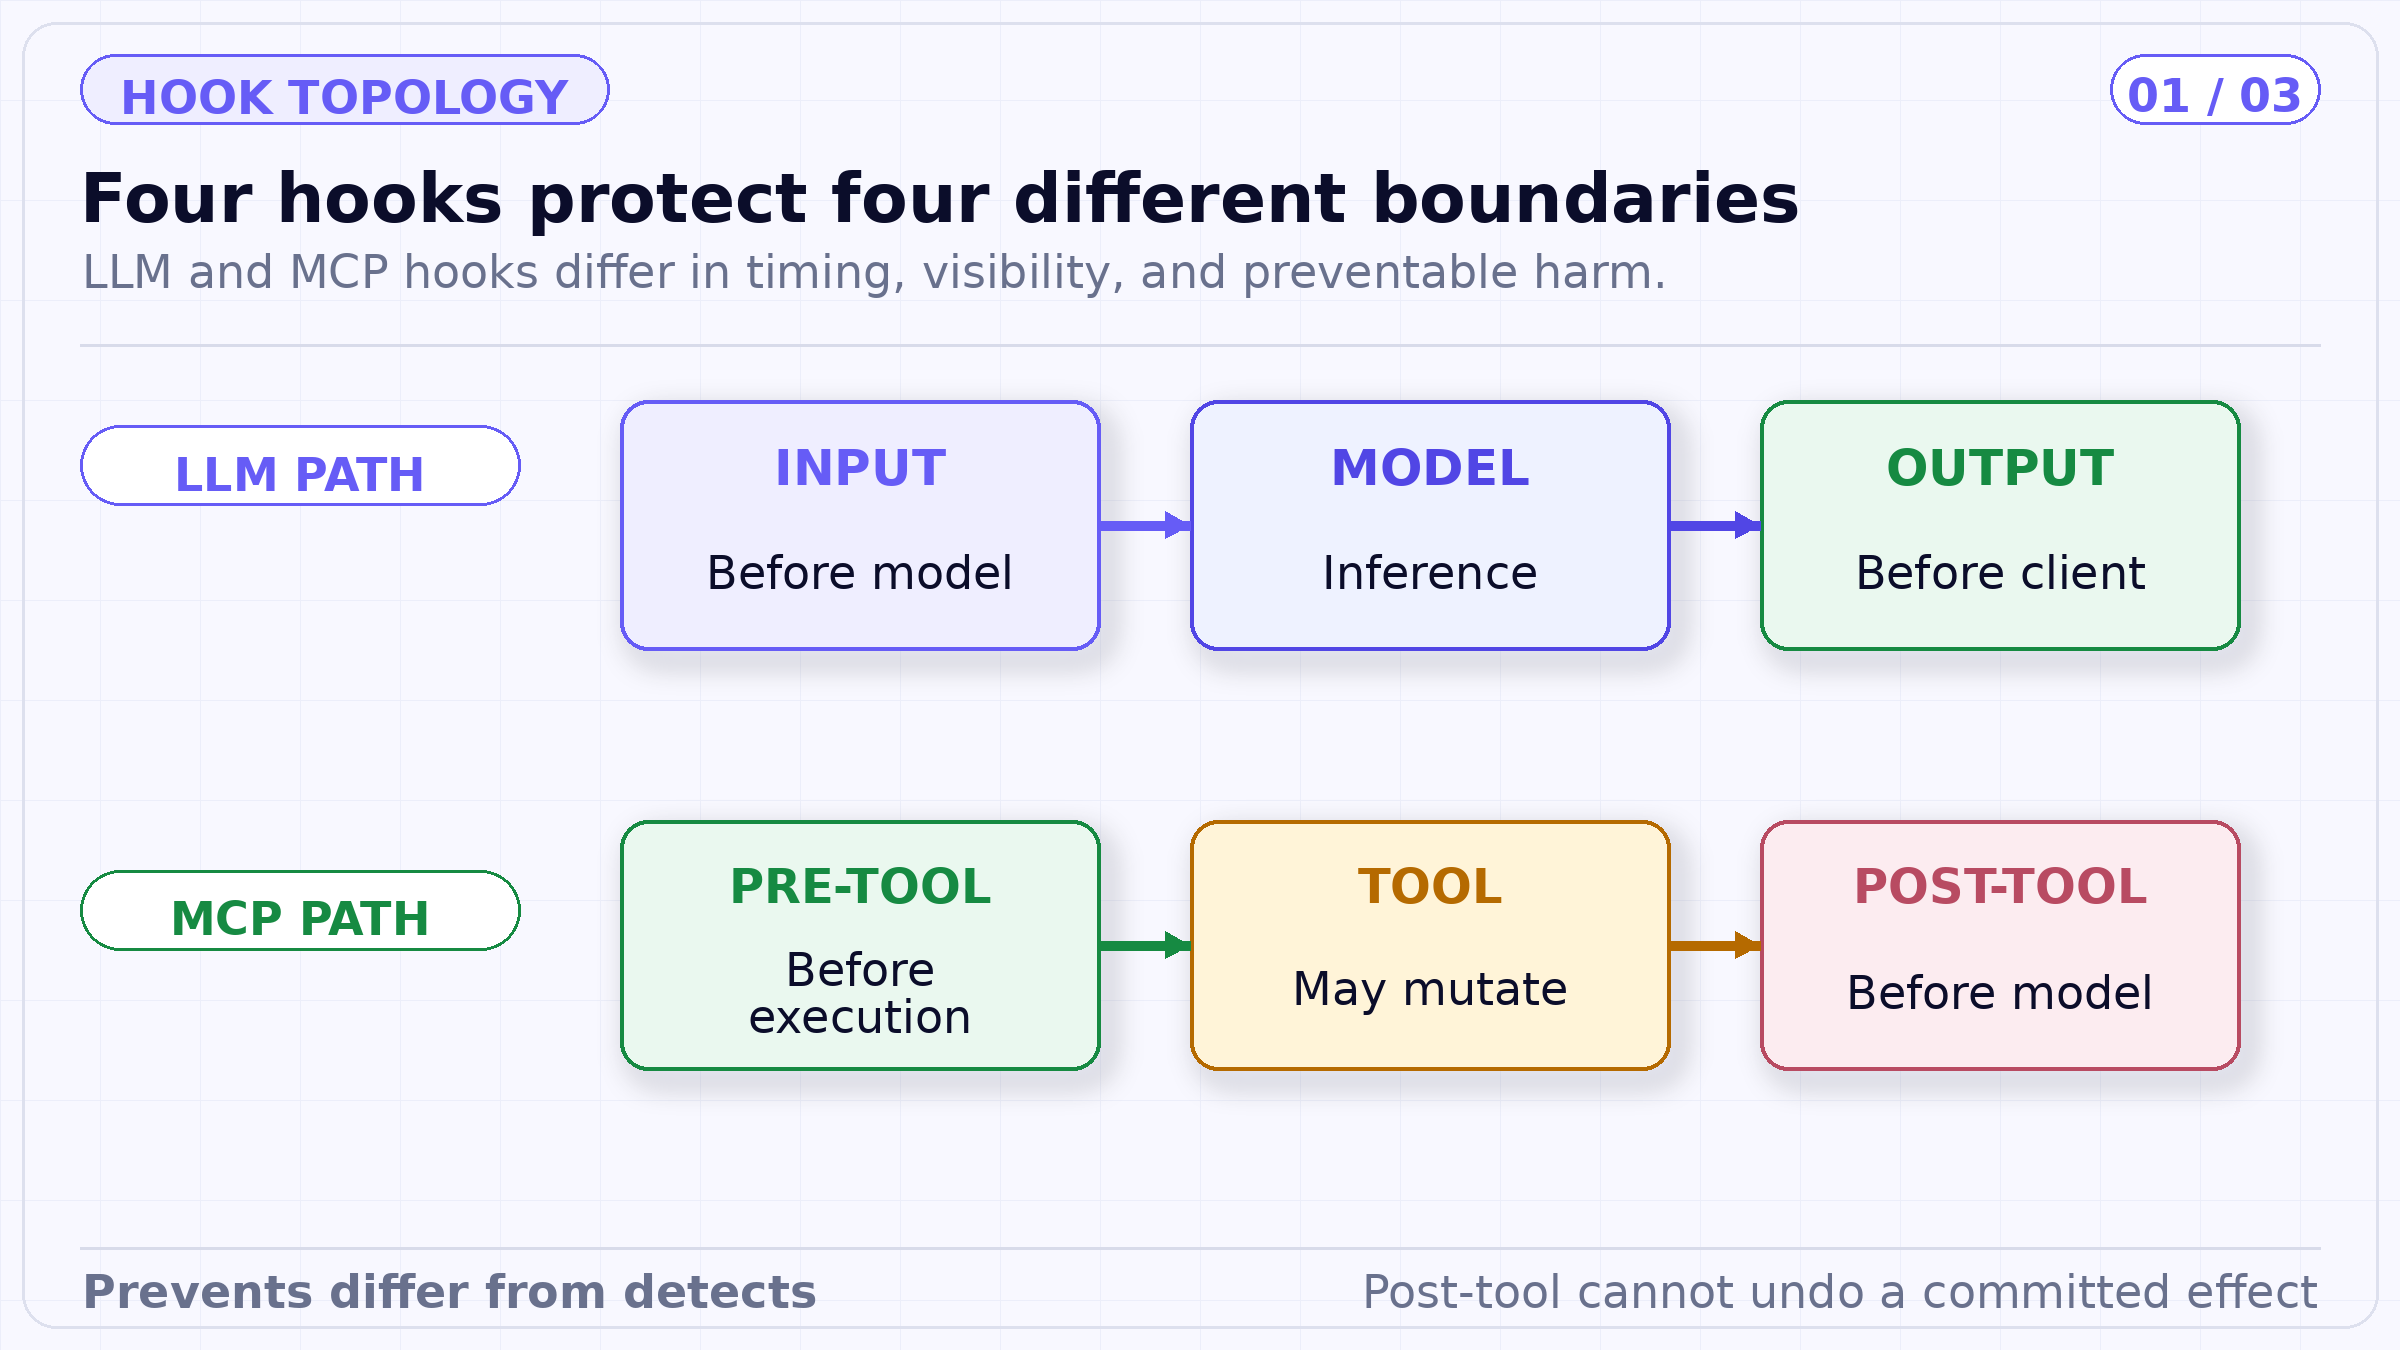
يؤكد مخطط الخطاف على النطاق الزمني. فالتحكم الذي يوضع بعد عملية ما يمكنه تنظيم الكشف عن نتيجتها، لكنه لا يستطيع منع العملية نفسها بأثر رجعي.
في نمط التحقق (Validate)، يقوم حاجز الحماية بفحص البيانات ويمكنه حظرها دون إعادة كتابتها. وفي نمط التعديل (Mutate)، يمكنه تحويل البيانات كما يمكنه حظرها أيضاً. تعمل حواجز حماية التعديل بالتسلسل حسب الأولوية لأن مخرجات أحدها تصبح مدخلات للذي يليه.
لذا، الترتيب مهم. قد تؤدي خطوة الحجب إلى إزالة أدلة يحتاجها كاشف لاحق، بينما قد تجعل خطوة التطبيع سياسة لاحقة أكثر موثوقية. قم بإصدار واختبار السلسلة المرتبة بالكامل. لا تفسر عبارة "تم اجتياز جميع حواجز الحماية" دون معرفة التمثيل الذي قام كل حاجز بتقييمه.
بالنسبة لاستدعاءات MCP، يرى تعديل أو تحقق ما قبل الأداة الوسائط قبل العملية. وترى ضوابط ما بعد الأداة النتيجة بعد التنفيذ. إذا كانت أداة SQL قد غيرت قاعدة بيانات بالفعل، فإن حظر استجابتها يحمي السياق اللاحق ولكن ليس قاعدة البيانات. تتطلب سلامة التأثيرات الجانبية وجود تفويض، وعقود أدوات مقيدة، وتماثل (Idempotency)، وتسوية، بالإضافة إلى حواجز حماية المحتوى.
توثق TrueFoundry ثلاث استراتيجيات. تقوم استراتيجية "التنفيذ" (Enforce) بالحظر عند حدوث انتهاك، كما تحظر أيضاً عند حدوث خطأ في حاجز الحماية نفسه. تقوم استراتيجية "التنفيذ مع التجاهل عند الخطأ" (Enforce But Ignore On Error) بحظر الانتهاكات المكتشفة ولكنها تسمح بمرور البيانات إذا فشل حاجز الحماية. وتسمح استراتيجية "التدقيق" (Audit) بمرور البيانات مع تسجيل النتائج وأخطاء حاجز الحماية.
يجب اتخاذ هذه الخيارات لكل خطاف ولكل مخاطرة، وليس كتفضيل تنظيمي عام. قد يحتاج فحص تفويض ما قبل الأداة الصارم لعملية إنتاج مدمرة إلى سلوك فشل مغلق. بينما يمكن السماح بتدهور أداء مقياس الملاءمة المساعد في مساعد داخلي منخفض المخاطر. يجب أن يحدد القرار ضرر النتيجة السلبية الكاذبة، وضرر النتيجة الإيجابية الكاذبة، وموثوقية الكاشف، والبديل المتاح.
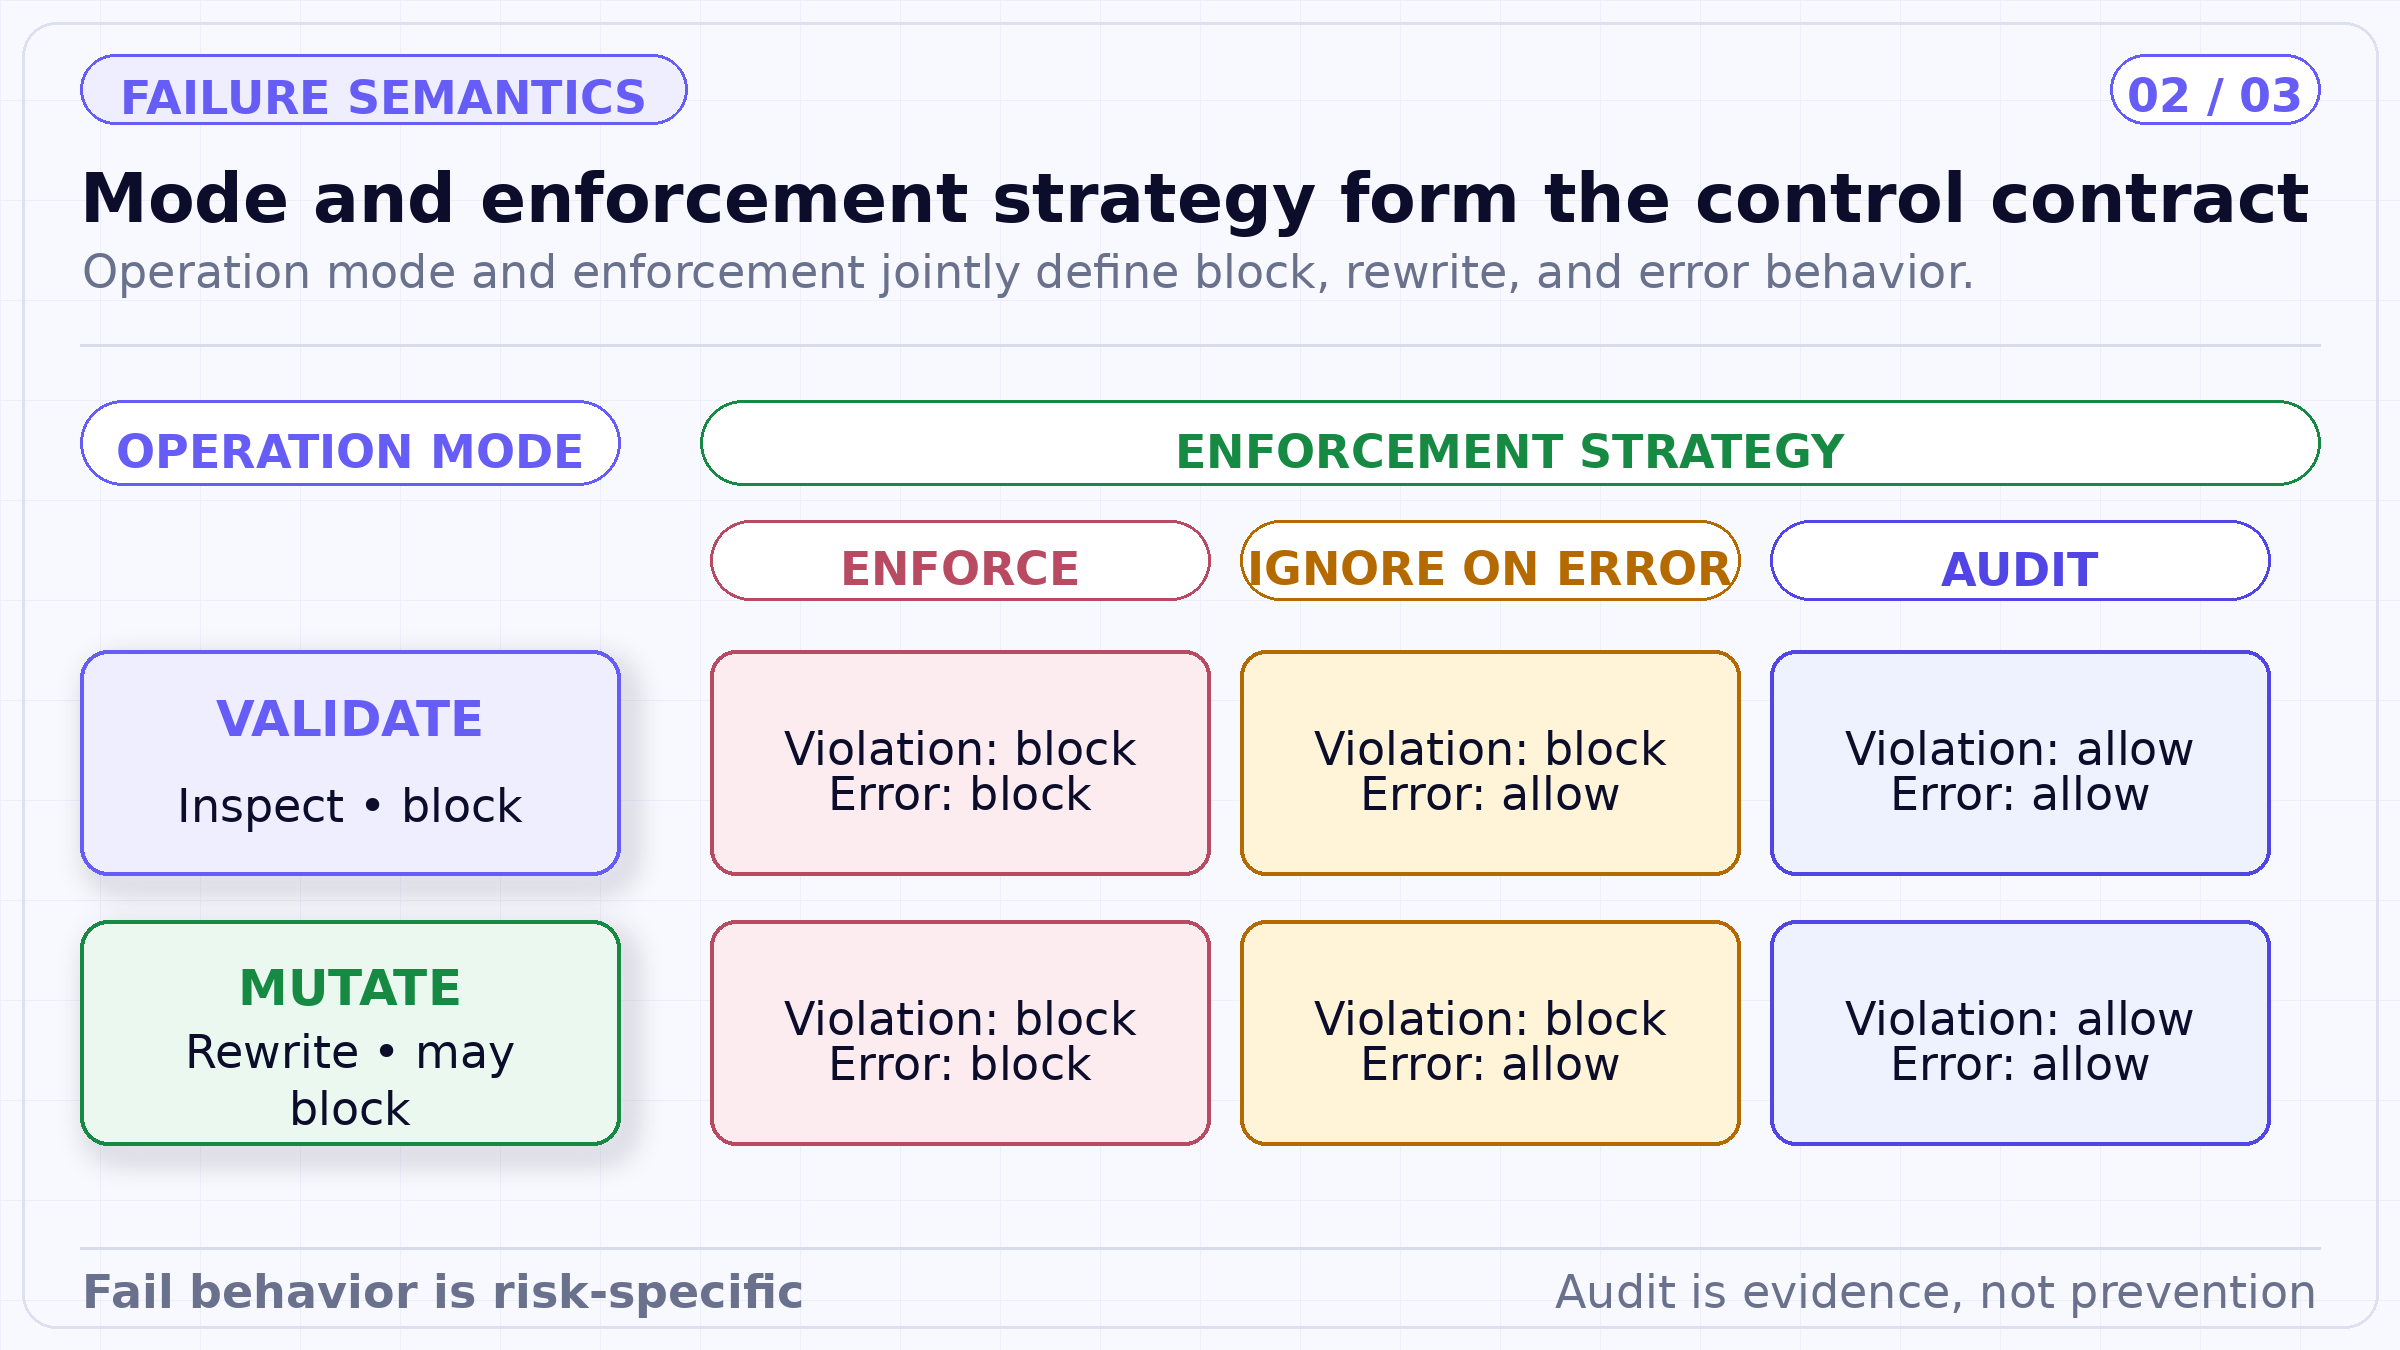
نمط التشغيل واستراتيجية الإنفاذ هما جانبان مستقلان. تحتاج الفرق إلى كلا المحورين لمعرفة ما إذا كانت البيانات ستخضع لإعادة الكتابة، أو الحظر، أو السماح بها عند حدوث خطأ، أو الاكتفاء بمراقبتها فقط.
توثق TrueFoundry عملية تعديل المدخلات على أنها متزامنة وتتم قبل طلب النموذج. يمكن تشغيل التحقق من صحة المدخلات بالتوازي مع استدعاء النموذج. وإذا فشل التحقق أثناء تشغيل النموذج، تقوم البوابة بإلغاء ذلك الطلب. أما تعديل المخرجات والتحقق منها فيحدثان بعد استجابة النموذج، لذا فإن زمن الاستجابة الخاص بهما يقع في مسار العودة، وتكون تكلفة النموذج قد تكبدتها بالفعل.
تعمل حواجز الحماية (guardrails) الخاصة بـ MCP قبل وبعد الأداة بشكل متزامن. يؤدي زمن الاستجابة قبل الأداة إلى تأخير التنفيذ ولكنه قد يمنع التكلفة والآثار الجانبية للاستدعاء الخاطئ. أما زمن الاستجابة بعد الأداة فيؤخر تسليم النتيجة ويمكنه حجبها أو تنقيحها، ولكن استدعاء الأداة يكون قد حدث بالفعل.
تنص وثائق TrueFoundry الحالية على تخطي حواجز حماية مخرجات نماذج اللغة الكبيرة (LLM) في حالة الاستجابات التي يتم بثها، لأن البوابة لا تملك استجابة كاملة لتقييمها قبل تسليم الأجزاء. تظل حواجز حماية المدخلات سارية. إذا كانت حالة الاستخدام تتطلب فحص المخرجات من جانب البوابة، فيجب أن يكون الطلب غير معتمد على البث.
هذا قرار معماري جوهري وليس مجرد ملاحظة هامشية. يمكن للعميل الذي يجمع المخرجات المبتثة ويتحقق منها لاحقاً اكتشاف مشكلة، لكنه لا يستطيع سحب المحتوى الذي تم عرضه أو التصرف بناءً عليه بالفعل. يجب على التطبيقات الاختيار بين تسليم الرموز (tokens) الفوري أو الإنفاذ بعد اكتمال الاستجابة، أو تصميم مخزن مؤقت وسيط يؤخر عملية الإصدار.
بالنسبة لرسائل نماذج اللغة الكبيرة، توثق TrueFoundry تحكماً في النطاق يغطي المحادثة الكاملة، أو الرسالة الأخيرة، أو آخر N من الرسائل. النافذة الضيقة تقلل التكلفة والتعرض للمخاطر ولكنها قد تغفل الهجمات الموزعة عبر جولات المحادثة. أما فحص السجل الكامل فقد يكون مكلفاً وقد يرسل محتوى أكثر حساسية إلى مزود خارجي لحواجز الحماية.
يتم استبعاد مطالبات النظام (System prompts) من حواجز الحماية افتراضياً في الوثائق الحالية، مع وجود استثناء مسمى لتحليل CrowdStrike AIDR. تقوم فحوصات MCP قبل وبعد الأداة بمسح كامل وسائط الأداة أو نتائجها بدلاً من استخدام نطاق رسائل النموذج. يجب على الفرق توثيق حدود الرؤية هذه بوضوح حتى لا يُفهم من عبارة "المحادثة محمية" أن كل تعليمات وحقل قد تم فحصه.
يمكن إرفاق حواجز الحماية لكل طلب من خلال ترويسة (header) أو من خلال سياسات البوابة. تتطابق السياسات مع النماذج، وخوادم وأدوات MCP، والمستخدمين، والفرق، والحسابات الافتراضية، وبيانات الطلب الوصفية. توثق TrueFoundry أنه يتم تقييم جميع القواعد؛ وتُدمج حواجز الحماية من كل قاعدة مطابقة لكل نقطة ربط (hook).
نموذج الاتحاد هذا تراكمي. يمكن لأساس عريض تطبيق الكشف عن معلومات التعريف الشخصية (PII)، بينما تضيف قاعدة بيانات وصفية للإنتاج كاشفاً أكثر صرامة للحقن، وتضيف قاعدة أداة MCP محددة سياسة SQL. شروط الهدف أو الموضوع المحذوفة تتطابق بشكل واسع، لذا فإن القاعدة غير المكتملة عن طريق الخطأ قد تُطبق على نطاق أوسع مما كان مقصوداً.
تتجاوز ترويسات حواجز الحماية لكل طلب السياسات، وفقاً لوثائق التكوين. تحكم في من يمكنه إرسال تلك الترويسات وما إذا كانت حواجز الحماية التي يختارها التطبيق مقبولة لحجم العمل. لا ينبغي أن يكون الطلب قادراً على اختيار سياسة أضعف لمجرد أنه يعرف اسم التكامل.
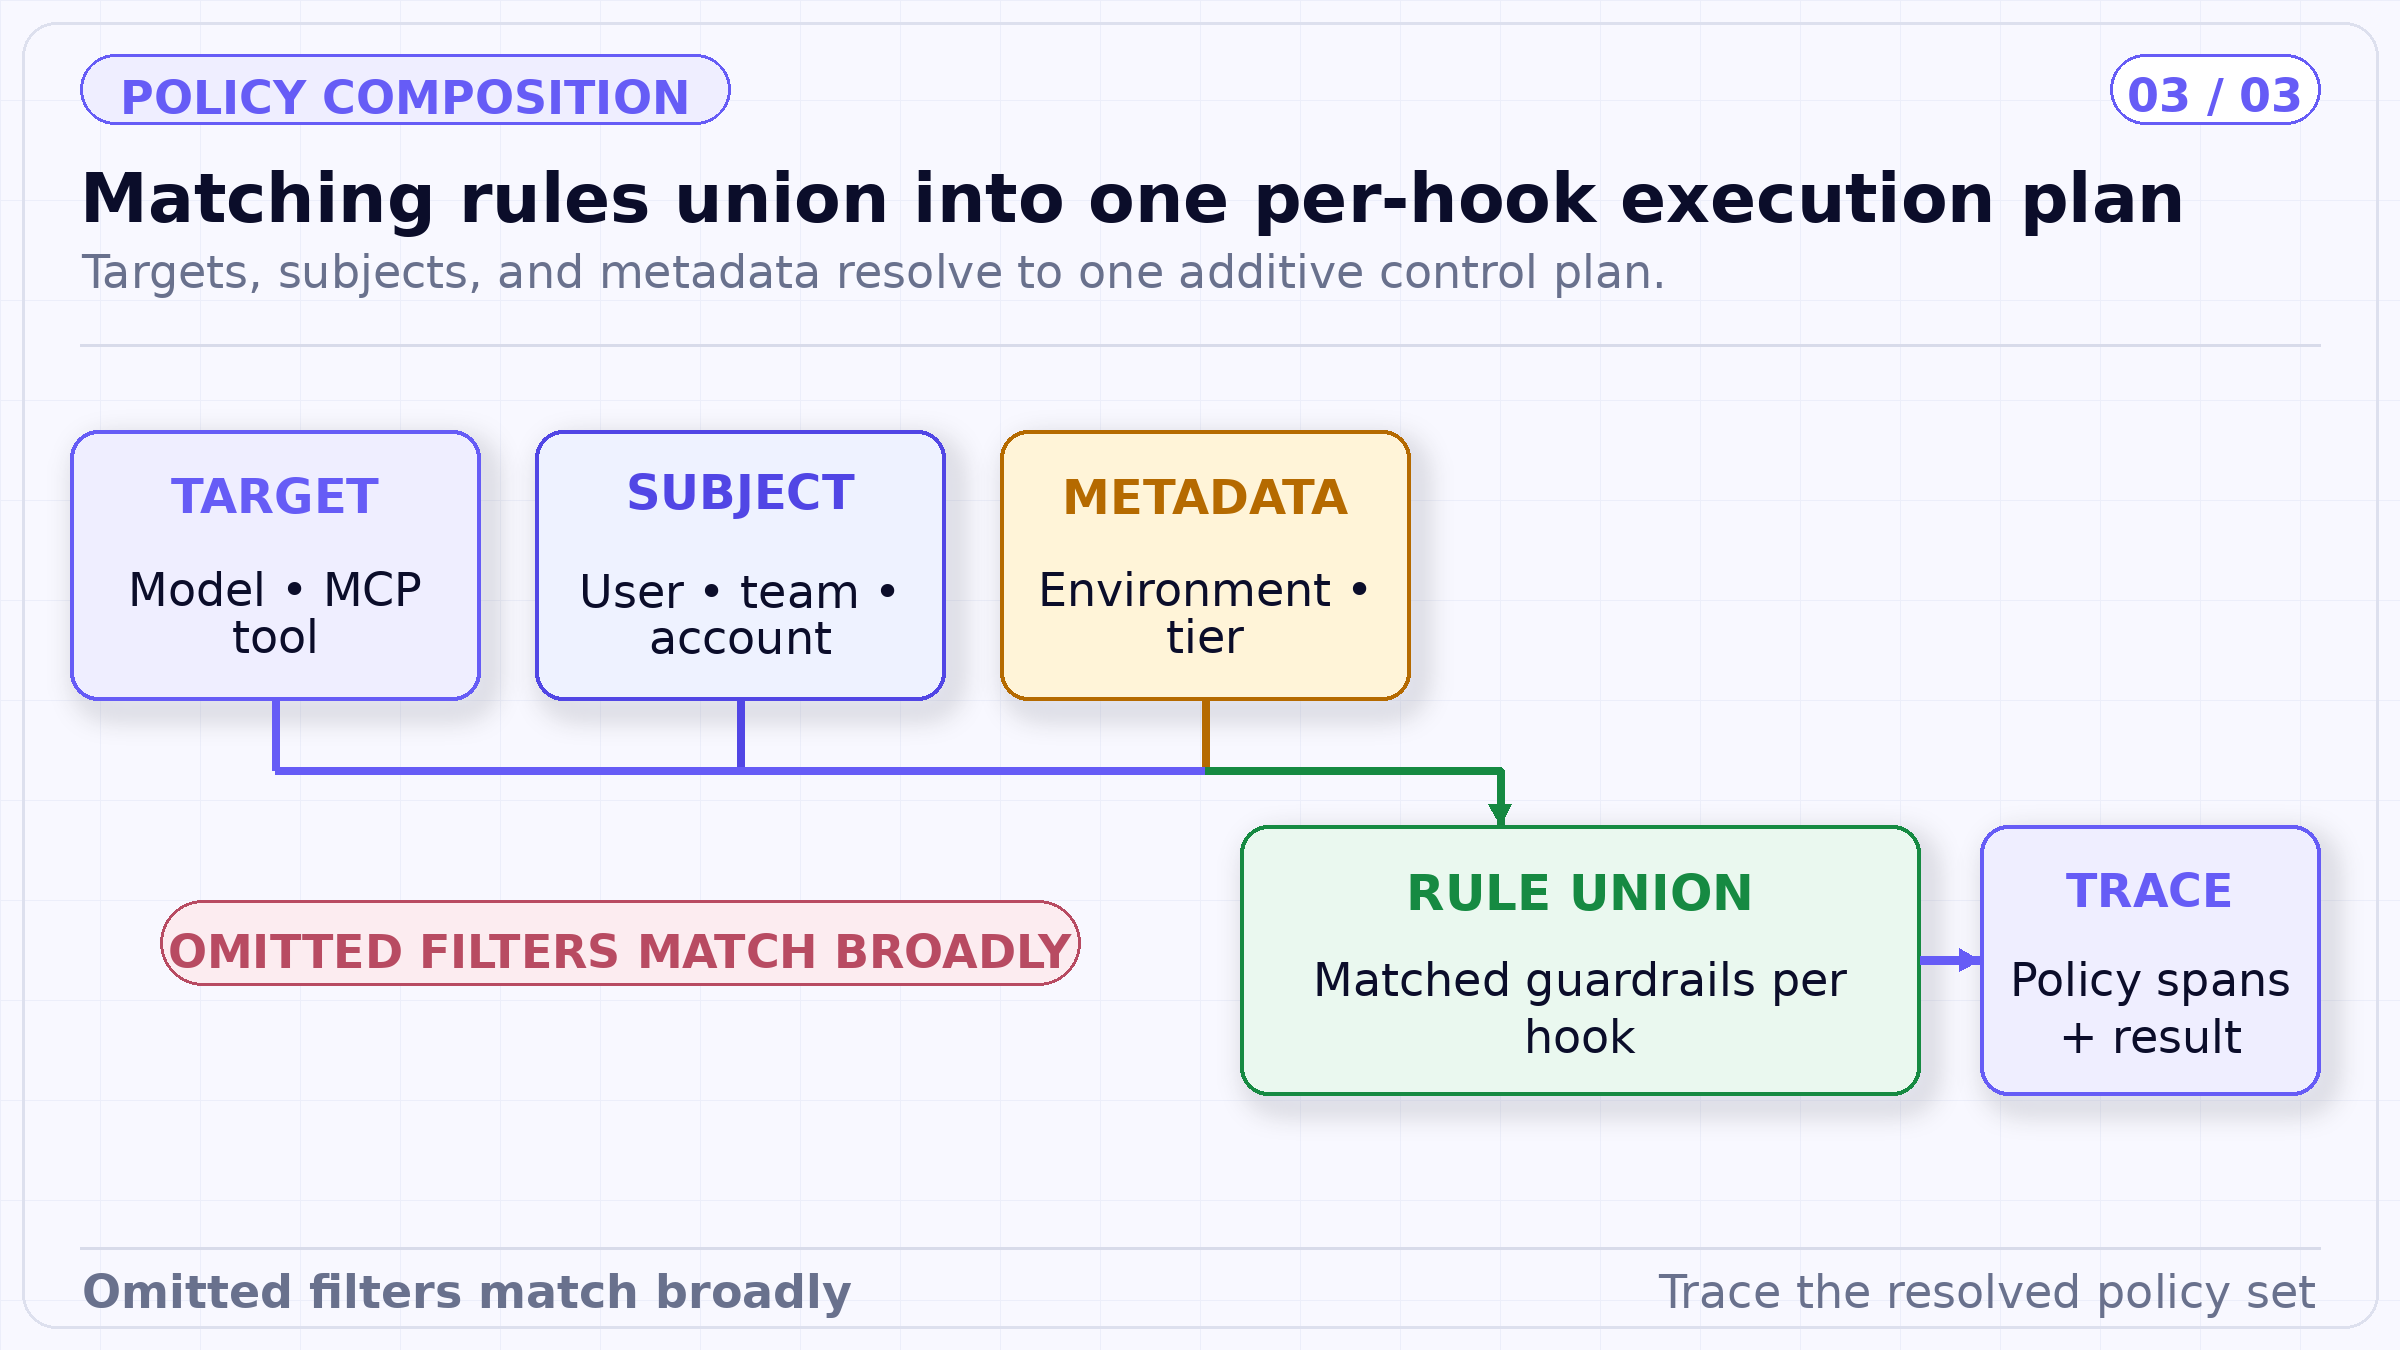
تتكون قواعد السياسة بشكل تراكمي. التحكم الفعال هو الاتحاد الذي تم حله لهذا الموضوع، والهدف، والأداة، والبيانات الوصفية، ونقطة الربط — وليس أي قاعدة فردية يتم النظر إليها بمعزل عن غيرها.
تسجل TrueFoundry تنفيذ حاجز الحماية كفترات زمنية (spans) في سجلات الطلبات، بما في ذلك التوقيت والنتائج. يتم تسجيل الطلبات المحظورة أيضاً. وهذا يجعل زمن الاستجابة، والنتائج المكتشفة، والتعديلات، ونتائج الإنفاذ قابلة للفحص.
تثبت الفترة الزمنية أن حاجز الحماية المكون قد تم تشغيله وأبلغ عن نتيجة في ظل إعداد ذي إصدار محدد. وهي لا تثبت أن الكاشف كان يتمتع بتغطية كاملة أو أن إجراء العمل النهائي كان آمناً. احتفظ بإصدار الكاشف، وإصدار السياسة، ونقطة الربط، والنطاق، وملخص المدخلات، وملخص التعديل، ونتيجة الإنفاذ، والخطأ، وزمن الاستجابة. اربط هذه السجلات بمحاولات الأداة والنتائج الموثوقة.
تعمل بعض أدوات الحماية على البنية التحتية التي تديرها TrueFoundry، بينما تستدعي أدوات أخرى مزودين خارجيين أو خدمات مخصصة. يحدد "نقطة الربط" (hook) ونطاق الرسالة المختاران البيانات التي يمكن للمعالج تلقيها. قبل تفعيل أي مزود، قم بتوثيق الحقول، والمناطق الجغرافية، وسياسات الاحتفاظ بالبيانات، والتشفير، والمعالجات الفرعية، وبيانات الاعتماد، وسلوك المهلة الزمنية، وما إذا كانت الخدمة تستخدم المدخلات لأغراض التدريب.
قلل حجم البيانات قبل خروجها من البوابة قدر الإمكان. يمكن لخطوة تعديل محلية إزالة المعلومات الحساسة قبل تشغيل مصنف خارجي أوسع، ولكن يجب اختبار الترتيب لضمان عدم تسبب التنقيح في فقدان الإشارات اللازمة للكشف. اجعل اختيار المزود متوافقاً مع البيئة؛ حيث تشير وثائق TrueFoundry إلى أن العديد من الأدوات المدمجة المدارة مخصصة لخدمات SaaS فقط، وتوجه عمليات النشر ذاتية الاستضافة إلى بدائل أخرى.
يمكن للطلب الواحد أن يطابق عدة قواعد سياسة، ويمكن لكل قاعدة إرفاق عدة أدوات حماية في نقاط ربط متعددة. لذا، فإن الخطة الفعلية هي مجموعة معتمدة وليست مجرد اسم سياسة. قم بتسجيل معرفات القواعد، وإصدار السياسة، وإصدارات التكامل، والأولويات، واستراتيجيات التنفيذ، والنطاق، وسلوك الخطأ المخصص الذي تم تطبيقه على الطلب.
عامل تغييرات أدوات الحماية كإصدارات برمجية. اختبر الخطة المرشحة في وضع التدقيق أو التحليل الظلي، وقارنها بالخطة الحالية باستخدام مدخلات تمثيلية ملتقطة، وراجع النتائج الإيجابية والسلبية الخاطئة، ثم اطرحها على حركة مرور محدودة. يجب أن تؤدي عملية التراجع إلى استعادة التكوين المعتمد بالكامل، بما في ذلك الترتيب ودلالات الفشل.
احسب الطلبات التي تم تقييمها، ونقاط الربط التي تم تخطيها، وأخطاء أدوات الحماية، والمهلات الزمنية، والانتهاكات، والتعديلات، والحظر، والإلغاءات، وزمن الاستجابة حسب التكامل وإصدار السياسة. أبلغ عن المعدلات بناءً على حركة المرور المؤهلة بدلاً من أعداد الحظر الخام. لا يعتبر الكاشف الذي يظهر صفر نتائج سليماً إلا إذا كان قد عمل فعلياً على النطاق المستهدف.
بالنسبة لعناصر تحكم MCP، اربط حظر ما قبل الأداة بمحاولات استدعاء الأداة، ونتائج ما بعد الأداة بنتائج الأداة. بالنسبة لعناصر تحكم LLM، ميز بين إلغاء المدخلات، ورفض المخرجات، والاستجابات المتدفقة التي تم فيها تخطي فحوصات المخرجات. خذ عينات من حركة المرور المسموح بها للمراجعة البشرية حتى تتاح فرصة لظهور النتائج السلبية الخاطئة غير المكتشفة.
يعد وضع التدقيق مفيداً للمعايرة لأنه يظهر النتائج المحتملة دون حظر. قبل الترقية، قم بتصنيف حركة المرور المأخوذة كعينات، وقياس النتائج الإيجابية والسلبية الخاطئة، واختبار مهلات المزود، وتقدير زمن الاستجابة والتكلفة. انتقل إلى استراتيجية التنفيذ فقط بعد أن تختار المؤسسة سلوك الفشل ويتمكن المشغل من تفسير الأدلة.
لا تفترض أن انخفاض معدل الحظر يعني تحسن النظام. فقد يعني ذلك أيضاً توقف كاشف عن العمل، أو تضيق النطاق، أو تغير حركة المرور، أو تعلم المستخدمين كيفية الالتفاف على عنصر التحكم. راقب التغطية ومعدلات الخطأ جنباً إلى جنب مع الانتهاكات.
يتمثل العقد الحقيقي لحاجز الحماية في الجمع بين نقطة الربط، والرؤية، والوضع، والترتيب، واستراتيجية التنفيذ، ومطابقة السياسات، وسلوك الفشل. إن الاكتفاء بتسمية أداة الكشف فقط يترك معظم جوانب النظام دون تحديد.
تجعل بوابة TrueFoundry للذكاء الاصطناعي (AI Gateway) هذه القرارات صريحة عبر حركة مرور كل من النموذج وبروتوكول MCP، كما تسجل تنفيذها في سجلات التتبع. تظل مسؤولية التطبيق قائمة فيما يتعلق بتفويض الأعمال، وصحة الآثار الجانبية، وإثبات النتائج. هذا الحد الفاصل ليس نقطة ضعف، بل هو ما يمنع الخلط بين فحص المحتوى وبين الأمان الكامل للوكيل.
إفصاح تحريري. تعكس هذه المقالة التفسير الهندسي لشركة TrueFoundry للمواد العامة المذكورة كما في 19 سبتمبر 2026. تقتصر قدرات المنتج على الوثائق المرتبطة. الأمثلة والإعدادات الافتراضية للتشغيل هي لأغراض توضيحية فقط؛ ولا تُعد استشارة قانونية، أو رأي تدقيق، أو معياراً مستقلاً، أو ضماناً للأمن أو السلامة أو الامتثال.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد



















