


نوفمبر 20, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Published: نوفمبر 20, 2026

Blazingly fast way to build, track and deploy your models!
يُعد Portkey بوابة AI قديرة، ويعمل بشكل جيد مع الفريق الذي تتناسب احتياجاته مع مستوياته. ولكن الصعوبة التي تواجها العديد من الفرق ليست في القدرات بشكل عام، بل في مكان وجود كل قدرة داخل هيكل التسعير. الشيء التالي الذي تحتاجه - سواء كان SSO، أو نافذة سجلات أطول، أو نشر VPC، أو إخفاء هوية PII - يميل إلى الوجود في مستوى أعلى بدرجة واحدة من مستواك الحالي، والمستوى الأعلى ذو تسعير مخصص وغير شفاف.
هذا التقسيم للمستويات هو ما يحول تقييم Portkey إلى محادثة انتقال. يكتشف الفريق الذي يستخدم خطة Pro أن SSO غير متاح على إطلاق في مستواهم، وأن الاحتفاظ بالسجلات لمدة 30 يومًا لا يكفي للتحقيق في الحوادث أو تدقيق الامتثال، وأن تشغيل مستوى البيانات (data plane) داخل VPC الخاص بهم يتطلب خطة Enterprise. عند هذه النقطة، يصبح السؤال ما إذا كان ينبغي التفاوض على عقد مؤسسي غير شفاف لميزات يجب أن تكون قياسية، أو الانتقال إلى بوابة لا تُحظر فيها الحوكمة مرونة النشر خلف أعلى مستوى.
هذا دليل انتقال للفرق التي تمر بهذا الموقف. إنه يشرح واقع مستويات Portkey بشكل عادل، ويحدد الأسباب المحددة التي تدفع الفرق للانتقال، ويضع خطة انتقال خطوة بخطوة إلى TrueFoundry تكون منخفضة المخاطر لأن كلا البوابتين تتحدثان API المتوافق مع OpenAI. في معظم الحالات، يكون التغيير في العميل مجرد URL أساسي واحد.
هل تريد SSO وVPC وحوكمة تكاليف عميقة دون قيود المستويات؟ احجز عرضًا توضيحيًا.
لتخطيط عملية الانتقال، تحتاج إلى خريطة صريحة لما يقدمه لك Portkey في كل مستوى، لأن القرار بأكمله يعتمد على ذلك.

النواة مفتوحة المصدر تقوم بالتوجيه فقط. تتعامل بوابة Portkey مفتوحة المصدر مع التوجيه، والإنقاذ (fallback)، وموازنة الأحمال. وهي لا تتضمن المراقبة (observability)، أو التخزين المؤقت، أو المفاتيح الافتراضية، أو RBAC. إذا اعتمدت Portkey OSS متوقعًا المنتج بالكامل، فقد حصلت على طبقة توجيه الطلبات ولا شيء غير ذلك.
المنتج المستضاف يضيف الطبقة التشغيلية. تأتي السجلات والتتبعات (traces)، والمفاتيح الافتراضية، والتخزين المؤقت، وإدارة المطالبات مع المنتج المستضاف (المدار)، وليس مع النواة مفتوحة المصدر. هذا هو المكان الذي تشغل فيه معظم الفرق Portkey في الواقع.
مستوى Enterprise يحظر ميزات الحوكمة والنشر. ميزات SSO، والامتثال، وVPC/الاستئجار الخاص، وإخفاء هوية PII، وBAA هي ميزات حصرية لمستوى Enterprise وبتسعير مخصص. القدرات الأكثر صلة بالمؤسسات الخاضعة للأنظمة تقع خلف المستوى الذي لا يملك سعرًا معلنًا.
القيود المحددة لخطة Pro. تجعل المستويات المنشورة السقف ملموسًا:
القفزة من Pro إلى Enterprise ليست تدريجية. لا يوجد مستوى متوسط يمكنك من خلاله شراء SSO فقط أو الاحتفاظ بالسجلات لمدة 90 يومًا فقط. في اللحظة التي تحتاج فيها إلى أي ميزة محظورة على مستوى Enterprise، تجد نفسك في مفاوضات تسعير مخصصة، وهو بالضبط الاحتكاك الذي يدفع الفرق لتقييم البدائل.
الأسباب محددة، وهي تتوافق مع المستويات المذكورة أعلاه.
تم تصميم TrueFoundry خصيصًا لهذا الغرض: بوابة موحدة متوافقة مع OpenAI توفر التوجيه (من حيث زمن الانتقال والوزن والأولوية)، والإنقاذ (fallback) مع إعادات المحاولة داخل الطلب، والتخزين المؤقت الدقيق والدلالي (semantic)، والميزانيات وحدود المعدل لكل مستخدم/فريق/نموذج، والمراقبة لكل طلب مع إسناد التكلفة، وضوابط الحماية المباشرة (inline guardrails)، بالإضافة إلى RBAC وSSO وSCIM والتدقيق، وبوابة MCP، كل ذلك في مستوى تحكم واحد يُنشر كـ SaaS، أو داخل VPC، أو محليًا (on-prem)، أو معزولاً (air-gapped) مع بقاء مستوى البيانات داخل شبكتك. الحوكمة ليست مستوى تسعيريًا؛ بل هي المنتج نفسه. للإطار العام للاختيار، انظر كيفية اختيار بوابة AI.
شاهد كيف يدمج TrueFoundry البوابة والحوكمة والمراقبة في مستوى واحد. احجز عرضًا توضيحيًا.
الانتقال تدريجي وقابل للعكس. أنت لا تقوم بالتحويل الكلي دفعة واحدة، ولأن كلا البوابتين تتحدثان API المتوافق مع OpenAI، فإن التغيير من جانب العميل يكون في أضيق الحدود.
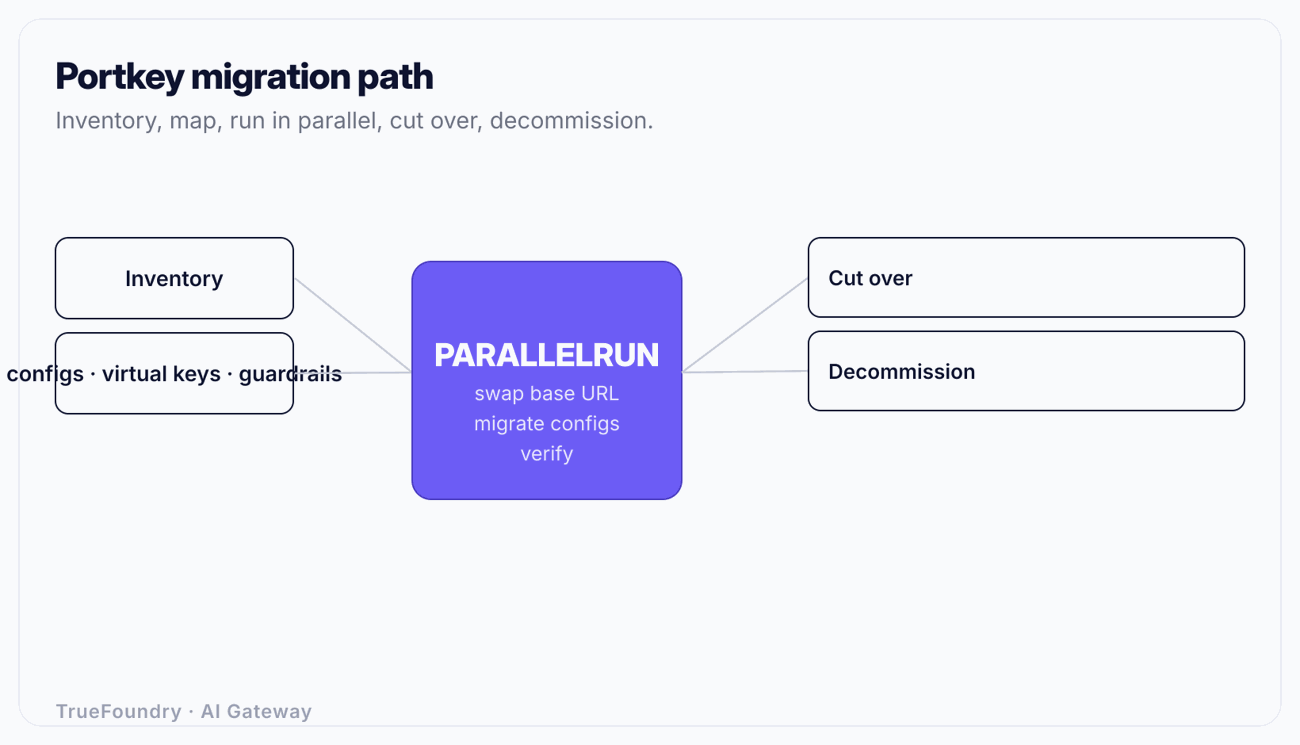
قم بفهرسة ما يقدمه Portkey لك حاليًا:
حدد توقعات الاحتفاظ والامتثال بوضوح. أحد أسباب انتقالك هو الأرجح أن 30 يومًا غير كافية، لذا حدد الهدف (مثل 180 أو 365 يومًا) الآن، كمتطلب أساسي للانتقال.
ترجم مفاهيم Portkey إلى ما يقابلها في TrueFoundry. القدرات متداخلة، لذا فإن العملية هي إعادة صياغة وليست إعادة بناء.
هذا ما يجعل الانتقال آمنًا. يوفر كل من Portkey وTrueFoundry API متوافقًا مع OpenAI، لذا فإن التغيير الوحيد الذي يحتاجه العميل هو URL الأساسي. لا يوجد تغيير في SDK، ولا إعادة كتابة لشكل الطلب، ولا تغيير في تحليل الاستجابة.
قم بإنشاء TrueFoundry جنبًا إلى جنب مع Portkey. وجّه خدمة واحدة منخفضة المخاطر إلى URL الأساسي الجديد وتحقق من: تطابق الاستجابات، وعرض المراقبة لحركة المرور مع إسناد التكلفة الصحيح، وسلوك الميزانيات وضوابط الحماية كما تم تكوينها، وتحقيق التخزين المؤقت للنتائج المتوقعة. نظرًا لأن كلا نقطتي النهاية تعملان بفعالية، يمكنك مقارنتهما مباشرة وإعادة الخدمة إلى URL الأساسي لـ Portkey في ثوانٍ إذا حدث أي خلل.
مثال عملي: إذا كانت خدمتك تقرأ نقطة النهاية الخاصة بها من OPENAI_API_BASE، فإن نقل تلك الخدمة يتطلب تغيير متغير بيئة واحد وإعادة التشغيل، والتراجع يتطلب إعادته كما كان. هذا هو نطاق التأثير الكامل من جانب العميل عندما تتحدث كلا البوابتين بنفس API.
هذه الخطوة خاصة بالانتقال من Portkey لأن فترة الاحتفاظ غالبًا ما تكون سبب الانتقال. قبل تحويل حركة مرور الإنتاج، تأكد من أن مراقبة TrueFoundry تلتقط ما كانت تسجله سجلات Portkey: الرموز (tokens) لكل طلب، وزمن الانتقال، والنموذج، والتكلفة، وأن فترة الاحتفاظ مضبوطة على النافذة الاستهدافية بدلاً من 30 يومًا المحددة بالمستوى. تحقق من أن إسناد التكلفة يتم وسمه حسب الفريق بالشكل الذي يحتاجه فريق FinOps، لأن الانتقال من السجلات المستضافة المجمعة إلى المراقبة لكل طلب والموسومة حسب الفريق هو أحد المكاسب الملموسة التي تنتقل من أجلها. تنظيرنا الشامل لـ أدوات مراقبة LLM يغطي ما يجب أن تتضمنه المراقبة الجيدة لكل طلب.
قم بنقل حركة المرور على موجات، حسب الفريق أو التطبيق:
يمنحك التحويل لكل فريق حدًا نظيفًا للتراجع، ويتيح لك تحديد الميزانيات وصلاحيات الوصول بشكل صحيح لكل فريق أثناء المضي قدمًا، بدلاً من نقل شباك من المفاتيح الافتراضية المشتركة في قفزة واحدة خطيرة.
بمجرد أن تشير جميع جهات الاتصال إلى TrueFoundry وتستقر لفترة كافية للاطمئنان، قم بإيقاف تشغيل Portkey: أوقف التوجيه إليه، وأزل أسرار المزود من تكويناته، وقم بتدوير بيانات اعتماد المزود تلك بحيث تصبح النسخ القديمة غير صالحة. تأكد من عدم وجود أي وظيفة أو دفتر ملاحظات (notebook) أو خطوة CI تشير إلى نقطة النهاية القديمة قبل إيقاف تشغيلها. يكتمل الانتقال عندما يكون هناك مسار محكوم واحد لكل نموذج ولا يوجد تكوين Portkey مهجور يحمل مفاتيح نشطة.
الفارق الهيكلي، والسبب في أن الانتقال يستحق العناء للفرق التي يناسبها، هو مكان وجود الحوكمة.
النقطة ليست أن Portkey يفتقر إلى هذه الميزات؛ حيث يمتلك مستوى Enterprise العديد منها. النقطة هي أنه بالنسبة للفريق الذي يحتاج إلى SSO وVPC واحتفاظ حقيقي بالسجلات، فإن هذه الميزات تأتي كمعيار قياسي في مستوى التحكم الموحد بدلاً من كونها أسبابًا للدخول في مفاوضات تسعير مخصصة. بالنسبة للفرق التي تحكم أيضًا الوصول إلى أدوات MCP، يتم تغطية دمج ذلك في نفس المستوى في حوكمة MCP للمؤسسات.
الانتقال قبل تحديد هدف الاحتفاظ. السبب الرئيسي لترك العديد من الفرق لـ Portkey هو حد 30 يومًا للسجلات، ومع ذلك ينقلون الخدمات دون كتابة مدة الاحتفاظ التي يحتاجونها بالفعل. حدد النافذة الاستهدافية كمتطلب انتقال صريح حتى تتحقق منها أثناء التشغيل المتوازي، وليس بعد التحويل النهائي.
نقل المفاتيح الافتراضية المشتركة كما هي. تُراكم عمليات نشر Portkey مفاتيح افتراضية مشتركة. إعادة إنشائها واحدة بـ واحدة يعيد بناء وصول غير محكوم في النظام الجديد. استغل التحويل لتحديد RBAC لكل فريق مقابل مزود الهوية الخاص بك، وهو سبب رئيسي لقرار انتقالك.
التعامل مع تبديل URL الأساسي على أنه عملية الانتقال بأكملها. يجعل API المتوافق مع OpenAI التغيير في العميل بسيطًا، لكن القيمة الحقيقية تكمن في الحوكمة: SSO، وRBAC، والميزانيات، والتدقيق، والاحتفاظ الذي تحكمه بنفسك. تبديل URLs دون تكوين الحوكمة يتركك ببوابة مختلفة مع نفس الفجوات القديمة.
نسيان تدوير الأسرار عند إيقاف التشغيل. إذا قمت بإيقاف تشغيل Portkey ولكن تركت مفاتيح المزود التي كان يحتفظ بها دون تدوير، فإن بيانات الاعتماد هذه تظل نشطة في نظام متوقف عن العمل وغير مراقب. قم بتدوير كل credential كانت البوابة القديمة تحتفظ بها كجزء من عملية إيقاف التشغيل.
التحويل المباشر الشامل (Big-bang cutover). تحويل المؤسسة بأكملها دفعة واحدة يزيل حد التراجع الآمن. التشغيل المتوازي والتحويل فريقًا تلو الآخر يحافظان على أي مشكلة محصورة في فريق واحد وقابلة للعكس عبر إعادة URL الأساسي بضغطة واحدة.
نادرًا ما يتعلق الانتقال من Portkey بالقدرات بحد ذاتها؛ بل يتعلق بموقع هذه القدرات داخل هيكل التسعير. عندما تقع ميزات SSO وVPC والتعامل مع PII والاحتفاظ الحقيقي بالسجلات كلها في مستوى Enterprise ذي التسعير المخصص، يواجه الفريق الذي يحتاج إلى هذه الميزات خيارًا بين مفاوضات غير شفافة أو الانتقال إلى منصة تكون فيها الحوكمة ومرونة النشر أمرًا قياسيًا.
العملية نفسها منخفضة المخاطر. تتحدث كلا البوابتين API المتوافق مع OpenAI، لذا عادةً ما يكون التغيير في العميل مجرد URL أساسي واحد. قم بحصر التكوينات والمفاتيح الافتراضية، وقم بتعيينها إلى RBAC والسياسات والمراقبة، وتحقق من فترة الاحتفاظ أثناء التشغيل المتوازي، ثم حول حركة المرور فريقًا تلو الآخر، وقم بإيقاف التشغيل القديم مع تدوير كامل للأسرار. بهذة الطريقة، يمكنك دمج البوابة والحوكمة والمراقبة وMCP في مستوى تحكم واحد، يُنشر داخل شبكتك الخاصة، دون الحاجة إلى إعادة كتابة الشفرة البرمجية.
انتقل من Portkey إلى مستوى تحكم موحد. احجز عرضًا توضيحيًا.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد




