نوفمبر 21, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Blazingly fast way to build, track and deploy your models!
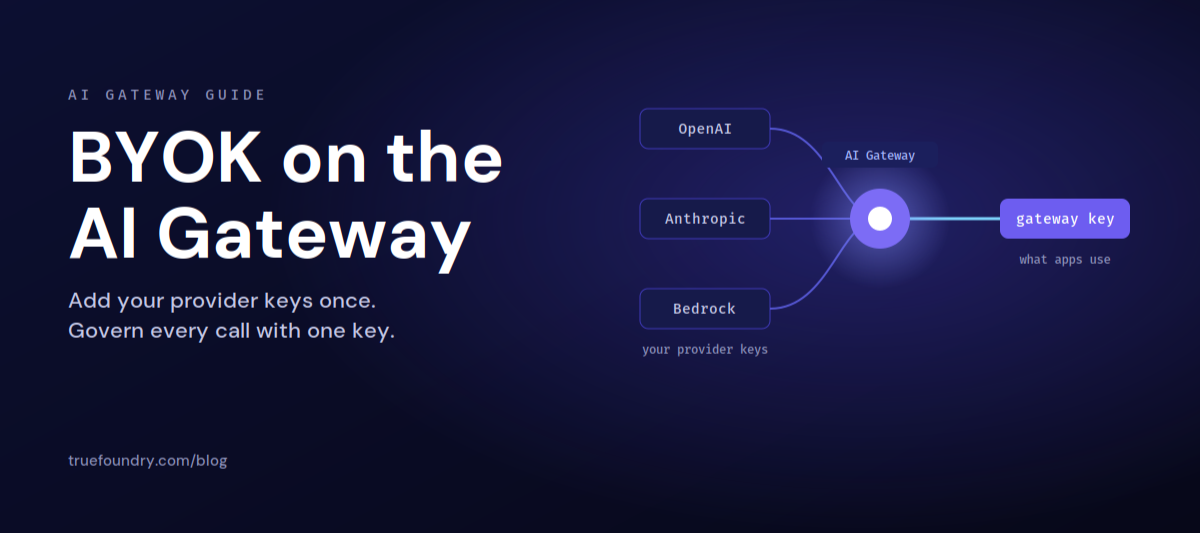
يعني مفهوم BYOK، أو "جلب المفتاح الخاص بك"، الاحتفاظ بالحسابات الخاصة بك لدى مزودي النماذج مثل OpenAI وAnthropic وAWS Bedrock، وتوصيل مفاتيح المزود تلك بالبوابة مرة واحدة فقط. لن تتعامل تطبيقاتك مع مفاتيح المزود الأصلية بعد ذلك أبدًا. حيث تتواصل التطبيقات مع نقطة نهاية TrueFoundry AI Gateway واحدة باستخدام مفتاح بوابة واحد، وتتولى البوابة توجيه كل استدعاء إلى المزود الصحيح مع اعتماد بيانات الاعتماد الخاصة بك.
وهذا ينكسر تمامًا عن نموذج إعادة البيع الذي تشتري فيه الرموز المميزة (Tokens) من وسيط. مع BYOK، تحتفظ بالعقود والأسعار وحدود المعدل (Rate limits) الخاصة بك مع المزود، وتضيف طبقة حوكمة مركزية فوقها.
إن تسليم مفاتيح المزود الأصلية لكل تطبيق وبدفتر ملاحظات (Notebook) هو البداية الحقيقية لانتشار المفاتيح العشوائي. حيث تتسرب المفاتيح إلى الكود، وتُنسخ في بيئات العمل، ويصبح من المستحيل تدويرها دون كسر شيء ما.
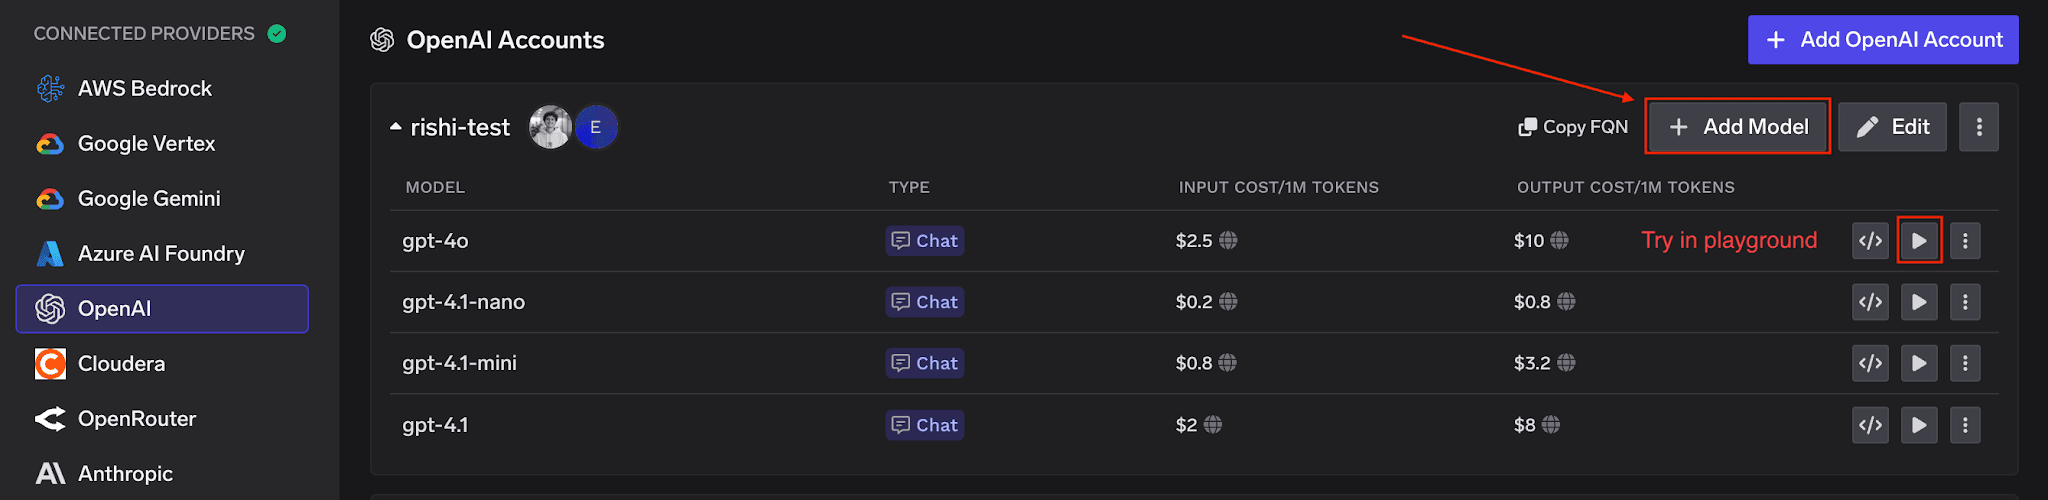
في TrueFoundry، يوجد مفتاح المزود داخل حساب النموذج (Model Account). تصف quick start docs حساب النموذج بأنه حساب واحد لمزود نموذج، على سبيل المثال OpenAI أو Anthropic أو AWS Bedrock. يمكنك إضافة حسابات متعددة لكل مزود، ولكل منها مفاتيح API الخاصة بها، كما يمكن أن يحتوي كل حساب على نماذج متعددة.
لإضافة حساب، حدد المزود الذي تريد، ثم أضف النماذج بعد تقديم مفتاح API. يمكنك إضافة مفاتيح متعددة من نفس المزود عن طريق إنشاء حسابات نموذج منفصلة، وهو أمر مفيد عندما تريد فصل الإنفاق أو حدود المعدل حسب البيئة أو الفريق.
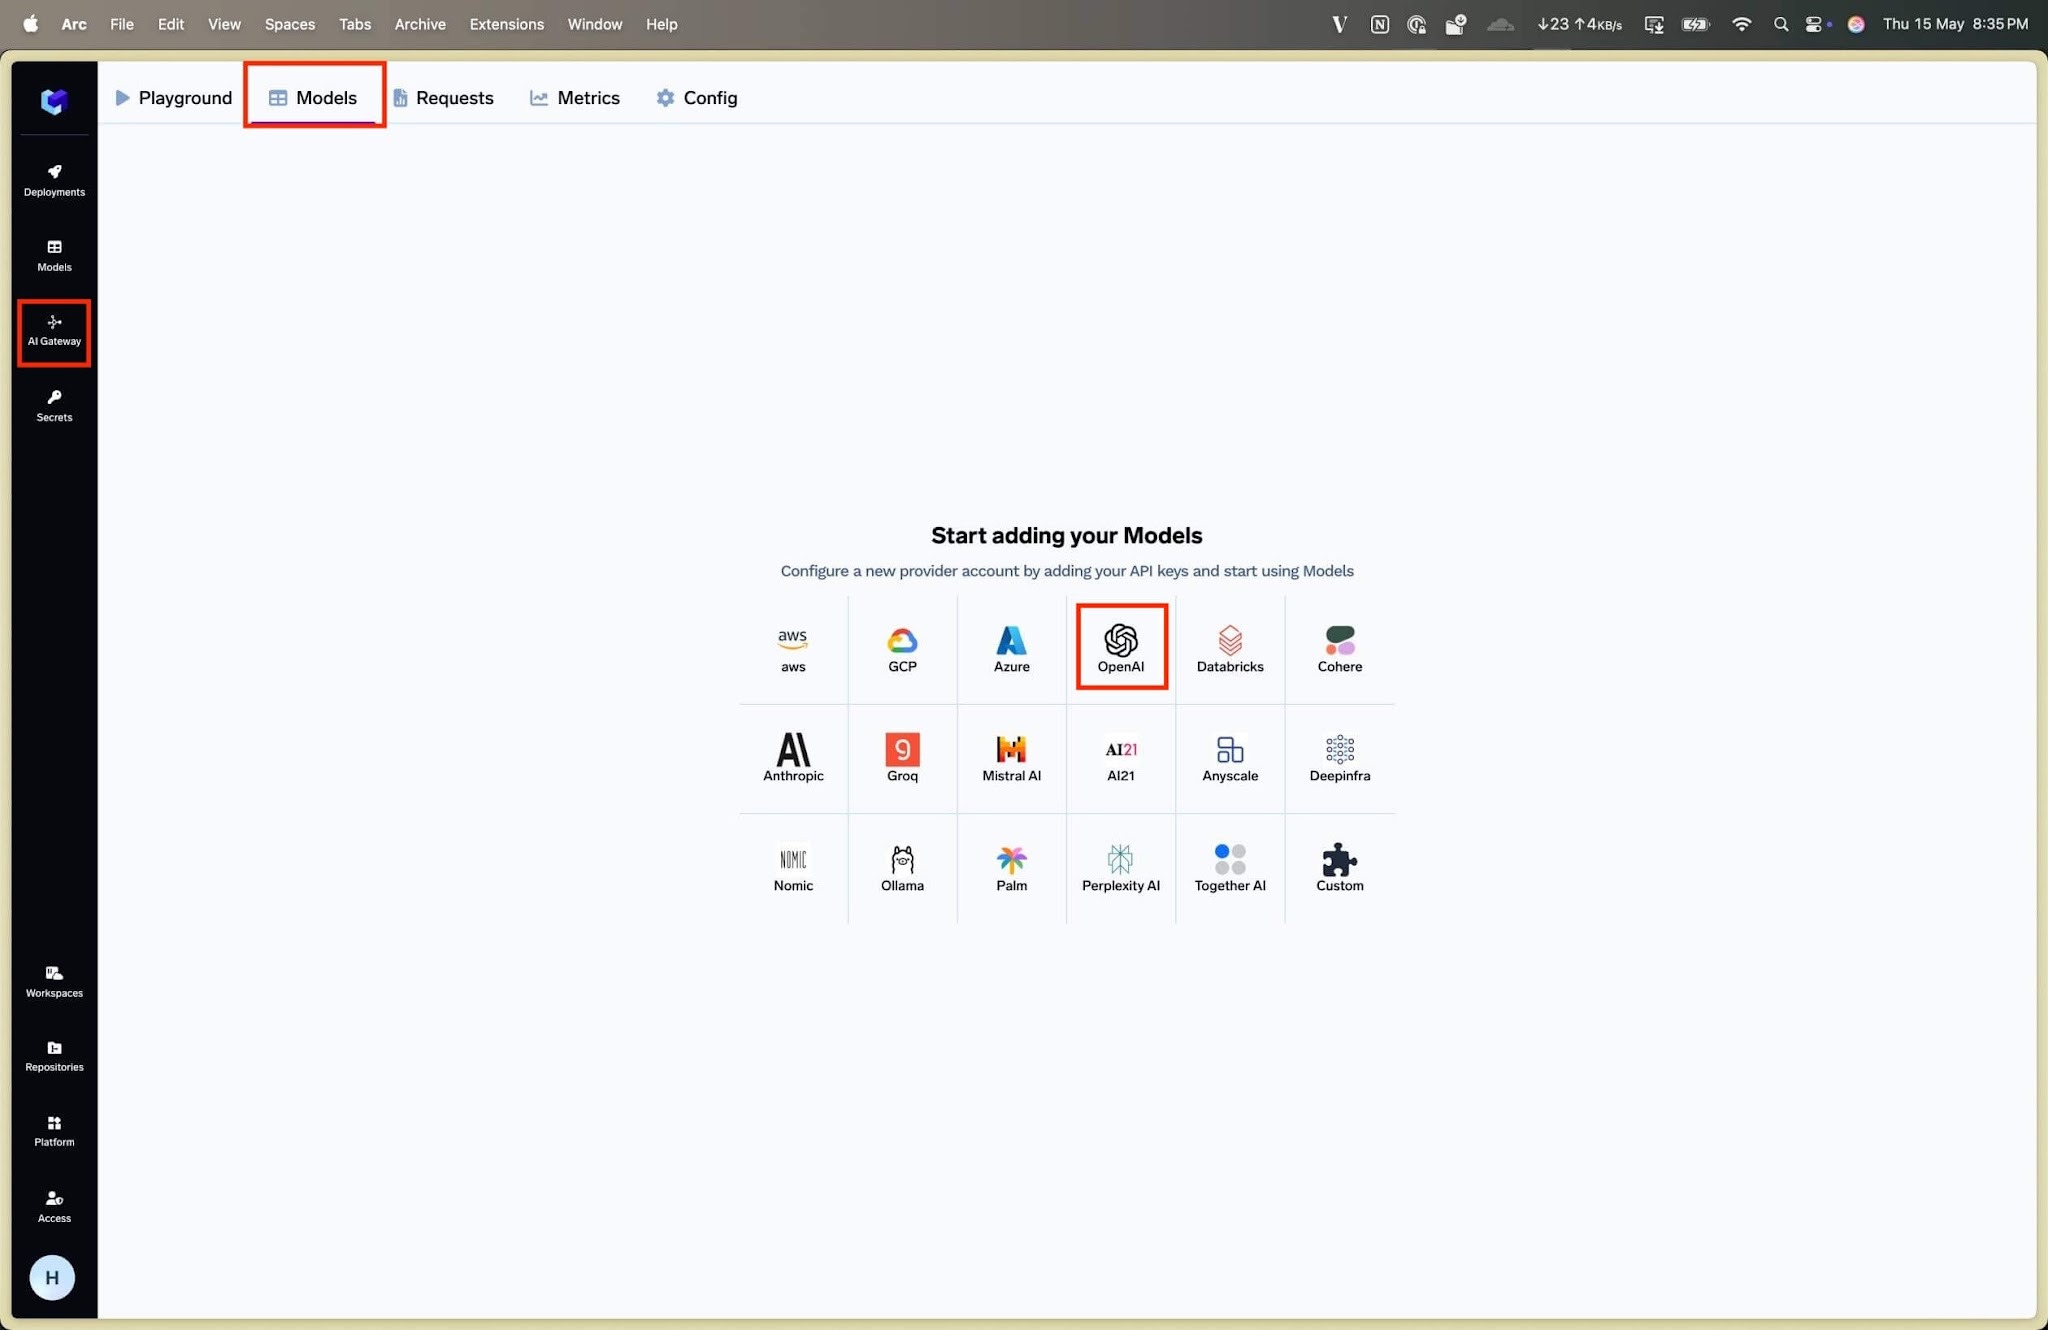
بمجرد التقديم، تظهر حسابات النماذج والنماذج الخاصة بك تحت علامة التبويب Models. ولإضافة المزيد لاحقًا، انتقل إلى AI Gateway، ثم Models، وحدد حساب نموذج على اليسار، وانقر فوق Add Model في أعلى اليمين.
بمجرد تخزين مفاتيح المزود الخاصة بك، لن تراها التطبيقات أبدا. تصف gateway access control docs نوعين من الرموز المميزة التي يستخدمها المستدعون بدلاً من ذلك.
يتم تهيئة الوصول على مستوى حساب النموذج بدورين. يمكن لـ Model Account Manager تعديل الإعدادات، وإضافة النماذج أو إزالتها، وإدارة أذونات الوصول. بينما يمكن لـ Model Account User استخدام جميع النماذج داخل الحساب ولكنه لا يستطيع تغيير الإعدادات أو الأذونات. ويمتلك مسؤول التنظيم (Tenant admin) تلقائيًا صلاحية الوصول إلى جميع النماذج عبر المنصة.
لاستدعاء البوابة، تحتاج إلى ثلاثة أشياء من علامة التبويب Code Snippet في Playground: رابط URL الأساسي للبوابة، ومفتاح API، وid النموذج. يوجه مستخدمو SaaS طلباتهم إلى رابط URL الأساسي للبوابة، ويجرون المصادقة باستخدام PAT أو VAT، ويستخدمون عميل OpenAI القياسي.
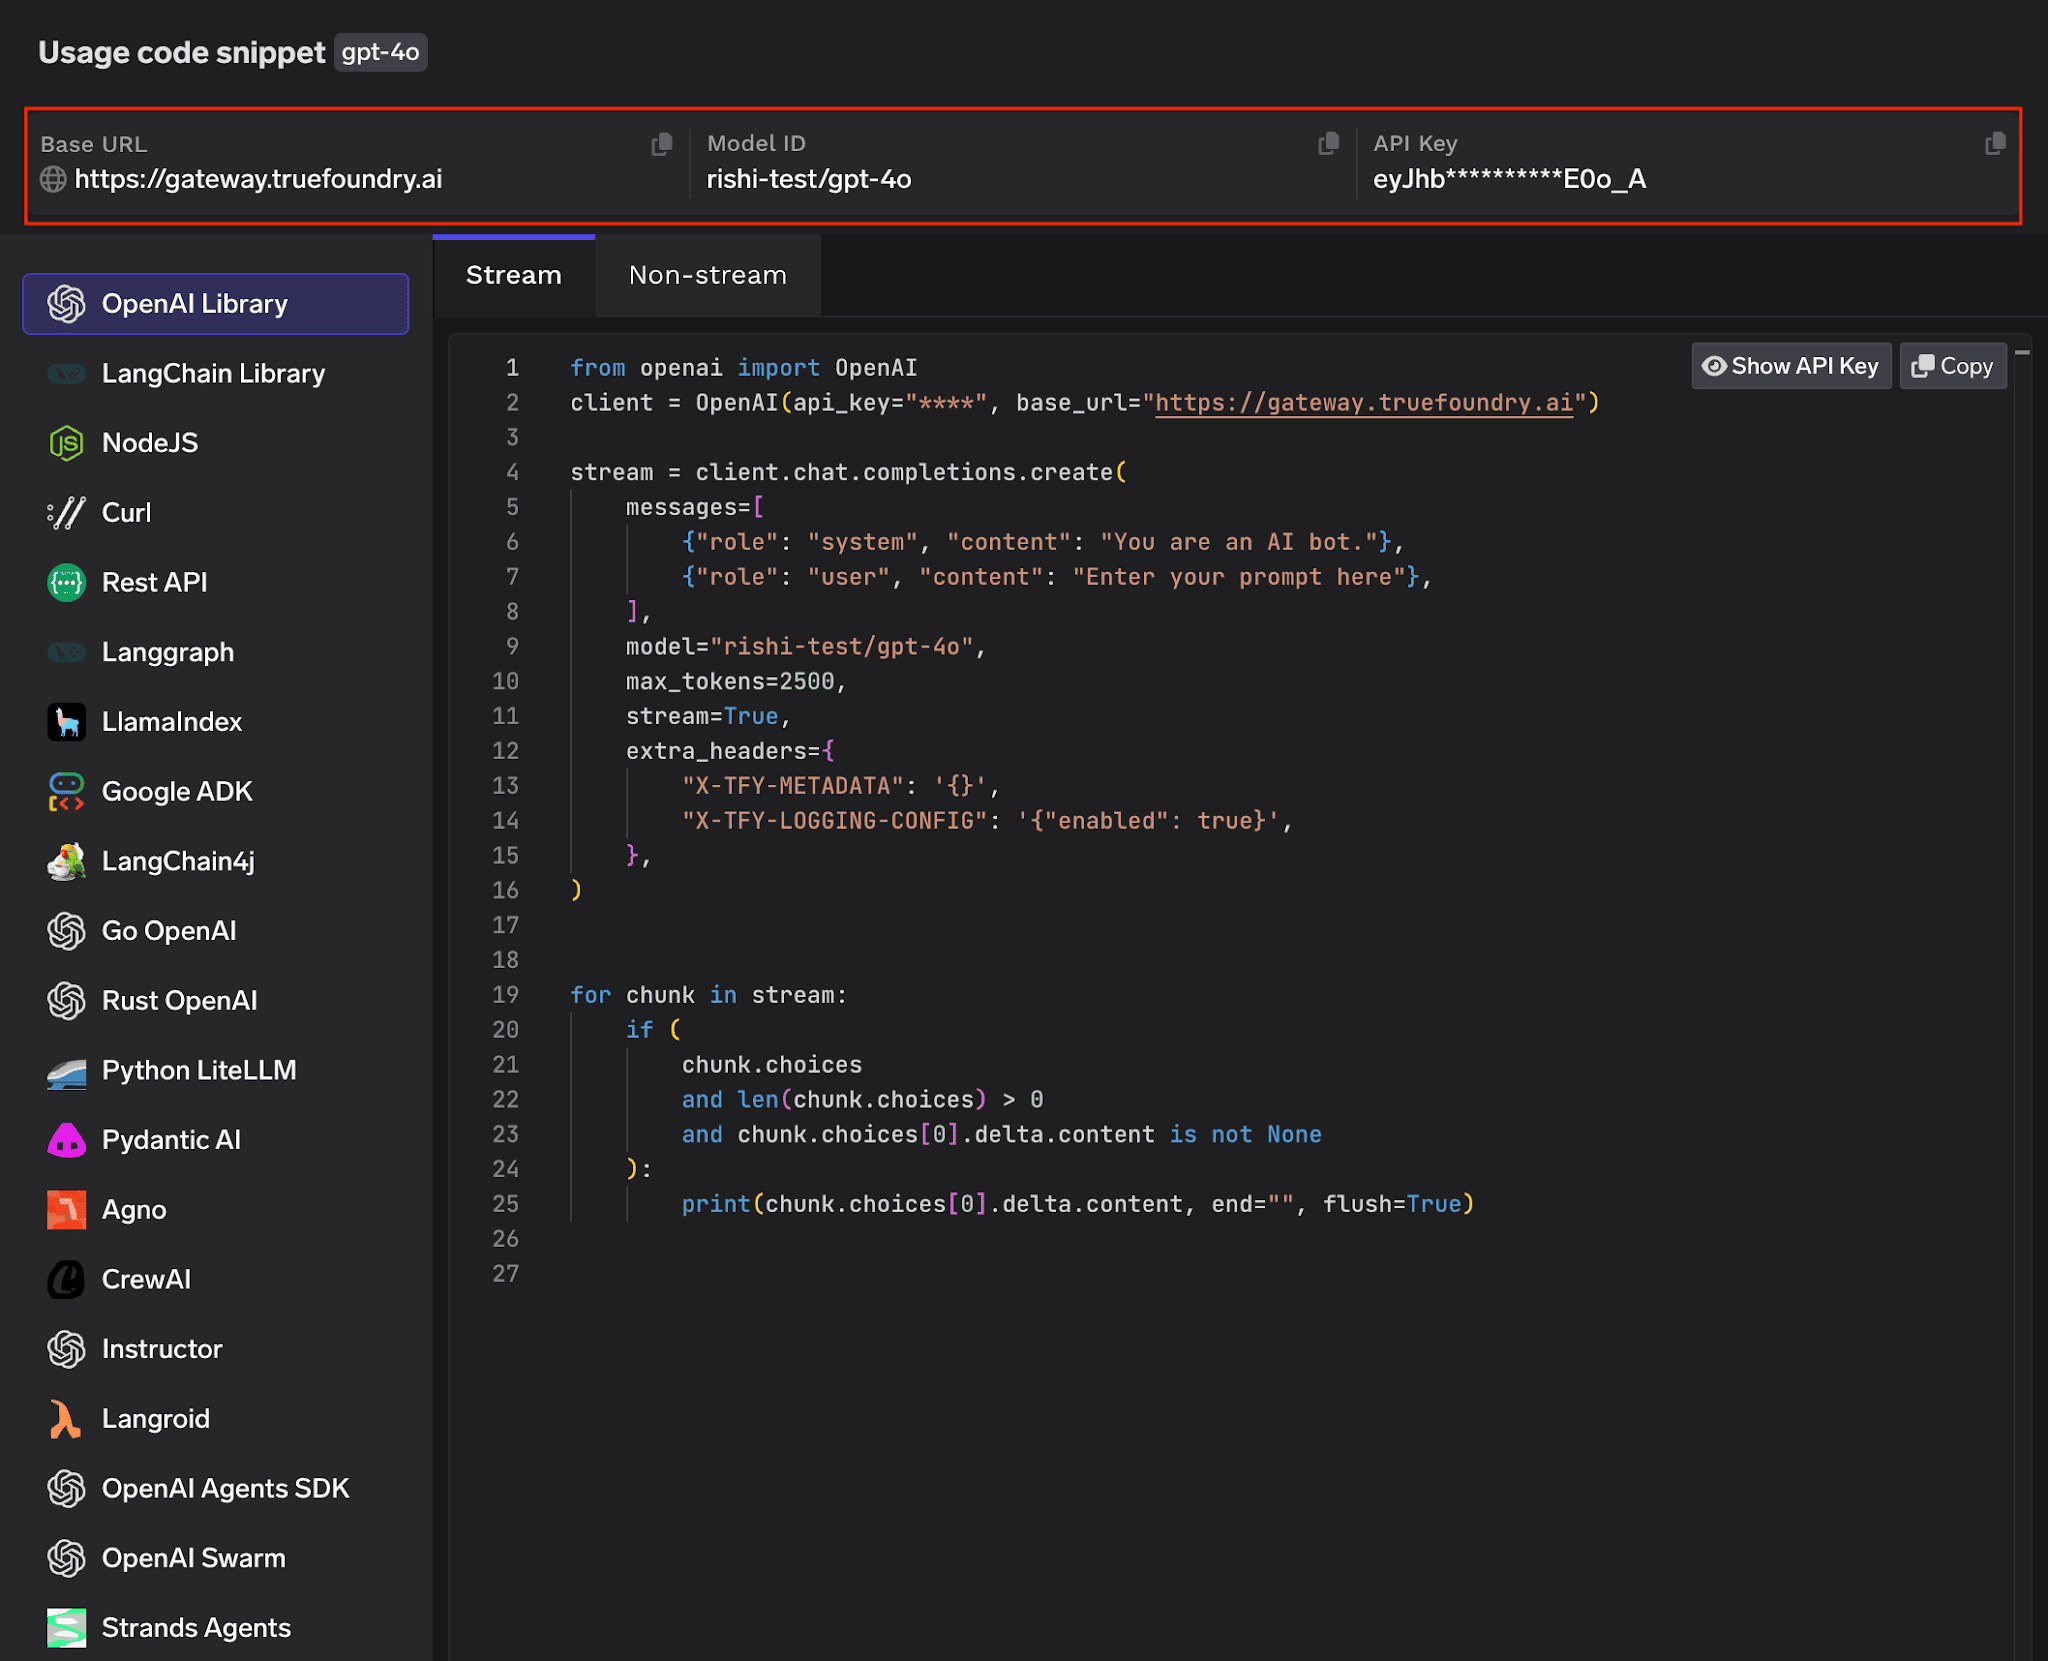
from openai import OpenAI
كما قال أحد العملاء، أزالت البوابة عبء إدارة المفاتيح، ومنطق التوجيه، وقابلية التتبع المشتتة، وأصبح إدخال نماذج جديدة مجرد إعداد نصوص تهيئة.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.


BYOK means you keep your own provider accounts and keys and plug them into the gateway once. Applications then call the gateway with a single gateway key, and the gateway uses your stored provider keys to reach OpenAI, Anthropic, Bedrock, and others.
No. Callers authenticate with TrueFoundry keys, not the original provider keys. You store the provider key in a model account, and applications use a Personal Access Token or a Virtual Account Token instead.
Yes. You can add multiple accounts per provider, each with their own API keys. This lets you separate spend, rate limits, or environments while keeping a single gateway endpoint.
A Virtual Account Token is tied to a virtual identity rather than a person, which makes it the right choice for production applications. It lets a service authenticate to the gateway without embedding a user credential or a raw provider key.



أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد