


نوفمبر 20, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Published: نوفمبر 20, 2026

Blazingly fast way to build, track and deploy your models!
منح وكيل مستقل إمكانية الوصول إلى أدواتك يضعك فوراً أمام سؤال لم تُصمم أنظمة IAM لديك للإجابة عنه: عندما يقرأ الوكيل تذكرة Zendesk أو يستعلم عن قاعدة بيانات، من الذي قام بذلك؟ هناك ثلاث إجابات معتادة، وجميعها خاطئة.
في كل حالة من هذه الحالات، يكون سجل التدقيق غير مكتمل، والتفويض فضفاضاً، ولا يمكن للسياسات التمييز بين الإجراء البشري والإجراء المستقل. تعالج هوية الوكيل هذه المشكلة من خلال جعل الوكيل كياناً رئيسياً من الدرجة الأولى — كائن يمكنه التصرف بصفته الخاصة أو بالنيابة عن مستخدم. للمزيد من التفاصيل الشاملة، راجع ما هي هوية وكيل الذكاء الاصطناعي وحكومة وكلاء الذكاء الاصطناعي.
التفويض بالنيابة هو رمز يحمل موضوعين (subjects). بناءً على نمط تبادل الرموز RFC 8693، يحدد الرمز الناتج sub للمستخدم وact للوكيل — أي "هذا المستخدم، كما تم التصرف عنه بواسطة هذا الوكيل". أذونات هذا الرمز (scp) هي تقاطع ما يُسمح للمستخدم بفعل وما يُسمح للوكيل بالقيام به، بحيث لا يمكن للوكيل أبداً توسيع نطاق وصول المستخدم.
بالنسبة لسلسلة من الوكلاء، تتداخل المطالبات (claims) الخاصة بـ act: مثل وكيل بيانات يعمل لصالح وكيل أبحاث يعمل لصالح مستخدم. يتم تسجيل كل قفزة، بحيث يكون مسار التفويض الكامل مرئياً في سجل التدقيق بدلاً من دمجه في فاعل واحد.
في TrueFoundry، يتم إنشاء هوية الوكيل عند تسجيله — كل وكيل مسجل لديه هوية واحدة فقط، ويمكن أن تكون مدعومة من TrueFoundry (تُصدر البوابة الرمز وتوقعه) أو مدعومة من مزود الهوية (identity provider) عبر Okta أو Microsoft Entra. تعني الهوية الشيء نفسه في كلا الحالتين؛ والمُصدر فقط هو الذي يختلف.

يحمل كل طلب إلى البوابة بعد ذلك رمزي حامل (bearer tokens):
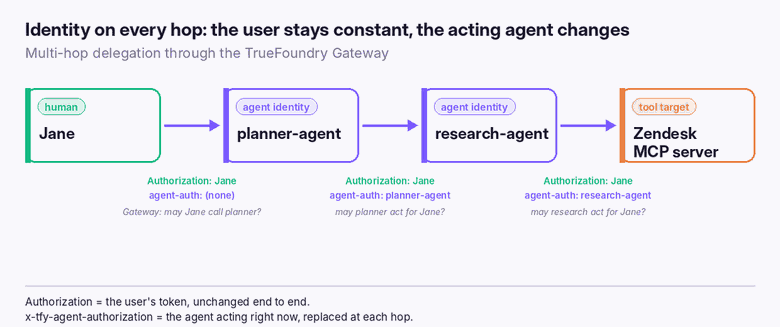
ترويسة Authorization هي رمز SSO الخاص بالمستخدم وتمر دون تغيير من البداية إلى النهاية. ترويسة x-tfy-agent-authorization هي الوكيل الذي يعمل حالياً، ويستبدلها كل وكيل بهويته الخاصة قبل استدعاء القفزة التالية. إذا كانت ترويسة الوكيل غائبة، فإن الطلب يكون مجرد استدعاء مستخدم عادي، مصرح به بناءً على أذونات المستخدم وحده. يعمل نفس زوج الترويسات عبر جميع الواجهات الثلاث — LLM Gateway (/api/llm/chat/completions)، وMCP Gateway (/mcp/<server>/server)، وAgent Gateway (/agent/<agent-name>).
التفويض ليس مفتوح النهاية. إنه محدد بالمتعاونين في خطوة التحكم في الوصول (Access Control) للوكيل، والتي تحمل دورين:
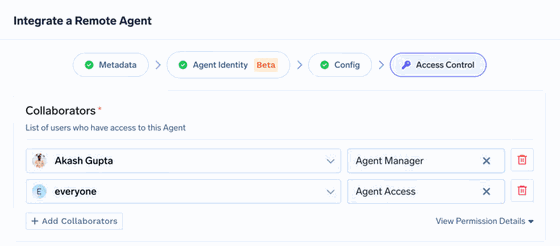
يمكن أن يكون المتعاونون مستخدماً، أو فريقاً، أو حساباً افتراضياً — لذا يمكن لأحمال العمل غير البشرية التفويض أيضاً. هذه هي الدرجة التي تمنع الوكيل من التصرف بهدوء نيابة عن أي شخص في المؤسسة: يعمل التفويض فقط للهويات التي منحته ذلك صراحة.
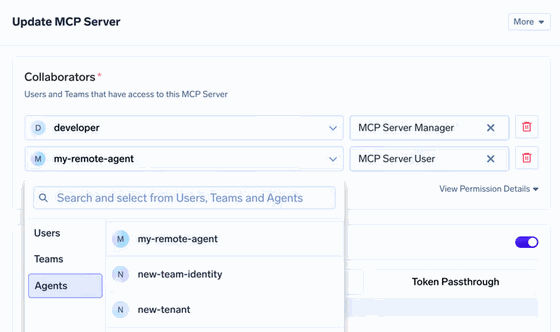
السماح بالتصرف نيابة عن مستخدم هو إذن واحد. والسماح بالوصول إلى أداة معينة هو إذن آخر — ويجب تحقق كلاهما. في قائمة المتعاونين الخاصة بسيرفر MCP، يظهر الوكلاء إلى جانب المستخدمين والفرق، بأدوارهم الخاصة: MCP Server User (استدعاء الأدوات) وMCP Server Manager (الإدارة).
في بيان YAML، تستخدم نفس المنح بادئات الموضوعات (subject prefixes)، ليكون القصد صريحاً:
فصل المنحين هو ما يجعل ممارسة الحد الأدنى من الامتيازات (least-privilege) حقيقية: الوكيل الذي يمكن للمستخدم التصرف من خلاله لا يزال لا يمكنه لمس أداة لم يتم إضافته إليها أبداً. هذا يعكس نموذج التفويض الذي نغطيه في ما هو تفويض MCP والتفويض دقيق الحبيبات (fine-grained authorization).
الطريقة الأكثر وضوحاً لرؤية النموذج هي متابعة طلب واحد. تطلب Jane من وكيل مخطط (planner agent)، والذي يفوض وكيل أبحاث (research agent)، والذي يستدعي سيرفر Zendesk MCP. لا يتغير رمز المستخدم أبداً؛ بينما يتغير رمز الوكيل، وتتحقق البوابة من كل قفزة بناءً على منحها الخاصة.
يتم تصريح كل وكيل فقط بناءً على المنح الخاصة به — فهو لا يرث أبداً نطاق وصول المستدعي له. يظل الجانب الخارجي دون تغيير: يستمر التوثيق الحالي لسيرفر MCP (سواء كان OAuth2 أو مفتاح API مشتركاً أو تمرير الرموز) بالعمل دون إعادة تكوين. كل ما تضيفه البوابة هو حل زوج (المستخدم، الوكيل) وتفويضه.
x-tfy-agent-authorization الخاص به يمكن انتحال شخصيته. احتفظ به بعيداً عن التحكم في المصدر (source control) وعن أي شيء يمكن للنموذج قراءته.act المتداخلة ولن يتمكن سجل التدقيق من إعادة بناء من قام ماذا. حافظ على سلسلة التفويض قفزة بقفزة.يدير فريق أتمتة الدعم وكيل مخطط يوزع المهام على وكلاء متخصصين، أحدهم يقرأ التذاكر من Zendesk. يريدون ثلاثة أشياء: طالب الخدمة البشري في كل إجراء، والوكيل المحدد الذي تصرف، وعدم قدرة أي وكيل على الوصول إلى أداة لم تُمنح له صراحة.
Authorization ورمز الوكيل في x-tfy-agent-authorization؛ والسماح لكل وكيل باستبدال رمزه الخاص.الحد الواقعي: هذا يحكم من يجوز له التصرف نيابة عن من والوصول إلى ماذا. إنه لا يستبدل أوراق الاعتماد الخارجية الخاصة بسيرفر MCP نفسه — فهذه تظل كما هي، وهو بالضبط السبب في أن الاعتماد لا يتطلب إعادة تنظيم الأدوات لديك.
403، مع تسمية الكيان الرئيسي المرفوض والسبب — يُرفض المستخدم الذي يفتقر إلى منح Agent Access للطلبات المفوضة حتى لو كان بإمكانه الوصول إلى الهدف مباشرة.في ظل نموذج الترويستين، هناك ثلاث إجابات للسؤال المتعلق بمن يقوم بتبادل الرموز، وتحدد بناءً على نوع هوية الوكيل. وهي توازن بين السهولة ومكان وجود الثقة والأسرار.
في وضع الاعتمادات المُدارة (managed credentials)، يتم تسجيل عميل OAuth الخاص بالوكيل في IdP وتخزن TrueFoundry اعتماداته كأسرار، ثم تقوم بالتبادل باستخدام رمز المستخدم كرمز موضوع (subject token) وتخزن النتيجة مؤقتاً وتنعشها. في وضع الرمز الفيدرالي (federated token)، يقوم الوكيل بالتبادل خارج TrueFoundry ويزود البوابة برمز OBO المكتمل، والذي تتحقق منه البوابة عبر jwks_uri والمُصدر (issuer) والجمهور (audience) وagent_claim (الافتراضي act.sub) قبل مطابقتها بالسجل — وتؤدي المحاولة الفاشلة إلى إرجاع 403. في وضع الحساب الافتراضي (virtual account)، يرسل المستدعي رمزين، Authorization: Bearer <virtual-account-token> وX-TFY-User-Token: <user-sso-token>، ويتم حمل سياق المستخدم بواسطة التوثيق الخارجي الخاص بـ TrueFoundry بدلاً من رمز OBO الصادر من IdP؛ بالنسبة للسيرفرات التي تتطلب تحديداً رموز RFC 8693 القياسية، ينبغي استخدام أحد الوضعين الآخرين.
حل هوية (المستخدم، الوكيل) هو الخطوة الأولى، وليس القصة كاملة. بمجرد معرفة الزوج، يخضع الطلب لتقييم سريع قبل أن يصل أي شيء إلى الأداة، وكل طبقة يمكنها فقط تضييق نطاق الوصول:
agent:<agent-name>).هذا هو السبب في أن التفويض آمن تصميماً: النطاق الخاص برمز OBO نفسه هو بالفعل تقاطع أذونات المستخدم والوكيل، ثم يتعين على أربعة منح مستقلة التوافق قبل أن يمر الاستدعاء. تشديد أي منها — كإزالة دور المتعاون للمستخدم، أو إسقاط الوكيل، أو تقليم قائمة الأدوات، أو إضافة منع عبر Cedar — يضيق الاستدعاء المفوض. ينسخ خط التدقيق الكامل المستخدم، والوكيل، ووضع الهوية، وسلسلة التفويض، والسيرفر والأداة، وقرارات RBAC وCedar، والنطاقات المستخدمة، والحالة.
الوكيل الذي يستعير رمز المستخدم أو يختبئ خلف حساب خدمة هو ثغرة تنظر من يكتشفها — سواء كان مدققاً أو مهاجماً. تغلق هوية الوكيل هذه الثغرة من خلال جعل الوكيل كياناً رئيسياً بحقه الخاص، ويسمح التفويض بالنيابة لهذا الكيان بالتصرف لصالح مستخدم معين مع حمل كلاً من الهويتين للأمام، قفزة تلو أخرى.
الآليات بسيطة عمداً: ترويستان، ونوعان من المنح، وفحص تفويض عند البوابة. يظل رمز المستخدم ثابتاً، ويتغير الوكيل المنفذ، ويجيب كل استدعاء أداة على السؤالين معاً — أي مستخدم، وأي وكيل. هذا ما يجعل النظام المستقل قابلاً للتدقيق بدلاً من أن يكون مجرد نظام يعمل وكفى.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد




