


نوفمبر 20, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Updated: نوفمبر 20, 2026
Published: نوفمبر 20, 2026

Blazingly fast way to build, track and deploy your models!
تطور بروتوكول سياق النموذج (Model Context Protocol) في عام 2026 بوتيرة أسرع مما استطاعت معظم الفرق مواكبته. لم تضف المواصفات الصادرة بتاريخ 28-07-2026 — وهي أول مراجعة رئيسية بعد إصدار نوفمبر 2025 — ميزة جديدة، بل أعادت هيكلة البروتوكول بالكامل. فقد تغيرت آليات التفويض، والنقل، والتوجيه، والتفاعل، كما تم إيقاف دعم العديد من اللبنات الأساسية المستخدمة على نطاق واسع مع تحديد جدول زمني لإزالتها نهائياً.
إذا كان لديك عدد قليل من خوادم MCP المتصلة مباشرة بعميل واحد، فيمكنك قراءة سجل التغييرات والبدء في الترحيل وفقاً لسرعتك الخاصة. أما إذا كنت تستخدم MCP عبر فرق وخوادم وعملاء متعددين، فإن هذه التغييرات ليست مجرد إدخال في سجل التغييرات، بل هي مشروع ترحيل متكامل، والتغييرات التي تمس النقل والتوجيه ستؤثر على كل عميل تديره. يستعرض هذا المنشور ما تغير فعلياً، وسبب إجراء كل تغيير، وما يعنيه ذلك لأي شخص يستخدم MCP على نطاق واسع. للحصول على المفاهيم الأساسية، فإن شرحنا حول ماهية بوابة MCP هو نقطة البداية الصحيحة؛ حيث يفترض هذا المقال أنك تعرف بالفعل هيكلية البروتوكول ويركز على ما تكسره وتصلحه المراجعة الجديدة.
هل ترغب في إدارة نقل MCP والتفويض والتوجيه الجديد من نقطة تحكم واحدة بدلاً من إدارتها عبر كل عميل؟ احجز عرضاً توضيحياً.
تتحمل خمسة تغييرات تقريباً كل الثقل التشغيلي، وكل ما ورد في الإصدار هو نتيجة لهذه التغييرات.
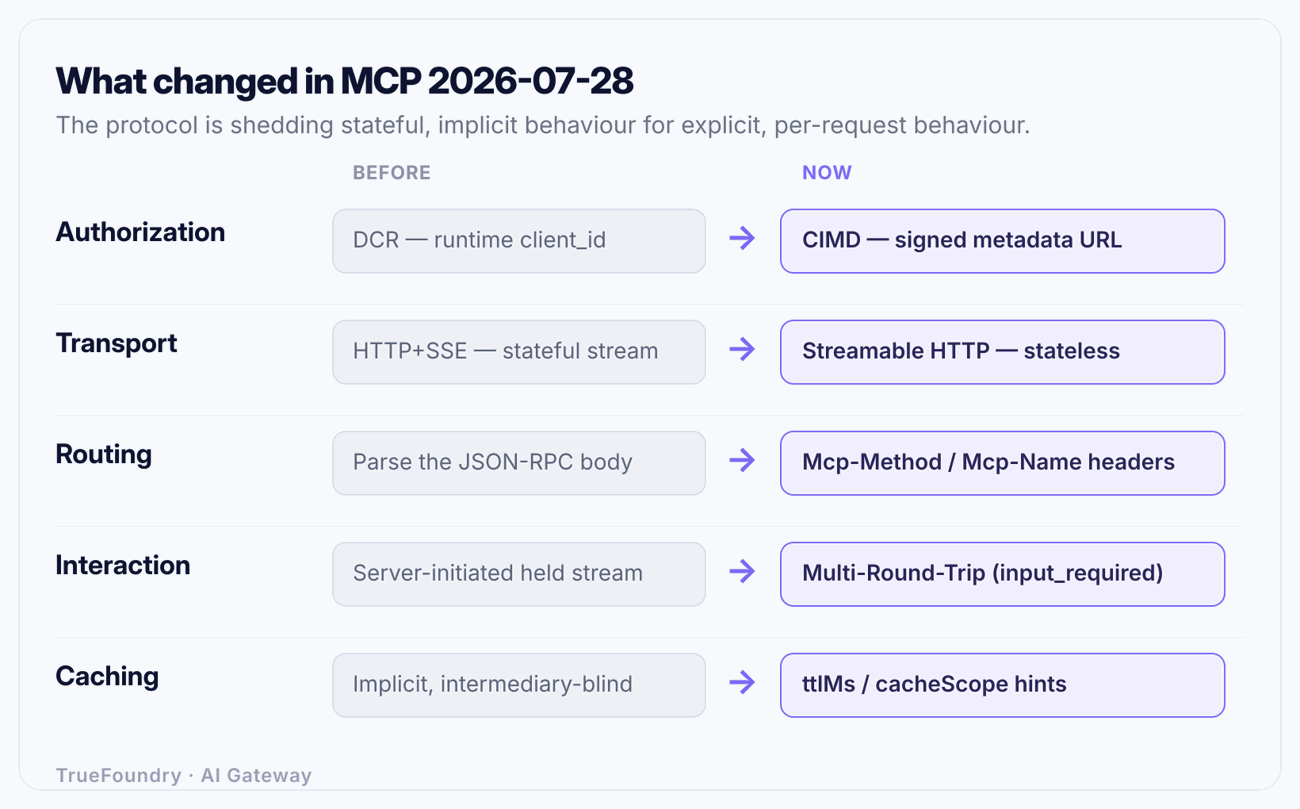
النمط ثابت: يتخلص البروتوكول من السلوكيات التي تعتمد على الحالة، أو البث المستمر، أو السلوكيات الضمنية، ويستبدلها بسلوكيات صريحة تعتمد على الطلب وتظهر في الترويسات. هذا التحول هو ما يجعل المراجعة الجديدة أكثر ملاءمة للبوابات والوكلاء ومحددات معدل الطلب، وأكثر صعوبة على العملاء الذين كانوا يفترضون وجود جلسة طويلة الأمد.
كان تسجيل العميل الديناميكي (DCR) يسمح للعميل بتسجيل نفسه لدى خادم التفويض أثناء التشغيل، وإنشاء client_id أثناء وقت التشغيل. كان هذا مريحاً ولكنه تسبب في مشكلة: كل عميل يتقدم يحصل على تسجيل، مما يعني وجود عدد غير محدود ويصعب التحكم فيه من الهويات، ونقطة نهاية للتسجيل أصبحت هدفاً دائماً للهجمات.
مراجعة 28-07-2026 تلغي دعم DCR لصالح مستندات بيانات تعريف معرف العميل (CIMD). بدلاً من التسجيل للحصول على معرف، يتم تحديد العميل بواسطة رابط (URL) يؤدي إلى مستند بيانات تعريف موقع يصفه. يقوم خادم التفويض بجلب هذا المستند والتحقق منه بدلاً من تخزين تسجيل. أصبحت هوية العميل الآن شيئاً يمكن للخادم التحقق منه عند الطلب، من مصدر يتحكم فيه العميل، بدلاً من كونها سجلاً يجب على الخادم توفيره والاحتفاظ به.
يصاحب ذلك ثلاثة تغييرات ذات صلة لتعزيز الأمان:
iss معامل، ويجب على العملاء التحقق منه قبل استرداد رمز التفويض، مما يسد ثغرة قديمة في خلط خادم التفويض.application_type حتى تتوقف الخوادم عن رفض عمليات إعادة التوجيه إلى localhost لأدوات سطح المكتب وواجهة سطر الأوامر (CLI) المشروعة.هناك نقطة حرجة تجدر الإشارة إليها: جلب عنوان URL يتحكم فيه العميل من جانب الخادم هو، بحكم التعريف، طلب من جانب الخادم إلى عنوان يمكن للمهاجم التأثير عليه. تستبدل تقنية CIMD نقطة نهاية التسجيل باعتبارها مخاطرة بطلب تزوير من جانب الخادم (SSRF)، ويحتاج أي شخص يطبقها إلى التعامل مع جلب البيانات الوصفية هذا بنفس القدر من الحذر الذي يوليه لأي طلب خارجي آخر من داخل حدود الثقة. يتوفر شرحنا الأعمق لأنماط الفشل هذه في مخاطر أمن MCP وأفضل الممارسات، وتتم تغطية آليات المصادقة بين الوكيل والخادم في شرح مصادقة MCP.
الخلاصة العملية: لا تقم ببناء تكاملات جديدة تعتمد على DCR. لقد تم إيقافها، وستتم إزالتها، والبديل لها يخضع لإدارة أفضل. إذا كنت تعتمد عليها بالفعل، فلديك مهلة حتى يوليو 2027 على الأقل، ولكن الترحيل هو مسألة وقت وليس خياراً.
تم إيقاف بروتوكول النقل القديم HTTP+SSE رسمياً مع نافذة ترحيل مدتها عام واحد. أما بديله، بروتوكول Streamable HTTP، فهو عديم الحالة (stateless) بطبيعته، وهذه الكلمة الواحدة تحمل تبعات كبيرة.
في ظل آلية النقل الجديدة، لا يوجد تهيئة / تمت تهيئته مصافحة ولا يوجد Mcp-Session-Id. كل طلب يصف نفسه بنفسه: إصدار البروتوكول، وهوية العميل، وقدراته، كلها تنتقل ضمن _meta ، مع إمكانية استخدام server/discover الذي يسمح للخادم بالإعلان عن قدراته مسبقاً. ولأن كل طلب مستقل بذاته، يمكن لأي مثيل خادم معالجة أي طلب، مما يتيح للخوادم العمل خلف موازن أحمال تقليدي بنظام التوزيع الدوري (round-robin) والتوسع أفقياً دون الحاجة إلى جلسات ثابتة (sticky sessions).
ضريبة كون النظام عديم الحالة هي أن الطلبات التي فُقدت أثناء النقل لا تُستأنف. لا يوجد تدفق (stream) يمكن إعادة الاتصال به. يجب على العميل الذي يفقد طلباً ما إعادة إرساله بمعرف جديد، مما يعني أن الأدوات طويلة الأمد يجب أن تكون متماثلة (idempotent) أو أن توفر مقبضاً (handle) دائماً يمكن للعميل استخدامه للاستعلام. حالة ما بين الطلبات لا تختفي، بل يجب جعلها صريحة، وعادة ما يتم ذلك عبر مقبض يصدره الخادم ويُمرر كمعامل للأداة، مدعوماً بتخزين مشترك ذي فترة صلاحية. إن التخلي عن الجلسات على مستوى البروتوكول لا يجعل تطبيقك عديم الحالة؛ بل ينقل مسؤولية إدارة الحالة من طبقة النقل إليك.
هذا هو التغيير الأكثر احتمالاً للوصول إلى كل عميل تشغله، لأنه يمس جوهر الاتصال ذاته. إذا كانت وكلاؤك يفتحون اتصالات MCP خاصة بهم، فسيحتاج كل واحد منهم إلى آلية النقل الجديدة. أما إذا كانوا يمرون عبر بوابة (gateway)، فإن البوابة تنهي الاتصال مرة واحدة ويستمر وكلاؤك في التحدث إلى نقطة نهاية واحدة ومستقرة — وهو جوهر الحجة لعدم السماح للوكلاء بالوصول إلى الخوادم مباشرة، وهو ما تناولناه في مقالنا حول استضافة خوادم MCP عن بُعد.
التغيير الذي يمتلك أكبر تأثير لأي شخص يدير البنية التحتية هو الأكثر هدوءاً في سجل التغييرات. يتطلب بروتوكول Streamable HTTP الآن Mcp-Methodفي كل طلبوMcp-Nameontools/call,resources/readوprompts/get. يمكن إضافة وسم إضافي لمعامل الأداة باستخدام x-mcp-header، وتقوم العملاء المتوافقة بنسخ ذلك المعامل في ترويسة Mcp-Param-{Name} — والمثال النموذجي على ذلك هو معامل region الذي يتم ترقيته إلى ترويسة توجيه.
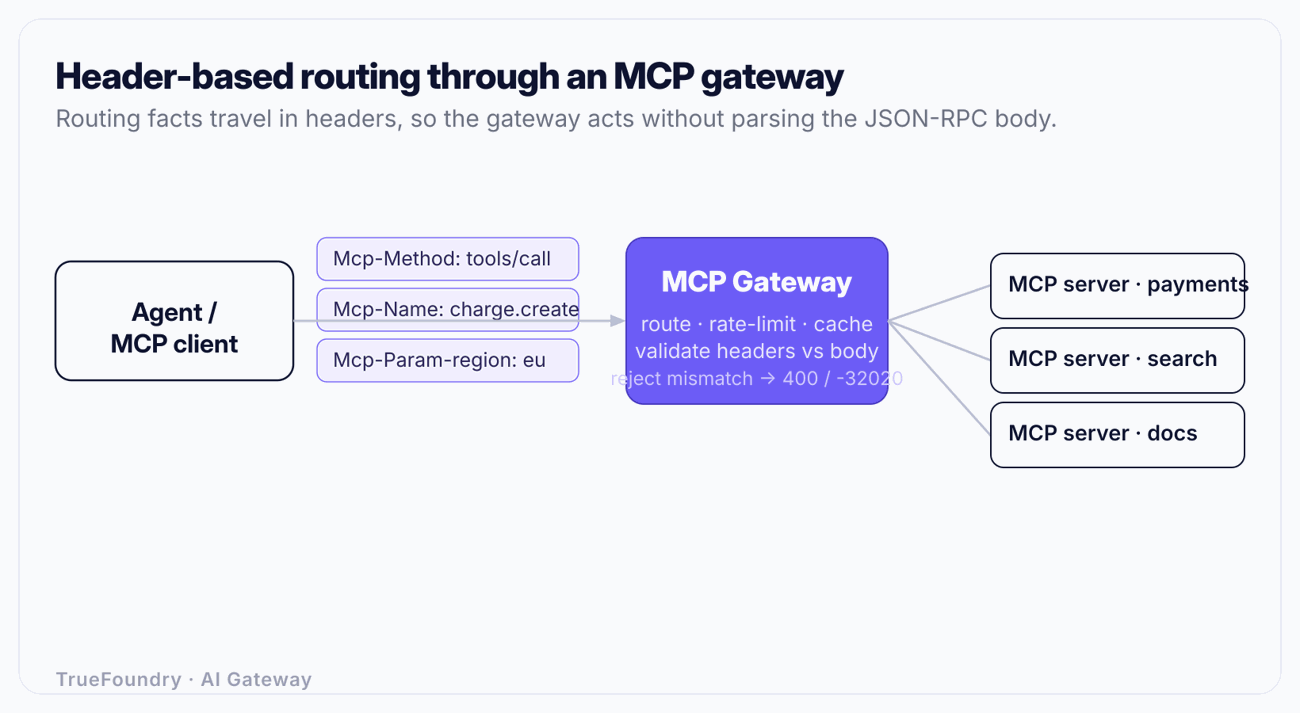
قبل ذلك، كان على الوسيط الذي يرغب في التوجيه أو تحديد معدل الطلبات حسب الأداة أن يفتح ويحلل نص JSON-RPC لكل طلب. أما الآن، فقد أصبحت الحقائق المتعلقة بالتوجيه موجودة في الترويسات، حيث يمكن للبوابة أو موازن التحميل أو جدار حماية تطبيقات الويب (WAF) قراءتها بتكلفة منخفضة والتعامل معها دون الحاجة لفهم محتوى الطلب. يمكنك إرسال tools/call لأداة مكلفة إلى مجموعة مخصصة، أو تحديد معدل طلبات أداة معينة بالاسم، أو توجيه حركة مرور مستأجر معين عبر ترويسة region — كل ذلك عند الحافة (Edge).
هناك قاعدة واحدة لا يجب تجاوزها: يجب أن تتطابق الترويسات مع المحتوى. يجب على الخادم الذي يعالج المحتوى التحقق من مطابقة الترويسات له ورفض أي حالات عدم تطابق باستخدام 400 ورمز خطأ -32020. يجب على أي وسيط يقوم بإعادة كتابة نص الرسالة أن يعيد كتابة الترويسات أيضاً، أو ألا يقوم بأي منهما — كما ينبغي للبوابة ألا تثق في الترويسة إلا بعد التحقق من مطابقتها لنص الرسالة. تكمن قوة التوجيه القائم على الترويسات في كونها موثوقة في مرحلة مبكرة من مسار الطلب، وهذا هو السبب الدقيق وراء ضرورة التحقق منها في تلك المرحلة.
اكتشف كيف تستوعب بوابة TrueFoundry MCP تغييرات المواصفات حتى لا تضطر وكلاؤك للقيام بذلك. احجز عرضاً توضيحياً.
سابقاً، كان الخادم الذي يحتاج إلى مدخلات أثناء المكالمة — سواء كان ذلك للاستنباط، أو طلب أخذ عينات، أو سرد الجذور — يقوم بذلك عبر تدفق مفتوح ومستمر. في عالم لا يعتمد على الحالة (stateless)، لا يوجد تدفق مفتوح ومستمر، لذا فإن مراجعة 2026-07-28 تستبدل تلك المكالمات التي يبدأها الخادم بـ طلبات متعددة الجولات (MRTR). يُرجع الخادم نتيجة من النوع input_required توضيح ما يحتاجه؛ ويقوم العميل بالرد عبر إعادة تنفيذ الطلب الأصلي مع تضمين الإجابات في inputResponses و requestState كائن بيانات (blob) يسمح للخادم باستئناف العملية.
نظرًا لأن إعادة المحاولة قد تتم على مثيل خادم مختلف، يجب اختبار مسار الاستئناف بهذه الطريقة، كما يجب مراجعة أي آثار جانبية حدثت قبل جمع المدخلات؛ حيث لا يوفر بروتوكول MCP ضماناً للتنفيذ لمرة واحدة فقط. وبشكل منفصل، تم إيقاف دعم الجذور (Roots) وأخذ العينات (Sampling) والتسجيل (Logging) (ستظل تعمل لمدة اثني عشر شهراً على الأقل، ولن تتم إزالتها قبل يوليو 2027)، نُقلت المهام (Tasks) إلى ملحق إضافي بنموذج يعتمد على الاستطلاع (poll-based)، و أصبحت استجابات القراءة/القائمة تحمل الآنttlMsوcacheScopehints حتى تتمكن الوسائط من التخزين المؤقت بأمان. تحتوي تلميحات التخزين المؤقت هذه على فخ تقني، تمت معالجته أدناه.
كما يضفي هذا الإصدار طابعاً رسمياً على إطار عمل الملحقات، والأكثر أهمية لفرق المنتجات هو تطبيقات MCP (io.modelcontextprotocol/ui) — واجهات مستخدم تفاعلية يتم عرضها بواسطة مضيفين داعمين. حتى الآن، كان خادم MCP يعيد نصوصاً وبيانات مهيكلة؛ أما مع تطبيقات MCP، فيمكنه إعادة واجهة تفاعلية يعرضها المضيف الداعم بشكل مضمن، مما يحول استدعاء الأداة إلى ما يشبه تطبيقاً مصغراً مدمجاً.
تعد هذه قدرة جديدة تماماً ومجالاً جديداً للحوكمة. فالخادم الذي يمكنه إرسال واجهة مستخدم يمكنه إرسال واجهة تطلب بيانات اعتماد، أو تصيغ تأكيداً بشكل مضلل، أو تعرض محتوى لم يتوقعه المضيف؛ لذا فإن نفس التدقيق الذي تطبقه على أدوات الخادم يجب أن يمتد الآن ليشمل أي شيء يمكنه عرضه. تطبيقات MCP هي إضافة، ويتم تتبع مستوى نضجها بشكل منفصل عن المواصفات الأساسية، كما أن دعم المضيفين لها متفاوت، لذا تعامل معها كتقنية ناشئة وليست مستقرة. بالنسبة لفريق المنصة، الأمر أبسط: لقد اتسع نطاق الهجوم والسياسات الخاص بـ "خادم MCP"، وأي مراجعات أو قوائم سماح تطبقها على الأدوات يجب أن تكون جاهزة للتطبيق على التطبيقات أيضاً.
عند قراءة التغييرات المؤرخة في 28-07-2026 معاً، نجد أنها تدفع في اتجاه واحد: البروتوكول أصبح شيئاً يمكن للوسيط إدارته بوضوح. أصبحت الطلبات عديمة الحالة، وحقائق التوجيه المرئية في الترويسات، وتلميحات التخزين المؤقت الصريحة، وهوية العميل القابلة للتحقق، كلها أمور أسهل في التنفيذ عند نقطة التحكم مما كانت عليه قبل عام. هذا هو السبب في وضع بوابة بين وكلائك وخوادم MCP الخاصة بك بدلاً من ربطهم ببعضهم مباشرة.
البوابة هي المكان الذي يتم فيه إنهاء النقل الجديد مرة واحدة، وحيث يتم التحقق من المصادقة القائمة على CIMD مرة واحدة، وحيث Mcp-Name يتم فرض التوجيه وحدود المعدل لكل أداة، وحيث يوجد فعلياً سجل الخوادم الموجودة ومن يُسمح له بالوصول إليها. عندما تتم مراجعة المواصفات مرة أخرى — وسيحدث ذلك — لن تتغير العملاء الموجهة إلى البوابة؛ بل ستتغير البوابة نفسها. تم بناء بوابة MCP الخاصة بـ TrueFoundry حول نقطة التحكم هذه بالضبط، وتم تفصيل نموذج الحوكمة في حوكمة MCP للمؤسسات وفي وثائق المنتج.

إذا كنت توازن بين استخدام بوابة MCP مركزية وبين السماح لكل فريق بإدارة خوادمه الخاصة، فإن المقايضات موضحة في أفضل بوابات MCP مقارنتنا، كما أن مسألة البروتوكول مقابل البروتوكول حول أين ينتهي MCP وأين تبدأ المراسلة بين الوكلاء مغطاة في MCP مقابل A2A.
إنهم يتبنون بدائيات مهملة في الأكواد الجديدة. لا تزال ميزات DCR، والجذور (Roots)، وأخذ العينات (Sampling)، والتسجيل (Logging) تعمل جميعها، لذا تبدو آمنة للبناء عليها. لكنها مدرجة ضمن قائمة الإزالة. يجب على عمليات التكامل الجديدة التعامل معها كميزات محظورة.
إنهم يثقون في ترويسات لم يتحققوا منها أبداً. التوجيه القائم على الترويسات يعمل فقط لأن الترويسات تُقرأ قبل المتن. البوابة التي توجه بناءً على Mcp-Name دون التحقق منها مقابل المتن — ورفض حالات عدم التطابق بـ 400 / -32020 لقد قاموا ببناء تجاوز للتوجيه، وليس طبقة توجيه.
إنهم يحددون بيانات المستأجر على أنها قابلة للتخزين المؤقت كـعامة. إن الـ cacheScope الجديد مفيد وخطير في آن واحد. النتيجة الخاصة بمبدأ أو مستأجر معين والتي تم تمييزها بـ عامة يمكن أن يقدمها وسيط إلى سياق تفويض خاطئ. يجب ألا يتم أبداً تمييز الاستجابات الخاصة بالمستأجر بـ عامة.
إنهم يفترضون أن عديمة الحالة تعني عدم وجود حالة. لقد انتقلت خاصية "عدم الحالة" إلى مستوى أعلى في البنية، ولم تختفِ. إذا كانت الأداة تمتلك حالة عبر المكالمات، فإن هذه الحالة تحتاج الآن إلى معالج صريح وتخزين دائم، وإلا فإنها ستتعطل بصمت عند وصول إعادة المحاولة إلى مثيل مختلف.
إنهم يقومون بالترحيل لكل عميل على حدة بدلاً من القيام بذلك عند الحافة. إن طرح وسيلة النقل الجديدة لكل وكيل ومجموعة تطوير برمجيات (SDK) وبرمجية يدوياً هو المسار البطيء والمعرض للأخطاء. أما إنهاؤها مرة واحدة عند البوابة فهو المسار السريع.
الترتيب الذي يقلل من الأعطال هو تقريباً: وقف النزيف الناتج عن الإيقاف التدريجي، ثم نقل الاتصال، ثم استغلال التوجيه الجديد.
مواصفات 2026-07-28 ليست مجرد إضافة ميزات؛ بل هي إعادة هيكلة شاملة. يفسح DCR المجال لـ CIMD، ويفسح HTTP+SSE المجال لـ Streamable HTTP عديم الحالة، وينتقل التوجيه إلى الرؤوس، وتصبح الاستثارة متعددة الجولات، وتكتسب الخوادم القدرة على إرسال واجهة المستخدم. كل تغيير منطقي بحد ذاته، ومجتمعةً تدفع MCP نحو شيء يمكن للوسيط إدارته بوضوح — بشرط وجود شخص ما يشغل هذا الوسيط.
هذه هي النتيجة الهادئة للإصدار بأكمله. تتقارب المواصفات نحو عالم لا تعد فيه نقطة التحكم أمام خوادم MCP الخاصة بك ميزة اختيارية، بل المكان الطبيعي لتواجد سياسات النقل والمصادقة والتوجيه والتخزين المؤقت. ضع نقطة التحكم هذه في مكانها مرة واحدة، وسيكون المراجعة القادمة مجرد تغيير في الإعدادات بدلاً من ترحيل على مستوى الأسطول بالكامل.
ضع نقطة تحكم أمام خوادم MCP الخاصة بك قبل وصول مراجعة المواصفات التالية. احجز عرضاً توضيحياً.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد


