احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.
٩.٩
هوية وكيل AI باستخدام Microsoft Entra Agent ID: إصدار هويات الوكلاء وإدارتها
Published: نوفمبر 20, 2026
Built for Speed: ~10ms Latency, Even Under Load
Blazingly fast way to build, track and deploy your models!
Handles 350+ RPS on just 1 vCPU — no tuning needed
يمنح Microsoft Entra Agent ID الوكلاء هوية دليل حقيقية. بينما يحول TrueFoundry تلك الهوية إلى مسار استدعاء محكوم ومحدد وقابل للمراجعة.
يصبح الوكلاء كائنات دليل من الدرجة الأولى: مخطط هوية الوكيل (agent identity blueprint - التسجيل الرئيسي الذي يحمل الاعتماد والأذونات المعلنة) مع هويات الوكلاء ككائنات تابعة. تظهر وكلاء Copilot Studio و Azure AI Foundry تلقائيًا.
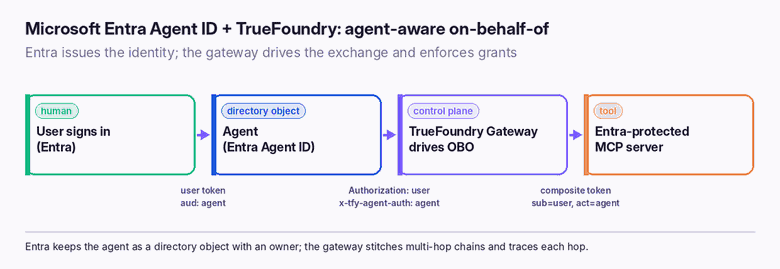
ينفذ Entra آلية النيابة عن (on-behalf-of) المخصصة للوكلاء. حيث يتيح ملفه التعريفي الخاص بـ RFC 8693 للوكيل تبادل رمز المستخدم برمز لاحق يحتفظ بالمستخدم كـ sub ويسمي الوكيل في المطالبات المحددة للفاعل (act، xms_act_fct).
يسجل TrueFoundry الوكيل كوكيل مدعوم من مزود الهوية، مع تعيين قيم المطالبات من رمز Entra الخاص بالوكيل (مثل التطبيق/معرف العميل client ID)، ويتحقق من الرموز الصادرة من Entra مقابل JWKS الخاص بالكتلة (tenant).
يتعامل Entra مع الهوية؛ بينما يفرض البوابة (gateway) مسار الاستدعاء — من يحق له استدعاء الوكيل، ونيابة عمن يمكنه العمل، وخوادم MCP والنماذج التي يمكنه الوصول إليها — ويدير تبادل OBO الخارجي لكل استدعاء.
لا تزال الأهداف غير التابعة لـ Microsoft تتطلب وساطة (brokering)، وهو بالضبط المكان الذي تبرز فيه أهمية البوابة: فهي تربط السلاسل متعددة القفزات، وتتعامل مع أدوات non-Microsoft، وتتتبع كل قفزة. (تتوفر ميزة Entra Agent ID جزئيًا في المعاينة Preview؛ ويجري حاليًا طرح التبادل لكل قفزة).
الوكلاء ككائنات دليل (directory objects)
لسنوات عديدة، كانت الطريقة الوحيدة لمنح البرمجيات هوية في Entra هي استخدام service principal — والذي يمثل تطبيقًا، وليس كيانًا يعمل نيابة عن شخص. يغير Entra Agent ID ذلك. يتم نمذجة الوكيل كمخطط هوية الوكيل (agent identity blueprint): وهو تسجيل رئيسي يحمل الاعتماد والأذونات المفوضة المعلنة، مع هويات وكلاء فردية ككائنات تابعة. يحصل الوكلاء الذين تم بناؤهم في Copilot Studio و Azure AI Foundry على هذه الهويات تلقائيًا، وتضيف Entra ID Governance الملكية ومراجعات الوصول والتدقيق لها (في المعاينة Preview).
هذا هو الإصدار الأصلي في الدليل (directory-native) للفكرة التي وصفناها في ما هي هوية وكيل AI: الوكيل هو كيان أساسي (principal) يمكنك امتلاكه ومراجعته وإدارته — وليس مفتاحًا مجهول الهوية.
آلية النيابة عن (on-behalf-of) المخصصة للوكلاء
الجزء الذي يجعل Entra Agent ID مفيدًا للوكلاء، وليس فقط للتطبيقات، هو ملفه التعريفي لتبادل الرموز وفقًا لـ RFC 8693. يقوم الوكيل بتبادل رمز المستخدم برمز لاحق يحتفظ بالمستخدم كـ sub ويحمل مطالبات تابعة للفاعل (act و xms_act_fct) تحدد هوية الوكيل. يتم التبادل في ثلاث خطوات:
يقوم العميل بتسجيل دخول المستخدم من خلال Entra ويتلقى رمز مستخدم موجهًا إلى مخطط الوكيل (blueprint).
يستدعي الوكيل نقطة نهاية رمز Entra باستخدام grant_type=urn:ietf:params:oauth:grant-type:jwt-bearer و requested_token_use=on_behalf_of، ويمرر رمز المستخدم كإقرار (assertion) بالإضافة إلى الإقرار الخاص بالعميل.
يتحقق Entra من سلسلة الجمهور (audience chain) ويعيد رمزيًا مركبًا موجهًا إلى المورد اللاحق — sub = المستخدم، act = الوكيل.
النتيجة هي نفس الرمز ذو الموضوعين (two-subject token) الذي يعتمد عليه نموذج هوية الوكيل بأكمله، والموضح في هوية الوكيل وتفويض النيابة عن (on-behalf-of) — ولكن هناEntra ، وليس البوابة، هو من يصدره.
يصدر Entra الهوية ورمز OBO المركب؛ بينما تقود البوابة عملية التبادل وتفرض السياسات في كل قفزة.
كيف يتكامل TrueFoundry
يحدد Entra من هو الوكيل؛ بينما يحدد TrueFoundry ما يمكنه فعله ويجعل مسار الاستدعاء قابلاً للتطبيق. أربع خطوات تربط بينهما:
تسجيل Entra كمزود هوية (identity provider) تحت Platform ← Identity Providers، مع الجهة المصدرة (issuer) والجمهور (audiences) و JWKS الخاصة بالكتلة (tenant)، حتى تتمكن البوابة من التحقق من الرموز الصادرة من Entra.
تسجيل كل وكيل كوكيل مدعوم من مزود الهوية، وتعيين قيم المطالبات من رمز Entra الخاص بالوكيل (على سبيل المثال معرف التطبيق/العميل client ID). يتوثق الوكيل لدى Entra عبر client credentials أو managed identity ويقدم JWT إلى البوابة.
منح الوصول في TrueFoundry باستخدام منح المساهمين (collaborator grants): من يمكنه استدعاء الوكيل، ونيابة عمن يمكنه العمل، وخوادم MCP والنماذج التي يمكنه الوصول إليها.
تكوين OBO الخارجي على خوادم MCP — تحت Auth Data ← OAuth2، اضبط Grant Type على Token Exchange (on-behalf-of)، ووجهه إلى نقطة نهاية رمز الكتلة، واضبط الجمهور على المورد المستهدف. تنفذ البوابة عملية التبادل مع كل استدعاء.
تسجيل الوكيل كوكيل مدعوم من مزود الهوية، بحيث يصدر Entra الهوية ويحكم TrueFoundry الاستدعاء. المصدر: وثائق TrueFoundry.
أين تخطئ الفرق
افتراض أن Entra وحده يحكم الاستدعاء. يصدر Entra الهوية ويمكنه صك الرمز المركب، ولكنه لا يحدد خوادم MCP أو النماذج التي يمكن للوكيل الوصول إليها، ولا يربط السلاسل متعددة القفزات. هذا التنفيذ هو مهمة البوابة (gateway).
نسيان الأهداف غير التابعة لـ Microsoft. يصل OBO الخاص بـ Entra إلى الموارد المحمية بـ Entra. أما خادم Jira أو Snowflake MCP فيزال يحتاج إلى وساطة (brokering) أو OAuth لكل مستخدم — وتتعامل البوابة مع هذه الأمور جنباً إلى جنب مع مسار Entra.
التعامل مع ميزات المعاينة (preview) على أنها نهائية. لا يزال Entra Agent ID قيد التطوير وجزء منه في مرحلة المعاينة؛ تحقق من السلوك الحالي مقابل وثائق Microsoft قبل النشر الإنتاجي.
تجاهل الوصول المشروط (Conditional Access) للوكلاء. يمكن تغطية تسجيلات دخول الوكلاء بواسطة Conditional Access — استخدمه، بدلاً من إفترض أن هوية الوكيل معفاة من عناصر التحكم التي تطبقها على البشر.
تعتمد إحدى المؤسسات معايير Entra لجميع الأنظمة وتريد إدراج وكلائها في الدليل أيضًا. يحصل وكيل التخطيط (planner-agent) على هوية وكيل Entra (مخطط blueprint بالإضافة إلى هوية تابعة)، ويقوم الفريق بتسجيل Entra كمزود هوية في TrueFoundry والوكيل كوكيل مدعوم من مزود الهوية، مع تعيين معرف العميل (client ID) الخاص به. يمنحون المستخدمين المعنيين وصول الوكيل (Agent Access)، ويضيفون الوكيل كمشارك على خوادم MCP المحمية بـ Entra التي يحتاجها، ويضبطون المصادقة الخارجية لتلك الخوادم على Token Exchange (on-behalf-of). الآن، ينتج عن طلب المستخدم رمز Entra مركب (sub = المستخدم، act = الوكيل)، وتتحقق البوابة منه، وتصرح للزوج، وتدير تبادل OBO إلى كل هدف، وتسجل كل قفزة. وعندما يحتاج الوكيل إلى أداة غير تابعة لـ Microsoft، تقوم البوابة بوسطة تلك الاعتمادات دون تغيير مسار Entra.
أمور هامة يجب معرفتها
يتوفر Entra Agent ID جزئيًا في المعاينة (preview). تتطور ميزات مثل شهادة Governance للوكلاء — راجع وثائق Microsoft لمعرفة الحالة الحالية.
يحصل وكلاء Copilot Studio و Foundry على Entra Agent IDs تلقائيًا ويمكن تسجيلهم في TrueFoundry كوكلاء مدمجين (للحوكمة فقط) لإدارة استدعاءات MCP الخارجية الخاصة بهم.
الرمز المركب يتم توجيهه لجمهور المورد اللاحق؛ تقوم البوابة بتضييق نطاق الجمهور والصلاحيات (scope) في كل قفزة، لذا تأكد من تطابق الجماهير المستهدفة.
يشار إلى أن التبادل لكل قفزة سيتم طرحه قريبًا؛ بالنسبة للسلاسل متعددة الوكلاء، تأكد من كيفية ربط التفويض في إصدارك.
تحتاج الأهداف غير التابعة لـ Microsoft إلى وساطة البوابة — لن يصل OBO الخاص بـ Entra إليها بمفرده.
بقية مجموعة أدوات Entra Agent ID
تعتبر النيابة عن (on-behalf-of) هي العنوان الرئيسي، ولكن Entra Agent ID عبارة عن مجموعة من الإمكانيات، ومعرفة المجموعة بأكملها تساعدك على تحديد ما يغطيه Entra وما الذي لا يزال يتطلب بوابة (gateway):
Entra ID كمزود الهوية — يعيش مخطط الوكيل وهوياته التابعة في الدليل، ويتم توثيقهم مثل أي كيان أساسي (principal) آخر.
Entra ID Governance للوكلاء — الملكية ومراجعات الوصول والتدقيق، بحيث تخضع هوية الوكيل لنفس المراجعة الدورية التي يخضع لها حساب العنصر البشري (في المعاينة Preview).
الوصول المشروط (Conditional Access) لتسجيلات دخول الوكلاء — يمكن لنفس محرك السياسات الذي يحمي تسجيلات دخول الموظفين أن يحمي تسجيلات دخول الوكيل، بدلاً من التعامل مع الوكيل ككيان معفى.
تجعل هذه الميزات الوكيل كائن دليل مداراً، وليس مجرد كيان موثق — وهو الجزء الذي يهتم به فريق الأمن. ولكن ما لا يفعله أي منها هو تحديد، في وقت الاستدعاء، خوادم MCP والنماذج التي يمكن للوكيل الوصول إليها، أو ربط سلسلة متعددة الوكلاء ببعضها. هذا هو التنفيذ الذي تضيفه البوابة.
من يفعل ماذا
أوضح طريقة لفهم نشر تقنيات Entra مع البوابة هي تقسيم المسؤوليات بشكل صريح، حتى لا تتوقع من أي طرف القيام بمهام الطرف الآخر:
المهمة / المسائل
Entra Agent ID
TrueFoundry Gateway
الوكيل ككائن دليل له مالك
نعم
لا
الحفاظ على المستخدم + تسمية الوكيل في الرمز
نعم (sub / act، xms_act_fct)
يدير عملية التبادل
خوادم MCP / النماذج التي يمكن للوكيل الوصول إليها
لا
نعم (منح المساهمين collaborator grants)
ربط السلاسل متعددة القفزات
لا
نعم
الأهداف غير التابعة لـ Microsoft
لا
نعم (الوساطة / OAuth لكل مستخدم)
حواجز الحماية والتتبع والإلغاء في وقت الاستدعاء
لا
نعم
اقرأ الجدول كتقسيم للعمل، وليس كمنافسة: يجيب Entra على سؤال "من هو هذا الوكيل ومن هو المستخدم الذي ينفذ طلبه؟"، وتجيب البوابة على سؤال "هل يُسمح لهذا الزوج بصلب هذا الأمر، هنا، الآن — وإثبات ذلك لاحقًا؟"
ملاحظة حول وكلاء Copilot Studio و Foundry
إذا كنت تشغل بالفعل وكلاء Copilot Studio أو Azure AI Foundry، فلدي ك بالفعل Entra Agent IDs سواء قمت بإعدادها أم لا — وكلاهما ينشئها تلقائيًا. لست بحاجة إلى توجيه حركة المرور الواردة لولاء الوكلاء عبر TrueFoundry لإدارتهم؛ قم بتسجيلهم كوكلاء مدمجين (للحوكمة فقط)، وستحكم البوابة استدعاءات MCP الخارجية الخاصة بهم بينما تستمر Microsoft في استضافة الوكيل. هذا هو المسار العملي: اعتمد Entra Agent ID حيث تصدره Microsoft بالفعل، وأضع البوابة في مسار استدعاء الأدوات لجعله قابلاً للتطبيق. يتم تغطية الإعداد الخاص بـ Foundry في حكمة وكلاء Microsoft Foundry والحالة بدون كود (no-code) في حكمة وكلاء Copilot Studio.
يحل Entra Agent ID نصف المشكلة المتعلق بالهوية: يصبح الوكلاء كائنات دليل مع مالكين ومراجعات وصول وتدفق نيابة عن (on-behalf-of) مخصص للوكلاء يحتفظ بالمستخدم كـ sub ويسمي الوكيل كـ actor. ولكن ما لا يفعله هو تحديد الأدوات والنماذج التي يمكن للوكيل الوصول إليها، أو ربط السلاسل متعددة القفزات، أو الوصول إلى الأهداف غير التابعة لـ Microsoft. هذا هو النصف الخاص بـ TrueFoundry Gateway: فهو يتحقق من صحة رمز Entra، ويفوض المنح لكل قفزة، ويدير التبادل، ويدير الأهداف المعقدة، ويتتبع كل استدعاء.
معًا يمنحانك ما تريده المؤسسات المعتمدة على الدليل (directory-native) من الوكلاء — هوية تصدرها في Entra، ومسار استدعاء يمكنك حوكمته وتدقيقه في كل مكان يذهب إليه.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.