



novembro 20, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Published: novembro 20, 2026

Blazingly fast way to build, track and deploy your models!
Toda equipe que adota o Model Context Protocol começa da mesma forma. Um desenvolvedor adiciona um servidor de sistema de arquivos e um servidor do GitHub ao Claude Desktop, edita um arquivo de configuração JSON, cola um token e tudo funciona. Essa é a maneira correta de começar. É rápido, não tem partes móveis e ensina à equipe o que o MCP realmente faz antes de qualquer compromisso com infraestrutura.
A questão não é se você deve começar por aí, mas sim quando deve parar. O modelo direto tem uma curva de falha invisível em pequena escala e brutal em média escala. A maioria das equipes atinge o ponto crítico dessa curva sem perceber, geralmente quando a segunda equipe deseja usar o mesmo servidor e ninguém sabe informar quem possui as credenciais para ele. Este post aborda onde está esse ponto crítico, como antecipá-lo e o que realmente muda quando você coloca um gateway no meio. Se você quiser entender primeiro a definição fundamental, o artigo sobre o que é um MCP gateway cobre a estrutura geral; aqui, focamos na tomada de decisão.
Sua estrutura superou as conexões diretas de MCP? Veja o que um único gateway substitui. Agende uma demonstração.
"Direto" significa que cada client é configurado para se comunicar com cada servidor de que precisa. No Claude Desktop, Cursor, VS Code ou em um agente personalizado, isso equivale a um arquivo de configuração por client listando cada servidor, seu transporte e suas credenciais. O client mantém a conexão e o segredo. Não há uma camada compartilhada. Se dez clients usam o mesmo servidor, o endereço e o token desse servidor residem em dez locais diferentes.
Um gateway significa que cada client é configurado uma única vez para se comunicar com o gateway. O gateway mantém o registro de quais servidores existem, encerra a conexão com cada servidor backend e decide, a cada requisição, se aquele chamador tem permissão para acessar aquela ferramenta. Os clients nunca armazenam credenciais do backend; eles se autenticam no gateway, e o gateway se autentica nos servidores. A topologia muda de uma malha para uma estrela.
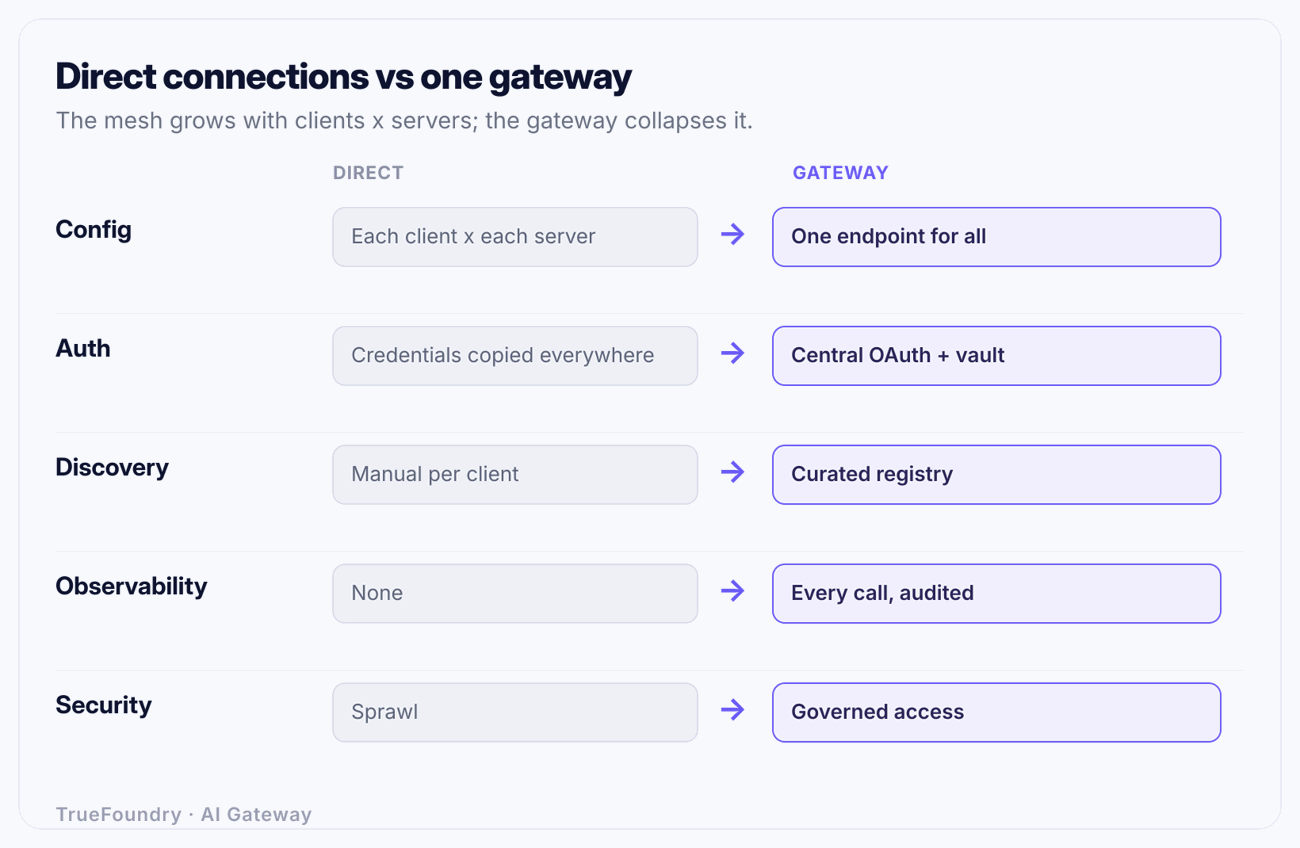
Essa imagem resume todo o argumento, mas ainda subestima o problema, pois as linhas não representam apenas conexões de rede. Cada linha na malha é também uma credencial a ser provisionada, uma entrada de configuração a ser mantida e um caminho sem auditoria. A estrela não apenas reduz linhas; ela altera quem é o responsável por cada aspecto.
As diferenças não estão distribuídas de forma uniforme. Algumas importam em qualquer escala; outras só causam impacto ao ultrapassar um determinado limite. Veja a comparação detalhada.
Ao ler as linhas "adicionar um servidor" e "escalabilidade" juntas, a dinâmica fica evidente. No modelo direto, cada unidade de crescimento multiplica o trabalho. No modelo com gateway, o crescimento é aditivo e o custo por item permanece constante. Essa é a diferença entre um modelo que escala e um que apenas funciona.
Números tornam isso concreto. Considere uma equipe de plataforma de médio porte: 30 desenvolvedores, cada um usando uma mistura de clients (alguns Claude Desktop, alguns Cursor, alguns um agente próprio), e 6 servidores MCP que a organização deseja disponibilizar para todos. Um servidor do GitHub, um servidor do Jira, um servidor de documentação interna, um servidor de leitura de banco de dados, um servidor de observabilidade e um servidor de deploy.
Direto. Cada desenvolvedor configura cada um dos 6 servidores em cada client. Ignorando a complicação de múltiplos clients e assumindo um client para cada um: são 30 × 6 = 180 entradas de configuração, espalhadas por 30 máquinas e mantidas manualmente. Além disso, os três servidores que exigem credenciais reais — o servidor de leitura de banco de dados, o servidor de deploy e o servidor do GitHub — agora têm seus tokens copiados para 30 laptops cada. Isso representa 90 cópias de credenciais ativas para três sistemas sensíveis, armazenadas em arquivos de configuração em texto simples, sem um registro centralizado de onde está cada cópia.
Agora, considere as operações que ocorrem no dia a dia. O token do servidor de banco de dados precisa ser rotacionado: 30 desenvolvedores devem editar um arquivo individualmente e, até que o último o faça, alguns acessos estarão inoperantes e outros utilizarão um segredo desatualizado. Um desenvolvedor se desliga da empresa: é necessário saber que seu laptop continha cópias de três tokens sensíveis e revogar cada um deles, mas como não há um registro formal, na prática ninguém o faz e três credenciais saem pela porta. Um sétimo servidor é adicionado: mais 30 edições de configuração. Uma auditoria de segurança pergunta "quem acessou o servidor de deploy na última terça-feira": não há resposta, pois nada registrou isso centralmente.
Gateway. Cada desenvolvedor configura um único endpoint: o gateway. Isso resulta em 30 entradas de configuração que raramente mudam, pois o endereço de destino é fixo. Os 6 servidores são cadastrados uma única vez no registro do gateway. As credenciais sensíveis permanecem no gateway, com zero cópias nos laptops dos desenvolvedores. A rotação de tokens é feita em um único local. O desenvolvedor desligado é removido do controle de acesso do gateway e todos os seus acessos são encerrados em uma única ação, com um registro de auditoria do que foi acessado. O sétimo servidor exige apenas uma entrada no registro e passa a aparecer no catálogo para todos os autorizados via descoberta dinâmica. A pergunta da equipe de segurança é resolvida com uma simples consulta ao log de auditoria.
O número de configurações cai de 180 para 30, mas o benefício vai além disso. O indicador crítico é a quantidade de cópias de credenciais, que cai de 90 para 0, e o número de locais onde uma alteração deve ser feita, reduzido de "cada laptop afetado" para "um único lugar". O modelo direto não falha porque 180 é um número alto; ele falha porque cada evento operacional — rotação, desligamento, expansão, auditoria — escala junto com a malha.
Esta é a parte que a maioria dos fornecedores de gateway omite. Para um conjunto significativo e legítimo de cenários, você não deve executar um gateway, e instalar um seria apenas overhead puro.
Execute servidores diretamente quando todas as seguintes condições forem verdadeiras: um único desenvolvedor, ou poucos que não compartilham servidores; um ou dois servidores; servidores locais, executados na mesma máquina que o client via stdio (e não servidores remotos acessados pela rede); sem credenciais compartilhadas, pois cada pessoa utiliza as suas próprias; e sem requisitos de compliance ou auditoria, por se tratar de experimentos ou ferramentas pessoais. Esse é o caso de uso em um laptop individual, onde um gateway adicionaria um salto de rede, uma dependência e um componente extra para gerenciar, em troca de resolver problemas que você ainda não possui.
O indicador mais claro é o tipo de transporte. Um servidor executado localmente via stdio, mantido pela própria pessoa que o utiliza, é um processo na sua máquina; envolvê-lo em um gateway é equivalente a colocar um balanceador de carga na frente de um script. No momento em que um servidor passa a ser remoto, acessado via Streamable HTTP por mais de um client, a lógica se inverte: passa a haver uma credencial em trânsito, uma conexão compartilhada por múltiplos clients e a necessidade de controlar quem pode utilizá-la — exatamente o conjunto de problemas que um gateway foi projetado para resolver. A discussão sobre hospedagem de servidores MCP detalha a diferença entre o modelo local e o remoto e por que essa é a verdadeira bifurcação arquitetônica.
Se você procura um procedimento objetivo, utilize este fluxo. Avalie as perguntas em ordem e pare no primeiro sinal concreto.

A árvore de decisão reflete um conceito simples: o gateway se justifica no momento em que qualquer elemento passa a ser compartilhado — compartilhado entre clients, entre pessoas, pela rede ou com um auditor. Enquanto tudo for privado a um único desenvolvedor em uma única máquina, o modelo direto é superior. A partir do momento em que algo é compartilhado, a estrutura que gerencia esse compartilhamento, autenticação, acesso, descoberta e auditoria precisa residir em algum lugar centralizado, e esse lugar é o gateway.
Abaixo está essa mesma lógica estruturada como um checklist para avaliação. Conte suas respostas "sim".
Com zero ou um "sim", você está na zona de conexões diretas; aproveite a simplicidade. Com dois ou três, você está no ponto crítico da curva, onde um gateway rapidamente trará retorno. Com quatro ou mais, você já está pagando o preço de não ter um — em dispersão de credenciais e perguntas de auditoria sem resposta —, independentemente de isso estar visível em um painel ou não.

Veja como o TrueFoundry unifica conexões MCP N-por-M em um único endpoint governado. Agende uma demonstração.
É importante especificar exatamente o que é centralizado, pois a palavra "gateway" pode soar como um proxy genérico. Quatro elementos concretos são realocados:
Identidade e autenticação. O gateway encerra a autenticação OAuth com os servidores backend, gerenciando fluxos two-legged (serviço a serviço) e three-legged (em nome de um usuário). Dessa forma, os clients apresentam uma única credencial ao gateway e nunca armazenam segredos do backend. Os detalhes desses fluxos são abordados no artigo sobre autenticação MCP; o ponto central é que eles ocorrem uma vez, no ponto de centralização, em vez de serem reimplementados ou copiados por client.
O registro. Em vez de cada client definir uma lista estática de servidores, o gateway mantém um registro curado dos servidores existentes, e os clients descobrem as ferramentas dinamicamente a partir dele. Adicionar ou descontinuar um servidor torna-se uma operação de registro, não uma alteração em toda a frota de clients. Se o conceito de registro for novo para você, o artigo sobre o que é um MCP registry detalha esse modelo.
Controle de acesso e guardrails. O RBAC define quais usuários ou equipes podem acessar determinados servidores e ferramentas. Guardrails para proteção de PII e prevenção de prompt injection são aplicados uniformemente, pois todas as requisições passam pelo mesmo ponto. No modelo direto, cada servidor aplica suas próprias regras de forma inconsistente; no modelo com gateway, a política é escrita uma única vez. A estrutura de governança completa está detalhada em governança corporativa de MCP.
Observabilidade e auditoria. Cada chamada gera um registro com informações de quem executou, qual servidor, qual ferramenta, quando, com qual latência e qual foi o resultado. Essa é a lacuna mais comum que as equipes identificam no modelo direto e a mais difícil de corrigir retroativamente, pois não é possível auditar chamadas que nunca passaram por um ponto centralizado.
Elas instalam um gateway para uma estrutura de um desenvolvedor e um servidor. Um overhead sem retorno. Se você está abaixo do primeiro limite, um gateway não resolve problemas e apenas adiciona uma dependência. Comece de forma direta e migre quando um sinal for acionado.
Elas permanecem no modelo direto até que uma credencial seja vazada. Esse é o erro mais comum e custoso. O modelo direto não possui um fluxo formal de revogação de acessos. Quando alguém se desliga da empresa mantendo tokens em seu laptop ou quando um arquivo de configuração é enviado acidentalmente a um repositório, o problema da dispersão só é percebido durante o incidente. As 90 cópias de credenciais já eram um risco latente; elas apenas se tornaram visíveis quando uma delas foi utilizada indevidamente.
Elas assumem que "possuem observabilidade" porque cada servidor gera logs. Logs isolados por servidor não respondem a questões transversais. Perguntas como "qual usuário realizou mais chamadas para a ferramenta de alto custo em todos os servidores esta semana" não podem ser respondidas quando os logs estão distribuídos em seis locais, com seis esquemas diferentes e sem uma identidade compartilhada. Observabilidade centralizada é um conceito distinto de seis logs locais.
Elas adicionam o gateway, mas mantêm o acesso direto liberado. Se os clients ainda conseguem acessar os servidores diretamente, o controle de acesso e a auditoria do gateway tornam-se opcionais, não obrigatórios. Um ponto de controle só governa o tráfego que é forçado a passar por ele. Fechar o caminho direto é o que transforma o gateway de uma conveniência em um mecanismo de governança real.
Elas confundem "transporte sem estado" com "ausência de infraestrutura". O fato de o Streamable HTTP não manter estado facilita o dimensionamento dos servidores, mas não gerencia credenciais, descoberta ou auditoria. Esses são exatamente os aspectos gerenciados pelo gateway, e eles não desaparecem apenas porque o protocolo de transporte se tornou mais simples.
A escolha entre um gateway e conexões diretas não é uma questão ideológica ou de "gateways são para empresas e conexões diretas são para projetos pessoais". É uma função direta do compartilhamento. Enquanto um servidor for privado a uma pessoa em uma única máquina, a conexão direta é a solução mais simples e eficiente, tornando o uso de um gateway prematuro. No momento em que um servidor passa a ser compartilhado — entre clients, pessoas ou pela rede —, as necessidades geradas por esse compartilhamento (autenticação, acesso, descoberta e auditoria) precisam residir em um local centralizado, e esse local é o gateway.
O risco do modelo direto é que ele não avisa quando deixa de ser adequado. Ele continua funcionando enquanto as cópias de credenciais se acumulam e a lacuna de auditoria aumenta, até que uma rotação interrompa o trabalho da equipe ou alguém se desligue com tokens não rastreados. As quatro perguntas — mais de um client, servidores compartilhados, servidores remotos, necessidade de compliance — permitem identificar esse ponto crítico antes que os problemas ocorram. Avalie seus cenários e faça a transição quando os indicadores apontarem a necessidade, e não após a ocorrência de um incidente.
Migre de servidores MCP dispersos para um único ponto de controle. Agende uma demonstração.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada


