


novembro 21, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.


Blazingly fast way to build, track and deploy your models!
Human in the loop (HITL) para MCP é uma política de gateway que pausa chamadas de ferramentas selecionadas até que um humano designado as aprove ou recuse. Ela permite que as empresas deem autonomia real aos agentes de AI sem transformar cada ação irreversível em um risco sem controle.
A autenticação prova quem é o agente. A autorização prova o que ele pode chamar. O HITL responde à pergunta final que nenhuma das duas consegue responder: essa ação específica deve acontecer agora? Sem o HITL, um único erro autorizado pode se tornar um incidente P1, desencadear a remoção geral do acesso de escrita dos agentes e paralisar todo o programa de agentes.
A escolha entre TrueFoundry e Kong se resume a onde a aprovação humana reside. O Kong opera como um API gateway sem estado (stateless): ele avalia cada chamada de ferramenta de MCP e a autoriza ou nega de forma síncrona, sem manter o estado do fluxo de trabalho necessário para pausar e retomar uma requisição. A TrueFoundry consegue reter uma chamada de ferramenta no gateway, notificar os aprovadores governados e emitir uma concessão temporária e com escopo definido. Empresas que utilizam o Kong precisam construir e operar esse fluxo de aprovação humana por conta própria.
Imagine uma equipe de plataforma de serviços financeiros. Seus agentes acessam os sistemas internos apenas por meio de um MCP gateway. Identidade, RBAC e logs de auditoria já estão configurados. Um agente de limpeza tem acesso ao Kubernetes, contas de nuvem e Slack, incluindo uma ferramenta destrutiva de banco de dados.
Agora dê a esse agente um prompt razoável no fim do trimestre: “Limpe a infraestrutura não utilizada.” O risco se torna visível quando você acompanha a requisição desde a permissão até a consequência.
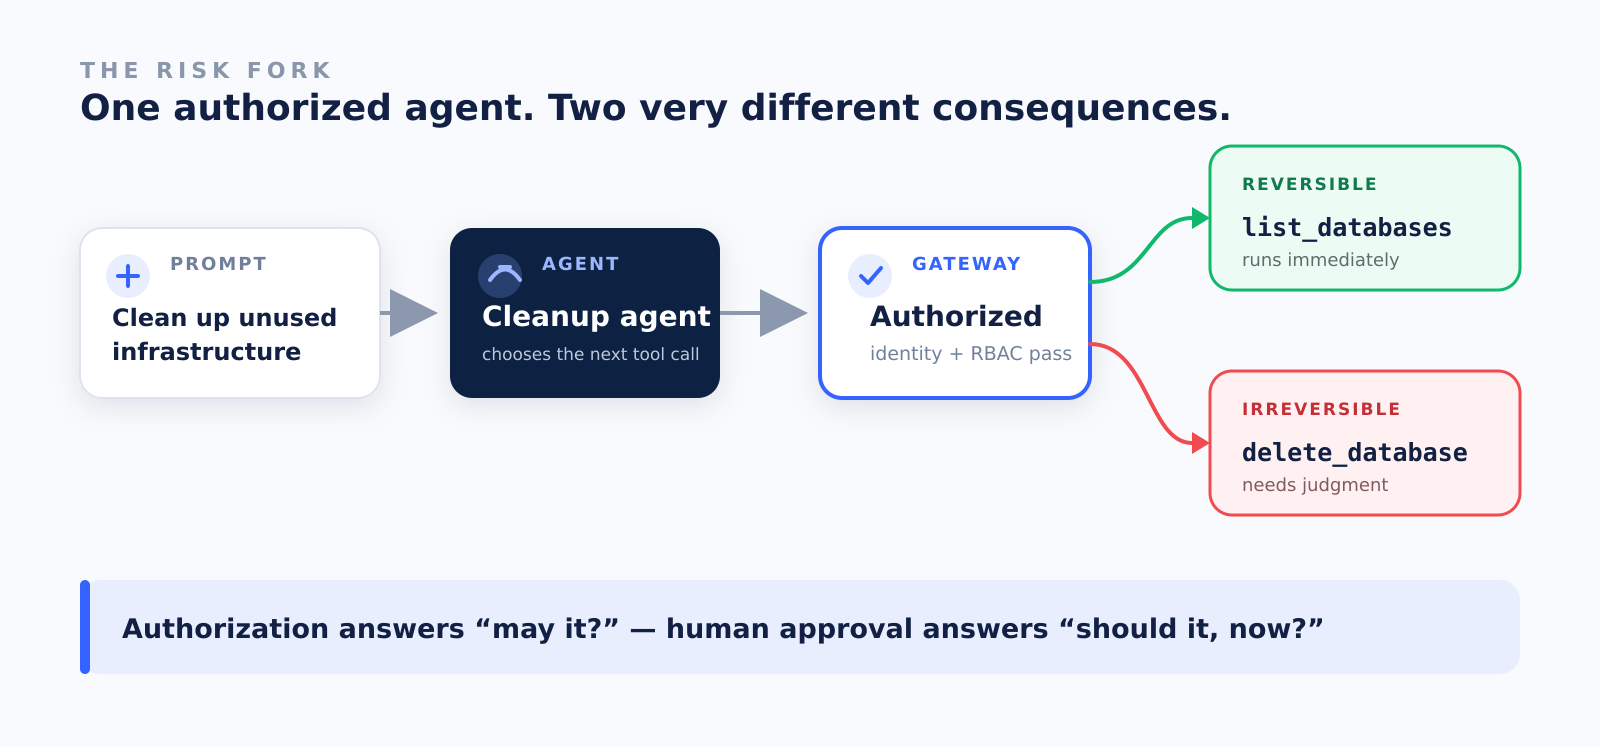
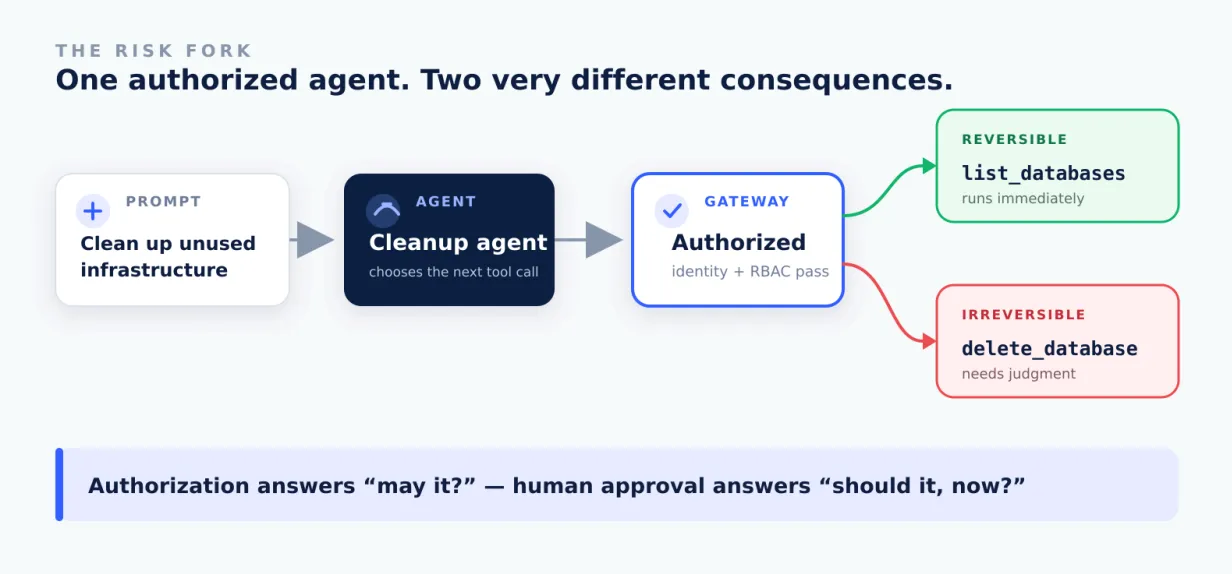
Fig. 01 · Uma identidade e um gateway autorizam ambos os caminhos. A diferença não é o acesso; é a consequência.
O agente começa com tarefas inofensivas: listar pods, dimensionar deployments ociosos e inventariar bancos de dados. Em seguida, ele encontra o db-fin-rpt-01, não utilizado há 34 dias. A heurística diz que está obsoleto, então ele chama delete_database.
A chamada é válida, autenticada, autorizada e registrada em log. Esse é precisamente o problema: cada controle convencional responde se a chamada é permitida, enquanto nenhum pergunta se essa ação irreversível faz sentido agora.
Assim que a chamada é executada, a falha técnica é recuperável. A perda de confiança na autonomia do agente não é.
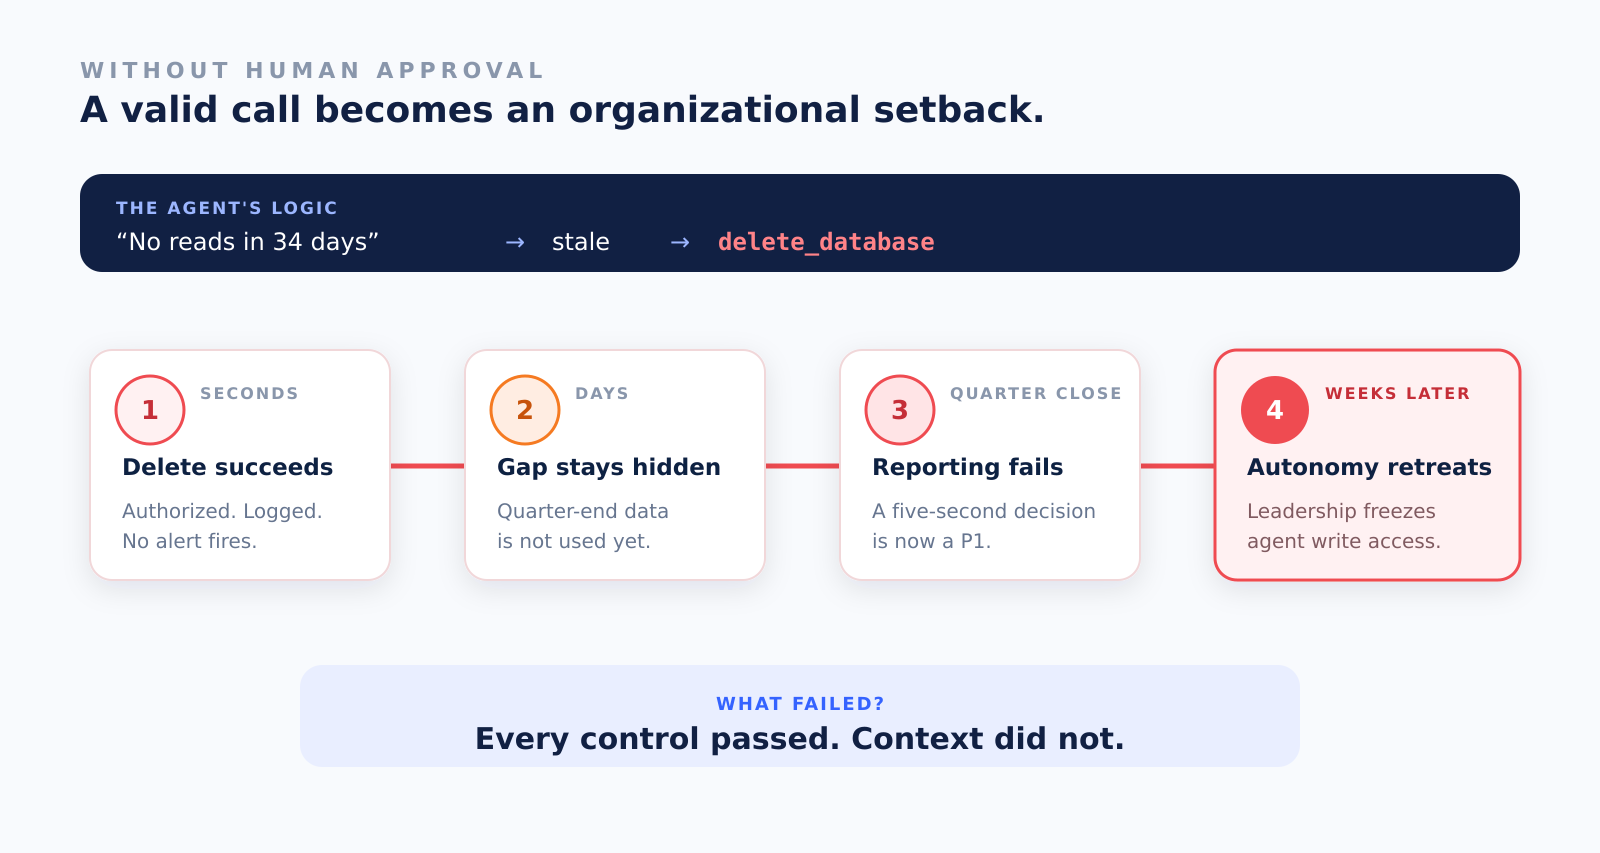
Fig. 02 · Uma exclusão válida passa de invisível para urgente e termina com o congelamento do acesso de escrita do agente.
Do ponto de vista do VP de Engenharia, a lição não é que o agente carecia de controles — ele tinha todos eles. A falha foi a decisão ausente entre permitir e negar. Uma breve aprovação antes do delete_database poderia ter evitado tanto o incidente P1 de fim de trimestre quanto o recuo posterior para agentes apenas de leitura.
Human-in-the-loop (HITL) cria esse terceiro caminho. Leituras de rotina e alterações reversíveis continuam na velocidade da máquina; deletar, pagar, enviar e implantar aguardam por um humano designado. O exemplo agora se torna um problema de política de gateway, não uma lógica de recuperação que cada equipe de agentes precisa reinventar.
A TrueFoundry transforma esse terceiro caminho em uma política de MCP gateway de primeira classe. As equipes de plataforma definem uma única vez quais ferramentas exigem aprovação, e a regra se aplica a todos os agentes, clientes e frameworks.
Aplicando ao db-fin-rpt-01: quando o agente chama delete_database, o gateway retém a requisição antes da execução, notifica um aprovador governado e retorna uma resposta de aprovação pendente que o agente pode tentar novamente de forma segura. Uma aprovação cria uma concessão com tempo limitado e escopo restrito ao solicitante, servidor e ferramenta.
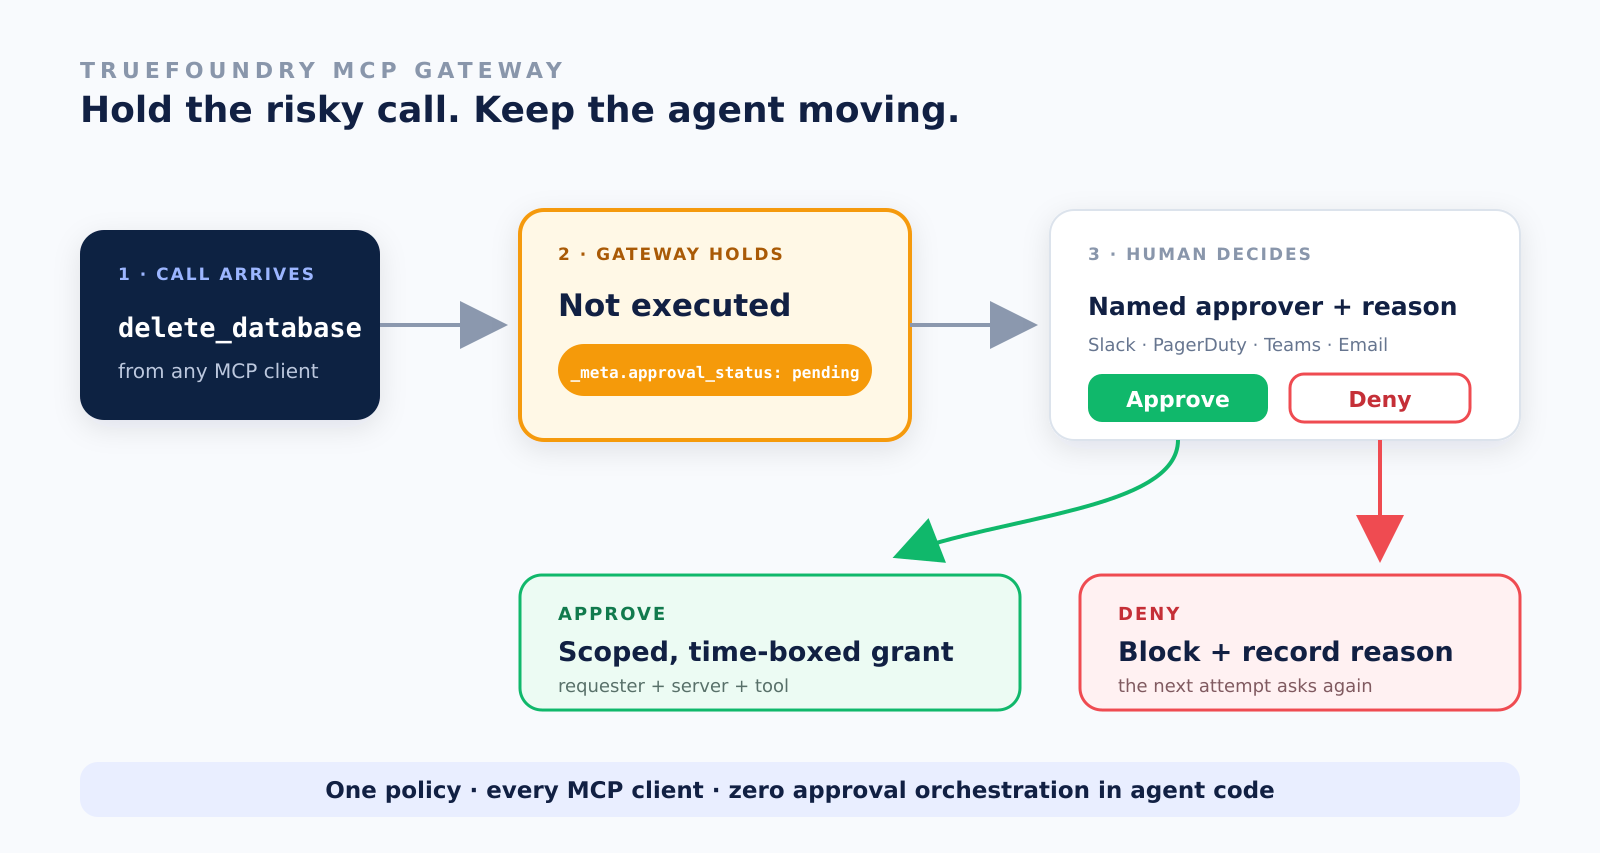
Como o estado de aprovação reside no gateway, as equipes de aplicação não precisam reimplementar lógicas de pausa, retomada, notificações, tratamento de recusas e auditoria para cada agente. Apenas administradores do tenant e MCP Server Approvers designados podem decidir.
Para a equipe de plataforma, a configuração permanece no nível de política: selecione o servidor e as ferramentas, defina a janela de validade, escolha um canal de notificação e salve. Quando há sobreposição de regras, a política mais restritiva prevalece. Essa fronteira de fluxo de trabalho é onde a comparação com o Kong começa.
Os controles de MCP do Kong autenticam agentes, aplicam ACLs de ferramentas e permitem ou negam chamadas. Eles não oferecem suporte nativo a um fluxo de aprovação que possa segurar uma chamada de ferramenta permitida enquanto um humano decide.
Essa é a camada que falta. O HITL exige estado (stateful): o gateway deve persistir uma requisição pendente, notificar aprovadores autorizados, registrar a decisão e emitir uma concessão delimitada com expiração. Uma decisão binária de permitir/negar por requisição não consegue fornecer esse fluxo de trabalho por si só.
Todos esses custos decorrem da mesma fronteira arquitetônica: o Kong governa a requisição, enquanto a empresa precisa construir todo o ciclo de vida de aprovação ao redor dela. A comparação abaixo torna essa fronteira explícita.
A tabela de recursos se reduz a um único teste prático de aquisição. Pergunte a cada fornecedor: “Um agente autorizado solicita uma ação irreversível em um MCP. Mostre-me a aprovação humana, a política que a disparou e a trilha de auditoria resultante.”
Se a demonstração depender de código de fluxo de trabalho customizado em cada agente, a aprovação não é uma capacidade da plataforma; é um débito técnico da aplicação.
Agende uma demonstração e proteja sua chamada de ferramenta mais arriscada em uma tarde, ou explore a documentação do Agent Gateway e do MCP Gateway.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada














