



novembro 20, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Published: novembro 20, 2026

Blazingly fast way to build, track and deploy your models!
As melhores ferramentas de identidade para agentes de IA fornecem a cada agente autônomo sua própria identidade verificável, autenticam-no em cada requisição e autorizam o que ele pode fazer sob uma política de menor privilégio — com delegação, controles de ciclo de vida e auditoria. Elas se dividem em dois grupos complementares: plataformas de identidade e execução (enforcement), que emitem e aplicam a identidade do agente no caminho da requisição, e ferramentas de segurança de identidade não humana (NHI), que descobrem e gerenciam a postura das identidades dos agentes.
Em poucas palavras: estas são as plataformas que substituem chaves de API compartilhadas por uma identidade governada e individual para IAM agentílico.
Como ler esta lista: se você precisa aplicar e impor a identidade no caminho da requisição (autenticar o agente e autorizar cada ação antes que ela alcance uma ferramenta ou modelo), você precisa de uma plataforma de identidade e execução. Se você precisa descobrir e proteger a proliferação de identidades não humanas que já possui, precisa de uma ferramenta de segurança para NHI. Muitas empresas usam ambas.
O TrueFoundry é um gateway de IA e plano de controle corporativo que trata cada agente como uma identidade de primeira classe e a aplica diretamente no caminho da requisição. Cada agente é registrado com sua própria identidade, autenticado a cada chamada e autorizado com base em políticas de menor privilégio — com delegação em nome do usuário (on-behalf-of), um registro de MCP, SSO/SCIM e auditoria completa — implantável como SaaS, na sua VPC, on-premise ou totalmente air-gapped.
O que o diferencia nesta lista é o seu escopo: ele governa a identidade do agente juntamente com os modelos que os agentes chamam e os servidores e ferramentas MCP que eles acessam, a partir de um único plano. Para equipes que desejam identidade, autorização e governança de modelos/MCP em um único ponto focal de aplicação obrigatória, é a opção mais completa.
Mecanicamente, cada requisição carrega o token do usuário mais o token do agente assinado pelo TrueFoundry (Authorization + x-tfy-agent-authorization); o gateway resolve o par (usuário, agente), aplica RBAC mais políticas Cedar opcionais e executa a delegação em nome do usuário (RFC 8693), que só pode restringir o acesso ao longo da cadeia. Os agentes são provisionados, certificados, monitorados contra desvios (drift) e encerrados a partir do registro — e as credenciais de saída para cada ferramenta permanecem no gateway, nunca no agente.
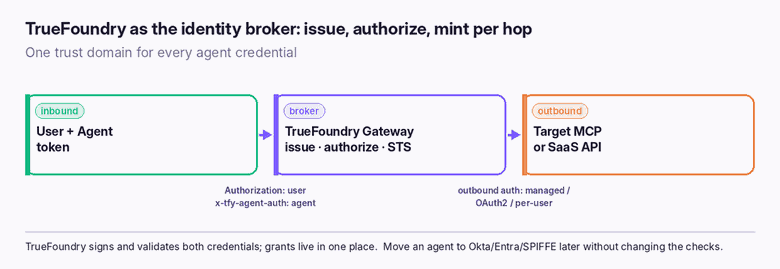
Principais Recursos:
Melhor para: empresas que desejam um único plano de controle para governar a identidade de agentes, autorização, modelos e MCP. Veja os conceitos chave de governança de agentes e o padrão de intermediário de identidade.
A Okta, líder em identidade para funcionários e clientes, expandiu seu Identity Security Fabric para identidades não humanas e de agentes — emitindo identidades para agentes, governando seu acesso e integrando a autenticação de agentes ao mesmo IdP que as empresas já usam para pessoas. Para organizações padronizadas na Okta, estender essa governança para os agentes é um caminho natural.
Melhor para: empresas centradas em Okta que desejam estender seu provedor de identidade existente para cobrir agentes. (O TrueFoundry se integra com a Okta para identidade de agentes — veja TrueFoundry com Okta.)
O Microsoft Entra Agent ID traz os agentes de IA para o diretório Entra como identidades de primeira classe, para que os agentes possam ser governados com as mesmas ferramentas de diretório, acesso condicional e ciclo de vida que as empresas que utilizam Microsoft usam para usuários e cargas de trabalho. É a escolha óbvia para ecossistemas construídos na Microsoft — especialmente agentes do Copilot Studio e Microsoft Foundry.
Melhor para: organizações centradas em Microsoft/Entra. (O TrueFoundry governa agentes emitidos pelo Entra que acessam servidores MCP — relevante quando os agentes se estendem além do ecossistema Microsoft.)
O Astrix Security é uma plataforma de segurança de identidade não humana. Em vez de atuar diretamente no caminho da requisição, ele descobre as NHIs e agentes de IA já existentes em seu ambiente, sinaliza excesso de privilégios e anomalias, e ajuda a gerenciar seu ciclo de vida — o lado de postura e risco da identidade de agentes.
Melhor para: equipes de segurança que precisam de visibilidade e controle sobre os riscos de NHI/agentes nos sistemas existentes. Combina muito bem com uma plataforma de execução (enforcement).
O Oasis Security é uma plataforma de gerenciamento de identidade não humana construída para a escala de contas de serviço, cargas de trabalho e, agora, acesso agentílico. Ele centraliza a descoberta, governança e ciclo de vida para identidades não humanas, com um foco crescente no gerenciamento de acesso agentílico.
Melhor para: empresas que desejam um plano dedicado para governar toda a população de identidades não humanas, incluindo agentes.
A resposta honesta para a maioria das empresas: combine um plano de controle e execução (para que os agentes sejam autenticados e autorizados por ação) com uma ferramenta de segurança de NHI (para que você possa visualizar e limpar o que já possui). Eles resolvem metades diferentes do IAM agentílico.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada


