



August 24, 2023
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.


De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Het Model Context Protocol (MCP) heeft de manier waarop AI-applicaties verbinding maken met externe databronnen en tools ingrijpend veranderd. Naarmate organisaties hun AI-implementaties opschalen, ontdekken ze dat rechtstreekse serververbindingen niet altijd de meest optimale aanpak zijn. Maak kennis met MCP Proxy, een krachtige tussenlaag die de beveiliging, schaalbaarheid en beheersbaarheid van MCP-deployments verbetert. Laten we verkennen hoe MCP Proxy enterprise AI-architecturen transformeert en waarom het essentieel wordt voor productie-deployments.
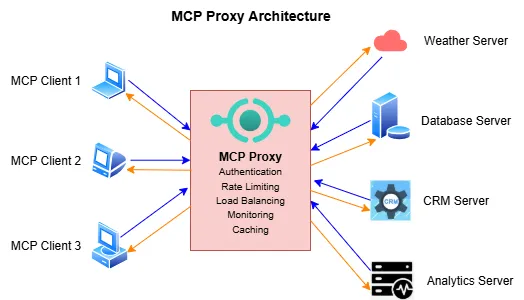
Een MCP Proxy fungeert als een intelligente tussenlaag die zich bevindt tussen MCP clients (AI-applicaties) en MCP servers (databronnen en tools). In plaats van rechtstreekse verbindingen op te zetten, werkt de proxy als een gecentraliseerde gateway die de communicatie tussen deze componenten beheert, routeert en verrijkt.
Zie MCP Proxy als de "API Gateway voor AI"—vergelijkbaar met hoe traditionele API gateways REST-endpoints beheren, beheert MCP Proxy MCP serververbindingen met enterprise-functionaliteiten zoals authenticatie, rate limiting, observabiliteit en beveiligingsinstellingen. (Zie voor de model-traffic tegenhanger TrueFoundry's AI Gateway.) De proxy-architectuur volgt het standaard MCP protocol en verschijnt als een reguliere MCP server voor clients, terwijl het fungeert als een MCP client voor backend-servers. Deze transparantie zorgt voor een naadloze integratie met bestaande MCP-geschikte applicaties.
In de kern biedt een MCP Proxy gecentraliseerde toegangscontrole en authenticatiemechanismen, maakt het protocolvertaling tussen verschillende transporttypen (stdio, SSE, HTTP) mogelijk, implementeert het enterprise beveiligingsbeleid en governance, en biedt het gecentraliseerde monitoring en observabiliteit. Het belangrijkste is dat het meerdere MCP servers bundelt achter één enkel endpoint, wat enterprise-deployments aanzienlijk vereenvoudigt.
MCP Proxy werkt op basis van een eenvoudige maar krachtige architectuur die gebruikmaakt van het JSON-RPC-fundament van het Model Context Protocol. De proxy fungeert zowel als MCP server (gericht op clients) als MCP client (gericht op backend-servers), waardoor een transparante brug ontstaat die waarde toevoegt zonder bestaande workflows te verstoren.
Moderne proxies ondersteunen meerdere transportprotocollen tegelijkertijd. Dit omvat stdio-transport voor lokale serververbindingen en ontwikkelomgevingen, Server-Sent Events (SSE) voor real-time streamingmogelijkheden, streamable HTTP voor stateless, schaalbare deployments, en WebSocket voor permanente verbindingen met lage latency. Deze transportflexibiliteit stelt organisaties in staat om MCP servers te deployen met de protocollen van hun voorkeur, terwijl clients een consistente interface voorgeschoteld krijgen.
Wanneer een client een request doet naar de proxy, volgt het systeem een helder gedefinieerde workflow. Eerst ontvangt de proxy het JSON-RPC-request van de client, waarna beveiligingsregels worden geëvalueerd tijdens authenticatie en autorisatie. Vervolgens bepaalt route-resolutie welke backend-server(s) moeten worden bevraagd, gevolgd door protocolspecifieke opmaak tijdens requestvertaling. De proxy stuurt de requests daarna door naar de juiste servers, voegt indien nodig reacties van meerdere servers samen en retourneert een samengestelde respons aan de client.
Enterprise MCP Proxy-implementaties houden de sessiestatus bij om prestaties te optimaliseren en geavanceerde functies mogelijk te maken, waaronder connection pooling (waarbij permanente verbindingen met backend-servers de latency verminderen), contextbehoud (om gebruikerscontext en gespreksstatus te bewaren), load balancing (om requests te verdelen over meerdere serverinstanties) en circuit breaking (om uitgevallen servers automatisch te omzeilen).
Het fundament van elke enterprise MCP-deployment is een uitgebreide registry die beschikbare servers catalogiseert en beheert. Een robuuste MCP registry biedt een gecentraliseerde catalogus waarin beheerders zowel publieke als privé gehoste MCP servers kunnen registreren, met gedetailleerde metadata over de mogelijkheden van elke server, authenticatie-vereisten en toegangscontroles.
TrueFoundry's MCP Gateway is een voorbeeld van deze aanpak met zijn gecentraliseerde MCP-registry die een complete inventaris bijhoudt van beschikbare servers en hun authenticatiemechanismen. De registry verwerkt gebruikersspecifieke OAuth2-flows, slaat toegangstokens veilig op en vernieuwt deze, terwijl ervoor wordt gezorgd dat gebruikers alleen toegang hebben tot resources waarvoor ze geautoriseerd zijn. Dit elimineert de chaos van gedistribueerd referentiebeheer en geeft enterprise IT-teams de zichtbaarheid en controle die ze nodig hebben.
De registry maakt ook dynamische tool-discovery mogelijk, waardoor autonome agents tools tijdens runtime kunnen ontdekken en aanroepen, in plaats van te vertrouwen op hardcoded configuraties. Deze flexibiliteit is cruciaal voor het bouwen van adaptieve AI-systemen die kunnen reageren op veranderende zakelijke vereisten zonder handmatige tussenkomst. Voor agent-to-agent-verkeer breidt hetzelfde patroon zich uit naar de Agent Gateway.
Beveiliging is van het grootste belang in enterprise MCP-deployments, en authenticatie vormt de eerste verdedigingslinie. Traditionele rechtstreekse serververbindingen vereisen het beheer van afzonderlijke inloggegevens voor elke MCP server, wat leidt tot een complex web van authenticatie-flows dat op schaal onbeheersbaar wordt.
MCP Proxy centraliseert authenticatie via verschillende mechanismen. OAuth 2.0-integratie ondersteunt zowel 2-legged als 3-legged OAuth-flows voor enterprise-applicaties, terwijl Personal Access Tokens (PATs) gebruikers in staat stellen een enkel token te genereren voor toegang tot alle geautoriseerde MCP servers. Voor applicaties bieden Virtual Account Tokens (VATs) gespecificeerde toegang tot specifieke serversets, en role-based access control (RBAC) zorgt voor een fijnmazig beheer van machtigingen.
De authenticatielaag implementeert ook geavanceerd tokenbeheer, waaronder automatische tokenvernieuwing, veilige opslag van inloggegevens en sessiebeheer over meerdere serververbindingen. Deze aanpak vermindert de beveiligingslast voor individuele ontwikkelaars aanzienlijk, terwijl IT-teams worden voorzien van uitgebreide audit trails en toegangscontroles. Voor een diepere blik op het beheren en auditen van MCP-toegang op schaal, zie Enterprise MCP Governance.
De kernwaarde van MCP Proxy ligt in het vermogen om complexe tool-invocaties over meerdere servers te orchestreren. In tegenstelling tot rechtstreekse verbindingen waarbij elke server in isolatie werkt, maakt de proxy geavanceerde workflows mogelijk die meerdere databronnen en mogelijkheden omspannen.
Tool namespace-beheer voorkomt naamconflicten door tools automatisch te voorzien van server-identificatoren als voorvoegsel. Een get_weather tool van een "weather-api" server wordt bijvoorbeeld weather-api_get_weather, wat ervoor zorgt dat er geen conflicten ontstaan, zelfs wanneer meerdere servers vergelijkbare functionaliteit bieden. Dit maakt gecentraliseerde tool-discovery mogelijk waarbij clients alle beschikbare tools kunnen ontdekken via een enkele list_tools call, in plaats van verbindingen met meerdere servers te moeten beheren.
De proxy maakt ook cross-server workflows mogelijk waarin complex gedrag van AI-agents naadloos gebruik kan maken van tools van meerdere servers. Deze orchestratiemogelijkheid is wat eenvoudige tool calling transformeert in geavanceerde enterprise-automatisering, waardoor organisaties AI-systemen kunnen bouwen die natuurlijk integreren met hun bestaande technologie-stack.
Enterprise-deployments vereisen uitgebreide observabiliteit van MCP-activiteiten. Traditionele rechtstreekse verbindingen verspreiden de monitoring over meerdere endpoints, waardoor het moeilijk is om een holistisch inzicht te krijgen in systeemprestaties en gebruiks-patronen.
MCP Proxy consolideert observabiliteit door middel van gecentraliseerde monitoring die end-to-end inzicht biedt in request-flows, uitgebreide metric-verzameling waaronder latency, doorvoer en foutpercentages, gedetailleerde audit logging voor compliance en beveiligingsanalyse, en real-time health monitoring van de beschikbaarheid van backend-servers.
Geavanceerde observabiliteitsfuncties omvatten request tracing om individuele requests door het gehele systeem te volgen, prestatie-analyses om knelpunten en optimalisatiemogelijkheden te identificeren, gebruiks-analyses om patronen in tool-gebruik te volgen, en beveiligingsmonitoring om afwijkende toegangspatronen of mogelijke bedreigingen te detecteren. TrueFoundry's tracing biedt dit end-to-end inzicht in zowel model- als tool-calls.
De observabiliteitslaag integreert ook met enterprise-monitoringoplossingen zoals Grafana, Datadog en aangepaste dashboards, wat ervoor zorgt dat MCP-metrics naadloos doorstromen in bestaande operationele workflows. Deze integratie is cruciaal voor het handhaven van enterprise-grade service level agreements en operationele uitmuntendheid.
De beveiligingsvoordelen van MCP Proxy reiken veel verder dan eenvoudige toegangscontrole. Door meerdere serververbindingen te consolideren via één geharde gateway, kunnen organisaties een consistent beveiligingsbeleid implementeren in hun gehele MCP-ecosysteem. Deze aanpak verkleint het aanvalsoppervlak aanzienlijk in vergelijking met het rechtstreeks blootstellen van meerdere server-endpoints aan client-applicaties.
Gecentraliseerde authenticatie betekent dat clients zich eenmaal authenticeren bij de proxy, in plaats van afzonderlijke inloggegevens voor elke server te beheren. De proxy verwerkt de backend-authenticatie met behulp van service accounts of geavanceerde token-uitwisselingsmechanismen, wat ervoor zorgt dat gevoelige inloggegevens de veilige gateway-omgeving nooit verlaten. Beleidshandhaving wordt consistent voor alle MCP-interacties, met mogelijkheden zoals het filteren van gevoelige gegevens, het opschonen van requests en het afschermen van antwoorden op proxy-niveau, zonder dat individuele serveraanpassingen nodig zijn.
Het verkleinen van het aanvalsoppervlak wordt bereikt door backend-servers in privénetwerken te deployen, die alleen toegankelijk zijn via de proxy. Deze netwerkisolatie vermindert de blootstelling aan externe dreigingen aanzienlijk, terwijl de flexibiliteit behouden blijft die nodig is voor complexe enterprise-integraties. Zie Secure AI Gateway with Centralized MCP for Enterprises voor een volledige architectuurreferentie.
MCP Proxy transformeert operationele complexiteit van een gedistribueerde uitdaging naar een kans voor gecentraliseerd beheer. In plaats van monitoring, schaalbaarheid en netwerkbeleid te configureren voor elke individuele server, kunnen operationele teams zich richten op één enkele, goed begrepen gateway-component.
Het gecentraliseerde deploymentmodel maakt het mogelijk om proxies te deployen met behulp van standaard cloud-native patronen waaronder containers, load balancers en auto-scaling, terwijl backend-servers zich puur richten op de bedrijfslogica. Deze scheiding van verantwoordelijkheden stelt verschillende teams in staat hun componenten onafhankelijk te optimaliseren met behoud van de algehele systeemcoherentie.
Vereenvoudigde clientintegratie betekent dat applicaties slechts met één enkel proxy-endpoint hoeven te integreren, in plaats van verbindingen met meerdere servers te beheren. Dit vermindert de complexiteit van client-applicaties aanzienlijk en maakt het eenvoudiger om nieuwe MCP servers toe te voegen zonder dat er wijzigingen aan de clientzijde nodig zijn.
De proxy-architectuur maakt geavanceerde schaalbaarheidspatronen mogelijk die moeilijk te implementeren zouden zijn met rechtstreekse verbindingen. Horizontaal schalen via meerdere proxy-instanties achter load balancers biedt lineaire schaalbaarheid naarmate de vraag groeit. Het poolen van backend-servers maakt het mogelijk om meerdere instanties van dezelfde server achter de proxy te combineren voor lastverdeling, wat zowel de prestaties als de betrouwbaarheid verbetert.
Geografische spreiding wordt mogelijk met proxies die in meerdere regio's zijn gedeployed en slimme routing naar de dichtstbijzijnde backend-servers. Deze aanpak minimaliseert de latency voor wereldwijde deployments met behoud van consistente functionaliteit in alle regio's — een belangrijke factor voor data residency in the age of agentic AI.
Prestatie-optimalisaties omvatten slimme caching waarbij frequent opgevraagde gegevens worden gecacht met instelbare time-to-live-instellingen, request-deduplicatie die identieke gelijktijdige requests samenvoegt, connection pooling die efficiënte verbindingen met backend-servers onderhoudt, en responscompressie die de netwerk-overhead vermindert.
MCP Proxy-deployments leiden vaak tot aanzienlijke kostenbesparingen via verschillende mechanismen. Het consolideren van resources vermindert de operationele overhead per server door infrastructuurcomponenten zoals monitoring, logging en beveiligingssystemen te delen. Efficiënt gebruik van resources via connection pooling en request batching verbetert de algehele systeemefficiëntie.
Verminderde ontwikkelings-overhead stelt teams in staat zich te concentreren op het bouwen van MCP servers die bedrijfslogica implementeren, in plaats van herhaaldelijk infrastructuuruitdagingen zoals authenticatie, monitoring en schalen op te lossen. Deze versnelling van de ontwikkelingssnelheid vertegenwoordigt vaak de grootste kostenbesparing voor organisaties die MCP Proxy-architecturen omarmen.
Het implementeren van een MCP Proxy brengt diverse technische uitdagingen met zich mee die zorgvuldige architectonische afwegingen vereisen. Sessiebeheer (state management) vormt een belangrijk aandachtspunt omdat, anders dan bij stateless HTTP proxies, een MCP Proxy vaak de sessiestatus moet bijhouden om een optimale gebruikerservaring te bieden. Dit omvat gesprekscontext, gebruikersvoorkeuren en de serververbindingstatus. Het ontwerpen van stateful proxies vereist zorgvuldige overwegingen omtrent de persistentie, duplicatie en herstelmechanismen van de status.
Protocolcompatibiliteit vormt een andere uitdaging, aangezien verschillende MCP servers licht afwijkende protocolversies of extensies kunnen implementeren. De proxy moet elegant met deze variaties omgaan en tegelijkertijd een consistente interface bieden aan clients. Onderhandeling over versies en het detecteren van functionaliteiten worden kritieke onderdelen om een naadloze werking over uiteenlopende serverimplementaties te garanderen.
Foutafhandeling en circuit breaking vereisen geavanceerde logica bij het bundelen van meerdere servers. Als één server in een multi-server request uitvalt, moet de proxy slimme beslissingen nemen om te bepalen of er gedeeltelijke resultaten worden geretourneerd, er opnieuw wordt geprobeerd met alternatieve servers, of dat het gehele request als mislukt wordt gemarkeerd. Deze complexiteit neemt toe bij afhankelijkheden tussen reacties van verschillende servers.
Het beheer van connection pools vereist een balans tussen resourcegebruik en prestatie-eigenschappen. Te weinig verbindingen veroorzaken knelpunten die de doorvoer beperken, terwijl te veel verbindingen overmatige systeem-resources verbruiken. De optimale configuratie hangt af van gebruikspatronen, serverkenmerken en infrastructuurbeperkingen.
De implementatie van een cachingstrategie vereist een diepgaand begrip van MCP tool-semantiek. Sommige tools retourneren dynamische gegevens die niet gecacht mogen worden, terwijl andere relatief statische informatie leveren die geschikt is voor langere cachingperioden. Het implementeren van een effectief cachingbeleid vereist een zorgvuldige analyse van het gedrag van elke tool en de kenmerken van de data.
Request batching biedt kansen voor efficiëntieverbeteringen, maar moet zorgvuldig worden geïmplementeerd om onacceptabele latency voor individuele requests te voorkomen. De uitdaging ligt in het identificeren van optimale batching-vensters die efficiëntiewinst balanceren met de vereiste responstijden.
Tokenbeheer wordt complex wanneer authenticatietokens voor backend-servers veilig moeten worden beheerd, terwijl tegelijkertijd naadloze authenticatie voor clients wordt geboden. Dit vereist geavanceerde token-uitwisselingsmechanismen, veilige opslag van inloggegevens en een juist beheer van de token-levenscyclus.
Zorgen over dataprivacy ontstaan omdat de proxy potentieel toegang heeft tot alle data die tussen clients en servers stroomt. Het implementeren van de juiste data-afhandeling, versleuteling in rust en in transit, en privacy-instellingen is cruciaal voor het handhaven van enterprise-beveiligingsnormen.
De implementatie van rate limiting moet een balans vinden tussen het beschermen van backend-servers tegen overbelasting en het bieden van een goede gebruikerservaring. Dit vereist een nauwkeurige afstemming op basis van servercapaciteiten, patroon van gebruikersgedrag en zakelijke vereisten.
De complexiteit van monitoring en alarmering neemt toe naarmate de proxy een kritieke component wordt die uitgebreide observabiliteit vereist. Teams moeten health checks, prestatiemonitoring en alarmering implementeren voor zowel de proxy zelf als de verbindingen met backend-servers. Deze monitoring moet naadloos integreren met de bestaande enterprise-monitoringinfrastructuur.
Afstemming van deployments wordt noodzakelijk omdat updates van de proxy moeten worden afgestemd op de deployments van backend-servers om compatibiliteit te garanderen en onderbrekingen van de dienstverlening te voorkomen. Deze afstemming vereist geavanceerde deployment-pipelines en testprocedures.
Bij de planning van back-up en herstel moet rekening worden gehouden met de configuratie en de status van de proxy. Kritieke systeemcomponenten hebben uitgebreide back-upstrategieën en geteste herstelprocedures nodig om de continuïteit van de bedrijfsvoering te garanderen tijdens storingen of calamiteiten.
Een succesvolle MCP Proxy-implementatie begint met een uitgebreide architectuurplanning die inspeelt op zowel directe behoeften als toekomstige groeivereisten. De strategie voor server-discovery bepaalt hoe de proxy backend MCP servers zal identificeren en hiermee verbinding zal maken. Opties omvatten statische configuratiebestanden die geschikt zijn voor stabiele omgevingen, service-discoverymechanismen die automatisch nieuwe servers detecteren, en dynamische registratie-API's waarmee servers zich zelfstandig bij de proxy kunnen registreren.
Keuzes rond deployment-topologie omvatten de selectie tussen enkele proxy-instanties voor eenvoudige deployments of meerdere instanties voor hoge beschikbaarheid en lastverdeling. Vereisten voor geografische spreiding moeten rekening houden met netwerk-latency, dataresidentie-eisen en disaster recovery-behoeften.
Integratieplanning identificeert hoe de proxy zal verbinden met bestaande enterprise-infrastructuur, waaronder load balancers voor verkeersverdeling, API gateways voor externe toegangscontrole, identity providers voor authenticatie-integratie en monitoringsystemen voor uitgebreide observabiliteit. Deze integratiepunten zijn cruciaal om ervoor te zorgen dat de proxy naadloos in bestaande operationele workflows past.
Een fundamentele MCP Proxy-implementatie vereist dat verschillende kerncomponenten harmonieus samenwerken. De proxy-server zelf handelt clientverbindingen af en implementeert het MCP protocol, terwijl backend-connection managers verbindingen met MCP servers onderhouden en de protocolvertaling afhandelen. Authenticatie- en autorisatiemodules integreren met enterprise-identiteitssystemen en dwingen toegangsbeleid af.
Hier is een vereenvoudigd voorbeeld dat de basisstructuur van een MCP Proxy-implementatie demonstreert met Node.js:
Het implementeren van een MCP Proxy brengt verschillende technische uitdagingen met zich mee die zorgvuldige architecturale overweging vereisen. State management vormt een primair aandachtspunt, aangezien een MCP Proxy, in tegenstelling tot stateloze HTTP-proxies, vaak sessiestatus moet behouden om een optimale gebruikerservaring te bieden. Dit omvat gesprekscontext, gebruikersvoorkeuren en de status van de serververbinding. Het ontwerpen van stateful proxies vereist zorgvuldige overweging van mechanismen voor statuspersistentie, replicatie en herstel.
Protocolcompatibiliteit vormt een andere uitdaging, aangezien verschillende MCP-servers iets verschillende protocolversies of -extensies kunnen implementeren. De proxy moet elegant omgaan met deze variaties en tegelijkertijd een consistente interface bieden aan clients. Versie-onderhandeling en featuredetectie worden kritieke onderdelen voor het garanderen van een naadloze werking tussen diverse serverimplementaties.
Foutafhandeling en circuit breaking vereisen geavanceerde logica bij het aggregeren van meerdere servers. Als één server in een verzoek over meerdere servers faalt, heeft de proxy intelligente besluitvorming nodig om te bepalen of er partiële resultaten moeten worden geretourneerd, het opnieuw moet worden geprobeerd met alternatieve servers, of dat het gehele verzoek moet mislukken. Deze complexiteit vermenigvuldigt zich bij het omgaan met afhankelijkheden tussen verschillende serverreacties.
Beheer van de connection pool vereist een balans tussen resourcegebruik en prestatiekarakteristieken. Te weinig verbindingen veroorzaken knelpunten die de doorvoer beperken, terwijl te veel verbindingen overmatige systeemresources verbruiken. De optimale configuratie hangt af van gebruikspatronen, serverkarakteristieken en infrastructuurbeperkingen.
De implementatie van een cachingstrategie vereist een diepgaand begrip van MCP-toolsemantiek. Sommige tools retourneren dynamische gegevens die niet gecachet mogen worden, terwijl andere relatief statische informatie retourneren die geschikt is voor langere cachingperioden. Het implementeren van effectief cachingbeleid vereist een zorgvuldige analyse van het gedrag en de gegevenskenmerken van elke tool.
Request batching biedt mogelijkheden voor efficiëntieverbeteringen, maar moet zorgvuldig worden geïmplementeerd om te voorkomen dat er onacceptabele vertraging voor individuele verzoeken wordt geïntroduceerd. De uitdaging ligt in het identificeren van optimale batchingvensters die efficiëntiewinst balanceren met responstijdvereisten.
Tokenbeheer wordt complex wanneer authenticatietokens voor backend-servers veilig moeten worden beheerd, terwijl clients naadloze authenticatie wordt geboden. Dit vereist geavanceerde mechanismen voor tokenuitwisseling, veilige opslag van inloggegevens en een juist levenscyclusbeheer van tokens.
Zorgen over gegevensprivacy ontstaan omdat de proxy mogelijk toegang heeft tot alle gegevens die tussen clients en servers stromen. Het implementeren van een juiste gegevensverwerking, versleuteling in rust en in transit, en privacy-instellingen wordt cruciaal voor het handhaven van enterprise beveiligingsnormen.
De implementatie van rate limiting moet een balans vinden tussen het beschermen van backend-servers tegen overbelasting en het bieden van een goede gebruikerservaring. Dit vereist zorgvuldige afstemming op basis van servercapaciteiten, patroon van gebruikersgedrag en zakelijke vereisten.
De complexiteit van monitoring en waarschuwingen neemt toe naarmate de proxy een kritiek onderdeel wordt dat uitgebreide waarneembaarheid vereist. Teams moeten health checks, prestatiemonitoring en waarschuwingen implementeren voor zowel de proxy zelf als de verbindingen met backend-servers. Deze monitoring moet naadloos integreren met de bestaande monitoringinfrastructuur van de onderneming.
Implementatiecoördinatie wordt noodzakelijk, aangezien updates van de proxy moeten worden gecoördineerd met implementaties van backend-servers om compatibiliteit te garanderen en onderbrekingen van de dienstverlening te voorkomen. Deze coördinatie vereist geavanceerde deployment pipelines en testprocedures.
Plannen voor back-up en herstel moeten rekening houden met de configuratie en status van de proxy. Kritieke systeemcomponenten hebben uitgebreide back-upstrategieën en geteste herstelprocedures nodig om de bedrijfscontinuïteit tijdens storingen of incidenten te garanderen.
Een succesvolle MCP Proxy-implementatie begint met een uitgebreide architectuurplanning die inspeelt op zowel directe behoeften als toekomstige groeivereisten. De strategie voor serverdiscovery bepaalt hoe de proxy backend MCP-servers zal identificeren en hiermee verbinding zal maken. Opties omvatten statische configuratiebestanden die geschikt zijn voor stabiele omgevingen, mechanismen voor service discovery die automatisch nieuwe servers detecteren, en dynamische registratie-API's waarmee servers zichzelf bij de proxy kunnen registreren.
Beslissingen over de implementatietopologie omvatten het kiezen tussen enkele proxy-exemplaren voor eenvoudige implementaties of meerdere exemplaren voor hoge beschikbaarheid en belastingverdeling. Vereisten voor geografische spreiding moeten rekening houden met netwerklatentie, vereisten voor dataresidentie en behoeften op het gebied van herstel na rampen.
Integratieplanning identificeert hoe de proxy zal verbinden met bestaande enterprise-infrastructuur, waaronder load balancers voor verkeersverdeling, API-gateways voor externe toegangscontrole, identity providers voor authenticatie-integratie en monitoringsystemen voor uitgebreide waarneembaarheid. Deze integratiepunten zijn cruciaal om ervoor te zorgen dat de proxy naadloos past in bestaande operationele workflows.
Een fundamentele MCP Proxy-implementatie vereist dat verschillende kerncomponenten in harmonie samenwerken. De proxyserver zelf verwerkt clientverbindingen en implementeert het MCP-protocol, terwijl backend connection managers de verbindingen met MCP-servers onderhouden en protocolvertaling afhandelen. Authenticatie- en autorisatiemodules integreren met enterprise identiteitssystemen en dwingen toegangsbeleid af.
TrueFoundry's AI Gateway biedt een productieklare MCP Proxy-implementatie die tegemoetkomt aan de complexe vereisten van enterprise-implementaties. Het platform biedt een uitgebreide MCP Registry en Gateway die serverbeheer vereenvoudigt en tegelijkertijd enterprise-grade functionaliteiten biedt voor beveiliging, monitoring en schaalbaarheid.
De TrueFoundry-aanpak is gebaseerd op een gecentraliseerde MCP-registry die een volledige inventaris bijhoudt van beschikbare servers en hun authenticatiemechanismen. Deze registry verwerkt gebruikersspecifieke OAuth2-flows, slaat toegangstokens veilig op en ververst deze, terwijl er voor wordt gezorgd dat gebruikers alleen toegang hebben tot de bronnen waarvoor ze geautoriseerd zijn. Het systeem elimineert de chaos van gedistribueerd beheer van inloggegevens en biedt enterprise IT-teams uitgebreid inzicht en controle.
Belangrijke architecturale componenten zijn onder meer het gecentraliseerde controlevlak dat de registry van alle MCP-servers bijhoudt en authenticatiemechanismen afhandelt, uniforme toegangscontrole via Personal Access Tokens (PAT's) en Virtual Account Tokens (VAT's), een geïntegreerde agent-playground voor testen en ontwikkeling, en uitgebreide waarneembaarheid met realtime monitoring en audit trails.
Om aan de slag te gaan met de MCP-implementatie van TrueFoundry, volg je de Aan de slag-gids waarin het aanmaken van MCP Server Groups en het configureren van je eerste servers stapsgewijs wordt uitgelegd. Het platform ondersteunt zowel openbare MCP-servers uit de community als privé gehoste servers, met geavanceerde toegangscontroles die bepalen welke gebruikers en teams toegang hebben tot specifieke servers.
TrueFoundry ondersteunt ook op stdio gebaseerde MCP-servers via zijn proxy-conversiemogelijkheden, waardoor organisaties verouderde servers kunnen inzetten als moderne HTTP-eindpunten. Voor enterprise-integraties bieden voorgebouwde servers zoals de Atlassian MCP Server een naadloze Jira- en Confluence-integratie.
MCP Proxy-implementaties in productie vereisen zorgvuldige aandacht voor hoge beschikbaarheid, beveiliging, monitoring en operationele procedures. Hoge beschikbaarheid omvat doorgaans het inzetten van meerdere proxy-exemplaren achter load balancers met uitgebreide health checks en automatische failover-mogelijkheden.
Schaalbaarheidsstrategieën moeten horizontal pod autoscaling implementeren op basis van CPU-gebruik, geheugenverbruik en metrieken voor verzoekvolumes. Het schaalbaarheidsbeleid moet rekening houden met zowel plotselinge verkeerspieken als geleidelijke groeipatronen, terwijl service level agreements voor prestaties worden gehandhaafd.
De implementatie van beveiliging vereist netwerkbeleid dat de toegang tussen systeemcomponenten beperkt, uitgebreid beheer van geheimen voor alle inloggegevens en tokens, versleuteling voor gegevens in transit en in rust, en regelmatige beveiligingsaudits om potentiële kwetsbaarheden te identificeren.
Monitoringintegratie moet aansluiten op enterprise-monitoringoplossingen om uitgebreide waarneembaarheid te bieden, inclusief prestatiemetrieken, fouttracering, beveiligingsmonitoring en gegevens voor capaciteitsplanning. Deze integratie zorgt ervoor dat MCP Proxy-activiteiten aansluiten bij bestaande operationele procedures en standaarden van de onderneming.
MCP Proxy vertegenwoordigt een fundamentele evolutie in enterprise AI-architectuur, die de manier verandert waarop organisaties hun Model Context Protocol-implementaties inzetten, beheren en schalen. Naarmate AI-toepassingen steeds geavanceerder worden en integreren met complexe enterprise-systemen, biedt het proxy-patroon de essentiële governance, beveiliging en operationele mogelijkheden die productie-implementaties vereisen.
De voordelen reiken veel verder dan eenvoudig verbindingsbeheer. Door gecentraliseerde authenticatie, intelligente routing, uitgebreide monitoring en beveiligingscontroles van enterprise-klasse stelt MCP Proxy organisaties in staat robuuste, schaalbare AI-systemen te bouwen die voldoen aan strenge normen voor betrouwbaarheid en compliance. Het architectuurpatroon biedt een oplossing voor kritieke uitdagingen rond beveiliging, waarneembaarheid en operationele complexiteit die ontstaan wanneer organisaties overstappen van proof-of-concept-implementaties naar implementaties op productieschaal.
Voor organisaties die aan hun MCP-traject beginnen, bieden rechtstreekse verbindingen voldoende functionaliteit voor ontwikkeling en eerste experimenten. Naarmate systemen volwassen worden en de zakelijke vereisten toenemen, wordt het adopteren van een MCP Proxy echter essentieel voor succes op de lange termijn. De overgang van rechtstreekse verbindingen naar een door een proxy gestuurde architectuur vertegenwoordigt een natuurlijke evolutie die vergelijkbaar is met patronen in webservices, microservices en cloud computing.
TrueFoundry's MCP Gateway is een voorbeeld van een productieklare implementatie van MCP Proxy-patronen en biedt ondernemingen een uitgebreid platform voor het schalen van AI-implementaties met behoud van beveiligings- en governancenormen. De geïntegreerde aanpak van het platform voor MCP-serverbeheer, authenticatie en waarneembaarheid maakt het een optimale keuze voor organisaties die zich inzetten voor AI-implementatie op enterprise-schaal.
Naarmate het Model Context Protocol-ecosysteem zich blijft ontwikkelen, zal het proxy-patroon een steeds crucialere rol spelen bij het mogelijk maken van geavanceerde, AI-gestuurde toepassingen. De toekomst van enterprise AI hangt niet alleen af van het bouwen van intelligente modellen, maar ook van het creëren van intelligente architecturen die deze mogelijkheden kunnen aanpassen, schalen en beveiligen voor daadwerkelijke inzet. MCP Proxy dient als een fundamentele bouwsteen van deze intelligente architectuur, waardoor organisaties het volledige potentieel van het Model Context Protocol kunnen ontsluiten en tegelijkertijd kunnen voldoen aan de veeleisende vereisten van enterprise-productieomgevingen.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox























