November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.




De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Vibe coding is een manier van software bouwen waarbij je een AI-agent aanstuurt met prompts in natuurlijke taal en de output accepteert, uitvoert en verfijnt, in plaats van het grootste deel van de code regel voor regel zelf te schrijven. De ontwikkelaar bepaalt de richting en beoordeelt de resultaten; de agent produceert de code. Het bevindt zich aan het ene uiterste van een spectrum, van volledig handgeschreven code, via AI-ondersteunde autocompletion, tot vibe coding waarbij de AI het meeste typwerk doet.
Het is mainstream geworden omdat de tooling erg goed is geworden. Agentic IDE's, CLI-coding-agents en editor-extensies kunnen nu een codebase lezen, wijzigingen in meerdere bestanden aanbrengen, commando's uitvoeren en externe tools aanroepen, waardoor "beschrijf het en laat de agent het bouwen" een werkbare cyclus is voor veel taken.
"Vibe coding-tools" vallen grofweg uiteen in drie groepen. Agentic IDE's zoals Cursor en Windsurf plaatsen een agent in de editor. CLI-coding-agents zoals Claude Code en de OpenAI Codex CLI sturen wijzigingen aan vanuit de terminal. Editor-extensies zoals Cline en Roo Code voegen agentic coding toe aan bestaande setups, en assistenten zoals GitHub Copilot staan naast dit alles. Ze verschillen qua interface, maar onder de motorkap doen ze hetzelfde: een model aanroepen, vaak tools aanroepen en code produceren.
Die gedeelde vorm is het belangrijke onderdeel. Met welke tool je team ook vibe-coded, elk hulpmiddel is een client die model- en tool-calls maakt, en dat is precies de laag die je op één centrale plek kunt beheren in plaats van tool voor tool.
Voor één ontwikkelaar is vibe coding een privé-workflow. Over een heel team vermenigvuldigt diezelfde workflow zich via iedereen, wat drie gaten creëert die niets te maken hebben met welke tool mensen hebben gekozen.
Dit zijn governance-gaten, en de oplossing is niet om vibe coding te vertragen. Het is om een controlepunt te plaatsen vóór de agents die het uitvoeren.
Omdat elke vibe coding-tool een client is die model- en tool-calls maakt, kun je die calls via een gateway routen en ze uniform beheren, zonder ontwikkelaars te vragen van tool te veranderen.
Cursor, Claude Code, Cline, Roo Code, de OpenAI Codex CLI en GitHub Copilot kunnen allemaal worden gericht op de AI Gateway in plaats van rechtstreeks op een provider. De meeste lezen een base URL en sleutel uit de omgeving, dus het is meestal een wijziging van één regel:
Zodra het verkeer via de gateway stroomt, krijg je de dingen die een team nodig heeft: kostentracking en rate limits per team en per ontwikkelaar, RBAC over welke modellen elke persoon mag gebruiken en volledige observability van wat de coding-agents aanroepen. Het specifiek beheren van Claude Code op organisatie-niveau is een veelgebruikt startpunt, en dit sluit nauw aan bij je bestaande werk rond Claude Code limits.
Routing lost kosten en zichtbaarheid op. Veiligheid vereist guardrails op de inhoud zelf. De gateway kan het verkeer van de coding-agent onderweg inspecteren:
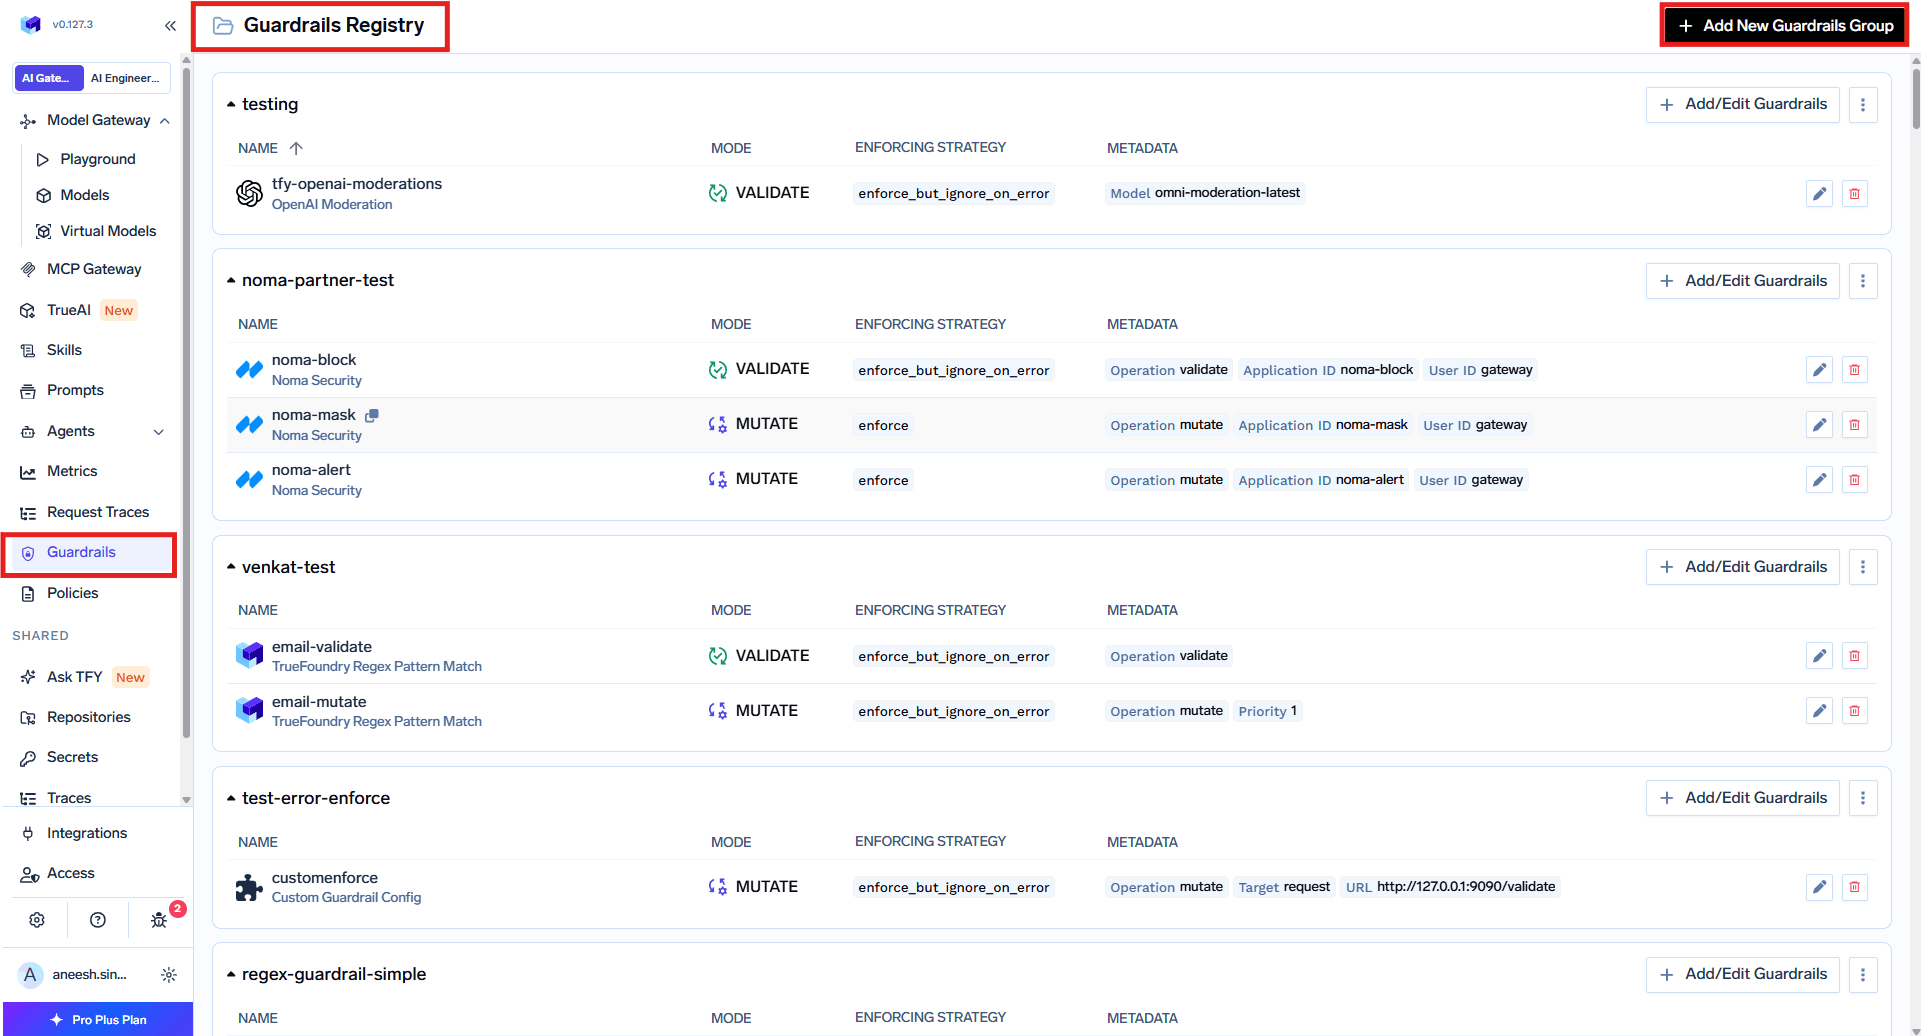
Dit zijn dezelfde AI agent guardrails die al het agent-verkeer beschermen, toegepast op de specifieke risico's van door AI geschreven code.
Wanneer vibe coding-tools externe systemen aanroepen via MCP, controleert de MCP Gateway welke servers en welke individuele tools een agent kan gebruiken, inclusief authenticatie en audit-logging. Zo kan een coding-agent de repository lezen die hij nodig heeft, zonder dat hij bij productiedata kan waar hij niet bij hoort.
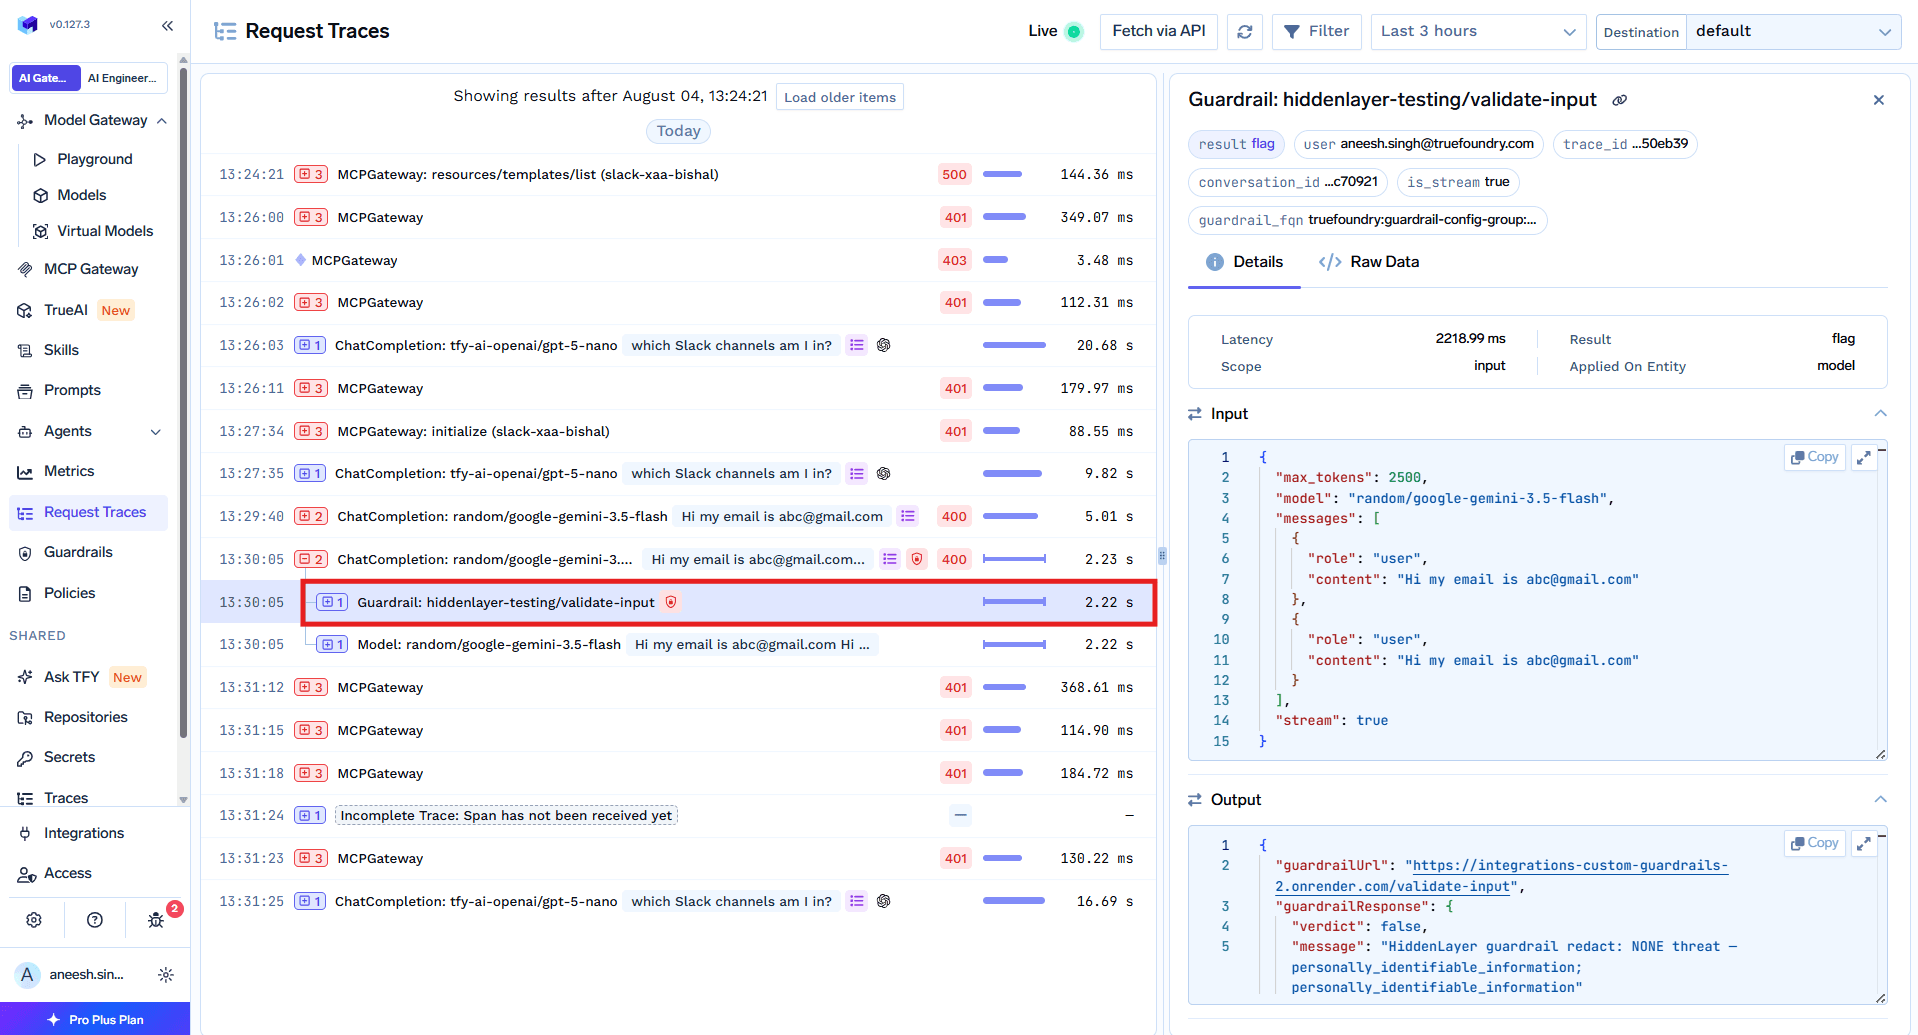
Het netto-effect is dat vibe coding snel blijft voor ontwikkelaars, en dat het platformteam één plek krijgt om kosten te inzien, toegang af te dwingen, gegenereerde code te controleren en toolgebruik te auditen. Niets daarvan hangt af van het standaardiseren van iedereen op één enkele tool, wat juist het punt is: beheer de calls, niet de editor.
Vibe coding is hier om te blijven omdat het teams echt versnelt. Het risico is niet de praktijk zelf, maar het uitvoeren ervan op schaal zonder controlepunt, waardoor kosten onzichtbaar zijn, gegenereerde code ongecontroleerd blijft en tool-toegang wijd openstaat. Routeer je coding-agents via de AI Gateway en beheer hun tools met de MCP Gateway; zo behoud je de snelheid terwijl je de kostenbeheersing, guardrails en audit-trail toevoegt die een team nodig heeft.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.



Vibe coding is not inherently bad, but it carries real risk at scale, because agents can generate unsafe code, embed secrets, or call tools with side effects, and teams often have no shared view of cost or what the agents touched. It is safe when you review output and put a control point in front of the agents for cost limits, guardrails, and tool access.
They fall into agentic IDEs (such as Cursor and Windsurf), CLI coding agents (such as Claude Code and the OpenAI Codex CLI), and editor extensions and assistants (such as Cline, Roo Code, and GitHub Copilot). They differ in interface but all call models and often tools, so they can be governed at a common layer.
Route the coding agents through a gateway and apply guardrails to their traffic: a code-safety linter for dangerous commands and unsafe patterns, secrets detection for leaked credentials, and MCP-level access control so agents reach only the tools they need. That adds a machine-level check on top of human review.
Ja. Codeerassistenten zoals Cursor, Claude Code, Cline, Roo Code, en de OpenAI Codex CLI kunnen via de AI Gateway routeren, en de MCP Gateway reguleert de tools die ze aanroepen, met toegangscontrole, guardrails, en auditlogging vanuit één control plane.
Yes. TrueFoundry runs in your VPC, on-prem, air-gapped, or hybrid, so prompts, context, and tool traffic stay inside your own domain.



Het laatste nieuws, artikelen en bronnen in je inbox