November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.




De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
De EU AI Act heeft het naleven van AI-regelgeving veranderd van een juridisch vraagstuk in een cruciale uitdaging voor platform engineering. Voor enterprise leaders die verantwoordelijk zijn voor AI-systemen heeft dit nu direct invloed op:
Moderne AI-compliance kan niet worden bereikt met alleen procesdocumenten — het vereist infrastructuur die governance by design afdwingt.
De centrale vraag waar bedrijven nu voor staan is: Hoe bouwen we AI-systemen die veilig worden opgeleverd en op schaal compliant blijven zonder innovatie te vertragen?
Het antwoord wordt steeds duidelijker:
compliance moet worden ingebouwd in de AI-infrastructuur, gedurende de gehele levenscyclus, en niet achteraf toepassing voor toepassing worden toegevoegd.
De EU AI Act introduceert een risicogebaseerd regelgevingskader voor AI-systemen, met strengere verplichtingen voor toepassingen met een hoog risico en AI voor algemene doeleinden (general-purpose AI). Voor enterprise AI-leaders vertaalt de wet zich naar zeer specifieke technische verwachtingen, niet naar ethische richtlijnen op op hoofdlijnen.
In essentie vereist de regelgeving dat organisaties die gereguleerde AI-systemen gebruiken, het volgende moeten kunnen aantonen:
Samenvattend herdefinieert de EU AI Act compliance als een engineeringdiscipline — en eist dat transparantie, governance en operationele veiligheidscontrols rechtstreeks in AI-systemen worden ingebouwd. Om aan de vereisten te voldoen, is infrastructuur nodig die continu standaarden kan afdwingen over de gehele AI-levenscyclus, in plaats van losse controls die op individuele toepassingen worden gestapeld.
Een veelvoorkomende eerste reactie op druk vanuit regelgeving is proberen "compliance op te lossen in de toepassingslaag". Teams passen bestaande, door AI aangedreven diensten aan met maatwerk-controls:
Deze aanpak lijkt bij een eerste uitrol misschien te werken, maar faalt snel op enterprise schaal. Naarmate het aantal AI-diensten, modellen, LLM-providers en interne agent-workflows groeit, raakt governance gefragmenteerd en inconsistent.
Naleving kan niet betrouwbaar worden gehandhaafd wanneer controls verdeeld zijn over honderden codebase-toepassingen van verschillende teams met wisselende volwassenheid, prioriteiten en interpretaties van het beleid.
Compliance vanuit de toepassingslaag leidt tot systematische kwetsbaarheden:
Op schaal wordt compliance op de toepassingslaag niet alleen foutgevoelig, het wordt onbeheersbaar. Governance-vereisten vragen om centralisatie, standaardisatie en automatisering op infrastructuurniveau, in plaats van gefragmenteerde handhaving verspreid over de code van toepassingen.
Om fragmentatie in de toepassingslaag aan te pakken, stappen bedrijven steeds vaker over op een runtime control-plane-architectuur voor AI — een gecentraliseerde gateway-laag waar al het modelverkeer doorheen stroomt.
In plaats van veiligheids-, privacy- en compliance-logica in te bouwen in elke dienst, plaatst deze aanpak governance aan de infrastructuurzijde van AI-gebruik.
Een control plane fungeert als het enkele handhavingspunt voor beleid tijdens inference over alle toepassingen, modellen en providers heen. Het stelt organisaties in staat om compliance één keer toe te passen en overal af te dwingen.
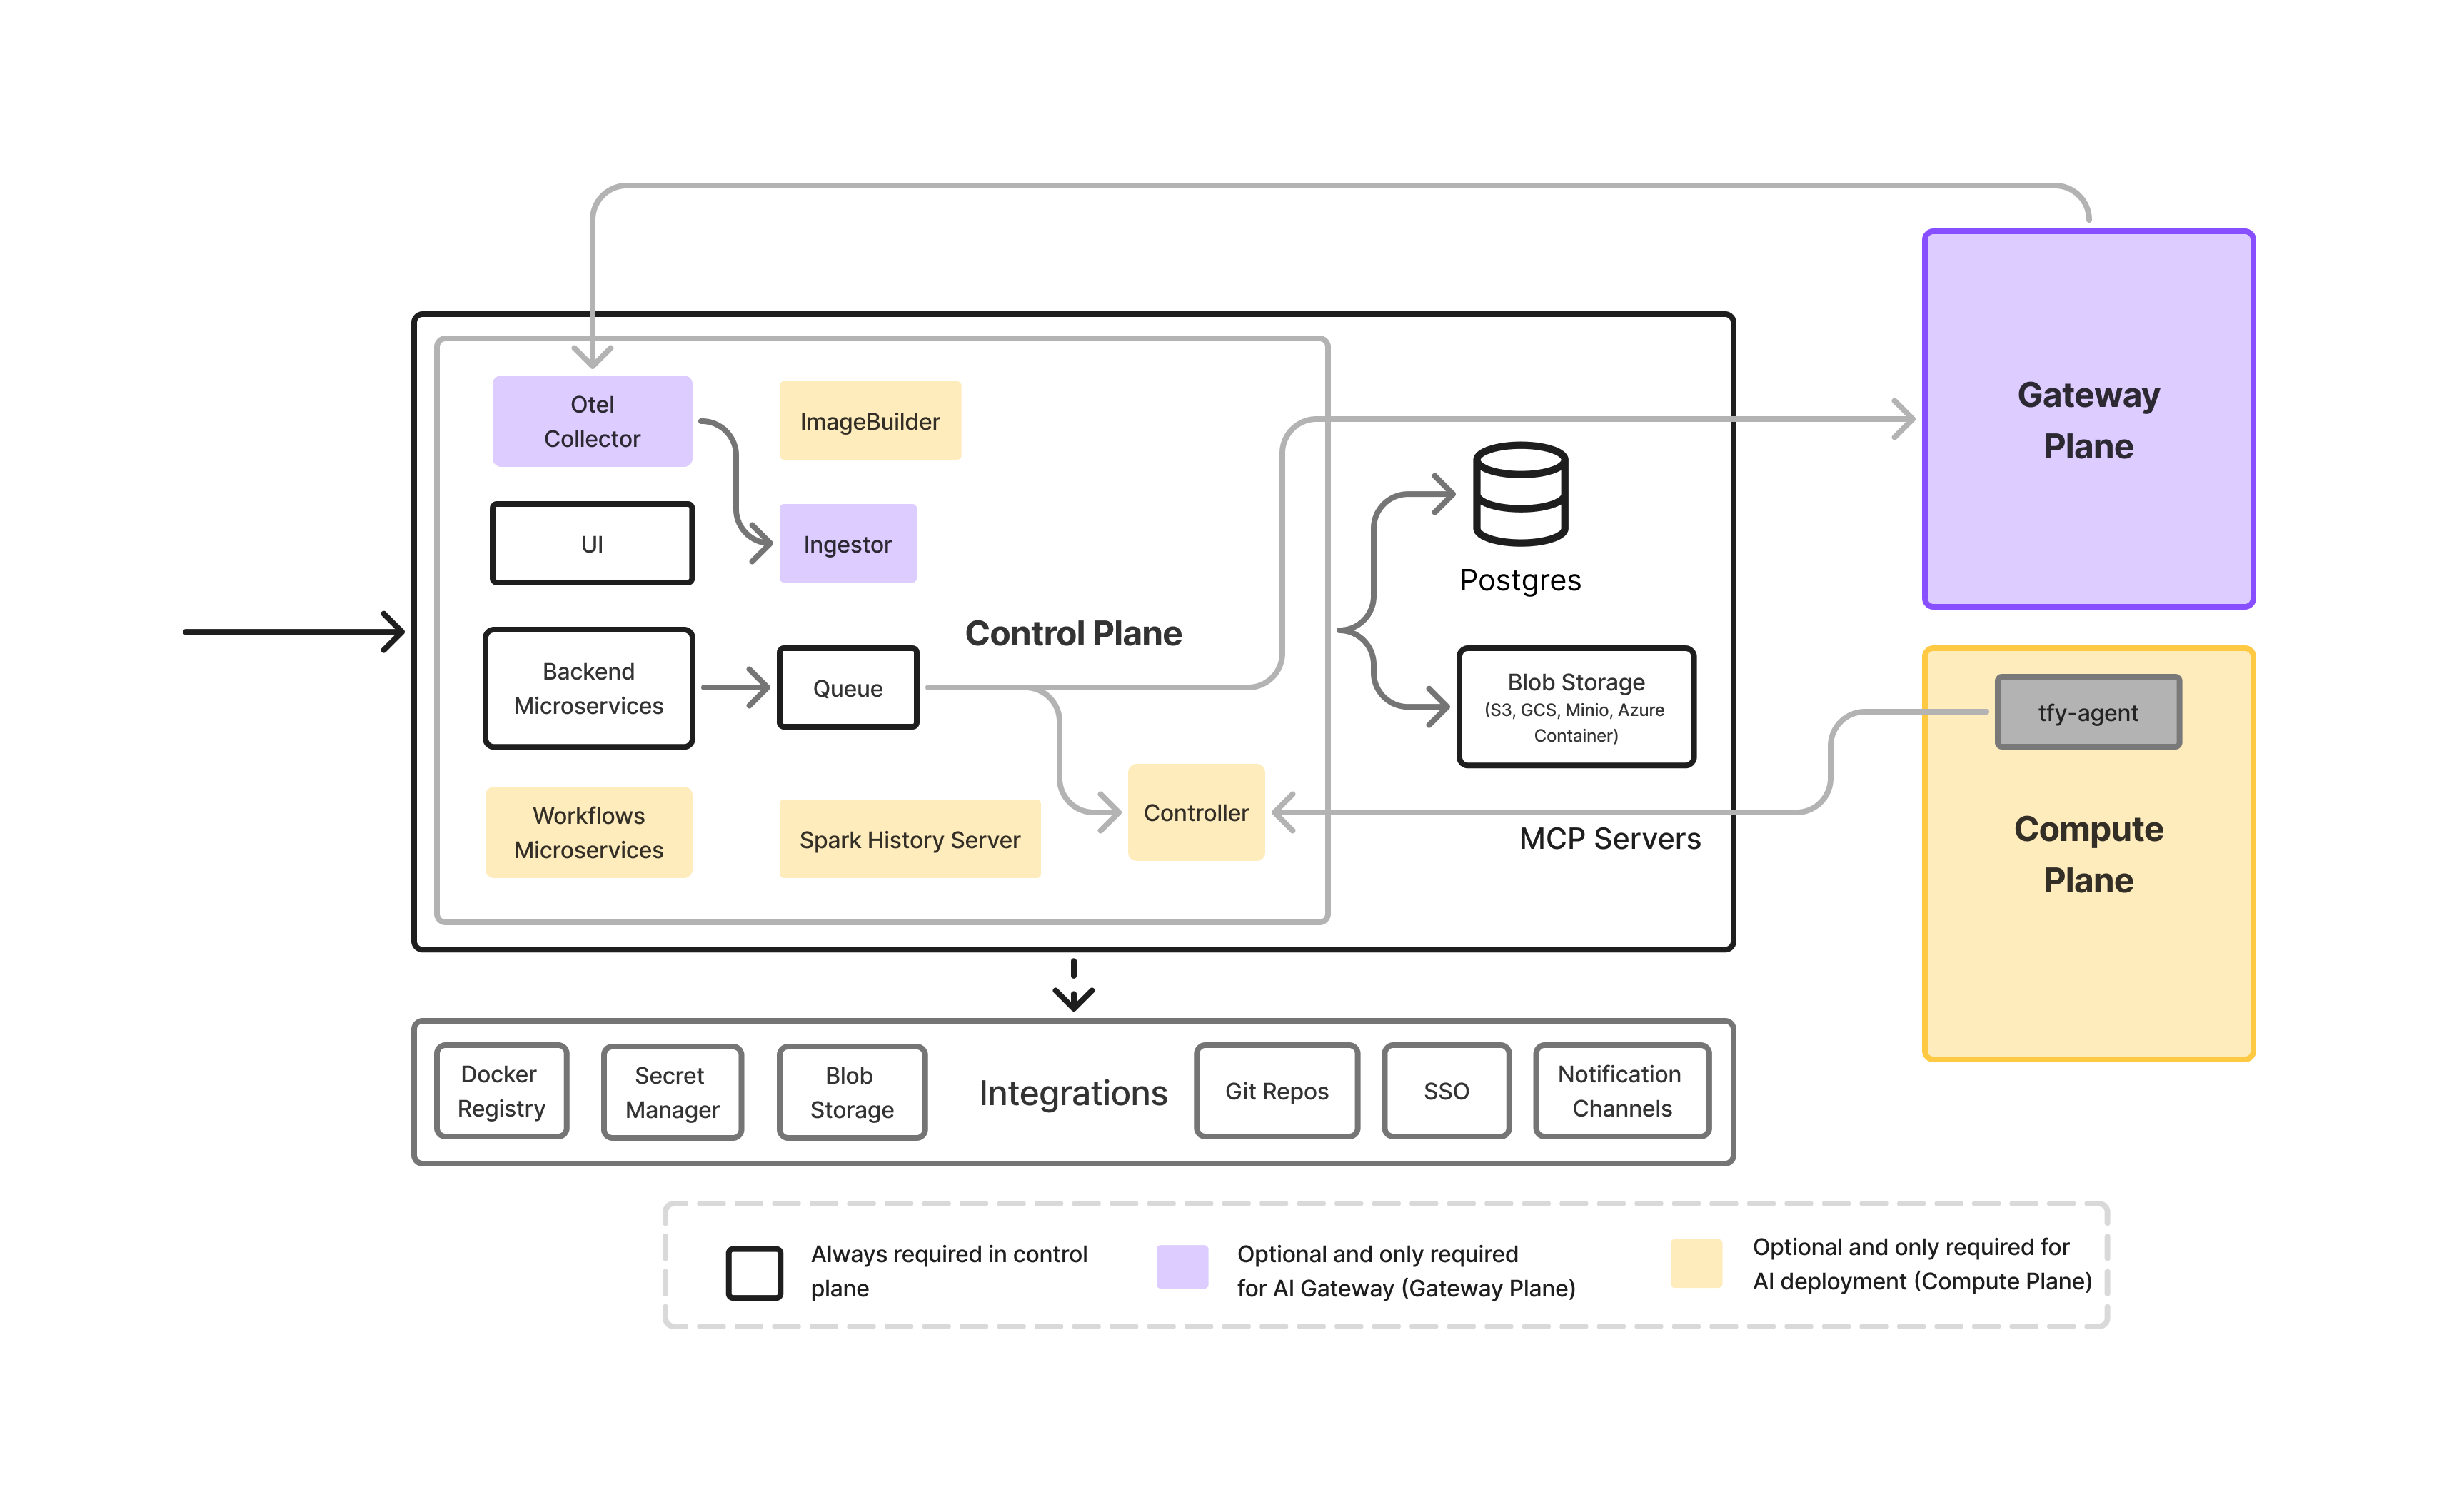
De belangrijkste mogelijkheden zijn:
Door al het inference-verkeer in één systeemlaag te consolideren, herwinnen bedrijven overzicht en uniforme controle:
Voor inference-governance is deze architecturale verandering essentieel. Het verandert compliance van gedistribueerde hacks in toepassingen naar doorlopende handhaving via de infrastructuur.
Hoewel control planes veiligheids- en transparantie-uitdagingen bij runtime oplossen, bieden ze geen oplossing voor de meest complexe wettelijke verplichtingen van de EU AI Act — die met betrekking tot de trainingslevenscyclus, risicoclassificatie, documentatie, evaluatie en goedkeuringen van AI-systemen met een hoog risico.
Runtime-governance beantwoordt hoe AI wordt gebruikt.
Het biedt geen governance voor:
Om aan deze verplichtingen te voldoen, is governance vereist over de volledige AI-levenscyclus, en niet alleen tijdens inference.
Daarom hebben bedrijven meer nodig dan een control plane — ze hebben een governanceplatform nodig dat rechtstreeks integreert in datapipelines, trainingsworkflows en uitrolsystemen.
De EU AI Act maakt één ding duidelijk: compliance is niet alleen een zorg voor de runtime-fase. Het is van toepassing op elke fase in de AI-levenscyclus - van het moment dat data wordt verzameld tot de manier waarop voorspellingen lang na de uitrol worden gemonitord.
Hoewel een AI control plane beheert hoe modellen worden gebruikt, hangt echte wettelijke compliance net zo goed af van hoe modellen worden gebouwd, gevalideerd, uitgerold en continu gemonitord. Aan deze verplichtingen in de levenscyclus kan niet alleen via de gateway worden voldaan.
Dit brengt ons bij het concept van full-stack AI governance - een architectuur waarin compliance door geïntegreerde lagen stroomt in plaats van te bestaan als geïsoleerde puntoplossingen.
In de praktijk betekent dit dat ondernemingen governance-mechanismen nodig hebben op vier sleutelniveaus:
Data is het fundament van gereguleerde AI.
Compliance begint waar data het systeem binnenkomt:
Zonder deze laag kunnen organisaties niet aantonen dat de trainingsdata achter gereguleerde modellen voldoet aan kwaliteits- en eerlijkheidsnormen.
Zodra data is voorbereid, moet governance zich uitstrekken tot modeltraining en -evaluatie:
Dit creëert een transparant technisch dossier dat aantoont dat modellen zijn getest, gevalideerd en beoordeeld voordat ze in productie worden genomen — wat essentieel is voor hoog-risicoclassificaties onder de EU AI Act.
Deployment is het punt waar technische controle verandert in regelgevende verantwoordelijkheid.
Voor hoog-risico AI-systemen is het simpelweg toestaan dat teams modellen naar productie pushen onacceptabel. Governance vereist in plaats daarvan:
Deze laag operationaliseert de vereiste voor menselijk toezicht (human-in-the-loop) — om ervoor te zorgen dat gereguleerde modellen niet live kunnen gaan zonder expliciet toezicht en goedkeuring.
Compliance stopt niet wanneer een model wordt geleverd.
Productie-governance vereist:
Monitoringdashboards moeten zowel engineeringteams als compliance-auditors kunnen bedienen met dezelfde onderliggende telemetrie, waardoor governance verandert in een meetbare operationele activiteit in plaats van periodieke documentatie.
Wanneer gecombineerd met een runtime AI control plane, vormen deze levenscycluslagen een echte compliance-structuur voor de onderneming - governance die systemisch, continu en geautomatiseerd is in plaats van reactief of handmatig. Deze geïntegreerde architectuur neemt de noodzaak voor gefragmenteerde controles weg en stelt ondernemingen in staat om AI-adoptie met vertrouwen te schalen naar gereguleerde domeinen.
Maar infrastructuur alleen is niet genoeg - tooling moet deze governance bruikbaar maken voor echte engineeringorganisaties.
TrueFoundry is ontworpen om AI governance in elke compliancelaag te operationaliseren, niet als een losse beleidschecklist, maar als ingebouwde infrastructuur.
In plaats van veiligheid, documentatie, goedkeuringen en monitoring te behandelen als parallelle handmatige processen, sluit TrueFoundry ze rechtstreeks in de ML-ontwikkelingslevenscyclus in. Hierdoor kunnen teams snel handelen en tegelijkertijd afgestemd blijven op wettelijke verplichtingen. Hieronder leest u hoe de belangrijkste vereisten van de EU AI Act platform-native workflows worden binnen TrueFoundry.
Compliance begint voordat de training überhaupt start. TrueFoundry behandelt datasets als geversioneerde, auditeerbare assets in plaats van ad-hoc bestanden of notebook-artefacten:
Dit zorgt ervoor dat teams kunnen verifiëren en bewijzen dat trainingsdata representatief is en systematisch wordt beoordeeld, in plaats van informeel te worden samengesteld.
Elk model dat met TrueFoundry wordt uitgerold, behoudt volledige lineage terug naar de oorspronkelijke data en pipelines:
Evaluatieresultaten worden opgeslagen als artefacten die aan de modelversie zijn gekoppeld, wat een verdedigbaar compliancedossier oplevert dat veel sterker is dan losse documenten of spreadsheets.
Gereguleerde AI vereist meer dan geautomatiseerde CI-deployments. TrueFoundry implementeert governance rechtstreeks op het moment van release:
Dit zet de vereiste voor menselijk toezicht uit de EU AI Act om in een tastbare operationele controle in plaats van een ambitieus beleid.
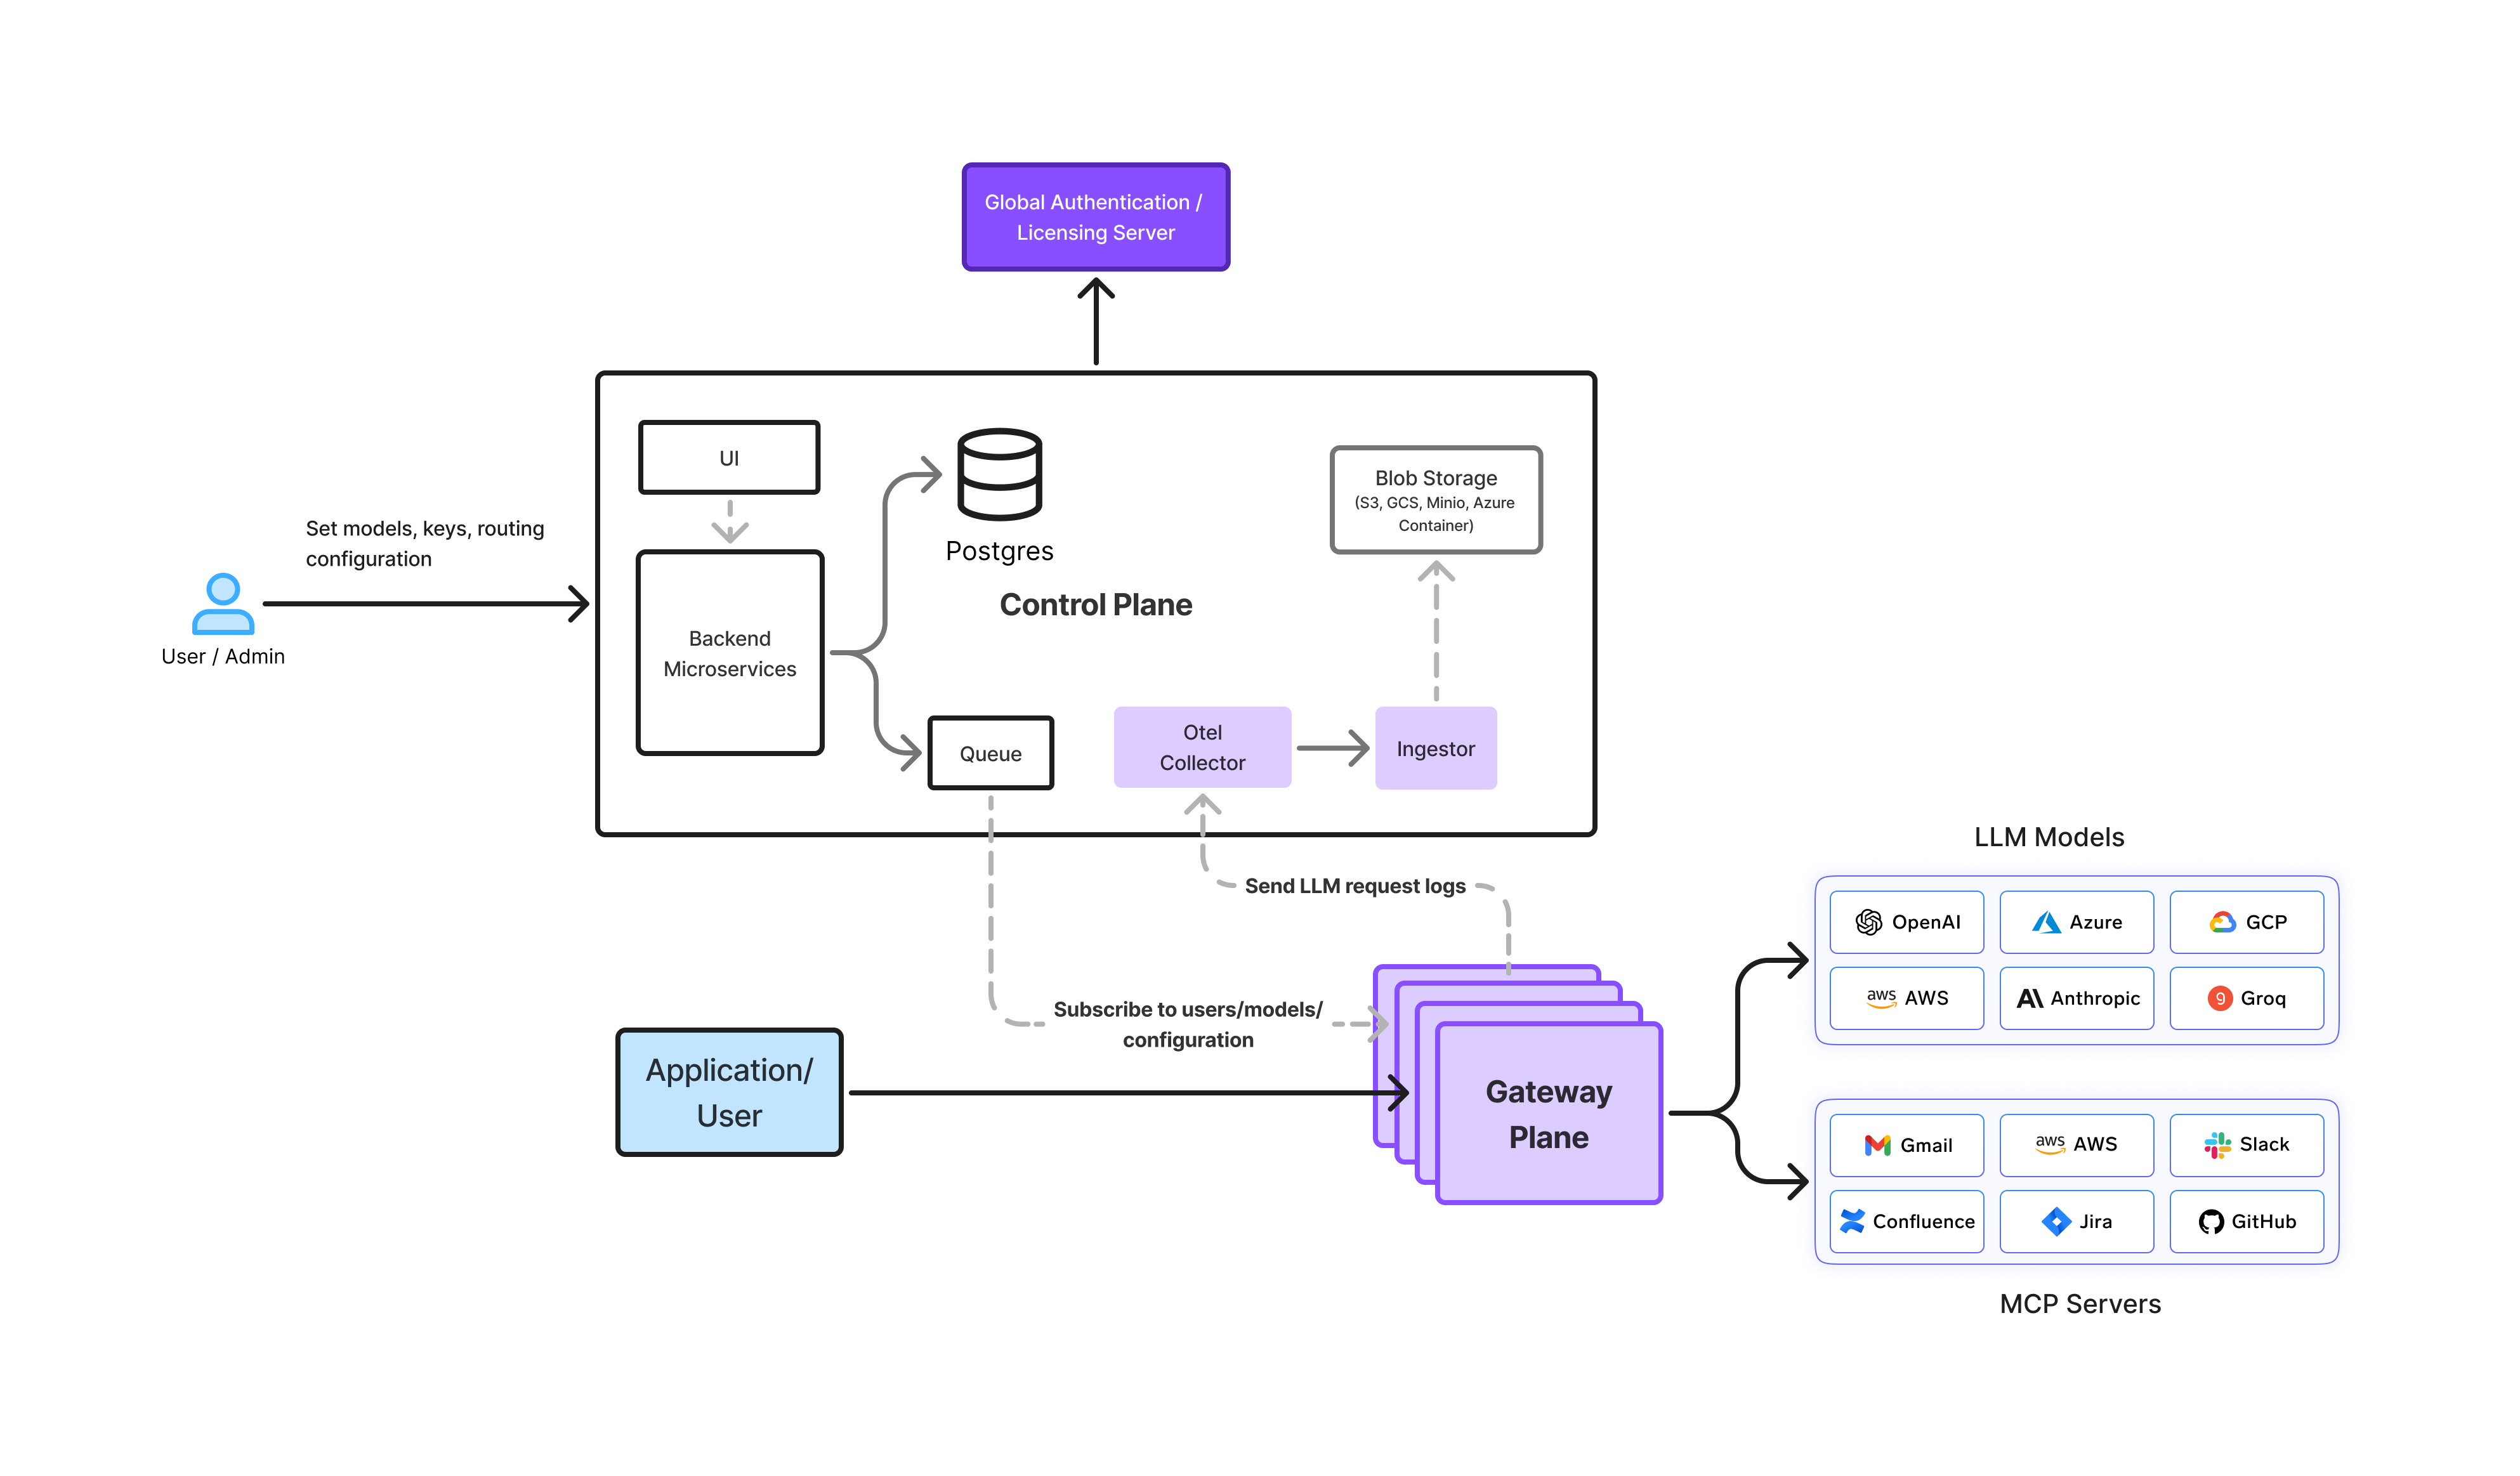
Hoewel levenscyclusgovernance zorgt voor veilige ontwikkeling en release, vereist effectieve compliance actieve controle tijdens live AI-gebruik. TrueFoundry’s geïntegreerde AI Gateway en Agent Gateway bieden gecentraliseerde runtime-handhaving:
Elke runtime-request wordt gecorreleerd terug naar:
Gebruiker → Applicatie → Model → Dataset → Trainingspipeline
Deze Chain of Custody biedt continue end-to-end traceerbaarheid - een kritieke compliance-functionaliteit die veel organisaties missen zodra modellen de experimenteerfase verlaten en gedistribueerde productiesystemen betreden.
Deployment is niet het eindpunt. TrueFoundry sluit compliance-verificatie in binnen productie-monitoring:
Deze dashboards maken het mogelijk voor zowel:
Continue observatie vervangt statische certificeringen - wat precies aansluit bij de nadruk van de EU AI Act op operationele verantwoordingsplicht.
AI-deployments in de onderneming moeten niet alleen aansluiten bij governance-principes, maar ook bij datasoevereiniteit en infrastructuurcontroles. TrueFoundry ondersteunt conforme uitvoeringsomgevingen via:
Deze mogelijkheden stellen ondernemingen in staat te voldoen aan EU-verplichtingen voor datalokalisatie en interne beveiligingsnormen zonder platforms te fragmenteren op basis van geografie. Door het combineren van:

TrueFoundry levert een geüniformeerde AI governance-fabric - wat de noodzaak voor losgekoppelde tooling en compliance-workarounds in gereguleerde AI-omgevingen wegneemt.
De EU AI Act vertraagt AI-innovatie niet - het verhoogt de lat voor hoe AI op schaal moet worden gebouwd en beheerd.
Voor enterprise-leiders is de weg voorwaarts helder: compliance kan niet worden behandeld als een juridische bijzaak of een patch op applicatieniveau. Het moet direct in het AI-platform zelf worden ingebouwd, van gegovernde datapijplijnen en model lineage tot gecentraliseerde runtime-besturingselementen en continue monitoring. Organisaties die deze infrastructure-first benadering omarmen, zullen niet alleen efficiënter aan regelgeving voldoen, maar behalen ook een sterkere operationele discipline, een hoger klantvertrouwen en een snellere enterprise-adoptie. Verantwoorde AI is geen differentiator meer; het wordt het fundament voor duurzame schaalbaarheid.
Door governance en toezicht in te bedden over de gehele AI-lifecycle, stellen platforms zoals TrueFoundry teams in staat om met vertrouwen te innoveren binnen gereguleerde omgevingen - door AI-systemen te bouwen die niet alleen krachtig zijn, maar ook transparant, verantwoordelijk en compliant by design.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox