


November 17, 2026
|
5 min read



Blazingly fast way to build, track and deploy your models!
インフラレイヤーのダッシュボード上ではシステムが順調に稼働しており、AIモデルがデプロイされ、自律型エージェントもアクティブに動作しているように見えます。しかし、組織内の誰も「どのエージェントがどのツールを呼び出し、どの機密データにアクセスし、誰が責任を持ち、組織全体としてどれだけのコストがかかっているか」を把握できていません。
これこそが、AI control planeが解決するために構築された問題の典型例です。大企業が、分離されたLLMベースの試行錯誤から、ビジネスアプリケーションやインフラストラクチャ全体で思考、行動、通信を行う本番品質のAIシステムへと移行するにつれ、それらのAIシステムを管理するガバナンスレイヤーは、AIモデル自体と同じくらい重要になっています。
本記事では、AI control planeとは何か、従来のインフラ概念とどのように異なるのか、エージェンティックなAIワークロードにおいて何をカバーすべきか、そしてTrueFoundryがどのように統合されたcontrol planeを提供して、大規模な本番グレードのAIシステムを接続・統制するのかについて解説します。
AI control planeとは、LLMとのインタラクション、AIエージェント、MCPツールの統合、エージェント間の連携など、組織内の多様なAIシステム全体にわたって企業のルールを統制、追跡、適用する中央集権的なガバナンスハブです。
AI control planeという概念は、control planeとdata planeの分離が数十年にわたり基礎的なインフラとなってきたネットワーキング分野から適応されたものです。ネットワーキングにおいて、control planeはルーティングの決定とポリシーの適用を管理し、data planeは実際のトラフィックを伝送します。これと同じ区別がAIにも当てはまります。
AI control planeは、アクセス可能なモデルやツール、エージェントリクエストのルーティング方法、適用されるガバナンスポリシー、監査ログに保存される記録を管理します。GPUプールへのインファレンス呼び出し、MCPを介したツールの呼び出し、エージェント間のメッセージ送信といった実際の受託・実行処理(data plane)は独立して処理されます。これにより、プラットフォームチームはエージェントソフトウェアのコード変更や再デプロイを行うことなく、ルーティング、予算、データマスキング(redaction)を調整できます。
企業におけるAIデプロイの初期段階では、プロセスは単純でした。チームは大規模言語モデルに対していくつかのAPI呼び出しを行い、小規模なチームを維持し、基本的なロギングシステムを構築するだけで済みました。
しかし、そのような時代は終わり、現在では次のような状況になっています:
自律型エージェントを導入すると、単発のプロンプトでは発生しなかった方法で複雑さが何倍にも増大します。ユーザーからの1回のリクエストが、異なる15ものツールの呼び出しをトリガーし、少なくとも5つの異なるシステムが関与する可能性があります。それぞれのシステムには、独自のアクセス境界、コストへの影響、機密データの機密性レベルが存在します。
中間にAI control planeが存在しない場合:
自律型エージェントが実際の権限を持ってユーザーに代わって行動するようになると、ガバナンスのないAIシステムは単なるコスト問題だけでなく、重大な規制遵守リスクを引き起こします。

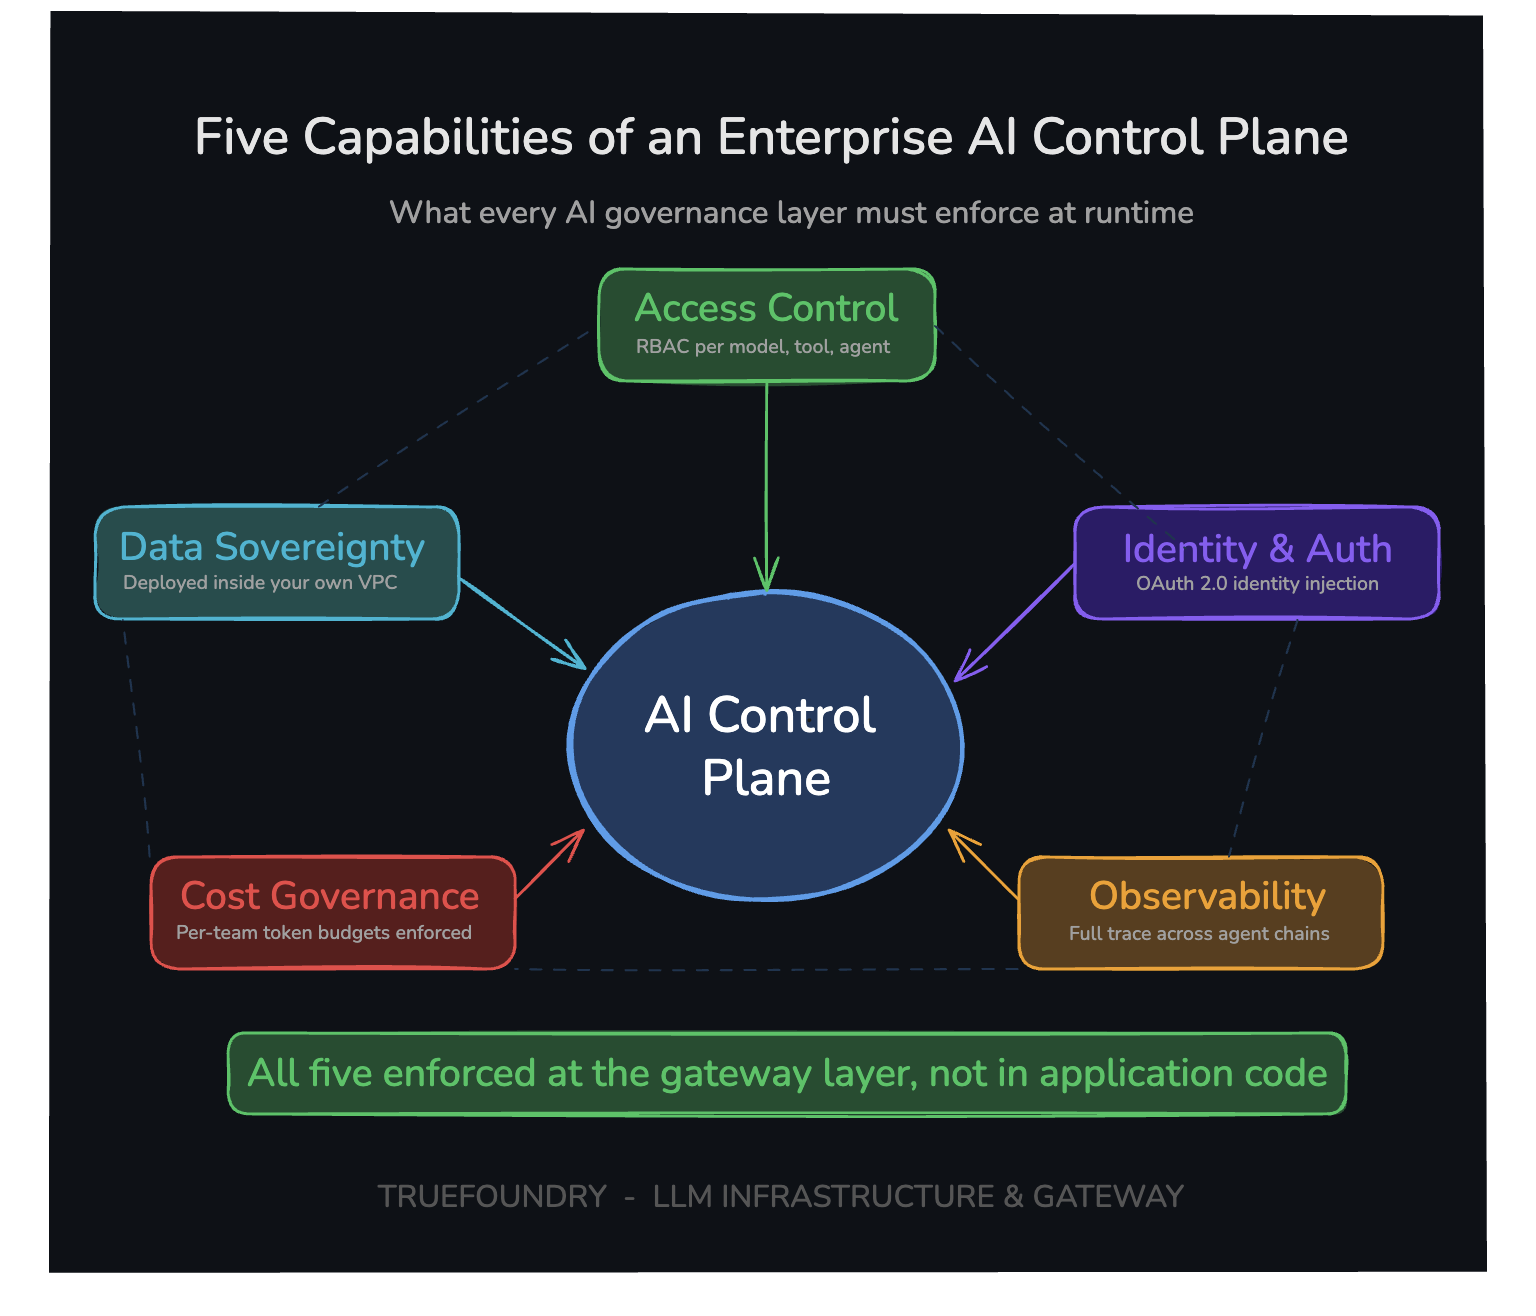
機能的なAI control planeと、単なるゲートウェイのラッパーを区別する5つのコア機能があります。効果的であるためには、それぞれがアプリケーションコード内ではなく、インフラストラクチャレイヤーで動作する必要があります。
承認されたチームとユーザーのみが、モデル、ツール、AIエージェントを使用できます。ポリシーの適用は、事後にアプリケーションコードによって強制されるのではなく、エージェントのリクエストがバックエンドシステムに送信される前にゲートウェイレイヤーで動作します。
要件には、チームおよびユーザー向けのRBAC、単なるAPIレベルではなくツールレベルでの認可、実行後ではなく実行前のポリシー適用、そしてすべてのサービス全体で適用される一貫したポリシーが含まれます。いずれかの要件が満たされない場合、アクセスロジックはチーム間で分断され不整合が生じ、大規模なシャドーエージェント問題を引き起こします。
共有サービスアカウントは、認証情報が侵害された際の被害半径(blast radius)を劇的に増大させます。エージェントのサービストークンが漏洩すると、ユーザーに代わって行動するたびに、すべてのデータベースを読み取り、あらゆるAPIを呼び出すことが可能になってしまいます。
適切なAI control planeは、ユーザーのアイデンティティをすべてのリクエストに注入し、自律型エージェントが常に実際のユーザーのアイデンティティと一致する方法で行動することを保証し、ユーザーアイデンティティを特定のスコープが定義された権限にマッピングし、OktaやMicrosoft Azure ADなどのエンタープライズアイデンティティプロバイダーと統合する必要があります。これにより、AIは匿名化された自動化から、規制枠組みやコンプライアンス監査要件を満たすアイデンティティ認識型の実行モデルへとシフトします。
すべてのリクエストは、ユーザーのアイデンティティ、モデル、ツール、コスト、レイテンシ、出力を構造化され検索可能な形式でログに記録する必要があります。これにより、最終的な入力と出力だけでなく、マルチステッププロセスの完全な実行チェーンを通じて追跡可能性を備えたエージェンティックワークフローをサポートします。
特にAIエージェントのワークフローにおいては、オブザーバビリティに更なる深さが求められます。ステップごとの実行トレーサビリティ、中間的な意思決定の記録、およびツール呼び出しチェーンのテレメトリとメタデータです。このレベルのオブザーバビリティがなければ、AIシステムの障害デバッグは証拠に基づいた分析ではなく推測になってしまいます。エージェントワークフローに関するメトリクスは、リアルタイムの可視性を備えた統一ダッシュボードを通じてアクセスできる必要があります。
トークンの使用量は、設定可能な予算上限を設定して監視し、コストが発生する前に適用される必要があります。すべてのLLMにわたるコストのリアルタイムな可視性により、請求のサプライズを排除し、責任追跡なしにAIが実行されるのを防ぎます。
強制力(Enforcement)は追跡と同じくらい重要です。AI control planeは、チーム、サービス、エンドポイントごとに定義された予算上限、トランザクションあたりの定義された最大コスト、およびトランザクションが実行される前の実行前コスト見積もりを適用する必要があります。これらの制御がなければ、料金は責任追跡なしに蓄積され、請求サイクルが終了したときにのみ表面化します。ビジネスリーダーは、統合されたクラウド請求書ではなく、ワークロードレベルでのROI属性を必要としています。
ガバナンスやアナリティクスのためにAIトラフィックを外部のSaaSプラットフォームにルーティングすると、企業はデータ送出(egress)リスクとコンプライアンス上の責任の両方に晒されることになります。各プロンプトには、PII(個人識別情報)、PHI(保護対象保健情報)、ソースコード、顧客記録、組織の内部戦略が含まれている可能性があります。多くの場合、綺麗なトレースビューと引き換えにこれらすべての要素のコピーをサードパーティのオブザーバビリティベンダーに送信することは、規制対象となる多くの企業にとって許容可能なトレードオフとは言えません。
適切なガバナンス/管理のために、新しいcontrol planeは次の4つを行う必要があります:
1) お客様のインフラストラクチャ内で動作すること(パブリッククラウド上ではなく、自社のVPC内またはオンプレミス環境など)
2) 組織のインフラストラクチャの適切なセキュリティ境界内にデータを保持すること
3) 組織のインフラストラクチャからの不必要なデータ転送を最小限に抑えること
4) 規制要件に対する完全なコンプライアンス証明(例:SOC 2、HIPAAなど)を提供すること。
この要因は通常、エンタープライズレベルでのデプロイ決定において大きな役割を果たします。
多くの組織は、既存のツールを使用してAI Control Planeを構築しようとしていますが、どのような組み合わせであっても構造的な欠陥が残ります。
これらのツールはすべて、本来AIエージェント固有のガバナンス要件以前の課題に対応するために設計されたものです。全体として、これらのギャップにより、組織のネットワーク境界内にあるすべてのモデルとツールにわたって、実行前のリアルタイムなエージェントリクエストに対するポリシー適用を確実に保証することは不可能となっています。
TrueFoundryのAI control planeを使用すると、エージェント、プロキシ、その他のコンポーネント用に別々のツールを維持するのではなく、統合AIを通じて、複数のクラウドプロバイダーにわたるすべての自律型エージェントを接続、監視、管理できるようになります。LLM gateway、MCP gateway、Agent gatewayを単一のcontrol planeに統合することで、組織は3つの切断されたシステムからではなく、単一のガバナンスレイヤーからエージェンティックワークロードを管理できます。
TrueFoundryのAI gatewayは、組織のAWS、GCP、またはAzureアカウント内にのみデプロイされます。すべてのインファレンス呼び出し、AIエージェントのオーケストレーション、ツールの実行、MCPの対話は、組織のネットワーク境界外にデータを送出することなく管理され、HIPAA、SOC 2、ITARなどの規制要件への準拠が保証されます。
これにより、プラットフォームチームは、アプリを再デプロイすることなく、新しいプロバイダーを有効化し、トラフィックの10%をそれにルーティングし、PII削除ポリシー適用ルールを適用し、毎日の支出を$2,000に制限し、すべての呼び出しを監査することができます。
TrueFoundryがどのようにAIガバナンスを統合し、エージェントワークフローを保護し、コストを制御し、企業全体へのデプロイにおいて本番グレードのコントロールを提供するかを確認するには、デモを予約してください。

TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.




AIコントロールプレーンとは、組織内のLLMインタラクション、AIエージェント、MCPツール統合、エージェント間接続など、多岐にわたるAIシステム全体にわたり、コンプライアンス要件の管理、追跡、強制を行う中央集権的なガバナンス層です。これはデータリクエスト経路におけるインテリジェントな層として機能し、すべてのエージェントリクエストが適切に実行されることを保証するとともに、責任の所在を明確にし、あらゆるエージェントワークフローにおいて適切な監査証跡が維持されるようにします。
AIコントロールプレーンは、組織全体におけるAIのアクセス制御と利用を管理することで、可視性、セキュリティ、コスト管理を実現します。これがなければ、企業はプロバイダー統合の断片化、過剰な権限範囲を持つ共有サービスアカウント、把握できないトークン消費、不完全な監査ログ、シャドーAIエージェントといった課題に直面することになります。AIコントロールプレーンを導入すれば、すべてのモデル呼び出しとエージェントのアクションに対して単一のポリシー適用レイヤーが機能し、コスト、アクセス権、コンプライアンス要件の証跡を一元管理できるようになります。
AIコントロールプレーンは3つの層で構成されています。LLMゲートウェイは、APIルーティング、キー保護、予算ポリシーの適用、およびプロンプトとレスポンスのガードレールを管理します。MCPゲートウェイは、AIエージェントとツールの対話を制御し、どのIDおよび認可スコープでどのツールが利用可能かを定義します。エージェントゲートウェイは、自律型エージェントのオーケストレーションを管理し、マルチステップのワークフローやセッションレベルのガバナンスポリシーを定義します。これら3つの層はすべて、ID管理、コストテレメトリ、監査ポリシーを共有しています。
ネットワークエンジニアリングにおいて、コントロールプレーンとは、オペレーションの実行、ルーティング、アクセス制御、ポリシー決定に関する判断を行うシステムの一部を指します。一方、それらの決定を実行するシステム部分はデータプレーンと呼ばれます。AIの分野では、AIコントロールプレーンがどのモデルやツールにどのような条件下でアクセスできるかというポリシー施行の判断を行い、データプレーンが実際の推論やエージェントの実行を担います。























