



November 16, 2026
|
5 min read


Blazingly fast way to build, track and deploy your models!
プロトコルをステートレス化した同じ MCP 2026-07-28リリースによって、2つの拡張機能もファーストクラスへと昇格しました。それは、サンドボックス化されたiframe内にレンダリングされる対話型UIをツールが返せるようにする「MCP Apps」と、クライアントがtasks/get、tasks/update、tasks/cancelを使用して操作する耐久性の高いステートマシンとして長時間実行作業をモデル化する「Tasks」です。これらは極めて有用であると同時に、完全に新しいガバナンスおよびセキュリティの管理対象(サーフェス)でもあります。本記事では、それぞれの仕組み、新たなリスクの発生場所、そしてそれらをガバナンスする場所としてGatewayが最適である理由について解説します。
プロダクトエンジニアのHanaは、「四半期レポートの生成」を行うMCPツールをリリースし、この2つの新しい拡張機能を両方活用して優れた機能に仕上げました。ユーザーがサンドボックス化されたパネルで調整できる対話型プレビューとしてMCP Appを返し、また生成に数分かかるため、呼び出しがブロックされないようTaskとしてモデル化しました。デモは大成功でした。問題が発生したのはその翌週です。Appがレンダリングしたプレビューには、信頼できないレコードから直接取得されたベンダー名が含まれており、同僚から「その面にレンダリングされる内容をチェックする仕組みが何もない」と指摘されました。それはモデルが読み戻すコンテンツと同じものでした。さらに、あるレポート生成Taskは18分間も実行され、完了して結果を返すまで進捗もコストも見えないまま、静かにトークンを消費し続けていました。
どちらもHanaのコードのバグではありませんでした。これらは、ツールの呼び出しに対するガバナンスはあっても、レンダリングされたUIや長時間実行タスクに対するガバナンスが存在しないシステムにおいて、仕様が許可している通りの動作を新しい面が実行した結果でした。2026-07-28リリースは、単にトランスポートをシンプルにしただけでなく、価値、そしてリスクが新たに存在する2つの場所を追加したのです。本記事では、Hanaのようなトラブルを回避しつつ、これらを活用してシステムを構築する方法を説明します。
このリリースでは、拡張機能が本格的なフレームワークとして再編されました。各拡張機能にはReverse-DNS識別子、独自のリポジトリとメンテナ、そしてコア仕様とは独立して進行するバージョンが与えられます。クライアントとサーバーは、機能(capabilities)内の拡張機能マップを通じてサポート状況をネゴシエーションします。サーバーがMCP Appsまたは特定バージョンのTasksに対応していることを宣言し、クライアントも同様に宣言して双方が同意すればそれを使用し、同意しなくても接続自体は機能します。MCP AppsとTasksは、そのファーストクラスの最初の2つの例です。
重要なのは、どちらもツールのプリミティブを置き換えるものではないという点です。ツールは依然としてJSON引数を受け取り、JSON結果を返します。Appはツールの上にオプションのレンダリング面を追加し、Taskは作業が長時間に及ぶ場合にツール呼び出しの結果がどのように配信されるかを変更します。そのため、これらは「拡張」として理解するのが最も適切であり、既存のツールに適用しているガバナンスを置き換えるのではなく、これらをカバーするように拡張する必要がある理由もそこにあります。
MCP Appを使用すると、ツールはホストがサンドボックス化されたiframe内にレンダリングする対話型UIリソースを返すことができます。仕様の議論における例えは適切です。ホスト型ダッシュボードがAPIを拡張するのと同様に、Appはツールを拡張します。ツールのJSONコントラクトは変更されず、Appはホストがユーザーに表示できる対話型シェルとなります。Hanaのレポートツールの場合、Appはプレビューパネルに該当します。
この機能はネゴシエーションされるものであり、前提とされるものではありません。サーバーは機能宣言の中でAppによる拡張を宣言し、Appsをサポートしていないホストは単にJSON結果を取得するのみで、余分なレンダリングは行いません。この段階的な機能低下(グレースフル・デグラデーション)は優れた設計ですが、Appという面がオプションであり、それが何をもたらすかを深く考えずに簡単に導入できてしまうことも意味しています。これについては次のセクションで扱います。
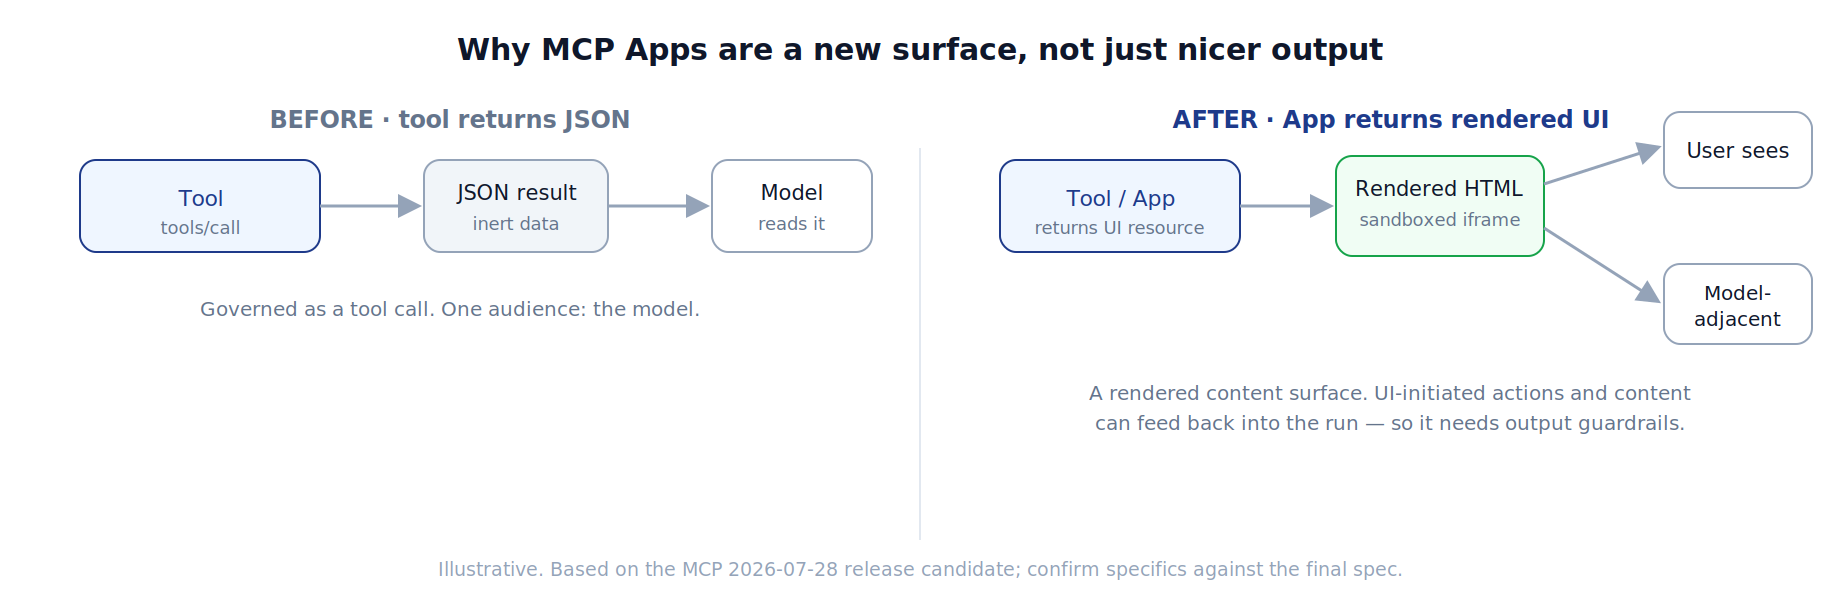
Appにおける新たなリスクは、レンダリングされたコンテンツに2つの対象(ユーザーとモデル)が存在することです。ユーザーがそれを目にするため、パネル内にレンダリングされる不審なデータはクライアントサイドのコンテンツに関するリスクとなります。サンドボックス化されたiframeにより被害範囲は制限され、まさにそれが理由でホストはサンドボックス内でレンダリングを行いますが、「サンドボックス化」はマークアップがホストに対して実行できることを制限するものであり、コンテンツが何を伝えられるかを制限するものではありません。ホストの挙動によっては、Appのコンテンツ、背景データ、またはUIを起点としたアクションがモデルのコンテキストにフィードバックされる可能性があるため、App内にレンダリングされた不審なテキストは、当社のプロンプトインジェクションに関する記事で扱った間接的プロンプトインジェクションのもう1つの経路となります。これは、モデルの前に渡されるフィールドに命令が忍ばされる攻撃手法です。
実務上のスタンスとしては、Appのコンテンツを、モデルに近接する他のコンテンツと同様にスクリーニングが必要な「信頼できない出力」として扱うことです。レンダリングされる内容をスキャンおよびサニタイズし、エスケープ処理なしに生の不審なデータを面内に挿入しないようにし、Appのサンドボックス制限を厳格に保持します。Hanaのベンダー名フィールドは典型的なミスです。信頼できないデータが、ユーザーとモデルの両方が消費するレンダリング面に直接挿入され、その間にガードレールが存在しなかったのです。
Tasksは2025-11-25のコア仕様では実験的機能でした。2026-07-28リリースでは、ステートレスな世界向けに設計されたライフサイクルを持つ公式拡張機能へと移行しました。このモデルはリクエスター駆動型です。サーバーは即時の結果の代わりにタスクハンドルでtools/callに応答でき、クライアントはtasks/get、tasks/update、tasks/cancelを使用して作業を進行させます。(以前の2025-11-25の実験的な仕様にはtasks/listやtasks/resultも含まれていましたが、RCではget/update/cancelを中心にライフサイクルが再構成され、プロトコルがステートレス化した後は安全にスコープを定義できないtasks/listが削除されました。正確なメソッドセットはRC固有のものとして扱い、結果の配信については最終仕様を確認してください。)Taskは、実質的に小規模な耐久性のあるステートマシンと、その結果へのポインタを組み合わせたものです。
サポートはきめ細かくネゴシエーションされます。ピアは単に「tasksをサポートする」と宣言するのではなく、どのリクエストがTask拡張可能であるかを明示します。機能マップ(capabilities map)ではこれが明記されます。
2026-07-28 RCにおけるTasksのネゴシエーション(例示。正確な拡張機能IDとスキーマは最終仕様で確認してください)
上記の形状はRCの拡張機能フレームワークを示す例であり、逐語的なスキーマではありません。tasks/listを含んでいた以前の capabilities.tasks 形式は、2025-11-25の実験的 Tasks APIに属していたものです。RCでは、Reverse-DNSで識別される拡張機能マップの下にネゴシエーションが移動しました。実装前に、7月28日の最終仕様で最終的な識別子とフィールドを確認してください。
requests の下にリストされていないものはすべて同期処理のままとなります。クライアントは、サーバーが宣言していないリクエストに対してTask拡張を試みてはなりません。これは、サイドチャネルを独自に作成することなく、MCPネイティブな方法で並行性を実現するクリーンな手法です。タスクハンドルはサーバーが発行する明示的な識別子であり、クライアントがそれを引き渡すため、ステートレスモデルが推奨する「明示的な状態のパターン」と一致し、ステートレスなコアと自然に組み合わさります。
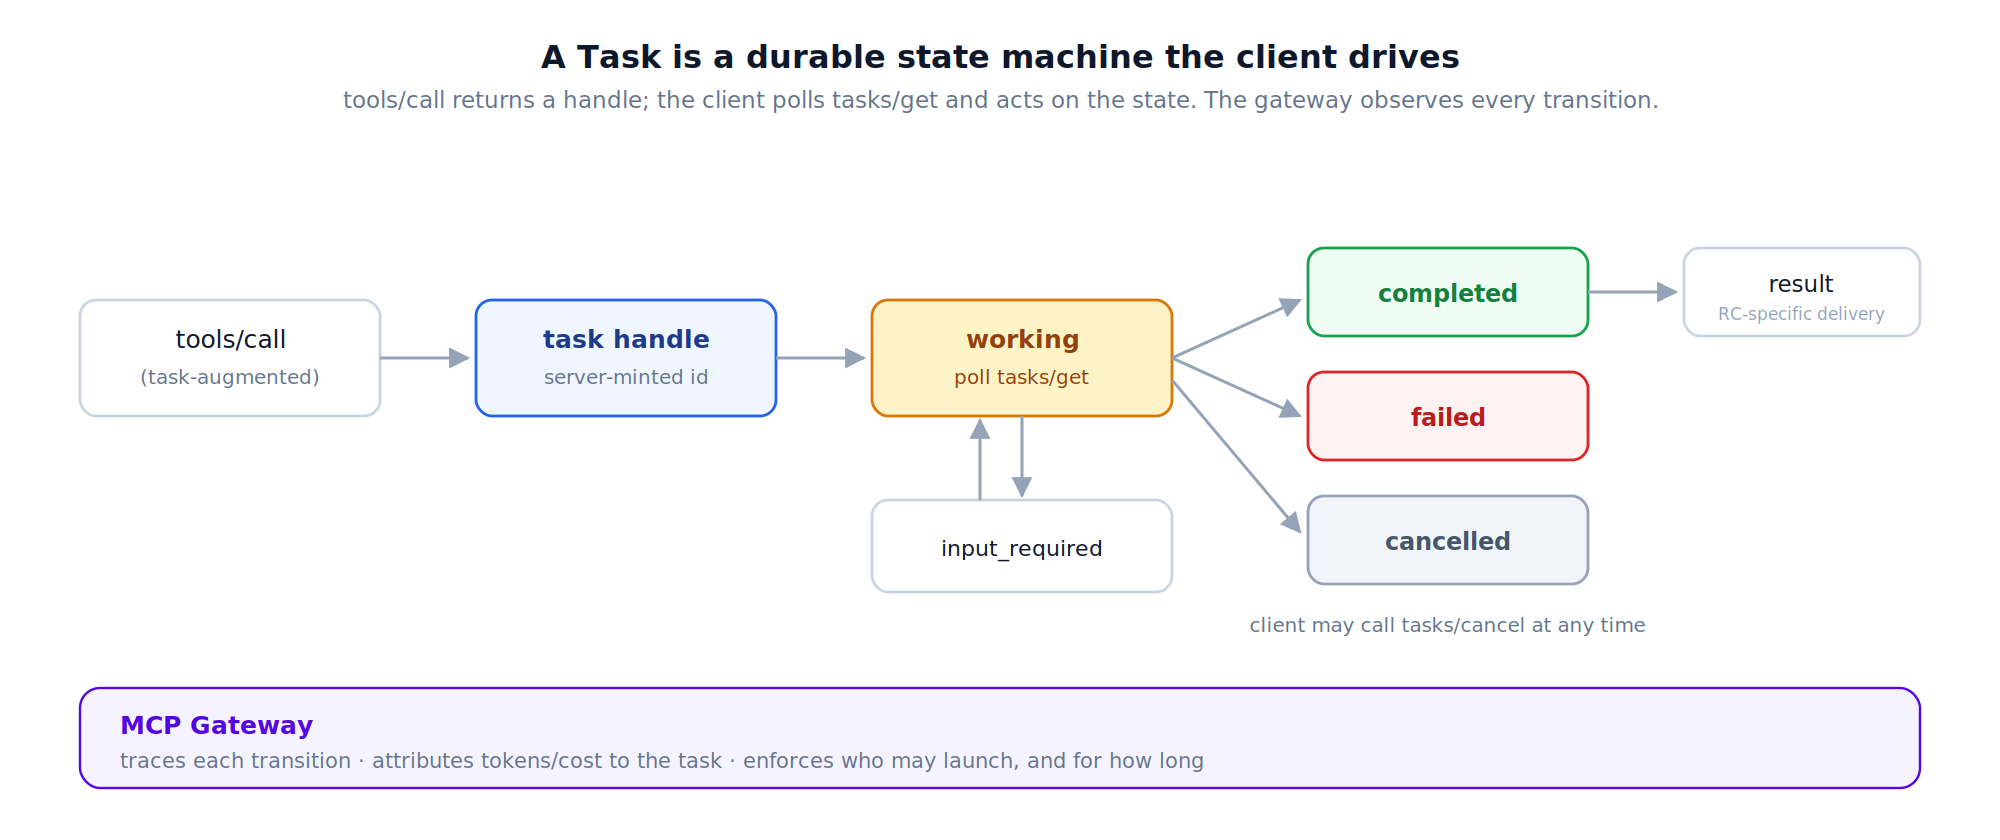
Hanaが直面した「18分間のブラックボックス」は、Tasksにおける運用上の核心的な問題です。完了するまで何も返さない長時間実行タスクはブラックボックスであり、進捗を表示することも、累積するコストを確認することも、停止しているタスクと処理が遅いだけのタスクを区別することもできません。ライフサイクルによってフック(フックポイント)が提供され、クライアントは状態をポーリングして進捗や中間更新を表示できますが、誰かがそれらの遷移を記録し、実行全体でタスクが消費したトークンを集計し、それを可視化する必要があります。
各ステップで可視性を確保しながらタスクを完了まで進行させる(クライアントループの例)
これは、本シリーズの他の内容と同じオブザーバビリティの概念を、新しいオブジェクトに適用したものです。通常の文脈を捉えるトレースは、Taskをそのライフサイクル全体で開いたままの「スパン」として扱い、トークンとコストの計算をそのTaskに帰属させる必要があります。TrueFoundryのMCP Gatewayは、すべてのMCPサーバーの呼び出しをすでにトレースし、ユーザー、ツール、チームごとに使用量を帰属させています。Taskは、単一の瞬間ではなく時間をかけて拡張された同じテレメトリであり、これこそがHanaのレポートツールに欠けていたピースでした。
プロトコルはAppsやTasksの「動作方法」を決定しますが、「誰がどのような制限のもとで使用できるか」については意図的に利用者に委ねています。そこには具体的な問いを伴うガバナンスのギャップが存在します。そもそも長時間実行Taskの起動を許可されるエージェントやユーザーは誰か? 18分間の実行が偶発的な事故ではなくポリシーによる決定となるよう、Taskが強制キャンセルされるまでのタイムアウトやトークン予算はどのように設定されるか? どのツールがAppを返すことを許可され、どのようなコンテンツがそこにレンダリングされることを許されるのか?
新しい管理面に対するGatewayポリシーの例(スキーマはGateway固有です)
これらはいずれも特殊なものではなく、モデル呼び出しやツール呼び出しにすでに適用されているロールベースアクセス制御(RBAC)、予算制御、およびガードレールの仕組みを2つの新しいオブジェクトに適用したものです。これを一元化すべき理由は、AppsやTasksが多数のサーバーにわたって多くのエージェントで使用されるためであり、サーバーごと、アプリごとの個別の再実装こそが、18分間のタスクやチェックされていないパネルの見落としを生む原因となるからです。単一のポリシーポイントを設けることで、「誰が、どれだけの時間Taskを起動でき、App内に何をレンダリングできるか」という問いに対する回答を一元化できます。
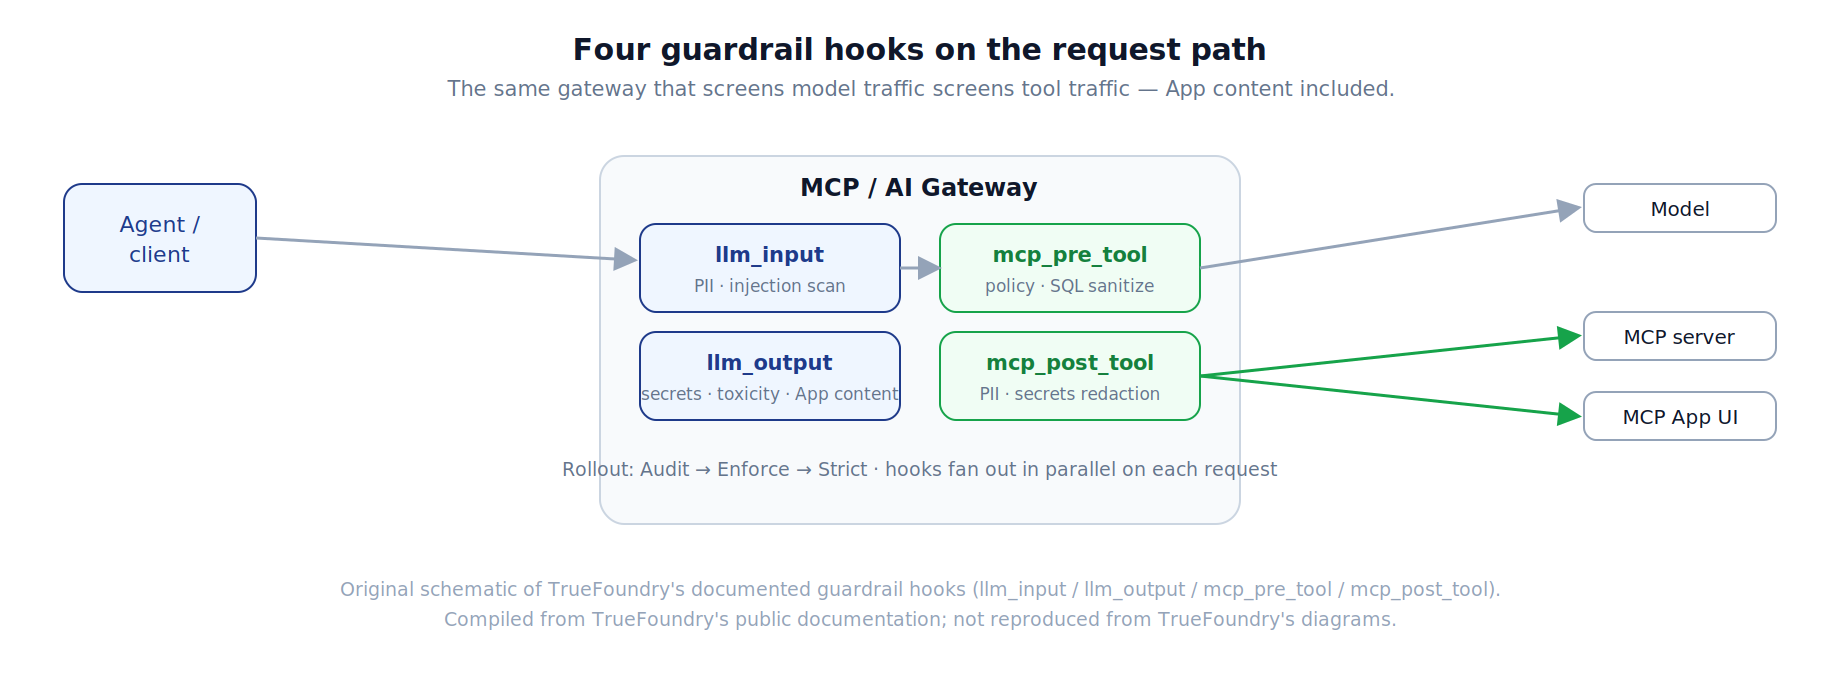
ガードレールは、Gatewayがドキュメント化された一連のフックでコンテンツをスクリーニングするため、このガバナンスが最も具体化する部分です。TrueFoundryのGatewayは4つのフックを公開しています。モデルトラフィック用の llm_input と llm_output、およびツールトラフィック用の mcp_pre_tool と mcp_post_tool です。さらに、任意の数のバリデータ(PII検出、シークレットスキャン、プロンプトインジェクションや毒性の分類器、SQLサニタイザー、CedarやOPAによるポリシーチェック)を各フックに接続できます。これらは同じリクエスト上で並行して動作するため、入力ガードレールはモデル呼び出しと同時に実行され、違反があればトークンが課金される前にリクエストをブロック・キャンセルできます。本番環境でこれを安全に維持するための運用上の鉄則は、段階的なロールアウトです。「監査(違反をログ記録しトラフィックは通す)」→「適用(違反時はブロック、プロバイダエラー時はフェイルオープン)」→「厳格」の順に進めることで、ガードレールプロバイダの障害によってシステム全体が停止する事態を防ぎます。
2025-11-25コア仕様の実験的Tasks APIを採用していた場合、新しい拡張機能への移行は単なる名称変更ではなく、本格的な移植作業となります。ライフサイクルとメソッドは tasks/get、tasks/update、tasks/cancel を中心に再構成され、機能のネゴシエーションは明示的かつ粒度の細かいものになりました。良いニュースとして、このリリースで採用された非推奨化ポリシーにより、非推奨化から削除までに最低12か月の猶予期間が保証されているため、特定の期日に突然動作しなくなるのではなく、移行を進める間も古い仕様が機能し続けます。
リスクの低い移行パスは、ステートレスへの移行ですでに推奨されている方法です。明示的なハンドルを発行・要求するツールを記述し、前提とせずにTasks拡張機能をネゴシエーションし、リリース候補(RC)を暫定的なものとして扱います(RCは2026年5月21日に仕様凍結され、7月28日に最終決定される予定ですが、検証期間中は仕様テキストが変更される可能性があります)。過渡期において実験的形式と拡張機能形式の両方を解釈できるGatewayが存在することは、ステートレスなトランスポート移行期においてシステムを保護してくれたのと同様に、非常に有益です。
AppsとTasksは、本シリーズが繰り返し提示してきたパターンをさらに強化します。「プロトコルはメカニズムを定義し、Gatewayはプロトコルが定義していないガバナンスを提供する」という点です。MCP Gatewayは、すべての登録済みMCPサーバーの前面に配置され、ディスカバリー、認証、RBAC、リクエストレベルのトレースを提供するポイントとして機能します。これはまさに、AppコンテンツのスクリーニングやTaskライフサイクルの監視・制限を行うべき場所そのものです。

具体的には、Appにレンダリングされるコンテンツはモデルに近接する他の出力と同じ出力ガードレールを経由して流れ、Taskは起動したエージェントにトークンとコストが帰属する長寿命のスパンとしてトレースされます。これには、サーバーごとに個別のガバナンスシステムを追加するのではなく、MCP Gatewayがすでに提供しているディスカバリー、RBAC、オブザーバビリティを利用します。役割分担は従来通り明確です。サーバーはAppまたはTaskを実装し、Gatewayは「誰がそれを使用できるか」「何をレンダリングできるか」「どのくらいの時間実行できるか」「コストはいくらか」を管理します。
MCP Appsは単にHTMLを返すための仕組みですか?
より正確には、Appはホストがサンドボックス化されたiframe内にレンダリングする対話型UIリソースでツールを拡張するものです。ツール自体は引き続きJSONを受け渡し、Appはその上のオプションのシェルとなります。ガバナンス上重要なのは、レンダリングされるコンテンツが信頼できない入力から生成されることが多く、ホストの挙動、ツールの出力、またはUI起点のアクションを通じてモデルのコンテキストへフィードバックされる可能性がある点です。そのため、単なる静的な表示として扱うのではなく、出力ガードレールの適用対象とする必要があります。
プロトコルがステートレス化されたことで、Tasksは不要になりますか?
いいえ。これらは異なる問題を解決します。ステートレスなトランスポートは、どのリクエストも特定のインスタンスに固定されないことを意味します。一方でTasksは、どのインスタンスが各ポーリングを処理するかに関わらず、単一のリクエスト・レスポンスを超えて実行される作業をモデル化します。実際、タスクハンドルはステートレスモデルが推奨する「明示的な状態のパターン」そのものであり、サーバーが発行した識別子をクライアントが引き渡すことで、どのインスタンスでもタスクの状況を報告できるようになります。
計画すべき最大の新たなリスクは何ですか?
2つあります。Appsに関しては、面内にレンダリングされる不審なコンテンツです。無害なマークアップとして扱うのではなく、インジェクションやPIIがないかスクリーニングすべき「出力」として扱ってください。Tasksに関しては、無制限な長時間実行作業です。タイムアウトとトークン予算を設定して暴走したタスクがポリシーによって強制キャンセルされるようにし、ライフサイクルをトレースしてブラックボックス化を防ぎます。どちらも仕様が提供する動作ではなく、仕様の周囲に利用者が追加すべきガバナンスです。
今すぐ移行する必要がありますか?
今すぐ計画を立ててください。リリース候補(RC)は2026年5月21日に仕様凍結され、7月28日に最終決定される予定です。実験的Tasks APIを使用していた場合、破壊的変更が含まれます。12か月の非推奨化期間があるため、指定日に突然動かなくなるわけではありませんが、新しい開発では拡張機能のライフサイクルをターゲットにし、明示的に機能をネゴシエーションする必要があります。正式批准まではRCを暫定的なものとして扱ってください。
AppやTaskのガバナンスはGatewayとアプリケーションのどちらで行うべきですか?
横断的な制御(どのエージェントがAppsやTasksを起動できるか、タイムアウトや予算の上限設定、レンダリングされるコンテンツに対する出力ガードレール、ライフサイクルのトレース)は、すべてのMCPサーバーに対して一律に適用できるようGatewayで行います。一方で、Appが何を表示し、Taskが何を処理するかというドメインロジック自体は、Gatewayが持たないコンテキストを必要とするため、引き続きアプリケーション側が所有します。
2026-07-28リリースはステートレス化に注目が集まりますが、実際に構築するものを変えるのはAppsとTasksです。これらはレンダリング面と長時間実行面を追加しますが、仕様はメカニズムを提供するだけで、ガバナンスは未解決のまま残されています。Gatewayでそのギャップを埋め、レンダリング内容をスクリーニングし、実行を制限し、双方をトレースすることで、Hanaの優れたデモは優れた本番システムへと進化します。
Gatewayがこれらの面をガバナンスする場所であるなら、それらを使用するエージェントが実行される場所と同じ制御プレーンであることが役立ちます。TrueFoundryのAI Gatewayは、モデル、MCP、ツールトラフィックのための統一されたエントリーポイントであり、そのAgent Harnessは、エージェントの「計画-実行-観察」ループ、サンドボックス化、承認、トレースをその上位で統合管理する実行環境です。これにより、エージェントがレンダリングするAppコンテンツや起動するTasksは、後から追加されたガバナンス層ではなく、エージェントを実行しているのと同じプレーンによってスクリーニング、制限、トレースされます。
NorthwindおよびHanaは例示用の名称です。MCP AppsおよびTasksの詳細は、2026年5月下旬時点の公式Model Context Protocol 2026-07-28リリース候補資料および関連文書に基づいています。RCは5月21日に仕様凍結され、2026年7月28日に批准される予定ですが、仕様テキストは変更される可能性があるため、プロトコルの詳細(メソッド名、機能の形状、ライフサイクルの状態)は暫定的なものとして扱い、最終仕様で確認してください。コードサンプルはドキュメント化されたパターンの例示であり、リファレンス実装からコピーされたものではありません。TrueFoundryの機能は公開プロダクトドキュメントから要約されたものであり、今後変更される可能性があります。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.



























