October 12, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.


Published: October 12, 2026
Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
Lasso Security et TrueFoundry aident tous deux les entreprises à gouverner leurs applications d'IA, mais ils répondent à des besoins différents. Lasso Security est une plateforme de sécurité IA axée sur la protection à l'exécution, la détection des injections de requêtes (prompt injection) et l'application des politiques. TrueFoundry est une plateforme d'IA unifiée qui combine une passerelle IA, une passerelle MCP, l'authentification, le routage de modèles, l'observabilité et des garde-fous intégrés au sein d'un plan de contrôle unique.
Si vous hésitez entre les deux, la question clé est de savoir si vous avez besoin d'une couche de sécurité IA dédiée venant s'ajouter à votre infrastructure existante, ou d'une plateforme qui centralise le routage, la gouvernance et la sécurité de l'IA. Dans ce comparatif, nous examinerons leurs différences en termes d'architecture, de sécurité, de déploiement, de tarification et de cas d'usage en entreprise.
Lasso Security est une plateforme de sécurité IA d'entreprise conçue pour aider les organisations à découvrir, sécuriser et gouverner leurs applications d'IA en production. Sa plateforme couvre cinq domaines principaux : Découverte de l'IA et AI-BOM pour inventorier les applications d'IA, les agents et les serveurs MCP ; Gestion de la posture de sécurité IA (AI-SPM) pour identifier les erreurs de configuration par rapport à des cadres tels que le NIST et l'OWASP ; Red Teaming IA automatisé avec une bibliothèque de plus de 3 000 techniques d'attaque ; Application des politiques à l'exécution qui applique les politiques de sécurité au niveau du proxy, de l'API ou de la passerelle ; et Détection et réponse IA pour surveiller et étudier les menaces spécifiques à l'IA.
Plutôt que de remplacer une passerelle IA, Lasso est conçu pour la compléter. Il s'intègre à l'infrastructure IA existante d'une organisation pour inspecter les prompts et les réponses, détecter les injections de prompts et les fuites de données, appliquer des politiques de sécurité et offrir une visibilité en temps réel sur les applications IA. L'entreprise annonce une latence de décision de politique inférieure à 50 ms et une précision de détection de 98,6 %, bien que la tarification ne soit disponible que sur devis personnalisé pour les entreprises.
Idéal pour : Les organisations qui disposent déjà d'une passerelle IA et qui recherchent une sécurité IA dédiée, des tests d'intrusion automatisés et une détection des menaces en temps réel.
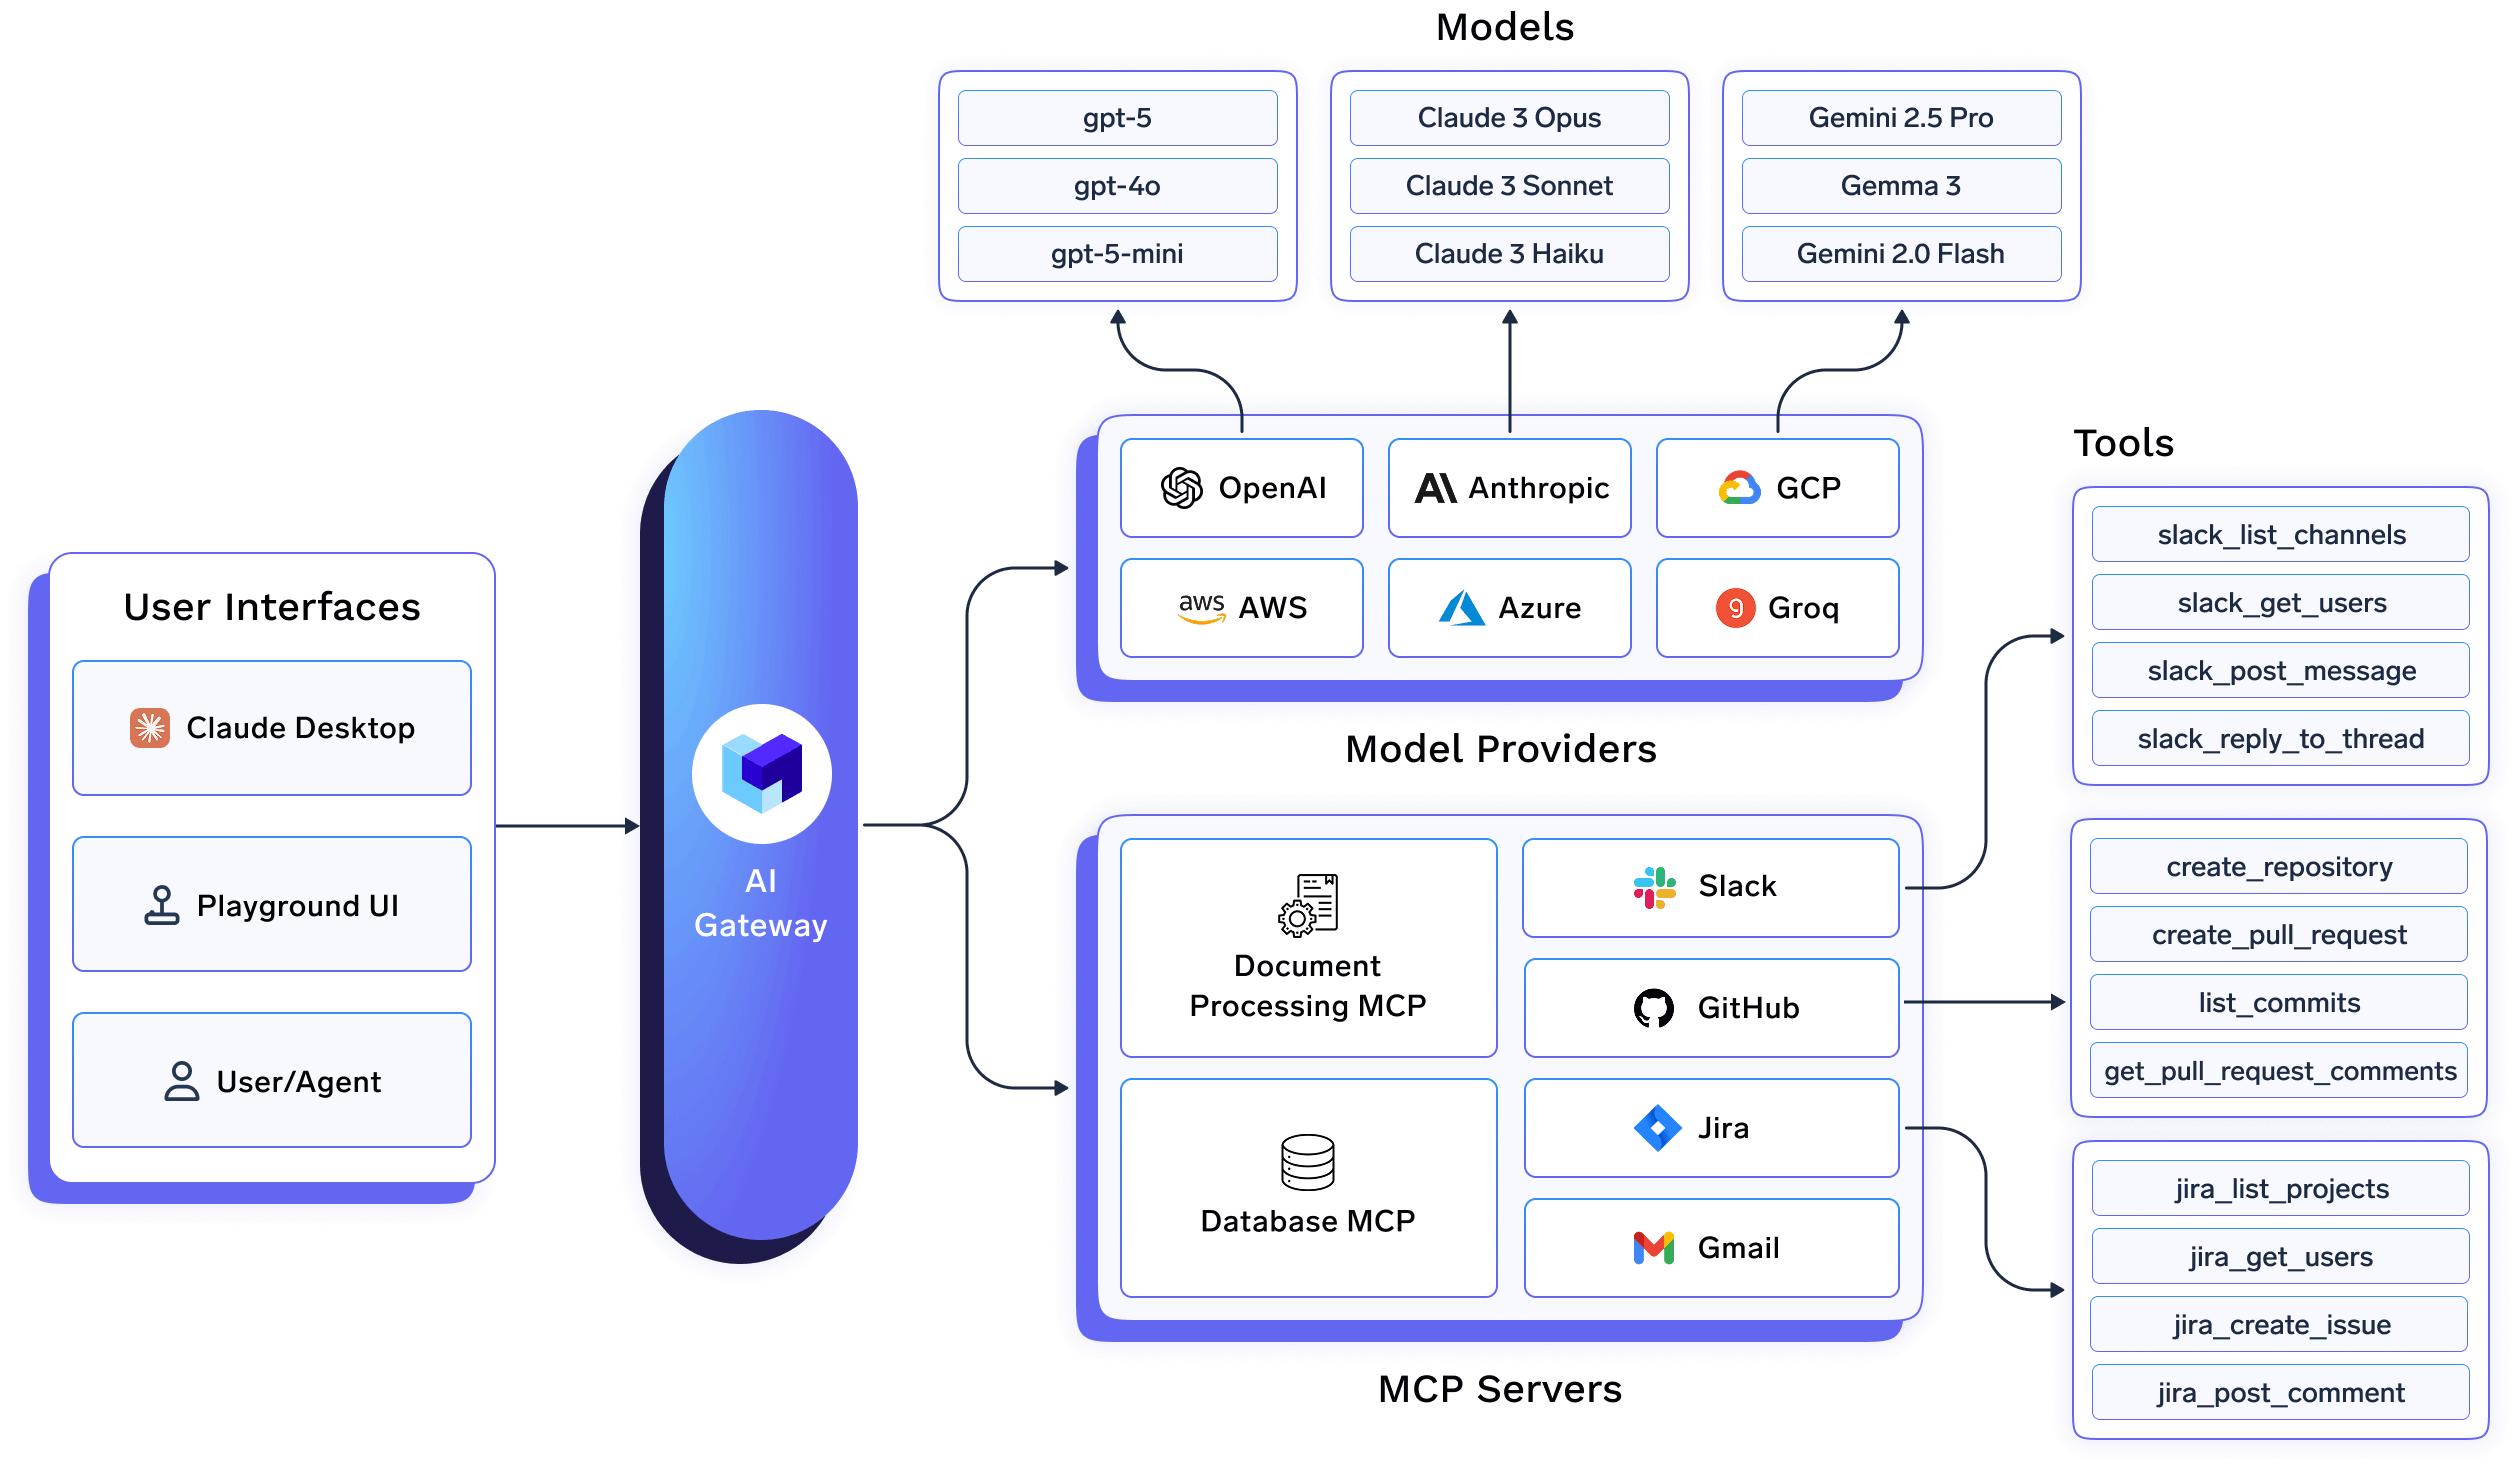
TrueFoundry est une passerelle IA et passerelle MCP unifiée, conçue pour les organisations déployant des applications IA à l'échelle de l'entreprise. Via un point de terminaison unique compatible avec OpenAI, les équipes peuvent acheminer les requêtes vers plus de 1 000 LLM, appliquer des politiques d'authentification et de gouvernance, et gérer de manière centralisée le trafic des modèles ainsi que l'accès aux serveurs MCP. La passerelle ajoute environ 3 à 4 ms de latence tout en prenant en charge plus de 350 requêtes par seconde et par vCPU, ce qui la rend adaptée aux charges de travail en production.
Contrairement aux plateformes qui traitent la sécurité comme une couche distincte, TrueFoundry intègre les fonctionnalités courantes de gouvernance et de garde-fous directement dans la passerelle. Les organisations peuvent appliquer des garde-fous intégrés pour les entrées et sorties afin de détecter les données personnelles (PII) et filtrer la toxicité, s'intégrer avec des fournisseurs tels que OpenAI Moderation, AWS Guardrails, et Azure AI Content Safety, ou mettre en œuvre une logique de garde-fous personnalisée via des hooks Python ou une configuration déclarative. La plateforme inclut également une passerelle MCP avec enregistrement centralisé des serveurs, contrôle d'accès basé sur les rôles (RBAC), authentification et audit des appels d'outils, permettant aux administrateurs de contrôler les outils d'entreprise auxquels les applications IA peuvent accéder.
Comme la passerelle IA, la passerelle MCP et les garde-fous partagent le même plan de contrôle, chaque requête — y compris les décisions de routage des modèles, les évaluations des garde-fous et les invocations d'outils MCP — est capturée dans une piste d'audit unifiée. Les équipes de sécurité et de plateforme peuvent enquêter sur les incidents, examiner les décisions de politique et surveiller l'utilisation de l'IA depuis une interface unique, plutôt que de corréler des journaux provenant de plusieurs produits.
Idéal pour : Les organisations à la recherche d'une plateforme unifiée combinant passerelle IA, passerelle MCP, authentification d'entreprise, garde-fous, observabilité et infrastructure de déploiement, sans avoir à ajouter une couche de sécurité IA distincte pour les besoins de gouvernance courants.
Choisissez Lasso si votre équipe de sécurité a besoin de tests d'intrusion (red-teaming) adverses continus et dédiés, ainsi que d'une détection des menaces comportementales spécifiquement conçue pour l'IA agentique, et que vous utilisez déjà une passerelle sur laquelle Lasso peut s'appuyer. La profondeur de sa détection et sa bibliothèque d'attaques vont plus loin que les garde-fous natifs des passerelles, qui sont conçus pour une application de sécurité de base plutôt que pour des tests offensifs continus.
Choisissez TrueFoundry si vous souhaitez consolider la passerelle IA, la passerelle MCP et les garde-fous de sécurité au sein d'une seule plateforme avec une tarification transparente, plutôt que de gérer un fournisseur de sécurité supplémentaire par-dessus votre couche de routage. C'est également la solution la plus adaptée si vous n'avez pas encore choisi de passerelle, car Lasso suppose qu'une infrastructure existe déjà en dessous.
Pour certains acheteurs, ils sont complémentaires plutôt qu'exclusifs. Une équipe peut utiliser TrueFoundry comme passerelle, en exploitant ses garde-fous natifs pour le filtrage de base des PII et de la toxicité, et ajouter Lasso par-dessus pour un red-teaming plus approfondi et une détection des menaces comportementales sur les flux de travail agentiques. Pour les équipes qui n'ont pas besoin de ce niveau de sécurité spécialisé, les garde-fous intégrés de TrueFoundry couvrent les besoins fondamentaux sans ajouter un second fournisseur ni un projet d'intégration supplémentaire.
Lasso Security vs TrueFoundry, comment choisir ?
TrueFoundry est la solution idéale pour les entreprises à la recherche d'une plateforme unique intégrant une passerelle IA, une passerelle MCP et des garde-fous, avec une tarification transparente. Lasso est davantage destiné aux équipes de sécurité ayant besoin de fonctionnalités dédiées de red-teaming et de détection des menaces, à superposer à une passerelle existante.
Lasso Security remplace-t-il le besoin d'une passerelle IA ?
Non. Lasso applique ses politiques au niveau du proxy, de l'API ou de la passerelle IA ; il est conçu pour fonctionner en complément d'une passerelle, et non en remplacement.
Lasso Security ou TrueFoundry proposent-ils une offre gratuite ?
Aucun des deux n'est gratuit au niveau entreprise, mais TrueFoundry propose un plan Développeur gratuit (50 000 requêtes/mois) et des tarifs publics commençant à 499 $/mois. Lasso impose de contacter le service commercial pour obtenir la moindre information tarifaire.
Les garde-fous de TrueFoundry peuvent-ils remplacer le red-teaming de Lasso ?
Pas totalement. Les garde-fous de TrueFoundry gèrent le filtrage des données personnelles (PII), la détection de la toxicité et l'application des politiques en temps réel, mais le red-teaming contradictoire continu et la détection comportementale de Lasso constituent une fonction de sécurité spécialisée et permanente.
Puis-je déployer TrueFoundry dans mon propre VPC ou sur site ?
Oui. TrueFoundry s'exécute dans votre VPC, sur site, en environnement isolé (air-gapped), hybride ou multi-cloud, sans qu'aucune donnée ne quitte votre domaine.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception