



November 10, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
La plupart des articles comparatifs commencent par déprécier le produit concurrent. Ce n'est pas le cas ici. Arcade a levé 60 M$ lors d'une Série A le 12 juin 2026 menée par SYN Ventures, avec la participation stratégique de Morgan Stanley et Wipro, portant le financement total à 72 M$ (annonce de la Série A d'Arcade). Morgan Stanley y figure à la fois comme investisseur et client référencé.
La véritable question à se poser est la suivante : que couvre chaque produit, et que devrez-vous acquérir en complément ? La réponse se trouve factuellement dans la documentation des deux éditeurs.
Arcade ne se définit plus comme une simple plateforme de tool-calling. L'entreprise se positionne désormais comme le moteur d'exécution d'actions (actions runtime) : « Arcade est le moteur d'exécution d'actions situé entre vos agents et l'ensemble des systèmes auxquels ils accèdent. Un point de contrôle unique pour appliquer, exécuter et gouverner chaque action, à chaque instant. »
La société s'adresse également aux éditeurs de gateways, au travers d'une citation qui résume leur vision : « Observez les éditeurs de gateways API. Ils répondent à un problème de réseau. Ils routent le trafic. Mais router le trafic ne revient pas à autoriser une action » (article du blog Arcade sur la Série A). Le point de contrôle doit se situer au niveau de l'action, et non du saut réseau (network hop).
[SCREENSHOT: Arcade.dev — le tableau de bord montrant l'exécution d'un outil avec l'étape d'autorisation utilisateur déléguée visible]
L'autorisation constitue le réel facteur différenciateur, et elle est particulièrement aboutie. Chaque action s'exécute à l'intersection des autorisations de l'utilisateur et de celles de l'agent — sans recourir à un compte de service ni à un jeton partagé. Arcade gère le courtage OAuth, la mise à jour et la rotation des jetons, puis injecte les identifiants lors de l'exécution afin qu'ils ne transitent jamais par l'agent ou le client MCP. La solution prend en charge l'OAuth 2.0 générique ainsi que 33 fournisseurs désignés et cinq sources d'utilisateurs IdP : Auth0, Clerk, Entra ID, Okta et Stytch (documentation des fournisseurs d'authentification Arcade).
Arcade est à l'origine de la spécification d'autorisation des outils MCP, adoptée par « Anthropic ainsi que les principaux clients et serveurs MCP », et siège aux comités de pilotage de la sécurité et de la gouvernance MCP — ce qui est confirmé par des sources externes (SiliconANGLE, 25 novembre 2025). La paternité des standards constitue un avantage durable que nous reconnaissons pleinement.
Le catalogue d'outils est vaste, bien que le nombre exact varie selon les pages : « +7 000 outils / +80 toolkits » sur la page produit, « +7 500 outils / 81 serveurs MCP » dans la documentation, et « +8 000 » sur la page d'accueil ainsi que sur le blog de la Série A. Le positionnement met en avant des outils « optimisés pour les agents… et non de simples wrappers d'API », s'appuyant sur un benchmark public accessible à l'adresse toolbench.arcade.dev.
[SCREENSHOT: Arcade.dev — la page du catalogue de toolkits montrant les ensembles d'outils disponibles et les détails par outil]
Smithery apporte à Arcade son propre registre. Le 5 août 2026, Arcade a fait l'acquisition de Smithery, « un registre public et une plateforme d'hébergement référente pour MCP » (Smithery rejoint Arcade). Smithery conserve sa propre marque et répertorie plus de 23 611 serveurs MCP. Le propre registre d'Arcade demeure en version Early Access, mais Arcade détient désormais le plus grand index MCP public et son canal d'acquisition pour développeurs.
Périmètre complémentaire. Une gateway MCP fédère les serveurs hébergés par Arcade, personnalisés ou tiers sous un endpoint unique, incluant neuf intégrations documentées pour serveurs MCP distants (Salesforce, ServiceNow, Snowflake, Atlassian, GitHub, Splunk, etc.). La solution propose une documentation SDK Python complète, la prise en charge de dix frameworks et six clients MCP. L'accès contextuel offre des hooks de stratégie avant et après l'appel d'outils, ainsi qu'un accès aux outils basé sur les groupes. Enfin, une section de six pages est dédiée aux évaluations (evals) — ciblant la précision des appels d'outils plutôt que la qualité du modèle, ce qui constitue une fonctionnalité concrète et documentée, supérieure à ce que proposent de nombreux concurrents.
Déploiement : Arcade ne se limite pas au SaaS. Sa documentation mentionne Arcade Cloud, les marketplaces Azure et AWS, GCP (indiqué comme « bientôt disponible »), l'auto-hébergement via Helm, ainsi que des serveurs MCP hybrides (documentation de déploiement d'Arcade). Le discours commercial va plus loin : « Cloud, on-premise, environnement isolé (air-gapped) ou hybride ». Affirmer qu'Arcade ne peut pas s'exécuter sur votre propre infrastructure témoigne d'une méconnaissance de sa documentation.
Conformité : SOC 2 Type 2 obtenu le 18 août 2025 (publication Arcade sur le SOC 2). Concernant HIPAA, ISO 27001 et le RGPD : [VERIFY] — ces normes ne sont mentionnées sur aucune des pages accessibles, et le centre de confiance repose sur un portail généré en JavaScript sans contenu indexable.
Tarification publique basée sur l'usage :
La double facturation à l'usage — combinant événements d'authentification et appels d'outils — est peu commune et nécessite une modélisation préalable avant tout engagement. De plus, le SSO, le RBAC et les journaux d'audit sont réservés à l'offre Enterprise sur la page des tarifs, alors que la page d'accueil indique que le « SSO, le RBAC et les journaux d'audit complets sont disponibles d'emblée. »
TrueFoundry est un plan de contrôle dédié à l'IA. La gateway MCP constitue l'un des composants de l'offre globale — ce qui représente le cœur de cette comparaison.
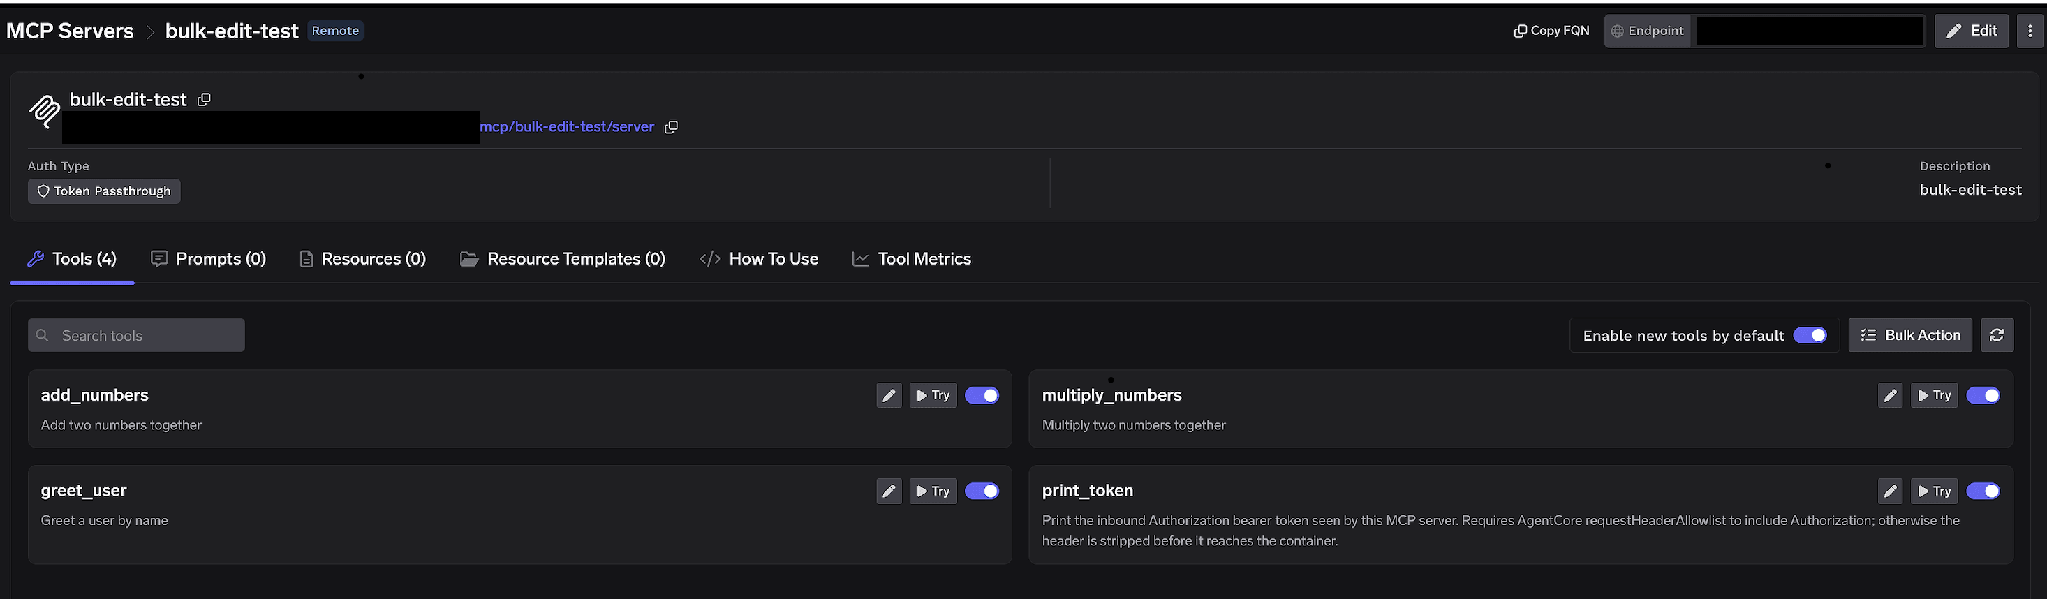
Gateway MCP et registre. Six méthodes documentées permettent d'ajouter un serveur : géré par TrueFoundry, distant officiel, distant générique, serveur Virtual MCP, import OpenAPI et stdio hébergé. La solution inclut également 43 pages de documentation par fournisseur et un registre disposant d'API publiques pour la gestion des listes et des versions.
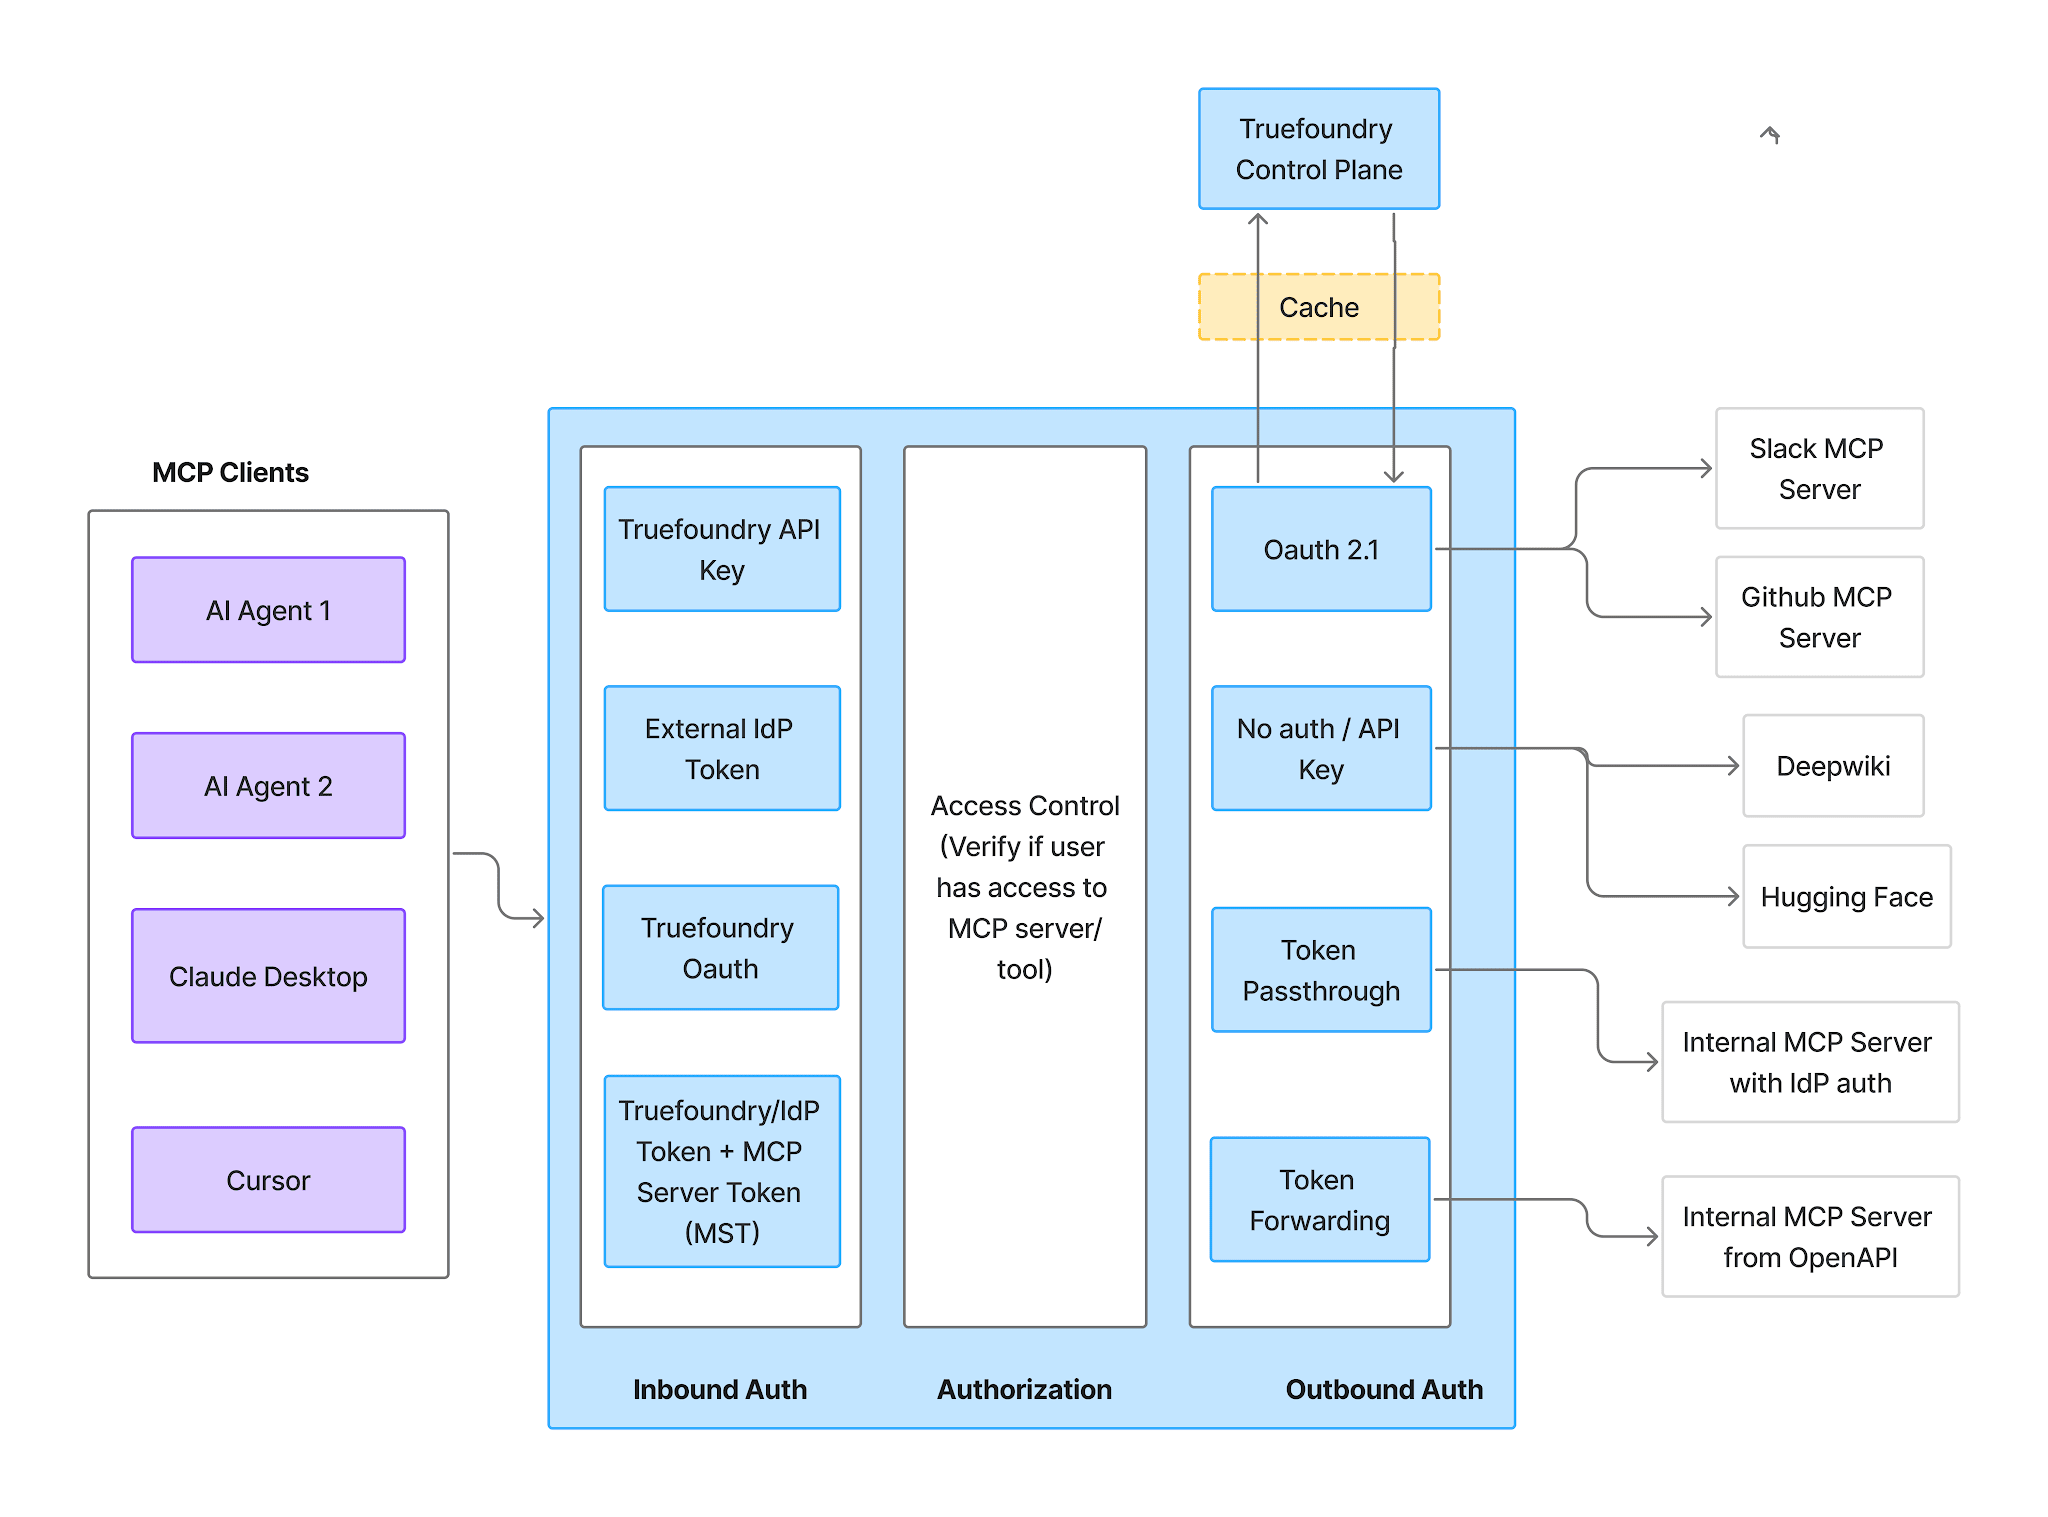
En matière d'authentification — le cœur de la confrontation avec le point fort d'Arcade —, TrueFoundry documente neuf modes sortants : code d'autorisation OAuth2, identifiants client (client credentials), échange de jetons / OBO (jwt-bearer Okta et Entra), clés API partagées ou individuelles, absence d'authentification, passthrough de jetons, transfert de jetons et AWS SigV4, auxquels s'ajoutent quatre modes entrants. L'éditeur publie également une matrice de support du protocole MCP couvrant quatre révisions de la spécification jusqu'au 2026-07-28, incluant OAuth 2.1, RFC 9728, RFC 7591, RFC 8707 et la découverte OIDC pour chaque révision. Arcade ne publie aucune matrice équivalente.
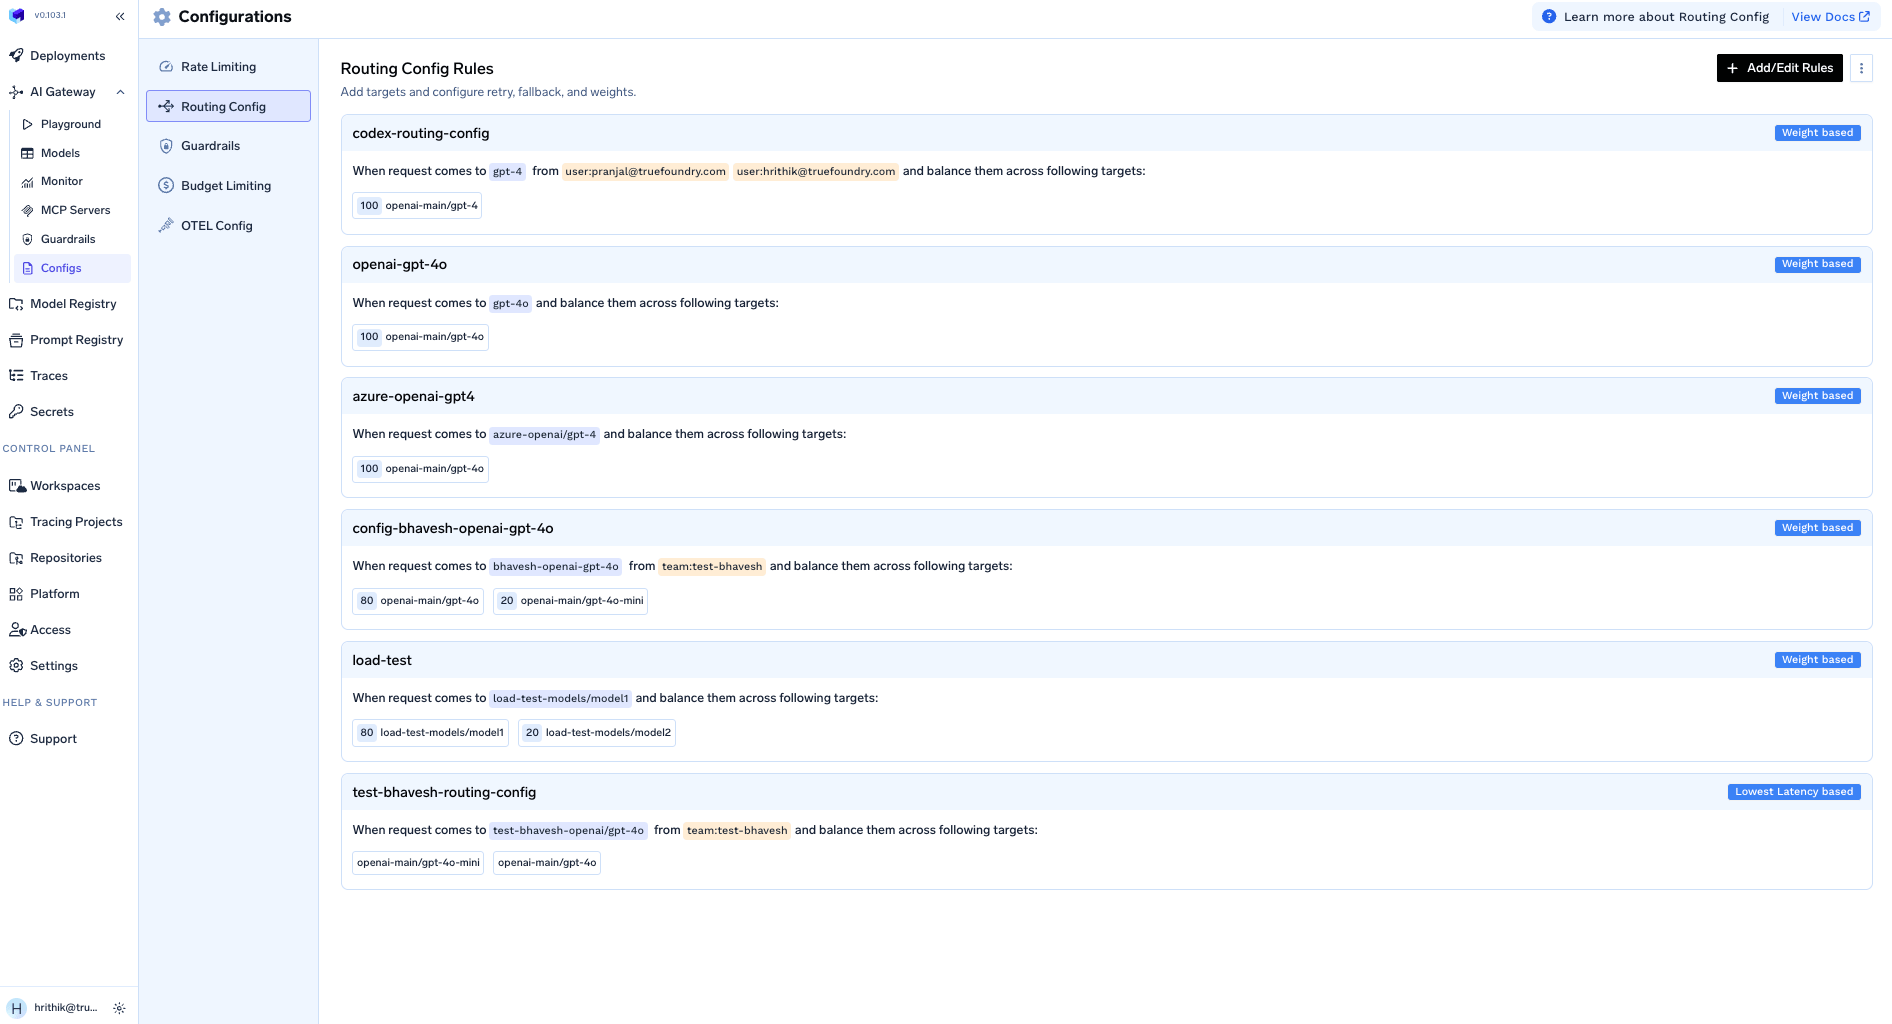
La validation humaine (Human-in-the-loop) est une fonctionnalité non documentée chez Arcade : elle permet d'attribuer des périmètres spécifiques (désignés, destructifs ou globaux), de définir des expirations de droits et de configurer des notifications via E-mail, Slack, PagerDuty ou Teams. Grâce aux annotations d'outils MCP (Aucune / Lecture seule / Destructif), vous pouvez exiger une validation préalable avant l'exécution de toute action d'écriture par un agent (plus de détails).
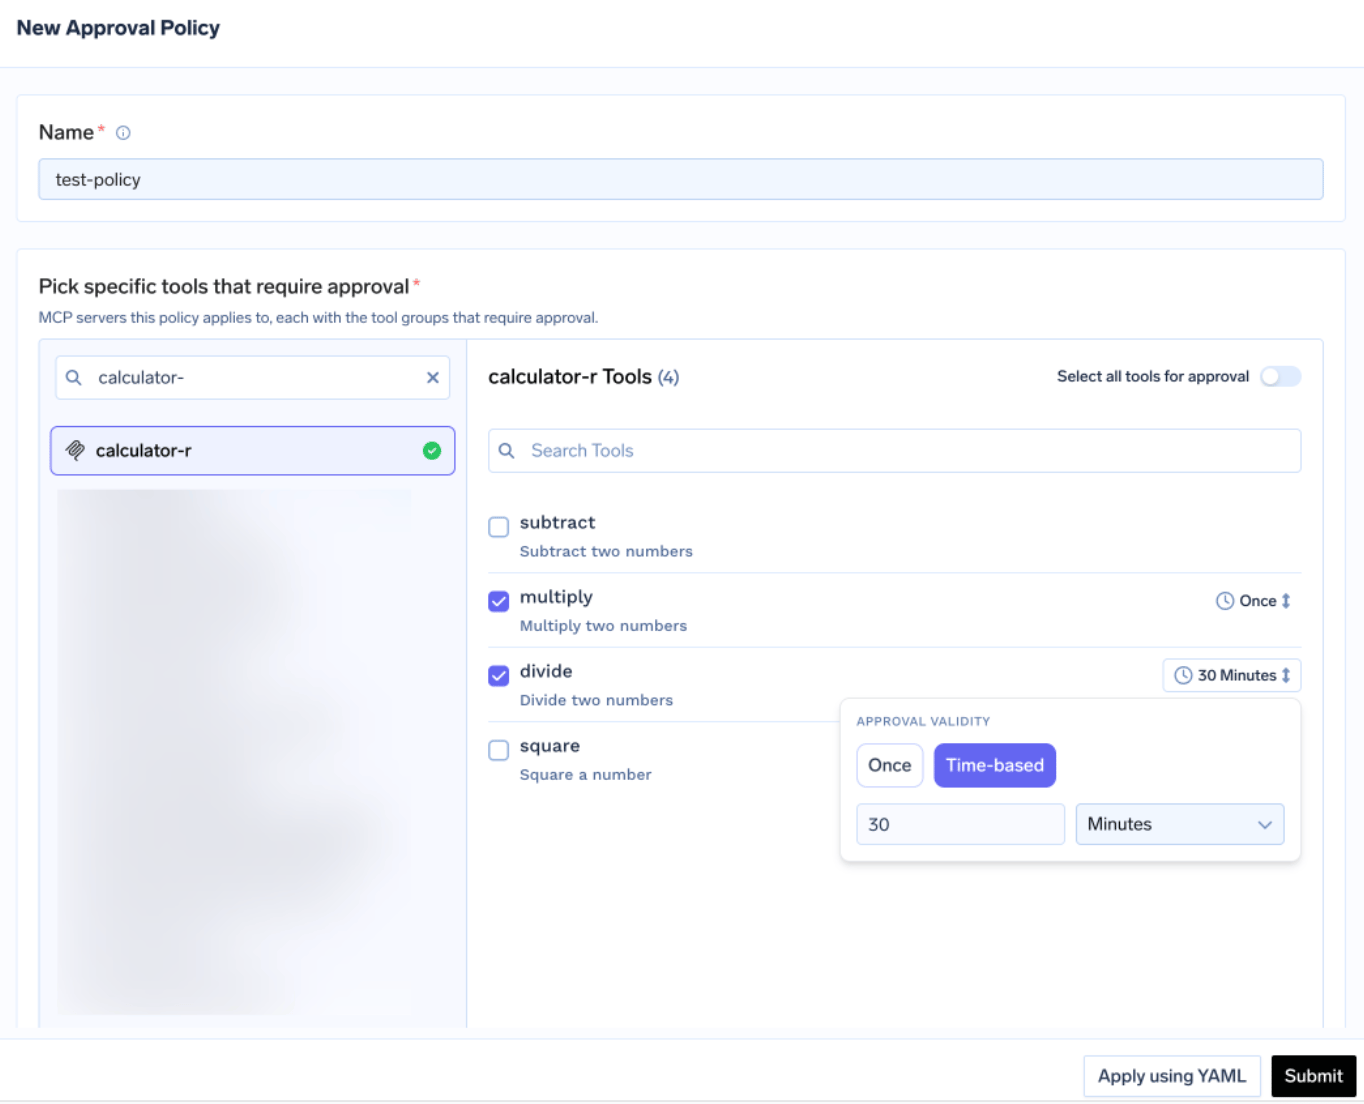
La gateway IA. Accès à plus de 1 000 modèles répartis sur 28 fournisseurs référencés derrière une API unique compatible OpenAI, avec un routage basé sur le poids (canary, sessions persistantes), un basculement prioritaire (fallback) avec seuils de SLA sur le TTFT et le TPOT, des stratégies basées sur la latence, de la mise en cache exacte ou sémantique, et une limitation du débit de jetons ou de requêtes par minute, heure ou jour.
Déploiement de modèles. Prise en charge de vLLM, SGLang, Triton, TorchServe, TF Serving, MLflow et LitServe, avec un registre de modèles, une mise à l'échelle automatique sur le CPU, les RPS ou selon des planifications cron, ainsi que le découpage de GPU (fractional GPUs) via TimeSlicing et MIG. Arcade ne propose pas de solution sur ce périmètre.
Guardrails. Quatre points d'interception — entrée LLM, sortie LLM, pré-exécution d'outil MCP et post-exécution d'outil MCP — intégrant neuf guardrails natifs (détection de secrets, sécurité du code, assainissement SQL, regex, injection de prompt, PII, modération de contenu, Cedar, OPA) ainsi que 17 fournisseurs externes tels que Bedrock Guardrails, Azure Content Safety, CrowdStrike et Google Model Armor. Avertissement : les guardrails de modération de contenu, de PII et d'injection de prompt fonctionnent exclusivement sur la gateway hébergée par TrueFoundry, et non en cas d'auto-hébergement.

Gestion des coûts et budgets. La fonctionnalité Budget Limiting V2 permet de définir des budgets au niveau du tenant et par équipe — « utilisez les budgets d'équipe lorsqu'un responsable d'équipe doit gérer les dépenses de son groupe sans disposer d'un accès administrateur au tenant » — avec un ciblage par sujet, modèle, compte fournisseur ou métadonnées, incluant un mode alerte seule. Le suivi des coûts s'appuie sur un catalogue de prix open source disponible sur github.com/truefoundry/models, tandis que l'attribution s'effectue via un en-tête X-TFY-METADATA.
RBAC et SSO. Les sujets gérés peuvent être un utilisateur, une équipe, un compte virtuel ou un agent. Les ressources englobent les comptes fournisseurs, les serveurs MCP, les agents, les clusters, les espaces de travail, les référentiels et les groupes de secrets, chacun disposant de sa propre famille de rôles. Le SSO s'appuie sur OIDC ou SAML 2.0 avec un provisionnement SCIM 2.0 — incluant des guides SAML pour neuf IdP et SCIM pour quatre d'entre eux. Arcade documente cinq sources d'IdP mais n'intègre pas SCIM.
Déploiement et conformité. Sept scénarios sont documentés : SaaS sur plus de 12 régions et 3 clouds ; auto-hébergé et VPC via Helm ainsi qu'OpenTofu/Terraform, avec des guides dédiés pour AWS, GCP, Azure, OpenShift et Kubernetes générique ; on-premise ; et environnement isolé (air-gapped), documenté précisément dans trois sections. Les certifications SOC 2 Type II, HIPAA et RGPD sont régulièrement mises en avant. Concernant l'ISO 27001 : [VERIFY] — certaines pages anciennes la mentionnent, mais elle ne figure pas sur la page dédiée à la sécurité. L'export SIEM est en cours de développement, ce qui constitue un écart actuel par rapport à Arcade.
Tarification : Developer à 0 $ (3 utilisateurs, 10k requêtes/utilisateur, 5 serveurs MCP), Pro à 25 $/utilisateur/mois (utilisateurs illimités, 20k requêtes/utilisateur, +20 $ par tranche de 100K requêtes supplémentaires), Enterprise sur devis. Les appels d'outils MCP consomment le même quota que les requêtes LLM, sans compteur distinct.
Chaque mention « Non documenté » a été vérifiée dans la documentation d'Arcade ainsi que sur ses pages produit, tarif et outils au 25 septembre 2026.
Ce tableau reflète deux visions du produit, et non un simple décompte de points. Arcade a concentré ses efforts sur l'action en proposant une expertise très poussée ; TrueFoundry a fait le choix de couvrir l'intégralité du parcours du modèle et de l'agent.
1. La problématique du double produit. Arcade gère les appels d'outils, mais ne prend pas en charge le trafic à destination des modèles. Dès lors que votre agent sollicite un LLM — ce qui est le cas de la totalité d'entre eux —, vous devez ajouter un second produit pour gérer le routage, le basculement (fallback), la mise en cache et les limites de débit. Il ne s'agit pas d'une critique, mais d'un constat établi par la documentation d'Arcade. L'évaluation comparative doit donc s'effectuer entre la combinaison « Arcade + une gateway » et un « plan de contrôle unique », en prenant en compte les coûts et la complexité opérationnelle globale.
2. La fragmentation de l'identité entre deux plans de contrôle. Définir les utilisateurs, les équipes ou les agents dans deux environnements distincts implique une double gestion du provisionnement, du déprovisionnement et de la révocation des accès lors du départ d'un collaborateur. Arcade documente cinq sources d'IdP mais n'intègre pas SCIM, tandis que votre gateway disposera de son propre modèle de gestion. Maintenir la synchronisation entre ces éléments génère une charge de travail souvent sous-estimée. Pour aller plus loin, consultez notre article sur le contrôle d'accès MCP.
3. L'éparpilllement du suivi des coûts sans réconciliation globale. Arcade facture les événements d'authentification et les appels d'outils, tandis que votre gateway mesure la consommation de jetons. Ces deux systèmes fonctionnant de manière isolée, déterminer le coût réel d'un agent du service client le mois dernier nécessite des retraitements manuels. Arcade ne documente aucune fonctionnalité de budget ou de rechargement : les limites de débit restreignent l'usage sans bloquer les dépenses.
4. L'absence de consolidation des journaux d'audit. Arcade transmet les journaux d'exécution d'outils vers votre SIEM, ce qui constitue un atout réel. Cependant, le prompt initial, le modèle sollicité ainsi que les guardrails déclenchés ou non restent stockés dans le second système. L'analyse d'un incident impose alors d'effectuer une corrélation manuelle entre deux formats de journaux à partir des horodatages.
L'objectif de TrueFoundry n'est pas de prétendre offrir une meilleure gestion de l'autorisation qu'Arcade, mais de rappeler que l'autorisation ne constitue qu'un élément parmi la demi-douzaine de piliers qu'une plateforme doit maîtriser. En résoudre un seul laisse les autres sujets en suspens.
La gateway IA de TrueFoundry ajoute environ 3 à 4 ms de latence, absorbe plus de 350 RPS sur 1 vCPU et centralise plus de 1 000 LLM derrière une API unique compatible OpenAI. Ces performances conditionnent la possibilité de placer la gateway en amont de l'ensemble du trafic ou uniquement sur les flux critiques — sachant qu'un point de contrôle qui ne couvre qu'une partie des échanges ne remplit pas pleinement son rôle.
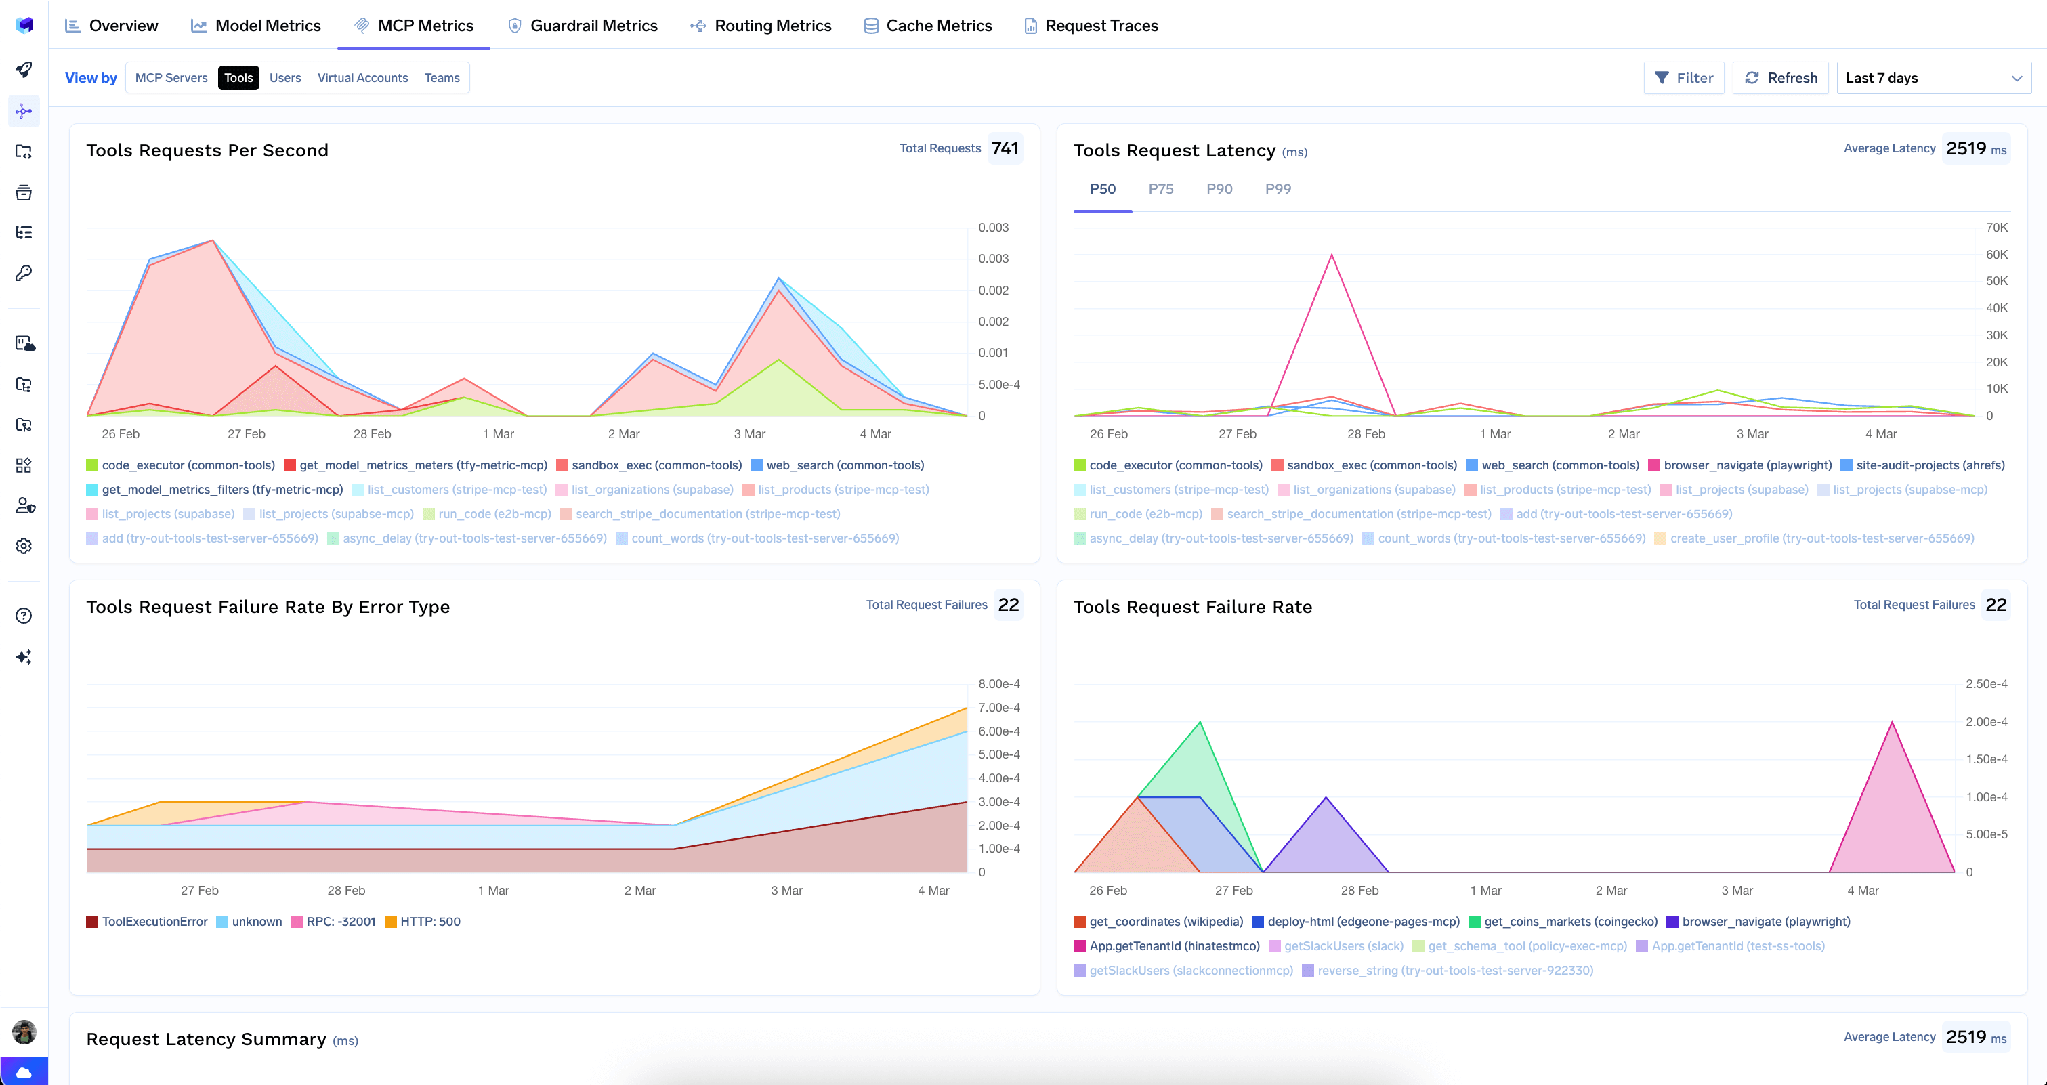
Les appels d'outils MCP et les requêtes LLM empruntant le même parcours, leurs métriques, traces et budgets sont centralisés au même endroit. Les indicateurs MCP permettent de suivre le volume global d'appels, les serveurs et outils les plus sollicités, les RPS par serveur ainsi que la latence P50-P99 avec une analyse détaillée au niveau de l'outil — le tout affiché aux côtés des dépenses liées aux modèles, sans recourir à un outil tiers.
Le routage automatique constitue un levier d'optimisation financière absent des solutions exclusivement centrées sur les outils. Sur un panel de 550 prompts, le routage dynamique entre différentes gammes de modèles selon la complexité des requêtes a permis de réduire les coûts de 69 % tout en conservant 98 % du niveau de qualité de référence, avec une latence moyenne réduite de 7,6 s à 4,0 s. Sur du trafic de production réel, la baisse de coût a atteint 80 %. Associée à des budgets sectorisés par équipe, cette approche garantit une attribution des coûts directement exploitable par un responsable d'équipe.
Nous vous aidons à faire le choix le plus adapté à vos besoins.
Le tableau d'envergure détaillé ci-dessus rassemble les éléments précis. Voici la synthèse pour vous guider dans votre choix.
Arcade.dev est un produit abouti, reposant sur une vision solide, des clients grands comptes référencés, la rédaction de standards reconnus et un financement de 72 M$. Pretendre que la solution manque de maturité ou ne peut pas s'installer sur votre propre infrastructure relèverait d'une méconnaissance du produit.
Le choix entre les deux solutions repose sur la largeur du périmètre fonctionnel. Arcade contrôle ce qu'un agent est autorisé à faire. La solution ne gère pas le modèle auquel l'agent s'adresse, le coût associé à cette requête, la présence éventuelle de secrets dans le prompt, ni l'approbation préalable d'un appel destructeur — ce que sa propre documentation confirme en toute transparence. La véritable comparaison consiste donc à évaluer l'assemblage « Arcade + une gateway + une couche de guardrails + un suivi budgétaire » face à un plan de contrôle unique intégrant nativement ces quatre piliers.
Si votre défi majeur réside dans la gestion d'OAuth à travers une trentaine d'outils SaaS, choisissez l'outil spécialement conçu pour répondre à ce besoin. Si votre priorité est d'obtenir une visibilité complète sur le coût de vos agents, les systèmes auxquels ils ont accédé et les validations accordées, optez pour le plan de contrôle.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.




Non, et il ne prétend pas l'être. Le seul produit « passerelle » d'Arcade est la MCP Gateway, qui fédère des serveurs d'outils. Au 25 septembre 2026, ni le routage de modèles, ni le fallback, ni le basculement entre fournisseurs, ni la limitation de débit basée sur les tokens n'apparaissent dans la navigation de sa documentation. Si vous adoptez Arcade, votre trafic de modèles a toujours besoin d'une passerelle en amont.
Oui. Arcade documente l'auto-hébergement basé sur Helm aux côtés d'Arcade Cloud, des déploiements via les marketplaces AWS et Azure et des serveurs MCP hybrides, GCP étant annoncé prochainement, et met en avant les déploiements on-premise et air-gapped. La réserve porte sur la profondeur de la documentation : au 25 septembre 2026, la section de déploiement de la documentation ne contient aucun guide d'installation air-gapped, alors que TrueFoundry documente l'installation air-gapped sur trois pages.
Pour l'autorisation des outils en particulier, les alternatives sont rares — c'est l'avantage concurrentiel d'Arcade. Pour une passerelle MCP au sein d'un plan de contrôle plus large, TrueFoundry, Kong et IBM ContextForge sont les comparaisons habituelles ; voir les meilleures passerelles MCP.
Non. Les appels d'outils MCP puisent dans le même quota de requêtes que les requêtes LLM, avec les mêmes licences. Arcade mesure deux dimensions dans l'offre Team — les événements d'authentification à 0,10 $ pièce et les appels d'outils à 0,01 $ pièce — ce qui mérite d'être modélisé si vos agents multiplient les appels.
C'est partagé. Arcade détient SOC 2 Type 2 depuis août 2025 et transmet dès aujourd'hui les journaux à votre SIEM via OpenTelemetry. TrueFoundry détient SOC 2 Type II, HIPAA et RGPD, mais l'export vers un SIEM est encore à venir. ISO 27001 est [VERIFY] pour les deux. Si la transmission vers un SIEM conditionne votre déploiement, Arcade l'emporte sur ce point.



Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception



















