


October 28, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
MintMCP est une passerelle hébergée permettant de régir la manière dont les agents IA se connectent aux outils via le protocole MCP (Model Context Protocol) : l'authentification, le contrôle d'accès au niveau des outils, les règles de politique et un journal d'activité sont placés devant chaque connecteur. Nous avons passé plusieurs semaines à le tester en conditions réelles : configuration des connecteurs, regroupement, flux OAuth, politiques de gouvernance et une série complète de tests de charge couvrant la latence, le débit et le comportement en cas de défaillance. Nous avons ensuite recoupé ces résultats avec la documentation publique de MintMCP et effectué la même évaluation sur la passerelle MCP de TrueFoundry en utilisant des critères cohérents. Cet avis est le fruit de ce travail, réalisé entre septembre et octobre 2026 ; par conséquent, toute fonctionnalité publiée par MintMCP après cette date n'est pas prise en compte.
Nous avons classé les affirmations ci-dessous selon la méthode utilisée pour les tester : Vérifié (reproduit par nos soins, en conditions réelles), Documenté (indiqué dans la documentation publique du fournisseur mais non reproduit indépendamment), ou signalé comme une question ouverte lorsque les preuves étaient réellement non concluantes. Lorsqu'un chiffre est assorti d'une réserve méthodologique lors de nos tests, nous avons conservé cette réserve plutôt que de le présenter comme une référence absolue.
Il est important de préciser d'emblée que cet avis — et les tests pratiques qui le sous-tendent — porte sur la passerelle MCP (outils)de MintMCP : la couche qui régit la manière dont un agent appelle un outil connecté tel que Tavily, AWS, GitHub ou Slack. Il ne couvre pas le routage des LLM/modèles, car aucun test n'a été effectué à ce sujet et MintMCP ne semble pas positionner son produit de cette manière. Le contenu de MintMCP se distingue explicitement des « passerelles de routage de modèles qui gèrent principalement le trafic LLM », positionnant sa passerelle MCP et sa passerelle d'agents sur l'accès gouverné aux outils. Plusieurs contrôles qui semblent relever de la gestion générale des dépenses ou de la sécurité — budgets de jetons, limites de taux de requêtes, plafond mensuel à l'échelle de l'organisation — sont documentés comme faisant partie d'un produit distinct pour le trafic des modèles d'IA, et non de la passerelle de connexion aux outils MCP testée ici. Si la limitation du débit ou la budgétisation spécifique aux appels d'outils est une exigence pour vous, ni MintMCP ni la passerelle MCP de TrueFoundry (selon la même analyse documentaire) ne disposent actuellement d'un contrôle dédié et confirmé pour cela — il s'agit d'un manque de parité à noter des deux côtés, et non d'une lacune spécifique à MintMCP.
MintMCP fonctionne comme une couche hébergée unique : le client n'a jamais à gérer lui-même l'infrastructure. Chaque connecteur ajouté peut être utilisé de manière autonome ou regroupé dans ce que MintMCP appelle un « Virtual MCP », un ensemble de plusieurs outils exposés comme un point de terminaison unique. L'accès est régi au niveau de l'organisation : il n'existe pas d'objet natif de projet, d'espace de travail ou d'environnement. Par conséquent, séparer la « pré-production » de la « production » ou une équipe d'une autre nécessite de créer plusieurs Virtual MCPs et de les nommer par convention.
Ce qui s'est révélé particulièrement solide lors des tests pratiques :
Idéal pour : les équipes qui recherchent un moyen hébergé et relativement simple de gouverner l'accès aux outils MCP sans avoir à mettre en place une infrastructure, et qui peuvent se contenter d'un modèle de location à plat à l'échelle de l'organisation et d'outils de politique réservés à l'offre Enterprise.
La passerelle MCP de TrueFoundry fait partie d'un plan de contrôle plus large qui gère également le routage LLM et le déploiement de modèles. Sa documentation décrit trois couches séparées en interne — un plan de contrôle, un plan de calcul et un plan de passerelle — avec une segmentation réseau dédiée entre elles, une revendication architecturale plus explicite que ce que MintMCP déclare dans ses propres documents. (Documenté à partir des propres documents de TrueFoundry ; il s'agit d'une différence dans la manière dont chaque fournisseur décrit ses composants internes, et non d'une comparaison de sécurité vérifiée indépendamment.)
Quelques domaines où nos tests ont révélé un avantage réel et confirmé pour TrueFoundry :
Idéal pour : les équipes qui souhaitent une gouvernance MCP dans le même plan de contrôle que le routage LLM et le déploiement de modèles, et qui ont besoin d'une location plus fine ou d'une application de politique spécifique aux appels d'outils que ce qu'offre un modèle à plat à l'échelle de l'organisation.
Les deux plateformes partagent une limitation structurelle qu'il est utile de connaître, quel que soit le fournisseur : aucune ne propose d'équilibrage de charge traditionnel sur plusieurs copies du même serveur d'outils, car le transport moderne du protocole MCP est avec état. Répartir une seule conversation sur plusieurs instances de serveur briserait la continuité de la session. Il s'agit d'une conséquence du protocole, et non d'une fonctionnalité manquante de part et d'autre.
La plupart des contenus comparant les performances de « la passerelle X par rapport à la passerelle Y » se contentent de répéter les chiffres avancés par les fournisseurs sans aucune méthodologie. Nous avons plutôt effectué une série de benchmarks contrôlés et pratiques sur la passerelle MCP de MintMCP — un test de latence apparié, une montée en charge jusqu'à la défaillance, des mesures de démarrage à froid et une vérification des délais d'attente sous forte charge — et nous publions la méthodologie avec les chiffres afin qu'ils puissent être vérifiés plutôt que crus sur parole.
Note sur le périmètre : chaque chiffre ci-dessous reflète une mesure côté client par rapport à la passerelle SaaS hébergée de MintMCP, depuis une machine d'origine unique, sur une fenêtre de test donnée — il ne s'agit pas d'une garantie de débit en production à une échelle, un emplacement ou avec un connecteur différents. Ces chiffres sont également spécifiques aux connecteurs testés (Tavily, AWS Knowledge) — un autre outil en aval avec des tailles de réponse ou des caractéristiques de latence différentes pourrait se comporter différemment via la même passerelle. Nous avons effectué deux types de tests : une comparaison appariée et entrelacée (chaque requête étant exécutée via la passerelle puis directement contre l'API d'origine, l'une après l'autre, avec une alternance de l'ordre des appels pour éliminer tout biais lié à l'ordre) pour la latence, et une montée en charge (concurrency ramp) (de c=50 à c=400, soit plus de 90 000 requêtes au total via l'outil de test de charge hey) pour le débit et le comportement en cas de défaillance.
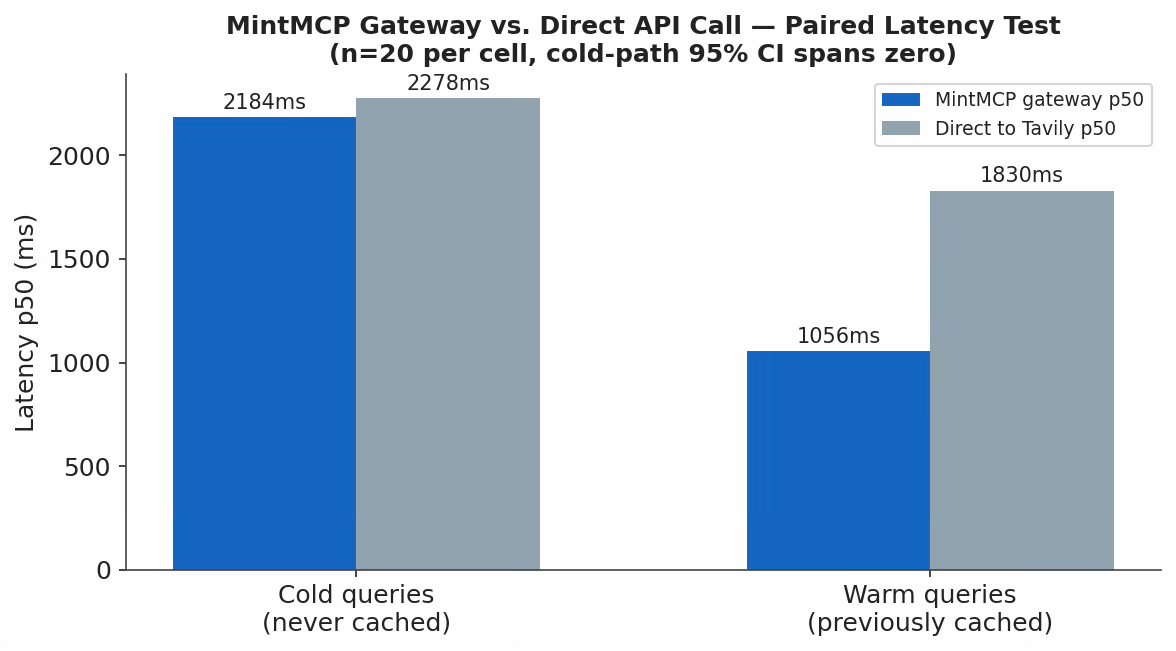
1. MintMCP ajoute-t-il de la latence par rapport à un appel direct à l'outil ? Pas de manière mesurable sur les nouvelles requêtes.
Sur le chemin à froid — celui qui isole réellement la surcharge de la passerelle de la mise en cache — l'écart moyen était de +94 ms avec un intervalle de confiance à 95 % de [−357, +545]. L'intervalle inclut zéro : aucune surcharge de latence statistiquement détectable sur une requête que la passerelle n'a jamais vue auparavant. L'avantage de vitesse sur le chemin à chaud est un effet de mise en cache, et non un avantage de performance de la passerelle. (Confiance : Vérifié, pratique, n=20 par cellule, octobre 2026.)
2. Une pénalité réelle et reproductible liée aux connexions inactives. Les appels à la passerelle effectués peu de temps (~0,25 s) après un appel précédent présentaient une médiane de 2116 ms, tandis que les appels effectués après un intervalle plus long (~4,5 s) présentaient une médiane de 3279 ms — soit environ 1,1 seconde de plus après une courte période d'inactivité. Les appels directs à l'origine n'ont montré aucun schéma équivalent. La cause probable : le pool de connexions en amont ou les processus de travail de MintMCP se refroidissent après quelques secondes d'inactivité. Cela est particulièrement important pour le trafic d'agents par rafales ou à faible volume. (Confiance : Vérifié, pratique, octobre 2026.)
3. Débit et comportement à saturation.
3. Débit et comportement à saturation.
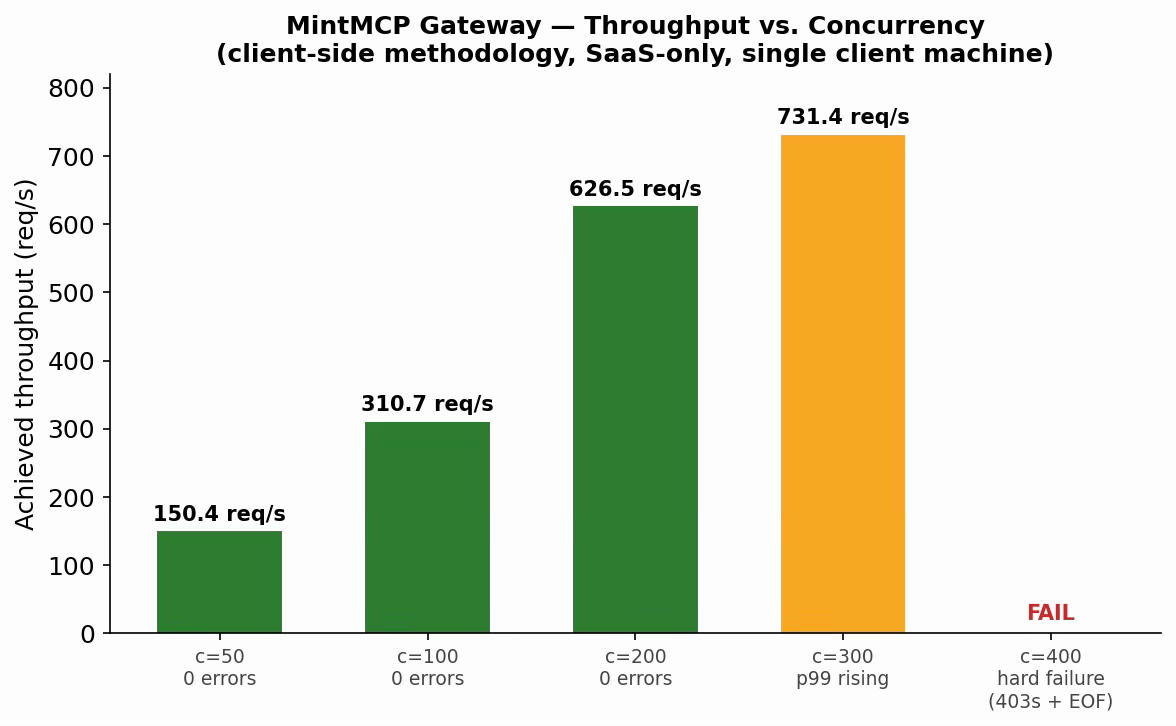
Débit de la passerelle MintMCP par rapport à la concurrence, de c=50 à c=400
Plafond observé : ~200 connexions simultanées avant une dégradation significative, depuis une machine cliente vers le locataire SaaS partagé de MintMCP. Il s'agit de l'observation d'un client au périmètre responsable, et non d'une limite de capacité à l'échelle de la plateforme. (Confiance : Vérifié, tests pratiques, ~90 000 requêtes au total, septembre 2026.)
4. Coût du premier appel par rapport à l'état stable. Le premier appel a pris 0,653 s contre une moyenne de 0,408 s en état stable — un coût de démarrage à froid modeste et réel, distinct de la pénalité liée à l'inactivité mentionnée plus haut. (Confiance : Vérifié, tests pratiques, septembre 2026.)
5. Comportement sous forte charge — et absence de délai d'expiration configurable. Un appel sous forte charge (584 Ko de contenu brut) s'est terminé sans erreur ni délai d'expiration. Par ailleurs, aucun délai d'expiration d'appel configurable n'a été trouvé, quel que soit le niveau vérifié : tableau de bord des connecteurs, tableau de bord des bundles ou section des politiques au niveau de l'organisation. Le délai d'expiration appliqué est soit inexistant, soit défini par MintMCP lui-même, et ne peut être ajusté par le client. (Confiance : Vérifié pour le test de charge et les vérifications des tableaux de bord ; documenté, mais non exhaustif, pour l'exploration de la documentation.)
Ce que cela signifie en pratique : aucune surcharge mesurable sur les nouvelles requêtes ; un gain de mise en cache réel d'environ 770 ms sur les requêtes répétées (planifiez en fonction de votre taux de répétition réel, pas du chiffre annoncé) ; une pénalité de connexion inactive reproductible d'environ 1,1 s à prendre en compte pour le trafic par rafales ; un débit propre jusqu'à environ 200 connexions simultanées avec une dégradation (et non une défaillance) commençant autour de 300 ; et aucun délai d'expiration réglable à ce jour, ce qui signifie qu'un outil en aval lent ne dispose d'aucune protection au niveau de la passerelle.
La méthodologie complète — outils utilisés, contrôles appliqués et garde-fous maintenus lors du test de charge d'un locataire SaaS tiers partagé — est documentée séparément : Benchmarks MintMCP — Méthodologie de test (Google Doc).
Les points forts de MintMCP
La politique de contrôle des nouvelles fonctionnalités est remarquable : la plupart des passerelles de gouvernance permettent d'activer ou de désactiver un outil, mais exiger une révision explicite avant qu'une action nouvellement ajoutée ne soit mise en ligne — avec une possibilité de forçage à l'échelle de l'organisation et un historique des modifications sous forme de diff — est une fonctionnalité réelle et bien conçue pour laquelle nous n'avons trouvé aucun équivalent ailleurs, y compris dans la documentation de TrueFoundry au moment de cette évaluation. En termes de performances, la passerelle n'ajoute aucune latence mesurable sur les nouveaux appels et supporte correctement quelques centaines de connexions simultanées.
Les lacunes de MintMCP
L'alternative TrueFoundry
Si vos besoins dépassent le cadre d'un déploiement MCP pour une seule équipe — environnements multiples, flux de travail d'approbation au niveau des départements ou garde-fous spécifiques aux appels d'outils distincts des contrôles de trafic LLM — la passerelle MCP de TrueFoundry est conçue pour gérer nativement cette gestion multi-locataire et cette granularité des politiques, au sein du même plan de contrôle qui gère également le routage LLM et le déploiement de modèles. Cette consolidation devient cruciale dès lors qu'une équipe plateforme ou sécurité commence à se demander qui peut voir quoi, et si cela est vérifiable ultérieurement — ce qui est précisément le point faible du modèle plat et global de MintMCP.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.




MintMCP is a hosted gateway for governing how AI agents connect to tools through the Model Context Protocol. It handles authentication, tool-level access control, policy rules, and activity logging for connectors like Slack, GitHub, or internal APIs, run entirely as MintMCP’s own infrastructure rather than something you self-host.
It’s an MCP (tool) gateway, not a model-routing/LLM gateway. MintMCP’s own materials describe it as focused on governed tool and agent access, distinct from “model-routing gateways” that handle LLM traffic — so don’t expect LLM cost controls, model fallback, or token-level routing from the core product this review tested.
In a paired, hands-on test against fresh (non-cached) queries, no statistically detectable overhead was found — the 95% confidence interval for the delta spans zero. Repeat queries appeared faster through MintMCP, but that reflects response caching rather than gateway speed.
In our concurrency ramp, MintMCP handled up to roughly 200 concurrent connections cleanly (0 errors), began degrading around 300, and failed outright around 400 — tested from a single client machine against MintMCP’s shared SaaS infrastructure, not a guaranteed platform ceiling.
Yes, at the level of turning individual tool actions on or off, and requiring review before newly added actions go live. What it doesn’t support natively is tenancy below the organization level — there’s no built-in project or environment concept, so team-level isolation has to be recreated manually with separate bundles.
TrueFoundry supports SOC 2, HIPAA, and GDPR standards, with RBAC, SSO, and immutable audit logging built in. See the Trust Center for current attestations.



Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception

















