November 5, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.




¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
Sus sistemas parecen funcionar bien según el panel de control de la capa de infraestructura, con modelos de AI desplegados y agentes autónomos activos. Sin embargo, nadie en su organización sabe qué agente llama a qué herramientas, a qué datos confidenciales accede, quién es el responsable y cuánto le cuesta a la organización en su conjunto.
Este es exactamente el tipo de problema para el que se ha creado un AI control plane. A medida que las grandes empresas pasan de la experimentación aislada basada en LLM a sistemas de AI con calidad de producción que piensan, se comportan y se comunican a través de aplicaciones empresariales e infraestructuras, la capa de gobernanza que gestiona esos sistemas de AI pasa a ser tan importante como los propios modelos de AI.
Este artículo explica qué es un AI control plane, en qué se diferencia de los conceptos de infraestructura tradicionales, qué debe cubrir para las cargas de trabajo de agentic AI y cómo TrueFoundry proporciona un control plane unificado para empresas que conectan y gobiernan sistemas de AI de nivel de producción a escala.
Un AI control plane es el centro de gobernanza centralizado que gobierna, rastrea y aplica reglas empresariales a través de los diversos sistemas de AI de una organización, incluidas las interacciones de LLM, los agentes de AI, las integraciones de herramientas MCP y las conexiones de agente a agente.
El concepto de AI control plane se ha adaptado de las redes, donde la separación del control plane y el data plane ha sido la base de la infraestructura durante décadas. En las redes, el control plane gestiona las decisiones de enrutamiento y la aplicación de políticas, mientras que el data plane transporta el tráfico real. La misma distinción se aplica a la AI.
El AI control plane gestiona a qué modelos y herramientas se puede acceder, cómo se enrutan las solicitudes de los agentes, qué política de gobernanza se aplica y qué registros se mantienen en la pista de auditoría. La ejecución agente real (llamadas de inferencia a un grupo de GPU, invocaciones de herramientas a través de MCP, mensajes entre agentes) se gestiona de forma independiente mediante el data plane. Esto permite a los equipos de plataforma ajustar el enrutamiento, los presupuestos y las desinfecciones de datos sin necesidad de volver a codificar o desplegar el software de los agentes.
En los inicios del despliegue de la AI en las empresas, el proceso era sencillo. Los equipos realizaban unas pocas llamadas API a grandes modelos de lenguaje, mantenían un equipo reducido y construían un sistema de registro básico.
Esos días han quedado atrás; ahora tenemos:
Cuando se introducen agentes autónomos, la complejidad se multiplica de formas que las peticiones individuales (single-shot prompts) nunca generaron. Una sola solicitud de un usuario puede desencadenar 15 llamadas diferentes a través de otras tantas herramientas e involucrar al menos a cinco sistemas distintos, cada uno con sus propios límites de acceso, implicaciones de costes y niveles de sensibilidad de datos confidenciales.
Sin un AI control plane en el medio:
A medida que los agentes autónomos actúan en nombre de los usuarios con autoridad real, los sistemas de AI no gobernados generan una exposición considerable a los requisitos regulatorios, no solo problemas de costes.

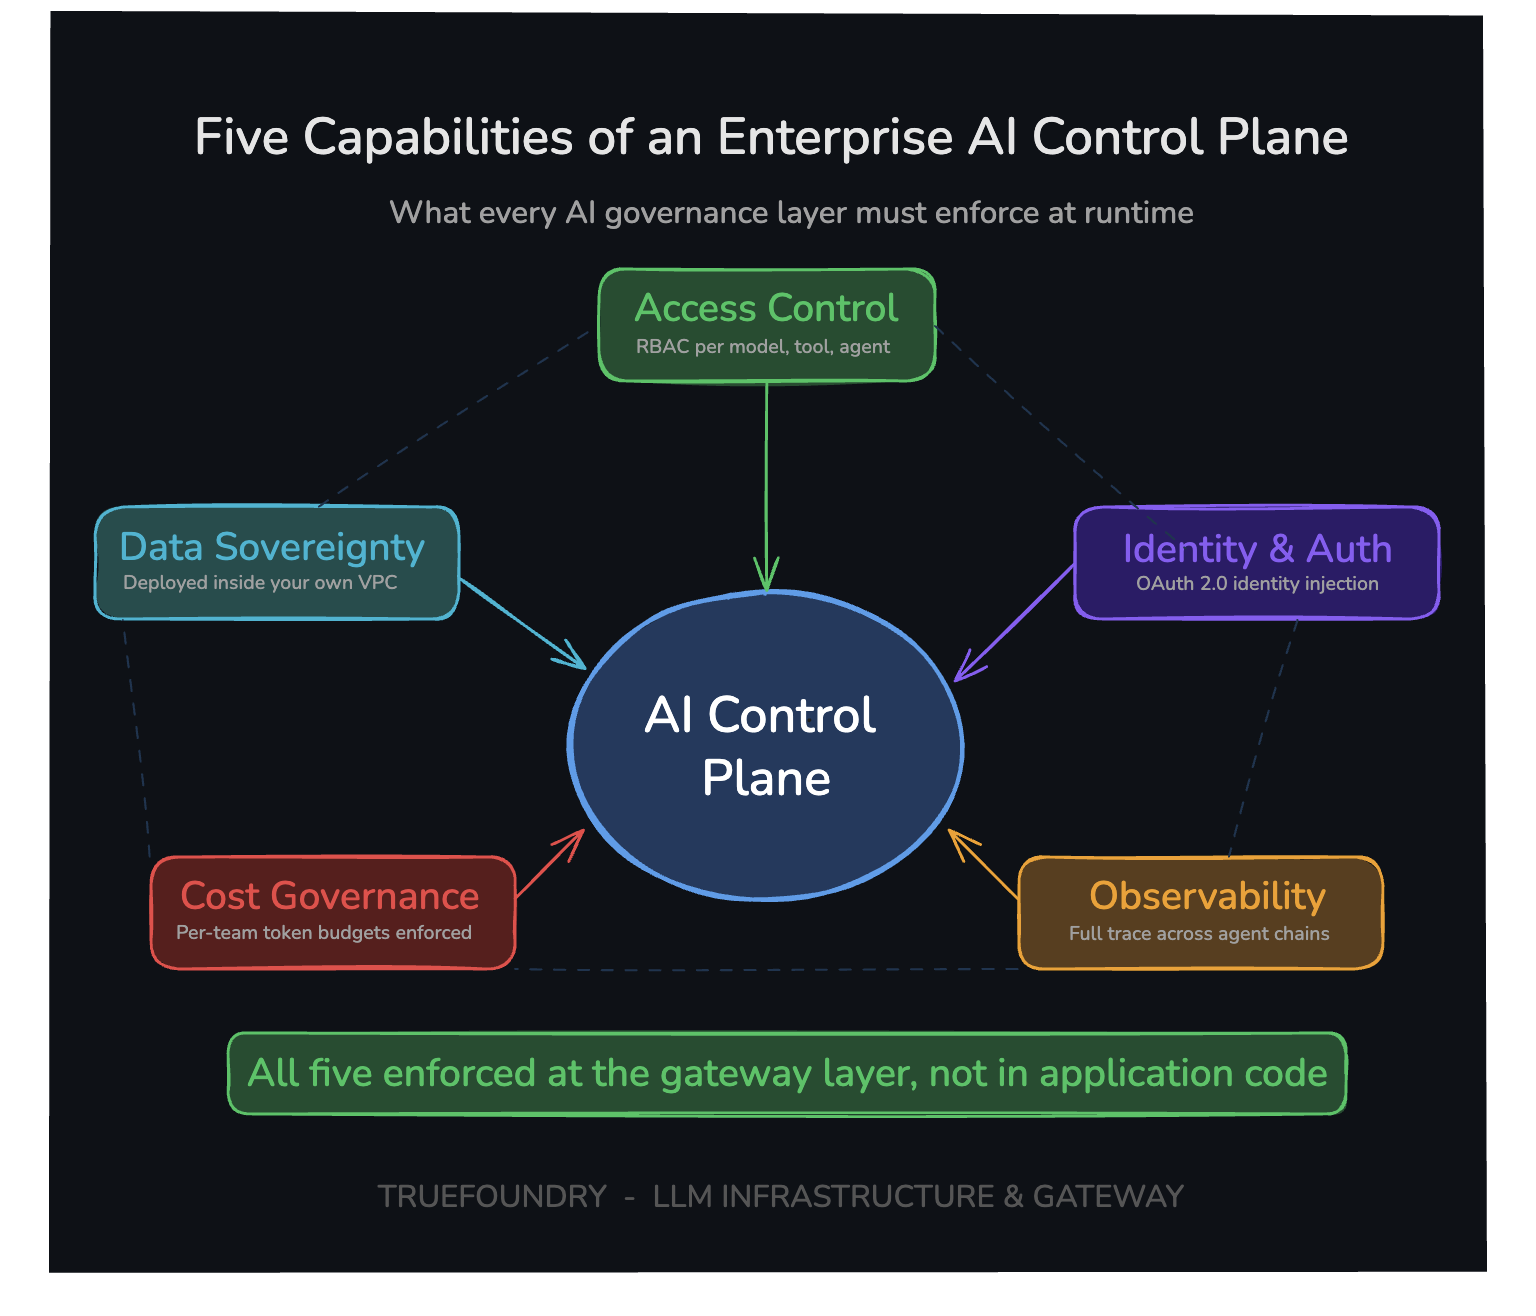
Cinco capacidades principales distinguen a un AI control plane funcional de un simple envoltorio sobre una pasarela. Cada una de ellas debe funcionar en la capa de infraestructura, no dentro del código de la aplicación, para ser eficaz.
Solo los equipos y usuarios autorizados pueden utilizar modelos, herramientas y agentes de AI. La aplicación de políticas opera en la capa de la pasarela antes de que se envíe cualquier solicitud del agente a los sistemas de backend, en lugar de aplicarse mediante el código de la aplicación a posteriori.
Los requisitos incluyen RBAC para equipos y usuarios, autorización a nivel de herramienta en lugar de solo a nivel de API, aplicación de políticas antes de la ejecución en lugar de después, y una política coherente aplicada a todos los servicios. Si no se cumple alguno de los requisitos, la lógica de acceso se fragmenta y se vuelve inconstante entre los equipos, lo que genera el problema de los shadow agents a escala.
Las cuentas de servicio compartidas aumentan drásticamente el radio de impacto cuando se comprometen las credenciales. Si el token de servicio de un agente se filtra, puede leer cualquier base de datos y llamar a cualquier API cada vez que haya actuado en nombre de un usuario.
Un AI control plane adecuado debe inyectar la identidad del usuario en cada solicitud, garantizar que los agentes autónomos actúen siempre de manera coherente con la identidad de un usuario real, asignar las identidades de usuario a permisos de alcance específico e integrarse con proveedores de identidad empresariales como Okta y Microsoft Azure AD. Esto transforma la AI de una automatización anónima a un modelo de ejecución consciente de la identidad que satisface los marcos regulatorios y los requisitos de auditoría de cumplimiento.
Cada solicitud debe registrarse utilizando la identidad del usuario, el modelo, la herramienta, el coste, la latencia y el resultado en un formato estructurado y consultable para respaldar los flujos de trabajo de agentes con trazabilidad a través de cadenas de ejecución completas de procesos de varios pasos, no solo la entrada y el resultado finales.
Específicamente para los flujos de trabajo de los agentes de AI, la observabilidad requiere una profundidad adicional: trazabilidad de la ejecución paso a paso, registros intermedios de toma de decisiones y telemetría y metadatos de la cadena de invocación de herramientas. Sin este nivel de observabilidad, la depuración de un fallo en un sistema de AI se basa en suposiciones en lugar de pruebas. Las métricas sobre los flujos de trabajo de los agentes deben ser accesibles a través de un panel unificado con visibilidad en tiempo real.
El uso de tokens debe monitorizarse con límites presupuestarios configurables que se apliquen antes de incurrir en el coste. La visibilidad en tiempo real de los costes en todos los LLM elimina las sorpresas en la facturación y evita que la AI se ejecute sin rendición de cuentas.
El cumplimiento de los límites es tan importante como el seguimiento. El AI control plane debe aplicar un límite presupuestario definido por equipo, servicio y endpoint, un coste máximo definido por transacción y estimaciones de costes previas a la ejecución antes de que las transacciones se lleven a cabo. Sin estos controles, las tarifas se acumulan sin control y solo salen a la luz cuando se cierra el ciclo de facturación. Los líderes empresariales necesitan la atribución del ROI a nivel de carga de trabajo, no una factura de la nube consolidada.
El enrutamiento del tráfico de AI a través de plataformas SaaS externas para su gobernanza o analítica expone a las empresas a riesgos de fuga de datos y responsabilidades de cumplimiento normativo. Cada prompt puede contener PII, PHI, código fuente, registros de clientes y la estrategia interna de una organización. En la mayoría de los casos, enviar copias de todos esos elementos a un proveedor externo de observabilidad a cambio de una vista de traza vistosa no compensa en términos de compromisos aceptables para la mayoría de las empresas reguladas.
Para un control y una gobernanza adecuados, el nuevo control plane debe realizar cuatro cosas:
1) Debe funcionar desde su propia infraestructura, ya sea en su VPC o en sus instalaciones (on-premises), en lugar de en la nube del proveedor.
2) Debe mantener los datos dentro de los límites de seguridad adecuados de la infraestructura de su organización.
3) Debe minimizar las transferencias innecesarias de datos desde la infraestructura de su organización.
4) Debe proporcionar pruebas de cumplimiento completas (por ejemplo, SOC 2, HIPAA, etc.) para los requisitos regulatorios.
Este factor suele desempeñar un papel fundamental en las decisiones de despliegue a nivel empresarial.
Muchas organizaciones intentan crear un AI control plane utilizando las herramientas con las que ya cuentan, pero todas las combinaciones siguen teniendo las mismas deficiencias estructurales.
Todas estas herramientas se diseñaron originalmente para retos anteriores a los requisitos de gobernanza específicos de los agentes de AI. En conjunto, sus carencias hacen imposible garantizar la aplicación de políticas en las solicitudes de agentes en directo antes de la ejecución en cada modelo y herramienta dentro del límite de la red de una organización.
El AI control plane de TrueFoundry permite a las organizaciones conectar, monitorizar y gestionar todos los agentes autónomos a través de múltiples proveedores de la nube mediante una AI unificada, en lugar de mantener herramientas independientes para agentes, proxies y otros componentes. Al unificar la LLM gateway, la MCP gateway y la Agent gateway en un único control plane, las organizaciones gobiernan las cargas de trabajo de los agentes desde una sola capa de gobernanza en lugar de hacerlo desde tres sistemas desconectados.
La AI gateway de TrueFoundry se despliega exclusivamente dentro de la cuenta de AWS, GCP o Azure de la organización. Todas las llamadas de inferencia, la orquestación de agentes de AI, la ejecución de herramientas y las interacciones MCP se gestionan sin extraer datos fuera del límite de la red de la organización, lo que garantiza el cumplimiento de los requisitos regulatorios de HIPAA, SOC 2 e ITAR.
Esto significa que un equipo de plataforma puede activar un nuevo proveedor, enrutar el 10 % del tráfico hacia él, aplicar una regla de política para la desinfección de PII, limitar el gasto diario a 2000 $ y auditar todas las llamadas sin tener que volver a desplegar ninguna aplicación.
Reserve una demo para ver cómo TrueFoundry unifica la gobernanza de AI, asegura los flujos de trabajo de los agentes, controla los costes y ofrece un control de nivel de producción en todos los despliegues empresariales.

TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada