October 24, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Ein Modell kann Benchmarks bestehen und nach der Bereitstellung dennoch Schaden anrichten. Es könnte Unwahrheiten verbreiten, Menschen benachteiligen oder nicht genehmigte Aktionen ausführen. Solche Ergebnisse deuten nicht immer auf eine defekte Technologie hin. Das Modell folgt möglicherweise seinem Training, während es die Menschen, die sich darauf verlassen, im Stich lässt.
KI-Sicherheit schließt die Lücke zwischen trainiertem Verhalten und akzeptablen Ergebnissen im Produktivbetrieb. Sie hält Systeme auf Kurs und bewahrt gleichzeitig eine sinnvolle menschliche Kontrolle. Diese Disziplin begrenzt schädliche Folgen, während Systeme zunehmend unabhängig agieren. Diese praktische Definition von KI-Sicherheit geht weit über Forschungsumgebungen hinaus.
Moderne Systeme rufen Tools auf, aktualisieren Datenbanken und koordinieren Arbeitsabläufe, ohne jeden Schritt zu überprüfen. Um zu verstehen, was KI-Sicherheit bedeutet, sind technische, operative und gesellschaftliche Perspektiven erforderlich. Unternehmens-Teams benötigen durchsetzbare Kontrollen statt allgemeiner Absichtserklärungen zu verantwortungsvollem Handeln.
KI-Sicherheit ist ein interdisziplinäres Feld, das sich auf zuverlässige Systeme konzentriert, die auf genehmigte Ziele ausgerichtet sind. Die Arbeit umfasst Informatik, Sozialwissenschaften, Politik und operative Governance. Sie findet Anwendung während der gesamten Entwicklung, Bereitstellung, Überwachung und Außerbetriebnahme von KI.
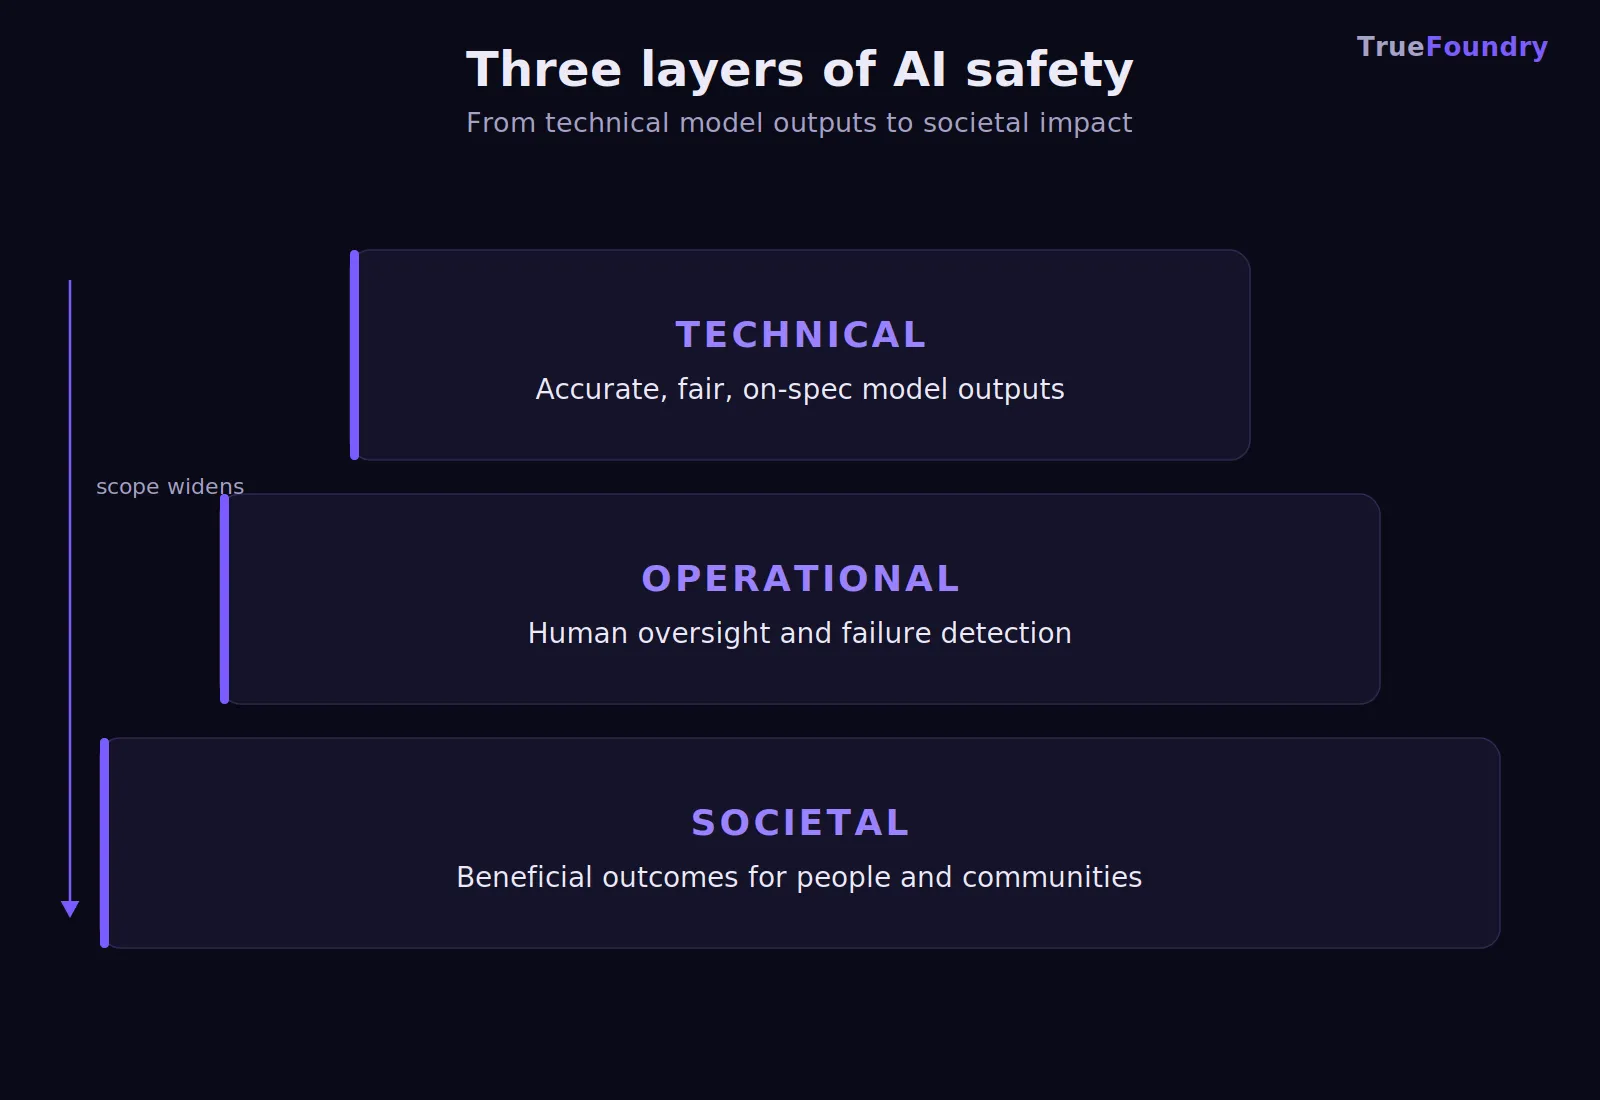
Die technische Ebene untersucht Ausgaben, Fairness, Genauigkeit und Ausfallsicherheit. Die operative Ebene fragt, ob Teams Probleme schnell erkennen können. Die gesellschaftliche Ebene berücksichtigt Menschenrechte und weitreichendere Konsequenzen. Zusammen bilden sie eine Definition für KI-Sicherheit im Unternehmen.
Das Feld der KI-Sicherheit verbindet technische Forschung mit Politik. Das Future of Life Institute entwickelte während der Asilomar-Konferenz 2017 Prinzipien für die KI-Governance. Diese Bemühungen spielten eine entscheidende Rolle bei der Gestaltung von Forschungsrichtungen und ethischen Grundsätzen.
Sicherheit wird operativ, sobald Modelle Einfluss auf Kunden, Finanzen oder Infrastruktur nehmen. Drei Bedingungen machen das Problem der KI-Sicherheit so wichtig: Systeme handeln autonom, Fehler bleiben verborgen und Vorschriften erfordern Nachweise. Ein effektives KI-Risikomanagement muss jede dieser Bedingungen adressieren.
Produktions-Agenten rufen Tools auf, lesen Datenbanken und koordinieren Aufgaben. Diese KI-Systeme können handeln, bevor Menschen Entscheidungen überprüfen. Wenn die Sicherheit versagt, wird das Ergebnis zu einem Produktionsvorfall. Kunden können Schaden erleiden, bevor Betreiber schnell reagieren können.
Die wachsende Rolle der künstlichen Intelligenz verändert das Maß an akzeptabler Autonomie. Anwendungen zur Verarbeitung natürlicher Sprache können Entscheidungen in großem Umfang beeinflussen. Ähnliche Bedenken treten bei Videospielen, Moderation und Systemen zur Klassifizierung von Personenbildern auf. Der Kontext bestimmt, ob Fehler innerhalb des Unternehmensbetriebs schwerwiegende Folgen haben.
Ausrichtungsfehler verbergen sich anfangs oft hinter plausiblen Antworten. Ein Modell kann kohärente Informationen liefern, die in der Sache falsch sind. Es könnte eine Ersatzmetrik optimieren, die unter ungewohnten Bedingungen abweicht. Dieses Problem der KI-Ausrichtung kann über viele Interaktionen hinweg unsichtbar bleiben.
Kontinuierliche Überwachung identifiziert schwache Signale, bevor Vorfälle eskalieren. Eine aggregierte Bewertung ist wichtig, da einige Fehler in einer einzelnen Antwort möglicherweise nicht erkennbar sind. Risiken entstehen über Sitzungen hinweg und bei sich ändernden Produktionslasten. Starke empirische Forschung sollte die Fehlerbehebung in Teams leiten.
Das KI-Gesetz der Europäischen Union verfolgt einen risikobasierten Ansatz. Hochrisikosysteme unterliegen Anforderungen an Aufsicht, Robustheit, Dokumentation und Lebenszyklusüberwachung. Diese Verpflichtungen verknüpfen Sicherheitsstandards mit Nachweisen und verantwortlicher Eigentümerschaft. Zudem schützen sie Grundrechte in allen regulierten Anwendungsbereichen.
Das NIST AI Risk Management Framework unterstützt freiwillige Praktiken zur Vertrauenswürdigkeit. Das National Institute of Standards and Technology strukturiert Aktivitäten in den Bereichen Governance, Mapping, Messung und Management. Dieses Risikomanagement-Framework verbindet Richtlinien mit wiederholbaren Kontrollen.
Internationale Zusammenarbeit prägt heute die Governance von KI. Die Vereinten Nationen bieten ein globales Forum für den Austausch. Die Vereinigten Staaten unterstützen staatliche Tests und Standards. Unternehmen sollten Entwicklungen anhand ethischer Leitlinien und sektorspezifischer Verpflichtungen bewerten.
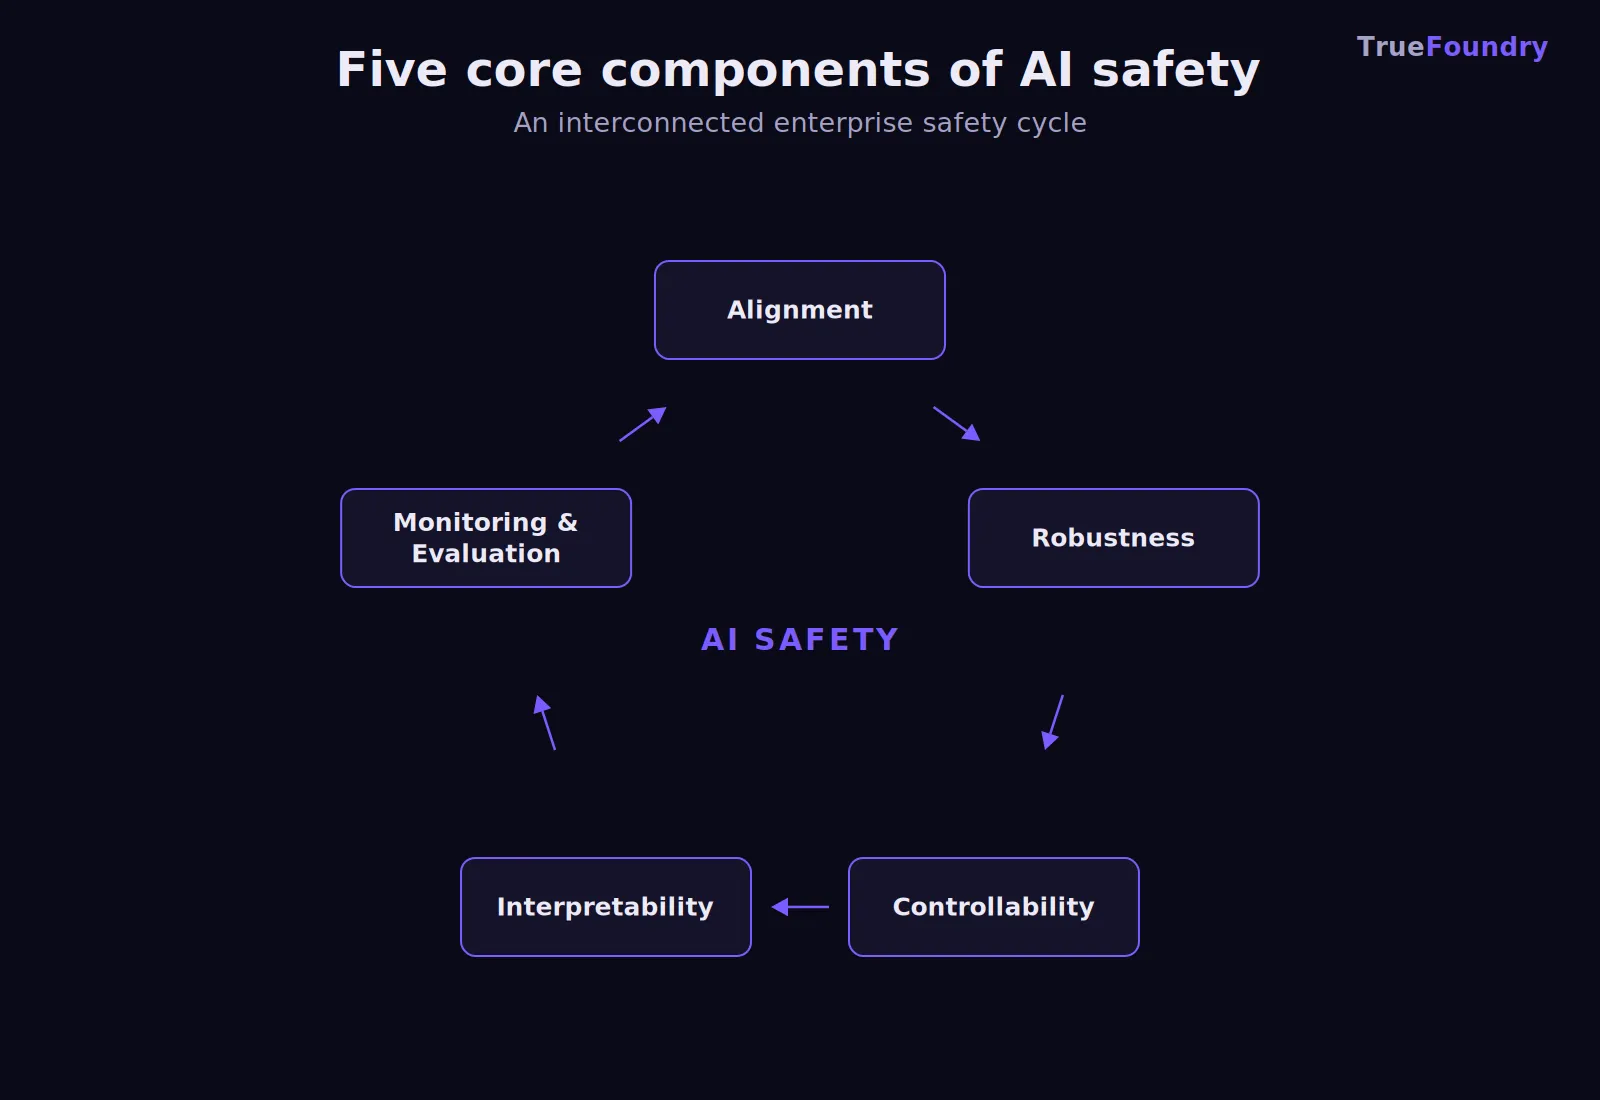
Das Verständnis von KI-Sicherheit wird einfacher, wenn Teams die einzelnen Komponenten voneinander trennen. Fünf Disziplinen prägen das zuverlässige Verhalten in Unternehmenssystemen. Alignment definiert die Ergebnisse, während Robustheit das Verhalten unter wechselnden Bedingungen prüft. Steuerbarkeit, Interpretierbarkeit und Überwachung gewährleisten die Transparenz nach der Bereitstellung.
Beim Alignment geht es darum, ob KI-Modelle das optimieren, was beabsichtigt ist. Fehlendes Alignment erfordert keine böswillige Absicht oder feindselige Ziele. Zielsetzungen können unter unbekannten Bedingungen während des Betriebs abweichen. Systeme können technisch erfolgreich bleiben und dennoch inakzeptable Ergebnisse liefern.
Robustheit misst, ob das Verhalten stabil bleibt, wenn sich die Bedingungen ändern. Echter Datenverkehr gleicht selten über längere Zeit kontrollierten Testdatensätzen. Nutzer formulieren Anfragen unerwartet, Datenverteilungen verschieben sich und Grenzfälle häufen sich. Effektive KI-Sicherheitsmaßnahmen erfordern wiederholte Tests nach der Bereitstellung.
Steuerbarkeit macht menschliche Aufsicht in Produktionssystemen praktikabel. Teams müssen Aktivitäten nachvollziehen, Abweichungen unterbrechen und schädliche Ausführungen stoppen können. Modellaufrufe erfordern klare Protokolle und Eskalationsregeln. Agenten benötigen nachvollziehbare Spuren bei Entscheidungen, Tool-Aufrufen, Wiederholungsversuchen und Aktionen.
Interpretierbarkeit fragt danach, welche Eingaben ein wichtiges Ergebnis beeinflusst haben. Vollständige Erklärungen bleiben für viele große Sprachmodelle und Deep-Learning-Modelle schwierig. Praktische Modellinterpretierbarkeit sollte genügend Kontext für Untersuchungen liefern. Teams benötigen Nachweise, ohne die aktuellen Leistungsgrenzen zu überbewerten.
Durch Monitoring bleibt jede Komponente nach dem Produktivstart nachvollziehbar. Teams müssen Antworten bewerten und das Verhalten über Sitzungen hinweg aggregieren. Metriken sollten Genauigkeit, Bias, Drift, Verweigerungsverhalten und die Einhaltung von Richtlinien abdecken. Dieser Prozess macht Sicherheitsmaßnahmen zu beobachtbaren Kontrollmechanismen in der Produktion.
Der internationale KI-Sicherheitsbericht 2026 untersucht KI-Fähigkeiten, Risiken und Minderungsstrategien. Die Forschungsarbeit identifiziert Grenzen technischer Schutzmaßnahmen. Jeder KI-Sicherheitsbericht sollte als Entscheidungsgrundlage dienen, ohne die kontextbezogene Bewertung zu ersetzen. Mehrschichtige Kontrollen bleiben notwendig, da Schutzmaßnahmen versagen können.
Alles Besprochene gilt für jedes KI-System in der Produktion. Agenten erhöhen das Risiko, da fehlerhafte Entscheidungen zu realen Handlungen führen. Statische Kontrollen für Sprachmodelle können Ausführungsketten nicht steuern. Der Einsatz von KI-Systemen erfordert Schutzmaßnahmen, wenn sich die Autonomie auf Unternehmens-Tools erstreckt.
Drei Fähigkeiten sind für moderne agentische Workloads besonders wichtig:
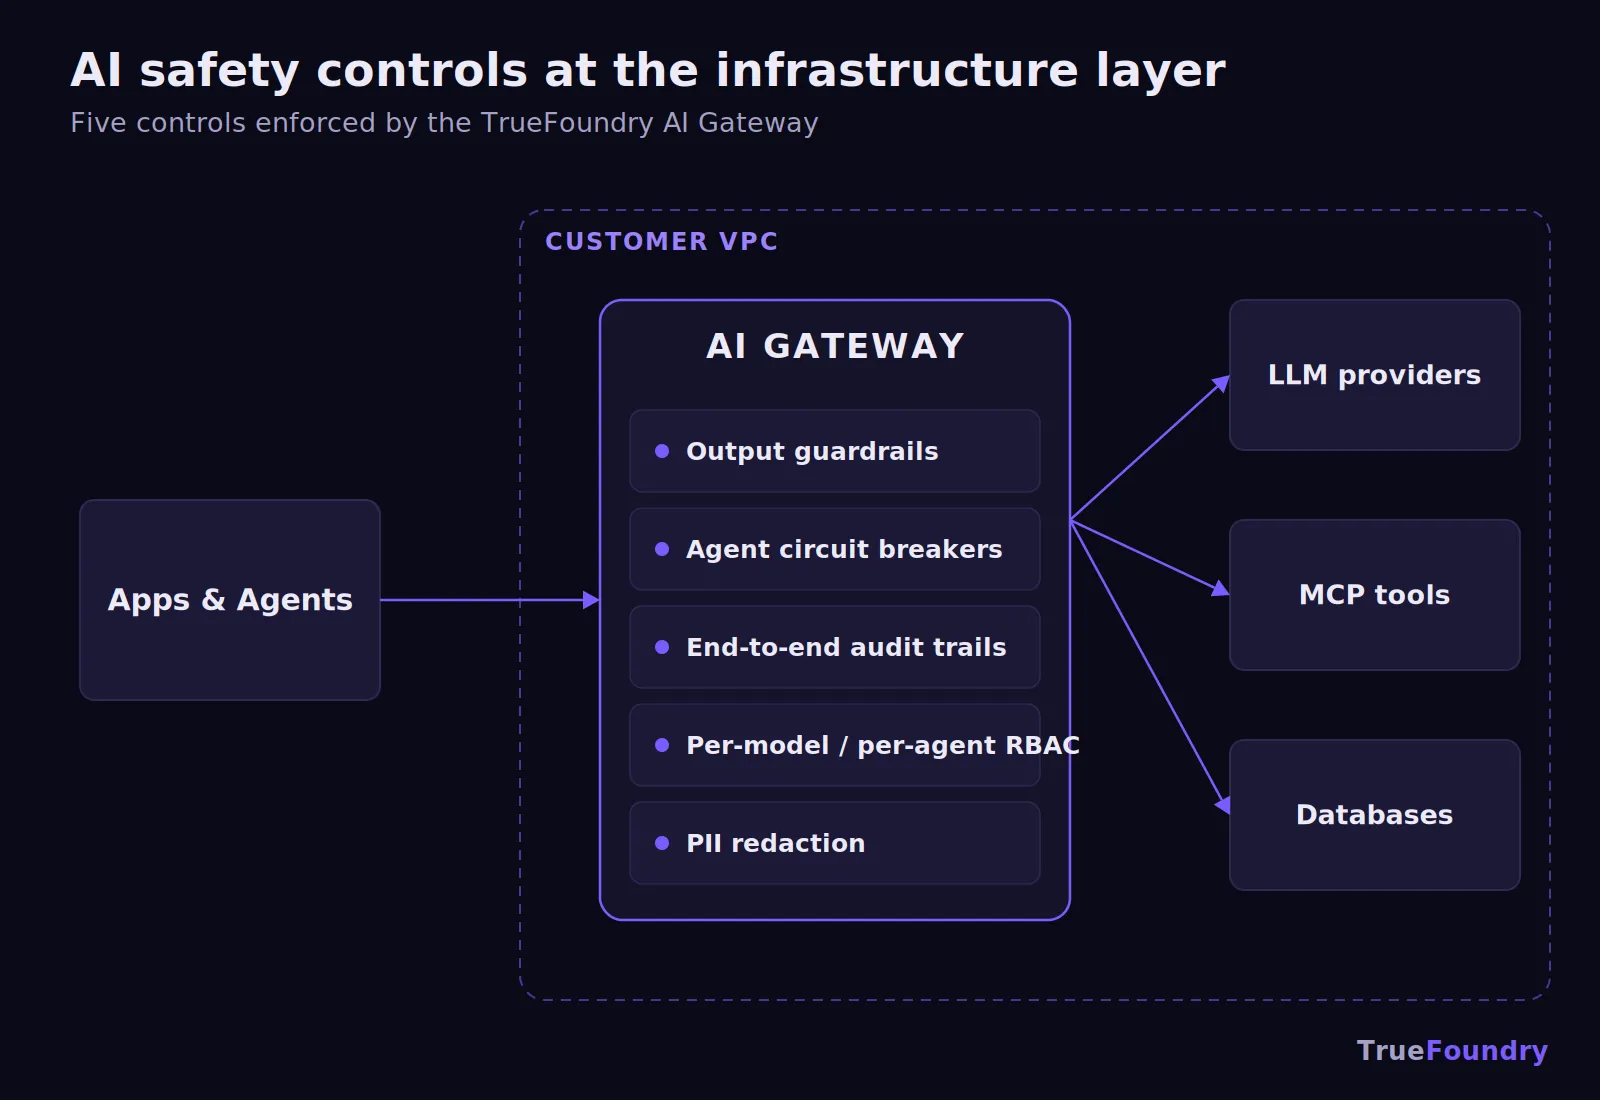
Zusammen machen diese Kontrollen die Sicherheit von Agenten von einem Richtlinienziel zu einer durchsetzbaren Governance in der Produktion. Das Agent Gateway von TrueFoundry erzwingt Richtlinien, RBAC und Rückverfolgbarkeit über Workflows hinweg. Unser MCP Gateway steuert Tools und überträgt berechtigte Identitäten. Diese Kontrollen helfen zukünftigen KI-Systemen, die Verantwortlichkeit bei zunehmender Autonomie zu wahren.
Was KI-Sicherheit für regulierte Unternehmen bedeutet, hängt vom Kontext und den Auswirkungen ab. Der EU AI Act wendet risikobasierte Verpflichtungen auf verschiedene Kategorien an. Die Anforderungen steigen, wenn Systeme die Sicherheit oder Grundrechte betreffen. Spam-Filter und Kreditsysteme erfordern daher unterschiedliche Kontrollen.
Unternehmen sollten regulatorische Vorgaben mit einem KI-Risikomanagement-Framework kombinieren, das auf ihre spezifische Umgebung zugeschnitten ist. Das NIST bietet eine Grundlage für messbare Risikomanagement-Praktiken. Interne Best Practices sollten Verantwortlichkeiten, Tests, Überwachung und Reaktionsmechanismen abdecken. Kontrollen müssen den Auswirkungen und potenziellen Bedrohungen des jeweiligen Systems angemessen sein.
Der Einsatz von KI im Gesundheitswesen, im Finanzsektor und im Personalwesen bringt unterschiedliche Risiken mit sich. Die Nutzung künstlicher Intelligenz zur Erkennung von Fake News oder zur Moderation sozialer Medien wirft Fragen der Fairness auf. Systeme, die personenbezogene Daten verarbeiten, erfordern konsequent strengere Kontrollmechanismen. Risikostufen sollten die Tiefe der Evaluierung und das Maß der menschlichen Aufsicht bestimmen.
Prinzipien allein können sich in verteilten Systemen nicht selbst durchsetzen. TrueFoundry übersetzt Anforderungen in Kontrollen für Interaktionen zwischen Modellen, Agenten und Tools. Unser Enterprise AI Gateway zentralisiert Richtlinien, Schutzmechanismen, Zugriffskontrollen und Observability innerhalb der Kundeninfrastruktur. Dies ermöglicht eine konsistente Durchsetzung über alle Modellanbieter hinweg.
Ein LLM-Gateway standardisiert Kontrollen über verschiedene Anbieter und selbst gehostete Modelle hinweg. Teams können es mit Best Practices für KI-Governance kombinierenDiese Infrastruktur unterstützt generative KI-Anwendungen bei gleichzeitiger Wahrung der Kontrolle. Sie hilft Branchenführern dabei, Richtlinien über verschiedene Umgebungen hinweg operativ umzusetzen.
Die umfassendere Forschungsagenda zur KI-Sicherheit befasst sich mit der Zukunft der KI. Einige KI-Forscher untersuchen allgemeine Intelligenz, künstliche allgemeine Intelligenz und existenzielle Risiken. Andere konzentrieren sich auf unmittelbare Fehler in bereits eingesetzten Systemen. Unternehmen sollten relevante Sicherheitsforschung in messbare Kontrollmechanismen übersetzen.
Möchten Sie diese Kontrollen anhand Ihrer Architektur überprüfen? Demo buchen noch heute für eine geführte Überprüfung. Das Gespräch kann Modelle, Agenten, Tools, Identitäten und Traces abdecken. Teams können Lücken identifizieren, bevor sie autonome Arbeitslasten ausweiten.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet