



October 19, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Published: October 8, 2026
Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Enterprise-KI-Teams bewegen sich weg von Experimenten hin zu produktiven Workloads. Modellzugriff und Routing lösen die anfänglichen Probleme. In der Produktion kommen jedoch Governance, Budgets, Observability, MCP-Kontrolle und Audit-Nachweise auf Agentenebene hinzu. Diese Anforderungen machen die Wahl zwischen TrueFoundry und Solo AI zu einer Entscheidung über das Betriebsmodell und nicht nur zu einem einfachen Vergleich von Funktionen.
TrueFoundry hat in einer Studie mehr als 200 Führungskräfte im Bereich Enterprise-KI aus 18 Branchen befragt. Unter den Befragten verfügten 76 % über kein einheitliches Logging für Modelle und Agenten. Weitere 56 % gaben an, keine vollständige zentralisierte Kontrollschicht zu besitzen. Diese Lücken erklären, warum Produktionsteams zunehmend eine Governance benötigen, die über einfaches LLM-Traffic-Routing hinausgeht.
Beide Plattformen gehen unterschiedlich mit diesem Bedarf um. Solo Enterprise für agentgateway bietet eine KI-native Datenebene für LLM-, MCP-, HTTP- und Agenten-Traffic. Das TrueFoundry AI Gateway kombiniert Modell-, Tool- und Agenten-Governance in einer einzigen Steuerungsebene. TrueFoundry und Solo AI unterscheiden sich daher hauptsächlich darin, wie Unternehmen diese Infrastruktur konfigurieren, betreiben und verwalten.
TrueFoundry wird von Mitgründer Nikunj Bajaj geleitet und unterhält ein Büro in San Francisco. Die Plattform konzentriert sich auf Enterprise-KI-Infrastruktur über verschiedene Anbieter und Bereitstellungsumgebungen hinweg.
Der Hauptunterschied zwischen TrueFoundry und Solo AI liegt in der Paketierung und der Eigentümerschaft. Solo kombiniert seinen Open-Source-Agentgateway-Proxy mit Solo Enterprise, um produktionsreife Funktionen bereitzustellen. Kubernetes-Bereitstellungen umfassen einen Controller und eine Datenebene. Der Controller übersetzt Gateway-API-Ressourcen in Konfigurationen und sendet Updates über xDS.
Solo bietet auch eine eigenständige Bereitstellung außerhalb von Kubernetes an. Der Proxy kann lokale YAML- oder JSON-Konfigurationen ohne eine separate Steuerungsebene verwenden. Die meisten Änderungen werden während des Betriebs automatisch neu geladen. Dies gibt Infrastrukturteams eine detaillierte Kontrolle über die Konfigurationsoberfläche und erweiterte Traffic-Richtlinien.
TrueFoundry paketiert dasselbe Problem anders. Das AI Gateway kombiniert Modellzugriff, Routing, Observability, Kostenkontrolle, MCP-Governance und Agenten-Governance in einer einzigen Steuerungsebene, und der Anwender muss kein Kubernetes-Gateway betreiben, um es zu nutzen.
Solo AI gibt Engineering-Teams die direkte Kontrolle über die Gateway-Infrastruktur. Gateways, HTTPRoutes, AgentgatewayBackends und Richtlinien werden zu Kubernetes-Ressourcen. Eine reaktive Sammelschicht verarbeitet Änderungen, bevor ein xDS-Server Updates an jeden Proxy sendet. Die Architektur eignet sich für Teams, die an deklarative Infrastruktur und Git-basierte Konfiguration gewöhnt sind.
Die Datenebene verarbeitet HTTP, gRPC, MCP, A2A und LLM-Anbieter. Sie unterstützt zudem Load Balancing, Timeouts, Retries, Autorisierung und Ratenbegrenzungen. Solo kann daher über ein herkömmliches API-Gateway hinaus agieren und gleichzeitig eine tiefgreifende Kontrolle über das Netzwerk wahren.
Solo bietet zudem eine tiefe Integration mit Istio durch seine agentische Mesh-Architektur. Agentgateway kann innerhalb von Solo Enterprise für Istio als Ingress-, Waypoint- oder Egress-Gateway fungieren. Dies erweitert KI-bewusste Richtlinien auf Umgebungen, die bereits eine Service-Mesh-Steuerungsebene nutzen. Einige Funktionen des agentischen Mesh befinden sich noch im Alpha-Stadium.
TrueFoundry verfolgt einen plattformorientierten Ansatz. Das LLM Gateway verwaltet den Anbieterzugriff, Routing, Fallback, Ratenbegrenzungen, Observability und Kostentransparenz, wobei dieselbe Plattform auf MCP- und Agenten-Governance ausgeweitet wird. Teams konfigurieren Richtlinien auf Plattformebene und nicht auf Clusterebene.
TrueFoundry berichtet von einer Latenz von etwa 3–4 ms für sein AI Gateway unter dokumentierten Leistungsbedingungen. Die grundlegende architektonische Entscheidung sollte dennoch das Verhalten der Workloads berücksichtigen, anstatt sich ausschließlich auf Angaben zu hoher oder niedriger Latenz zu verlassen.
Der praktische Unterschied zeigt sich im laufenden Betrieb. Solo bietet Teams eine tiefere Kontrolle über Proxys, Kubernetes-Ressourcen, Telemetrie und Richtlinienkonfigurationen. TrueFoundry reduziert den Infrastrukturaufwand, der für die Verwaltung von Modellanbietern, Budgets, Identitäten und Governance über mehrere KI-Teams hinweg erforderlich ist.
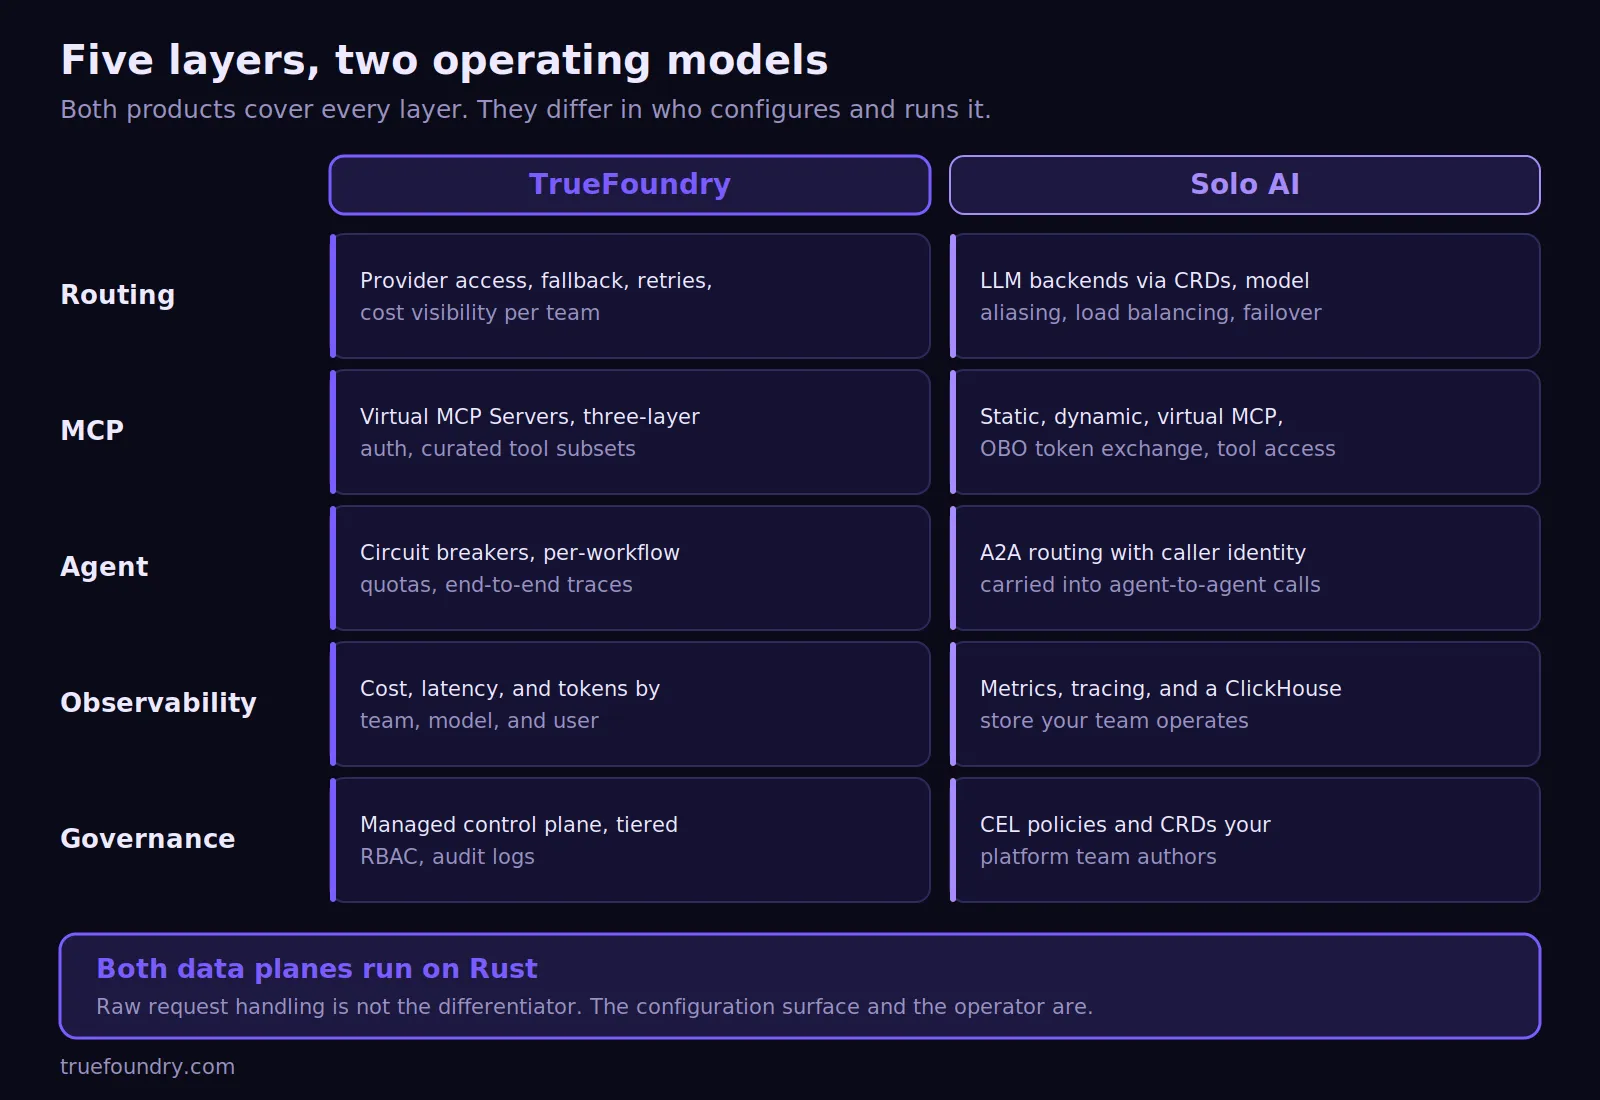
Agenten verbinden sich zunehmend mit Tools, rufen Unternehmensinformationen ab und lösen echte Aktionen aus. Diese Verschiebung rückt MCP-Server und die Agenten-Governance in den Mittelpunkt jedes Vergleichs zwischen TrueFoundry und Solo AI. Beide Produkte verfügen hier über aussagekräftige Funktionen, auch wenn sich ihre Richtlinienoberflächen unterscheiden.
Solo unterstützt statische, dynamische und virtuelle MCP-Ziele sowie Authentifizierungs- und Autorisierungsrichtlinien. Die aktuelle Dokumentation umfasst zudem den Token-Austausch und Ratenbegrenzungen pro Tool. CEL-Ausdrücke können Tool-Namen prüfen und vor jedem Tool-Aufruf unterschiedliche Limits anwenden.
TrueFoundrys MCP Gateway zentralisiert den Tool-Zugriff und unterteilt die eingehende Authentifizierung, Zugriffskontrolle und ausgehende Authentifizierung in drei unabhängige Ebenen. Ein Entwickler authentifiziert sich einmalig mit einem Personal Access Token, während das Gateway alle nachgelagerten Anmeldedaten speichert.
Virtuelle MCP-Server stellen eine kuratierte Teilmenge von Tools bereit. Auf diese Weise erhält ein Team Lesezugriff auf Repositories, ohne gleichzeitig Löschrechte zu erhalten.
Für eine detailliertere Implementierungsanleitung bietet TrueFoundrys Leitfaden zur MCP-Zugriffskontrolle erklärt, warum Tool-Berechtigungen einen gemeinsamen Durchsetzungspunkt erfordern. Dies wird besonders relevant, wenn MCP-Tools Datenbanken aktualisieren, Workflows auslösen oder auf vertrauliche Systeme zugreifen können.
Das Agent Gateway steuert mehrstufige Workflows mit Circuit Breakern, Token- oder Kostenkontingenten pro Agent, Workflow oder Umgebung, Wiederholungsversuchen, Timeouts, Fallback-Pfaden sowie End-to-End-Traces, die sich über Agentenschritte, Modellaufrufe und Tool-Interaktionen erstrecken. Es funktioniert mit LangChain, CrewAI und benutzerdefinierten Implementierungen, ohne ein spezifisches Framework vorauszusetzen.
Workflow-Budgets verdeutlichen den Unterschied in der Paketierung. TrueFoundry definiert diese als Gateway-Standards, die von einzelnen Workflows überschrieben werden können:
# Gateway default applies to every workflow unless overridden
defaults:
  token_budget_per_request: 50000
  loop_detection: on

workflows:
  research-crew:
    token_budget_per_request: 120000   # overrides the 50k default
  support-router:
    # no override, inherits the gateway default
Nichts hindert ein Solo AI-Team daran, dasselbe Ergebnis zu erzielen. Die Arbeit fließt in CEL-Ausdrücke und benutzerdefinierte Richtlinienressourcen, die vom Plattform-Team geschrieben, überprüft und gepflegt werden.
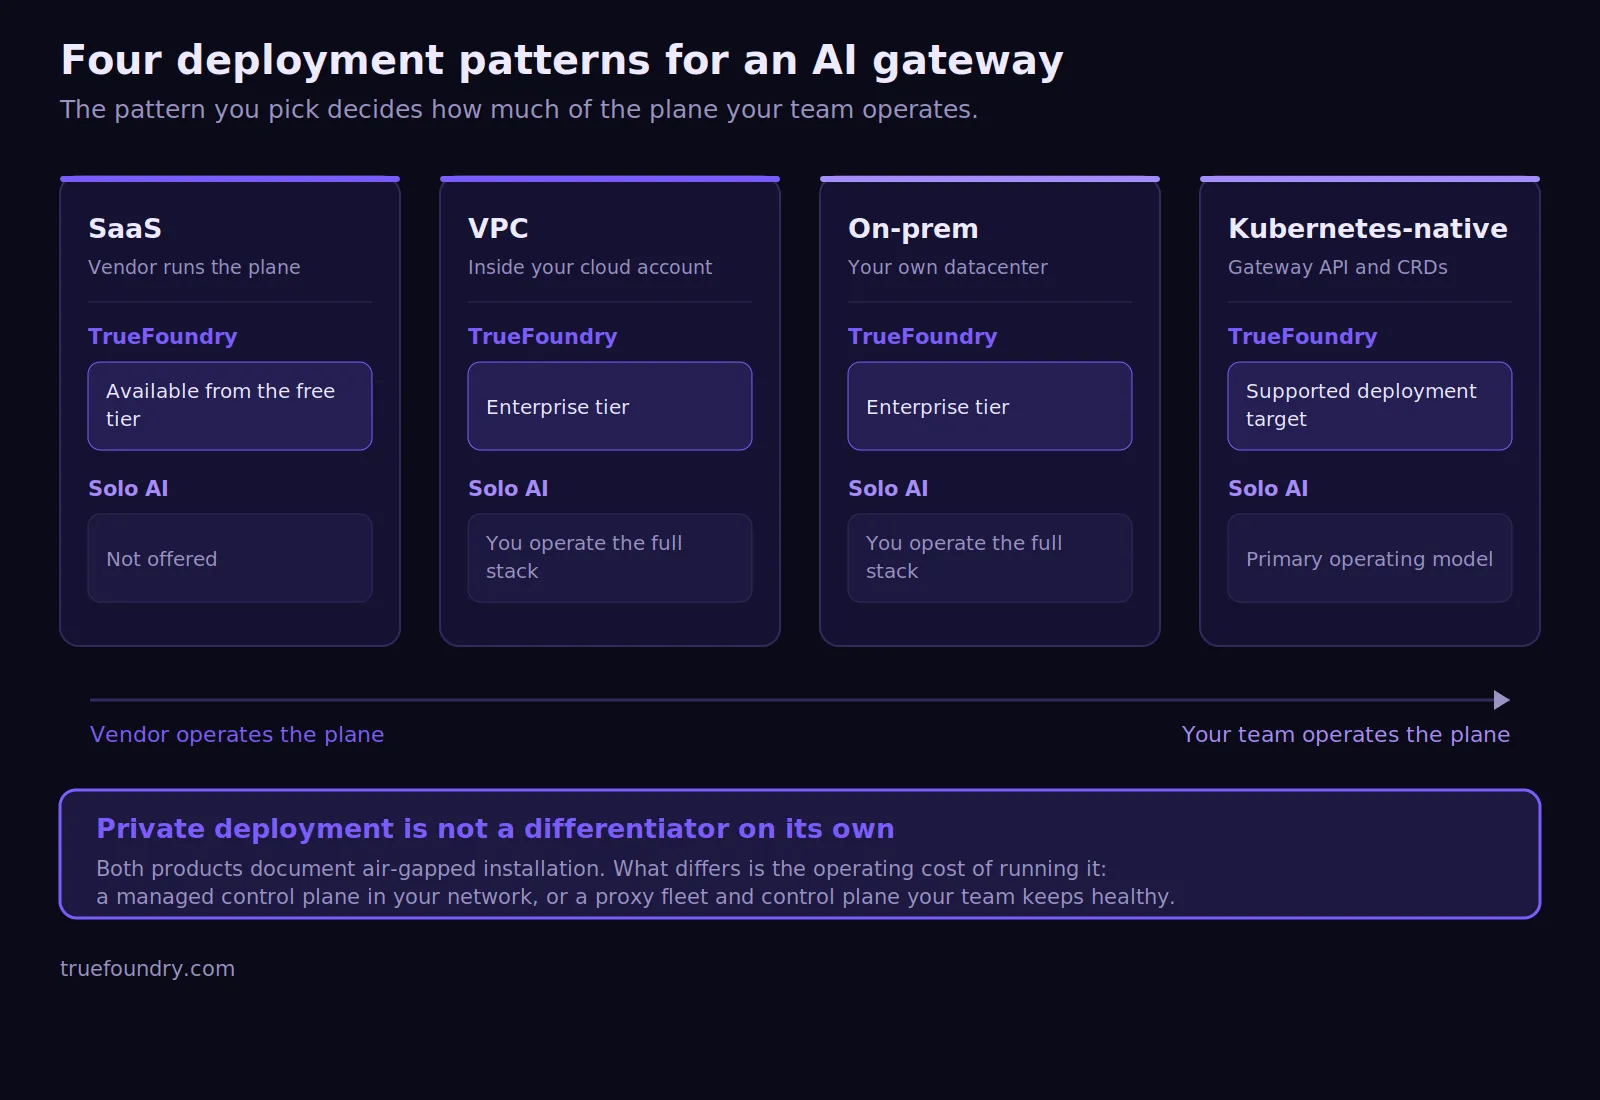
Die Bereitstellung spielt eine wichtige Rolle bei der Entscheidung zwischen Solo AI und TrueFoundry. Private Bereitstellungen sind bei beiden Anbietern möglich. Solo dokumentiert Installationspfade für Kubernetes, Standalone-Systeme und Air-Gapped-Umgebungen. Unternehmensinstallationen erfordern entsprechende Solo-Lizenzen und die operative Verantwortung durch das Kundenteam.
TrueFoundry unterstützt verwaltete SaaS-Modelle sowie vom Kunden gehostete Gateway- und Control-Plane-Muster. Unternehmenskunden können das Gateway innerhalb ihrer eigenen Infrastruktur betreiben. Dies ermöglicht es, LLM-Datenverkehr innerhalb genehmigter Räumlichkeiten zu halten und gleichzeitig eine zentralisierte Richtlinienverwaltung beizubehalten.
Der operative Unterschied ist wichtiger als die private Bereitstellung an sich. Solo überträgt den Kunden die direkte Verantwortung für Proxy-Infrastruktur, Konfiguration, Upgrades und unterstützende Dienste. TrueFoundry bietet die Control Plane als Produkt an und unterstützt gleichzeitig private Ausführungsgrenzen.
Datenschutzanforderungen können daher die Wahl beeinflussen. Organisationen, die regulierte Prompts verarbeiten, bevorzugen möglicherweise privaten Modellverkehr und eine vom Kunden kontrollierte Speicherung. Andere gewichten verwaltete Betriebsabläufe höher als den direkten Besitz der Infrastruktur.
Auch die Beschaffungswege unterscheiden sich. Das TrueFoundry AI Gateway ist über den AWS Marketplace erhältlich. Solo.io veröffentlicht ebenfalls agentgateway und zugehörige Kubernetes-Produkte über den AWS Marketplace. Organisationen mit bestehenden Cloud-Beschaffungsprozessen können daher beide über etablierte Kanäle evaluieren.
Die genauen Kosten für Solo AI Enterprise hängen von Verträgen und Infrastrukturanforderungen ab. Solo nutzt Enterprise-Lizenzen für kommerzielle Funktionen, während das Open-Source-Tool agentgateway separat bereitgestellt werden kann. Käufer sollten daher die Gesamtbetriebskosten vergleichen, anstatt die Lizenzierung als einzigen Kostenfaktor zu betrachten.
TrueFoundry veröffentlicht die Preise für seine AI-Gateway-Standardpläne. Die aktuelle Preisseite führt Developer-, Pro- und höhere Enterprise-Optionen auf. Der kostenlose Tarif unterstützt Experimente, während für das private Gateway und die Bereitstellung der Steuerungsebene (Control Plane) die Enterprise-Version erforderlich ist.
Solo bietet jetzt integrierte Kostenmanagementfunktionen für LLM-Workloads. Das Gateway kann Modellkosten berechnen, den Token-Verbrauch nachverfolgen und Ausgaben über ein Verwaltungs-Dashboard darstellen. Budgets können zudem den Dollar- oder Token-Verbrauch pro API-Schlüssel begrenzen.
TrueFoundry ordnet Kosten ähnlich nach Modell, Team und Workflow zu. Sein Leitfaden zu AI-Gateway-Kosten erklärt, wie eine Preisgestaltung auf Anfrageebene und Metadaten eine zentralisierte Kostensteuerung unterstützen. Benutzerdefinierte Dashboards können dann die Nutzung über Teams oder Workloads hinweg aufzeigen.
Für multinationale Finanzteams kann dieselbe Anforderung als Kostenstellenrechnung oder Kostenbuchhaltung erscheinen. Beschaffungssysteme bezeichnen Anbieterneutralität möglicherweise als herstellerunabhängig. In jedem Fall besteht der grundlegende Bedarf in einer zuverlässigen Zuordnung über Modelle, Teams und geschäftliche Workloads hinweg.
Der größere Kostenfaktor ist oft der operative Aufwand. Solo erfordert, dass Teams die von ihnen gewählte Infrastruktur selbst betreiben und warten. Das Gateway von TrueFoundry kann diesen Arbeitsaufwand durch eine verwaltete Bereitstellung reduzieren, was potenzielle Kosteneinsparungen ermöglicht, wo dedizierte Gateway-Betriebsabläufe sonst zusätzliches Personal erfordern würden.
Die Kalkulation ändert sich für Unternehmen mit erfahrenen Kubernetes-Teams. Bestehende Betreiber können die Solo-Infrastruktur in etablierte Best Practices integrieren. Organisationen, die eine KI-Steuerungsfunktion von Grund auf aufbauen, gewichten das verwaltete Modell möglicherweise stärker.
Beim Vergleich von TrueFoundry und Solo AI sollten daher Software, Infrastruktur, Personal, Incident Response und Compliance-Aufwand berücksichtigt werden. Eine günstigere Lizenz kann teuer werden, wenn die operativen Anforderungen unterschätzt werden.
Solo AI ist sinnvoll, wenn Organisationen bereits über fundierte Expertise im Bereich Kubernetes-Networking verfügen. Es eignet sich zudem für Teams, die eine granulare Kontrolle über das Gateway und tiefgreifende Anpassungen der Infrastruktur wünschen. Bestehende Nutzer von Solo Enterprise für Istio profitieren möglicherweise von einer engeren Integration zwischen Netzwerk- und KI-Workloads.
Entscheiden Sie sich für Solo AI, wenn:
Solo kann neben LLM- und Agenten-Traffic auch reguläre HTTP-Workloads verarbeiten. Das ist entscheidend, wenn Teams eine einheitliche Gateway-Grundlage benötigen, die sowohl traditionelle Dienste als auch agentische KI abdeckt. Die Open-Source-Basis bietet Infrastruktur-Ingenieuren eine weitreichende Kontrolle über die Datenebene.
Die Lösung eignet sich besonders dort, wo detaillierte Gateway-Vorgänge bereits zum Standard gehören. Sowohl Solo AI als auch TrueFoundry können KI-Workloads steuern, doch Solo überträgt die Kontrolle stärker in die Hände der Infrastruktur-Teams.
TrueFoundry spielt seine Stärken aus, wenn Governance konsistent über mehrere KI-Teams hinweg funktionieren muss. Der Vergleich zwischen TrueFoundry und Solo AI verlagert sich dann von der Netzwerktiefe hin zur operativen Einfachheit. Teams können Modelle, Agenten, Tools, Budgets und Richtlinien verwalten, ohne separate Governance-Ebenen zusammenstellen zu müssen.
Entscheiden Sie sich für TrueFoundry, wenn:
Die Durchsetzung vor dem Aufruf erfolgt deklarativ und wird in der Versionskontrolle verwaltet. Regeln werden in der angegebenen Reihenfolge ausgewertet, wobei der erste Treffer gilt:
name: ratelimiting-config
type: gateway-rate-limiting-config
rules:
  # Cap one contractor account on a specific model
  - id: "contractor-gpt4-daily"
    when:
      subjects: ["user:contractor@example.com"]
      models: ["openai-main/gpt4"]
    limit_to: 1000
    unit: requests_per_day

  # Give every user an independent daily token budget
  - id: "user-daily-limit"
    when: {}
    limit_to: 1000000
    unit: tokens_per_day
    rate_limit_applies_per: ['user']
Das Feld `rate_limit_applies_per` erstellt einen separaten Zähler pro Entität, sodass eine einzige Regel alle Benutzer abdeckt, ohne für jede Identität eine eigene Regel generieren zu müssen. Eine Anfrage, die das Limit überschreitet, gibt den HTTP-Status 429 zurück und nennt die ausgelöste Regel zusammen mit einem `x-tfy-applied-rules`-Header:
{
  "status": "failure",
  "message": "Rate limit exceeded for model: openai-main/gpt4 with rule: contractor-gpt4-daily",
  "error": {
    "type": "RateLimitError",
    "code": "429"
  },
  "error_origin_level": "rate_limit_budget"
}
Das bedeutet keineswegs, dass Solo AI schwach ist. Solo AI ist auf die Infrastruktur ausgerichtet, während TrueFoundry den Schwerpunkt auf Enterprise-Governance legt. Teams, die beide vergleichen, sollten entscheiden, ob sie das Gateway tiefgreifend selbst verwalten oder KI-Workloads frühzeitig zentral steuern möchten.
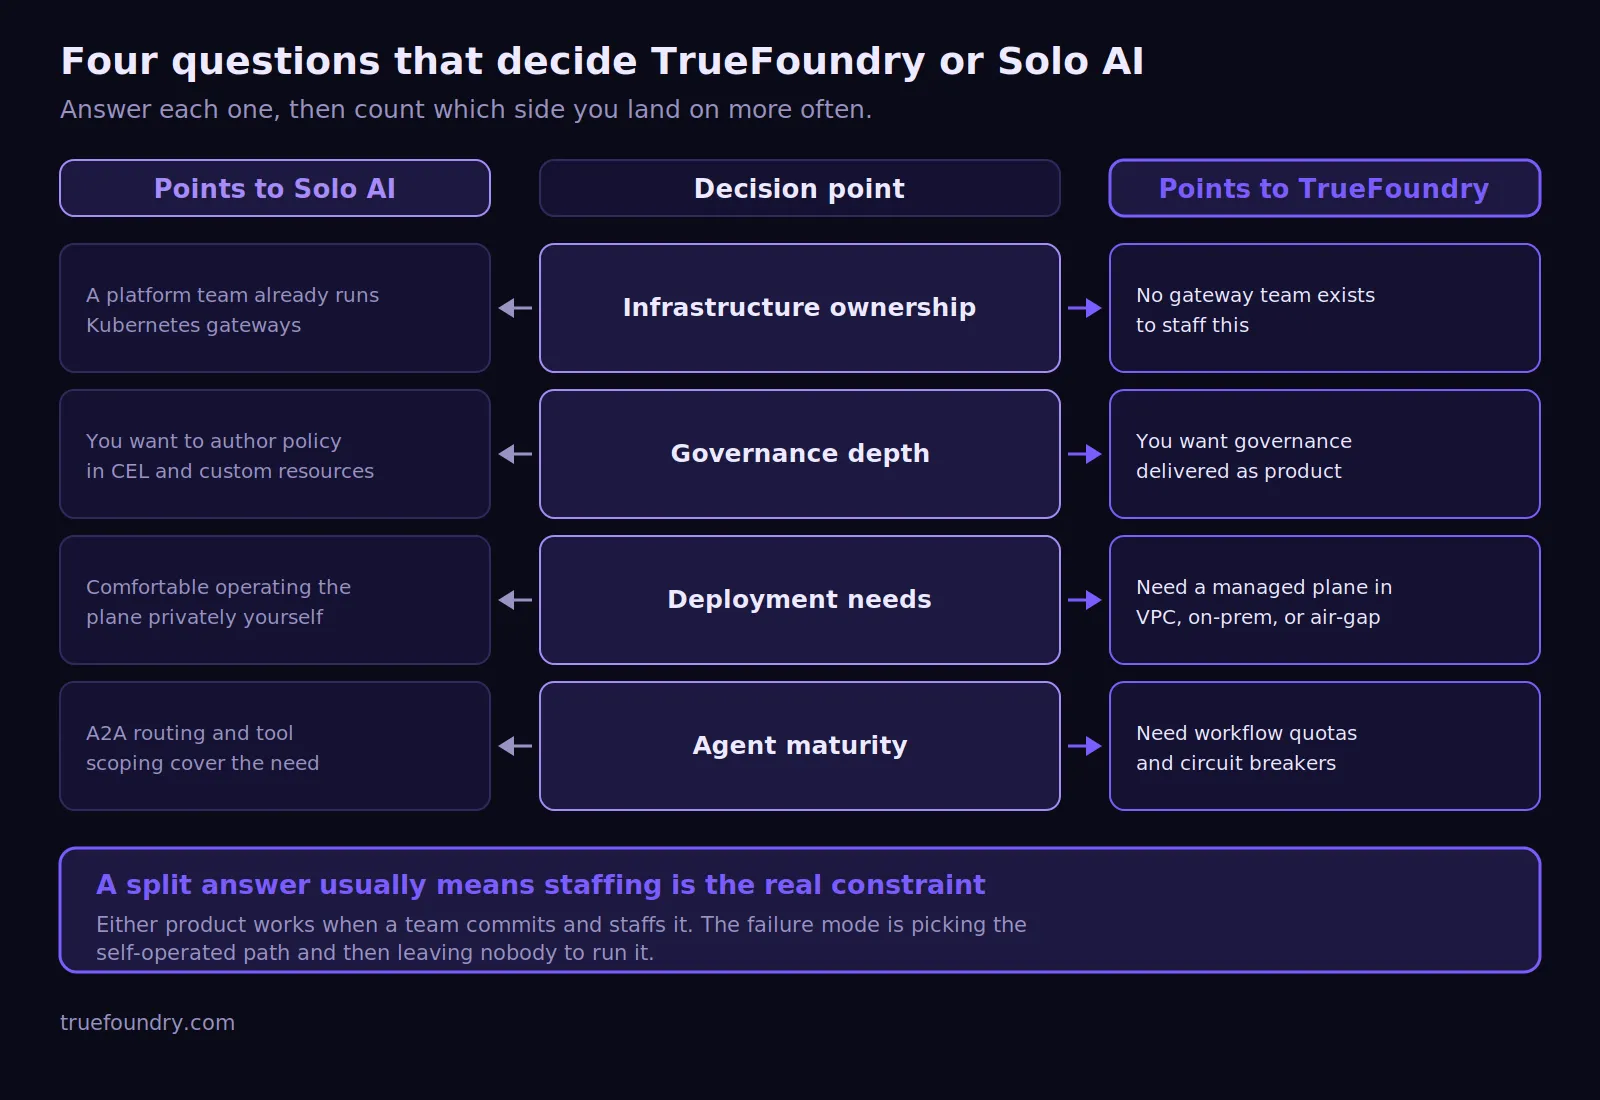
Die endgültige Entscheidung zwischen TrueFoundry und Solo AI hängt davon ab, wer das Gateway verantworten soll. Solo AI eignet sich für Unternehmen, die eine detaillierte Kontrolle über ihre Infrastruktur wünschen und bereits Kubernetes-Netzwerke in großem Maßstab betreiben. Die Plattform bietet leistungsstarke Gateway-, LLM-, MCP- und Agenten-Funktionen durch ein konfigurationsgesteuertes Betriebsmodell.
TrueFoundry eignet sich für Unternehmen, die diese Kontrollmechanismen in einer einheitlichen Governance-Plattform gebündelt haben möchten. Der Fokus liegt hier auf zentralisierten Richtlinien, Flexibilität bei der Bereitstellung, Observability, Kostenzuordnung und Agenten-Governance. Teams können die Plattform nutzen, ohne zuvor eine neue Abteilung für den Gateway-Betrieb aufbauen zu müssen.
Wählen Sie TrueFoundry oder Solo AI basierend auf dem Betriebsmodell, das Ihr Unternehmen nachhaltig unterstützen kann. Solo belohnt eine tiefgreifende Infrastruktur-Eigenverantwortung. TrueFoundry reduziert den Aufwand für den Gateway-Zusammenbau und die laufende Richtlinienverwaltung für interne Teams.
Die Wahl zwischen Solo AI und TrueFoundry sollte auch die zukünftige Komplexität der Workloads widerspiegeln. Modelle, MCP-Integrationen, autonome Agenten und Compliance-Anforderungen wachsen in der Regel gemeinsam. Die Plattform sollte auch bei zunehmender Komplexität überschaubar bleiben.
Für Teams, die beide Optionen vergleichen, ist die praktische Frage einfach: Entscheiden Sie, ob die Infrastruktur-Eigenverantwortung selbst einen strategischen Mehrwert bietet. Wenn ja, ist Solo AI eine ernsthafte Überlegung wert. Wenn zentralisierte Governance und eine geringere Betriebskomplexität wichtiger sind, ist TrueFoundry die bessere Wahl.
Buchen Sie eine Demo mit TrueFoundry, um Ihren aktuellen KI-Stack mit einer Enterprise-KI-Gateway-Referenzarchitektur zu vergleichen.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet
















