August 26, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Large Language Models (LLMs) haben die AI-Welt im Sturm erobert – aber sie sind erst der Anfang. Die wahre Magie entsteht, wenn sich LLMs zu Agents weiterentwickeln: intelligente, zielgerichtete Systeme, die autonom logisch denken, Entscheidungen treffen und Aktionen ausführen können. LLM-Agents verändern grundlegend, wie wir AI-Produkte entwickeln, und ermöglichen alles von automatisierten Forschungsassistenten bis hin zu komplexen Systemen zur Lösung mehrstufiger Aufgaben. In diesem umfassenden Leitfaden schlüsseln wir auf, was LLM-Agents sind, wie sie funktionieren, welche verschiedenen Typen es gibt, welche Praxisbeispiele existieren und vor welchen Herausforderungen sie stehen. Egal, ob Sie Entwickler, Gründer oder AI-Enthusiast sind – dieser Leitfaden gibt Ihnen ein kristallklares Verständnis für die Zukunft intelligenter Agents.
LLM-Agents sind intelligente Systeme, die auf Large Language Models aufbauen und so konzipiert sind, dass sie nicht nur auf Prompts antworten – sondern Aktionen ausführen. Sie können planen, logisch denken, Tools nutzen, einen Speicher verwalten und autonom agieren, um mehrstufige Aufgaben zu erledigen. Einfach ausgedrückt verwandeln sie passive LLMs in zielorientierte AI-Entitäten.
Während ein Standard-LLM wie GPT-4 oder Claude isoliert auf einen einzelnen Prompt antwortet, besitzt ein LLM-Agent ein Ziel und einen iterativen Prozess: Er bewertet die Aufgabe, entscheidet über den nächsten Schritt, führt Aktionen aus (wie das Aufrufen eines Tools oder das Durchsuchen einer Datenbank), beobachtet das Ergebnis und setzt diesen Prozess fort, bis das Ziel erreicht ist.
Dies wird möglich, weil Agents das Basis-Sprachmodell um mehrere Schichten erweitern:
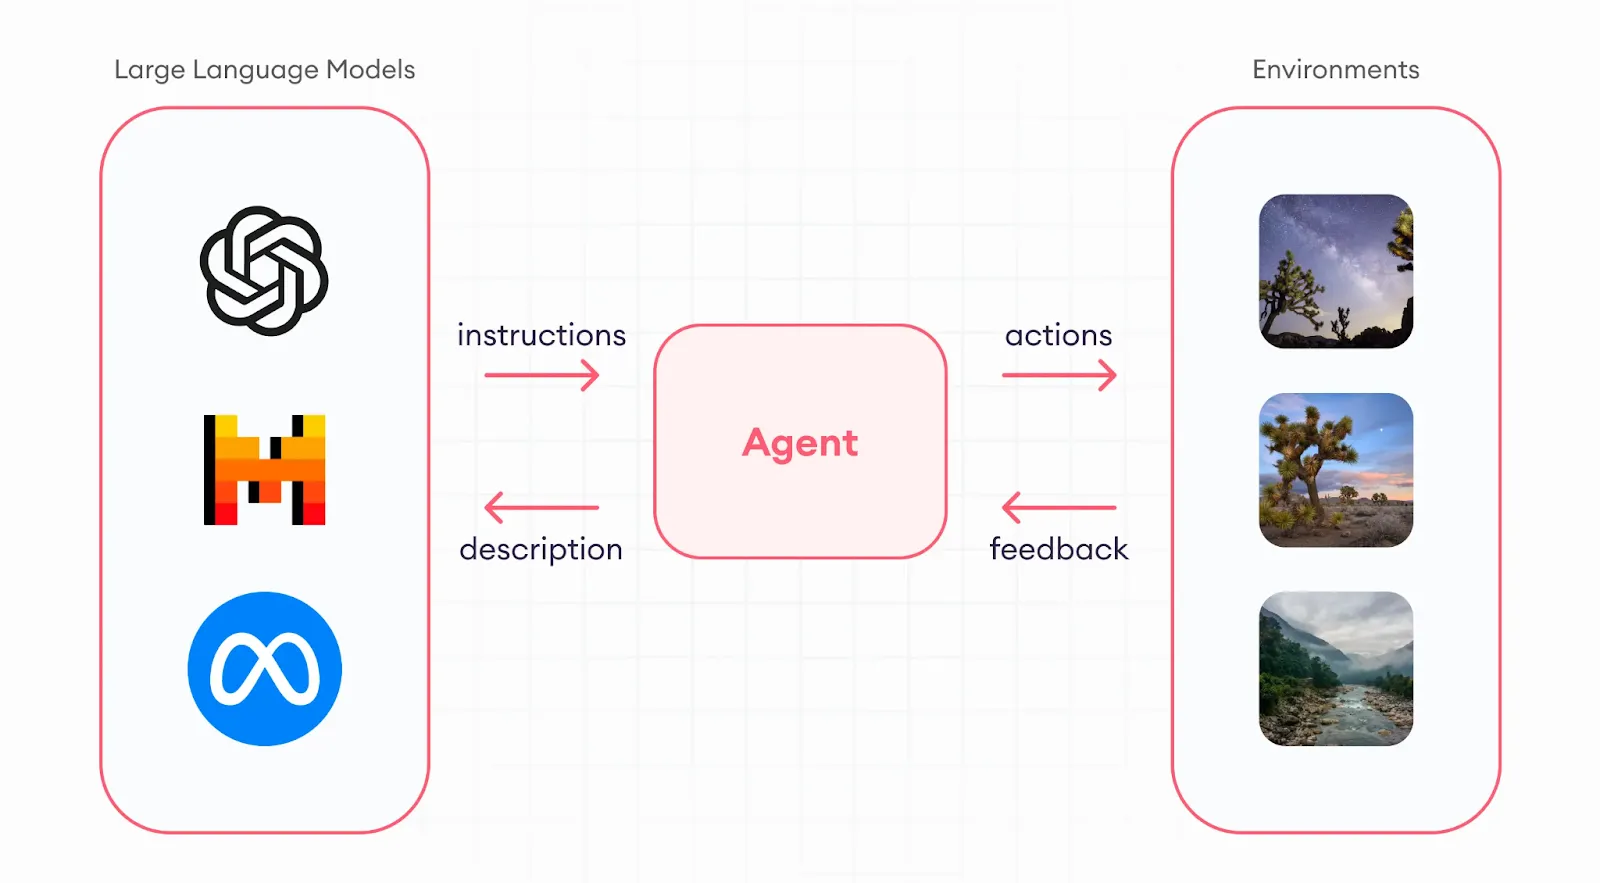
LLM-Agents funktionieren, indem sie ein grundlegendes Large Language Model um Struktur, Speicher und Entscheidungsfähigkeiten erweitern. Auf hoher Ebene folgt ein LLM-Agent einer Wahrnehmen-Denken-Handeln-Schleife (Sense-Think-Act Loop) – er beobachtet seine Umgebung oder Eingaben, denkt über den nächsten Schritt nach und führt Aktionen in Richtung eines definierten Ziels aus.
Der Workflow beginnt typischerweise mit einer Benutzeranfrage oder einer Aufgabe. Anstatt wie ein traditionelles LLM sofort zu antworten, gliedert der Agent die Aufgabe auf, stellt fest, ob externe Tools erforderlich sind, entscheidet, welche Aktionen zu ergreifen sind, und interagiert so lange mit der Umgebung, bis das Ziel erreicht ist. Jeder dieser Schritte basiert auf wiederholter LLM-Inferenz, bei der das Modell den Zwischenkontext auswertet, bevor es über die nächste Aktion entscheidet.
Wichtige Schritte im Workflow eines LLM-Agents:
Aufgabeninitialisierung
Der Agent erhält eine Eingabe oder bekommt ein Ziel zugewiesen – wie etwa „Erstelle einen Wettbewerbsbericht“ oder „Buche ein Meeting basierend auf dem E-Mail-Kontext“.
Planung
Er nutzt das LLM, um einen Plan zu erstellen, oft indem er die Schritte in natürlicher Sprache durchdenkt oder aus vordefinierten Optionen auswählt.
Tool-Auswahl und -Aufruf
Wenn Tools verfügbar sind – wie Suchmaschinen, APIs, Code-Interpreter oder Datenbanken – entscheidet der Agent, welches Tool verwendet werden soll, und generiert strukturierte Aufrufe, um darauf zuzugreifen.
Beobachtungs- und Feedback-Schleife
Sobald ein Tool ein Ergebnis liefert, wertet der Agent die Ausgabe aus. Er entscheidet, ob die Informationen ausreichen, ob weitere Aktionen erforderlich sind oder ob die Aufgabe abgeschlossen ist.
Speicher (Optional)
In fortgeschritteneren Setups verfügt der Agent über einen Kurzzeit- oder Langzeitspeicher, um frühere Interaktionen zu verfolgen, Wissen zu speichern oder Benutzerprofile aufzubauen.
Iteration bis zur Zielerreichung
Diese Schleife – planen, handeln, beobachten – wird so lange fortgesetzt, bis der Agent das gewünschte Ergebnis erzielt oder eine Abbruchbedingung erreicht.
Mit der fortschreitenden Entwicklung von LLM-Agents werden sie in einer Vielzahl von Formen entworfen, die sich in Komplexität, Autonomie und Zweck unterscheiden. Obwohl alle Agents auf der Grundlage eines Large Language Models aufbauen, variiert die Art und Weise, wie sie planen, mit Tools interagieren und Aufgaben handhaben, erheblich. Im Allgemeinen lassen sich LLM-Agents in folgende Typen unterteilen:
Aufgabenspezifische Agents
Diese Agents sind dafür gebaut, genau definierte, eng abgegrenzte Aufgaben auszuführen. Sie folgen vordefinierten Workflows oder Logiken, profitieren aber dennoch von der Flexibilität eines LLMs, um Sonderfälle oder Unklarheiten zu handhaben. Zum Beispiel:
Sie werden häufig in der Produktion eingesetzt, da sie einfacher zu testen, zu validieren und zu steuern sind.
Autonome Agents
Diese Agents arbeiten mit minimalem menschlichen Eingriff und können selbst entscheiden, wie sie eine Aufgabe angehen. Wenn ihnen ein breites Ziel vorgegeben wird, wie etwa „Recherchiere Markttrends und erstelle einen Bericht“, plant der Agent den Prozess, sammelt Daten, analysiert sie und erstellt den Bericht – komplett eigenständig.
Autonome Agents enthalten in der Regel Speicher, rekursive Schleifen und sogar Selbstkorrekturmechanismen. AutoGPT und BabyAGI sind Beispiele für Open-Source-Projekte, die dieses Agent-Verhalten demonstrieren.
Tool-nutzende Agents
Diese Kategorie umfasst Agents, die stark auf externe Tools, APIs und Umgebungen angewiesen sind, um ihre Ziele zu erreichen. Sie sind möglicherweise nicht vollständig autonom, glänzen aber beim Aufrufen von Funktionen, Abrufen von Daten oder Ausführen von Skripten bei Bedarf.
Diese Agents nutzen Strategien wie ReAct (Reasoning + Acting) oder das Function Calling von OpenAI, um zu entscheiden:
Sie sind ideal für Unternehmensszenarien, in denen sich der Agent in CRMs, Datenbanken oder interne APIs integrieren muss.
Multi-Agenten-Systeme
Anstatt dass ein einziger Agent alles erledigt, arbeiten mehrere Agents mit spezialisierten Rollen zusammen, um eine mehere Stufen umfassende, komplexe Aufgabe zu lösen. Ein Agent könnte beispielsweise Recherchen durchführen, ein anderer die Daten überprüfen und ein dritter die Erkenntnisse zusammenfassen. Sie kommunizieren miteinander, übergeben Kontext und lösen Konflikte bei Bedarf.
Frameworks wie CrewAI und MetaGPT ermöglichen eine solche Koordinierung mehrerer Agents.
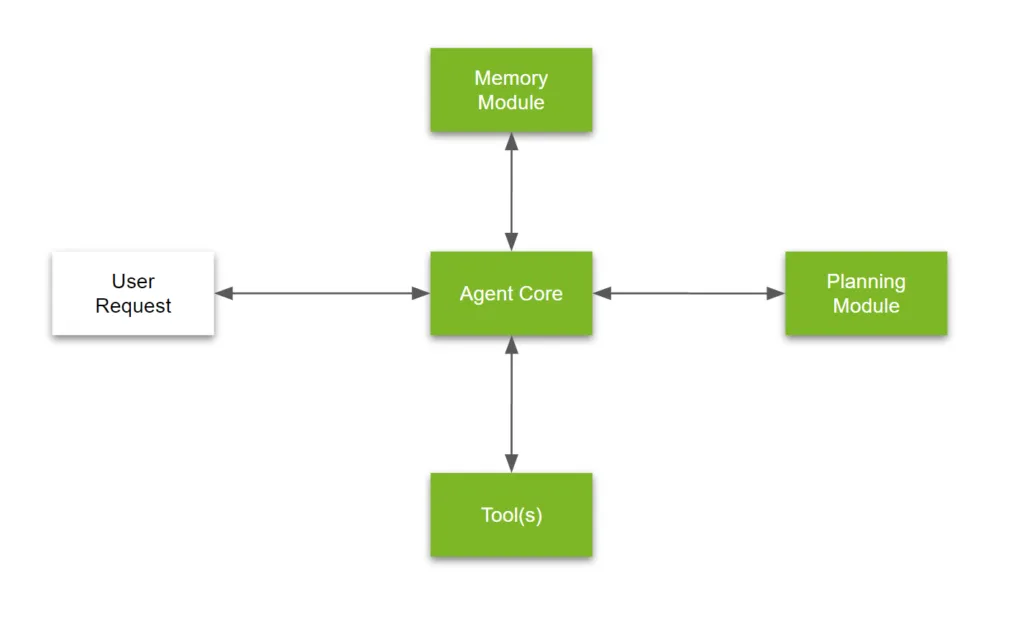
Ein LLM-Agent ist kein einzelnes Modell oder Skript – es ist ein modulares System, das darauf ausgelegt ist, autonom zu denken, sich zu erinnern, zu interagieren und zu handeln. Diese Architektur besteht typischerweise aus vier Kernkomponenten: dem Agent-Core, dem Speichermodul, den Tools und dem Planungsmodul. Diese Teile arbeiten zusammen, um ein einfaches Sprachmodell in einen leistungsfähigen, zielorientierten Agent zu verwandeln.
1. Agent-Core
Das Zentrum des Agents bildet das Sprachmodell selbst – oft ein Foundation Model wie GPT-4, Claude, LLaMA 2 oder Mistral. Diese Komponente ist für das Verstehen von Eingaben, das Generieren von Antworten und das logische Durchdenken von Aufgaben verantwortlich.
Obwohl das Modell allein sehr mächtig ist, agiert es rein reaktiv. Es benötigt unterstützende Logik, um proaktiv zu werden. Der Agent-Core fungiert als das „Gehirn“, das Prompts und Anweisungen interpretiert, ist jedoch auf die anderen Module angewiesen, um Aktionen auszuführen, den Kontext zu speichern und komplexe Probleme zu lösen.
2. Speichermodul
Der Speicher ermöglicht es dem Agent, Informationen über mehrere Schritte, Interaktionen oder Sitzungen hinweg zu behalten. Dadurch wird der Agent im Laufe der Zeit anpassungsfähiger und personalisierter.
Dieses Modul kann je nach den Anforderungen des Agents mithilfe einer Vektordatenbank, eines Document Stores oder eines strukturierten Key-Value-Speichers implementiert werden.
3. Tools
Die Tool-Schicht verleiht Agents ihren praktischen Nutzen in der realen Welt. Sie ermöglicht es dem Agent, über die reine Textgenerierung hinauszugehen und tatsächlich Aktionen auszuführen.
Zu den Tools gehören unter anderem:
Wenn der Agent eine Lücke in seinem eigenen Wissen oder seinen Fähigkeiten feststellt, kann er ein Tool aufrufen, das Ergebnis verarbeiten und mit der Aufgabe fortfahren. Dies verleiht LLM-Agents eine Plugin-artige Erweiterbarkeit, die sich auf Unternehmensanwendungsfälle skalieren lässt.
4. Planungsmodul
Hier wird der Agent zielorientiert. Das Planungsmodul ermöglicht es ihm, komplexe Aufgaben aufzuteilen, die Reihenfolge der Abläufe festzulegen und Aktionen intelligent in Schleifen durchzuführen.
Es übernimmt:
Ohne Planung sind Agents lediglich One-Shot-Antworter. Mit ihr können sie Unsicherheiten bewältigen, iterieren und sich selbst korrigieren.
Eine der wichtigsten Fähigkeiten, die LLM-Agents von Standard-Sprachmodellen unterscheidet, ist ihre Fähigkeit, Tools zu nutzen. Dies ermöglicht es Agents, mit der realen Welt zu interagieren – aktuelle Informationen abzurufen, Berechnungen durchzuführen, auf Datenbanken zuzugreifen oder Aktionen auszulösen. Ohne Tools sind Agents auf ihr vorab trainiertes Wissen beschränkt und bleiben rein reaktiv. Mit Tools werden sie zu interaktiven, aufgabenlösenden Systemen.
Auf hoher Ebene folgt die Tool-Nutzung bei LLM-Agents einem einfachen Zyklus:
Tool-Abstraktion und -Aufruf
Tools werden dem Agent in der Regel als Funktionssignaturen oder Tool-Schemas bereitgestellt. Diese können benutzerdefiniert sein oder über ein Framework wie LangChain, OpenAI’s Function Calling, ReAct oder AgentOps registriert werden. Der Agent führt Code nicht direkt aus – stattdessen nutzt er LLM-Tool-Calling, um einen strukturierten Funktionsaufruf (wie ein JSON-Objekt) zu generieren, der von einer Ausführungsschicht im Backend verarbeitet wird.
Betrachten wir beispielsweise ein Tool zur Wetterabfrage:
{
"tool": "get_weather",
"inputs": {
"location": "New York City"
}
}
Der Agent stellt fest, dass Wetterinformationen benötigt werden, erstellt diesen Tool-Aufruf, und anschließend führt das Backend die Funktion aus (in diesem Fall einen API-Aufruf). Das Ergebnis wird an den Agent-Core zurückgemeldet, der das Problem weiter durchdenkt.
Wann und warum Tools eingesetzt werden
LLM-Agents rufen Tools auf, wenn:
Tools sind die Brücke des Agents zu externen Systemen. Sie erweitern die Fähigkeit des Agents von einem „intelligenten Textgenerator“ zu einem „aktionsausführenden Assistenten“.
Strategie zur Tool-Nutzung: ReAct und Planung
Die meisten modernen Agents nutzen das ReAct-Paradigma (Reason + Act). Der Agent überlegt, was als Nächstes zu tun ist, wählt ein Tool aus, beobachtet die Ausgabe und setzt diesen Prozess fort, bis die Aufgabe erledigt ist. Diese enge Schleife ermöglicht mehrstufiges Problemlösen, Validieren und Korrigieren.
In fortgeschritteneren Systemen entscheiden Planungsmodule, welches Tool in jedem Schritt eines Workflows verwendet werden soll – ähnlich wie bei einem Entscheidungsbaum, der dynamisch basierend auf dem Kontext der Aufgabe aufgebaut wird.
LLM-Agents stellen einen großen Fortschritt dar, wie AI auf reale Aufgaben angewendet werden kann. Durch die Kombination der logischen Fähigkeiten von Large Language Models mit Speicher, Planung und Tool-Nutzung entwickeln sich Agents von statischen Assistenten zu autonomen Kollaborateuren. Dieser architektonische Wandel bringt eine Reihe greifbarer Vorteile sowohl in technischer als auch in geschäftlicher Hinsicht mit sich.
Autonomie und mehrstufiges Schlussfolgern
Im Gegensatz zu traditionellen LLMs, die auf einzelne Prompts antworten, können Agents komplexe Workflows verwalten, indem sie Aufgaben aufteilen, Tools aufrufen und iterieren, bis die Arbeit erledigt ist. Diese Autonomie macht sie geeignet für die Ausführung mehrstufiger Geschäftsprozesse – wie die Analyse eines Datensatzes, das Zusammenfassen von Erkenntnissen, das Erstellen einer Präsentation und das Versenden der Ergebnisse per E-Mail – ganz ohne menschliches Eingreifen.
Echtzeit-Interaktion mit Systemen
Durch die Integration von Tools können Agents Live-Daten abrufen, mit APIs interagieren und sogar Dateien oder Datenbanken bearbeiten. Diese Fähigkeit, auf aktuelle Informationen zuzugreifen, hebt die Einschränkungen des statischen Wissens auf, die vorab trainierten Modellen innewohnen. Für Unternehmen bedeutet dies, dass Agents Schnittstellen zu CRMs, Analytics-Systemen, Kalendern und internen Tools bilden können – was sie direkt einsatzbereit macht.
Kontextbewusstsein und Personalisierung
Speichermodule geben Agents die Möglichkeit, den Kontext über mehrere Interaktionen hinweg aufrechtzuerhalten. Dadurch können sie sich Benutzereinstellungen merken, frühere Schritte nachverfolgen und Ausgaben personalisieren. Im Laufe der Zeit können Agents ihren Tonfall, ihre Inhalte und ihre Empfehlungen an das erlernte Benutzerverhalten anpassen – was ein menschlicheres Erlebnis bietet.
Skalierbarkeit über verschiedene Anwendungsfälle hinweg
LLM-Agents sind hochgradig modular aufgebaut. Derselbe Agent-Core kann in verschiedenen Abteilungen (z. B. Vertrieb, Marketing, Finanzen) wiederverwendet werden, indem lediglich die Tools und die Planungslogik angepasst werden. Diese Modularität verkürzt die Time-to-Value und reduziert redundante Entwicklungsaufwände.
Erhöhte Effizienz und Kostenersparnis
Durch die Automatisierung wiederkehrender oder analytischer Aufgaben entlasten Agents die menschlichen Kapazitäten. Teams können sich auf höherwertige Strategien und Entscheidungsfindungen konzentrieren, während Agents operative Aufgaben übernehmen – was zu messbaren Verbesserungen bei Produktivität und Betriebskosten führt.
Hier ist das Evaluierungs-Framework für die Angebotsvorlage
| Kriterium | Was sollten Sie evaluieren? | Priorität | TrueFoundry |
|---|---|---|---|
| Einheitliche API & Routing | |||
| Einheitlicher OpenAI-kompatibler Endpunkt | Ist die Gateway-API kompatibel mit den Formaten /v1/chat/completions und /v1/responses von OpenAI, um einen konsistenten Zugriff über verschiedene Modelle hinweg über eine standardisierte Schnittstelle zu ermöglichen? | Erforderlich | ✅ Unterstützt: OpenAI-kompatibler Endpunkt über alle Anbieter hinweg. |
| Anbieter- und Modellabdeckung | Unterstützt es führende Anbieter wie OpenAI, Azure OpenAI, Amazon Bedrock, Anthropic, Gemini, Groq sowie selbst gehostete Modelle? | Erforderlich | ✅ Unterstützt: 1000+ LLMs über gehostete und selbst gehostete Anbieter hinweg. |
| Geschwindigkeit der Modell-Einbindung | Wie schnell können neue Modelle (OpenAI-kompatibel und Nicht-Standard-APIs) ohne Code-Änderungen hinzugefügt werden? | Erforderlich | ✅ Unterstützt: konfigurationsgestütztes Onboarding innerhalb von Minuten. |
| Multimodale Unterstützung | Unterstützt das Gateway Text, Vision, Audio, Bildgenerierung und Embeddings über eine einzige Schnittstelle? | Abhängig vom Anwendungsfall | ✅ Unterstützt: Chat, Embeddings, Bilder, Audio, Rerank und Echtzeit-APIs. |
| Routing, Lastverteilung, Fallback | Können Anfragen nach Modell, Anbieter, Latenz, Priorität, Gewichtung, Region und Fehlerstatus mit automatischen Wiederholungsversuchen geroutet werden? | Erforderlich | ✅ Unterstützt: Load Balancing, Fallbacks, gewichtetes und latenzbasiertes Routing. |
| Modellwechsel ohne Code-Änderung | Wird der Wechsel des Modells über Header oder Konfiguration unterstützt, ohne den Client-Code zu ändern? | Erforderlich | ✅ Unterstützt: Header- und konfigurationsbasierter Modellwechsel. |

LLM-Agents sind leistungsfähige Systeme, aber ihre Komplexität bringt mehrere technische und betriebliche Herausforderungen mit sich. Von der Genauigkeit der Entscheidungen bis hin zur Zuverlässigkeit des Systems erfordert der Bau robuster, produktionsreifer Agents mehr als nur das Einbinden eines LLMs in eine Prompt-Schleife. Nachfolgend sind einige der häufigsten Herausforderungen aufgeführt – zusammen mit einfachen Beispielen, um deren Auswirkungen zu verdeutlichen.
Halluzinationen und Entscheidungsfehler
LLMs können nach wie vor selbstbewusst falsche oder irreführende Informationen generieren – ein Phänomen, das als Halluzination bekannt ist. In einer Agent-Pipeline kann sich dies zu fehlerhaften Aktionen kaskadieren.
Tool-Fehlgebrauch und Aufruffehler
Agents müssen APIs oder Tools mit strukturierten Eingaben korrekt aufrufen. Das Generieren des richtigen Formats oder das dynamische Handhaben von Sonderfällen ist jedoch fehleranfällig.
Latenz und Kostenaufwand
Mehrstufiges Schlussfolgern und das Verketten von Tools führen zu hoher Latenz und Token-Kosten für das Modell, insbesondere wenn für jeden Schritt große Modelle verwendet werden.
Speicherkomplexität
Zu verwalten, was gespeichert, was vergessen und wie relevanter Speicher effizient abgerufen werden soll, ist eine dauerhafte Herausforderung.
Sicherheit, Datenschutz und Guardrails
Agents greifen oft auf sensible Systeme und Daten zu. Ohne Guardrails können sie interne Logik offenlegen oder private Daten in Antworten preisgeben.
Debugging und Observability
Agents sind nicht deterministisch. Ohne geeignete Tools ist es schwierig nachzuvollziehen, warum ein Agent fehlgeschlagen ist oder wie er eine Entscheidung getroffen hat.
LLM-Agents sind längst keine rein theoretischen Konzepte mehr – sie werden bereits branchenübergreifend eingesetzt, um autonome Aufgaben auszuführen, Workflows zu automatisieren und intelligent mit Benutzern zu interagieren. Schauen wir uns einige praktische Beispiele an, die veranschaulichen, wie LLM-Agents in realen Umgebungen funktionieren.
AutoGPT & BabyAGI
Diese Open-Source-Projekte haben die Idee autonomer Agents demonstriert, die in der Lage sind, Aufgaben ohne menschliche Aufsicht auszuführen. Wenn AutoGPT ein übergeordnetes Ziel vorgegeben wird, wie etwa „Analysiere Wettbewerber und erstelle eine Strategie“, plant es die Schritte, durchsucht das Web, verfasst Zusammenfassungen, wertet Ergebnisse aus und passt seinen Plan iterativ an. Obwohl diese Agents noch experimentell sind und Guardrails benötigen, haben sie großes Interesse an autonomen Ausführungsschleifen geweckt.
LangChain-Agents
LangChain bietet ein Framework zum Erstellen von Agents mithilfe modularer Komponenten wie Prompt-Templates, Tool-Schnittstellen, Speicher und Plannern. Beispielsweise könnte ein Agent komplexe Anfragen über eine Sammlung von PDFs beantworten, indem er relevante Dokumente abruft, Inhalte zusammenfasst und eine Antwort synthetisiert. LangChain macht es einfach, sowohl aufgabenspezifische als auch Tool-nutzende Agents zu erstellen, indem Workflows definiert und APIs integriert werden. Gleichzeitig hilft das Verständnis von LangChain vs LangGraph Teams dabei zu entscheiden, wann eine graphbasierte Orchestrierung für die mehrstufige Ausführung von Agents besser geeignet ist.
Agents mit OpenAI Function Calling
Das Function Calling von OpenAI ermöglicht strukturierte, Tool-nutzende Agents. Entwickler definieren Tools als JSON-Schemas, und das Modell entscheidet, wann und wie diese aufgerufen werden. Ein praktischer Anwendungsfall ist ein Kundenservice-Agent, der nach Erkennung der Absicht automatisch den Bestellstatus abruft, Lieferinformationen aktualisiert oder ein Support-Ticket erstellt – ohne manuelle API-Programmierung.
CrewAI und MetaGPT
Diese Frameworks führen die Kollaboration mehrerer Agents ein, bei der den Agents spezifische Rollen zugewiesen werden – wie Entwickler, Reviewer oder Stratege – und sie miteinander kommunizieren, um komplexe Aufgaben zu lösen. In MetaGPT beispielsweise erstellt ein Projektmanager-Agent die Anforderungen, ein Entwickler-Agent schreibt den Code und ein Tester-Agent validiert ihn – was den Workflow eines realen Softwareteams effektiv widerspiegelt.
Die meisten LLM-Agents funktionieren in einer Testumgebung hervorragend – scheitern aber in der Praxis schnell. Sie halluzinieren, schlagen bei Tool-Aufrufen fehl, kämpfen mit Latenzzeiten und bieten kaum Einblick, wenn etwas schiefgeht. Einen intelligenten Agent zu bauen ist einfach. Ihn in der Produktion zuverlässig, skalierbar und sicher zu machen, ist der schwere Teil.
Hier kommt TrueFoundry ins Spiel. Es bietet eine durchgängige LLMOps-Plattform, die darauf ausgelegt ist, vielversprechende Prototypen in unternehmensgerechte Agent-Systeme zu verwandeln, die schnell, nachvollziehbar, konform und auf Skalierbarkeit ausgelegt sind.
TrueFoundry ermöglicht es Teams, Agenten bereitzustellen, die mit LangChain, AutoGen, CrewAI oder benutzerdefinierten Architekturen entwickelt wurden – ohne sich Gedanken über die Komplexität der Infrastruktur machen zu müssen. Ob Single-Agent-Anwendungsfall oder Multi-Agent-Pipeline: TrueFoundry bietet das Orchestrierungs-Backbone zur Verwaltung von Workflows in Cloud- oder On-Premise-Umgebungen.
Um Agenten-Interaktionen in Echtzeit zu unterstützen, bietet die Plattform ein optimiertes Model Serving mit hochperformanten Backends wie vLLM und SGLang. In Kombination mit Autoscaling und intelligenter Ressourcenbereitstellung können Agenten schneller antworten und gleichzeitig die Inference-Kosten im Rahmen halten.
Agenten, die externe Tools oder APIs von Drittanbietern aufrufen, profitieren vom einheitlichen API Gateway von TrueFoundry. Es bietet:
LLM-Agenten verändern die Art und Weise, wie wir mit KI interagieren – von reaktiven Chatbots hin zu autonomen Systemen, die in der Lage sind, zu logisch zu schlussfolgern, zu planen und zu handeln. Ihre Architektur, die auf Sprachmodellen, Tools, Memory und Orchestrierung basiert, entwickelt sich rasant weiter, um komplexere, reale Aufgaben zu unterstützen. Obwohl die Möglichkeiten enorm sind, erfordert der Einsatz von Agenten in der Produktion mehr als nur geschickte Prompts – er verlangt nach skalierbarer Infrastruktur, Observability und sorgfältigem Systemdesign.
Unternehmen setzen LLM-Agenten ein, um komplexe, mehrstufige Workflows zu automatisieren, die dynamische Entscheidungsfindungen erfordern. Diese Systeme nutzen Sprachmodelle, um Probleme logisch zu durchdenken und Aktionen über externe Tools auszuführen. Sie bieten autonome Ausführungsfähigkeiten, die herkömmliche, statische Chatbots in skalierbaren Produktionsumgebungen nicht erreichen können.
LLM-Agenten haben in uneingeschränkten Umgebungen häufig mit Schleifen in der Argumentation (Reasoning Loops), Tool-Fehlern oder Daten-Halluzinationen zu kämpfen. Diese Fehlschläge treten typischerweise auf, wenn dem Agenten klare Anweisungen fehlen oder unerwartete API-Antworten auftreten. Die Implementierung einer tiefgehenden Observability hilft Teams, die Schritte des Agenten zu tracen und diese logischen Fehler zu beheben, um die Zuverlässigkeit in der Produktion zu gewährleisten.
Die Zuverlässigkeit von LLM-Agenten hängt von der Aufgabenkomplexität und den Fähigkeiten des zugrunde liegenden Modells ab. Während die einfache Datenbeschaffung hochgradig zuverlässig ist, erfordert komplexes Reasoning strenge Evaluation Frameworks. Plattformseitiges Monitoring ermöglicht es Teams, diese Erfolgsquoten zu messen und Prompts systematisch für eine bessere Inference-Genauigkeit zu iterieren.
Ein LLM-Agent bezieht sich speziell auf ein autonomes System, das ein großes Sprachmodell als zentrale Reasoning-Engine nutzt. Während „KI-Agent“ eine breitere Kategorie ist, die verschiedene Algorithmen umfasst, zeichnen sich LLM-basierte Versionen durch das Verstehen natürlicher Sprache und die Planung komplexer Aufgaben aus. Sie wandeln textbasierte Anweisungen in ausführbare Schritte über integrierte Software-Tools um.
Obwohl viele moderne Systeme LLM-Agenten sind, nutzen einige KI-Agenten traditionelles Reinforcement Learning oder eine feste regelbasierte Logik. Die Integration von LLMs ermöglicht es Agenten jedoch, weit aus vielfältigere und unstrukturiertere Informationen zu verarbeiten. Enterprise-Plattformen wie TrueFoundry unterstützen hybride Architekturen und geben Teams die Flexibilität, die optimale Intelligenz für spezifische, kritische Workflows zu wählen.
MCP-Agenten konzentrieren sich darauf, LLMs über das Model Context Protocol mit externen Tools oder Daten zu verbinden, und fungieren als kontrollierte Vermittler. LLM-Agenten hingegen agieren autonom: Sie treffen Entscheidungen, führen Aufgaben aus oder interagieren mit mehreren Tools ohne direkte menschliche Anweisung, indem sie Reasoning und Workflow-Orchestrierung nutzen.
Zu den Risiken gehören die Generierung ungenauer oder verzerrter Ausgaben, das Durchsickern sensibler Informationen, autonome Entscheidungen, die gegen Richtlinien verstoßen, oder der Missbrauch integrierter Tools. Ohne angemessene Überwachung können LLM-Agenten Fehler fortpflanzen, rechtliche Haftungsrisiken schaffen oder die Sicherheit gefährden, was Governance, Monitoring und Sicherheitsmechanismen bei Enterprise-Deployments unerlässlich macht.
Wenn sie unbeaufsichtigt gelassen werden, führen LLM-Agenten ihre zugewiesenen Aufgaben innerhalb ihrer programmierten Grenzen weiter aus. Sie können Workflows iterieren, verbundene Tools abfragen oder Ergebnisse autonom verfeinern. Ohne menschliche Überwachung oder Guardrails können sie jedoch von den beabsichtigten Zielen abweichen, inkonsistente oder unsichere Ergebnisse liefern und Kontextänderungen nicht erkennen.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet