October 12, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.


Published: October 12, 2026
Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Lasso Security und TrueFoundry unterstützen Unternehmen bei der Governance von KI-Anwendungen, wurden jedoch für unterschiedliche Anforderungen entwickelt. Lasso Security ist eine KI-Sicherheitsplattform mit Fokus auf Laufzeitschutz, Erkennung von Prompt-Injection und Richtliniendurchsetzung. TrueFoundry ist eine einheitliche KI-Plattform , die ein KI-Gateway, ein MCP-Gateway, Authentifizierung, Modell-Routing, Observability und integrierte Guardrails in einer einzigen Steuerungsebene vereint.
Wenn Sie zwischen beiden wählen müssen, ist die entscheidende Frage, ob Sie eine dedizierte KI-Sicherheitsebene für Ihre bestehende Infrastruktur benötigen oder eine Plattform, die KI-Routing, Governance und Sicherheit zusammenführt. In diesem Vergleich untersuchen wir die Unterschiede in Bezug auf Architektur, Sicherheit, Bereitstellung, Preisgestaltung und Anwendungsfälle für Unternehmen.
Lasso Security ist eine KI-Sicherheitsplattform für Unternehmen, die Organisationen dabei unterstützt, KI-Anwendungen in der Produktion zu entdecken, abzusichern und zu verwalten. Die Plattform umfasst fünf Kernbereiche: KI-Discovery & KI-BOM zur Inventarisierung von KI-Anwendungen, Agenten und MCP-Servern; KI-Sicherheitsmanagement (AI-SPM) zur Identifizierung von Fehlkonfigurationen gemäß Frameworks wie NIST und OWASP; Automatisiertes KI-Red-Teaming mit einer Bibliothek von über 3.000 Angriffstechniken; Laufzeit-Durchsetzung zur Anwendung von Sicherheitsrichtlinien auf Proxy-, API- oder Gateway-Ebene; sowie KI-Erkennung & Reaktion zur Überwachung und Untersuchung KI-spezifischer Bedrohungen.
Lasso ist nicht als Ersatz für ein KI-Gateway gedacht, sondern als dessen Ergänzung. Es lässt sich in die bestehende KI-Infrastruktur eines Unternehmens integrieren, um Prompts und Antworten zu prüfen, Prompt-Injection und Datenabfluss zu erkennen, Sicherheitsrichtlinien durchzusetzen und Laufzeittransparenz für KI-Anwendungen zu bieten. Das Unternehmen berichtet von einer Richtlinienentscheidungslatenz von unter 50 ms und einer Erkennungsgenauigkeit von 98,6 %, wobei die Preise nur auf Anfrage für Unternehmenskunden erhältlich sind.
Ideal für: Unternehmen, die bereits ein KI-Gateway nutzen und dedizierte KI-Sicherheit, automatisiertes Red Teaming sowie Bedrohungserkennung zur Laufzeit benötigen.
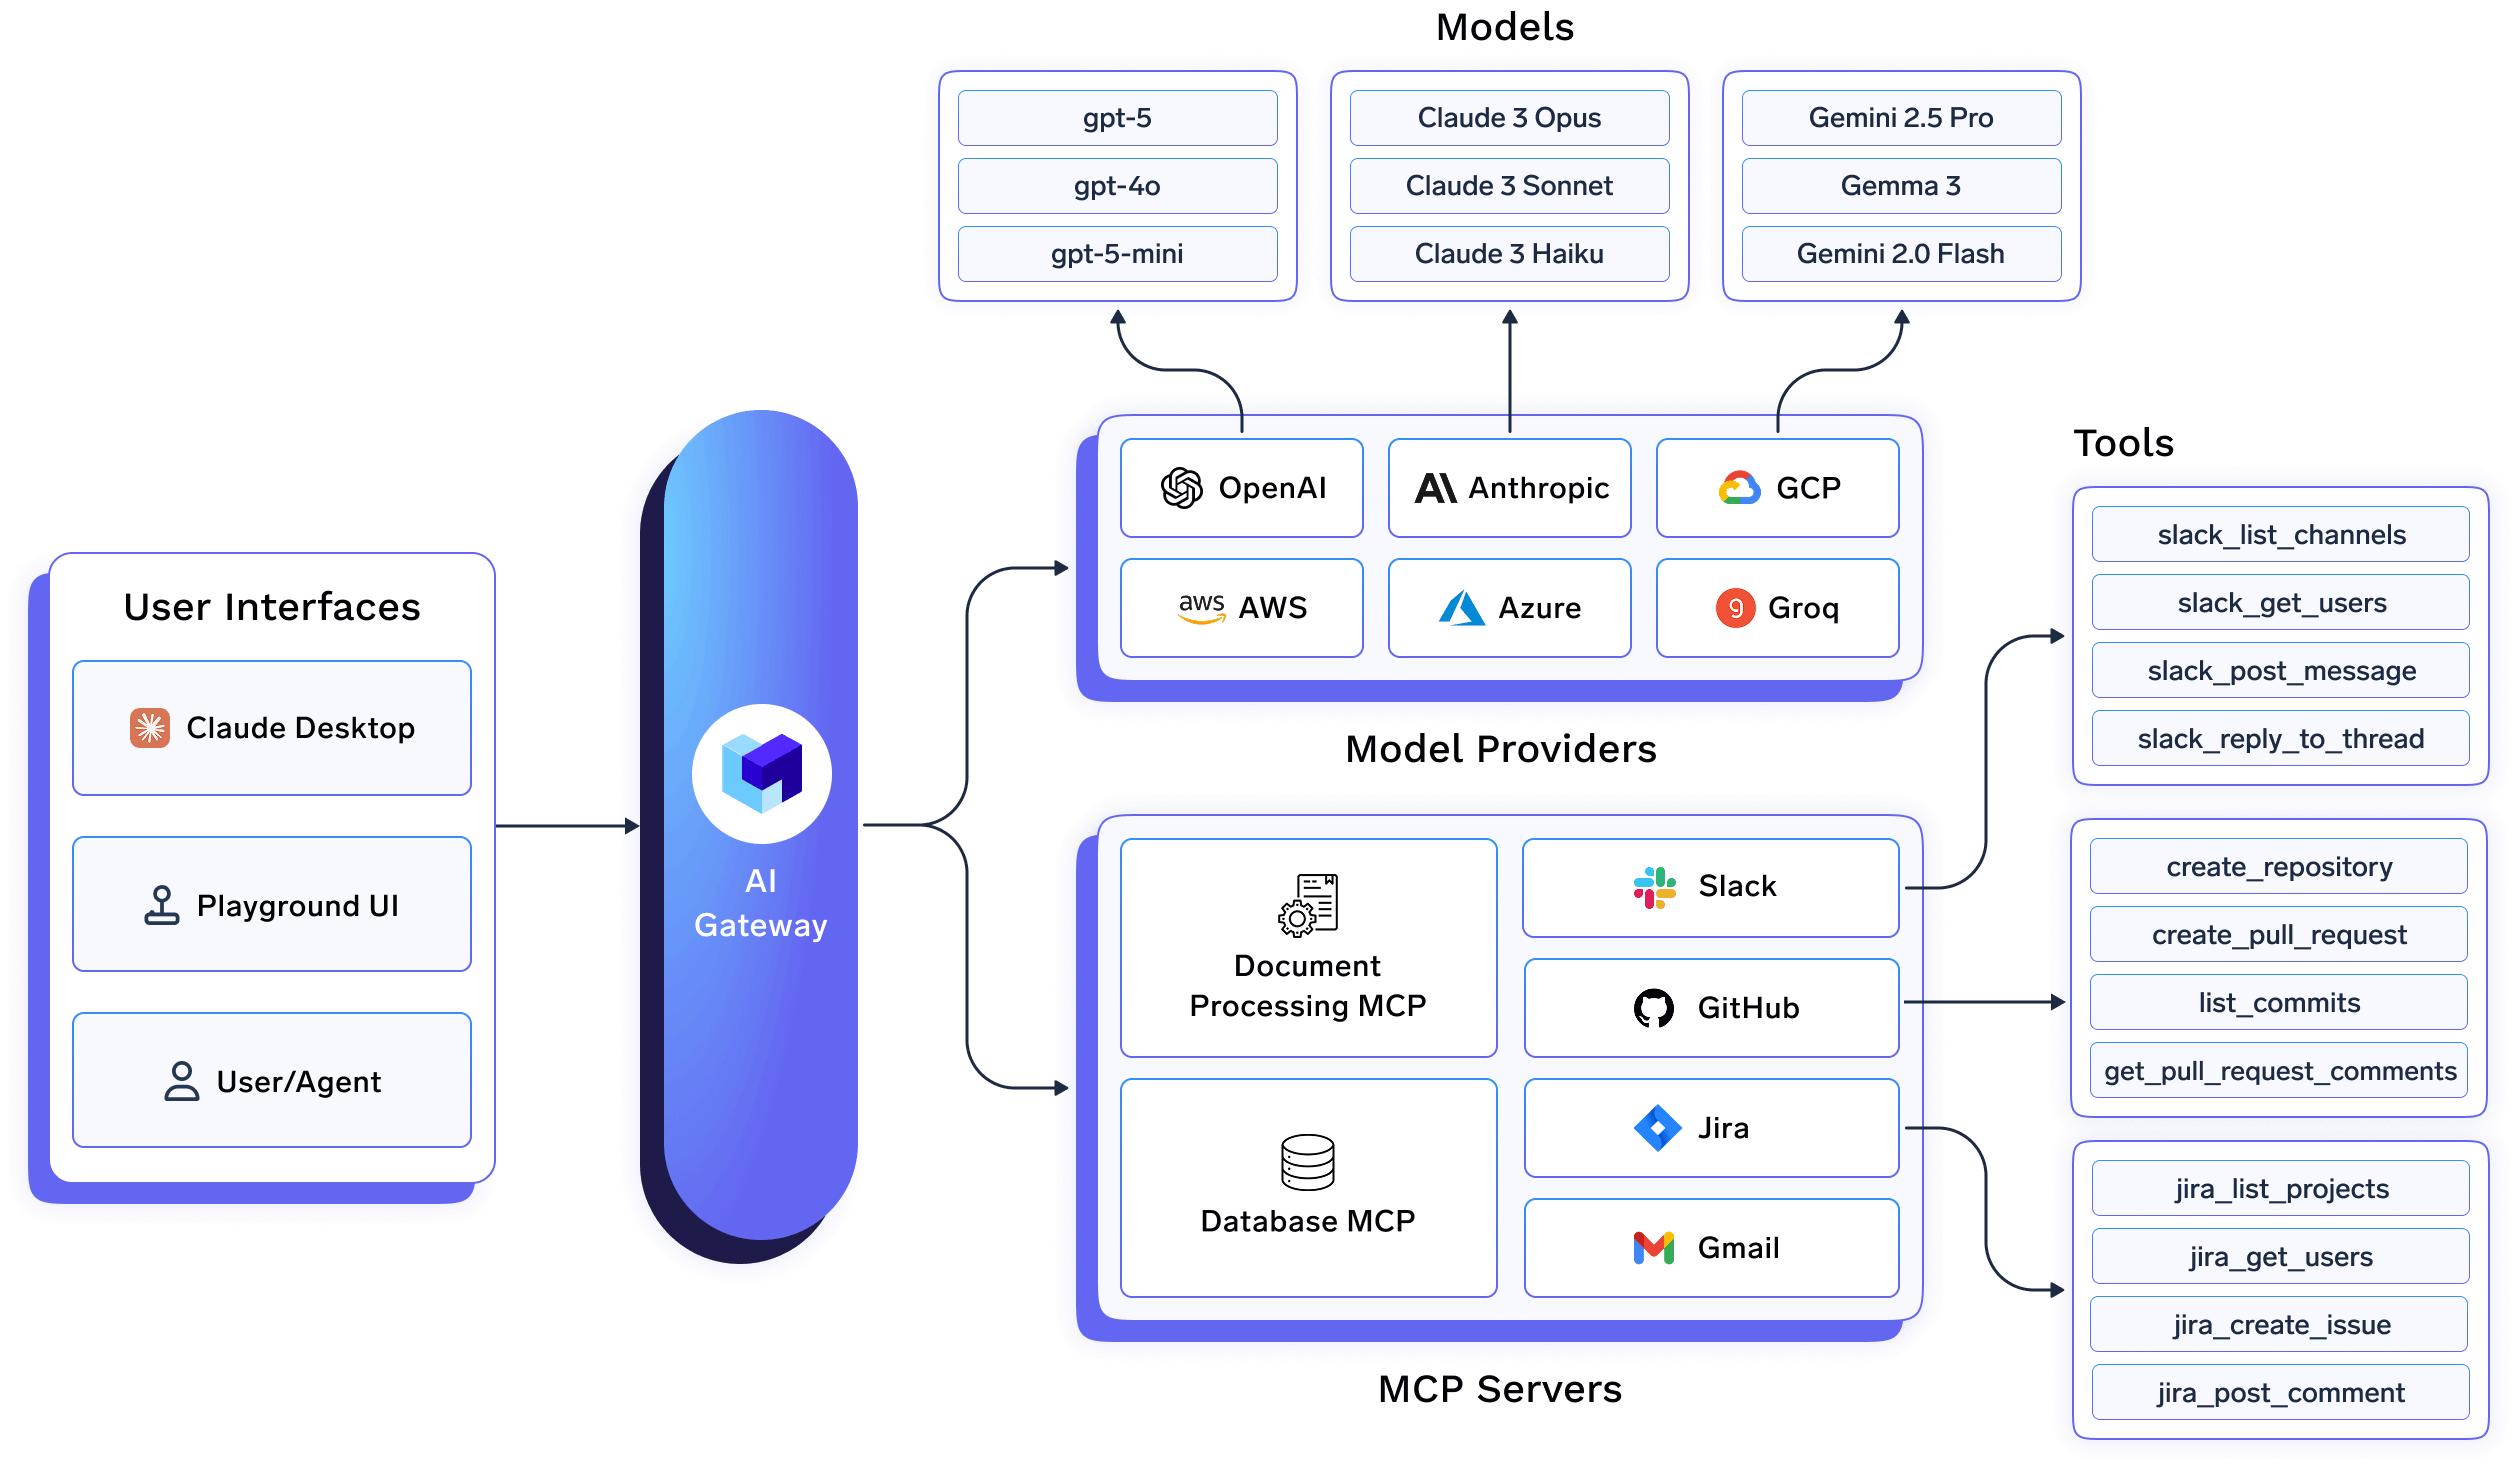
TrueFoundry ist ein einheitliches KI-Gateway und MCP-Gateway für Unternehmen, die KI-Anwendungen im großen Stil einsetzen. Über einen einzigen OpenAI-kompatiblen Endpunkt können Teams Anfragen an über 1.000 LLMsweiterleiten, Authentifizierungs- und Governance-Richtlinien anwenden sowie den Modellverkehr und den Zugriff auf MCP-Server zentral verwalten. Das Gateway fügt eine Latenz von etwa 3–4 ms hinzu und unterstützt dabei über 350 Anfragen pro Sekunde und vCPU, wodurch es sich für produktive Workloads eignet.
Im Gegensatz zu Plattformen, die Sicherheit als separate Ebene behandeln, integriert TrueFoundry gängige Governance- und Guardrail-Funktionen direkt in das Gateway. Unternehmen können integrierte Input- und Output-Guardrails für die PII-Erkennung und Toxizitätsfilterung anwenden, Anbieter wie OpenAI Moderation, AWS Guardrails, sowie Azure AI Content Safetyeinbinden oder eigene Guardrail-Logik mithilfe von Python-Hooks oder deklarativer Konfiguration implementieren. Die Plattform umfasst zudem ein MCP-Gateway mit zentraler Serverregistrierung, RBAC, Authentifizierung und Tool-Call-Auditing, wodurch Administratoren steuern können, auf welche Unternehmens-Tools KI-Anwendungen zugreifen dürfen.
Da AI Gateway, MCP Gateway und Guardrails dieselbe Steuerungsebene nutzen, wird jede Anfrage – einschließlich Modell-Routing-Entscheidungen, Guardrail-Bewertungen und MCP-Tool-Aufrufen – in einem einheitlichen Audit-Trail erfasst. Sicherheits- und Plattformteams können Vorfälle untersuchen, Richtlinienentscheidungen überprüfen und die KI-Nutzung über eine einzige Schnittstelle überwachen, anstatt Protokolle über mehrere Produkte hinweg korrelieren zu müssen.
Ideal für: Unternehmen, die eine einheitliche Plattform suchen, die AI Gateway, MCP Gateway, Unternehmensauthentifizierung, Guardrails, Observability und Bereitstellungsinfrastruktur kombiniert, ohne für grundlegende Governance-Anforderungen eine separate KI-Sicherheitsebene einführen zu müssen.
Wählen Sie Lasso, wenn Ihr Sicherheitsteam kontinuierliches, dediziertes Adversarial Red-Teaming und verhaltensbasierte Bedrohungserkennung benötigt, die speziell für agentische KI entwickelt wurden, und Sie bereits ein Gateway betreiben, vor dem Lasso platziert werden kann. Die Erkennungstiefe und die Angriffsbibliothek gehen über Gateway-native Guardrails hinaus, die eher auf die Durchsetzung grundlegender Sicherheit als auf fortlaufende offensive Tests ausgelegt sind.
Wählen Sie TrueFoundry, wenn Sie AI Gateway, MCP Gateway und Sicherheits-Guardrails in einer Plattform mit transparenten Preisen konsolidieren möchten, anstatt einen separaten Sicherheitsanbieter zusätzlich zu Ihrer Routing-Ebene zu betreiben. Es ist auch die bessere Wahl, wenn Sie sich noch nicht für ein Gateway entschieden haben, da Lasso voraussetzt, dass bereits eines vorhanden ist.
Für manche Käufer sind sie eher komplementär als exklusiv. Ein Team könnte TrueFoundry als Gateway nutzen und dessen native Guardrails für grundlegende PII- und Toxizitätsfilterung einsetzen, während Lasso für tiefergehendes Red-Teaming und verhaltensbasierte Bedrohungserkennung bei agentischen Workflows darübergelegt wird. Für Teams, die diese dedizierte Sicherheitstiefe nicht benötigen, decken die integrierten Guardrails von TrueFoundry die Basis ab, ohne dass ein zweiter Anbieter oder ein zusätzliches Integrationsprojekt erforderlich ist.
Lasso Security vs. TrueFoundry: Wie treffe ich die richtige Wahl?
TrueFoundry ist die bessere Wahl für Unternehmen, die eine einheitliche Plattform für AI Gateway, MCP Gateway und Guardrails mit transparenten Preisen suchen. Lasso eignet sich besser für Sicherheitsteams, die gezielt dediziertes Red-Teaming und Bedrohungserkennung zusätzlich zu einem bestehenden Gateway benötigen.
Ersetzt Lasso Security die Notwendigkeit eines AI Gateways?
Nein. Lasso setzt Richtlinien auf Proxy-, API- oder AI-Gateway-Ebene durch. Das bedeutet, es ist darauf ausgelegt, parallel zu einem Gateway zu laufen und nicht als Ersatz dafür.
Sind Lasso Security oder TrueFoundry kostenlos?
Keines der beiden ist im Enterprise-Bereich kostenlos. TrueFoundry bietet jedoch einen kostenlosen Entwickler-Plan (50.000 Anfragen/Monat) und transparente kostenpflichtige Tarife ab 499 $ pro Monat an. Bei Lasso ist für jegliche Preisinformationen ein Gespräch mit dem Vertrieb erforderlich.
Können die Guardrails von TrueFoundry das Red-Teaming von Lasso ersetzen?
Nicht vollständig. Die Guardrails von TrueFoundry übernehmen die PII-Filterung, Toxizitätserkennung und Richtliniendurchsetzung zum Zeitpunkt der Anfrage. Das kontinuierliche, gegnerische Red-Teaming und die verhaltensbasierte Erkennung von Lasso sind jedoch eine spezialisiertere, fortlaufende Sicherheitsfunktion.
Kann ich TrueFoundry in meiner eigenen VPC oder On-Premise bereitstellen?
Ja. TrueFoundry läuft in Ihrer VPC, On-Premise, in Air-Gapped-Umgebungen, hybrid oder über mehrere Clouds hinweg, wobei keine Daten Ihre Umgebung verlassen.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet