October 17, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.


Published: October 6, 2026
Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Am 18. Juli 2026 hat ein Artikel von explainx.ai eine dynamische Diskussion zum Thema „Graphen-Engineering“ zusammengefasst: Dabei wird eine Multi-Agenten-Organisation – mit ihren Rollen, Abhängigkeiten, Delegationspfaden und der Aufgabenstruktur zur Laufzeit – als ein technisch gestalteter Graph betrachtet. Die Herkunft des Begriffs ist noch nicht abschließend geklärt und überschneidet sich mit der älteren Verwendung im Bereich Wissensgraphen; die zugrunde liegende Praxis, die graphenbasierte Orchestrierung, hat jedoch eine dokumentierte Historie.
Arbeitsdefinition: Graphen-Engineering entwirft die Topologie eines Multi-Agenten-Systems – welche Knoten existieren (Agenten, deterministische Funktionen, Router, menschliche Kontrollpunkte), welche Übergänge zulässig sind und wie sich Arbeitsgraphen zur Laufzeit bilden und verändern –, während das Loop-Engineering festlegt, wie der jeweilige Agentenknoten tatsächlich operiert.
Die Unternehmensthese dieses Beitrags: Der Orchestrator besitzt den Graphen; TrueFoundry steuert die Modell- und MCP-Tool-Operationen, die über seine Gateways geleitet werden, und stellt eine verwaltete Laufzeitumgebung für Agent-Harness-Agenten bereit – mit einer expliziten Produktabgrenzung, die unten aufgeführt ist.
Graphen-Engineering ist der Entwurf und Betrieb eines Multi-Agenten-Systems als expliziter Graph aus heterogenen Knoten – Agenten, deterministische Funktionen, Router, Joins, Tools, menschliche Kontrollpunkte –, bei dem Kommunikation und Delegation die Kanten bilden. Die Topologie selbst – wer existiert, wer wofür zuständig ist, wer mit wem kommunizieren darf, wie Aufgaben weitergeleitet werden – wird als programmierbares, versionierbares Artefakt behandelt und nicht als zufälliges Nebenprodukt. Das Beispiel zur Zuständigkeit im zusammenfassenden Artikel macht es konkret: ein Sicherheitsagent, der für Authentifizierung, Berechtigungen und Audit-Logs zuständig ist; ein Datenagent für Schemata und Migrationen; ein API-Agent für Endpunkte und Verträge; ein Frontend-Agent für Komponenten und Status – jeder ein Knoten mit einem Mandat, eingebunden in eine Organisation, deren Struktur selbst das konstruierte Objekt ist (explainx.ai). Eine Unterscheidung ist sofort wichtig, sowohl für Leser als auch für alle, die über eine Suchmaschine hierher gelangen: Dies ist nicht Wissensgraphen-Engineering – die etablierte Disziplin des Aufbaus graphstrukturierter Daten (Entitäten, Beziehungen, Triple Stores) für Abruf und Schlussfolgerungen. Wissensgraphen strukturieren, was ein System weiß; Graphen-Engineering im Sinne von 2026 strukturiert, wer das System ist – seine Mitglieder, Mandate und Nachrichtenwege. Beide können und werden in einer Architektur koexistieren; sie beantworten unterschiedliche Fragen.
Neue Begriffe verdienen es, ihre Herkunft zu kennen, und dieser hat eine ungewöhnlich reiche Geschichte – deren Nachzeichnung lohnt sich, da sie vorhersagt, wohin sich die Praxis entwickeln wird. Die tiefste Wurzel ist die Intuition, dass Berechnung ein Graph ist: Frühe Datenflussarchitekturen erforschten diese Idee in der Hardware, und sie tauchte überall dort wieder auf, wo Arbeit zerlegt und geplant werden musste – in Abhängigkeitsgraphen von Compilern, den impliziten DAGs von MapReduce und später explizit in den Werkzeugen, mit denen eine ganze Generation von Ingenieuren aufgewachsen ist: Workflow-Orchestratoren wie Airflow machten den DAG zur Einheit des Data Engineering, und Deep-Learning-Frameworks machten den Berechnungsgraphen zur Einheit der Modellausführung. Eine zweite Wurzel ist älter und trifft den Kern besser: jahrzehntelange Forschung an Multi-Agenten-Systemen. Actor-basierte Berechnungen modellierten unabhängige Akteure, die Nachrichten austauschen; Contract-Net-Protokolle ließen Agenten um Aufgaben bieten und diese delegieren – ein Arbeitsgraph, lange bevor es diesen Begriff gab; und die Community für verteilte KI entwickelte Vokabulare für die Kommunikation und Organisation von Agenten, die sich heute wie Designdokumente für die Systeme lesen, die gerade erst verkabelt werden. Eine dritte Wurzel ist organisatorischer Natur: Organigramme, RACI-Matrizen und Geschäftsprozessnotationen sind allesamt Graphen, die darstellen, wer für was verantwortlich ist und wie Arbeit fließt – und der „Org-Graph“ aus dem Artikel vom 18. Juli ist, ob bewusst oder nicht, der Software-Import dieser Tradition. Die moderne Konvergenz verlief schnell: Agenten-Frameworks machten Graphen zu erstklassigen Objekten im Code (der Name LangGraph sagt es bereits; AutoGen und CrewAI strukturierten Multi-Agenten-Konversationen und Teams), Googles A2A-Protokoll (2025) schlug ein standardisiertes Protokoll für die Agentenfindung, Aufgabenverwaltung, Nachrichten, Artefakte und die Koordination zwischen Agenten vor – eine Ebene, die wir in unserem Beitrag zur Multi-Agenten-Governance untersuchten – und bis Mitte 2026 verlief die Leiter für Praktiker von Prompt → Kontext → Loop, wobei der Synthese-Moment des Loop Engineering vom Juni die Vorlage lieferte, die das Graph Engineering im Juli wiederverwendete. Unsere Synthese, dargeboten mit der Bescheidenheit, die ein aufkommender Begriff erfordert: Graph Engineering ist keine Erfindung, sondern ein Benennungsereignis – der Moment, in dem eine Praxis, die sich über Jahrzehnte hinweg formierte, als eine Einheit diskutierbar wurde. Benennungsereignisse sind wichtig; sie markieren den Zeitpunkt, an dem die Diskussion über Werkzeuge, Personalbeschaffung und – unser Fachgebiet – Betriebsabläufe beginnt.
Die Fortschrittstabelle des zusammenfassenden Artikels ist der sauberste Weg, den Begriff einzuordnen, und sie belohnt eine Ergänzung. Prompt Engineering steuert eine Modellantwort; sein Primitiv ist der Anweisungstext; es reicht für statische One-Shot-Aufgaben aus. Kontext Engineering steuert, was das Modell sieht; seine Primitive sind Retrieval, Gedächtnis und Fenster-Budgets. Loop Engineering steuert den Verhaltenszyklus eines Agenten – die Beobachten-Denken-Handeln-Überprüfen-Schleife, ihre Abbruchbedingungen, ihre Tool-Disziplin – und hier findet unsere eigene zweiteilige Abhandlung ihren Platz: Teil Eins argumentierte, dass sich eine Schleife, die auf einem Laptop funktioniert, von einer Schleife, die in einem Unternehmen läuft, nicht durch die Schleife selbst unterscheidet, sondern durch das, was sie umgibt (Identität, Budgets, Leitplanken, Traces), und Teil Zwei argumentierte, dass viele gesteuerte Schleifen eine Flotte bilden – ein Betriebsproblem mit eigenen Disziplinen, nicht bloß eine größere Schleife. Graph Engineering steuert die Topologie über heterogene Knoten hinweg – agentische Schleifen, deterministische Abläufe, Router, Joins, Tools und menschliche Kontrollpunkte –, indem es definiert, welche Knoten existieren, was jeder besitzt, welche Übergänge zulässig sind und wie die Arbeit zwischen ihnen fließt. Die Ergänzung, die explizit gemacht werden sollte: diese Ebenen komponieren statt sie zu ersetzen. Ein Graph, dessen Knoten ungesteuerte Schleifen aufweisen, gleicht einem Organigramm unzuverlässiger Mitarbeiter; ein Graph mit exzellenten Schleifen, aber zufälliger Topologie ist die Realisierung der Warnung aus unserem Flotten-Beitrag – Koordinationsversagen im großen Maßstab. Wer sich fragt, ob Graph-Engineering das Loop-Engineering ersetzt, sollte die Antwort kennen: Nein. Es definiert die darüberliegende Ebene und erbt deren Anforderungen, multipliziert durch Topologie und Laufzeitverhalten – Fan-out, Wiederholungsversuche, Nebenläufigkeit, Werkzeugnutzung, Kontextgröße und Caching – und nicht allein durch die Anzahl der Knoten.
Nun ein Teil, der kaum davon abhängt, wie sich die Definition weiterentwickelt. Produktive Multi-Agenten-Graphen kombinieren agentische und deterministische Komponenten: Agentische Aufrufer können Identitäten besitzen, Modelle und Werkzeuge aufrufen sowie dynamische Arbeitsabläufe erstellen. Die daraus resultierende operative Last hängt von Topologie, Fan-out, Wiederholungsversuchen, Nebenläufigkeit und Laufzeitmutation ab. Governance: Jeder unabhängig gesteuerte Aufrufer oder Service-Agent benötigt eine eindeutige Identität; deterministische In-Process-Knoten können unter der Identität ihres übergeordneten Dienstes agieren, sofern die Architektur keine separate Richtlinie oder Zuordnung erfordert – die virtuellen Konten, RBAC und die pro Benutzer delegierten Berechtigungen, die unser Agenten-Identitätsverzeichnis detailliert beschreibt – denn „der Graph war’s“ ist keine Antwort für ein Audit. Gateway-vermittelte Modellanfragen und MCP-Werkzeugaufrufe, die vom Graphen ausgehen, benötigen Richtlinien (welche Knoten auf welche Werkzeuge zugreifen dürfen, wird in der Registry konfiguriert: werkzeugspezifische Einschränkungen und virtuelle MCP-Server, die jeden Knoten auf seinen Aufgabenbereich begrenzen). Wenden Sie die vier dokumentierten Guardrail-Hooks auf Gateway-vermittelte Modellanfragen und MCP-Werkzeugaufrufe an, die vom Graphen ausgehen – Output-Guardrails erfordern nicht-gestreamte Antworten, und System-Prompts sind standardmäßig ausgeschlossen – llm_input, llm_output sowie das Pre/Post-Tool-Invoke-Paar. Die Anwendung dieser Hooks hilft dabei, konfigurierte Klassen riskanter Inhalte zu erkennen, zu blockieren oder zu schwärzen, bevor sie sich zwischen den beteiligten Knoten ausbreiten. Dies eliminiert jedoch nicht das Risiko von Cross-Agent-Prompt-Injection, der Graph-Skala-Version des Arguments zur indirekten Injection aus unserem Single-Token-Sequence-Beitrag (Guardrail-Dokumentation; MCP-Gateway-Dokumentation). Kostenkontrolle: Ein Arbeitsgraph kann die Anzahl der Modell- und Werkzeugaufrufe durch Fan-out, Wiederholungsversuche und dynamisch erzeugte Teilaufgaben erhöhen, daher muss die Kostenkontrolle explizit erfolgen. Budgetregeln werden auf Mandanten- oder Teamebene erstellt und können separate Limits pro virtuellem Konto oder Metadatenwert zuweisen. Ratenbegrenzungsregeln können nach unterstützten Metadaten-Dimensionen abgeglichen oder partitioniert werden. Die Weitergabe von graph_id oder node_id erstellt diese Zuordnung; das Gateway leitet die Graph-Zugehörigkeit nicht ab (Budget-Dokumentation; Dokumentation zur Ratenbegrenzung).
Authorization: Bearer <node-specific-virtual-account-token>
X-TFY-METADATA: {
  "graph_id": "release-review",
  "run_id": "run-8f31",
  "node_id": "security-reviewer"
}
Veranschaulichung des Korrelationsmusters: ein eindeutiges Token für virtuelle Konten sowie weitergegebene Graph-, Run- und Node-Identifikatoren.
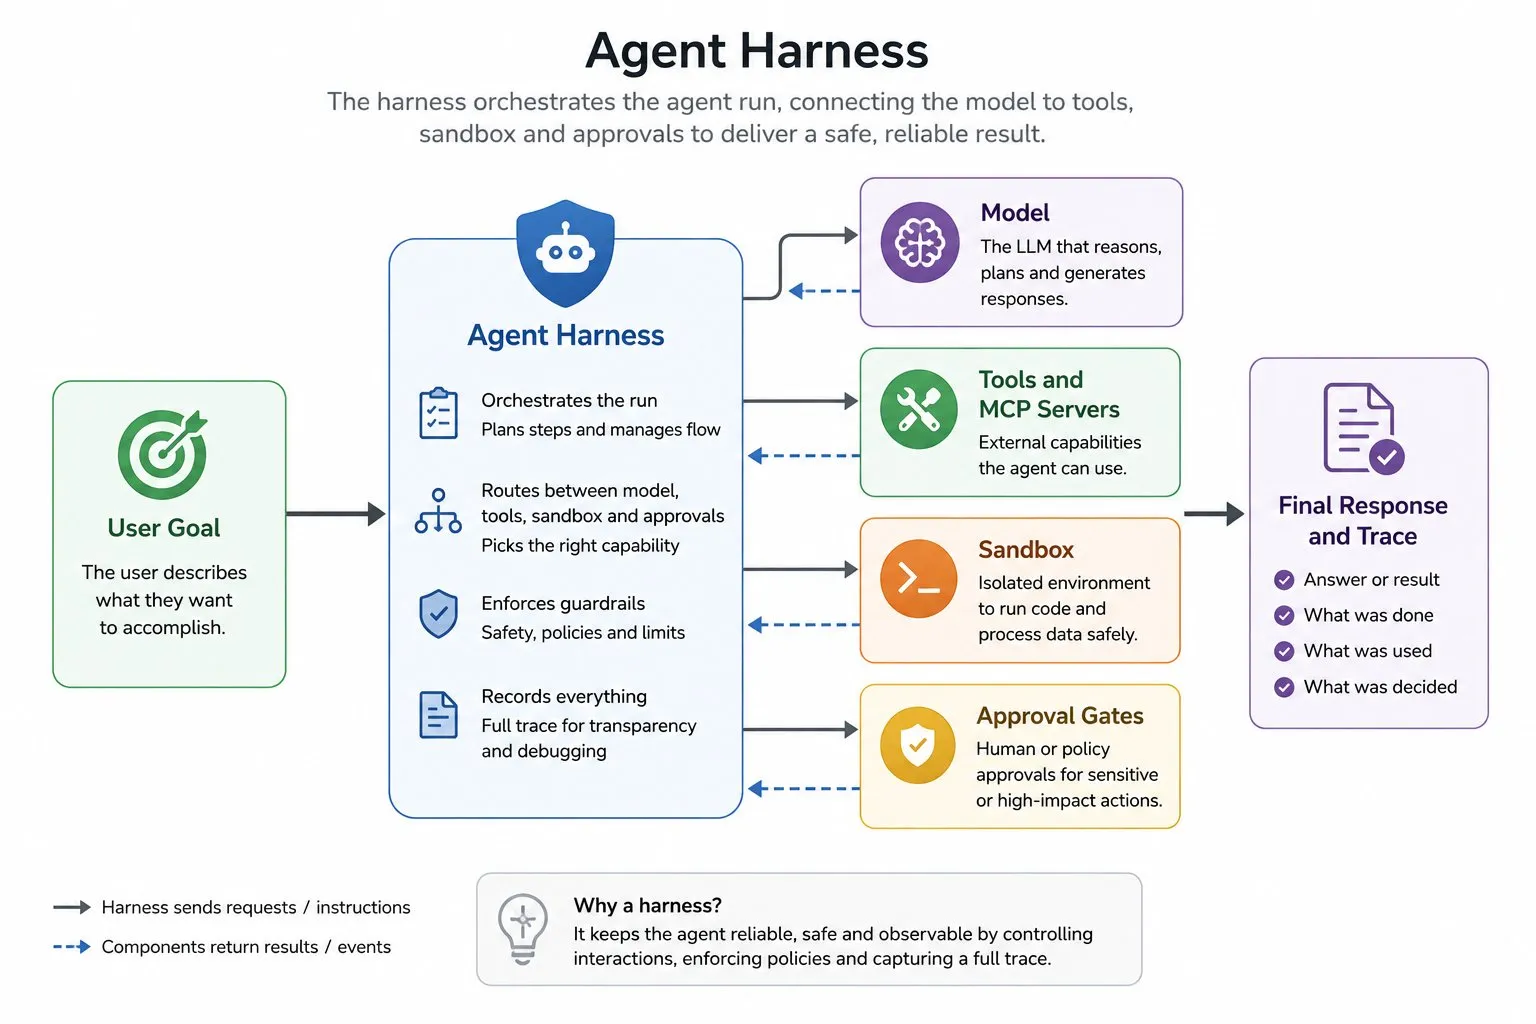
Observability: Hier wird der Unterschied zwischen den vorgesehenen Rollen und der tatsächlich ausgeführten Arbeit nachvollziehbar – bei Gateway-vermittelten Anfragen, die stabile Graph-, Run- und Node-Identifikatoren enthalten, können Gateway-Metriken und Anfrageprotokolle eine knotenbezogene Analyse von Kosten, Latenz, Modell und Tools unterstützen. Zusammen mit anfragebasierten Datensätzen, die Informationen zur Identität des Aufrufers und zu Richtlinienergebnissen enthalten, lassen sich diese – sofern der Orchestrator stabile graph_id-, run_id- und node_id-Identifikatoren ausgibt – mit dem Ausführungstrace des Orchestrators korrelieren. Der Orchestrator bleibt dabei die maßgebliche Quelle für die Topologie; das Gateway liefert Nachweise zu Modell, Tool, Richtlinie, Latenz und Kosten für die von ihm beobachteten Vorgänge (Dokumentation zum Metriken-Dashboard). Die verwaltete Agent-Laufzeitumgebung: Agenten-Knoten führen Schleifen aus; andere Knotentypen – deterministische Funktionen, Router, Joins, menschliche Checkpoints – tun dies nicht, und das TrueFoundry Agent Harness ist der dokumentierte Ort, an dem eine Schleife gesteuert abläuft – Orchestrierung, Speicher, MCP-Tool-Zugriff, schrittweise Traces mit Kosten pro Schritt sowie menschliche Freigabeschranken für konfigurierte sensible Aktionen, die innerhalb eines Graphen zu etwas grundlegend Neuem werden: strukturelle Checkpoints, menschliche Freigabe-Checkpoints vor konfigurierten sensiblen Tool-Aufrufen, genau an den Kanten, an denen sich die Konsequenzen konzentrieren. Optimierung: Knotenbezogene Zuordnung – verfügbar für Gateway-vermittelte Anfragen mit stabilen Identifikatoren – macht den Graphen zu einem abstimmbaren System. Der teure Knoten erhält durch Routing ein kostengünstigeres Modell, die wiederholte Teilaufgabe nutzt semantisches Caching, ein instabiles Modellziel kann eine Gateway-Fallback-Kette erhalten; das Wiederholungs- und Wiederherstellungsverhalten für Orchestrierungskanten bleibt in der Verantwortung der Graph-Laufzeitumgebung – dieselben Hebel, die unsere Gateway-Beiträge beschreiben, nun mit einer Topologie, auf die sie angewendet werden können.
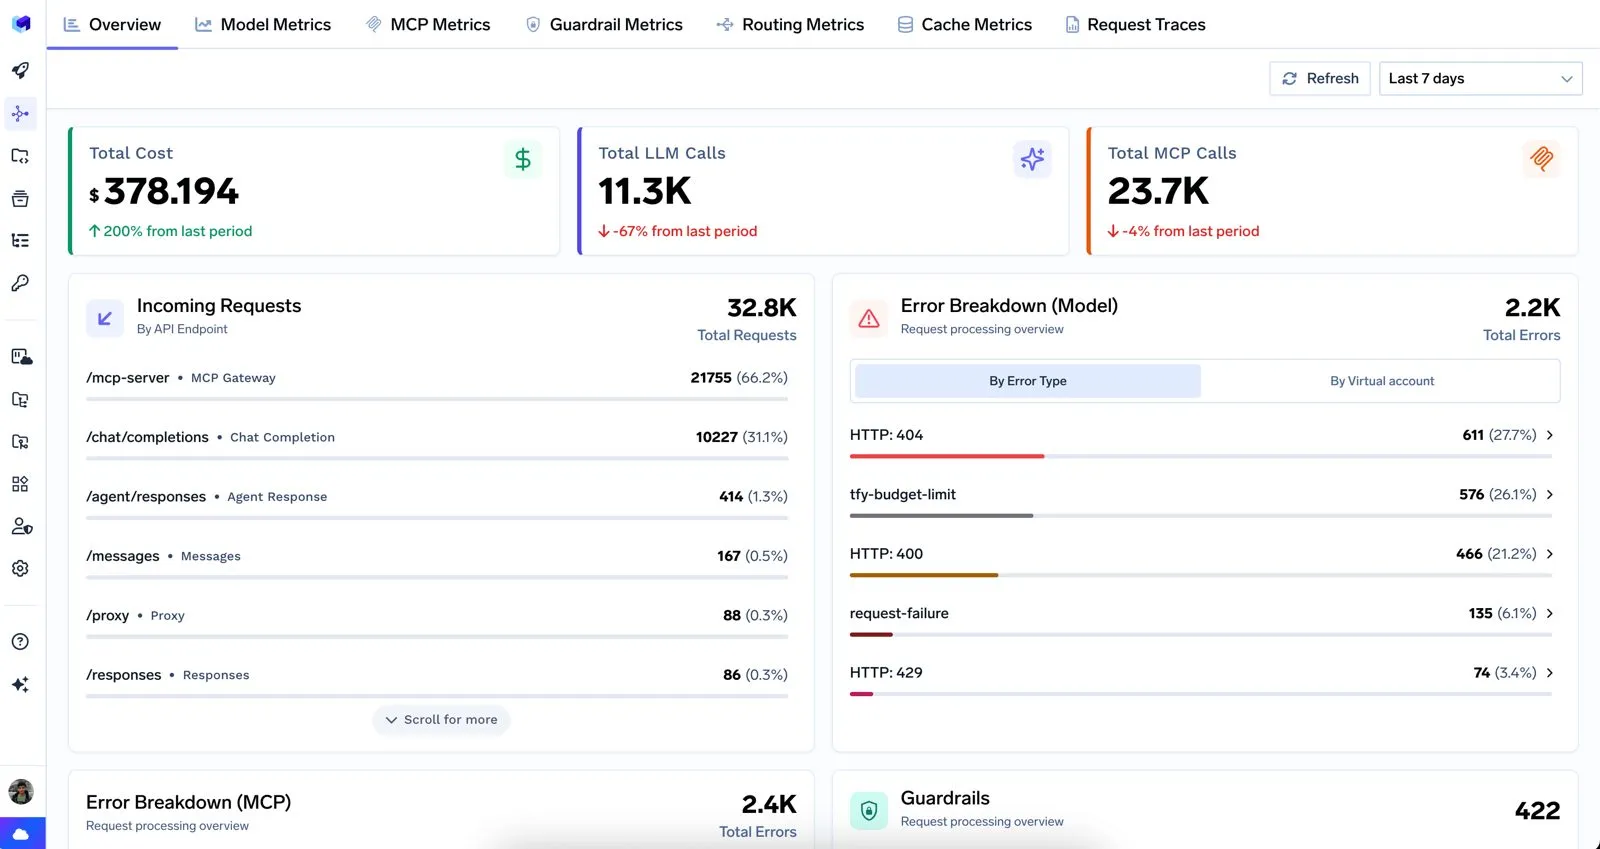
Für Teams, die in diesem Quartal einen Multi-Agenten-Graphen in die Produktion überführen sollen, lassen sich die Anforderungen auf sieben Fragen reduzieren, die sowohl die Orchestrierungsebene als auch die kontrollierte Ausführungsebene betreffen: Verfügt jeder unabhängig gesteuerte Aufrufer über eine eindeutige Identität? Übertragen Gateway-vermittelte Modell- und MCP-Aufrufe stabile Graph-, Laufzeit- und Knoten-IDs? Zeichnet der Orchestrator den tatsächlichen Laufzeit-Arbeitsgraphen auf? Lassen sich Orchestrierungs-Traces mit Gateway-Kosten, Richtlinien, Latenzzeiten und Tool-Protokollen korrelieren? Sind Budgetregeln für Graphen oder Knoten über virtuelle Konten oder Metadaten abgebildet? Sind sensible Tool-Aktionen durch explizite Freigabeprozesse geschützt? Sind Modelländerungen hinter einem virtuellen Modell-Routing isoliert, sofern der Anforderungsvertrag dies zulässt? Jeder unbeantwortete Punkt ist ein potenzieller Ort für Störungen.
Vorhersagen, die als solche gekennzeichnet und mit Vorsicht zu genießen sind. Erwarten Sie, dass sich das Vokabular wandelt – Begriffe wie „Org Graph“ und „Work Graph“ sind möglicherweise nicht von Dauer, und konkurrierende Konzepte werden innerhalb weniger Wochen auftauchen, genau wie beim Loop Engineering. Erwarten Sie einen Wettlauf der Frameworks um die Deutungshoheit und erwarten Sie, dass sich die spannende Entwicklungsarbeit genau dort konzentriert, wo die Grundprinzipien des Artikels vom 18. Juli aufeinandertreffen: die Mutation des Laufzeit-Arbeitsgraphen unter einer stabilen Organisations-Graph-Richtlinie – wer darf einen Knoten erzeugen, was erbt ein erzeugter Knoten, wie werden die Nebenwirkungen einer abgebrochenen Aufgabe rückgängig gemacht? Die Diskussion über Standards (A2A und Nachfolger) wird auf der Edge-Ebene weitergeführt. Unternehmensanforderungen werden sichtbar, sobald diese Systeme von isolierten Experimenten in den gemeinsamen Produktionsbetrieb übergehen; ab diesem Punkt hören die Fragen der obigen Checkliste auf, ein bloßes Blog-Thema zu sein, und werden zu Beschaffungskriterien. Wir werden diesen Leitfaden aktualisieren, während sich all dies entwickelt; die Namensdiskussion ist noch jung, und die Berichterstattung über einen aufkommenden Begriff ist ein Versprechen zur stetigen Überarbeitung. Was wahrscheinlich relevant bleiben wird, ist die abschließende Behauptung, denn sie ist die älteste Lektion in unserem Blog-Archiv, nur in ein neues Vokabular gekleidet: Paradigmen werden auf X und in Frameworks geboren, aber sie wachsen in der Produktion auf. Unabhängig davon, welche Terminologie sich durchsetzt, erfordert ein dauerhafter Betrieb explizite Verantwortlichkeiten in den Bereichen Orchestrierung, Identität, Richtlinien, Budgets, Freigaben und Nachweise.
„Prompt Engineering, Context Engineering, Harness Engineering, Loop Engineering und jetzt Graph Engineering – die Bezeichnungen werden weiter zunehmen, manche wöchentlich. Was sich in all der Zeit kein einziges Mal geändert hat, ist das, was nötig ist, um sie den Kunden bereitzustellen: kontrollierter Zugriff, Budgets, Leitplanken, Identität und Traces. Lernen Sie die neuen Paradigmen kennen – und setzen Sie konsequent auf die Infrastruktur, die jedes einzelne davon einsatzbereit macht.“
Das ist das praktische Fazit für den Leser aus dem Unternehmensumfeld: Graph Engineering steht noch am Anfang – so sehr am Anfang, dass dieser Artikel darauf hinweisen musste, dass die Herkunft des Begriffs noch ungeklärt ist. Doch egal, wie sich die Orchestrierungsebene entwickelt, einige Graph-Knoten werden Modelle oder MCP-Tools aufrufen, während andere deterministisch oder menschlich gesteuert bleiben. Der Gateway-vermittelte Datenverkehr – Modellaufrufe und MCP-Tool-Aufrufe – benötigt dieselbe Governance wie heute, korreliert mit dem eigenen Protokoll des Orchestrators über den Graphen.
Und die Ausführungsebene innerhalb jedes agentischen Knotens – der Loop – hat bereits ein verwaltetes Zuhause: das Agent Harness, die Laufzeitumgebung, in der Agenten unter Berücksichtigung von Freigaben, Sandboxing und schrittweisen Traces planen, agieren und beobachten. Unser Loop-Engineering- Beitrag und dessen Fortsetzung im Flottenmaßstab behandeln diese Ebene ausführlich; Graph Engineering ist in seiner Reife die Disziplin, die diese kontrollierten Loops zu Organisationen zusammenfügt.
Nein. Knowledge Graph Engineering strukturiert Daten – Entitäten und Beziehungen für Abruf und logische Schlussfolgerungen. Graph Engineering im Sinne von Multi-Agenten-Systemen des Jahres 2026 strukturiert das System: heterogene Knoten, zulässige Übergänge, Verantwortlichkeiten und den Laufzeit-Arbeitsgraphen. Eine Architektur kann beides nutzen.
Produktionsreifes Graph Engineering umfasst den Orchestrator, die Anwendungsinstrumentierung und die kontrollierte Ausführungsebene. Der Orchestrator erfasst die Topologie und den Laufzeit-Graph-Status; beteiligte Aufrufer übertragen Graph-, Lauf- und Knoten-IDs; und TrueFoundry kann Identitäten, Zugriffsrichtlinien, Budgets, Ratenbegrenzungen, Leitplanken, Genehmigungen, Protokolle und Metriken auf Gateway-gesteuerte Modell- und MCP-Operationen anwenden.
Graph-Frameworks liefern Topologie und Orchestrierung, während Protokolle wie A2A die Kommunikation zwischen Agenten unterstützen können. TrueFoundry bietet verwaltete Ausführung für Agent-Harness-Agenten sowie Governance, Budgets, Leitplanken, Anforderungsprotokolle und Metriken für Modell- und MCP-Operationen, die über seine Gateways geleitet werden. Die Korrelation auf Knotenebene erfordert eindeutige, aufgelöste Identitäten oder Kennungen, die von der Anwendung weitergegeben werden.
Die aus dem Artikel vom 18. Juli entnommene Terminologie ist im Text direkt gekennzeichnet; die inhaltlichen Argumente wurden ansonsten paraphrasiert und mit Links versehen. Das Enterprise-Mapping ist eine redaktionelle Einordnung von TrueFoundry – der Artikel vom 18. Juli thematisiert weder Unternehmensabläufe noch spezifische Anbieter – und die Funktionen wurden auf Basis der öffentlichen TrueFoundry-Dokumentation mit Stand vom 19. Juli 2026 zusammengefasst. Graph Engineering ist ein aufkommendes Konzept, dessen Namensherkunft noch nicht abschließend geklärt ist; dieser Leitfaden wird mit der Weiterentwicklung des Paradigmas aktualisiert. Das Datum der letzten inhaltlichen Überarbeitung ist in den Seitenmetadaten angegeben.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet