



October 22, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.


Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Claude Code entwickelt sich schnell zum Standard-KI-Programmierassistenten für Engineering-Teams in Unternehmen. Entwickler nutzen es, um Code zu schreiben, Fehler zu beheben, Codebasen zu verstehen und zunehmend über das Model Context Protocol (MCP) mit Unternehmens-Tools zu interagieren.
Doch mit der zunehmenden Verbreitung von Claude Code wachsen auch die Sicherheitsherausforderungen. Viele Unternehmen verlassen sich noch immer auf gemeinsam genutzte API-Schlüssel, langlebige Anmeldedaten, nicht verwaltete MCP-Server und eine eingeschränkte Sichtbarkeit der Nutzung von KI-Tools. Diese Praktiken können zu Sicherheits-, Compliance- und Governance-Risiken in großem Maßstab führen.
Im Gegensatz zu herkömmlichen Entwicklertools kann Claude Code auf Code-Repositories, interne Systeme, Datenbanken und MCP-gestützte Tools zugreifen. Die Absicherung erfordert mehr als nur den Schutz von API-Schlüsseln; sie erfordert identitätsbasierte Authentifizierung, benutzerbezogene Auditierbarkeit, Zugriffskontrollen sowie eine Governance für die Tools und Daten, auf die zugegriffen werden kann.
In diesem Leitfaden behandeln wir die wichtigsten Best Practices für die Sicherheit von Claude Code bei Unternehmenseinsätzen, einschließlich SSO, AI-Gateways, Audit-Logging, Kostenkontrollen und MCP-Governance.
Herkömmliche Entwicklertools arbeiten in einem relativ engen Rahmen. Ein Entwickler meldet sich an, schreibt Code und interagiert mit einer bestimmten Anwendung. Claude Code ist anders.
Mit Claude Code können Entwickler nicht nur Code generieren und ändern, sondern über MCP-Server auch mit externen Tools, Repositories, Datenbanken, APIs und Unternehmenssystemen interagieren. Infolgedessen erstreckt sich der Sicherheitsperimeter über das Modell selbst hinaus auf die Tools, Daten und Aktionen, die dem KI-Assistenten zur Verfügung stehen.
Dies bringt neue Risiken mit sich, darunter:
Da Claude Code immer tiefer in die Engineering-Workflows integriert wird, benötigen Unternehmen ein Sicherheitsmodell, das sich auf Identität, Governance, Beobachtbarkeit und Zugriffskontrolle konzentriert – nicht nur auf die Verwaltung von API-Schlüsseln.
Einer der häufigsten Fehler bei der Einführung von Claude Code in Unternehmen ist die Verteilung von gemeinsam genutzten API-Schlüsseln oder Dienstkonto-Anmeldedaten an Teams.
Während dieser Ansatz für ein kleines Pilotprojekt funktionieren mag, führt er bei einer Skalierung schnell zu Sicherheits- und Betriebsproblemen.
Gemeinsam genutzte Anmeldedaten erschweren:
Wenn beispielsweise mehrere Entwickler denselben API-Schlüssel verwenden, scheint jede Anfrage von einer einzigen Identität zu stammen. Sicherheitsteams verlieren die Möglichkeit, Aktionen einzelnen Benutzern zuzuordnen, was zu Lücken bei Audit- und Compliance-Anforderungen führt.
Stattdessen sollten Unternehmen auf identitätsbasierte Authentifizierung setzen, bei der jede Claude Code-Anfrage mit einem spezifischen Benutzer verknüpft ist. Dies ermöglicht es Unternehmen, die Zuordnung auf Benutzerebene beizubehalten, Zugriffsrichtlinien anzuwenden sowie Onboarding- und Offboarding-Prozesse zu vereinfachen.
Das Ziel ist einfach: Jede Aktion in Claude Code sollte auf einen einzelnen Benutzer zurückführbar sein, nicht auf gemeinsam genutzte Anmeldedaten.
Sobald gemeinsam genutzte API-Schlüssel eliminiert wurden, besteht der nächste Schritt darin, sicherzustellen, dass jeder Benutzer über den Identitätsanbieter Ihres Unternehmens auf Claude Code zugreift.
Single Sign-On (SSO) ermöglicht es Entwicklern, sich über bestehende Unternehmenskonten bei Anbietern wie OKTA, Microsoft Entra ID oder Google Workspace zu authentifizieren. Anstatt API-Schlüssel zu verteilen, können Unternehmen dieselben Identitäts- und Zugriffsverwaltungssysteme nutzen, die bereits für Anwendungen wie GitHub, Jira, Slack und AWS im Einsatz sind.
SSO bietet mehrere Sicherheits- und Betriebsvorteile:
Wenn ein Mitarbeiter das Unternehmen verlässt, wird durch die Deaktivierung seines Kontos im Identitätsanbieter der Zugriff auf Claude Code und zugehörige KI-Dienste sofort entzogen. Es ist nicht mehr nötig, API-Schlüssel aufzuspüren oder gemeinsam genutzte Zugangsdaten zu ändern.
Am wichtigsten ist, dass SSO eine vertrauenswürdige Identitätsebene schafft, mit der Berechtigungen durchgesetzt, Aktivitäten geprüft und der Zugriff auf den gesamten KI-Stack gesteuert werden können.
Authentifizierung allein reicht nicht aus. Unternehmen benötigen zudem Transparenz und Kontrolle darüber, wie Claude Code genutzt wird. Wenn Entwickler eine direkte Verbindung zu Modellanbietern herstellen, haben Unternehmen oft nur begrenzten Einblick in Nutzungsmuster, Modellzugriffe, Ausgaben und Tool-Interaktionen.
Eine sicherere Architektur leitet den gesamten Claude Code-Datenverkehr über ein KI-Gateway.
Statt:
Entwickler → Claude
Sieht der Ablauf so aus:
Entwickler → KI-Gateway → Claude
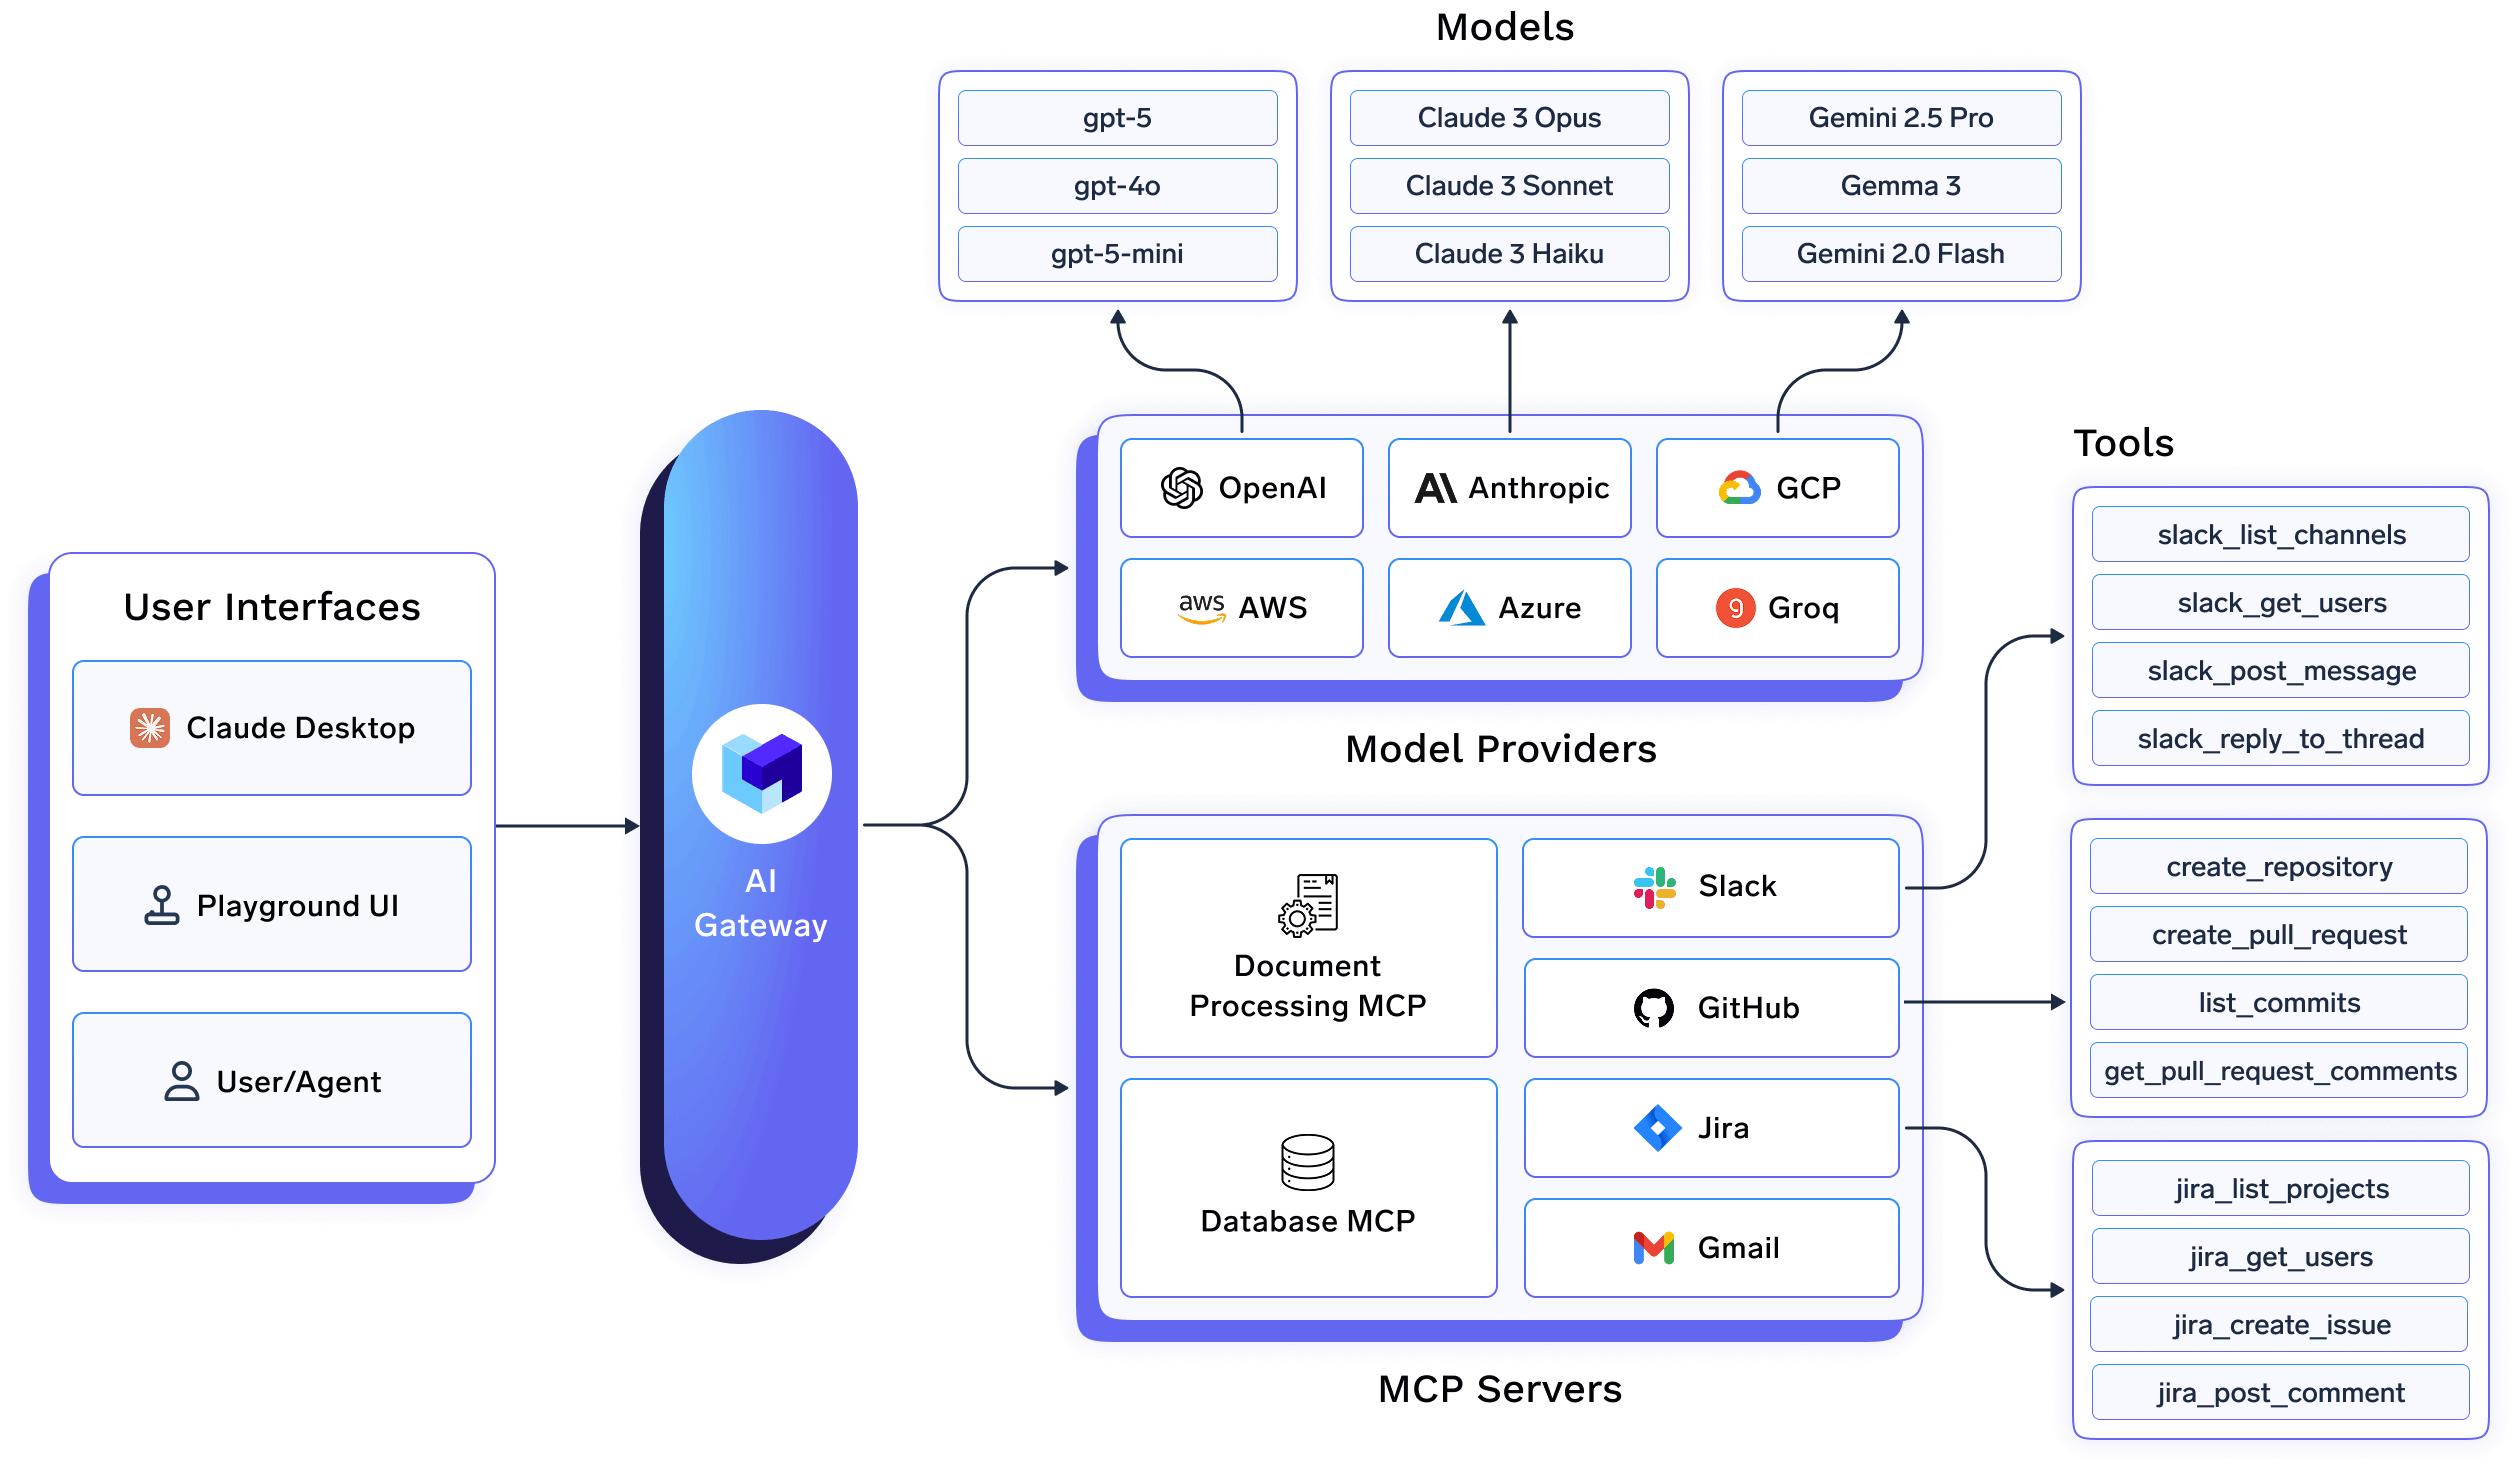
Diese zusätzliche Ebene ermöglicht es Unternehmen:
Ein KI-Gateway schafft zudem eine einheitliche Steuerungsebene für verschiedene Modelle und Anbieter. So können Unternehmen die KI-Nutzung verwalten, ohne dass Entwickler Zugangsdaten oder anbieterspezifische Konfigurationen selbst verwalten müssen.
Für Unternehmen, die Claude Code in großem Maßstab einsetzen, bildet ein KI-Gateway die Grundlage für eine sichere, beobachtbare und kosteneffiziente KI-Nutzung. Anstatt Claude Code als isoliertes Tool zu betrachten, können Unternehmen es als Teil einer umfassenderen KI-Plattform mit zentraler Governance und Sicherheitskontrollen verwalten.
Mit der zunehmenden Verbreitung von Claude Code in Engineering-Teams wird Transparenz ebenso wichtig wie die Zugriffskontrolle.
Security- und Plattform-Teams benötigen Antworten auf Fragen wie:
Ohne benutzerbezogene Attribution sind diese Fragen nur schwer oder gar nicht zu beantworten. Wenn sich mehrere Entwickler denselben API-Schlüssel oder dasselbe Dienstkonto teilen, erscheint die gesamte Aktivität unter einer einzigen Identität, was zu erheblichen Lücken bei Audit und Compliance führt.
Jede Claude-Code-Anfrage sollte auf einen einzelnen Benutzer zurückführbar sein. Unternehmen sollten Protokolle führen, die Folgendes erfassen:
Diese Protokolle sind entscheidend für Sicherheitsuntersuchungen, Compliance-Prüfungen, Kostenstellenabrechnungen und das operative Monitoring.
Durch die Weiterleitung des Datenverkehrs über ein AI Gateway können Unternehmen ihre Audit-Protokollierung zentralisieren und einen vollständigen Überblick über die KI-Aktivitäten in allen Teams gewinnen. Anstatt Protokolle aus verschiedenen Anbietern und Tools mühsam zusammenzuführen, erhalten Unternehmen eine zentrale Informationsquelle für die Nutzung und Governance von KI.
Da Unternehmen das Model Context Protocol (MCP) einführen, geht die Sicherheitsdiskussion über Modelle und Prompts hinaus.
MCP ermöglicht es Claude Code, mit externen Systemen zu interagieren, wie zum Beispiel:
Dies erweitert die Möglichkeiten von Claude Code zwar erheblich, bringt jedoch auch neue Sicherheitsrisiken mit sich.
Ein MCP-Server mit zu weitreichenden Berechtigungen kann sensible Daten offenlegen oder Aktionen ermöglichen, die für Benutzer nie vorgesehen waren. In vielen Fällen geht das Risiko nicht vom Modell selbst aus, sondern von den Tools, auf die es zugreifen kann.
Um MCP sicher im Unternehmen einzusetzen, sollten Organisationen:
Beispielsweise sollte nicht jeder Mitarbeiter über Claude Code Zugriff auf Produktionsdatenbanken, Bereitstellungssysteme oder sensible interne Tools haben. Zugriffskontrollen sollten sowohl für Modelle als auch für MCP-Server konsequent durchgesetzt werden.
Hier wird MCP-Governance entscheidend. Genau wie Unternehmen den Zugriff auf Cloud-Infrastruktur und SaaS-Anwendungen regeln, müssen sie auch die Tools und Aktionen steuern, die KI-Assistenten zur Verfügung stehen.
Ein MCP-Gateway bietet eine zentralisierte Ebene für Authentifizierung, Autorisierung, Beobachtbarkeit und Richtliniendurchsetzung. Dies hilft Unternehmen dabei, Claude Code und andere KI-Agenten sicher zu skalieren, ohne die Sicherheit zu gefährden.
Sicherheit und Governance beschränken sich nicht mehr nur auf die Zugriffskontrolle. Mit der zunehmenden Verbreitung von KI ist die Kostensteuerung zu einem ebenso wichtigen Anliegen für Unternehmensteams geworden.
Claude Code kann die Produktivität von Entwicklern erheblich steigern, führt jedoch bei der Nutzung durch Hunderte oder Tausende von Entwicklern auch zu einem erheblichen Token-Verbrauch. Ohne Transparenz bei den Nutzungsmustern fällt es Unternehmen schwer nachzuvollziehen, wie die KI-Ausgaben entstehen oder wie sie auf die Teams verteilt sind.
Häufige Herausforderungen sind:
Um diese Herausforderungen zu bewältigen, sollten Unternehmen Folgendes implementieren:
Beispielsweise benötigen Engineering-Teams möglicherweise Zugriff auf Premium-Modelle für komplexe Programmieraufgaben, während andere Teams mit kostengünstigeren Modellen effektiv arbeiten können. Die Festlegung von Nutzungsrichtlinien hilft dabei, Produktivität und Kosteneffizienz in Einklang zu bringen.
Ein KI-Gateway spielt hier eine Schlüsselrolle, da es eine zentralisierte Übersicht über den Token-Verbrauch und die Ausgaben über Benutzer, Teams, Modelle und Anwendungen hinweg bietet. Anstatt auf eine böse Überraschung bei der monatlichen Abrechnung zu warten, können Unternehmen die Nutzung proaktiv überwachen und Kostenkontrollen in Echtzeit durchsetzen.
Selbst bei vorhandenem SSO müssen Unternehmen sicherstellen, dass Anmeldedaten während ihres gesamten Lebenszyklus sicher gehandhabt werden.
Ein häufiger Fehler ist das Speichern langlebiger Token in Skripten, Konfigurationsdateien oder Entwicklerumgebungen. Diese Anmeldedaten können versehentlich über Quellcode-Repositories, gemeinsam genutzte Workstations oder falsch konfigurierte Systeme offengelegt werden.
Stattdessen sollten Unternehmen moderne Praktiken für das Anmeldedatenmanagement anwenden:
Eine sichere Bereitstellung sollte die Anzahl der langlebigen Anmeldedaten im Umlauf minimieren und sicherstellen, dass sich Benutzer über zugelassene Identitätsanbieter authentifizieren, anstatt API-Schlüssel selbst zu verwalten.
Wenn Claude Code beispielsweise in einen Unternehmens-Identitätsanbieter wie OKTA integriert ist, können sich Benutzer per SSO authentifizieren, während Zugriffstokens im Hintergrund automatisch aktualisiert werden. Dies verbessert sowohl die Sicherheit als auch die Entwicklererfahrung, da die manuelle Verwaltung von Anmeldedaten entfällt.
Das Ziel ist es, den sicheren Weg zum einfachsten Weg zu machen. Entwickler sollten keine API-Schlüssel kopieren, Geheimnisse verwalten oder Tokens manuell aktualisieren müssen, um auf Claude Code zuzugreifen.
Viele Unternehmen betrachten Claude Code immer noch als Werkzeug zur Steigerung der Entwicklerproduktivität. In Wirklichkeit verhält es sich zunehmend wie ein KI-Agent mit Zugriff auf Unternehmenssysteme und der Fähigkeit, im Namen der Benutzer Aktionen auszuführen.
Durch MCP-Integrationen kann Claude Code:
Dies verändert das Sicherheitsmodell grundlegend.
Die primäre Frage lautet nicht mehr:
Wer hat Zugriff auf Claude?
Stattdessen wird daraus:
Was kann Claude im Namen eines Benutzers tun und worauf kann es zugreifen?
Unternehmen sollten Claude Code nach denselben Sicherheitsprinzipien bewerten, die für jedes privilegierte System gelten:
Da KI-Agenten immer leistungsfähiger werden, muss sich die Governance über das Modell selbst hinaus auch auf die Tools, Datenquellen und Aktionen erstrecken, die diesen Agenten zur Verfügung stehen.
Die erfolgreichsten Unternehmensimplementierungen betrachten Claude Code als Teil einer umfassenderen KI-Plattform, die durch zentralisierte Identitätsverwaltung, Richtliniendurchsetzung, Beobachtbarkeit und Zugriffskontrollen gesteuert wird.
Die Umsetzung dieser Best Practices erfordert mehr als nur die Absicherung von Claude Code selbst. Unternehmen benötigen eine zentralisierte Architektur, die Identität, Governance, Beobachtbarkeit und Kontrolle über den gesamten KI-Stack hinweg bietet.
Eine typische Unternehmensimplementierung sieht wie folgt aus:
Entwickler
    ↓
SSO (OKTA / Entra ID)
    ↓
TrueFoundry AI Gateway
    ↓
Claude-Modelle
    ↓
MCP-Gateway
    ↓
Enterprise-Tools & -Systeme
Jede Ebene erfüllt einen spezifischen Zweck:
Benutzer authentifizieren sich über ihren bestehenden Identitätsanbieter im Unternehmen, wie etwa OKTA oder Microsoft Entra ID.
Dadurch entfällt die Notwendigkeit, API-Schlüssel zu verteilen, und es wird sichergestellt, dass jede Aktion einer verifizierten Benutzeridentität zugeordnet ist.
Das KI-Gateway fungiert als zentrale Steuerungsebene für den gesamten Datenverkehr von Claude Code.
Anstatt Entwicklern eine direkte Verbindung zu Modellanbietern zu ermöglichen, fließen Anfragen über das Gateway, wo Unternehmen folgende Möglichkeiten haben:
Dies bietet einen zentralen Governance-Punkt, ohne die Entwicklererfahrung zu beeinträchtigen.
Da Claude Code mit GitHub, Jira, Datenbanken, internen APIs und anderen Tools interagiert, benötigen Unternehmen Transparenz und Kontrolle über diese Interaktionen.
Ein MCP-Gateway ermöglicht es Unternehmen:
Dies stellt sicher, dass Claude Code nur mit vertrauenswürdigen und autorisierten Systemen interagiert.
An der Basis des Stacks befinden sich die Repositories, Datenbanken, APIs und Geschäftsanwendungen, auf die Claude Code über MCP zugreifen kann.
Diese Systeme enthalten oft sensible Daten und kritische Workflows, weshalb Governance und Zugriffskontrolle unerlässlich sind.
Durch die Kombination von SSO, einem KI-Gateway und MCP-Governance können Unternehmen Claude Code sicher bereitstellen und gleichzeitig die von Sicherheits-, Compliance- und Plattformteams geforderten Kontrollen einhalten.
Verwenden Sie die folgende Checkliste, um Ihre Sicherheitsvorkehrungen zu überprüfen, bevor Sie Claude Code unternehmensweit einführen:
☑ Gemeinsam genutzte API-Schlüssel eliminieren
☑ SSO über OKTA, Entra ID oder einen anderen Identitätsanbieter aktivieren
☑ Multi-Faktor-Authentifizierung (MFA) erzwingen
☑ Sicherstellen, dass jede Anfrage einem einzelnen Benutzer zugeordnet ist
☑ Claude Code-Datenverkehr über ein AI Gateway leiten
☑ Audit-Logs auf Benutzerebene aktivieren
☑ Modellnutzung und Token-Verbrauch nachverfolgen
☑ Zentralisierte Transparenz über Teams hinweg wahren
☑ Eine Liste genehmigter MCP-Server führen
☑ Zugriff über rollenbasierte Berechtigungen einschränken
☑ MCP-Tool-Nutzung prüfen
☑ Interaktionen mit Unternehmenssystemen überwachen
☑ Teambudgets und Kontingente konfigurieren
☑ Ratenbegrenzungen und Ausgabenwarnungen festlegen
☑ Nutzung nach Benutzer, Team und Modell überwachen
☑ KI-Ausgaben regelmäßig überprüfen
☑ Fest codierte Anmeldedaten vermeiden
☑ Kurzlebige Token verwenden
☑ Token-Aktualisierung automatisieren
☑ Anmeldedaten sicher speichern
Unternehmen, die diese Kontrollmechanismen implementieren, können die Sicherheits-, Compliance- und Betriebsrisiken im Zusammenhang mit groß angelegten Claude Code-Bereitstellungen erheblich reduzieren.
Claude Code verändert die Art und Weise, wie Engineering-Teams Software schreiben, überprüfen und warten. Doch mit der Erweiterung der Funktionen durch MCP-Integrationen und den Zugriff auf Unternehmenssysteme steigen auch die Sicherheitsanforderungen.
Das größte Risiko ist nicht das Modell selbst, sondern der Einsatz von Claude Code ohne die Identitäts-, Governance- und Observability-Kontrollen, die für einen sicheren Betrieb im großen Maßstab erforderlich sind.
Durch den Verzicht auf geteilte API-Schlüssel, die Implementierung von SSO, das Routing des Datenverkehrs über ein AI Gateway, die Steuerung von MCP-Zugriffen, die Aktivierung von Audit-Logging und die Durchsetzung von Kostenkontrollen können Unternehmen ihren Entwicklern die Vorteile von Claude Code bieten und gleichzeitig Sicherheit und Compliance auf Unternehmensniveau gewährleisten.
Eine sichere Bereitstellung von Claude Code beginnt mit Transparenz und Kontrolle. Plattformen wie das AI Gateway und MCP Gateway von TrueFoundry bilden das Fundament, das Unternehmen benötigen, um Benutzer zu authentifizieren, KI-Aktivitäten zu steuern, Kosten zu überwachen und KI-gestützte Entwicklung sicher über Teams hinweg zu skalieren.
Das TrueFoundry AI Gateway unterstützt Unternehmen bei der Bereitstellung von Claude Code durch:
Erfahren Sie, wie das TrueFoundry AI Gateway Ihrem Unternehmen dabei helfen kann, Claude Code und andere KI-Agenten sicher und skalierbar einzusetzen.
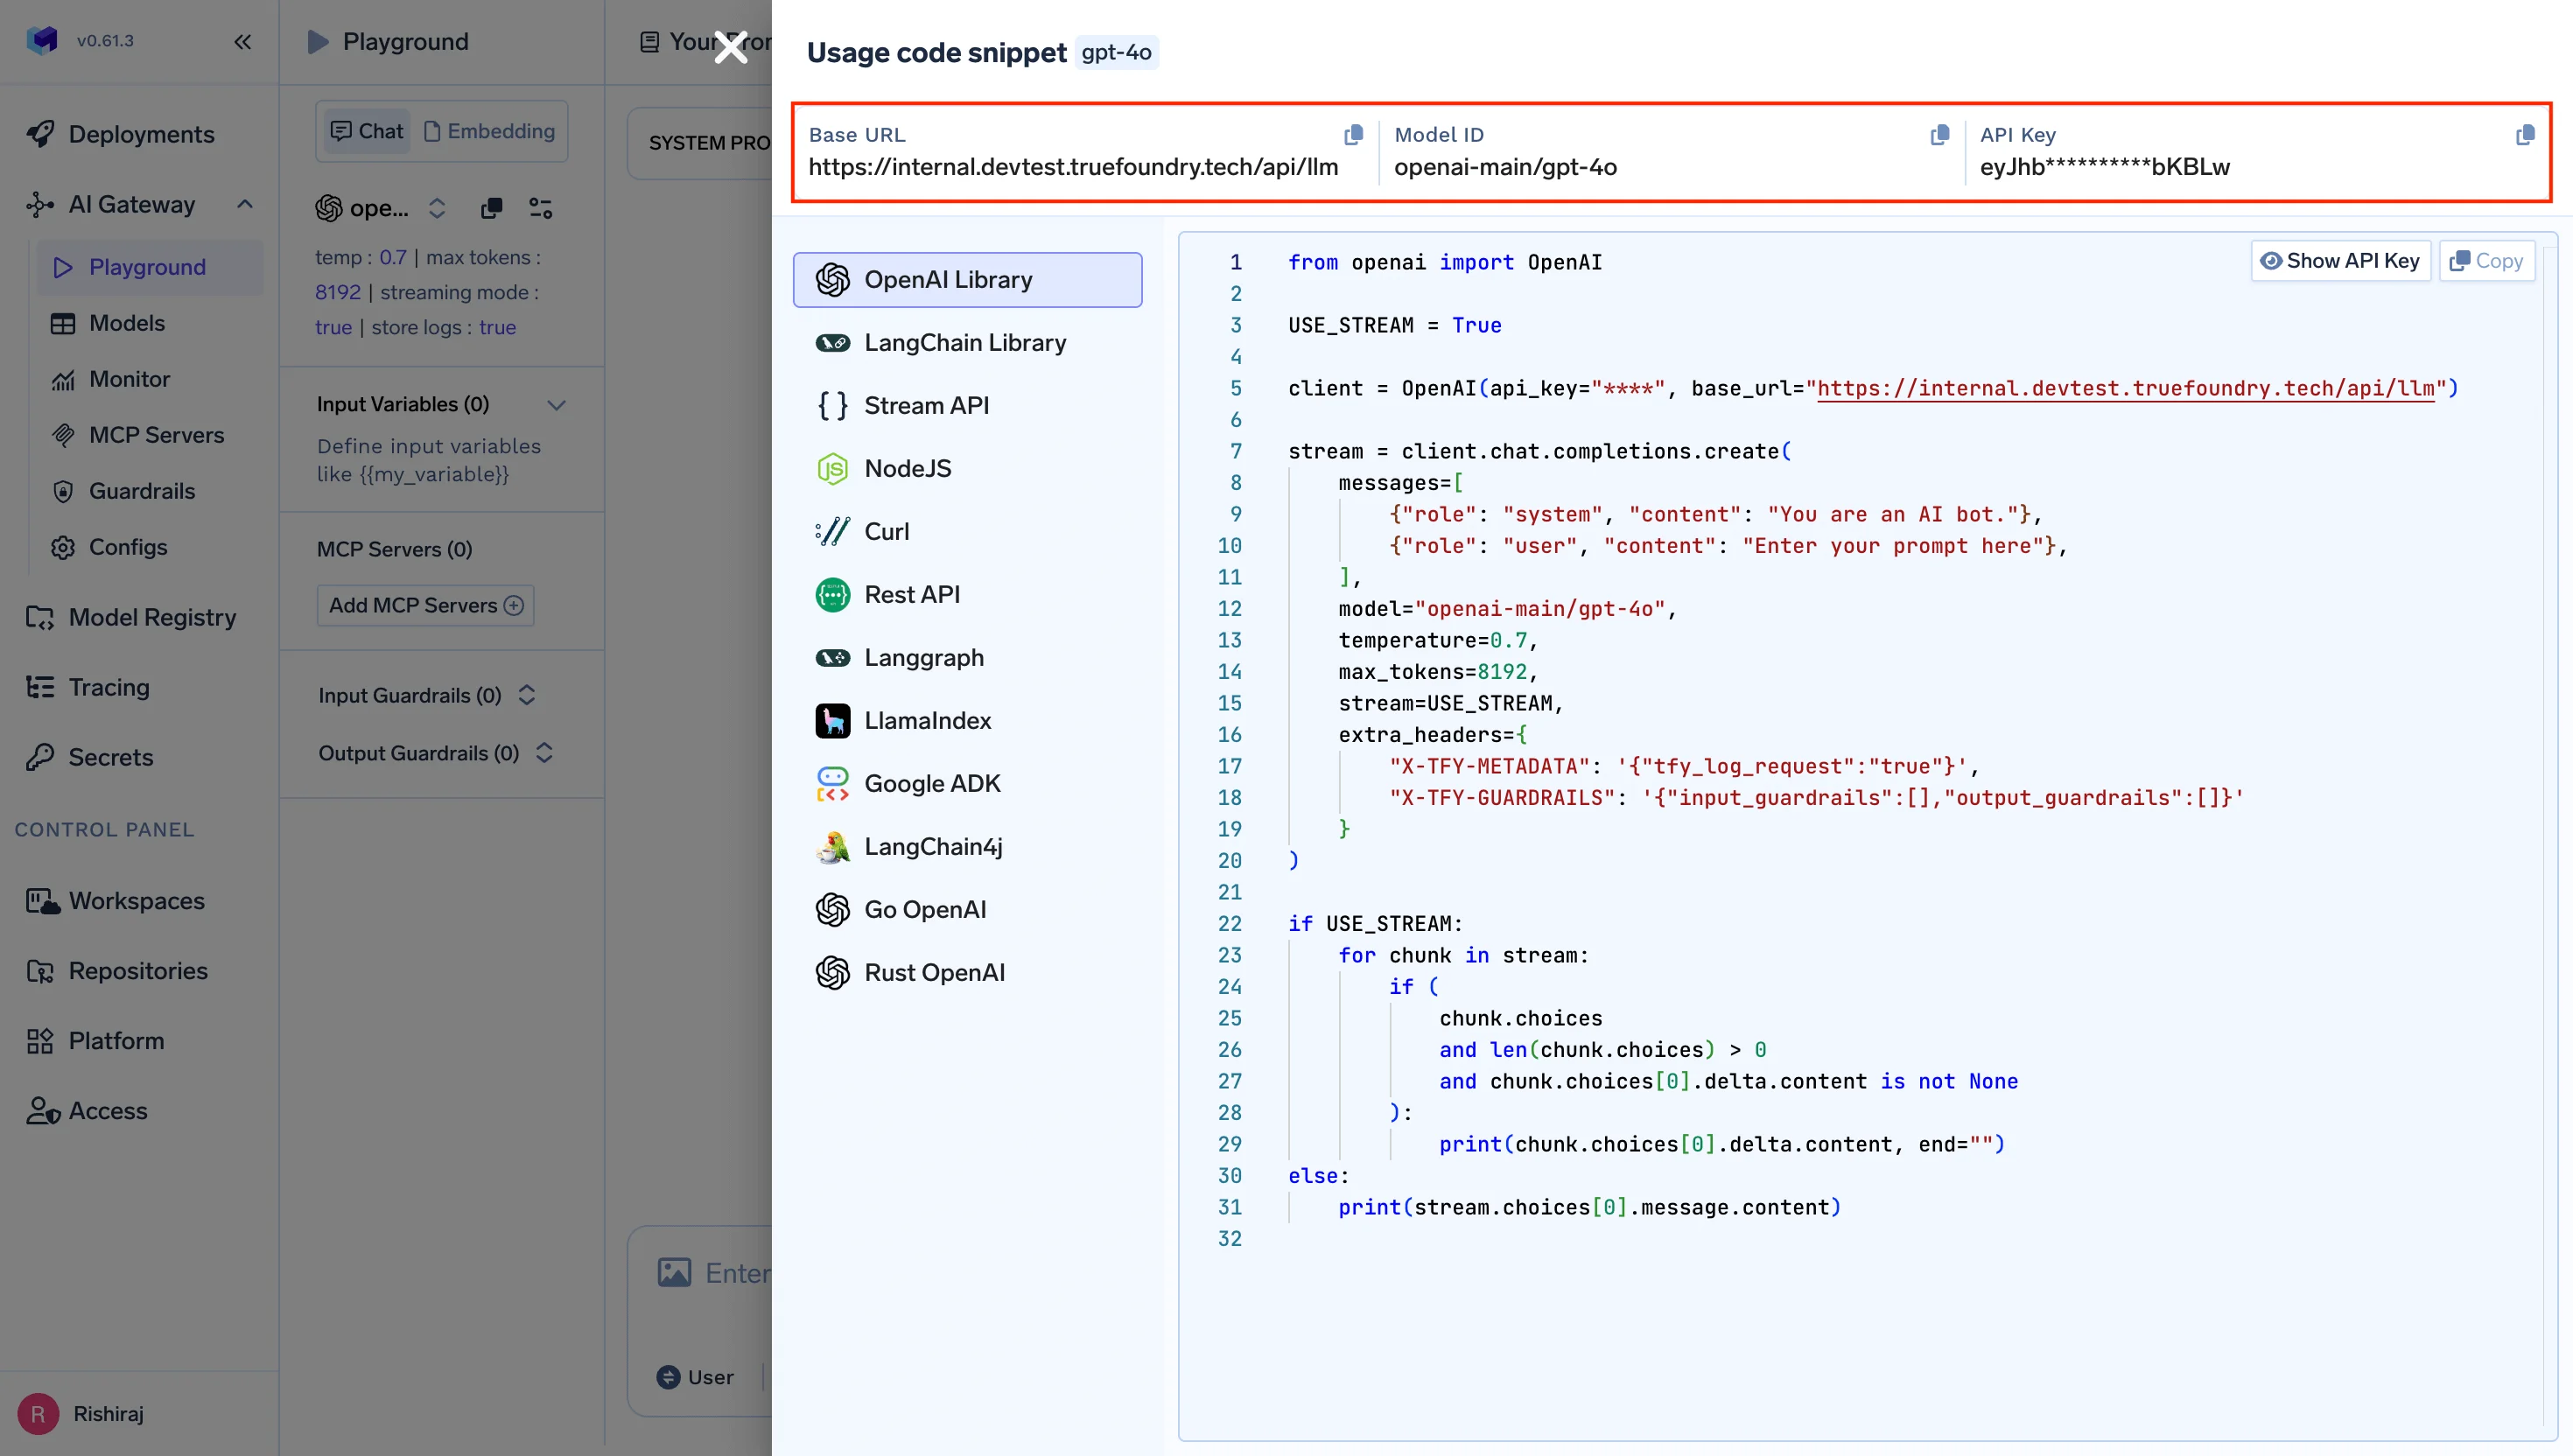
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet



















