نوفمبر 21, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.




Blazingly fast way to build, track and deploy your models!
يقدم IBM ContextForge، وهو مشروع mcp-context-forge مفتوح المصدر، أداءً ممتازاً كبوابة وسجل ووكيل (Proxy) مجاني لبروتوكول MCP: حيث يوفر دعم النقل عبر HTTP وWebSocket وSSE وstdio، وواجهة إدارة، ومصادقة بنطاق OAuth، وتتبع OpenTelemetry. تجعله الميزات مثل الاكتشاف التلقائي، ومراقبة الحالة الصحية، ودمج الإمكانيات من بين أكثر العروض طموحاً من الناحية المعمارية في النظام البيئي.
كما تؤكد المنصة على التخصيص والتكامل على مستوى المؤسسات. فهي تدعم طرق مصادقة متعددة بما في ذلك رموز JWT Bearer، والمصادقة الأساسية (Basic Auth)، ومخططات الترويسة المخصصة، إلى جانب بيانات الاعتماد المشفرة بـ AES للوصول الآمن إلى الأدوات. يتيح التوافق مع قواعد بيانات متعددة عبر PostgreSQL وMySQL وSQLite للمؤسسات دمجها في البنية التحتية الحالية دون إجراء تغييرات معمارية رئيسية.
تُعد صياغة الخوادم الافتراضية (Virtual server composition) ميزة فارقة رئيسية، حيث تسمح لعدة خوادم MCP بالظهور كنقطة نهاية منطقية واحدة للوكلاء (Agents). ومع ذلك، تُصنف IBM صراحةً مشروع Context Forge كشروع في مرحلة ألفا/بيتا دون دعم تجاري رسمي. ورغم قوته، فإن تعقيده التشغيلي وإعداده الكثيف على البنية التحتية يجعله أكثر ملاءمة للمؤسسات التي تمتلك خبرة داخلية قوية في مجال DevOps بدلاً من الفرق التي تبحث عن حلول MCP بسيطة أو مُدارة بالكامل.
ومع توسع عمليات النشر لترتقي لما هو أبعد من مجرد عدد قليل من الوكلاء الداخليين، تبدأ العديد من المؤسسات في تقييم البدائل. إذ يرغب البعض في الحصول على منصة مُدارة بالكامل بدلاً من تشغيل Kubernetes وRedis بنفسها. بينما يحتاج آخرون إلى حوكمة موحدة عبر كل من حركة مرور LLM وأدوات MCP، أو عناصر تحكم في الهوية والوصول للمؤسسات، أو شهادات الامتثال، أو دعم تجاري فاتفاقيات مستوى الخدمة (SLAs) محددة.
في هذا الدليل، نقارن بين أفضل بدائل IBM ContextForge لعام 2026، بما في ذلك المنصات المُدارة، وبوابات الذكاء الاصطناعي للمؤسسات، والخيارات مفتوحة المصدر، حتى تتمكن من اختيار الخيار الأنسب لمنظومة الذكاء الاصطناعي في مؤسستك.
تبدأ الفرق بالبحث عن خيارات أخرى لأسباب متسقة: فهي لا تريد تحمّل عبء الاستضافة وإصلاح الثغرات (Patching)، أو أنها تحتاج إلى بوابة ذكاء اصطناعي (AI Gateway) وبوابة MCP موحدة بدلاً من وكيل يقتصر على MCP فقط، أو تحتاج إلى حوكمة مؤسسية (تسجيل الدخول الأحادي SSO، والتحكم في الوصول القائم على الأدوار RBAC على مستوى المؤسسة، وتطبيق الميزانية، وسجلات التدقيق) جاهزة للاستخدام، أو تحتاج إلى اتفاقية مستوى خدمة (SLA) من المورد بدلاً من دعم المجتمع.
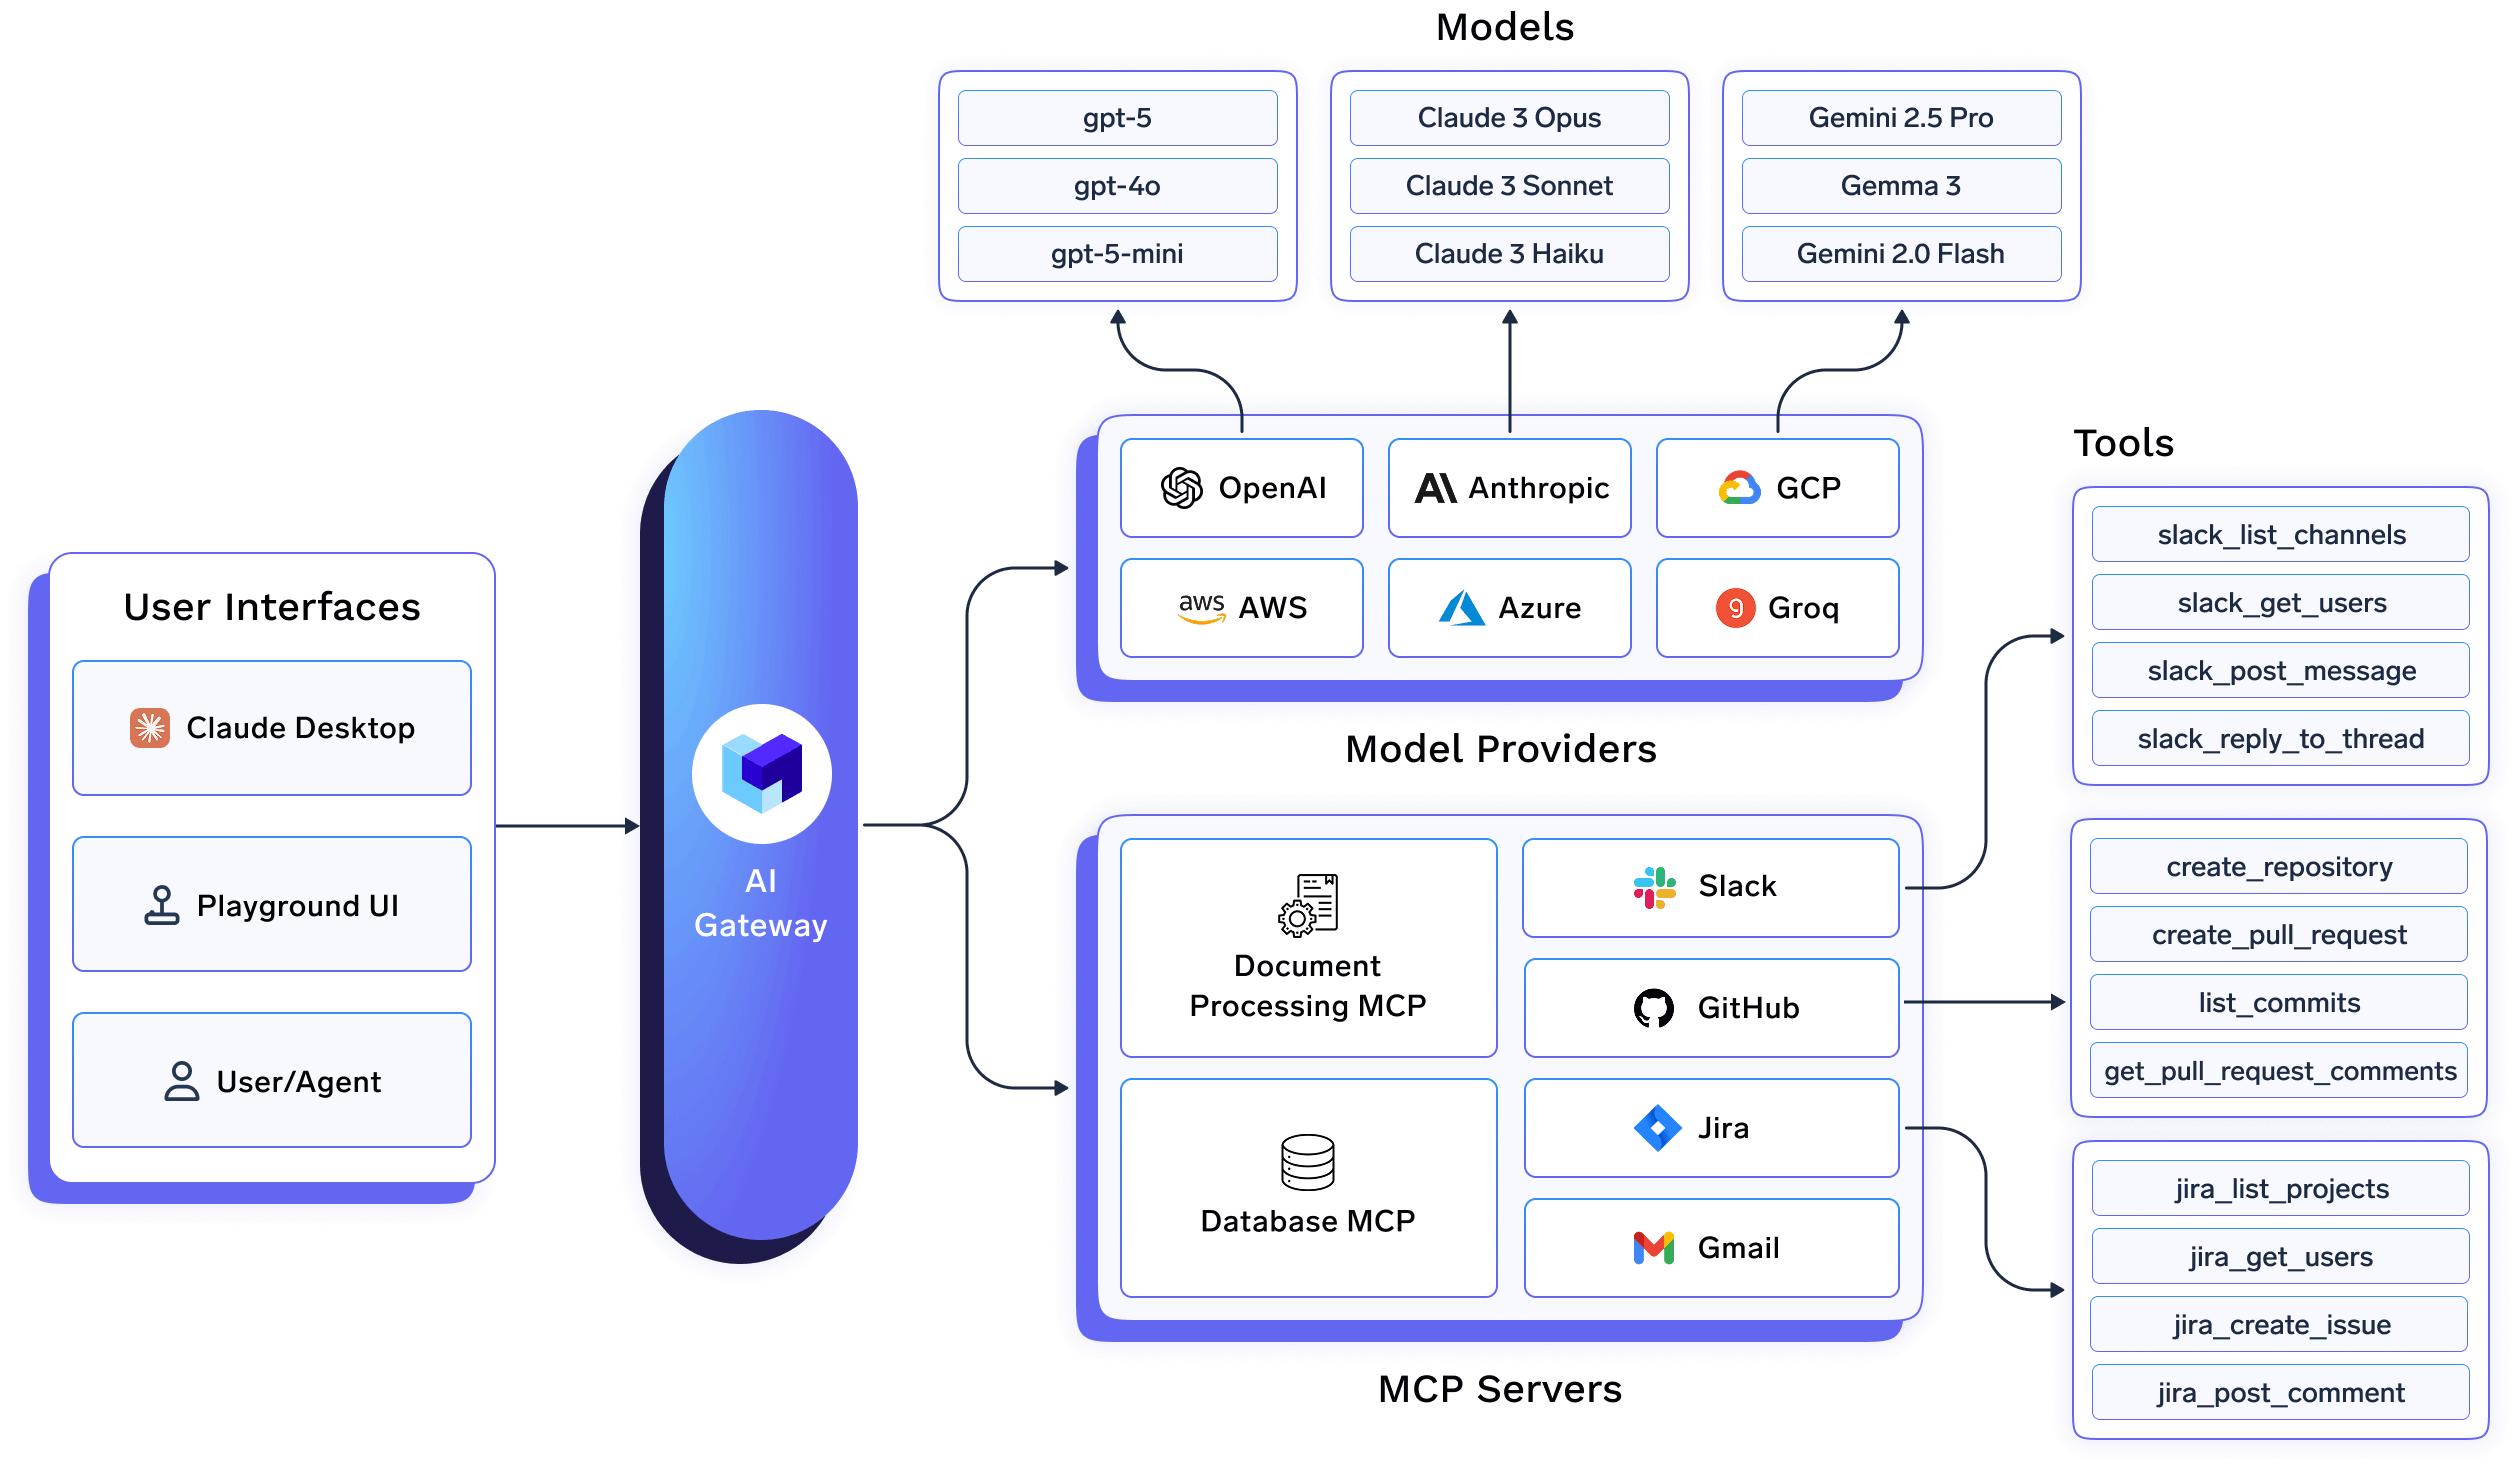
تجمع TrueFoundry بين AI Gateway وMCP Gateway في لوحة تحكم واحدة، مع توفر أكثر من 1,000 نموذج LLM عبر API واحد متوافق مع OpenAI، وزمن انتقال للبدء يبلغ حوالي 3 إلى 4 مللي ثانية، ودعم لأكثر من 350 طلباً في الثانية على وحدة vCPU واحدة. وخلافاً لـ ContextForge، فهي تتوفر كمنتج SaaS مُدار بالكامل، لذا لا داعي لتهيئة مجمع Kubernetes قبل أن تتمكن من تسجيل أول خادم MCP لديك.
وعلى جانب MCP تحديداً، تطبق TrueFoundry نظام RBAC على خوادم MCP المسجلة، وتدعم خوادم MCP الافتراضية، وتسجل كل استدعاء للأدوات بمقاييس شاملة. كما أنها جاهزة لشهادات SOC 2 وHIPAA وGDPR، وقابلة للنشر في بيئات VPC أو المحلية (On-prem) أو المعزولة تماماً (Air-gapped) للفرق التي لديها متطلبات توطين البيانات.
نهج TrueFoundry بسيط: إذا كانت المؤسسات تدير بالفعل البنية التحتية للذكاء الاصطناعي لنماذج LLM، فلا توجد فائدة يذكر من تجزئة العمليات عبر أنظمة منفصلة لأدوات MCP. وبدلاً من ذلك، توحد TrueFoundry البنية التحتية لـ LLM وإدارة MCP في لوحة تحكم واحدة تشترك في خصائص الأمان، والرقابة والملاحظة، والحوكمة، والأداء. يسهل هذا النهج المركزي عمليات الذكاء الاصطناعي مع منح فرق الهندسة منصة موحدة للمراقبة، والنشر، وإدارة التكاليف.
الميزات الرئيسية لـ TrueFoundry
المميزات:
العيوب:
الأفضل لـ: المؤسسات التي تريد حوكمة MCP وإدارة LLM/AI Gateway في منصة واحدة، مع اتفاقية مستوى خدمة للدعم وشهادات امتثال، بدلاً من تجميع واستضافة ما يعادلها من أجزاء مفتوحة المصدر.
تُعد المنصة أيضاً خياراً ممتازاً لفرق الهندسة التي تبحث عن حل مؤسسي سهل الإدارة وغني بالميزات مع إمكانيات مدمجة للنشر، والمراقبة، والضبط الدقيق (Finetuning)، والتنسيق. يمكن للفرق التي تتبنى سير عمل الوكلاء (Agentic workflows) ومنظومات MCP الاستفادة من بساطتها التشغيلية، وتكاملاتها الواسعة، وعروض النشر السحابية الأصلية (Cloud-native).
الأسعار: خطة المطورين المجانية (50 ألف طلب/شهرياً)، خطة Pro بسعر 499 دولاراً/شهرياً، خطة Pro Plus بسعر 2,999 دولاراً/شهرياً، وخطة المؤسسات المخصصة. التفاصيل الكاملة على truefoundry.com/pricing.
Runlayer هي لوحة تحكم للذكاء الاصطناعي تركز على هوية الوكيل، واكتشاف الذكاء الاصطناعي الخفي (Shadow AI)، وبوابة MCP محكومة مع إمكانية الوصول إلى كتالوج MCP يضم أكثر من 18,000 عنصر. تُعد خياراً أفضل من ContextForge للشركات التي تحتاج إلى اكتشاف الوكلاء غير المدارين الذين يعملون بالفعل عبر المؤسسة، وليس مجرد توجيه حركة مرور MCP المعروفة.
لا تنشر Runlayer أسعارها ويتم بيعها من خلال صفقات المؤسسات فقط، وعلى عكس ContextForge، لا يوجد خيار للاستضافة الذاتية. وهي متوافقة مع SOC 2 وHIPAA وGDPR.
الأفضل لـ: المؤسسات الكبيرة التي تنشر الوكلاء عبر العديد من الفرق وتطالب باكتشاف الذكاء الاصطناعي الخفي بالإضافة إلى حوكمة MCP، وتفضل المنصات المُدارة ذات عروض الأسعار المخصصة.
Lasso هي منصة أمان للذكاء الاصطناعي، وليست بوابة. وهي تغطي الاكتشاف، وتقييم المخاطر، وإجراء الاختبارات الهجومية الآلية (Automated red teaming)، والتطبيق في وقت التشغيل للوكلاء وتطبيقات الذكاء الاصطناعي، وتفرض السياسات عند طبقة الوكيل أو API أو البوابة بدلاً من أن تكون هي البوابة نفسها.
إذا كان سبب انجذابك لـ ContextForge هو الجمع بين الحوكمة والوكالة في مكان واحد، فإن Lasso لا تحل محله؛ بل تعمل جنباً إلى جنب مع أي بوابة تقوم بتشغيلها بالفعل. الأسعار مخصصة للمؤسسات وتعتمد على عروض الأسعار.
الأفضل لـ: فرق الأمان التي تريد اختبارات هجومية عميقة وكشف التهديدات للذكاء الاصطناعي القائم على الوكلاء وتدير بوابة بشكل منفصل.
دخلت Docker إلى منظومة MCP من خلال توسيع خبرتها الأساسية في تحوية التطبيقات (Containerization) لتشمل البنية التحتية لأدوات الذكاء الاصطناعي. فلسفتها واضحة: يجب التعامل مع خوادم MCP مثل أي عبء عمل آخر يتطلب العزل، والأمان، وإمكانية التكرار، وإدارة البيئة. وبدلاً من تقديم نموذج تشغيلي جديد تماماً، تتيح Docker لفرق الهندسة إدارة عمليات نشر MCP باستخدام سير العمل وأنماط التنسيق المألوفة القائمة على الحاويات.
الأفضل لـ: الفرق التي تحتاج إلى أمان قوي ومستوى عالٍ من العزل المؤسسي
تتكامل استراتيجية Microsoft MCP Gateway بشكل وثيق مع منظومة Azure الأوسع. وبدلاً من تقديم منصة MCP مستقلة، تمد Microsoft إمكانيات MCP عبر خدمات Azure الحالية، مما يتيح للمؤسسات البناء على بنيتها التحتية السحابية الحالية بدلاً من إدارة أنظمة أدوات ذكاء اصطناعي منفصلة.
الميزة الكبرى هي التكامل الأعمق للمنصة مع بيئة Azure الأصلية. حيث يسهل Azure AD (Entra ID) إدارة المصادقة وRBAC، بينما يتيح Azure API Management تطبيق السياسات وتدفقات OAuth 2.0 بأقل قدر من الإعداد الإضافي. كما يوفر النشر الأصلي على Kubernetes من خلال Azure Container Apps استضافة MCP قابلة للتوسع باستخدام أنماط التنسيق المألوفة.
الأفضل لـ: صُممت المنصة في المقام الأول للمؤسسات الكبيرة التي تعتمد على Azure وتضع القوة التشغيلية ومرونة البنية التحتية في مقدمة أولوياتها.
إذا كان فريقك يدير بالفعل Kubernetes بمقياس كبير، ولديه القدرة التشغيلية (SRE) لإصلاح خدمة أخرى ومراقبتها، ويري عدم تحمل أي تكلفة ترخيص مع التحكم الكامل في الكود المصدري، فإن ContextForge يُعد خياراً ممتازاً بحق. فهو يحظى بصيانة نشطة من IBM، وله منظومة ملحقات حقيقية، ويتجنب الانغلاق مع مورد معين (Vendor lock-in) تماماً. المقايضة هنا هي أن كل شيء يتجاوز "الكود المجاني" (الاستضافة، الدعم، واجهة الحوكمة، أعمال الامتثال) يصبح مسؤولية فريقك بدلاً من المورد.
يُعد IBM ContextForge خياراً قوياً مفتوح المصدر للفرق التي تريد التحكم الكامل في البنية التحتية لـ MCP ولديها الموارد الهندسة الكافية لتشغيلها. تجعل إمكانيات البوابة، والسجل، والوكيل منه أساساً متيناً للمؤسسات التي ترتاح لإدارة Kubernetes وRedis والتحديثات والصيانة المستمرة بنفسها.
ومع نمو عمليات نشر الذكاء الاصطناعي، تحتاج العديد من الفرق إلى ما هو أكثر من مجرد بوابة MCP. فهي تحتاج أيضاً إلى حوكمة موحدة لحركة مرور كل من LLM وMCP، ومصادقة مؤسسية، ورقابة وملاحظة، وامتثال، ودعم تجاري دون الحاجة إلى تجميع أدوات متعددة معاً.
إذا كانت تلك هي أولويتك، فإن TrueFoundry توفر بوابة AI Gateway وMCP Gateway موحدة في منصة واحدة، مع خيارات نشر مُدارة، وحوكمة بمستوى مؤسسي، ودعم للتشر في VPC الخاص بك، أو محلياً (On-prem)، أو حتى في بيئات معزولة (Air-gapped).
ما هو أفضل بديل لـ IBM ContextForge للمؤسسات؟
تُعد TrueFoundry الخيار الأنسب للمؤسسات التي ترغب في حوكمة AI Gateway وMCP Gateway في منصة مُدارة واحدة، مع أسعار معلنة، وشهادات امتثال، وخيارات نشر في VPC/محلي/معزول.
هل يوجد بديل مجاني لـ IBM ContextForge؟
LiteLLM هو أقرب خيار مجاني ومفتوح المصدر، رغم أنه يركز على توجيه LLM بدلاً من حوكمة MCP. أما ContextForge نفسه فيظل مجانياً ومفتوح المصدر؛ ومعظم البدائل الحقيقية له هي منتجات تجارية ومُدارة.
ما هي بدائل IBM ContextForge لحوكمة MCP تحديداً؟
تقدم كل من TrueFoundry وRunlayer حوكمة تركز على MCP (مثل RBAC، وخوادم MCP الافتراضية، وتسجيل استدعاء الأدوات) كمنصات مُدارة، مما يزيل عبء استضافة Kubernetes وRedis الذي يأتي مع الاستضافة الذاتية لـ ContextForge.
هل تدعم TrueFoundry خوادم MCP المستضافة ذاتياً كما يفعل ContextForge؟
نعم. تدعم بوابة MCP Gateway في TrueFoundry خوادم MCP المستضافة ذاتياً بداية من باقة Pro Plus فما فوق، إلى جانب RBAC وخوادم MCP الافتراضية.
هل يمكنني نشر TrueFoundry في VPC الخاص بي أو محلياً (On-prem)؟
نعم. تعمل TrueFoundry في VPC الخاص بك، أو محلياً، أو في بيئة معزولة، أو هجينة، أو عبر سحب متعددة، دون خروج أي بيانات من نطاقك، وهي نفس مرونة النشر التي تجذب الفرق إلى الحلول مفتوحة المصدر المستضافة ذاتياً مثل ContextForge في المقام الأول.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد