


novembro 20, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.


Blazingly fast way to build, track and deploy your models!
No setor público atual, testemunhamos uma colisão. De um lado, temos a Força Incontrolável da IA Generativa. Os líderes das agências sabem que os Grandes Modelos de Linguagem (LLMs) podem reduzir o tempo de processamento de documentos de dias para segundos. Eles veem o potencial para enormes ganhos de eficiência.
Do outro lado está o Objeto Inamovível: Conformidade. Especificamente, os requisitos dos Padrões Federais de Processamento de Informações (FIPS). Estes não são apenas burocracia; são as leis invioláveis da física para os dados governamentais.
A crença comum é de que você precisa escolher: Velocidade ou Segurança. Você pode ter uma pilha de IA moderna e ágil que viola as regras, ou uma pilha em conformidade e "segura" que está anos atrasada.
Nós discordamos. Você não precisa escolher. Você só precisa da arquitetura certa, que oferecemos por meio do Truefoundry AI Gateway. Chamamos isso de Estratégia de "Nuvem On-Prem".
Antes de falarmos sobre a solução, sejamos diplomáticos, mas diretos sobre o problema. Por que precisamos do FIPS? Por que não podemos simplesmente usar as chaves de API padrão para OpenAI ou Anthropic?
Antes de discutir a solução, devemos definir claramente a restrição.
O FIPS (Federal Information Processing Standards), especificamente o FIPS 140-3 (https://csrc.nist.gov/pubs/fips/140-3/final), é o padrão oficial do governo dos EUA para módulos criptográficos. Ele não pergunta apenas: "Seus dados estão criptografados?" Ele faz uma pergunta muito mais rigorosa: "O módulo matemático específico que executa a criptografia é validado por um laboratório credenciado pelo NIST?"
Para agências governamentais, isso é inegociável. Se os dados — ou os segredos que protegem esses dados — forem manipulados por um módulo não validado (como o OpenSSL padrão encontrado na maioria dos softwares comerciais), eles são efetivamente considerados "texto simples" aos olhos de um auditor.
O Conflito com a IA Moderna: Custódia de Segredos A interseção do FIPS e da IA Generativa cria uma vulnerabilidade crítica em relação às Chaves de API. Os LLMs modernos (como GPT-4 ou Claude 3.5) funcionam trocando segredos de longo prazo — chaves de API — que concedem acesso aos dados e ao orçamento da sua agência.
A Consequência da IA Involuntária (Shadow AI): Quando as agências não fornecem uma arquitetura em conformidade para essas chaves, as equipes são forçadas a agir por conta própria.
A lição principal: Se você não der às suas equipes uma maneira segura e em conformidade de usar IA, elas encontrarão uma maneira insegura de fazer isso.
O Truefoundry é um AI Gateway — um plano de controle que gerencia suas interações com LLM. Ele traz Recursos de Classe Avançada, como roteamento de modelos, caching e rastreamento de custos.
Agora, vamos abordar o ponto central: o próprio software do Truefoundry não é validado pelo FIPS 140-2. Ele possui certificações comerciais robustas, como SOC 2 Type II e HIPAA, o que prova que é maduro e seguro para uso empresarial. Mas não possui o selo específico FedRAMP High exigido para cargas de trabalho de defesa.
Então, como o usamos em um ambiente governamental?
Usamos a "Estratégia da Fortaleza".
Implantamos o Plano de Dados do Truefoundry como uma carga de trabalho auto-hospedada ("On-Prem") dentro do seu ambiente existente do AWS GovCloud ou Azure Government da Microsoft Azure ou Google Public Sector do GCP (no restante do blog, usamos o AWS GovCloud para ilustrar, mas o mesmo princípio se aplica ao Azure e GCP).
Ao aninhar a aplicação dentro da infraestrutura segura, alcançamos a conformidade por meio da herança.
Como isolamos o software não-FIPS dentro de uma estrutura em conformidade com o FIPS? Tratamos o Gateway do Truefoundry como uma "Caixa Preta" protegida pelos serviços da AWS.
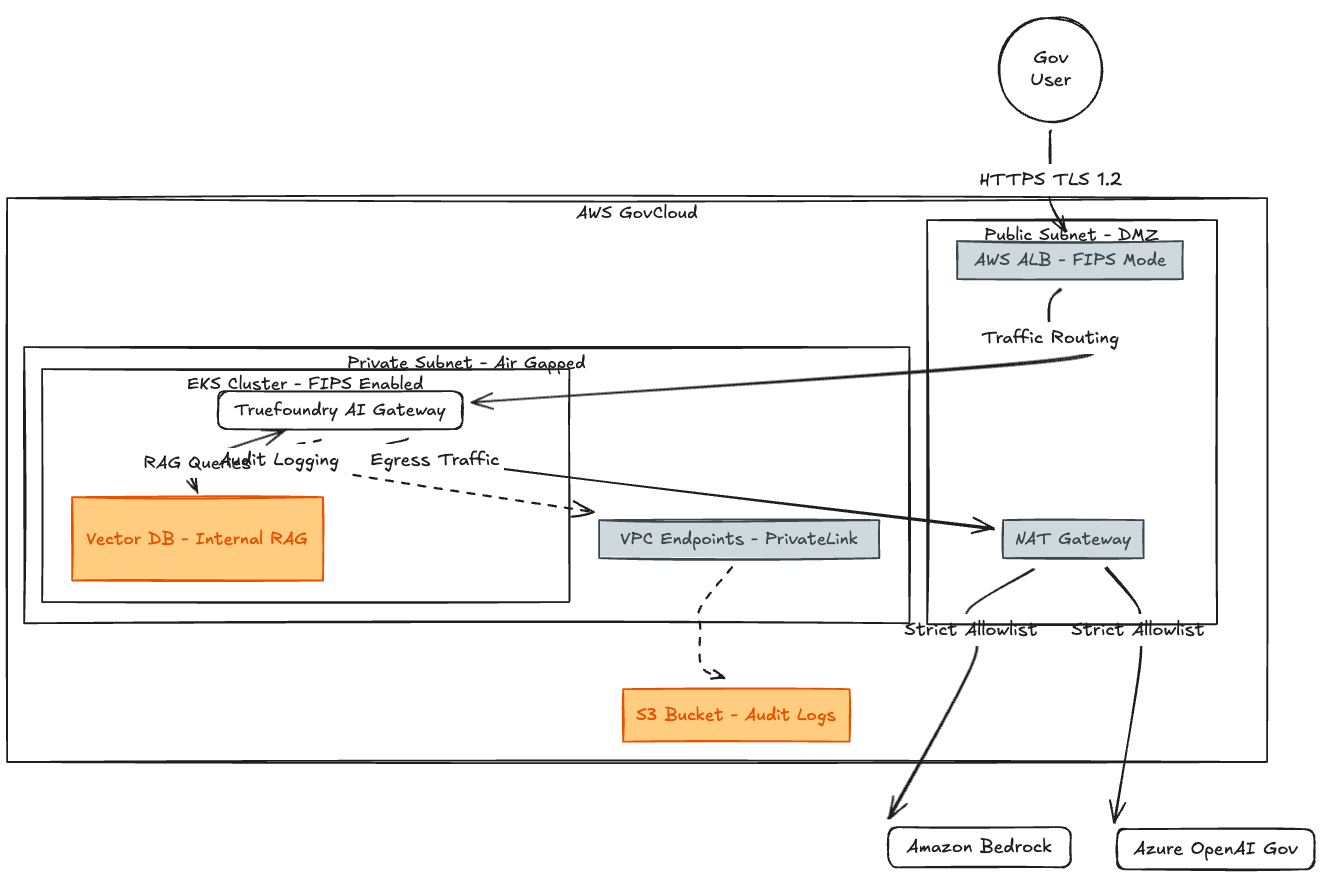
Fig 1: Modelo Conceitual Geral
Diagramas de arquitetura são ótimos para engenheiros, mas vamos ver como isso muda a realidade diária de Alex, um Analista Sênior. Este fluxo de trabalho demonstra como a "Fortaleza" lida com uma tarefa do mundo real enquanto protege a agência de erros.
A Missão: Alex tem uma proposta de fornecedor contendo Informações Não Classificadas Controladas (CUI) e potenciais PII. Ele precisa de um resumo em 20 minutos.
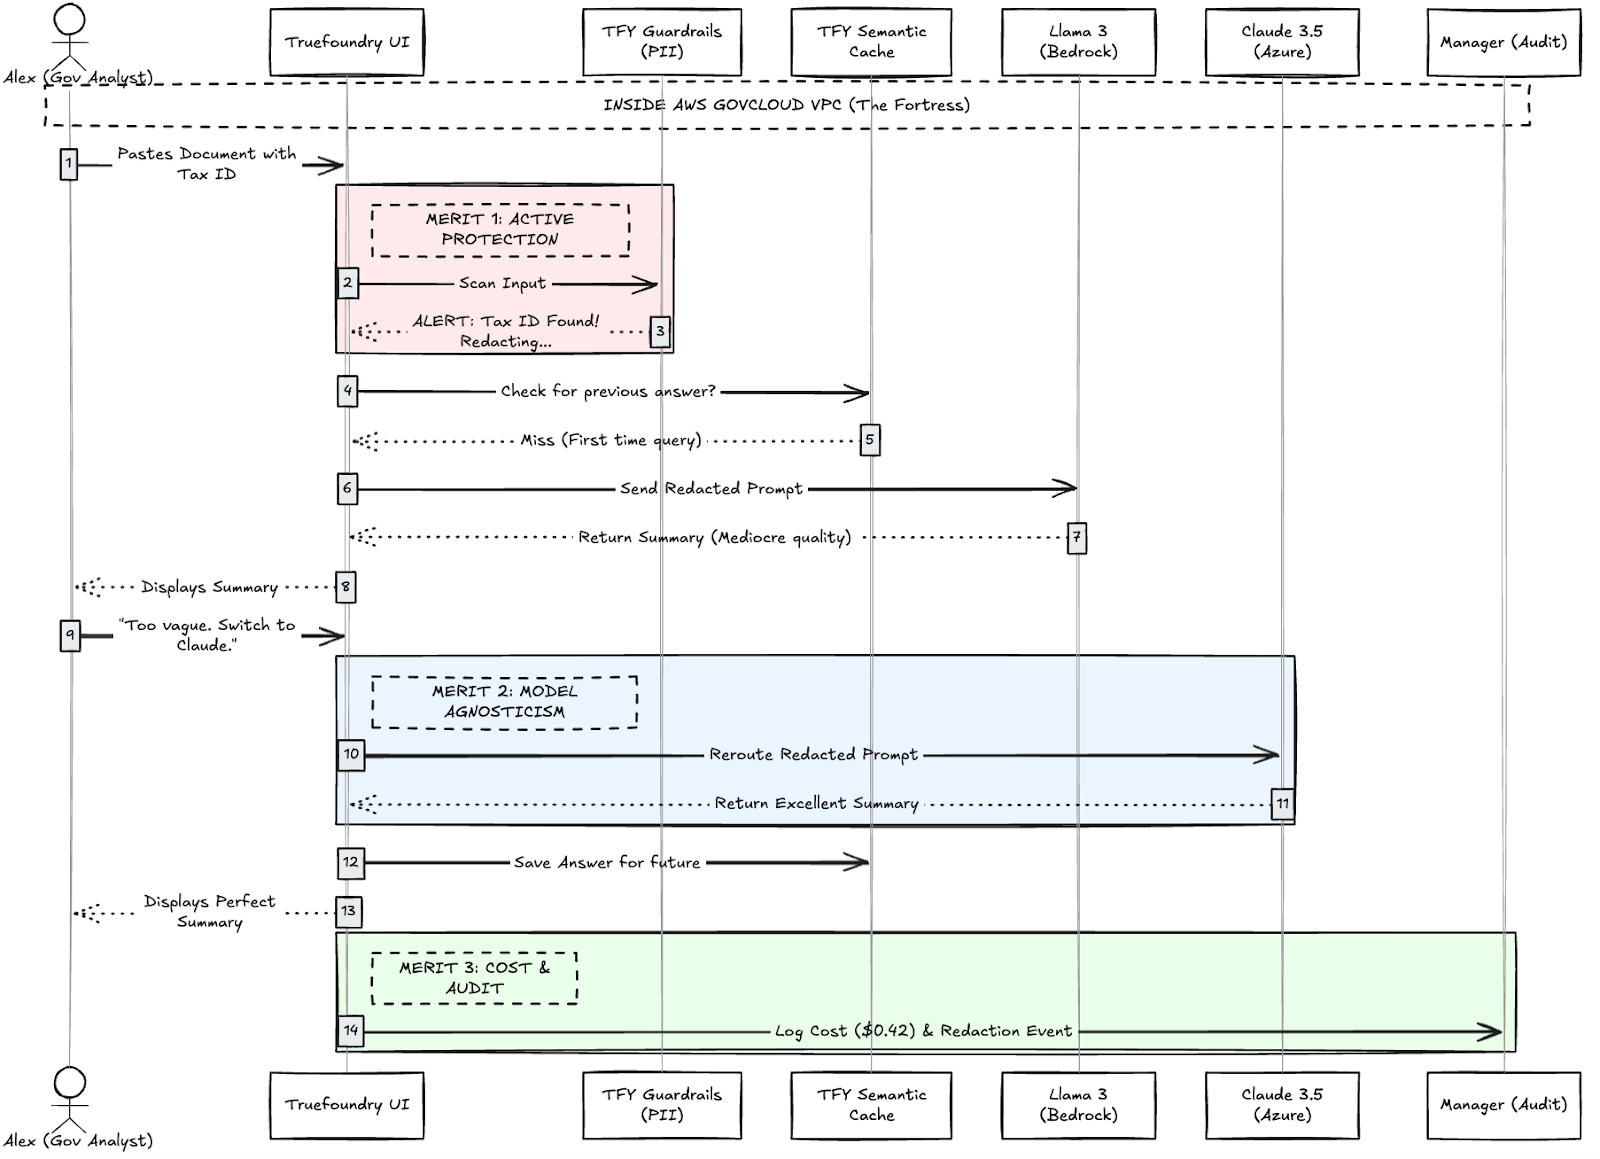
Fig 2: Fluxo de trabalho do usuário com Merits da TrueFoundry
Alex cola o texto na UI do Truefoundry. Ele não percebe que a página 4 contém o Tax ID de um fornecedor.
O sistema roteia o prompt ocultado para o Llama 3 no Bedrock. O resumo retornado é "medíocre".
Assim que Alex obtém seu "Resumo Perfeito", dois processos em segundo plano são acionados:
A abordagem "On-Prem" do Truefoundry permite que as agências governamentais aproveitem o melhor dos dois mundos.
Ao aninhar o Plano de Dados do Truefoundry dentro do AWS GovCloud, você cria um sistema que é:
Isso não se trata apenas de marcar uma caixa em um formulário de conformidade. Trata-se de capacitar pessoas como Alex a realizarem seus trabalhos com segurança, eficiência e sem o medo de se tornarem a próxima manchete nos jornais.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada



