



novembro 20, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Published: novembro 20, 2026

Blazingly fast way to build, track and deploy your models!
O gerenciamento do ciclo de vida de agentes de IA é a prática de governar a identidade e o acesso de um agente de IA ao longo de toda a sua existência — desde o provisionamento de uma identidade única com escopos de menor privilégio, passando pela operação autenticada e autorizada, até o desprovisionamento limpo que revoga credenciais e aposenta a identidade — garantindo que nenhum agente seja excessivamente privilegiado, sem atribuição ou deixado em execução quando já deveria ter sido encerrado.
Em poucas palavras: trate cada agente como um funcionário gerenciado — faça o onboarding com uma identidade, governe-o enquanto ele trabalha e faça o offboarding de forma limpa. A identidade é o fio condutor de todas as etapas.
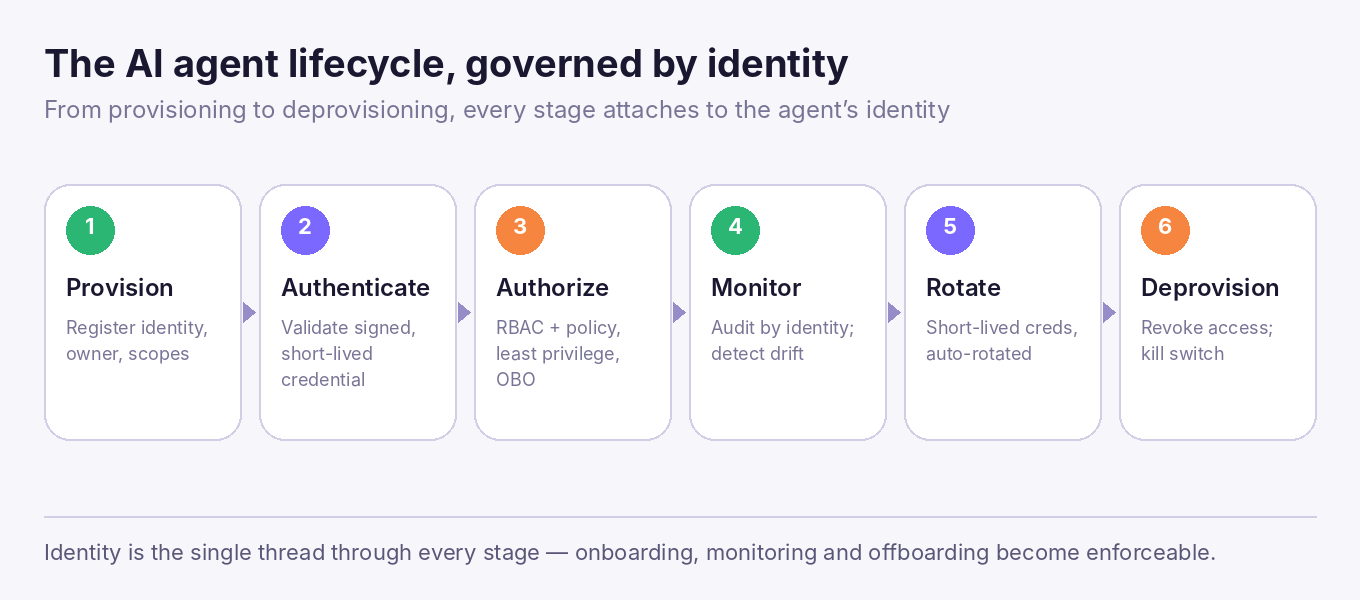
Agentes são criados e aposentados muito mais rápido do que contas humanas e, sem uma disciplina de ciclo de vida, a bagunça se acumula:
Fazer da identidade o princípio organizador resolve isso: se cada agente tiver uma identidade registrada, cada etapa do ciclo de vida terá algo concreto ao qual se vincular. Esse é o esqueleto operacional da governança de agentes de IA.
Você pode tentar gerenciar agentes por meio de regras de rede, chaves ou configurações de aplicativo — mas essas são soluções indiretas. A identidade é o único fio condutor que passa de forma limpa por todas as etapas: você provisiona uma identidade, autentica uma identidade, autoriza uma identidade, audita por identidade e desprovisiona uma identidade. Ancorar o ciclo de vida na identidade do agente faz com que o onboarding, o monitoramento e o offboarding se tornem passos concretos e executáveis, em vez de apenas intenções de melhores esforços. Esse é o mesmo princípio de identidade por agente por trás da identidade não humana para cada agente.
O gerenciamento do ciclo de vida precisa de uma fonte única da verdade: um registro de cada agente, seu proprietário, finalidade, escopos, credenciais e status. O registro é o que torna possível responder “quais agentes existem, quem são seus proprietários e o que eles podem fazer?” — e direcionar o provisionamento e o desprovisionamento a partir de um único local. Abordamos isso detalhadamente em o que é um registro de agentes de IA.
Esses riscos se mapeiam diretamente para os riscos de segurança de IA agêntica mais amplos.
A TrueFoundry ancora todo o ciclo de vida na identidade do agente por meio do seu registro de agentes — o inventário único de cada agente, seu proprietário e sua autoridade.

No provisionamento, cada agente é registrado com seu proprietário, finalidade de negócio, autoridade definida (as ferramentas, domínios de dados e ações que ele pode usar, além dos principais pelos quais ele pode atuar) e uma frequência de revisão. Em operação, ele é autenticado e autorizado no gateway a cada requisição. Para governança contínua, a TrueFoundry adiciona quatro controles de ciclo de vida extraídos diretamente de como ela modela a governança de agentes:
As credenciais são mantidas com curta duração e são rotacionadas, contando com tokens de escopo específico por salto (per-hop scoped tokens), para que uma credencial vazada seja útil apenas brevemente. No desprovisionamento, revogar a identidade remove de forma limpa o acesso do agente em todos os lugares — sem deixar órfãos. Tudo isso é implantado como SaaS, na sua VPC, on-premise ou air-gapped.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada


