October 10, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Published: October 7, 202616
Blazingly fast way to build, track and deploy your models!
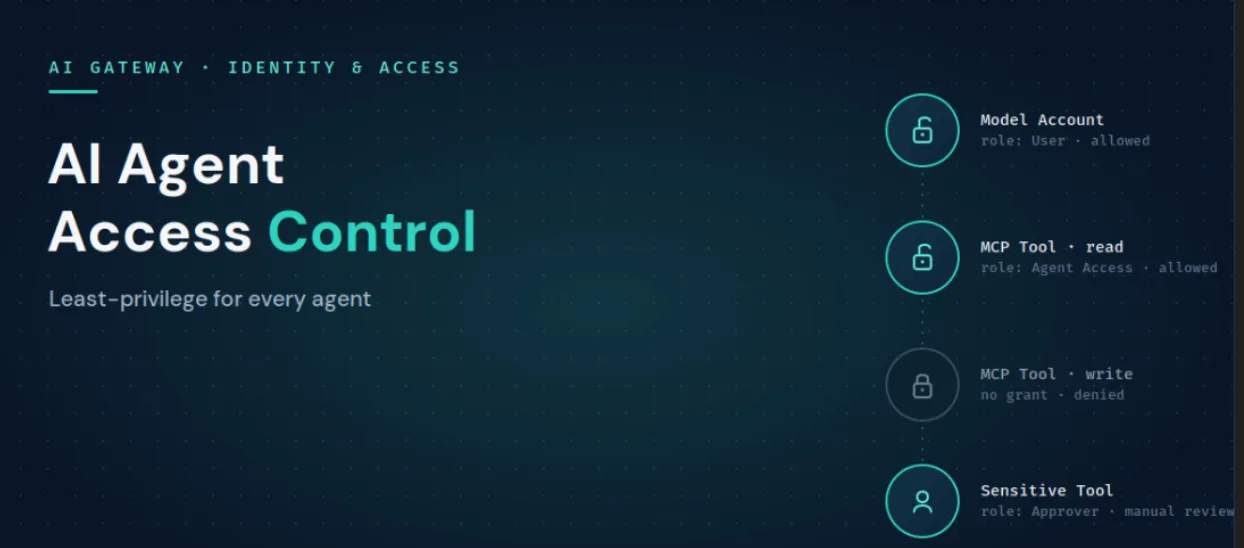
O controle de acesso para agentes de IA é o conjunto de políticas que decide se um determinado solicitante pode acessar um recurso específico. Ele responde à pergunta "isso é permitido?", enquanto as guardrails respondem "o que há dentro disso?".
Vale a pena manter essa distinção, pois os dois controles falham de maneiras diferentes e você precisa de ambos.
Um agente pode estar totalmente autorizado a chamar seu servidor MCP de banco de dados e, ainda assim, ser enganado para enviar uma consulta destrutiva. O controle de acesso autorizou o servidor, e apenas uma guardrail nos argumentos detecta o que a consulta realmente faz. No entanto, se você definir o acesso de forma muito ampla, estará confiando inteiramente no detector de metais. O privilégio mínimo é o que mantém o número de chamadas permitidas reduzido desde o início.
A TrueFoundry aplica o acesso em dois níveis, e entender essa divisão é a maior parte do trabalho.
Você adiciona um usuário, equipe ou conta virtual como colaborador diretamente em um recurso e escolhe uma função que limita o acesso deles apenas a esse recurso. As funções são específicas para o tipo de recurso:
É aqui que reside o privilégio mínimo. Conceda a um agente Acesso de Agente apenas aos servidores MCP que seu trabalho exige, torne uma equipe Usuária na conta do modelo que ela tem permissão para chamar e adicione um Aprovador de Servidor MCP quando uma ferramenta exigir autorização antes de ser executada. Não é necessária a criação de funções personalizadas para nada disso.
As funções em nível de tenant se aplicam a todo o tenant e são configuradas em Acesso, depois em Funções. Elas regem ações em todo o tenant, como criar recursos, gerenciar usuários e listar todos os recursos de um tipo. A TrueFoundry vem com duas: Administrador, que oferece controle total e deve permanecer limitado a poucas pessoas, e Membro, que por padrão não tem acesso a nada e deve receber acesso aos recursos explicitamente. Quando essas duas opções são muito amplas ou muito restritas, você cria uma função personalizada.
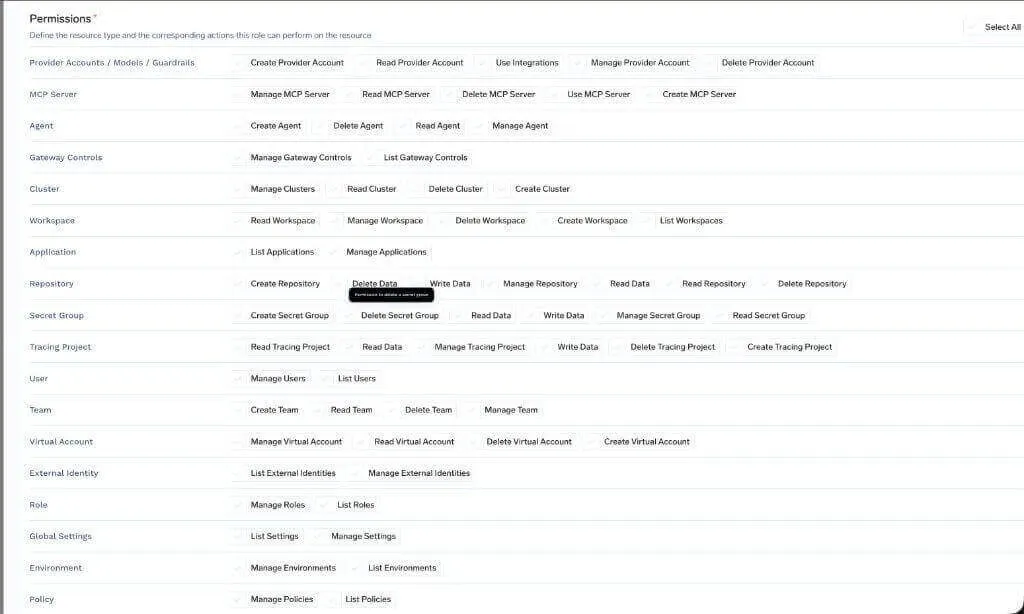
Captura de tela do produto, documentação da TrueFoundry: permissões de função personalizada.
As funções podem ser atribuídas a equipes, bem como a usuários individuais, e as permissões efetivas de um usuário são a união de sua própria função com todas as funções herdadas de suas equipes. Para organizações que sincronizam grupos de identidade via SCIM, esses grupos entram como equipes da TrueFoundry e podem receber funções diretamente, garantindo que o acesso siga a mesma fonte de verdade que seu IdP já gerencia.
O Gateway MCP separa três preocupações que as equipes geralmente misturam, e mantê-las separadas é o que torna prático o princípio do privilégio mínimo no nível da ferramenta.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.


AI agent access control is the set of policies that decide whether an agent, user, or team is allowed to reach a given model, MCP server, or individual tool. It governs whether a call is permitted, which is a separate job from guardrails that inspect what a call contains. On TrueFoundry it is enforced at the gateway through resource-level collaborators and tenant-level roles.
Access control decides whether a call is allowed to happen. Guardrails inspect the content of a call that is already allowed, catching injections, PII, secrets, and unsafe operations. You need both: access control keeps the set of permitted calls small, and guardrails police what flows through the ones that are permitted.
Give each agent its own identity, then grant it access only to the specific model accounts and MCP tools its function requires, using resource-level collaborator roles. Scope the agent to its job rather than to the permissions of the person driving it, use approver roles for sensitive tools, and prefer team-based grants so access stays manageable.
Yes. Access rules on the MCP Gateway can narrow to specific tools within a server, so an agent can be granted a read-only tool while the write tool on the same server stays off limits. Because the gateway fronts every call, the rule covers every caller of that tool automatically.
Sim. O TrueFoundry funciona na sua VPC, on-premise, em ambientes air-gapped, híbridos ou em múltiplas nuvens, e nenhum dado sai do seu domínio. Esta é a principal razão pela qual empresas regulamentadas o escolhem em vez de gateways apenas SaaS.
Yes. It includes an MCP Gateway, Agent Gateway, and an MCP and Agents Registry with tool-level access control, governing agents from LangGraph, CrewAI, AutoGen, and custom frameworks from one place.



As últimas notícias, artigos e recursos enviados para sua caixa de entrada