



October 9, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Published: October 7, 2026
Blazingly fast way to build, track and deploy your models!
A identidade de agente de IA é a credencial verificável que um agente registrado apresenta em cada chamada que realiza. Ela responde a uma pergunta que tokens sozinhos não conseguem: não "foi apresentada uma credencial válida", mas "qual agente está chamando e por quem ele está agindo neste momento".
A TrueFoundry já reconhece dois tipos de principal, e a identidade de agente é o terceiro.
O ponto crucial é a delegação. Uma conta virtual só pode agir como ela mesma; portanto, ao apontar uma para um servidor MCP, todas as chamadas parecem iguais, independentemente de quem as solicitou. Uma identidade de agente pode agir em nome de outra pessoa, permitindo que um único agente registrado que atende centenas de pessoas faça chamadas que permanecem atribuíveis a quem solicitou cada requisição, mantendo-se identificável como o agente. Essa é a propriedade que torna o tráfego de agentes auditável.
"Identidade não humana" (NHI) é o termo abrangente que as equipes de segurança usam para tudo o que se autentica sem uma pessoa por trás: contas de serviço, identidades de carga de trabalho, clientes de API e, agora, agentes. Agentes são os membros mais complexos dessa família, pois, ao contrário de uma conta de serviço fixa, eles se comportam de forma autônoma. Eles interpretam o contexto, escolhem ferramentas e encadeiam chamadas; portanto, sua governança precisa de tudo o que uma conta de serviço exige (rotação de credenciais, inventário) somado a algo que ela nunca teve: regras de delegação, um proprietário responsável, atribuição por etapa e um botão de interrupção.
Tratar um agente como "apenas mais uma conta de serviço" é o erro que leva a agentes com privilégios excessivos que ninguém consegue rastrear. A gestão de identidade não humana para agentes começa dando a cada um deles uma identidade de primeira classe.
Dar a cada agente uma identidade distinta é a decisão que desbloqueia todo o modelo de governança.
Esse último ponto é a vantagem silenciosa. Uma vez que a identidade é necessária para agir, o registro deixa de ser apenas documentação e torna-se o gargalo que viabiliza todos os outros controles.
Na TrueFoundry, uma identidade de agente não é um objeto separado que você cria e adiciona. É uma etapa do registro do agente, de modo que a identidade e o agente são um para um. Registre o agente e sua identidade é criada. Exclua o agente e a identidade é removida com ele.
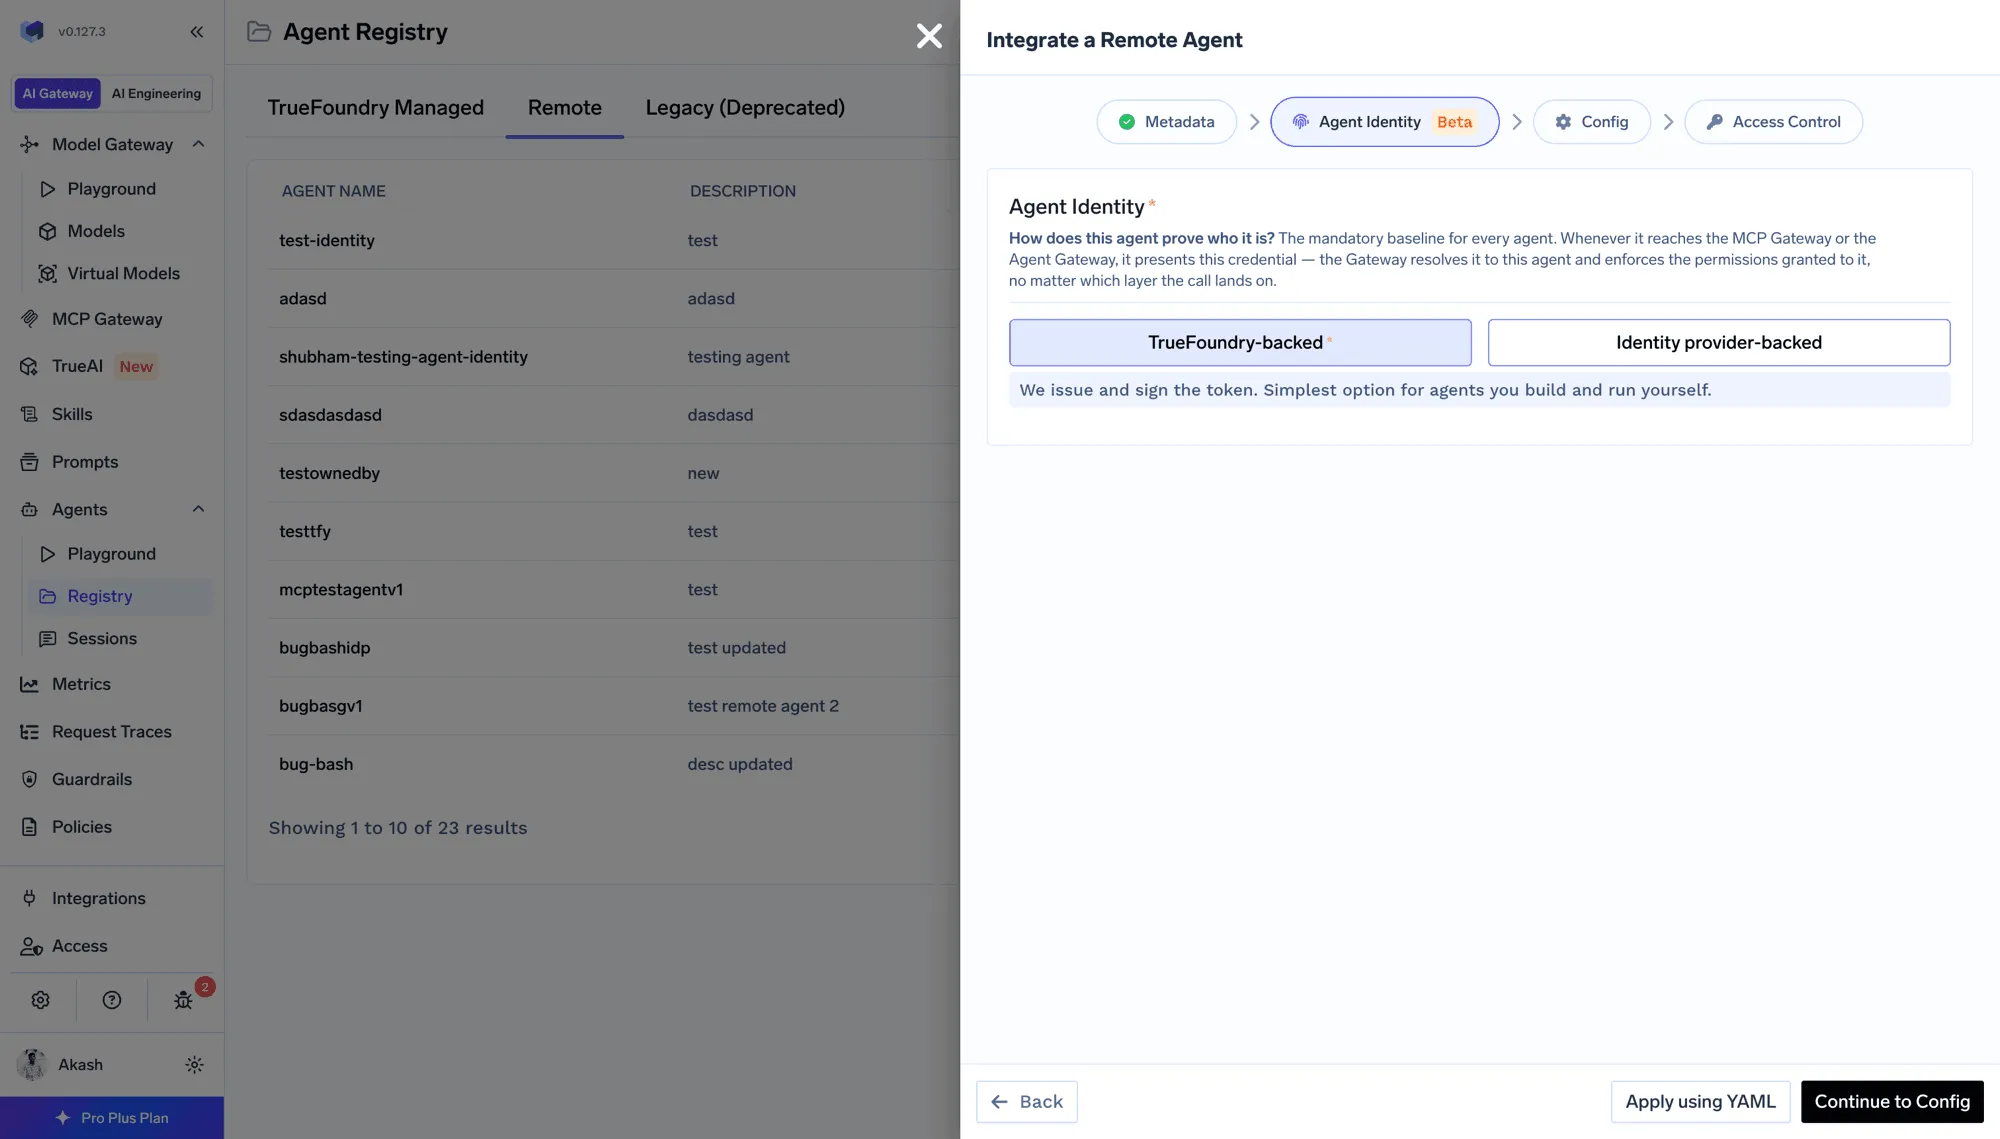
Captura de tela do produto, documentação da TrueFoundry: a etapa de Identidade do Agente no registro de agentes.
Durante o registro, você escolhe como o agente comprova sua identidade:
A identidade significa a mesma coisa em ambos os casos. Apenas o emissor difere, e você pode misturar emissores por agente dentro de um mesmo tenant.
Quando seu provedor de identidade ainda não possui capacidade de identidade de agente, a TrueFoundry pode desempenhar todas as três funções do plano de controle. Ela emite a identidade de cada agente, autoriza todas as chamadas no Agent Gateway e no MCP Gateway e, com a troca de tokens, gera uma credencial com escopo definido para cada salto. Seu SSO corporativo continua fazendo o que já faz, que é autenticar usuários humanos. Em uma chamada, o agente apresenta sua própria identidade junto com a do usuário, para que ambos fiquem visíveis ao mesmo tempo:
curl https://gateway.truefoundry.ai/api/llm/chat/completions \
-H "Authorization: Bearer $USER_TOKEN" \
-H "x-tfy-agent-authorization: $AGENT_TOKEN" \
-H "Content-Type: application/json" \
-d '{
"model": "openai-main/gpt-4o",
"messages": [{"role": "user", "content": "Summarize my open issues"}]
}'
O agente busca seu próprio token no registro (a ação Get Token no agente), da mesma forma que uma conta virtual faz.
A delegação não é ilimitada. Ela é delimitada pelos colaboradores do agente, definidos na etapa de Controle de Acesso do registro. A mesma lista que decide quem pode invocar o agente também decide por quem o agente pode agir.
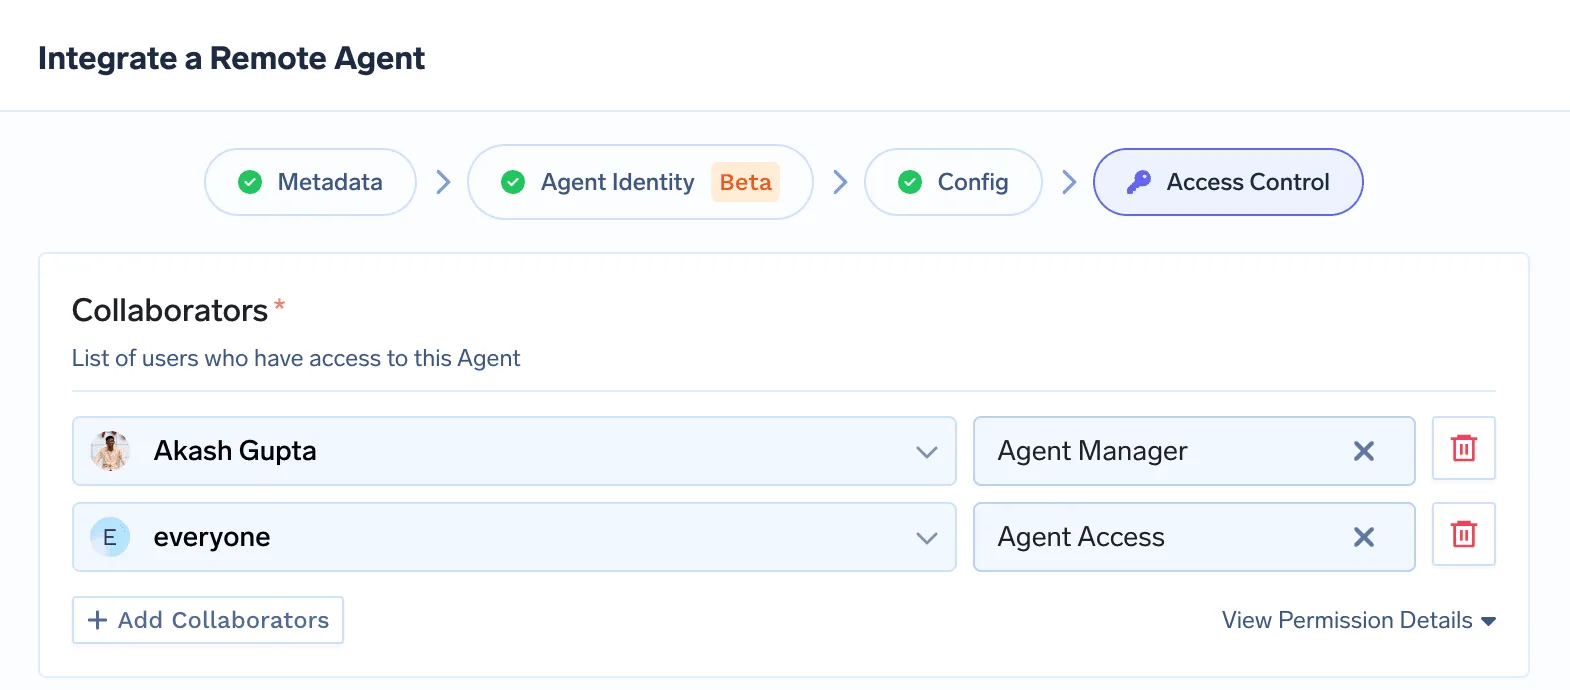
Captura de tela do produto, documentação da TrueFoundry: colaboradores e funções do agente.
Um(a)Gerente do Agente pode editar o agente. Acesso do Agente pode invocá-lo e ter ações realizadas por ele. Um Proprietário equipe, definida separadamente, permanece responsável pelo agente desde a criação até a desativação. Essas permissões constituem a autoridade definida do agente: por quais pessoas ele pode agir e quais servidores MCP e modelos ele pode acessar.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.


Non-human identity is the category for anything that authenticates without a person behind it, including service accounts, workload identities, API clients, and agents. Agents are the demanding case because they act autonomously, so they need delegation rules, an owner, per-hop attribution, and a kill switch on top of the rotation and inventory a service account needs.
A service account or virtual account can only ever act as itself, so calls from many callers look identical. An agent identity can act on behalf of a specific user or service, so a single agent serving many people still produces calls that stay attributable to each one. TrueFoundry keeps all three principal types distinct and enforces them at the gateway.
You register the agent. Identity is created as part of registration, either TrueFoundry-backed or issued by your own provider such as Okta, Entra, or SPIFFE. The agent then fetches its token from the registry and presents it on every call, and the gateways deny any caller without a registered identity.



As últimas notícias, artigos e recursos enviados para sua caixa de entrada
















