9月 18, 2026
|
5 min read


Blazingly fast way to build, track and deploy your models!
本番環境におけるほとんどのアクセス制御モデルは、今なお安定した主体(誰が要求しているのか、どのような属性や関係性が付与されているのか、それによってどのような権限が与えられるのか)から出発しています。役割(Role)は組織図に対して、属性(Attribute)はコンテキストに対して、関係性(Relationship)はソーシャルグラフに対してその答えを提供してきました。AIエージェントはこの問いそのものを破綻させます。エージェントのアイデンティティは安定していますが、その作業は安定していません。タスクごとにデプロイされ、タスクごとに異なる権限のスライスを必要とし、マシン速度で実行され、読み込むデータに埋め込まれた指示に従います。今の時代が求めるモデルは、「あなたは今、どのような作業を行っていますか?」と問いかけます。この問いには長い歴史を持つ名称が存在します。1990年代にThomas氏とSandhu氏によって提案され、現在エージェント型AI向けに適応した形で復活を遂げているタスクベースアクセス制御(TBAC)です。本記事では、アクセス制御ファミリーを誠実にレビューし、エージェントがなぜ各モデルに負荷をかけるのかを説明し、TBACとその現代的な定式化を紹介するとともに、層状となった結果をそれを実装するゲートウェイ構造へとマッピングし、公開ドキュメントに基づいてTrueFoundryのマッピングの根拠を示します。
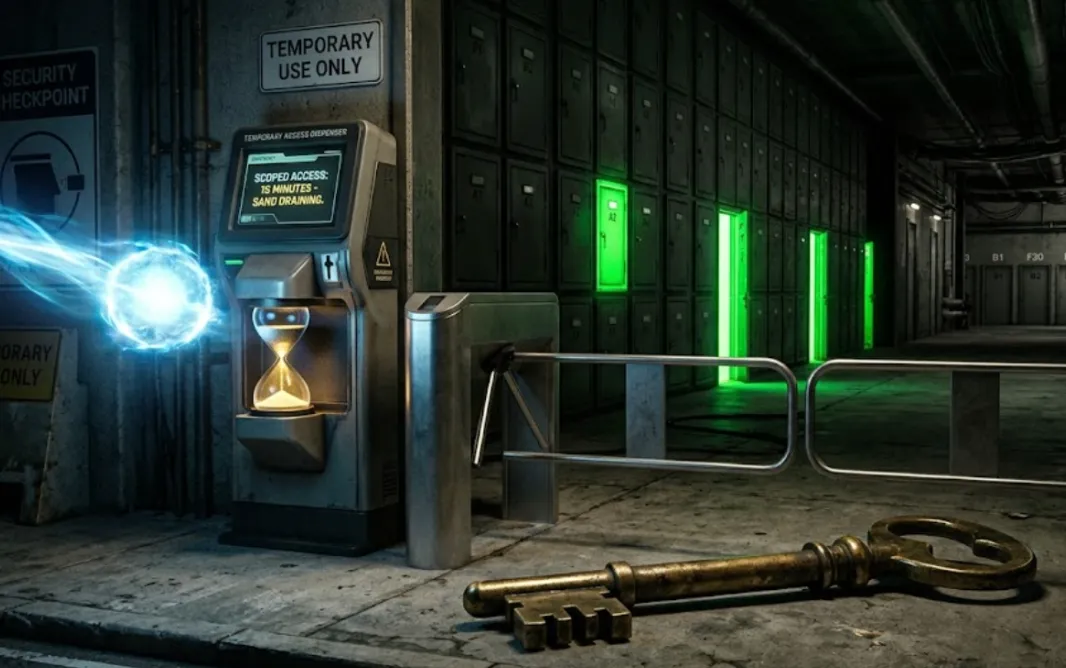
セキュリティアーキテクトのInesは、今年すべてのセキュリティチームが受け取っているレビューリクエストを受け取りました。チケットを読み取り、注文データベースに照会し、50ドル未満の返金を発行するサポートエージェントを承認するというものです。彼女の直感は、20年の経験に基づいたものでした。「ロールを作成しよう」。しかし、support-agentというロールは、昼食時までに違和感へと変わりました。ロールは一度プロビジョニングされ、安定した仕事を定義するものです。このエージェントは、返金タスクの間だけ返金権限を必要とし、データベースはチケットの顧客のためだけに必要とし、実行と実行の間には何も必要としません。さらに悪いことに、彼女が付与したものは何であれ、すべての並列インスタンスにわたって、マシン速度で継続的に保持されます。もし悪意のあるチケットが、その権限を使ってクリエイティブなことをするよう指示した場合、エージェントはそれに従って(コンプライアンス違反を起こして)しまうかもしれません。ロールモデルは彼女に2つの不適切な選択肢を与えました。過剰に付与して永続的な露出を受け入れるか、付与を制限しすぎてエージェントを機能不全にするかです。彼女は第3の選択肢を望んでいました。タスクごとに組み立てられ、タスクのオブジェクトにスコープが絞られ、その期間中のみ有効で、終了時には消失する権限です。その第3の選択肢は、彼女がキャリアを始める前から、机上には存在していました。
アクセス制御の各世代は、主体に関する前提条件をエンコードしています。最も初期の分離 — リソース所有者がアクセスを付与する任意制御(DAC)と、中央機関がラベル付けとクリアランスを行う強制的制御(MAC) — は、セキュリティクリアランスを持つ人間を前提としていました。RBACは、1990年代にFerraiolo氏、Kuhn氏、Sandhu氏によって形式化され、後に標準化されましたが、権限を個人の代わりにロールに結合しました。開発者ロールにはリポジトリが、臨床医ロールには患者記録が与えられます。その深い前提条件は、主体が組織のタイムスケールで変化する安定した職務機能を持っていることです。これは従業員には当てはまり、RBACが現在もほとんどの企業を支えている理由でもあります。
ABAC — NIST SP 800-162で規範的に扱われている属性ベースアクセス制御 — は、ロールルックアップを、主体、リソース、アクション、および環境の属性に関するポリシー評価に置き換えました。部署 = 財務 かつ 分類 ≤ 内部 かつ 営業時間内 であれば許可。ポリシー作成の複雑さと引き換えに柔軟性を手に入れますが、エージェントセキュリティの分析が指摘するように、コンテキストを適切に評価するものの、リクエストの背後にある意図を本質的に理解するわけではありません。ReBAC — GoogleのZanzibar論文によって普及した関係性ベースアクセス制御 — は、グラフの関係性から権限を導き出します。親フォルダを所有しているため、このドキュメントを編集できます。これらと並んで、ポリシーエンジンアプローチの傘としてのPBACや、特権アクセス管理からのジャストインタイムアクセスが存在します。これは人間の世界における、期間制限付き権限の予兆です。これらのモデルのいずれも、「あなたは誰で、それによって何が資格付与されますか?」という問いに答えます — 作業が始まる前にプロビジョニングされます。これこそが、エージェントが違反する前提条件そのものです。
この負荷は構造的なものであり、エージェントセキュリティの文献は一貫した診断に収束しています。第一に、エージェントには安定した職務機能が存在しません。特定のタスクのためにデプロイされ、変動するデータスコープにわたって動作し、マシン速度で実行され、並列インスタンスを実行します。あるABAC対RBACの分析が述べているように、PHIリポジトリへのアクセスを付与する「臨床ドキュメントエージェント」ロールは、このインスタンスがこのエンカウントのためにこれら3つの記録に対して承認されていることを表現できません。第二に、エージェントは保持しているものをプログラムによって大規模に行使できます。Osoの表現が最も明快です。従業員は保持する権限の大部分を無視しますが、エージェントは無視しません。人間にとっては整理されていないだけの過剰プロビジョニングが、マシン速度で権限空間を探索できる主体にとっては、能動的な攻撃対象領域となります。第三に、エージェントは言いくるめられる可能性があります。プロンプトインジェクションは、エージェントが読み込むデータを介して指示が届くことを意味するため、永続的な権限は永続的な標的となります — 言語インターフェースを備えた混同代理問題(Confused Deputy Problem)です。
第四に、そして最も理解されていない点として、委任チェーンが責任追跡を曖昧にします。「On-behalf-of(~に代わって)」フローは静かにエスカレートします — エージェントはタスクが無関係な権限を含め、ユーザーの完全なセッションスコープを継承します — そしてマルチエージェントの受け渡しは再評価なしで権限を伝達します。実務家のガイダンスはリクエストコンテキストの結合に収束しています。特権境界はログイン時からリクエスト時に移動しなければならないため、すべてのダウンストリーム呼び出しは、元となるユーザー、タスク、および認可決定を搬送します。これを行わない場合のコストは侵害事例の文献に現れています。IBMの2025年データ侵害のコスト調査を引用した業界レポートによると、AI関連のセキュリティインシデントが発生した組織の圧倒的多数で適切なAIアクセス制御が欠如しており、SpyCloudの2026年アイデンティティ露出レポートは、AIツールに紐づく資格情報を含む、APIキーやトークンの大規模な露出を指摘しています。これらの記述によれば、人間のために構築されたモデルはエージェントには機能していません。
タスクベースアクセス制御は新しいものではありません — だからこそ、その復活には信頼性があります。1990年代、Roger Thomas氏とRavi Sandhu氏は、主体中心からアクティビティ中心の認可への移行としてタスクベース認可制御を提案しました。権限はタスクにバンドルされ、特定のアクティビティが必要とする最小限のセットとして付与され、その期間中のみ有効であり、ワークフローが進むにつれて消費または取り消されます。このアイデアはそのインフラストラクチャよりも先走っていました — 1990年代のワークフローシステムはそれをそれほど必要としていませんでした。エージェントは必要としています。エージェントシステムのためのリスク適応型アクセス制御に関する最近のarXiv論文は、「AIエージェントの目標指向の性質との自然な整合性」により、TBACに基づいて構築されています — エージェントは従業員とは異なり、真にその現在のタスクそのものだからです。
現代の定式化は、オリジナルを2つの方向に拡張しています。Cisco Outshiftのフレームワーク — ツール、トランザクション、タスクベースアクセス制御 — は、エージェント型AI向けのRBAC、ABAC、ReBACを超える層としてTBACを明確に位置付けています。認可はエージェントが「誰であるか」ではなく、呼び出す可能性のある「ツール」、完了する可能性のある「トランザクション」、および実行中の「タスク」にスコープが絞られます。研究の最前線では、「タスク」がどのように判定されるかを調査しています。arXivの研究では、アクションが承認されたタスクに役立つかどうかを判断する非確実性認識型ジャッジとしてLLMを使用しています — 有望であり、初期段階であり、オープンな課題について誠実です。実務家の合意と研究の間で、実用的な定義が浮かび上がってきます。エージェント時代のTBACが意味するものは次のとおりです。タスクごとの権限バンドル(この目標のための最小限のツールとデータ)、期間結合(有効期間(TTL)が数分単位の短寿命なタスクスコープ資格情報)、委任の補足(タスクは誰が誰に代わって承認したかを搬送)、およびトランザクションチェックポイント(不可逆的なステップには明示的なゲートを配置)。これらはどれも古いモデルを置き換えるものではありません — それらの上に位置するものであり、それこそが次のセクションで具体化する設計上の洞察です。
実務家の文献は1つの点で一致しています。RBACを完全に置き換えることは必要でも推奨されることでもありません。モデルは構成され、LLM/RAG/MCPスタックにおいてはそれぞれに持ち場が存在します。RBACは外部境界として残ります — どのチームやサービスがどのモデル、MCPサーバー、エージェントにアクセスできるか。大まかで監査可能で、組織図の形状をしており、外部境界があるべき姿そのものです。ABACスタイルのポリシーはリクエスト時に実行されます — チーム、環境、データの分類、およびコストメタデータが、このコンテキストにおけるこの呼び出しを続行するかどうかを決定します。RAGではここにドキュメントレベルの権限が位置するため、検索はパイプラインではなくクエリを実行するユーザーの資格を尊重します。ReBACはデータ自身の構造を管理します — 所有権と継承 — エージェントがドライブやウィキのようなコンテンツグラフを横断する場合に最も重要となります。TBACは作業を結合します:タスクごとのツールバンドル、タスクスコープの資格情報、委任記録、不可逆なアクションに対するチェックポイント。
スタックとして読み解くと、各モデルは1つのエージェントリクエストに関する4つの問いに答えます。この主体はそもそもここに許可されているか(RBAC)、このリクエストはコンテキストにおいて許容できるか(ABAC)、データの構造はそれを許可しているか(ReBAC)、このアクションは境界内の承認されたタスクに役立つか(TBAC)。1つの統制ポイントですべての4つを適用し、それらを結び付ける1つの監査記録を作成すれば、エージェント時代が求めるものが手に入ります。そのポイントがゲートウェイです — そしてここからは、これらの構造がドキュメント化され、出荷されている機能として存在するため、主張は概念的なものではなくなります。

セクション3からの4つのTBAC要件を、TrueFoundryの公式ドキュメントと照らし合わせます。タスクごとの権限バンドルは、Virtual MCP Serverにマッピングされます。認証およびセキュリティドキュメントによれば、「Virtual MCP Serverを作成することもでき、これにより異なるMCPサーバーからのツールのサブセットを公開できます」とあり、まさにアイデンティティの完全な資格ではなく、作業のクラスのために組み立てられた精選された最小限のツールバンドルです。アイデンティティ境界は、ドキュメント化されたレイヤリングにマッピングされます。「ユーザー/アプリケーションがゲートウェイと通信するにはトークンが必要です — これによりゲートウェイはユーザーを識別し、その後に認可ルールを課すことができます」。ゲートウェイ層のアクセス制御は「どのユーザーがどのMCPサーバーにアクセスできるか」を定義します(同ドキュメント)。インバウンドアイデンティティ、アクセス決定、およびアウトバウンド資格情報は独立したプレーンです — ゲートウェイに到達する資格情報が、ダウンストリームツールに到達するものと同じになることは決してありません。
期間結合と委任は、資格情報モデルにマッピングされます。Agent Harnessドキュメントには、エージェント定義にAPIキーや資格情報が貼り付けられることはないと記されています — エージェントはMCPサーバーを名前で参照し、「ゲートウェイが資格情報の注入、トークンの更新、およびユーザーの委任を処理」し、ユーザーごとのOAuthにより「すべてのユーザーが独自のトークンを持つ」ことになり、サーバーはそのユーザーがアクセスできるもののみを付与します(ドキュメント)。委任は構造的に捉えられます。エージェントは神モードのサービスキーではなく、承認ユーザーのスコープ付きトークンで動作します。トランザクションチェックポイントは、明示的な承認のために機密性の高いツール呼び出しを一時停止する、Human-in-the-loopの承認ゲートにマッピングされます。そしてエージェントごとの境界はAgent Gatewayにドキュメント化されています。「エージェント、ワークフロー、または環境ごと」のトークンベースまたはコストベースのクォータ、エージェントをデプロイ、実行、または修正できる人物に対するRBAC、そして — TBACの監査のアンカーとなる — モデル呼び出しとツール呼び出しの両方を含むすべてのエージェントアクションのログと監査可能性。
ゲートウェイ構成としての階層化されたBAC — 1つのエージェント、4つの問い(例示)

アクセス制御は2つの側面でその価値を発揮します — インシデントの防止とガバナンスの証明 — そして後者は規制対象企業が存在する場所です。階層モデルには、各階層が1つの統制ポイントに記録を残すため、コンプライアンスのストーリーが存在します。すべてのリクエストはトークンレベルの使用状況帰属とともに記録され、すべてのエージェント開始ツールアクションが監査され、RBACの変更は再デプロイなしですべてのクライアントに一括適用されます。TrueFoundryの公開されたコンプライアンス姿勢は、インフラストラクチャ自体を裏付けています。SOC 2 Type 2およびHIPAAのコンプライアンス、SaaS、セルフホスト、オンプレミス、またはエアギャップとしてのデプロイメントを備えているため、規制が求める場合、適用ポイントは顧客の境界内に位置します — AI Gateway製品ドキュメントによれば、PIIマスキングのようなデータ処理ポリシーはゲートウェイが実行される場所で動作し、「ドメインからデータが離れることはありません」。
これがTBACにおいて特に重要となるのは、モデルの最も困難な監査の問い — なぜエージェントはこの呼び出しを行ったのか、そしてそれは承認されたタスク内であったか? — は、タスクコンテキスト、アイデンティティ、ポリシー決定、およびアクションが1つのトレースに収まる場合にのみ回答可能であるためです。実務家の文献では、これを因果関係チェーンのギャップと呼んでいます。チームはAPI呼び出しを記録しますが、その周囲の認可ストーリーを失ってしまいます。発信者を認証し、RBACをチェックし、メタデータポリシーを適用し、スコープ付き資格情報を注入し、監査記録を単一のパスで書き込むゲートウェイが、このギャップを埋めます。過張表現ではなく明確に言う価値があります。これは、現代が求める、エンタープライズグレードで実装された、階層化されたエージェント認識型のアクセスモデルです。それが「最も現代的」であるかどうかはマーケティング上の問いですが、それがドキュメント化され、出荷され、監査可能であることは検証可能な事実です。
3つの境界が、この内容の信頼性を維持します。第一に、TrueFoundryを含め、チェックボックス1つでTBACを提供するプラットフォームは存在しません — 存在するのは、モデルが求める強制可能なプリミティブです(スコープ付きバンドル、エージェントごとのアイデンティティ、委任された資格情報、承認、監査)。これらをタスクごとの認可に組み立てる作業はプラットフォームが有効化する設計作業であり、切り替えスイッチではありません。第二に、タスクの推論は実に困難です。TBACの最もクリーンな形式は、システムがどのタスクが実行されているかを知っていることを前提としています。エージェントはそれを曖昧にし、LLMをジャッジとする最前線は有望ですが初期段階であり、著者が認める非確実性や操作に関するオープンな課題が存在します — プロンプトインジェクションを受ける可能性のあるジャッジは、言いくるめられる可能性のあるガードにすぎません。第三に、古いモデルは耐荷重構造です。RBACは外部境界として残り、ABACは実行時コンテキストとして機能します。タスクベースの純粋性を追求するためにロールを廃止することは、監査可能な大まかな統制を、証明されていない細かな統制と交換することになります。TBACはスタックの最も新しい層であり、既存の思想を置き換える後継の思想ではありません。
Inesのレビューは、ドキュメント化されたコンポーネントから構築された、彼女が望んでいた第3の選択肢で締めくくられました。サポートエージェントには独自のアイデンティティ(借用した人間のセッションではなくバーチャルアカウント)が与えられました。RBACはまさに1つのものだけを付与しました。20個のツールを持つサーバーから精選された、検索と返金の2つのツールを公開するVirtual MCP Serverです。その呼び出しはユーザーごとのOAuth委任で実行されるため、チケットの顧客コンテキストが認可するものにのみタッチします。その支出はクォータ制限されています。そして、1つの不可逆なアクションである返金は、閾値を超えると人間の承認のために一時停止します。すべての呼び出しは、アイデンティティ、ポリシー決定、およびアクションを結び付ける監査ログに収まります — 彼女のインシデント対応プロセスが必要とする因果関係チェーンです。永続的な神モードのロールも、機能不全のエージェントも存在しません。権限は作業の周囲に組み立てられ、スコープ、期間、および影響範囲が制限されます。1990年代のアイデアが、2026年のインフラストラクチャ上で動作しています。
これがTBACの誠実なストーリーです。「あなたは誰ですか?」は、主体が人間であったため、40年間にわたってアクセス制御に貢献しました。エージェントは「あなたは今何をしていますか?」を不可欠な問いとしました。その答えは、古いものを置き換える新しいアクロニムではなく、正しく階層化された古いものであり、その上にタスクスコープの構造が重ねられ、すべてのモデルとツール呼び出しがすでに通過する単一のポイントで適用されます。ゲートウェイはそのポイントとなるべく構築されました。エージェント時代こそが、1990年代のアイデアを最終的に開花させたのです。
TBACはRBACのような標準規格ですか? いいえ。RBACには正式な標準化が存在します。TBACは研究の系譜であり — Thomas氏とSandhu氏の1990年代の研究 — 現在、エージェントセキュリティの研究や業界の執筆物(Cisco Outshiftのフレームワーク、arXivのLLM判定によるTBACモデル)で復活しています。認定可能な仕様としてではなく、強力な歴史を持つ設計パターンとして扱ってください。その価値は、「このアクションは、境界内で承認されたタスクに役立っているか?」という問いを強制することにあります。
エージェントのためにRBACをTBACに置き換えるべきですか? いいえ — そして真剣な情報源でそれを推奨しているものはありません。RBACは監査可能な外部境界として残ります。属性ポリシーが実行時コンテキストを処理します。TBACの形状をした構造が作業を結合します。実践的なアプローチは付加的(アディティブ)です:エージェントアイデンティティ、タスクごとのツールバンドル、委任されたユーザーごとの資格情報、不可逆なアクションのゲート、単一ポイントでの監査。
これはツールだけでなくRAGにどのように適用されますか? 検索もアクセス制御です。ドキュメントには資格が付与されており、パイプラインのサービスアカウントではなく、クエリを実行するユーザーの権限が、検索が返すものを制限する必要があります。これはデータ層におけるABAC/ReBACの領域であり、ゲートウェイにおけるユーザーごとの委任(エージェントのクエリはユーザーのスコープ付きアイデンティティをダウンストリームに搬送する)やレスポンスパスでのPIIマスキングなどのガードレールによって補完されます。
最も効果的な最初の一歩は何ですか? 組み込み資格情報を持たない固有のアイデンティティを各エージェントに与えることです。クォータ、RBAC、委任、および監査はすべてアイデンティティに紐付けられます — そしてそれはガバナンスを備えたランタイムにおけるドキュメント化されたデフォルトです。TrueFoundryのAgent Harnessドキュメントによれば、エージェントはモデルとツールを名前で参照し、資格情報はゲートウェイに一元管理されます。個別に識別できないエージェントは、個別にガバナンスを効かせることができないエージェントです。
LLMはアクションがタスクに役立っているかどうかを判断できますか? それは現在進行中の研究課題です。arXivのTBAC研究は非確実性認識型LLMジャッジを使用しており、オープンな課題について率直に述べています。本番環境における保守的な姿勢は、決定論的な境界 — バンドル、クォータ、承認、短寿命なスコープ — であり、LLMによる判断は追加のシグナルとして使用し、不可逆なアクションの唯一のゲートには決してしないことです。
Ines は説明用の架空の人物であり、特定の個人、組織、またはレビューを指すものではありません。アクセス制御の歴史およびエージェント時代の分析は、引用された標準規格、論文、業界の執筆物から出典を明記して要約したものです。引用されている一節は15語未満であり、出典が記載されています。第三者の統計情報(IBM、SpyCloud)は、業界の分析で伝えられている引用研究からの報告数値です。TBAC はデザインパターンおよび研究の系譜であり、認定された標準規格ではなく、単一の機能として提供しているプラットフォームは存在しません。TrueFoundry の機能は執筆時点の公開ドキュメントおよび製品ページからの引用です。最新のドキュメント(truefoundry.com/docs)でご確認ください。設定スニペットは読みやすさのために簡略化されており、実際の製品スキーマではありません。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.