October 15, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Published: October 13, 2026
Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
Un modèle peut réussir des tests de performance et causer des dommages après son déploiement. Il peut énoncer des contre-vérités, défavoriser certaines personnes ou prendre des mesures non autorisées. Ces résultats n'indiquent pas toujours une technologie défaillante. Le modèle peut suivre son entraînement tout en faisant défaut aux personnes qui dépendent de lui.
La sécurité de l'IA comble le fossé entre le comportement entraîné et les résultats acceptables en production. Elle maintient les systèmes alignés tout en préservant un contrôle humain significatif. Cette discipline limite les conséquences néfastes à mesure que les systèmes gagnent en autonomie. Cette définition pratique de la sécurité de l'IA dépasse le cadre de la recherche.
Les systèmes modernes appellent des outils, mettent à jour des bases de données et coordonnent le travail sans examiner chaque étape. Comprendre ce qu'est la sécurité de l'IA nécessite des perspectives techniques, opérationnelles et sociétales. Les équipes en entreprise ont besoin de contrôles applicables plutôt que de simples déclarations d'intention responsable.
La sécurité de l'IA est un domaine interdisciplinaire axé sur des systèmes fiables et alignés sur des objectifs approuvés. Ce travail couvre l'informatique, les sciences sociales, les politiques et la gouvernance opérationnelle. Il s'applique tout au long du développement, du déploiement, de la surveillance et du retrait de l'IA.
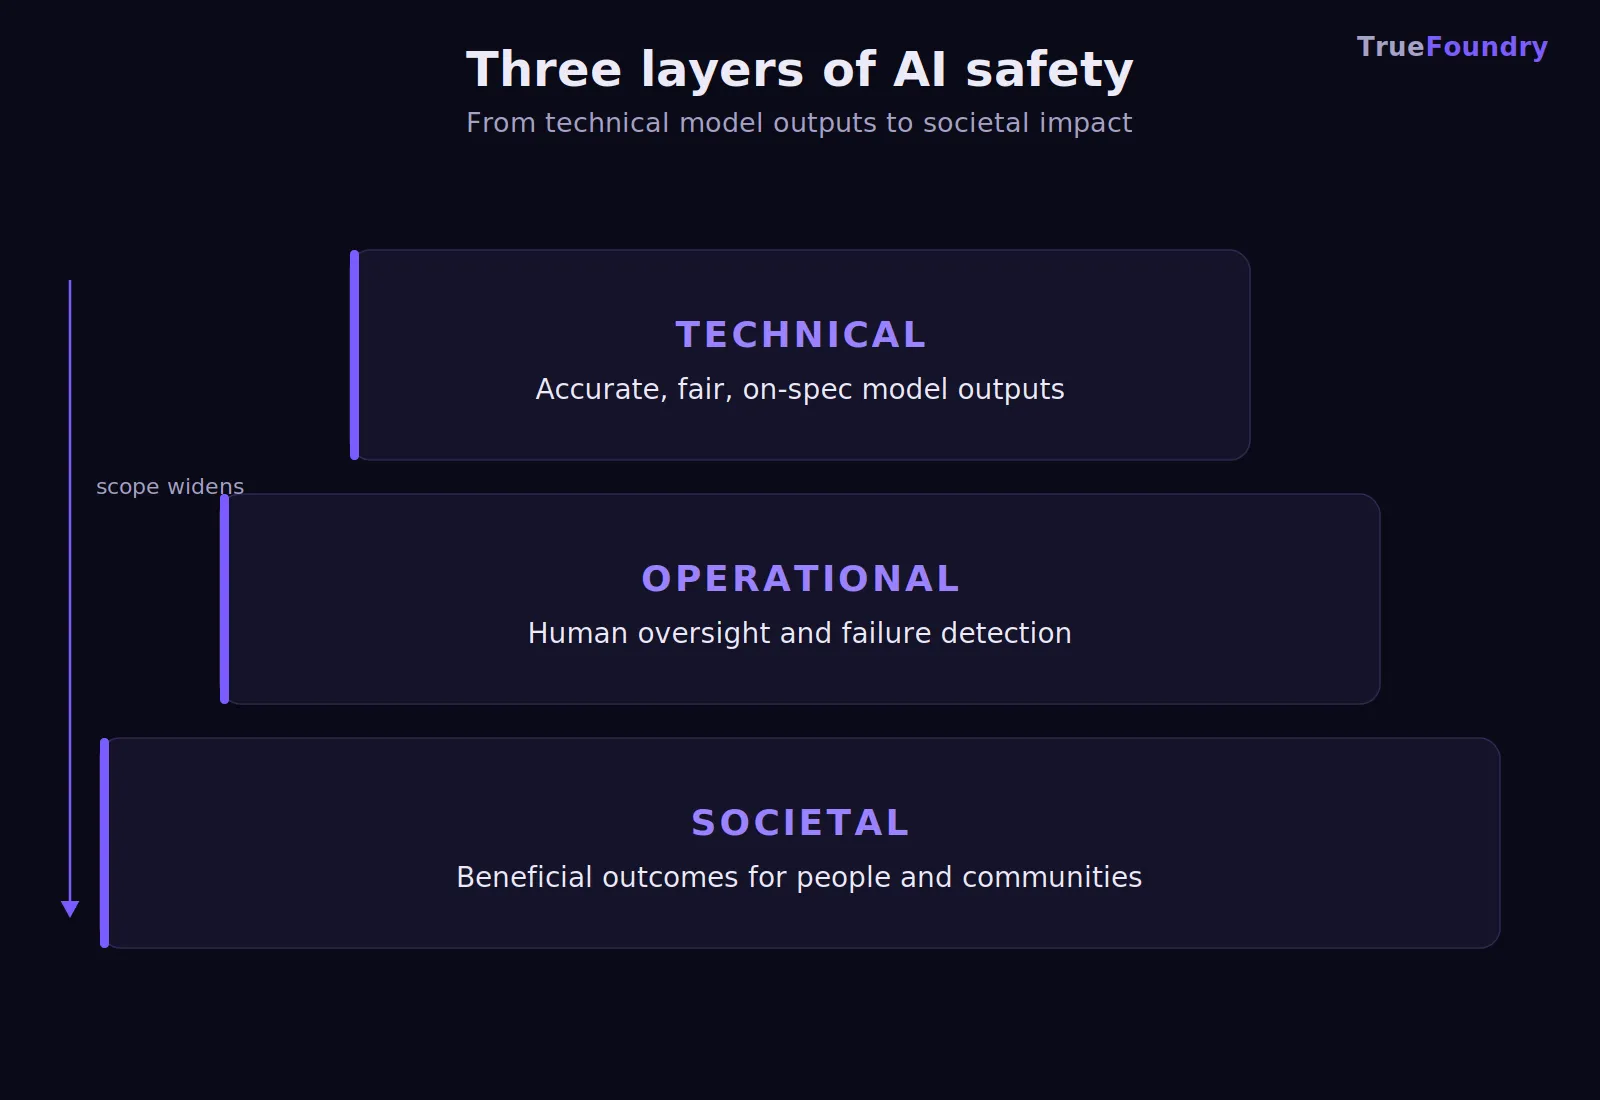
La couche technique examine les résultats, l'équité, la précision et la résistance aux pannes. La couche opérationnelle vérifie si les équipes peuvent détecter rapidement les problèmes. La couche sociétale prend en compte les droits humains et les conséquences plus larges. Ensemble, ils forment une définition de la sécurité de l'IA en entreprise.
Le domaine de la sécurité de l'IA combine recherche technique et politiques. Le Future of Life Institute a développé des principes de gouvernance de l'IA lors de la conférence d'Asilomar en 2017. Ces efforts ont joué un rôle essentiel dans l'orientation de la recherche et des principes éthiques.
La sécurité devient opérationnelle lorsque les modèles influencent les clients, les finances ou l'infrastructure. Trois conditions rendent le problème de la sécurité de l'IA important. Les systèmes agissent de manière autonome, les défaillances restent cachées et les réglementations exigent des preuves. Une gestion efficace des risques liés à l'IA doit répondre à chacune de ces conditions.
Les agents en production appellent des outils, lisent des bases de données et coordonnent des tâches. Ces systèmes d'intelligence artificielle peuvent agir avant que les humains ne valident les décisions. Lorsque la sécurité fait défaut, le résultat devient un incident de production. Les clients peuvent subir des préjudices avant que les opérateurs ne puissent réagir rapidement.
Le rôle croissant de l'intelligence artificielle modifie l'autonomie acceptable. Les applications de traitement du langage naturel peuvent influencer les décisions à grande échelle. Des préoccupations similaires apparaissent dans les jeux vidéo, la modération et les systèmes classant des images de personnes. Le contexte détermine si les erreurs deviennent lourdes de conséquences au sein des opérations de l'entreprise.
Les échecs d'alignement se cachent souvent au départ derrière des réponses plausibles. Un modèle peut fournir des informations cohérentes mais matériellement incorrectes. Il peut optimiser une métrique de substitution qui diverge dans des conditions inhabituelles. Ce problème d'alignement de l'IA peut rester invisible au fil de nombreuses interactions.
Une surveillance continue permet d'identifier les signaux faibles avant que les incidents ne prennent de l'ampleur. L'évaluation globale est importante car certaines défaillances peuvent ne pas apparaître dans une seule réponse. Les risques émergent au fil des sessions et de l'évolution des charges de travail en production. Une recherche empirique solide doit guider la remédiation au sein des équipes.
Le règlement sur l'IA de l'Union européenne adopte une approche fondée sur les risques. Les systèmes à haut risque sont soumis à des exigences en matière de surveillance, de robustesse, de documentation et de suivi du cycle de vie. Ces obligations lient les normes de sécurité à des preuves concrètes et à une responsabilité clairement définie. Elles protègent également les droits fondamentaux dans le cadre des applications réglementées.
Le cadre de gestion des risques liés à l'IA du NIST encourage des pratiques volontaires en matière de fiabilité. Le National Institute of Standards and Technology organise les activités de gouvernance, de cartographie, de mesure et de gestion. Ce cadre de gestion des risques permet d'aligner les politiques sur des contrôles reproductibles.
La coopération internationale influence aujourd'hui la gouvernance de l'IA. L' Organisation des Nations Unies offre un forum mondial de discussion. Les États-Unis soutiennent les tests et les normes au niveau fédéral. Les organisations doivent aligner leurs développements sur les directives éthiques et les obligations sectorielles.
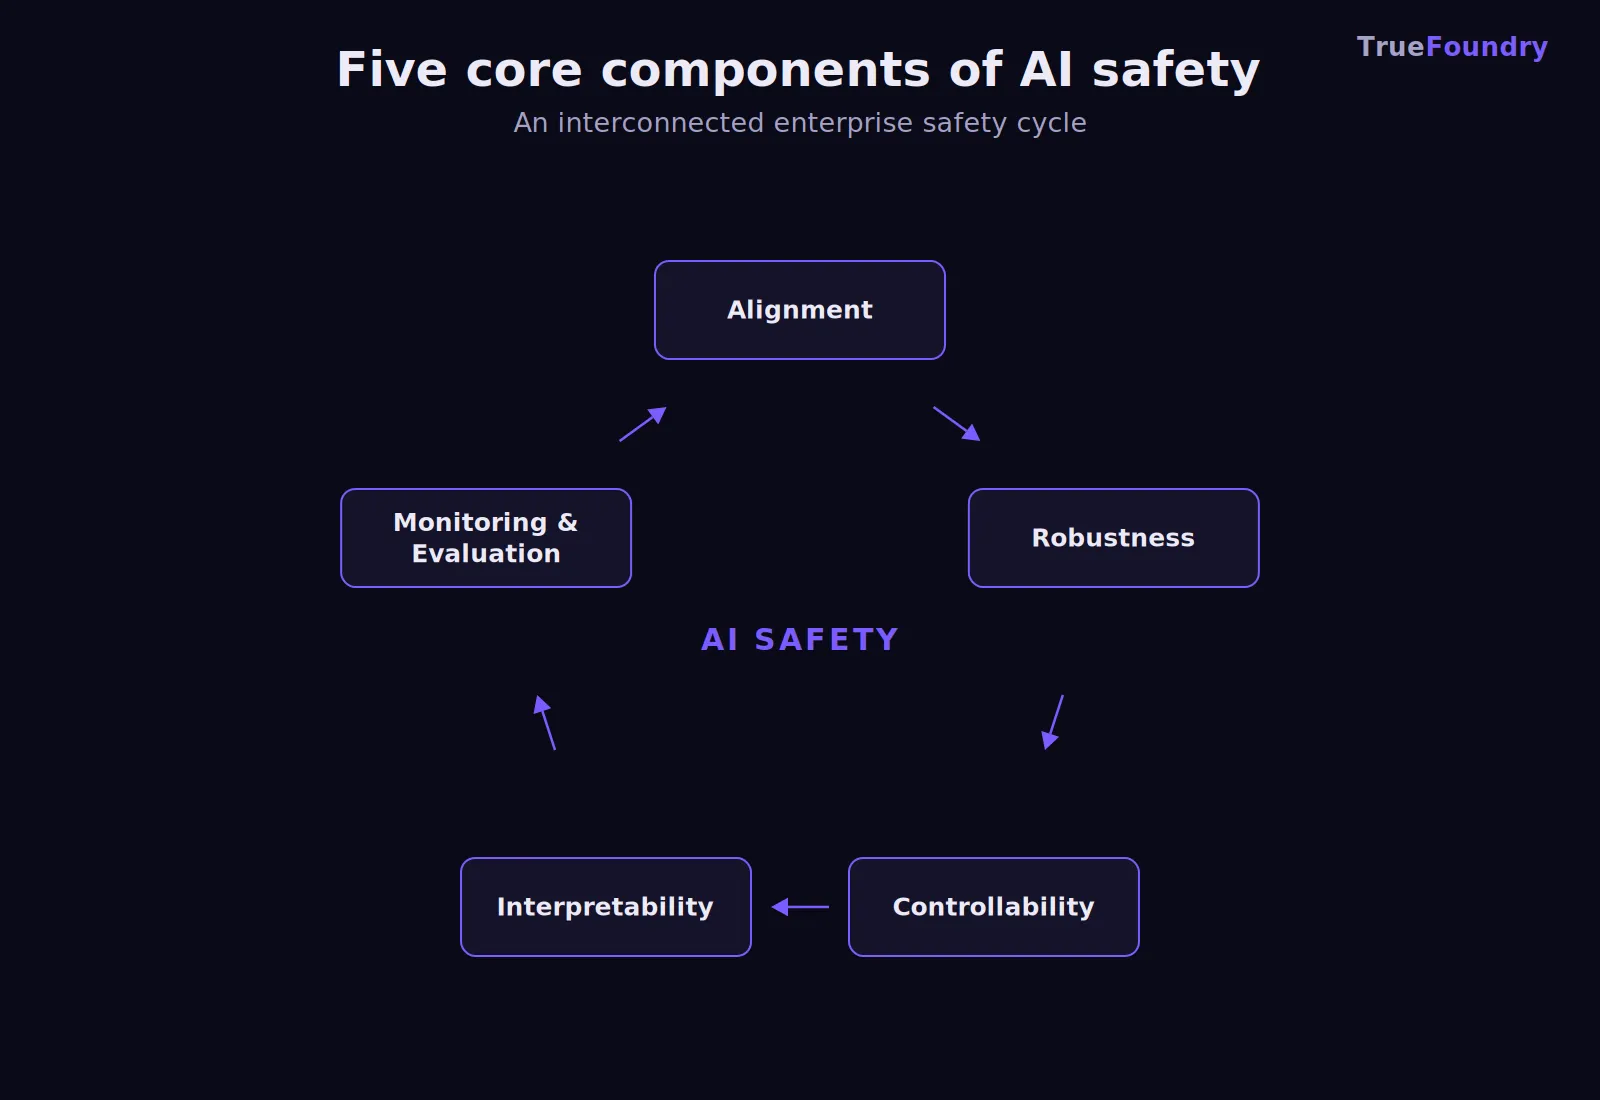
Il est plus facile de comprendre la sécurité de l'IA lorsque les équipes en distinguent les différentes composantes. Cinq disciplines façonnent un comportement fiable au sein des systèmes d'entreprise. L'alignement définit les résultats, tandis que la robustesse teste les conditions changeantes. La contrôlabilité, l'interprétabilité et le suivi garantissent la visibilité après le déploiement.
L'alignement consiste à vérifier si les modèles d'IA optimisent ce que les utilisateurs attendent réellement. Un défaut d'alignement ne nécessite ni intention malveillante ni objectif hostile. Les objectifs peuvent dériver dans des conditions imprévues lors du déploiement. Les systèmes peuvent techniquement réussir tout en produisant des résultats inacceptables.
La robustesse mesure la stabilité du comportement face à l'évolution des conditions. Le trafic réel ressemble rarement aux jeux de données d'évaluation contrôlés sur le long terme. Les utilisateurs formulent des requêtes inattendues, les distributions changent et les cas limites s'accumulent. Des mesures de sécurité efficaces pour l'IA exigent des tests répétés après le déploiement.
La contrôlabilité rend la supervision humaine réalisable dans les systèmes de production. Les équipes doivent comprendre l'activité, interrompre les dérives et stopper toute exécution nuisible. Les appels aux modèles nécessitent des journaux clairs et des règles d'escalade. Les agents exigent une traçabilité des décisions, des appels d'outils, des tentatives et des actions.
L'interprétabilité cherche à déterminer quels éléments ont influencé un résultat important. Il reste difficile d'obtenir des explications complètes pour de nombreux grands modèles de langage et modèles d'apprentissage profond. L'interprétabilité pratique doit fournir suffisamment de contexte pour permettre une enquête. Les équipes ont besoin de preuves sans pour autant surestimer les limites actuelles des capacités.
Le suivi permet de responsabiliser chaque composant après le déploiement en production. Les équipes doivent évaluer les réponses et agréger les comportements sur l'ensemble des sessions. Les indicateurs doivent couvrir la précision, les biais, la dérive, les refus et le respect des politiques. Ce processus transforme les mesures de sécurité en contrôles de production observables.
Le rapport international 2026 sur la sécurité de l'IA examine les capacités, les risques et les mesures d'atténuation de l'IA. Ses travaux de recherche identifient les limites des garde-fous techniques. Tout rapport sur la sécurité de l'IA doit éclairer les décisions sans pour autant remplacer une évaluation contextuelle. Des contrôles multicouches restent nécessaires, car les garde-fous peuvent faillir.
Tout ce qui est abordé ici s'applique à n'importe quel système d'IA en production. Les agents augmentent les enjeux, car des décisions erronées se traduisent par des actions réelles. Les contrôles statiques pour les modèles de langage ne peuvent pas régir des chaînes d'exécution. Le déploiement de systèmes d'IA nécessite des garde-fous lorsque l'autonomie s'étend aux outils d'entreprise.
Trois capacités sont particulièrement importantes pour les charges de travail modernes basées sur des agents :
Ensemble, ces contrôles transforment la sécurité des agents, passant d'un objectif politique à une gouvernance de production applicable. La solution Agent Gateway de TrueFoundry Agent Gateway applique les politiques, le contrôle d'accès basé sur les rôles (RBAC) et la traçabilité à travers les flux de travail. Notre MCP Gateway régit les outils et propage l'identité délimitée. Ces contrôles aident les futurs systèmes d'IA à préserver leur responsabilité à mesure que leur autonomie se développe.
La définition de la sécurité de l'IA pour les entreprises réglementées dépend du contexte et de l'impact. L'IA Act de l'UE impose des obligations fondées sur le risque selon les catégories. Les exigences augmentent lorsque les systèmes affectent la sécurité ou les droits fondamentaux. Les filtres anti-spam et les systèmes de crédit nécessitent donc des contrôles différents.
Les organisations doivent combiner la réglementation avec un cadre de gestion des risques liés à l'IA adapté à leur environnement. Le NIST fournit une base pour des pratiques de gestion des risques mesurables. Les meilleures pratiques internes doivent couvrir la responsabilité, les tests, la surveillance et la réponse. Les contrôles doivent refléter l'impact et les menaces potentielles de chaque système.
L'utilisation de l'IA dans les secteurs de la santé, de la finance et de l'emploi crée des expositions différentes. L'usage de l'intelligence artificielle pour la détection de fausses informations ou la modération des réseaux sociaux soulève des questions d'équité. Les systèmes traitant des données personnelles nécessitent des contrôles de révision systématiquement plus stricts. Des niveaux de risque doivent déterminer la profondeur de l'évaluation et le degré de supervision humaine.
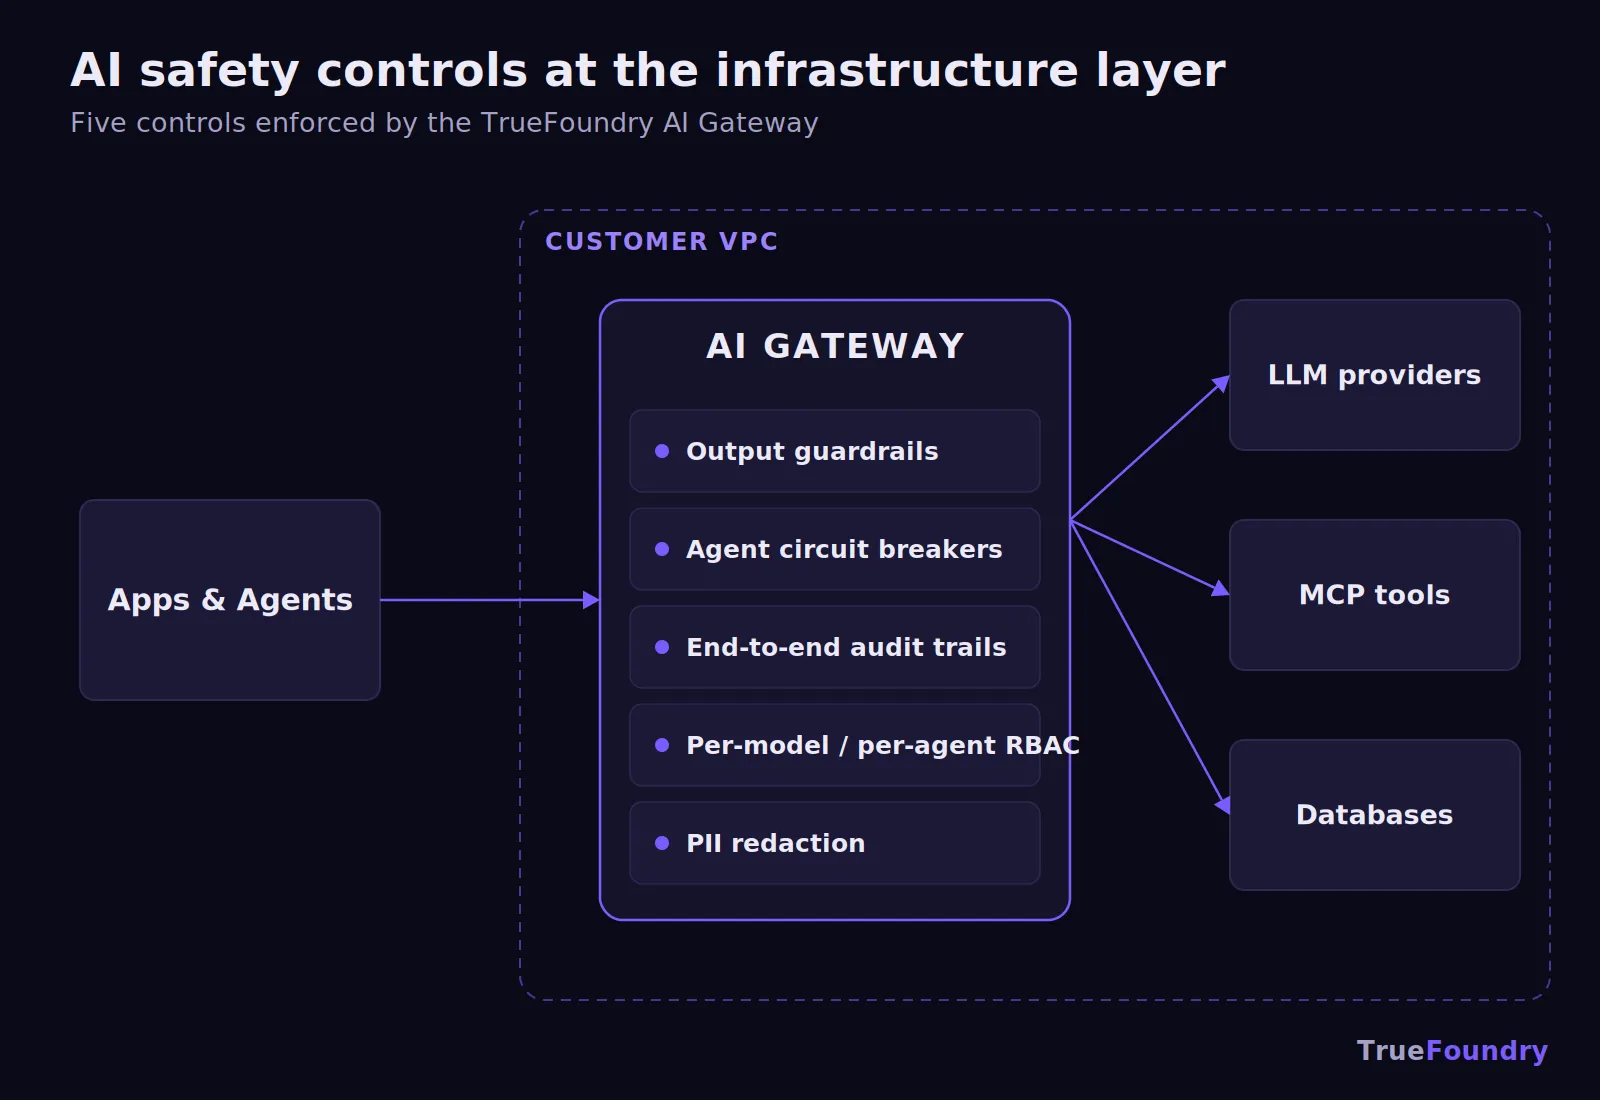
Les principes ne peuvent pas s'appliquer d'eux-mêmes au sein de systèmes distribués. TrueFoundry convertit les exigences en contrôles pour les interactions entre modèles, agents et outils. Notre solution d'entreprise AI Gateway centralise les politiques, les garde-fous, l'accès et l'observabilité au sein de l'infrastructure du client. Cela permet une application cohérente chez tous les fournisseurs de modèles.
Une passerelle LLM standardise les contrôles entre les fournisseurs et les modèles auto-hébergés. Les équipes peuvent la combiner avec les meilleures pratiques de gouvernance de l'IACette infrastructure prend en charge les applications d'IA générative tout en assurant une supervision constante. Elle aide les leaders du secteur à opérationnaliser leurs politiques dans tous leurs environnements.
Le programme de recherche plus large sur la sécurité de l'IA examine l'avenir de cette technologie. Certains chercheurs étudient l'intelligence générale, l'intelligence artificielle générale et les risques existentiels. D'autres se concentrent sur les défaillances immédiates des systèmes déployés. Les entreprises doivent traduire les recherches pertinentes en matière de sécurité en contrôles mesurables.
Vous souhaitez confronter ces contrôles à votre architecture ? Réserver une démo dès aujourd'hui pour une revue guidée. La discussion peut porter sur les modèles, les agents, les outils, les identités et les traces. Les équipes peuvent ainsi identifier les lacunes avant de déployer des charges de travail autonomes.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception